






Sinau carane nggawe cabang ing GitHub minangka langkah pertama. Nanging, nguwasani carane nggabungake cabang ing GitHub kanthi aman iku penting banget kanggo saben cabang. GitHub alur kerja. Dadi, ing postingan iki, kita bakal nuntun sampeyan liwat kabeh proses, diwiwiti saka carane nggawe cabang ing GitHub lan banjur nuduhake sampeyan carane nggabungake cabang ing GitHub kanthi aman. Kita uga bakal ngrembug babagan carane mbatalake penggabungan yen sampeyan nemokake masalah, lan pungkasane, kepiye Xygeni bisa mbantu sampeyan ngatasi saben masalah sadurunge mlebu ing cabang utama sampeyan.
Ayo dijlentrehake langkah demi langkah.
1. Cara Nggawe Cabang ing GitHub kanthi Cara sing Bener
Saben alur kerja sing aman diwiwiti nalika sampeyan nggawe cabang ing GitHub. Iki ngidini para pangembang ngisolasi fitur, perbaikan, utawa eksperimen tanpa mengaruhi kode produksi.
Kanggo nggawe cabang ing GitHub:
1. Bukak gudang sampeyan
2. Klik menu gulung mudhun pemilih cabang
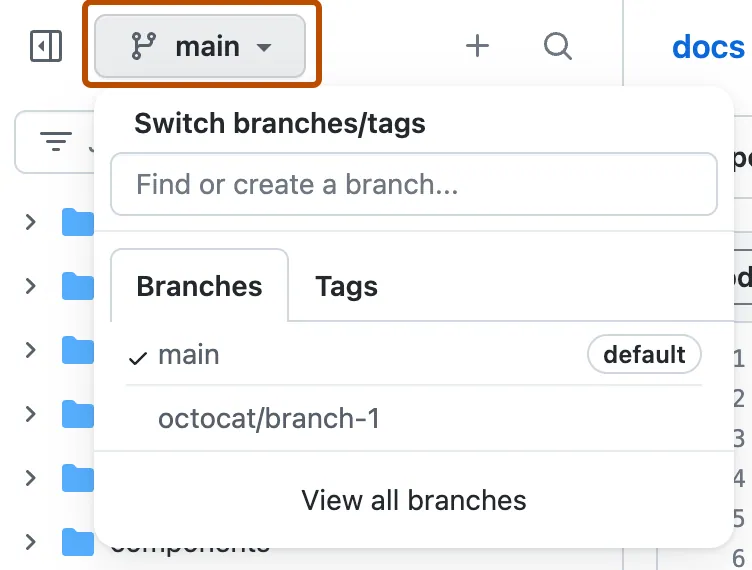
3. Ketik jeneng cabang anyar sampeyan
4. klik Gawe cabang
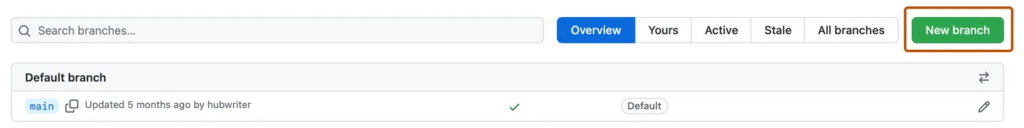
Saka kene, cabang anyarmu wis siap digunakake. Saiki kowe isa nge-push kode, kolaborasi ing owah-owahan, lan pungkasane mbukak pull requestSenajan iki minangka tumindak GitHub dhasar, iki nyiyapake tahapan kanggo pangembangan sing aman.
Sing penting, saben sampeyan nggawe cabang ing GitHub, kudune dadi bagean saka alur kerja sing bisa diulang lan dilindhungi.
2. Pindai Pull Requests Otomatis Sadurunge Sampeyan Gabung
Nalika sampeyan nggawe cabang ing GitHub lan nyiapake kanggo ditinjau, langkah sabanjure yaiku mangerteni carane nggabungake cabang ing GitHub kanthi aman. Saben push cabang GitHub kudu micu pamriksan otomatis. Nanging sadurunge nggabungake, penting kanggo ngecek sing kode kasebut ora ngenalake kerentanan. Siji-sijine ora aman commit bisa mbabarake aplikasi sampeyan, leak secrets, utawa ngrusak infrastruktur kritis.
Nggabungake kode menyang cabang utama sampeyan minangka operasi sing nduweni dampak gedhe. Tanpa pamriksan sing tepat, iki bisa nyebabake akibat serius kayata:
- Kerentanan zero-day mlebu produksi
- Dikenal CVEs dikenalake liwat paket sumber terbuka
- Rahasia sing didhelikake dipindhah menyang gudang
- Salah konfigurasi infrastruktur sing nglemahake pertahananmu
- Kode sing mbebayani utawa diobahake mlebu liwat dependensi
Ing kene Xygeni nggawe prabédan nyata
Kanthi nggunakake Tumindak GitHub, sampeyan bisa micu pindai Xygeni otomatis kapan wae pangembang mbukak pull request menyang cabang sing dilindhungi. Cabang sing dilindhungi ing GitHub yaiku cabang sing mbutuhake pamriksan utawa persetujuan tartamtu sadurunge pangowahan diidini gabung.
Xygeni nganalisa eksekusi paling anyar saka pull request Workflow kanggo validasi postur keamanan saka owah-owahan sing diusulake. Iki kalebu mriksa masalah ing kode, dependensi, rahasia, lan CI/CD konfigurasiCabang lengkap ora dipindai maneh, nanging asil alur kerja paling anyar digunakake kanggo ngetrapake kabijakan lan mblokir penggabungan sing ora aman.
Pindai iki ngesahké manawa kode kasebut aman lan siap produksi. Pindai iki ndeteksi:
- Kerentanan kode (SAST)
- Paket sumber terbuka sing rentan (SCA)
- Rahasia sing didhelikake
- IaC salah konfigurasi
- Malware potensial
Nggabungake pamriksan awal iki njamin saben sampeyan nggawe cabang ing GitHub lan nyiapake kanggo gabung, sampeyan nindakake karo visibilitas lan kontrol lengkap.
Iki persiyapan sing disederhanakake:
					on:
  pull_request:
    branches: [ main ]
jobs:
  xygeni-scan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v3
      - name: Xygeni Scanner
        uses: xygeni/xygeni-action@3.2.0
        with:
          token: ${{ secrets.XYGENI_TOKEN }}
3. Blokir Ora Aman Gabung karo Guardrails
Guardrails, priksa manawa nalika sampeyan nggawe cabang ing GitHub utawa nyoba nggabungake cabang ing GitHub, mung owah-owahan sing aman sing tekan persiyapan GitHub cabang utama sampeyan. Xygeni menehi sampeyan kontrol penuh marang apa sing digabungakeSampeyan bisa nemtokake pracisaturan sing disesuaikan karo kabijakan keamanan lan toleransi risiko sampeyan. Contone:
- Blokir yen rahasia penting ditemokake (contone, kunci AWS, token)
- Gagal mbangun yen a risiko dhuwur anyar paket sumber terbuka dikenalake
- Tolak pull requests sing ngowahi jalur sensitif seneng
.github/workflows/,infrastructure/, utawasecrets.env - Nyegah penggabungan yen a penurunan peringkat ngenalake maneh Dikenal kerentanan
- Block CI/CD owah-owahan konfigurasi kajaba diwenehi label kanthi bener
- Mungkasi gabungan yen SAST ndeteksi dhuwur utawa masalah kritis
- Terapna luwih ketat Guardrails ing cabang produksi nalika njaga fleksibilitas ing pangembangan
Aturan-aturan iki tumindak kaya penjaga gerbang otomatis. Aturan-aturan iki mbantu tim sampeyan nggabungake mung apa sing aman, ora ana kejutan, ora ana tinjauan manual, ora ana pemadam kebakaran dadakan.
Tuladha aturan pager pager:
					guardrail block_critical_secrets
  on secrets
  when severity = critical
  then @fail()
Umpan Balik Visual ing Dashboard
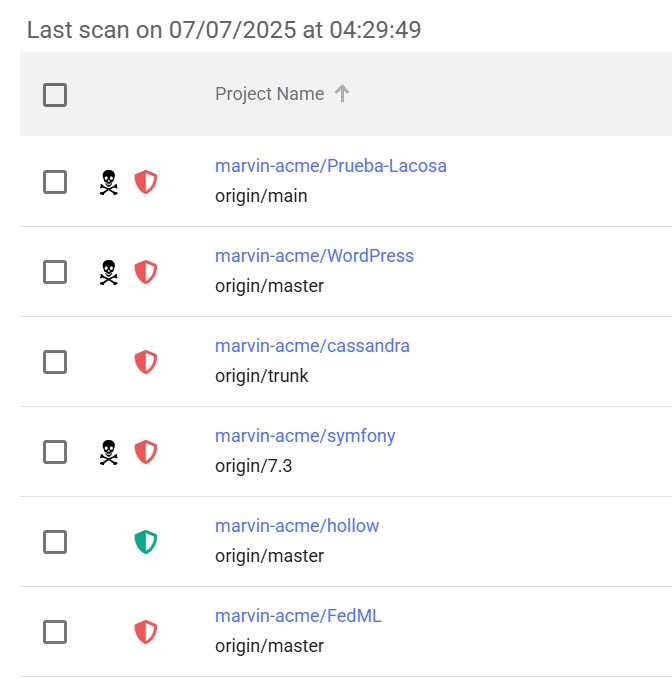
Kanggo njamin visibilitas sing lengkap, Xygeni nuduhake asil evaluasi paling anyar babagan status Guardrail.
- Kaping pisanan, lambang ijo tegese kabeh kabijakan wis disahake.
- Bedanipun, lambang abang nandhani yen siji utawa luwih kondisi Pagar Pembatas wis dilanggar.
Akibate, pangembang lan tim keamanan langsung entuk wawasan babagan sebabe penggabungan diblokir, tanpa kudu nggoleki log CI.
Tuladha nyata saka Dashboard:
Umpamane, ayo padha ngomong yen repositori ora duwe cabang sing dilindhungi, salah konfigurasi umum sing ngidini para pangembang kanggo push committanpa verifikasi. Kuwi risiko serius.
Xygeni kanthi otomatis ndeteksi lan menehi tandha iki minangka ditandatangani_commits masalah miturut CI/CD babagan. Ing dashboard sorot:
- Keruwetan: High
- Koleksi: Ndaftar Commits
- Panjelasan: Gudang ora duwe cabang sing dilindhungi
- status: Open
Mulane, kanthi umpan balik sing sugih konteks iki, tim bisa kanthi cepet ngenali risiko, mangerteni dampaké, lan njupuk tindakan korektif, kabeh saka UI Xygeni.
Ngatur Prilaku Penegakan
Kowé tansah sing ngontrol. Pilih sepira ketaté Guardrails kudune:
--fail-on=critical: Blok mung gabung ing temuan sing parah--never-fail: Run Guardrails ing mode dry-run kanggo nguji kabijakan sadurunge dileksanakake
Dadi sabanjure sampeyan nggawe cabang ing GitHub, sampeyan Guardrails wis ana ing kono, nglindhungi awakmu pipeline lan ngetrapake kabijakan sampeyan kanthi otomatis.
Kepiye carane ngerti yen aplikasi GitHub aman?
Sinau carane ngevaluasi Aplikasi GitHub sadurunge nginstal.
4. Batal Gabung ing GitHub kanthi Otomatis Nalika Risiko Ditemokake
Yen ana risiko sing dideteksi, penggabungan kasebut bakal dibatalake. Perlindungan iki nglindhungi saben proyek GitHub cabang lan ngetrapake praktik paling apik babagan cara nggabungake cabang ing GitHub.
Xygeni langsung terintegrasi karo UI GitHub. Nalika ditemokake risiko:
- GitHub nuduhake pamriksan minangka gagal
- Proteksi GitHub nyegah penggabungan
- Antrian gabungan nglewati kode sing ora aman
Apa iku rahasia, CVE, utawa mbebayani CI/CD pola, asilé padha: ing penggabungan dibatalake ing GitHub lan ditandhani kanggo ditinjau.
Sampeyan uga bisa ndeleng asil rinci ing Xygeni:
- Status keamanan saben cabang
- Apa sebabe penggabungan diblokir
- Riwayat pindai lengkap
- Status pager sing dituduhake liwat ikon ijo (lulus) utawa abang (gagal) ing kaca proyek
Umpan balik visual iki nggampangake para pangembang lan tim keamanan kanggo tumindak kanthi yakin. Lan nalika sampeyan butuh konteks sing luwih jero, saben masalah ana pranala menyang dokumentasi kanthi keruwetan, tag, lokasi, lan pandhuan mitigasi.
Gabungan Tldr Mung Apa sing Aman
Ringkesane, iki carane nggabungake kanthi aman sawise sampeyan nggawe cabang ing GitHub:
- Nggawe cabang ing GitHub liwat UI
- Micu pindai otomatis karo saben pull request karo Xygeni
- Blokir penggabungan sing ora aman nggunakake Guardrails
- Gunakake kabijakan audit sisih server kanggo kontrol sing luwih jero
- Batalkan penggabungan ing GitHub nalika ana sing gagal
- Visualisasikake kabeh asil ing Xygeni's dashboard
Kanggo praktik paling apik tambahan babagan perlindungan repositori, wacanen FAQ Keamanan GitHub: Apa sing Kudu Dingerteni Saben Pengembang.
Senajan penggabungan iku operasi dhasar, nglakoni kanthi aman mbutuhake visibilitas lan otomatisasi sing nyata. Kanthi Xygeni, sampeyan ora mung nggabungake kode, sampeyan nggabungake kepercayaan.
Lindungi Saben Cabang GitHub kanthi Percaya Diri
Siji masalah sing ora digatekake ing pull request bisa ngrusak cabang utama sampeyan. Scanner tradisional asring kasep banget, ora nggatekake risiko kritis, utawa gagal ngetrapake kabijakan sing migunani.
Mulané nglindhungi cabang GitHub sampeyan mbutuhake luwih saka mung mindhai.
Xygeni nyedhiyakake penegakan hukum sing nyata. Nalika pull request nargetake cabang sing dilindhungi, Xygeni nganalisa eksekusi paling anyar saka sampeyan CI/CD alur kerja. Iki ora mindhai maneh kabeh cabang. Nanging, iki ngevaluasi asil paling anyar kanggo mriksa masalah keamanan ing kode, dependensi, rahasia, lan konfigurasi alur kerja. Sampeyan ora mung diwenehi kabar. Sampeyan dilindhungi.
Apa bedane:
- Validasi konteks lengkap: Guardrails ngetrapake kabijakan nggunakake konteks sing sugih kaya keruwetan, eksploitasi, lan metadata cabang.
- Integrasi GitHub bawaan: Kabeh, wiwit saka pemindaian nganti penegakan hukum, bisa mlaku kanthi otomatis ing alur kerja GitHub sampeyan, tanpa perlu skrip khusus utawa kode lem.
- Audit sisih server: Sisih server Guardrails validasi asil sawise diunggah, nambahake lapisan kontrol kapindho ing njaba pipeline.
Tinimbang ngandelake persiyapan CI sampeyan kanggo nyekel kabeh, Xygeni ngetrapake de otomatis, adhedhasar kabijakancision sadurunge apa-apa tekan cabang utama sampeyan.
Senajan penggabungan iku operasi dhasar, nglakoni kanthi aman mbutuhake visibilitas lan otomatisasi sing nyata. Kanthi Xygeni, sampeyan ora mung nglindhungi repo sampeyan, sampeyan nglindhungi saben cabang GitHub kanthi yakin.

