





Amarga lembaga keuangan saya gumantung marang teknologi digital kanggo nyedhiyakake layanan, risiko serangan siber, gangguan, lan kegagalan operasional saya tambah akeh. Digital Operational Resilience Act (DORA) ngatasi tantangan iki kanthi limang pilar utama, kanggo mesthekake yen entitas keuangan ing saindenging EU njaga ketahanan operasional sing kuat. Ing postingan sadurunge, kita njelajah syarat DORA kanggo manajemen risiko TIK, pelaporan insiden, lan manajemen risiko pihak katelu. Dina iki, kita fokus ing pilar katelu: Tes Ketahanan Operasional Digital.
Pilar iki penting banget kanggo mesthekake yen entitas keuangan ora mung nanggapi kedadeyan nanging uga aktif nindakake uji ketahanan operasional kanggo nemokake kelemahane sadurunge nyebabake akibat ing jagad nyata.
Apa sing diarani Tes Ketahanan Operasional Digital?
Tes Ketahanan Operasional Digital minangka bagean penting saka DORA. Iki mbutuhake lembaga keuangan kanggo nguji sistem TIK kanthi rutin. Tes kasebut wiwit saka pamriksan dhasar nganti tes penetrasi sing dipimpin ancaman (TLPT). Tujuane yaiku kanggo nemokake risiko sing bisa nyegah lembaga kasebut nyedhiyakake layanan penting.
Pasal 25 DORA nyatakake yen program uji coba kudu cocog karo profil risiko lan ukuran institusi. Institusi sing luwih gedhe kudu nggunakake strategi uji coba sing luwih maju. Pendekatan iki mbantu institusi ndeteksi, nanggapi, lan pulih saka gangguan kanthi dampak minimal.
Komponen Kunci Pengujian Ketahanan Operasional Digital
Syarat Tes Dasar
DORA mbutuhake lembaga keuangan kanggo nindakake tes dhasar kanthi rutin. Tes kasebut kalebu:
- Penaksian Vulnerability: Nemokake kelemahane sistem internal lan eksternal.
- Analisis piranti lunak sumber terbukaNjamin komponen pihak katelu sing digunakake dening organisasi aman.
- Penilaian keamanan jaringanNdeteksi lan ndandani risiko ing persiyapan jaringan.
- Pengujian saka wiwitan nganti pungkasanSimulasi kabeh proses operasional kanggo nemokake kelemahane.
- Analisis kesenjangan lan tinjauan keamanan fisikNguji efektifitas langkah-langkah keamanan fisik lan digital.
Tes Lanjutan: Tes Penetrasi sing Dipimpin Ancaman (TLPT)
Institusi sing luwih gedhe kudu nindakake TLPT, sing nyimulasikake serangan siber nyata. TLPT minangka salah sawijining cara paling apik kanggo nemokake kerentanan sing bisa dieksploitasi dening penyerang. Pengujian iki penting banget kanggo institusi sing ngatur fungsi inti kaya sistem pembayaran lan layanan perbankan.
Pengujian Adhedhasar Skenario
Pengujian adhedhasar skenario nyiapake institusi kanggo ancaman tartamtu, kaya serangan siber utawa gangguan alam.sastIki nyimulasikake kedadeyan ing donya nyata sing bisa ngganggu proses bisnis.
Nyelarasake karo Syarat DORA: Pendekatan Bertahap
Entitas keuangan kudu nyelarasake uji ketahanan operasional digital karo DORA standards. Proses iki diwiwiti kanthi uji coba dhasar lan saya maju nalika entitas kasebut nguatake ketahanane.
Tes Terstruktur lan RegulerDORA mbutuhake institusi kanggo nguji infrastruktur TIK kanthi rutin. Tes iki njamin manawa sistem lan staf sing ngatur wis siyap kanggo risiko potensial.
Program Tes sing DisesuaikanInstitusi kudu nggawe strategi uji coba sing disesuaikan. Institusi sing luwih cilik mung butuh uji coba dhasar. Operasi kritis mbutuhake uji coba sing dipimpin ancaman.
Perbaikan terus-terusanInstitusi kudu mriksa asil tes lan nemokake area sing kudu didandani. Proses iki njaga sistem supaya tetep kuwat lan mbantu adaptasi karo ancaman anyar.
Kepiye Xygeni Ningkatake Pengujian Ketahanan Operasional Digital
Ing Xygeni, kita ngerti yen kanggo nyukupi syarat uji ketahanan DORA mbutuhake luwih saka mung pindai dhasar. Platform kita nawakake alat sing dirancang kanggo uji dhasar lan lanjut.
Deteksi RahasiaXygeni mbantu nemokake rahasia sing wis dikodekake kanthi cetha, kaya sandhi lan token API, kanggo nyegah akses sing ora sah.
Infrastruktur minangka Kode (IaC) AnalisisPiranti kita mriksa konfigurasi infrastruktur sampeyan kanggo nemokake celah keamanan. Iki njamin sistem tetep aman sajrone uji ketahanan.
Deteksi Kode Ngapusi: Xygeni mindhai piranti lunak kanggo nggoleki kode jahat, sing penting kanggo nglindhungi saka backdoor lan kebocoran data.
CI/CD Pipeline SecurityKita nggabungake pamriksan keamanan menyang CI/CD alur kerja, ngetrapake keamanan ing saindhenging pangiriman piranti lunak sampeyan.
Apa sampeyan pengin ngerti luwih lengkap babagan Tes Ketahanan DORA?
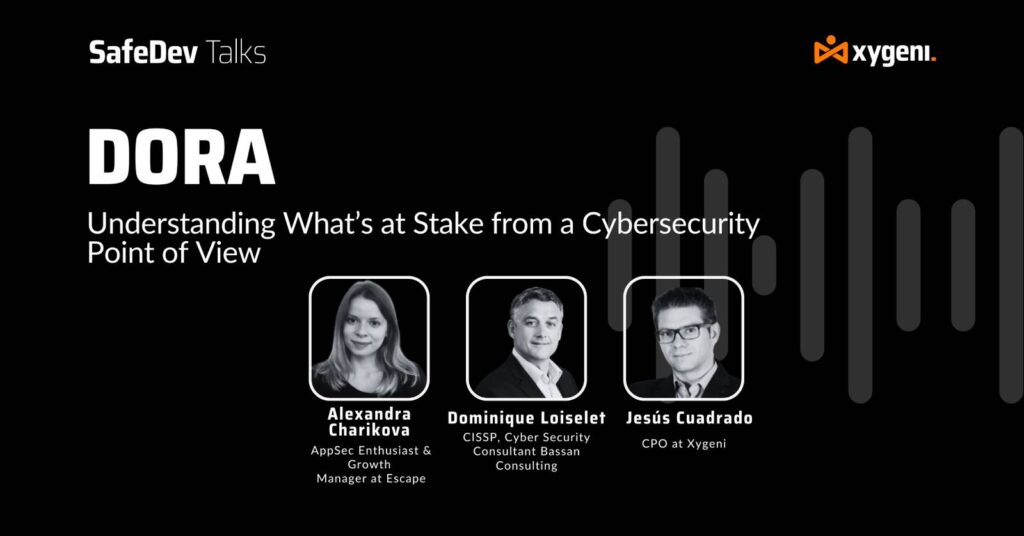
Tonton Episode SafeDev Talk kita Kepatuhan DORA kanggo mangerteni luwih lengkap babagan RTes Ketahanan lan peraturan liyane sing mengaruhi EU!
Tetep Ngadhepi Ancaman sing Muncul kanthi Pengujian Proaktif
Lembaga keuangan minangka target utama serangan siber. Tes ketahanan rutin penting banget kanggo tetep unggul. Tes ketahanan operasional proaktif mbantu lembaga nemokake lan ndandani kerentanan sadurunge dadi mbebayani.
Piranti proaktif Xygeni ngidini lembaga keuangan kanggo nyukupi uji ketahanan DORA standards. Kanthi ngotomatisasi tandha-tandha lan pemantauan terus-terusan, institusi bisa kanthi cepet ndeteksi lan ngatasi ancaman. Iki njamin operasi sing aman.
Kuwatna Ketahanan Operasional Digital Sampeyan
Pilar katelu DORA—Tes Ketahanan Operasional Digital—fokus ing kesiapsiagaan. Tes rutin, sing disesuaikan karo kabutuhan saben institusi, minangka kunci kanggo njaga ketahanan operasional. Kanthi nyelarasake tes sampeyan karo DORA standardLan nggunakake piranti uji coba Xygeni sing kuat, institusi sampeyan bisa nglindhungi sistem saka ancaman sing terus berkembang.
Terus pantau nalika kita njelajah pilar pungkasan DORA. Xygeni ana ing kene kanggo ndhukung sampeyan supaya bisa nggayuh kepatuhan sing lengkap lan ketahanan sing luwih apik.