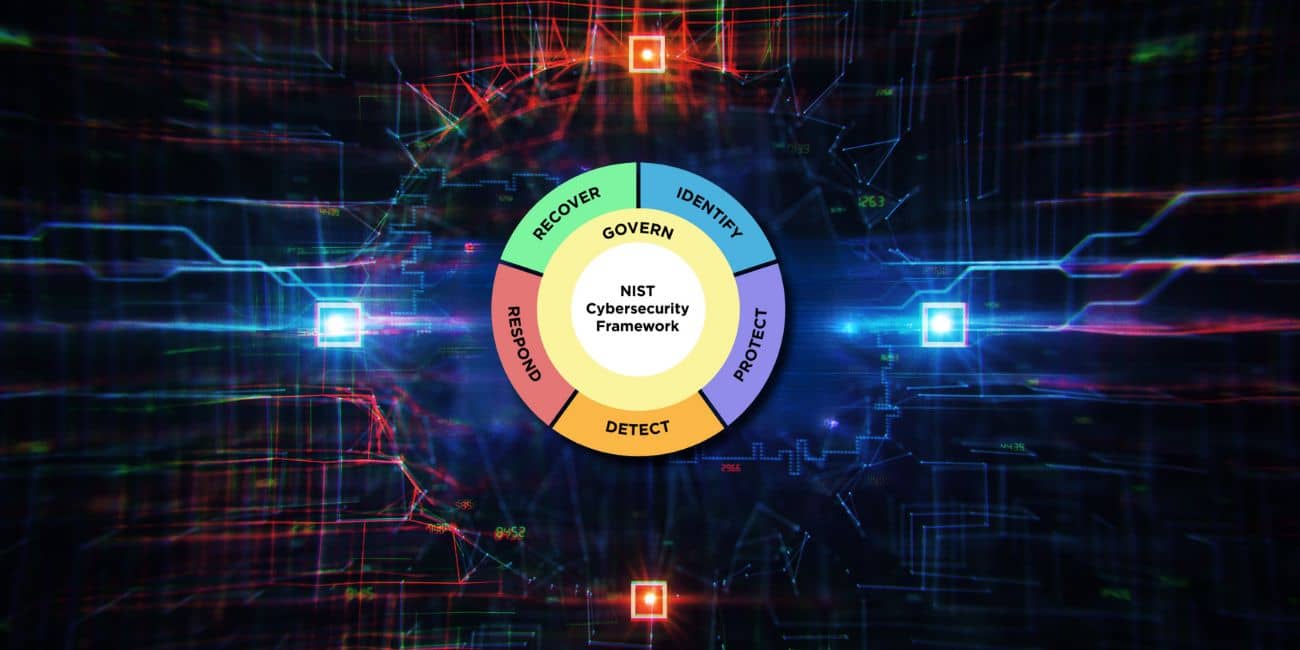






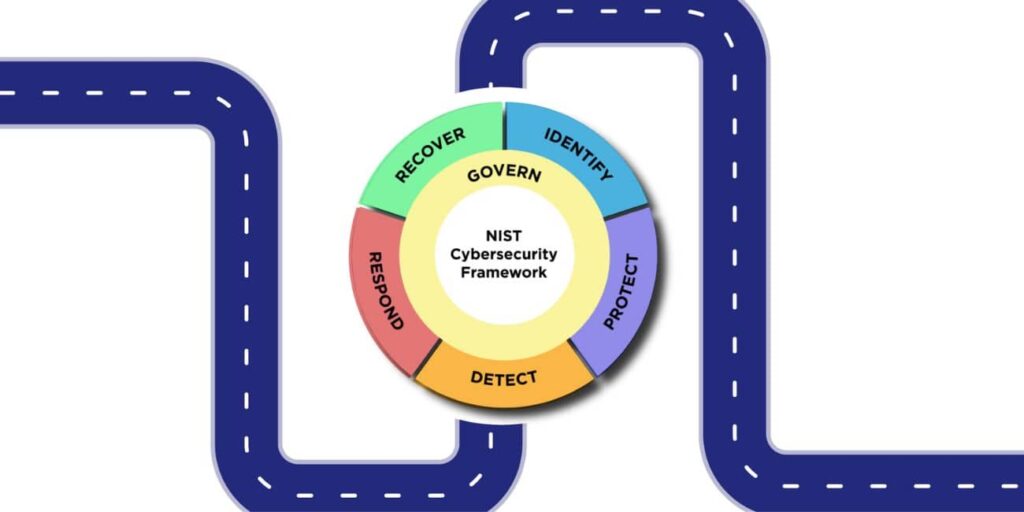
Institut Nasional Standards and Technology (NIST) ngrilis pembaruan utama kanggo Kerangka Kerja Keamanan Siber (CSF) sing misuwur, alat sing dimaksudake kanggo mbantu organisasi ngatur risiko keamanan siber kanthi luwih apik. NIST CSF Versi 2.0 Kabeh iki ditingkatake kanthi tujuan mbangun kerangka kerja sing saya maju sing dianut dening organisasi lan ditambahake ing kerangka kerja iki minangka ruang lingkup sing gedhe lan sumber daya sing luwih lengkap kanggo mbantu kabeh organisasi, ora preduli ukurane utawa industrine, ing adopsi kerangka kerja kasebut.
Kerangka Kerja kanggo Saben Organisasi
Wiwitane dirancang kanggo ningkatake postur keamanan siber ing sektor infrastruktur kritis, CSF wis berkembang. Iterasi paling anyar, CSF 2.0, ngakoni sifat dinamis ancaman siber sing saiki mengaruhi entitas saka saben ukuran lan industri. CSF iki digawe kanthi teliti supaya bisa diskalakake lan bisa diadaptasi, njamin kegunaane ing macem-macem konteks organisasi.
Dimensi Anyar Tata Kelola lan Keamanan Rantai Pasokan
Kanggo nanggepi owah-owahan lanskap keamanan siber, CSF 2.0 ngenalake fokus sing jelas babagan tata kelola lan keamanan rantai pasokan. Ngerteni aspek-aspek kasebut minangka penting kanggo strategi keamanan siber sing kuat, pembaruan iki menehi wawasan lan pandhuan anyar babagan ngembangake program tata kelola keamanan siber sing komprehensif lan nggabungake software supply chain security (SSCS) langkah-langkah menyang praktik pangembangan piranti lunak sing lincah. Sikap proaktif iki luwih didhukung dening kalebune NIST SP 800-204D, sing nggambarake kerangka commitkanggo ngatasi tantangan keamanan siber kontemporer kanthi langsung.
Nguatake Implementasi kanthi Sumber Daya sing Sugih
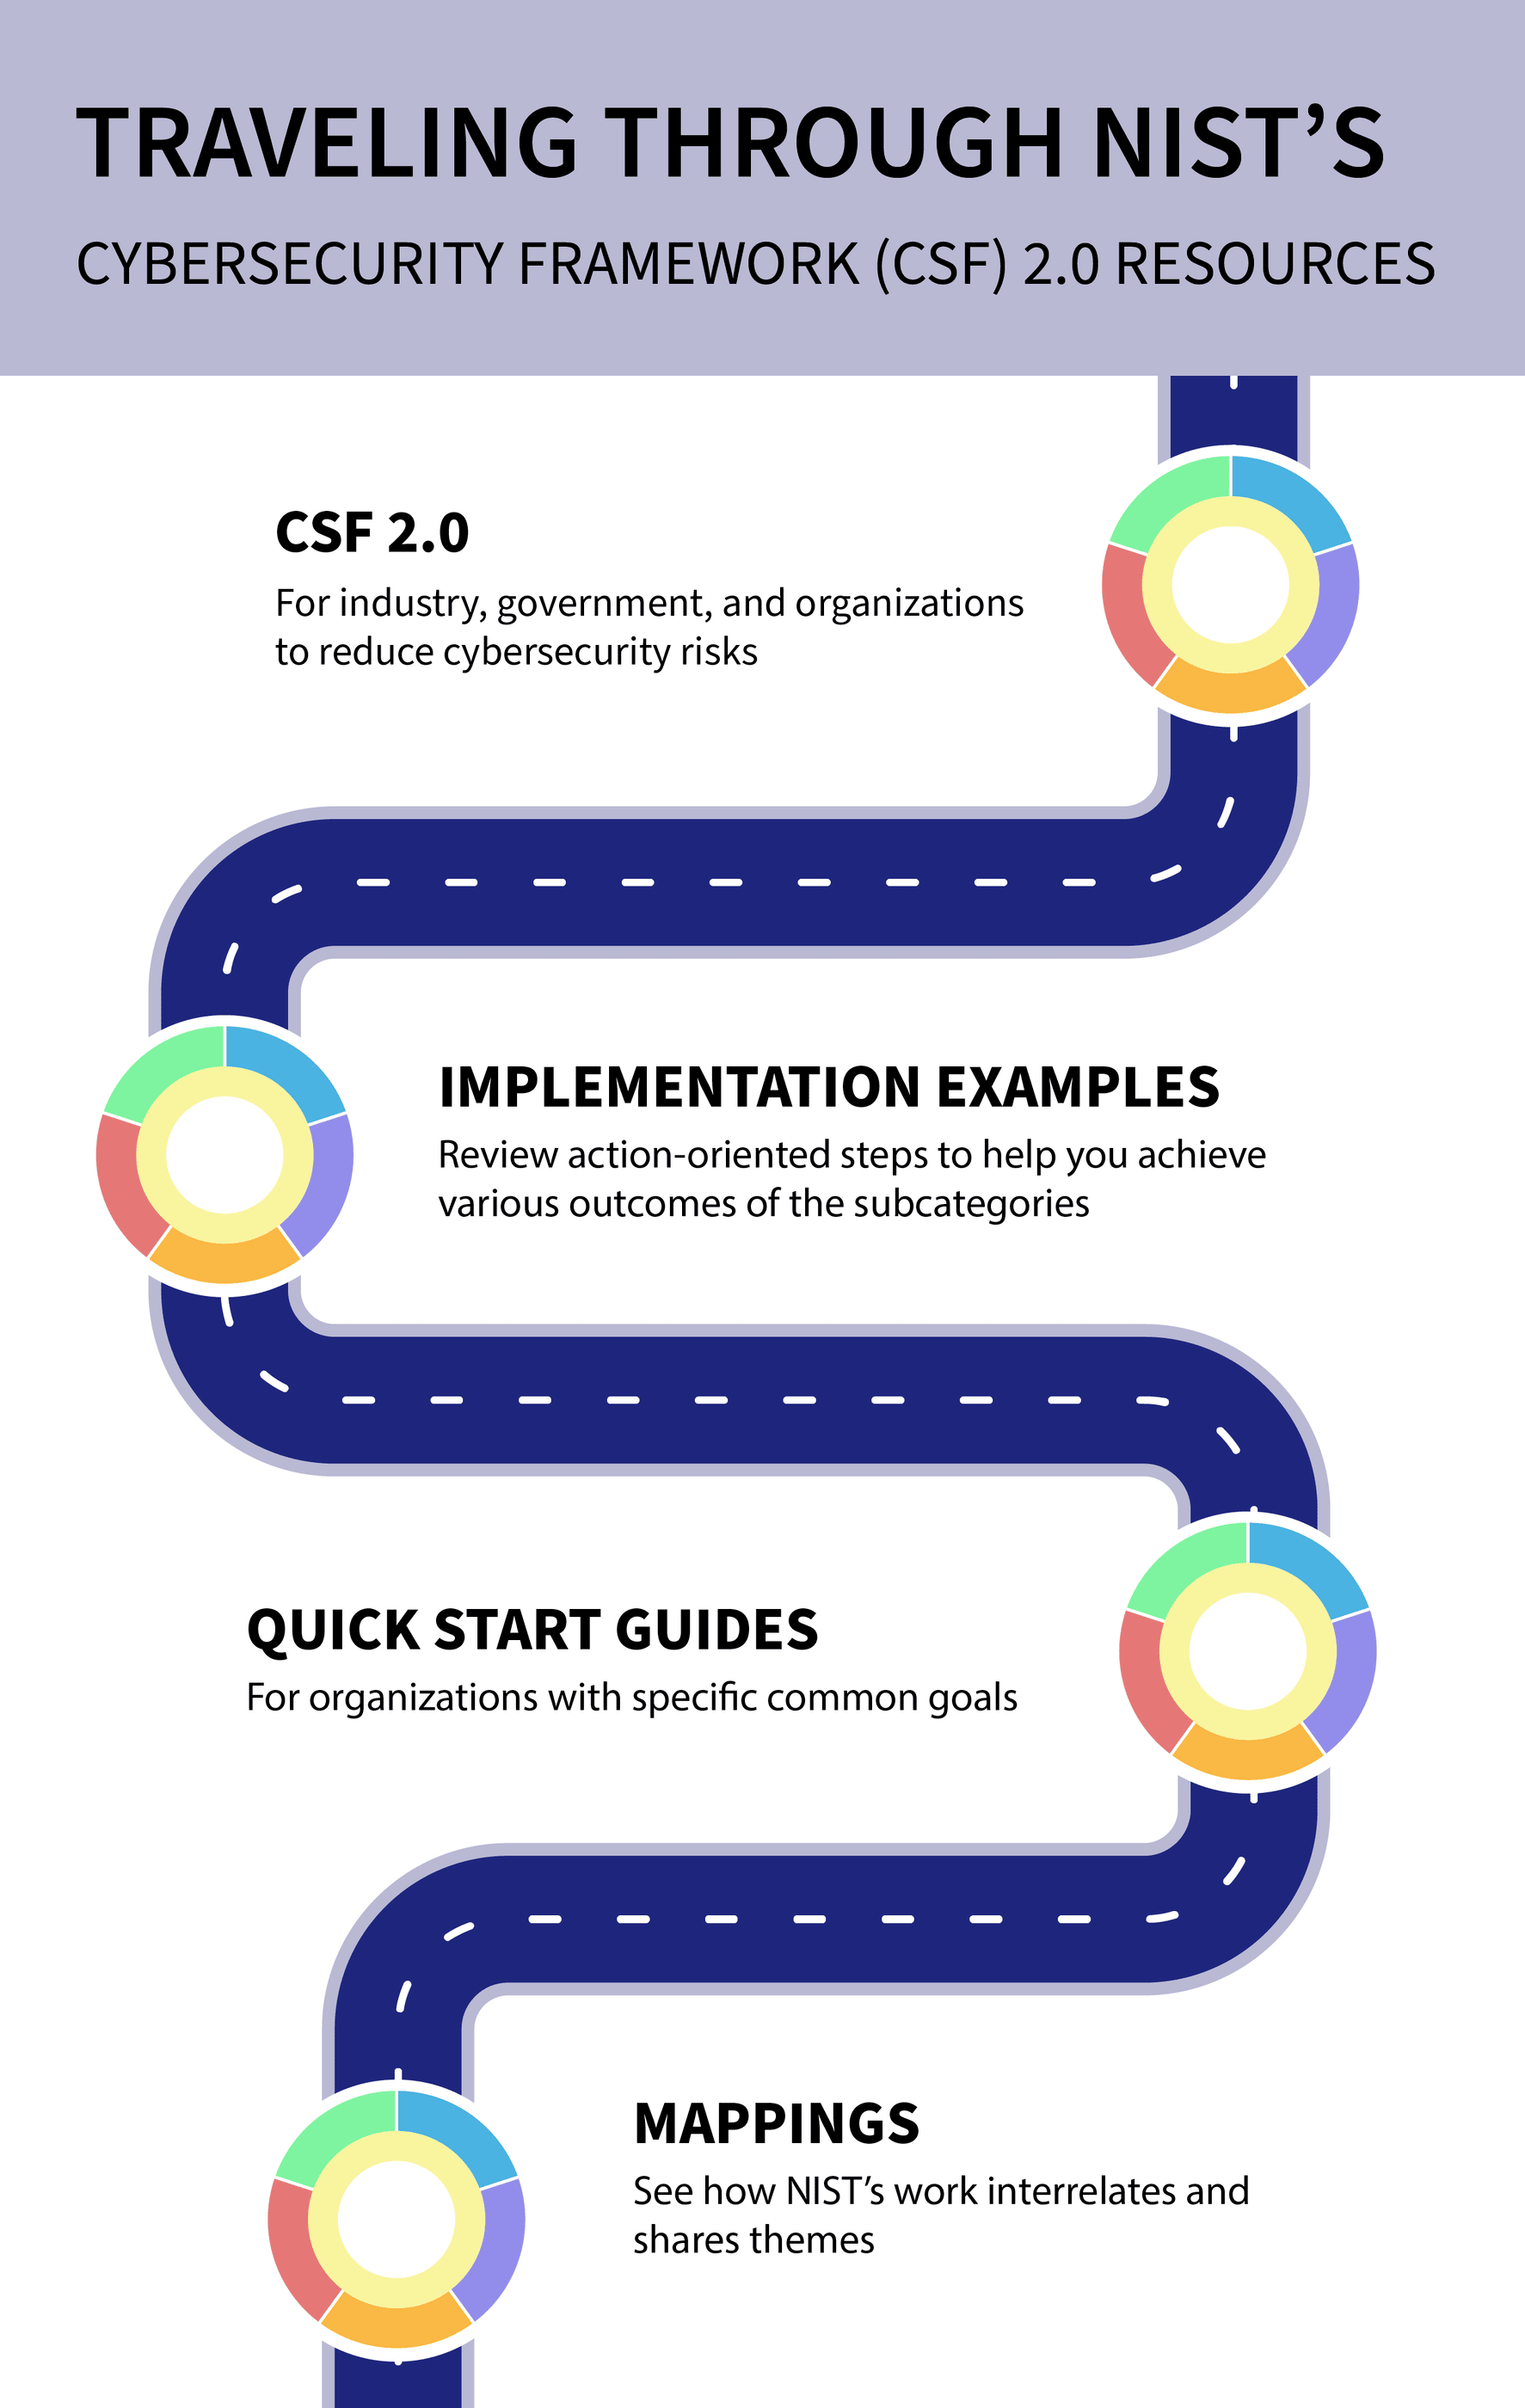
Ngerteni alangan implementasi sing diadhepi organisasi, NIST ngayakake CSF 2.0 kanthi macem-macem sumber daya pendukung. Iki kalebu:
- Pandhuan wiwitan cepet sing dirancang kanggo pamirsa tartamtu kaya usaha cilik lan enterprise manajer risiko, kanthi tujuan kanggo nyederhanakake penerapan kerangka kerja kasebut.
- Conto implementasi nduduhake aplikasi praktis saka kerangka kerja kasebut ing macem-macem konteks organisasi.
- Sing bisa dijelajahi lan katalog referensi informatif sing bisa digoleki nggampangake panyelarasan pandhuan CSF karo luwih saka 50 dokumen keamanan siber liyane.
- Piranti Referensi NIST CSF 2.0, ningkatake aksesibilitas kanthi ngaktifake maca, nggoleki, lan ngasilake data sing relevan saka inti framework ing kabeh browser.