






Bayangna gedung pencakar langit, saben lantai dibangun dening tim sing beda-beda. Siji balok sing rusak sing dipasang dening siji tim bisa ngrusak kabeh struktur. Iki minangka kasunyatan sing diadhepi organisasi karo rantai pasokan piranti lunak ing lanskap digital saiki.
Amarga perusahaan saya gumantung marang jaringan pemasok lan komponen sumber terbuka sing rumit, risiko pelaku jahat sing ngeksploitasi kerentanan saya tambah akeh. Peningkatan serangan rantai pasokan piranti lunak sing nguwatirake, kayata pelanggaran SolarWinds lan Kaseya sing misuwur, nyoroti kabutuhan kritis kanggo langkah-langkah keamanan sing kuat kanggo nglindhungi bisnis lan pelanggan saka akibat sing ngrusak.
Serangan-serangan iki bisa nduweni efek sing ngrusak, mengaruhi kabeh perkara wiwit saka efisiensi operasional nganti kepercayaan pelanggan. Mung sawetara rilis sing disusupi bisa nggawe kacilakan ing organisasi. Akibate, software supply chain security wis owah saka mung dipikir sedela dadi kabutuhan mutlak kanggo njaga ketahanan lan jagad maya sing sehat ing jagad digital apa wae enterprise.
Aja nganti organisasi sampeyan dadi korban serangan rantai pasokan gedhe sabanjure. Kuwatna awakmu dhewe nganggo kawruh lan katrampilan kanggo nguatake rantai pasokan piranti lunak sampeyan kanthi ndhaptar ing layanan canggih kita. certified Software Supply Chain Security Kursus PakarKanthi pembelajaran mandiri, akses lab berbasis browser, lan dhukungan instruktur 24/7 liwat Mattermost, sampeyan bakal entuk keahlian sing dibutuhake kanggo nglindhungi perusahaan lan pelanggan saka potensi gangguan.sasttumindak saiki lan dadia pamimpin ing software supply chain security – masa depan organisasi sampeyan gumantung saka iku.
Coba Intip Kursus 'CSSE':
Apa Sebab Serangan Rantai Pasokan Piranti Lunak Kedadeyan?
Serangan rantai pasokan piranti lunak saya tambah penting sajrone pirang-pirang taun, mbebayani organisasi ing saindenging jagad. Iki minangka serangan ing bagean sing luwih ora aman saka pangembangan lan distribusi piranti lunak. pipeline, ditujokake kanggo sistem sing ora aman kanthi cara sing jembar banget. Iki alesane kedadeyan:
- Area permukaan serangan sing luwih gedhe: Program piranti lunak kontemporer migunakaké akèh komponen pihak katelu, saéngga nambah cacahing titik mlebu kanggo penjahat siber sing mbebayani.
- Angel dideteksi: Serangan rantai pasokan biasane nggunakake sumber sing dipercaya, saengga luwih angel diidentifikasi tinimbang malware tradisional.
- Dampak dhuwur: Penyerang bisa ngeksploitasi siji bagean kanggo ngrusak ewonan pangguna pungkasan, saengga serangan kasebut narik kawigaten para penjahat siber.
- Praktek keamanan sing ora apik: Akeh perusahaan sing ora duwe langkah-langkah keamanan sing ketat kanggo verifikasi lan ngawasi piranti lunak pihak katelu.
- Kecanggihan para pelaku ancaman: Ancaman terus-terusan tingkat lanjut (APT) lan peretas negara-bangsa nandur modal akeh banget ing teknik serangan rantai pasokan.
- Otomatisasi pangembangan piranti lunak (contoneCI/CD pipelines): Sayange, ngotomatisasi pangiriman piranti lunak kanthi integrasi terus-terusan/penyebaran terus-terusan (CI/CD) pipeline ngenalake kerentanan yen ora diamanake kanthi bener.
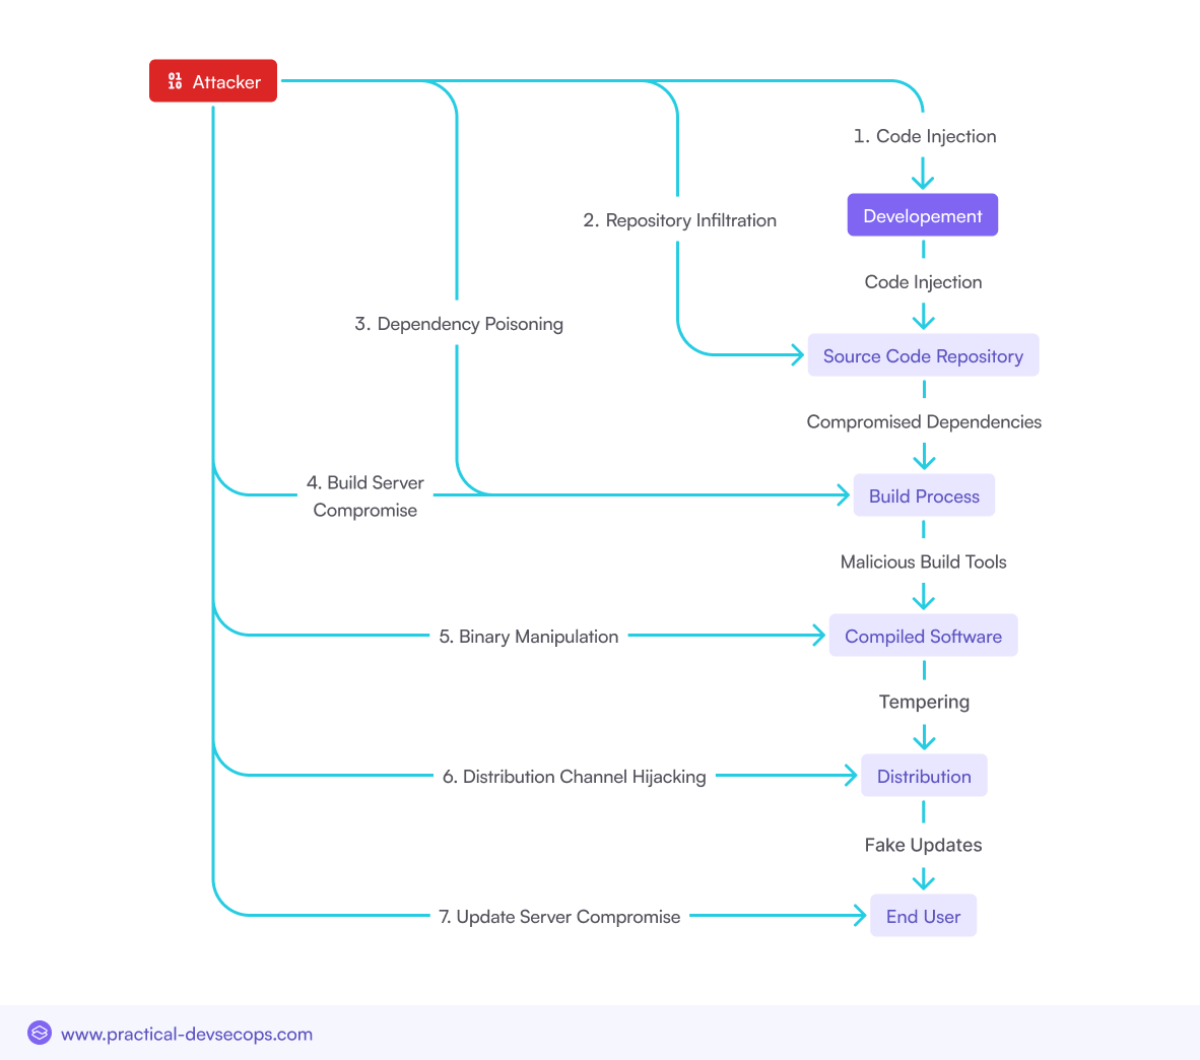
Macem-macem Jinis Serangan Rantai Pasokan Piranti Lunak
Injeksi Kode Jahat
Penyerang nyusup menyang proses pangembangan piranti lunak kanggo nyuntikake kode jahat menyang produk pungkasan. Kode iki bisa dirancang kanggo nyolong data, ngaktifake akses sing ora sah, utawa nggawe backdoor kanggo eksploitasi ing mangsa ngarep.
Ketergantungan sing Dikompromikan
Akeh proyèk piranti lunak sing gumantung marang pustaka lan paket pihak katelu. Penyerang ngrusak dependensi kasebut kanthi ngenalake pembaruan sing mbebayani, sing banjur nyebar liwat rantai pasokan menyang pangguna pungkasan.
Pembajakan Rantai Pasokan
Iki kalebu njupuk kendali saluran distribusi piranti lunak sing sah, kayata server pembaruan utawa repositori paket, kanggo nyebarake piranti lunak angkoro utawa pembaruan menyang pangguna.
Amanake Rantai Pasokan Piranti Lunak Sampeyan Saiki! Unduh pandhuan e-Book penting kita.
Serangan Rantai Pasokan Piranti Lunak Profil Tinggi Paling Anyar
Serangan Rantai Pasokan Piranti Lunak Utama (2020-2024)
Sawetara taun kepungkur wis nyakseni sawetara serangan rantai pasokan piranti lunak sing signifikan, saben-saben nyoroti kerentanan ing ekosistem digital kita sing saling terhubung:
Serangan Rantai Pasokan 3CX
Aplikasi desktop 3CX, sing digunakake dening ewonan bisnis ing saindenging jagad, dibobol liwat apa sing diarani serangan rantai pasokan canggih.
Pendhaftaran: Peretasan iki minangka akibat saka penyerang sing nyematkan kode angkoro menyang pembaruan piranti lunak nyata sing disebarake minangka bagean resmi saka proses pangembangan.
Impact: Serangan iki ngganggu puluhan ewu individu kanthi ngaktifake akses tanpa wewenang menyang data sensitif, kalebu komunikasi swara. Pelanggaran kasebut nuduhake proses pangembangan piranti lunak sing cacat lan kekhawatiran babagan katergantungan piranti lunak pihak katelu.
Serangan SolarWinds
The Serangan SolarWinds ngrusak rantai pasokan piranti lunak Orion. Para penyerang nyusup menyang jaringan SolarWinds ing September 2019 lan ing Maret 2020 wis nyuntikake kode jahat menyang pembaruan Orion. Pembaruan sing disusupi iki disebarake menyang luwih saka 18,000 pelanggan, saengga para penyerang bisa ndelok macem-macem sistem IT organisasi.
Kula Take: Pelanggaran iki mbabarake kerentanan kritis ing keamanan rantai pasokan, sing nduduhake kepiye pemasok pihak katelu bisa dadi gapura kanggo spionase siber sing nyebar. Iki nandheske kabutuhan mendesak kanggo organisasi kanggo ngevaluasi maneh langkah-langkah keamanan, utamane babagan piranti lunak lan layanan vendor eksternal.
Impact: Serangan iki nyebabake kerusakan finansial sing signifikan, kanthi organisasi sing kena pengaruh kelangan rata-rata 11% saka pendapatan taunan (nganti 14% ing AS). Iki uga ngkatalisis praktik enggo bareng informasi lan keamanan siber sing luwih apik ing sektor swasta lan publik, sing nyebabake evaluasi ulang protokol keamanan rantai pasokan.
Serangan Pengunggah Codecov Bash
Ing taun 2024, serangan rantai pasokan sing kasil ditindakake nyebabake modifikasi Bash Uploader sing diwenehake dening alat populer kanggo ngunggah jangkoan kode menyang Codecov. Iki minangka skrip sing digunakake dening akeh pangembang kanggo ngirim laporan jangkoan menyang Codecov, lan versi sing diowahi iki bisa ngirim variabel lingkungan - kayata token utawa kunci.
Kula Take: Akeh proyèk sing dibiarake rahasiané kabongkar, sing bisa uga mengaruhi ewonan wong. Serangan iki nyoroti manawa praktik keamanan paling apik kudu ditindakake kanggo lingkungan pangembangan lan betapa mbebayani gumantung marang skrip sing wis ana.
Impact: Serangan kasebut nyebabake rotasi rahasia sing nyebar, ngikis kepercayaan marang piranti pihak katelu, lan tambah pengawasan marang CI/CD pipelines, lan narik kawigaten peraturan. Iki nyebabake owah-owahan ing industri babagan desain alat jangkoan kode, nyebabake kerugian finansial, lan nyepetake adopsi langkah-langkah keamanan canggih kaya SBOM lan verifikasi integritas.
Serangan Rantai Pasokan Kaseya VSA
Para pelaku jahat nggunakake taktik sing digunakake ing serangan Kaseya VSA 2021 lan ngoyak piranti lunak pemantauan lan manajemen jarak jauh maneh, wektu iki ing taun 2024. Dheweke nggunakake kerentanan zero-day kanggo nyebarake ransomware liwat mekanisme pembaruan piranti lunak.
Kula Take: Serangan iki nyebabake paparan ransomware sing signifikan ing atusan perusahaan liyane, lan perusahaan cilik lan menengah enterprises (UKM). Sawise diselidiki, ditemokake yen iki nyebabake gangguan operasional sing parah lan kerusakan finansial, sing luwih nuduhake risiko sing ditimbulake dening serangan rantai pasokan marang infrastruktur utama.
Impact: Serangan Kaseya VSA 2021 nyebabake infeksi ransomware sing nyebar, utamane mengaruhi UKM. Iki nyebabake kerugian finansial sing substansial, pelanggaran data, lan gangguan layanan sing berkepanjangan. Kedadeyan kasebut nyebabake peraturan sing luwih ketat babagan panyedhiya layanan sing dikelola, nyepetake adopsi arsitektur zero-trust, lan nyoroti kabutuhan kritis kanggo tegese software supply chain security ngukur.
Keracunan Paket PyPI lan NPM
Serangkaian serangan keracunan paket mengaruhi Python Package Index (PyPI) uga Node. Hacker nerbitake paket sing katon asli nanging kalebu malware sing ndasari. Idenya yaiku paket kasebut bakal diunduh dening para pangembang lan ngganggu proyeke.
Kula Take: Serangan iki ngeksploitasi kepercayaan ing ekosistem sumber terbuka, sing nuduhake kelemahan kritis ing rantai pasokan piranti lunak. Iki nduduhake kabutuhan verifikasi sing luwih apik ing repositori paket lan pamriksan keamanan otomatis ing pangembangan. pipelines. Kedadeyan iki nantang model sumber terbuka saiki lan nuduhake yen perlu pengawasan sing luwih apik utawa langkah-langkah keamanan sing didorong komunitas.
Impact: Serangan kasebut mengaruhi ewonan pangembang lan bisa uga nggawe atusan nganti ewonan aplikasi kena pengaruh. Kedadeyan iki nandheske manawa ekosistem keamanan piranti lunak sumber terbuka mbutuhake itikad apik lan kewaspadaan keamanan.
Taktik, Teknik, lan Prosedur (TTP) sing Digunakake
Ciri khas serangan iki, asring nganggo taktik, teknik, lan prosedur umum (TTP), kalebu:
- Ancaman Persisten Lanjutan (APT): Penyerang APT biasane beroperasi ing sangisore radar sajrone wektu sing suwe kanggo nggayuh tujuane. Dheweke ngidini penyerang ngeksploitasi kerentanan sadurunge ditambal, sing bisa nyegah langkah-langkah keamanan tradisional kanggo ngenali serangan kasebut.
- Phishing lan Teknik Sosial: Penyerang asring nggunakake phishing minangka cara awal kanggo mlebu, apa iku kanthi cara panen kredensial utawa wiwitan kode jahat liwat endpoint.
Tren sing Muncul ing Serangan Rantai Pasokan Piranti Lunak
Implikasi Keamanan Panggunaan Piranti Lunak Sumber Terbuka sing saya tambah
Panggunaan piranti lunak sumber terbuka sing nyebar kanthi wiyar nggawa keuntungan lan risiko. Sanajan komponen sumber terbuka bisa nyepetake pangembangan lan nyuda biaya, komponen kasebut uga nyebabake kerentanan yen ora dikelola kanthi bener. Panggunaan komponen kasebut sing saya tambah akeh wis ngembangake permukaan serangan, saengga luwih gampang para penyerang ngenalake kode jahat menyang perpustakaan lan kerangka kerja sing digunakake sacara wiyar.
Munculé Serangan Ransomware Rantai Pasokan
Serangan ransomware wis berkembang nganti nargetake rantai pasokan piranti lunak, ing ngendi para penyerang ngganggu proses pangiriman piranti lunak kanggo nyebarake ransomware menyang pirang-pirang organisasi kanthi bebarengan. Tren iki utamane nguwatirake amarga efek runtun sing bisa diasilake saka siji serangan sing sukses.
Targeting Pembuatan Piranti Lunak lan CI/CD Pipelines
Proses pembangunan perangkat lunak lan Integrasi Terus-menerus/Penyebaran Terus-menerus (CI/CD) pipelinedadi target utama para penyerang. Kanthi ngorbanake iki pipelines, penyerang bisa ngenalake kode jahat sing kanthi otomatis diintegrasi menyang produk piranti lunak, sing banjur disebarake menyang pangguna pungkasan.
Eksploitasi Kerentanan Piranti Lunak lan Salah Konfigurasi
Para penyerang terus ngeksploitasi kerentanan lan salah konfigurasi ing komponen piranti lunak. Iki kalebu ngeksploitasi kerentanan sing dikenal ing perpustakaan sumber terbuka utawa salah konfigurasi ing lingkungan maya, sing bisa nyedhiyakake pijakan kanggo serangan sing luwih jero ing rantai pasokan.
Tantangan Keamanan Piranti Lunak Sumber Terbuka
Keuntungan lan Risiko Nggunakake Piranti Lunak Sumber Terbuka
Kauntungan saka keamanan piranti lunak sumber terbuka akeh banget, nuduhake fleksibilitas, kreativitas, lan malah kontrol biaya. Nanging, risikone cukup gedhe:
- Kurangé Dhukungan Formal: Akeh proyèk sumber terbuka sing ora kalebu wujud utawa tingkat dhukungan formal apa waé, saéngga organisasi ora butuh dhukungan yen ana masalah keamanan.
- Eksposur Luwih TerbukaPengamatan penting: Amarga publisitas proyèk-proyèk iki, yèn ana kerentanan, ora mung katon déning kabèh wong nanging uga déning para penyerang.
- Gumantung marang Pangurus Pihak Katelu: Keamanan gumantung banget marang pengawasan lan dhukungan saka wong liya ing komunitas sumber terbuka kasebut, utawa para pengelola individu sing ora mesthi ngutamakake keamanan.
Paket-paket Jahat ing Repositori Sumber Terbuka
Iki tren sing mbebayani: munculé paket-paket jahat ing njero repositori kaya PyPI, NPM, lan RubyGems. Para penyerang ngunggah paket sing katon valid, nganggo kode jahat sing banjur bisa ditarik menyang proyèk piranti lunak.
Strategi kanggo Keamanan Piranti Lunak Sumber Terbuka ing Rantai Pasokan
Kanggo ngurangi risiko kasebut, organisasi kudu:
Nglakoni SCA: SCA pribadi bisa mbantu sampeyan nggarap identifikasi komponen lan manajemen sumber terbuka, saengga organisasi sampeyan mung gumantung marang dependensi sing wis diverifikasi lan aman, saengga bisa nyuda risiko.
Nglakokake Proses Pemeriksaan sing Kuat: Organisasi kudu ngevaluasi komponen sadurunge dilebokake ing sistem kanggo nliti kode lan ngenali kerentanan sing wis dingerteni.
Keterlibatan Masyarakat: Komunitas sumber terbuka bisa mbantu organisasi tetep ngerti babagan woro-woro keamanan, uga menehi kontribusi kanggo ningkatake piranti lunak sing dadi andalane.
CI/CD Pipeline Security ing Rantai Pasokan Piranti Lunak
Pentingé Ngamanake CI/CD Pipelines
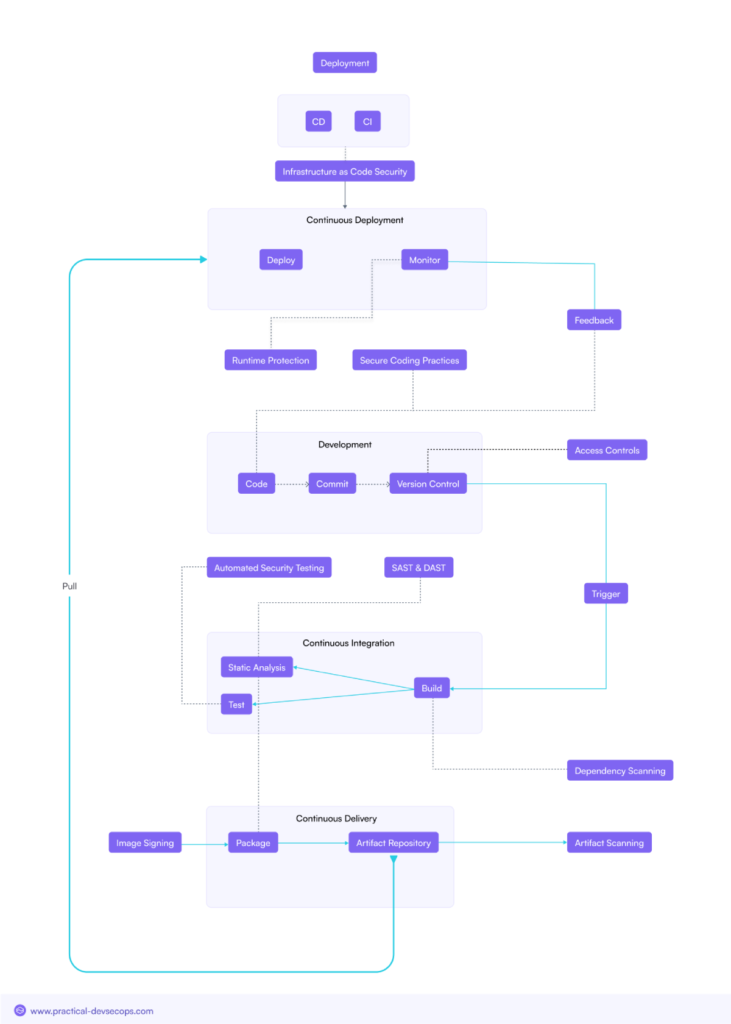
CI/CD pipelineminangka integral kanggo pangembangan piranti lunak modern, sing ngidini pangiriman owah-owahan kode kanthi cepet. Nanging, peran penting uga ndadekake target utama para penyerang. Ngamanake iki pipelinepenting kanggo nyegah introduksi kerentanan menyang produk piranti lunak sing diasilake.
Penargetan Vektor Serangan Umum CI/CD Pipelines
- Server Bangunan sing Dikompromi: Penyerang ngincer server build, nyuntikake kode jahat sajrone proses build.
- Injeksi Kode Angkoro: Kode sing diinjeksi ing sembarang tahapan CI/CD pipeline bisa nyebar nganti tekan produksi, lan mengaruhi pangguna pungkasan.
- Pembajakan Rantai Pasokan: Para penyerang bisa ngontrol saluran distribusi ing njero CI/CD pipeline, saéngga bisa ngirim piranti lunak sing wis disusupi menyang pelanggan.
Laku paling apik kanggo Ngamanake CI/CD Pipelines
Ing ngamanake CI/CD pipelines, organisasi kudu ngetutake praktik paling apik sing kalebu:
Tandha kode: Nandatangani kabeh kode kanthi digital kanggo verifikasi asal-usul lan integritase.
Lingkungan Bangunan sing Aman: Isolasi lingkungan bangunan kanggo nyegah akses tanpa wewenang lan mbatesi ruang lingkup kanggo ngenalake kode jahat.
Penandatanganan lan Verifikasi Artefak: Tandatangani lan verifikasi kabeh artefak bangunan supaya mung piranti lunak sing sah lan ora diowahi sing digunakake.
Strategi kanggo Ngurangi Risiko Rantai Pasokan Piranti Lunak
Lengkap Software Supply Chain Security program
Kanggo B2B enterprises, fokus ing pertahanan nglawan ancaman rantai pasokan piranti lunak paling anyar. Program iki kudu nyakup kabeh aspek pangembangan, pengadaan, lan distribusi piranti lunak, kanthi fokus ing pemantauan lan perbaikan sing terus-terusan.
Penilaian Risiko lan Prioritas
Nindakake penilaian risiko sing tliti iku penting banget kanggo ngenali lan menehi prioritas komponen piranti lunak sing paling penting. Kanthi mangerteni ing ngendi risiko paling gedhe dumunung, organisasi bisa ngalokasikan sumber daya kanthi luwih efektif lan nyuda ancaman potensial sadurunge dieksploitasi.
Praktik Pengembangan Piranti Lunak sing Aman
- Siklus Urip Pangembangan sing Aman (SDLC): Ngapikake keamanan ing saben tahapan siklus urip aplikasi.
- Kode Aman: njaga keamanan kode lan mesthekake yen ditulis kanthi nggatekake keamanan. Kabeh kode anyar kudu dites kanggo ngerteni apa ana kerentanan, nalika diprodhuksi utawa sadurunge disebarake.
Proses Manajemen Risiko Rantai Pasokan
Manajemen risiko rantai pasokan sing efektif kalebu:
- Penilaian Risiko Vendor: Ngevaluasi praktik keamanan vendor lan supplier kanggo mesthekake yen dheweke memenuhi standar organisasi standards.
- Pemantauan Pihak Katelu: Terus-terusan ngawasi komponen pihak katelu kanggo kerentanan lan ancaman potensial.
Analisis Komposisi Piranti Lunak (SCA) Piranti
SCA Piranti-piranti iki penting banget kanggo ngenali lan ngatur komponen sumber terbuka ing rantai pasokan piranti lunak. Piranti-piranti iki bisa ndeteksi dependensi sing wis ketinggalan jaman utawa rentan, mbantu nyuda risiko eksploitasi.
Pangiriman lan Penerapan Piranti Lunak sing Aman
Yen kita maju selangkah luwih maju, bakal dadi jelas yen pangembangan penting kanggo keamanan, mula ngirim lan nggunakake piranti lunak kanthi aman dadi prioritas utama.
Tandha kode: Ngidini verifikasi sumber kode sadurunge disebarake.
Pamriksaan Artefak: Priksa manawa artefak sing diasilake sajrone pambangunan bebas saka kerusakan lan kaya sing dikarepake sadurunge disebarake.
Pembaruan Aman ngatasi kerentanan ing ekosistem sing diungkapake lan nyedhiyakake jalur pembaruan kanggo ngimbangi ancaman sing muncul kanthi nyedhiyakake mekanisme sing aman kanggo pembaruan, supaya PC liyane uga ora bisa ngapusi.
Rencana Tanggap lan Pemulihan Insiden
Pungkasanipun, organisasi kedah siyap nanggapi lan pulih saking serangan rantai pasokan piranti lunak. Iki kalebu netepake rencana respon insiden sing nggambarake langkah-langkah sing kudu ditindakake yen ana serangan, uga rencana pemulihan kanggo mulihake operasi normal kanthi cepet.
Peraturan lan Industri sing Relevan Standards
Macem-macem peraturan lan industri standardwis dikembangake kanggo nuntun organisasi supaya aman saka rantai pasokan piranti lunak. Iki kalebu:
- NIST SP 800-161: Pandhuan sing ngatur risiko rantai pasokan ing sistem informasi federal.
- ISO/IEC 20243: Panyedhiya Teknologi Terbuka sing Dipercaya Standard, sing ngrembug babagan keamanan ing rantai pasokan TIK.
- CMMC (Sertifikasi Model Kematangan Keamanan Siber): Kerangka kerja sing standardngetrapaké praktik keamanan siber ing sakubenging basis industri pertahanan.
kesimpulan
Saiki luwih saka sadurunge, masalah software supply chain security Iku penting banget ing jagad digital sing saya tambah. Amarga rantai pasokan piranti lunak saiki ngadhepi kerumitan sing saya tambah, risikone uga saya tambah. Organisasi bisa tetep dilindhungi lan nglindhungi para pelanggan saka akibat sing ngrusak saka serangan rantai pasokan kanthi mangerteni kepiye ancaman kasebut beroperasi, ditambah karo strategi keamanan sing cukup.
Organisasi kudu mriksa postur keamanan kanthi rutin lan njupuk sikap proaktif kanggo mitigasi risiko, wiwit saka ngamanake CI/CD pipelinekanggo ngatur komponen sumber terbuka lan tundhuk karo peraturan industri. Iki bakal ngidini dheweke mbentuk rantai sing luwih dipercaya lan tahan ancaman sing saya canggih ing jaman digital.
Siap ngamanake rantai pasokan piranti lunak sampeyan saka ancaman sing saya tambah? Gabung karo ewonan profesional keamanan sing wis ningkatake katrampilan keamanane karo Sertifikasi DevSecOps PraktisNdaftar dina iki lan tingkatake katrampilan keamanan sampeyan.
FAQ's
Apa vektor serangan sing paling umum digunakake ing serangan rantai pasokan piranti lunak?
Vektor serangan umum kalebu injeksi kode jahat sajrone proses pembangunan, dependensi sing disusupi ing piranti lunak sumber terbuka, lan pembajakan saluran distribusi piranti lunak kanggo ngirim pembaruan sing disusupi.
Kepiye carane organisasi bisa ngamanake komponen piranti lunak sumber terbuka ing rantai pasokan?
Organisasi bisa ngamanake komponen sumber terbuka kanthi ngetrapake Analisis Komposisi Piranti Lunak (SCA) piranti, netepake proses vetting sing kuat kanggo piranti lunak sumber terbuka, lan aktif melu ing komunitas sumber terbuka supaya tetep entuk informasi babagan masalah keamanan.
Apa praktik paling apik kanggo ngamanake CI/CD pipelinesaka serangan rantai pasokan piranti lunak?
Praktik paling apik kalebu ngamanake lingkungan bangunan, ngetrapake kode lan penandatanganan artefak, lan verifikasi integritas kabeh komponen piranti lunak kanthi rutin sadurunge penyebaran.
Kepiye carane organisasi bisa nindakake penilaian risiko sing efektif kanggo rantai pasokan piranti lunak?
Penilaian risiko sing efektif kalebu ngenali lan menehi prioritas komponen piranti lunak sing penting, ngevaluasi praktik keamanan vendor, lan terus-terusan ngawasi komponen pihak katelu kanggo potensi kerentanan.
Apa wae unsur-unsur kunci saka sawijining panliten sing komprehensif software supply chain security program?
Unsur-unsur kunci kalebu ngetrapake praktik pangembangan sing aman, nindakake penilaian risiko rutin, ngatur komponen sumber terbuka, ngamanake CI/CD pipelines, lan netepake rencana respon lan pemulihan kedadeyan.
