






Telu sajrone wolung sasi, buku pedoman cacing npm sing padha bisa digunakake. Penyerang sing beda, paket sing beda, mekanik sing padha, lan wektu sing padha antarane publikasi lan deteksi sing nggawe saben bisa. Yen sampeyan takon apa sejatine cacing npm lan kenapa pola kasebut terus dibaleni tinimbang didandani, iki jawaban sing jujur, kedadeyan, mekanik, lan siji celah sing isih ditinggalake sanajan kerangka pertahanan sing solid.
Apa kuwi npm Worm?
Cacing npm kuwi kode jahat sing diterbitake ing registri npm sing kanthi otomatis nyebar menyang paket liyane sawise mlaku, biasane kanthi nyolong kredensial penerbitan pengelola lan nggunakake kanggo nyuntikake muatan sing padha menyang saben paket sing dikontrol pengelola. Iku "cacing" ing pangertèn klasik: ora ngenteni wong liya nginstal kanthi sengaja, nanging nyebar dhewe, paket menyang paket, akun menyang akun, kanthi kecepatan mesin.
Panyebaran dhewe kuwi sing mbedakake kedadeyan cacing npm saka paket jahat biasa. Paket sing ala mung kaya jarum ing tumpukan jerami. Cacing npm ngowahi saben pengelola sing kena pengaruh dadi titik distribusi anyar, lan tumpukan jerami kasebut wiwit ngasilake jarum dhewe.
Insiden Cacing npm Paling Gedhe Nganti Saiki
Taun kepungkur menehi pola cacing npm telung uji coba ing jagad nyata, saben luwih efisien tinimbang sing kepungkur:
- Shai-Hulud (September 2025). Cacing npm sing nyebar dhewe pisanan sing didokumentasikake. Cacing iki ngrusak kredensial pengelola, banjur digunakake kanggo nerbitake versi jahat saka saben paket sing ana ing sangisore kendali pengelola kasebut, ngowahi para pangembang dhewe dadi mekanisme pangiriman kanggo tahap sabanjure saka cacing kasebut.
- aksios (Maret 2026). Malware negara-bangsa sing didhelikake ing njero paket ditarik kira-kira 100 yuta kaping seminggu. Dudu cacing ing pangertèn propagasi sing ketat, nanging bukti manawa model kepercayaan ekosistem npm sing padha sing dieksploitasi Shai-Hulud bisa nggawa muatan kanthi skala sing gedhe banget.
- SAP npm (April 2026). Digambarake nalika semana minangka Shai-Hulud mini: pola cacing sing padha, dibaleni kanthi skala gedhe, kurang saka setaun sawise kedadeyan asli. Mekanismene ora owah. Pertahanane uga umume ora owah.
Telung kedadeyan cacing npm, siji pola sing diulang: ngrusak penerbit sing dipercaya, nggunakake kredensial kanggo nyebarake kanthi otomatis, lan ngandelake kesenjangan antarane publikasi lan deteksi komunitas kanggo nindakake liyane.
Pola sing Diulang
Copot rinciane lan saben kedadeyan cacing npm ngetutake papat ketukan sing padha:
- Kompromi akun. Token penerbitan pengelola, npm login, utawa kredensial CI dicolong, biasane liwat phishing, rahasia sing bocor, utawa dependensi sing wis disusupi ing jaringan dhewe.
- Injeksi meneng. Penyerang ngirim versi anyar saka paket sing sah lan dipercaya nganggo kode jahat sing ditambahake, asring ing njero skrip pasca-instalasi utawa siklus urip liyane sing mlaku kanthi otomatis nalika ana wong sing nginstal.
- Propagasi otomatis. Yen pangurus sing kena kompromi ngontrol paket liyane, utawa yen skrip jahat dhewe njupuk kredensial luwih lanjut, worm kasebut nyebar menyang paket sabanjure lan pangurus sabanjure tanpa tindakan luwih lanjut saka penyerang.
- Keterlambatan deteksi. Paket kasebut tetep ana ing registri, bisa diinstal dening sapa wae, nganti ana sing nggatekake, nglaporake, lan banjur ditarik. Lag kasebut, pirang-pirang jam kanggo sawetara kedadeyan, pirang-pirang dina kanggo liyane, minangka kabeh wektu sing dibutuhake worm kasebut.
Ngerteni yen pukulan kaping papat iku sing penting kanggo pertahanan. Saben strategi mitigasi kanggo kedadeyan cacing npm, intine, minangka upaya kanggo nyuda utawa ngliwati lag deteksi kasebut.
Kerangka sing Pantes Disebut: Jawaban SIP kanggo Masalah Cooldown
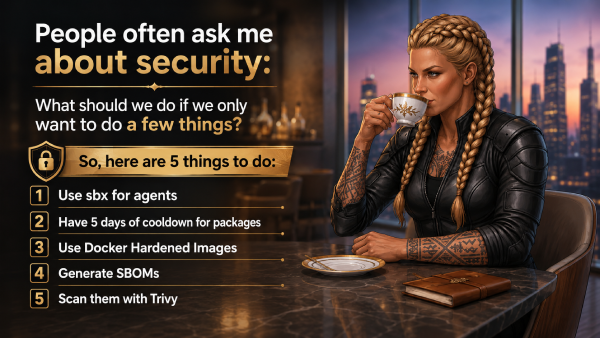
Ora saben respon kanggo pola iki asale saka vendor. Salah siji sing paling jelas yaiku SIP, Rencana Keamanan Langsung Mohammad-Ali A'râbi, kerangka kerja darurat limang kontrol kanggo risiko rantai pasokan piranti lunak sing metu saka pitakonan praktis sing ditakokake ing pungkasan sesi SafeDev: "Yen kita mung bisa nindakake sawetara perkara, apa sing kudu ditindakake dhisik?"
Kontrol kapindho SIP ditujokake khusus kanggo masalah cacing npm: mbebasake dependensi sing durung diverifikasi nganggo periode cooldown limang dina, lan mateni skrip siklus urip supaya postinstall sing mbebayani ora bisa dieksekusi kanthi otomatis sajrone instalasi. Ing praktik, yaiku min-release-age=5 lan ignore-scripts=true ing sawijining proyek .npmrc, dileksanakake ing CI supaya file kunci ora bisa ngrampungake paket sing diterbitake wingi kanthi tenang. Iki minangka kontrol sing apik lan gampang digunakake, lan langsung nargetake lag deteksi sing padha sing gumantung karo saben kedadeyan cacing npm. Coba delengen:
Ing ngendi Jendhela Cooldown Isih Ninggalake Celah
Periode cooldown iku kaya taruhan: komunitas bakal weruh lan nglaporake paket jahat sadurunge periode tunggu rampung. Umume, taruhan kasebut bakal ngasilake asil. Sebagian besar paket sing kena pengaruh ditandhani sajrone sawetara dina pisanan publikasi, mula wektu limang dina minangka standar sing cukup.
Nanging cacing npm ora tumindak kaya paket jahat umume, lan kuwi ngowahi apa sing bisa lan ora bisa ditindakake cooldown tetep kanggo sampeyan.
Dadi sadurungecise babagan kacepetan: Cacing sing nyebar kanthi cepet ora bakal ngalahake cooldown kasebut dhewe. Yen sampeyan ngetrapake umur rilis minimal sing ketat, paket sing diterbitake sajrone gelombang awal kasebut isih anyar banget kanggo mlebu build, ora preduli pira paket sing dikompromi cacing kasebut. Kacepetan iku penting, nanging penting kanggo kabeh wong ing hilir sing ora nglakokake cooldown, ora kanggo ngalahake sing wis dileksanakake.
Watesan sing sejatine yaiku sabar. Payload sing luwih ati-ati bisa uga ora aktif sawise periode cooldown, mung aktif sawise dina-dina wis rampung lan paket wis tuwa menyang zona "dipercaya", sadurungecisamarga ngerti yen cooldown lagi ngawasi. Kuwi skenario ing ngendi cooldown tetep wae ora cukup, lan persis ing ngendi deteksi adhedhasar bukti MEW kudu ana ing sandhinge, dudu nggantine.
Mode kegagalan ora dadi cacat ing pamikiran SIP. Cooldown minangka taruhan deteksi komunitas, lan deteksi komunitas duwe batas: ora bisa nyekel apa sing durung dilapurake. Iku dudu kesenjangan sing unik kanggo SIP, iki watesan struktural saka pertahanan apa wae sing ngenteni tanda tangan, saran, utawa laporan umum sadurunge tumindak.
Kepiye MEW Nutup Celah Cooldown-Window
Iki sadurungecisely celah kasebut Peringatan Dini Malware Xygeni (MEW) digawe kanggo nutup. Tinimbang ngenteni laporan komunitas utawa tanda tangan sing diterbitake, MEW terus-terusan mindhai NPM, PyPI, lan Maven nalika paket lan versi anyar diterbitake, nganalisa prilaku tinimbang cocog karo ancaman sing dikenal. Nalika ana sing katon mbebayani, bakal dikarantina lan temuan kasebut dikonfirmasi dening peneliti keamanan sadurunge diumumake menyang publik, dudu sawise.
Bédane kuwi penting kanggo loro mode kegagalan cacing npm ing ndhuwur. Marang cacing sing nyebar kanthi cepet, deteksi pra-tanda tangan ora mbutuhake limang dina cooldown sing dianggep wis ana. Marang muatan pasien sing ora aktif, analisis perilaku MEW ora nggoleki umur utawa reputasi, nanging nggoleki apa sing sejatine ditindakake kode kasebut, mula ngenteni metu saka jendela cooldown ora bakal menehi apa-apa marang penyerang.
Firewall Ketergantungan MEW ngluwihi iki nganti tekan titik instalasi dhewe, mblokir paket angkoro kanthi wektu nyata sanajan ora bisa dipriksa sadurunge, lan lapisan deteksi sing padha nutupi CI/CD sisih kedadeyan cacing npm: pola mbukak kunci-cabang, nyuntikake, ngunci maneh sing ngidini penyerang nyurung serangan jahat commit lan nutupi jejak kanthi meneng-meneng, kanthi jejak audit lengkap yen kedadeyan kasebut.
SIP lan MEW Njawab Pitakonan sing Padha, ing Lapisan sing Beda
Ora ana sing ndadekake kontrol cooldown SIP salah, lan iki penting kanggo dijlentrehake kanthi gamblang: cooldown limang dina kanthi skrip siklus urip sing dipateni isih dadi salah sawijining pertahanan paling cepet lan paling murah sing bisa ditindakake tim nglawan kedadeyan cacing npm biasa, lan iki kalebu ing rencana pengerasan rantai pasokan sing serius. Sing ora bisa ditindakake, kanthi desain, yaiku nyekel apa sing durung ditemokake komunitas. Iku tugas kanggo deteksi terus-terusan, adhedhasar prilaku sing mlaku ing sangisore cooldown, dudu ngganti.
Dilapisi bebarengan, rong pendekatan kasebut nutupi loro-lorone masalah sing padha: SIP nguatake bangunan kasebut pipeline, pembekuan dependensi, lan gambar wadhah ing sekitar lanskap ancaman sing wis dingerteni lan diungkapake, dene deteksi pra-tanda tangan MEW nyakup kedadeyan cacing npm sing durung diungkapake, sing ora bisa dideleng dening jendela cooldown, miturut logika dhewe.

Pitakonan Umum
Apa kuwi cacing npm, ing sak ukara?
Kode jahat sing diterbitake menyang npm sing kanthi otomatis nyebar menyang paket liyane, biasane kanthi nyolong kredensial pengelola lan nggunakake kanggo nyuntikake muatan sing padha ing papan liya, tanpa tindakan luwih lanjut saka penyerang.
Apa saben paket npm sing mbebayani iku cacing npm?
Ora. Paket jahat sing ora nyebar dhewe iku serangan rantai pasokan, nanging dudu cacing. Sing nemtokake kedadeyan cacing npm kanthi khusus yaiku langkah panyebaran dhewe: siji kompromi kanthi otomatis ndadékaké menyang kompromi sabanjure.
Apa periode cooldown dependensi bisa mungkasi cacing npm?
Iki nyuda risiko kanthi signifikan, amarga umume paket jahat dilaporake sajrone sawetara dina pisanan diterbitake. Nanging cooldown minangka taruhan ing kecepatan deteksi komunitas, lan cacing npm sing nyebar kanthi cepet utawa sengaja ora aktif bisa digawe khusus kanggo ngatasi jendela kasebut.
Apa sing sejatine bisa nyekel worm npm sadurunge periode cooldown?
Pemindaian terus-terusan, adhedhasar prilaku sing ora gumantung marang tanda tangan utawa laporan umum sing wis ana. Kuwi minangka piranti deteksi pra-tanda tangan khusus sing dirancang kanggo nutup celah kaya MEW Xygeni.
