






Regular Expression DoS (ReDoS) minangka risiko sing saya tambah ing njero keamanan aplikasi modernAmarga saya akeh tim sing gumantung marang validasi input lan pencocokan pola, regex sing dirancang kanthi ala bisa ngenalake kerentanan kinerja sing bisa dimanfaatake dening penyerang kanggo ngalangi layanan utawa nyebabake gangguan. Nyatane, OWASP nggambarake ReDoS minangka serangan denial of service sing nggunakake kasunyatan manawa akeh implementasi regex bisa dadi alon banget, kadhangkala kanthi runtime sing tuwuh kanthi eksponensial karo ukuran input.
Ing wektu sing padha, serangan ReDoS luwih mbebayani ing cloud-native lan CI/CDLingkungan sing didorong dening fitur-fitur anyar, ing ngendi siji regex sing rentan ing API, gateway, utawa aliran otentikasi bisa mengaruhi kasedhiyan ing skala gedhe. Mulane, tim kudu nganggep ReDoS minangka risiko kasedhiyan nyata, ora mung kasus niche edge.
Sing luwih penting, kerentanan iki asring ora dideteksi sajrone pangembangan, amarga pendekatan tradisional luwih fokus ing sintaksis tinimbang prilaku eksekusi. Akibate, pola regex sing ora efisien bisa kanthi gampang tekan produksi tanpa menehi tandha apa-apa.
Ing kene platform AppSec modern kaya Xygeni berperan. Kanthi nyematke pamriksan keamanan langsung menyang alur kerja pangembangan, dheweke mbantu ngatasi masalah kasebut luwih awal lan menehi prioritas risiko sing sejatine bisa digayuh lan nduweni dampak, tinimbang mung ngasilake luwih akeh gangguan.
Apa kuwi ReDoS (Regular Expression DoS)?
ReDoS (Regular Expression Denial of Service) iku kerentanan sing kedadeyan nalika pola regex nyebabake backtracking sing berlebihan, sing nyebabake wektu eksekusi eksponensial.
Gampangane, input sing ala bisa meksa aplikasi sampeyan ngentekake wektu sing suwe banget kanggo ngevaluasi regex, sing ngalangi sistem lan ngrusak kinerja.
Umpamane, pola nganggo kuantifier bersarang kaya:
(a+)+
bisa dadi ora efisien banget nalika ngolah input tartamtu, utamane nalika digawe kanthi sengaja dening penyerang.
Sanajan iki katon kaya kasus pinggiran, nanging iki umum banget ing aplikasi jagad nyata, utamane ing logika validasi, input formulir, lan penanganan panjalukan API.
Cara Kerja Serangan ReDoS
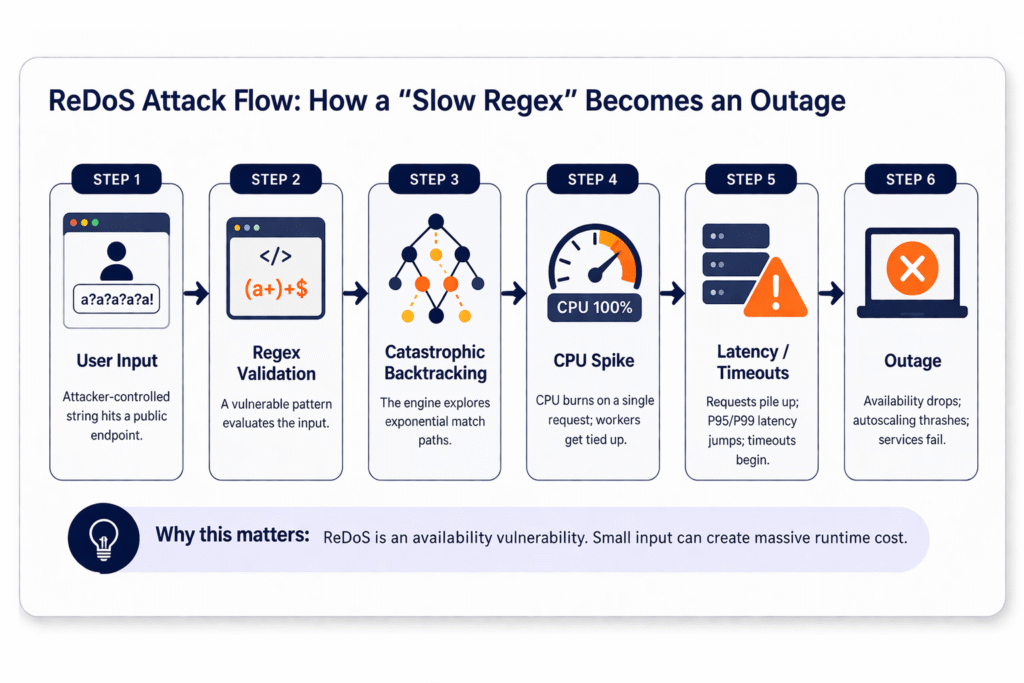
Serangan ReDoS ora mbutuhake eksploitasi tingkat lanjut. Nanging, serangan iki nyalahgunakake prilaku mesin regex sing bisa diprediksi.
Mundur sing dahsyat
Penyerang ngincer regex sing bisa njupuk pirang-pirang jalur sing cocog. Banjur dheweke menehi input sing meksa mesin kanggo njelajah sebagian besar utawa kabeh jalur.
Input sing digawe dening penyerang
Penyerang biasane ngirim:
- Senar dawa kanthi karakter sing diulang-ulang.
- Input sing meh padha, banjur gagal ing pungkasan.
- Beban sing fokus ing bagean pola sing paling ambigu.
Degradasi kinerja
Amarga saben panjalukan bisa ngobong CPU, efek kasebut cepet numpuk:
- Latensi sing luwih dhuwur ing antarane titik pungkasan.
- Kolam ulir wis kesel.
- Putaran acara mandheg ing runtime single-threaded.
Serangan-serangan iki ora mbutuhake eksploitasi sing rumit. Nanging, serangan-serangan iki njupuk kauntungan saka pencocokan pola sing ora efisien, saengga angel dideleng yen piranti sampeyan mung mriksa sintaksis utawa CVE sing dikenal.
Dampak Kerentanan ReDoS ing Donya Nyata
ReDoS entuk nilai "A" ing triad CIA: kasedhiyan. Iki bisa katon kaya masalah stabilitas, dudu kedadeyan keamanan, nganti sampeyan nyambungake titik-titik kasebut.
API saya alon
Titik pungkasan tunggal sing nggunakake regex sing rentan bisa nambah CPU sajrone validasi input, perutean panjaluk, utawa pamriksan auth.
Gangguan layanan
Nalika dimuat, hotspot ReDoS bisa nggawe pod miwiti maneh, ngrusak penskalaan otomatis, lan micu kegagalan cascading.
Kehabisan sumber daya
ReDoS bisa ngonsumsi:
- CPU ing simpul aplikasi.
- Memori amarga kahanan mundur.
- Utas pekerja sing mblokir panjalukan liyane.
Amarga ReDoS luwih ngutamakake kinerja tinimbang paparan data, akeh tim sing ngremehake dampak kasebut. Nanging, kasedhiyan minangka bagean inti saka keamanan aplikasi, lan gangguan bisa cepet dadi risiko bisnis.
Owah-owahan sing Melanggar Iku Masalah Kepercayaan Sing Sejati
Nalika para pangembang ujar manawa dheweke ora percaya karo perbaikan otomatis, dheweke asring duwe siji perkara sing spesifik banget: dheweke ora percaya yen perbaikan otomatis ora bakal ngrusak apa-apa.
Masalah kepercayaan kuwi paling katon ing remediasi ketergantungan.
Paket sing rentan bisa uga duwe versi sing ditambal, nanging ora ateges upgrade kasebut aman. Rilis sing ditambal bisa mbusak metode sing digunakake aplikasi sampeyan. Bisa uga ngganti jeneng API. Bisa uga ngencengi kontrak jinis. Bisa uga ngowahi prilaku kanthi cara sing lulus uji unit nanging nyebabake regresi produksi. Ing akeh tim, biaya remediasi sing nyata ora ngetrapake patch. Tim lagi nyelidiki radius blast.
Coba gatekna conto prasaja ing Java. Basis kode gumantung ing pustaka ing ngendi metode umum ana ing versi 1.x nanging dibusak ing versi 2.x.
Serangan ReDoS ing Donya Nyata lan Insiden Keamanan
ReDoS ora mung kerentanan teoretis. ReDoS wis dieksploitasi ing aplikasi jagad nyata, sing mengaruhi perpustakaan lan sistem produksi sing digunakake sacara wiyar.
Iki sawetara conto penting sing nyoroti dampak pola regex sing ora efisien:
Kerentanan ReDoS Moment.js
Salah sawijining kerentanan ReDoS sing paling misuwur kena pengaruh Momen.js, pustaka tanggal JavaScript sing akeh digunakake.
- Pola regex sing dirancang kanthi ala nyebabake backtracking sing berlebihan
- Penyerang bisa micu panggunaan CPU sing dhuwur nganggo input sing digawe
- Aplikasi sing nggunakake Moment.js dadi rentan marang kondisi denial-of-service
Masalah iki nduduhake kepiye perpustakaan sing dipercaya bisa ngenalake kerentanan adhedhasar kinerja menyang ewonan aplikasi.
Pustaka Validator Node.js (validator.js)
Tuladha liyane sing ana gandhengane validator.js, sing umum digunakake kanggo validasi input.
- Fungsi validasi tartamtu gumantung marang regex sing ora efisien
- Input sing mbebayani bisa nundha eksekusi kanthi signifikan
- Iki mengaruhi API lan layanan backend sing gumantung marang validasi input pangguna.
Amarga validator.js digunakake sacara wiyar, dampaké uga nyebar ing pirang-pirang aplikasi lan layanan.
Gangguan Cloudflare (Kegagalan Berbasis Regex)
Kedadeyan profil dhuwur sing melu cloudflare, ing ngendi pola regex sing salah nyebabake gangguan utama.
- Regex sing digunakake ing produksi micu panggunaan CPU sing berlebihan
- Sistem dadi ora responsif sacara global
- Sebagian gedhe internet kena pengaruh sementara
Senajan dudu serangan sing mbebayani, kedadeyan iki kanthi cetha nuduhake kepiye inefisiensi regex bisa duwe akibat ing jagad nyata kanthi skala gedhe.
Apa Sebab Piranti Keamanan Tradisional Ora Ketemu ReDoS
Iki bagean konversi amarga nerangake kesenjangan sing dirasakake dening umume tim: scanner bisa mlaku, dashboards kebak, lan ReDoS isih lolos.
Piranti statis fokus ing sintaksis
Akeh scanner sing bisa nandhani "pola regex sing mbebayani," nanging asring kurang yakin manawa pola kasebut pancen bisa dieksploitasi ing konteks sampeyan.
Ora ana konteks eksekusi
ReDoS iku babagan prilaku runtime. OWASP nyathet yen akeh implementasi regex bisa tekan kahanan ekstrem lan kerjane alon banget, kadhangkala ana hubungane karo ukuran input.
Yen piranti ora nate mikir babagan wujud input, kondisi kegagalan sing cocog, utawa jalur eksekusi, piranti kasebut bakal ora nggatekake risiko utawa nggawe sampeyan kecemplung ing positif palsu.
Ora ana analisis eksploitasi
Regex bisa uga "sacara teoritis beboyo" nanging ora bisa digayuh ing praktik. Kosok baline, validator "cilik" ing endpoint umum bisa dadi kedadeyan nyata. Tanpa konteks, tim bisa uga ora nggatekake tandha-tandha utawa ndandani kanthi kakehan.
Scanner tradisional asring gagal ndeteksi ReDoS amarga ora ngevaluasi kepiye regex tumindak nalika runtime utawa ing kahanan input sing mbebayani. Ing kene platform kaya Xygeni nggawe prabédan kanthi nggabungake analisis karo evaluasi risiko kontekstual, mbantu tim mangerteni apa kelemahane pancen bisa digayuh lan nduweni dampak.
Cara Ndeteksi Kerentanan ReDoS
Sampeyan bisa ndeteksi ReDoS kanthi campuran disiplin desain lan pengujian. Kajaba iku, sampeyan pengin pamriksan sing terus-terusan, ora mung sajrone tinjauan keamanan.
Desain regex sing aman
Wiwiti nganggo pola sing nyuda ambiguitas. Aja nggunakake kuantifikasi sing bersarang lan alternatif sing tumpang tindih.
Fuzzing lan tes
Tes pola regex nganggo:
- Input sing dawa banget.
- Input meh celaka sing gagal telat.
- Token sing diulang-ulang dirancang kanggo micu backtracking.
Analisis statis
Gunakake analisis sing nandhani konstruksi lan pola beboyo sing dikenal selaras karo CWE-1333.
Validasi wektu proses
Terapna watesan dawa input lan wektu entek ing sekitar evaluasi regex yen bisa. Pandhuan Validasi Input OWASPe kanthi eksplisit ngelingake babagan ReDoS lan nyoroti pentinge nemtokake dawa input minimum lan maksimum.
Solusi AppSec canggih kaya ta Xygeni ngluwihi deteksi pola kanthi nganalisis kode ing konteks alur kerja lan mbantu tim fokus ing masalah sing paling mungkin penting ing skenario nyata, sing bisa nyuda positif palsu lan nyepetake remediasi.
Cara Nyegah Serangan ReDoS
Pencegahan iku kombinasi saka pola sing luwih aman, input sing luwih aman, lan pilihan runtime sing luwih aman.
Hindari kuantifier bersarang
Pengulangan bersarang asring nggawe ledakan backtracking sing paling awon.
Watesi ukuran input
Iki minangka mitigasi sing paling gampang lan paling dipercaya. Setel watesan dawa maksimal kanggo input sing ngliwati validasi regex. OWASP nyoroti watesan dawa minangka bagean penting saka validasi input sing aman.
Gunakake mesin regex sing aman yen bisa
Nalika sampeyan bisa milih mesin, luwih becik milih sing dirancang kanggo ngindhari mundure trek sing nggegirisi. RE2 saka Google diposisikake minangka alternatif sing aman kanggo backtracking mesin regex.
Validasi input nganggo pamriksan berlapis
Aja ngandelake siji regex kanggo kabeh validasi. Gabungke:
- dhaptar karakter sing diidini,
- pamriksan dawa sing ketat,
- lan pola sing luwih prasaja saben kolom.
Nyegah ReDoS mbutuhake praktik pengkodean sing aman lan validasi terus-terusan ing siklus urip pangembangan, utamane nalika skala aplikasi lan dependensi saya tambah.
Kepiye Xygeni Mbantu Ndeteksi lan Nyegah ReDoS
Xygeni mbantu tim DevSecOps ndeteksi lan nyegah kerentanan ReDoS kanthi nggabungake pirang-pirang lapisan analisis.
Kapabilitas utama kalebu:
- Deteksi pola regex sing rentan sajrone pangembangan
- Analisis aliran data lan jalur eksekusi
- Identifikasi kerentanan sing bisa dieksploitasi, ora mung sing teoretis
- Integrasi menyang CI/CD pipelines kanggo pemindaian terus-terusan
- Pandhuan remediasi sing bisa ditindakake kanggo para pangembang
Tinimbang ngganggu tim nganggo tandha-tandha, Xygeni ngutamakake kerentanan sing sejatine bisa digayuh lan nduweni dampak.
Iki ngidini tim ndandani masalah nyata luwih cepet, tanpa ngalangi pangembangan.
Praktik Paling Apik kanggo Tim DevSecOps
Keamanan Shift-Kiwa
Dadikna pamriksan ReDoS minangka bagéan saka rutinitas sing padha karo pamriksan kode lan uji unit.
Pindai otomatis
Nglakokake pamriksan ing saben pull request dadi risiko regex ora ngenteni review periodik.
Ketergantungan monitor
Kerentanan regex uga katon ing dependensi lan pustaka parsing input, mula jaga kebersihan dependensi kanthi ketat.
Validasi input terus-terusan
Terapna watesan dawa lan aturan input ing pinggir, banjur validasi maneh ing njero layanan penting.
Kanthi nyematke keamanan langsung menyang alur kerja pangembangan, tim bisa nyegah kerentanan adhedhasar kinerja kaya ReDoS sadurunge tekan produksi.
Pencegahan ReDoS Diwiwiti kanthi Visibilitas Tanpa Bayangan
ReDoS asring dilirwakake, nanging bisa duwe pengaruh sing signifikan marang kinerja lan kasedhiyan aplikasi. OWASP nggambar ReDoS minangka risiko penolakan layanan sing didhasarake ing prilaku runtime regex sing ekstrem.
Tegese sampeyan butuh luwih saka mung pemindaian dhasar. Sampeyan butuh konteks, prioritas, lan otomatisasi.
Yen sampeyan nganggep regex kaya kode sing bisa gagal nalika input sing dikontrol penyerang, sampeyan bakal nyekel ReDoS luwih awal lan ngirim sistem sing luwih aman. Kanthi Xygeni, tim bisa nyuda gangguan, menehi prioritas risiko nyata, lan nguatake kontrol AppSec ing njero. CI/CD alangan kerja.
kesimpulan
Kerentanan ReDoS gampang dikenalake lan angel dideteksi tanpa konteks sing tepat.
Nalika piranti tradisional fokus ing identifikasi masalah, AppSec modern mbutuhake pangerten babagan kerentanan endi sing penting.
Mulane, supaya tetep unggul, tim butuh visibilitas, prioritas, lan otomatisasi sing bisa digunakake bebarengan sajrone siklus urip pangembangan.
Ing kene Xygeni nggawe prabédan. Kanthi fokus ing risiko sing bisa dieksploitasi, iki mbantu tim ndeteksi masalah luwih awal, nyuda gangguan, lan ngamanake aplikasi saka pangembangan nganti penyebaran.
Pungkasane, mbangun piranti lunak sing aman saiki tegese ora mung mindhai lan nggunakake pendekatan kontekstual lan wektu nyata kanggo keamanan.
Miwiti mbangun aplikasi sing aman lan tangguh nganggo deteksi wektu nyata lan keamanan kontekstual.
Pitakonan Paling Sering (FAQ)
Apa sing diarani serangan ReDoS?
Serangan ReDoS (Regular Expression Denial of Service) iku jinis kerentanan ing ngendi pola regex sing ora efisien bisa dieksploitasi kanggo nyebabake wektu pangolahan sing berlebihan, sing nyebabake penurunan kinerja utawa kacilakan aplikasi.
Apa sebabe ReDoS mbebayani ing aplikasi modern?
Serangan ReDoS bisa mengaruhi kasedhiyan aplikasi kanthi ngonsumsi sumber daya CPU lan ngalangi layanan. Ing lingkungan cloud-native, iki bisa cepet dadi masalah kinerja ing saindenging sistem.
Kepiye carane para pangembang bisa nyegah kerentanan ReDoS?
Para pangembang bisa nyegah ReDoS kanthi ngindhari pola regex sing kompleks, mbatesi ukuran input, nggunakake mesin regex sing aman, lan nggabungake pamriksan keamanan menyang CI/CD pipelines.
Apa piranti keamanan tradisional bisa ndeteksi ReDoS?
Piranti tradisional umume angel ndeteksi ReDoS amarga ora nganalisa prilaku runtime utawa eksploitasi. Solusi AppSec sing luwih canggih nyedhiyakake deteksi sing luwih apik kanthi ngevaluasi kepiye kode dieksekusi ing skenario nyata.
Kepiye carane Xygeni mbantu nyegah serangan ReDoS?
Xygeni ndeteksi pola regex sing rentan, nganalisa jalur eksekusi, lan menehi prioritas risiko sing bisa dieksploitasi. Iki terintegrasi menyang CI/CD pipelines lan nyedhiyakake pandhuan remediasi sing bisa ditindakake kanggo para pangembang.

Babagan Author
Co-Founder & CTO
Fatima Said spesialisasine ing konten sing diutamakake pangembang kanggo AppSec, DevSecOps, lan software supply chain securityDhèwèké ngowahi sinyal keamanan sing rumit dadi pandhuan sing jelas lan bisa ditindakake sing mbantu tim menehi prioritas luwih cepet, nyuda gangguan, lan ngirim kode sing luwih aman.
