






Kaya sing wis dirembug ing konten sadurunge babagan software supply chain security, kita njelajah konsep serangan rantai pasokan lan potensi dampaké marang organisasi. Serangan iki asring ngeksploitasi kerentanan sajrone siklus urip pangembangan piranti lunak (SDLC), nuwuhake risiko sing signifikan ing saben tahap. Dina iki, kita bakal nyilem menyang sing paling umum software supply chain security ancaman sing muncul sajrone tahap sumber.
Kaping pisanan lan sing paling penting, penting banget kanggo nemtokake serangan rantai pasokan lan spesifik Software Supply Chain Security Ancaman sing muncul sajrone tahap sumber.
Definisi Serangan Rantai Pasokan Piranti Lunak
Institut Nasional AS Standardlan Teknologi (NIST) nemtokake serangan rantai pasokan piranti lunak "Nalika serangan kedadeyan nalika aktor ancaman siber nyusup menyang jaringan vendor piranti lunak lan nggunakake kode jahat kanggo ngrusak piranti lunak kasebut sadurunge vendor ngirim menyang pelanggan. Piranti lunak sing disusupi banjur ngrusak data utawa sistem pelanggan. Piranti lunak sing mentas dipikolehi bisa uga disusupi wiwit wiwitan, utawa kompromi bisa kedadeyan liwat cara liya kaya patch utawa hotfix. Ing kasus kasebut, kompromi isih kedadeyan sadurunge patch utawa hotfix mlebu jaringan pelanggan. Jinis serangan iki mengaruhi kabeh pangguna piranti lunak sing disusupi lan bisa duwe akibat sing nyebar kanggo pamrentah, infrastruktur kritis, lan pelanggan piranti lunak sektor swasta.""
Tahap Sumber Software Supply Chain Security Ancaman
Tahap sumber saka siklus urip rantai pasokan piranti lunak nyakup fase awal pangembangan piranti lunak, wiwit saka ide nganti nggawe kode sumber. Tahap iki kalebu pemilihan alat, pustaka, lan komponen, uga pangembangan lan implementasi fungsi inti piranti lunak.
Software supply chain security Ancaman ing Tahap Sumber nuduhake kerentanan keamanan sing bisa dieksploitasi kanggo ngenalake owah-owahan sing ora sah utawa mbebayani menyang kode sumber. Iki kalebu ancaman saka individu sing ora sah lan individu sing sah sing ngenalake owah-owahan sing ora sah.
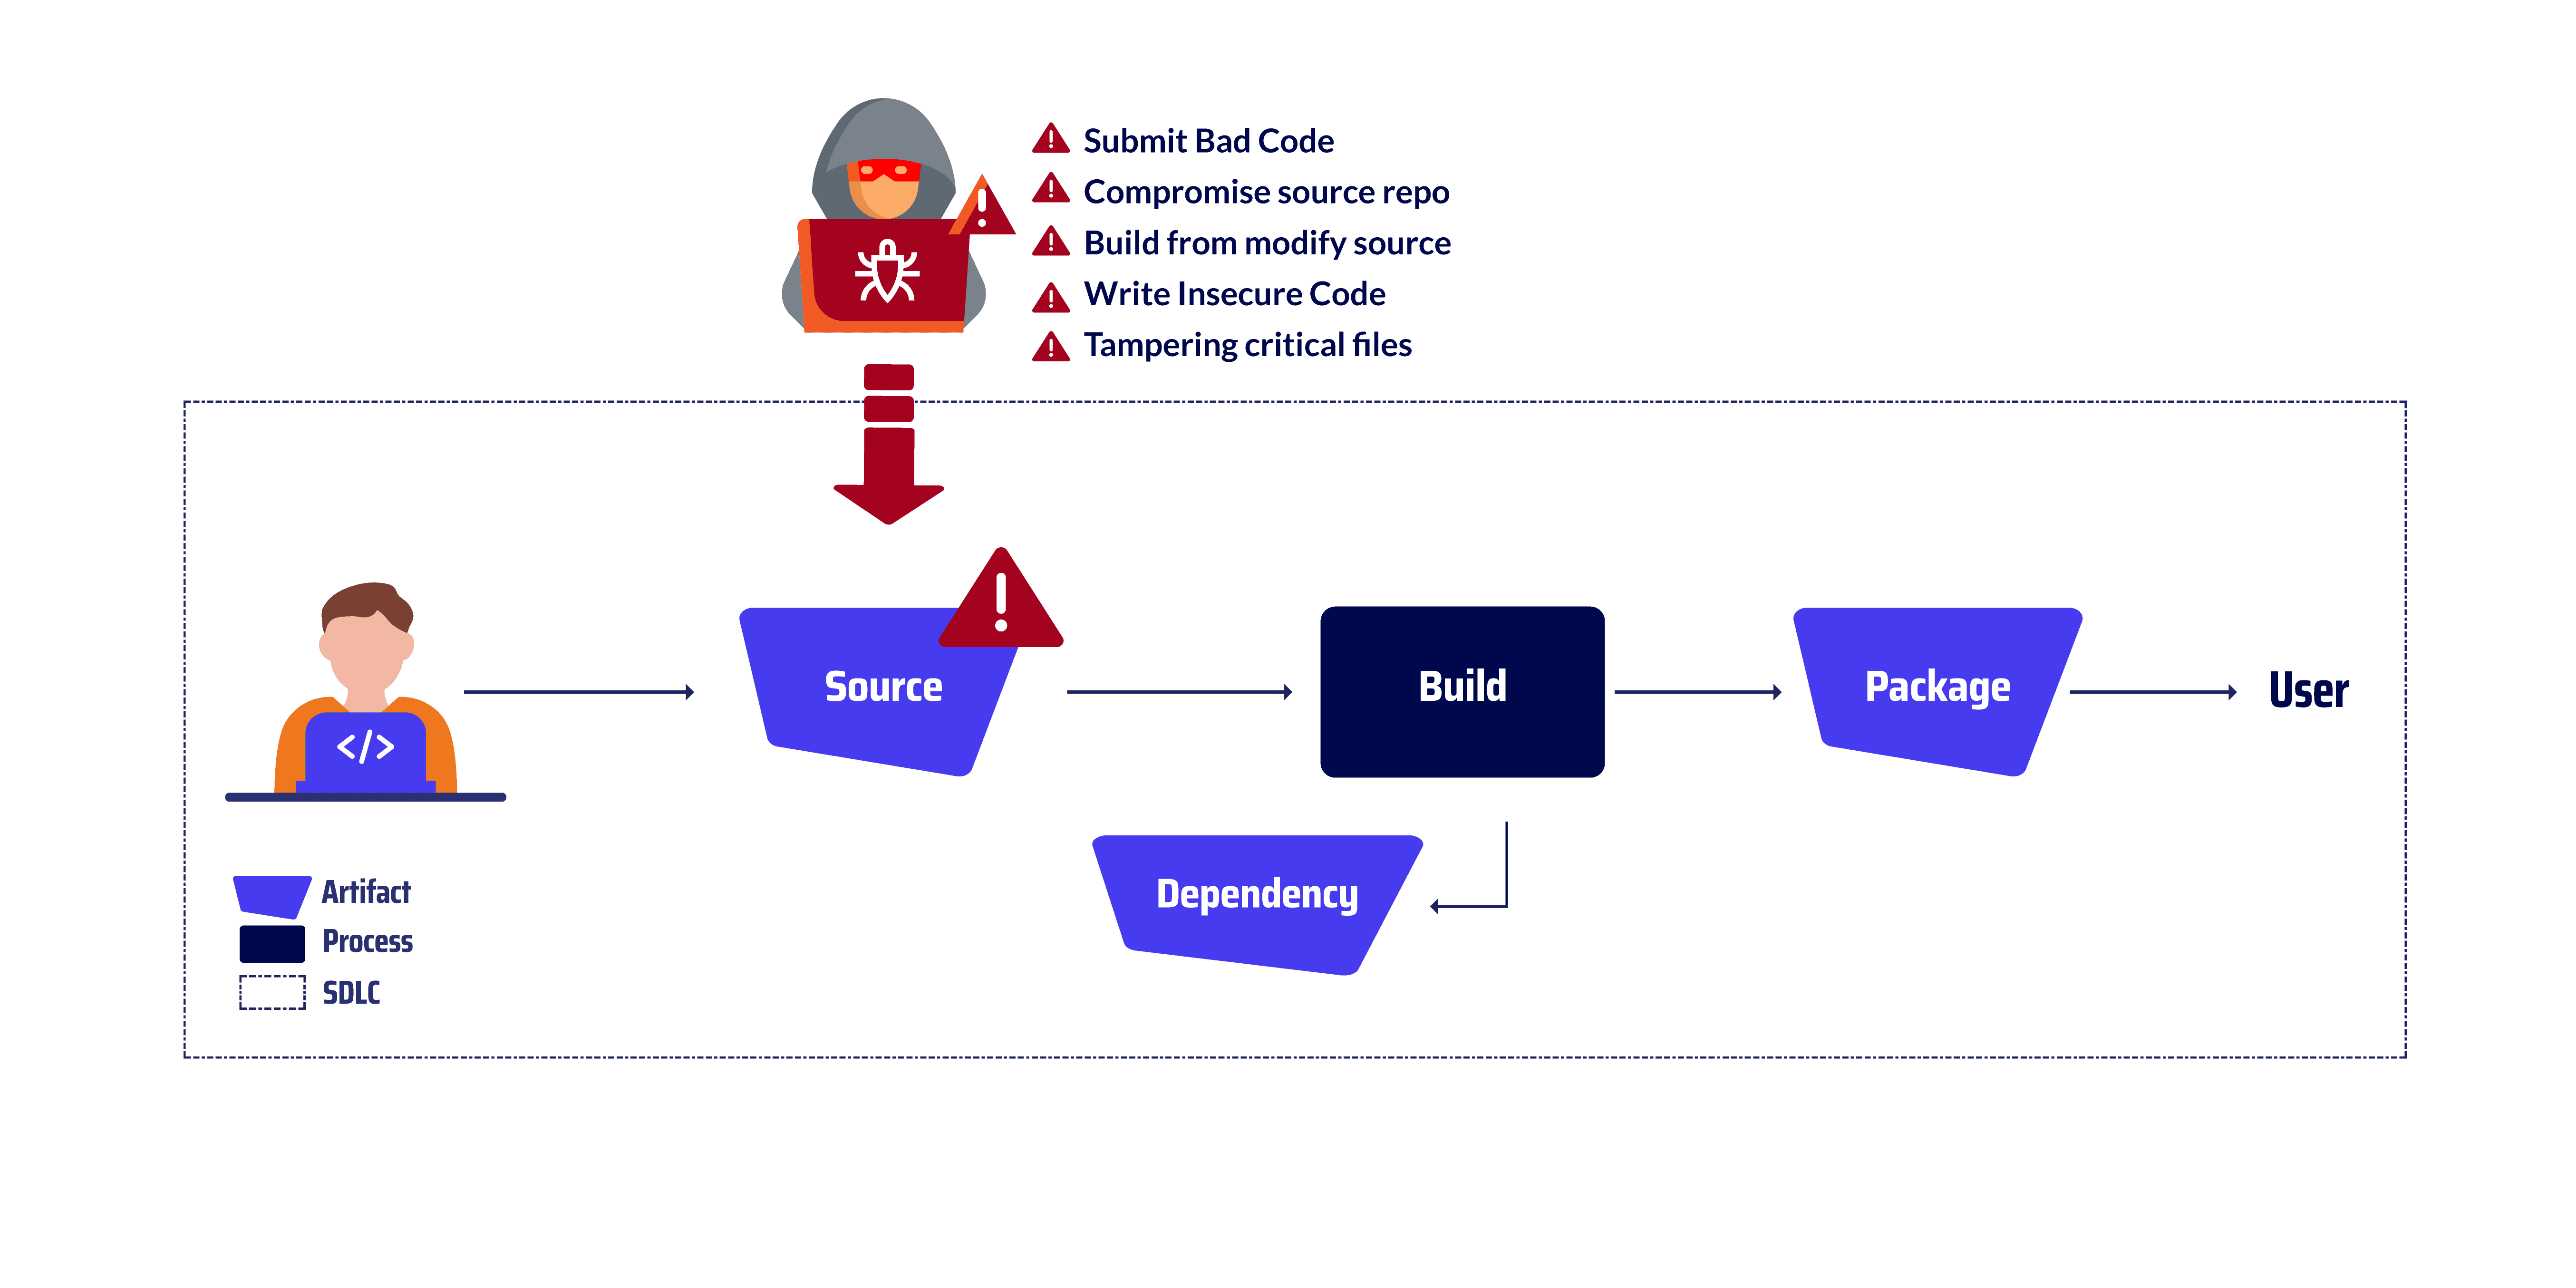
Tuladha Ancaman Sumber
Kirim kode sing ala
Ngirim kode sing ala nuduhake praktik commitkode menyang repositori sumber sing ngemot cacat, kesalahan, utawa kerentanan. Iki bisa wiwit saka kode jahat sing sengaja dilebokake kanggo ngrusak integritas utawa keamanan piranti lunak, nganti kode sing ora disengaja sing ngenalake bug utawa kerentanan amarga praktik pengkodean sing kurang apik utawa kurang uji coba. Conto serangan vektor iki yaiku Serangan NPM. Ing taun 2022, ana peretas sing nyusup menyang gudang kode sumber saka perpustakaan piranti lunak sumber terbuka populer sing diarani npm. Peretas kasebut nglebokake kode jahat menyang kode perpustakaan sing ngidini dheweke entuk akses tanpa wewenang menyang sistem organisasi sing nginstal perpustakaan kasebut. Kode jahat kasebut ngidini peretas nyolong data saka sistem sing kena pengaruh, nginstal malware, lan ngganggu operasi. Serangan kasebut mengaruhi macem-macem organisasi, kalebu lembaga pemerintah, bisnis, lan individu.
Repo sumber kompromi
Mungsuh entuk akses tanpa ijin menyang repositori kode sumber (SCM) lan ngenalake owah-owahan sing mbebayani utawa mbusak kode sing sah. Iki bisa ditindakake liwat macem-macem cara, kayata ngeksploitasi kerentanan ing SCM, ngrusak kredensial pangembang kanthi akses menyang repositori, utawa entuk akses menyang infrastruktur sing ndasari sing dadi host SCMConto saka serangan vektor iki yaiku Serangan PHP. Penyerang ngganggu server Git PHP sing di-host dhewe, yaiku gudang aman kanggo nyimpen lan ngatur kode sumber kanggo basa pamrograman PHP. Penyerang kasebut bisa nyuntikake rong malware sing mbebayani. commits menyang basis kode utama PHP. Iki commitnambahake backdoor sing ngidini penyerang entuk akses tanpa wewenang menyang instalasi PHP. Backdoor ngidini penyerang nglakokake kode sembarang ing instalasi PHP apa wae, sing bisa digunakake kanggo nyolong data, nginstal malware, utawa ngganggu operasi. Serangan kasebut uga nyebabake kerusakan reputasi PHP sing gedhe, amarga nuwuhake kekhawatiran babagan keamanan basa pamrograman.
Mbangun saka sumber sing dimodifikasi
Mungsuh njupuk salinan kode sumber saka sumber liyane saka gudang kode sumber resmi lan nggunakake kanggo mbangun lan nyebarake piranti lunak. Kode sumber sing dimodifikasi iki bisa uga ngemot kode jahat, backdoor, utawa owah-owahan mbebayani liyane sing bisa ngrusak integritas, fungsi, utawa keamanan piranti lunak. Conto serangan vektor iki yaiku Webmin Attack. Penyerang entuk akses tanpa ijin menyang infrastruktur build Webmin, sing tanggung jawab kanggo kompilasi lan pengemasan piranti lunak Webmin. Penyerang ngowahi infrastruktur build kanggo nggunakake file sumber sing ora ana ing repositori sumber Webmin resmi.
Tulis kode sing ora aman
Praktik coding sing ora aman, disengaja utawa ora disengaja, bisa ngenalake kerentanan menyang piranti lunak. Kerentanan iki bisa dieksploitasi dening penyerang kanggo entuk akses tanpa ijin, ngowahi utawa nyolong data, utawa ngganggu operasi. Conto serangan vektor iki yaiku Serangan Apache StrutsIng taun 2003, ana peretas sing nyusup menyang repositori kode sumber perpustakaan piranti lunak sumber terbuka sing diarani Apache Struts. Peretas kasebut ngenalake kerentanan menyang perpustakaan sing ngidini dheweke entuk akses tanpa wewenang menyang sistem organisasi sing nginstal perpustakaan kasebut. Kerentanan kasebut ngidini peretas nglakokake kode sembarang ing sistem sing kena pengaruh, sing bisa digunakake kanggo nyolong data, nginstal malware, lan ngganggu operasi. Serangan kasebut mengaruhi macem-macem organisasi, kalebu lembaga pemerintah, bisnis, lan individu.
Ngrusak file penting
Ngganti utawa ngowahi file penting ing siklus urip pangembangan piranti lunak bisa nduweni akibat sing parah, kalebu introduksi kode jahat, kompromi data sensitif, lan gangguan operasi piranti lunak. Conto serangan vektor gangguan iki yaiku Serangan Maven. Ing taun 2020, para peretas nyusup menyang gudang kode sumber saka perpustakaan piranti lunak sumber terbuka populer sing diarani Maven. Para peretas nglebokake kode jahat menyang file pom.xml perpustakaan, sing digunakake kanggo ngatur proses pembangunan. Kode jahat kasebut ngidini para peretas nyuntikake dependensi menyang proses pembangunan, sing banjur dilebokake ing piranti lunak sing dikompilasi. Dependensi kasebut ngemot backdoor sing ngidini para peretas entuk akses tanpa wewenang menyang sistem organisasi sing nginstal piranti lunak kasebut.
Mbusak Dalan: Nglancarake Operasi kanthi Pandangan sing Jelas
Ngluwihi ranah keamanan, sampeyan bakal nemokake yen nggambarake rantai pasokan sampeyan luwih saka mung njaga keamanan - kaya nguripake lampu ing ruangan peteng, mbukak jalur paling cepet lan paling efisien liwat operasi sampeyan. Iki menehi tim tampilan saka ndhuwur babagan ekosistem pangembangan, sing ngidini dheweke ngenali aset sing ora perlu lan unsur sing ora dirawat. Kejelasan iki utamane migunani ing proyek skala gedhe ing ngendi pirang-pirang unit lan komponen saling terkait.
Cathetan Akhir
Kanthi mangerteni maneka warna jinis tahapan sumber software supply chain security lan ngetrapake langkah-langkah keamanan sing cocog, organisasi bisa mbantu nglindhungi awake dhewe saka serangan sing ngrusak iki.
- Serangan rantai pasokan piranti lunak bisa ngenalake kode jahat menyang piranti lunak ing sembarang tahap siklus urip pangembangan, kalebu tahap sumber.
- Ancaman tahap sumber kalebu ngirim kode sing ala, ngganggu repositori sumber, mbangun saka sumber sing dimodifikasi, nulis kode sing ora aman, lan ngganggu file penting.
- Organisasi kudu ngetrapake langkah-langkah keamanan sing komprehensif sajrone siklus urip pangembangan piranti lunak kanggo nyuda risiko serangan rantai pasokan.
Kepengin tetep ana ing ngarep kurva software supply chain security?
Tetep dirungokake kanggo kita seri blog sing bakal teka, ing ngendi kita bakal nyinaoni serangan sing paling umum sing kedadeyan sajrone siklus urip pangembangan piranti lunak. Saka tahap mbangun nganti penyebaran lan ngluwihi, kita bakal nyedhiyakake sampeyan kawruh lan strategi kanggo nglindhungi organisasi sampeyan saka ancaman sing mbebayani iki.
Aja lali! Langganan blog kita dina iki lan dadi sing pertama ngerti babagan wawasan paling anyar babagan kita software supply chain security.
Bebarengan, kita bisa mbangun ekosistem piranti lunak sing luwih tahan banting lan aman kanggo kabeh wong.
Tonton Demo Video kita
