






Nalika siklus urip rantai pasokan piranti lunak maju saka kode sumber nganti artefak sing bisa dieksekusi, tahap pembangunan dadi titik kritis. Nanging, fase transformatif iki uga rentan marang sawetara ancaman sing bisa ngrusak integritas lan build securityAncaman iki bisa nyusup menyang proses pambangunan liwat macem-macem cara, kalebu ngindhari sing wis ditetepake CI/CD pipeline, ngowahi kontrol kode pasca-sumber, ngrusak proses mbangun dhewe, utawa manipulasi repositori artefak. Ing postingan blog iki, kita nyinaoni ancaman kasebut kanthi jero lan nliti serangan mbangun rantai pasokan piranti lunak sing paling umum. Konten iki nerusake seri blog kita sing njelajah software supply chain security ing saindhenging SDLC.
Tahap Pangembangan ing Siklus Urip Pangembangan Piranti Lunak
Tahap pambangunan siklus urip rantai pasokan piranti lunak nyakup proses transformasi kode sumber dadi artefak piranti lunak sing bisa dieksekusi. Tahap iki kalebu kompilasi, pranala, lan pengemasan kode sumber, uga nggawe paket instalasi lan file konfigurasi.
Build security Ancaman iku kerentanan sing bisa ngidini mungsuh ngenalake owah-owahan sing ora sah ing piranti lunak sajrone proses mbangun tanpa ngowahi kode sumber. Ancaman kasebut bisa dilebokake liwat macem-macem cara, kayata ngrusak lingkungan mbangun utawa ngeksploitasi kerentanan ing piranti mbangun.
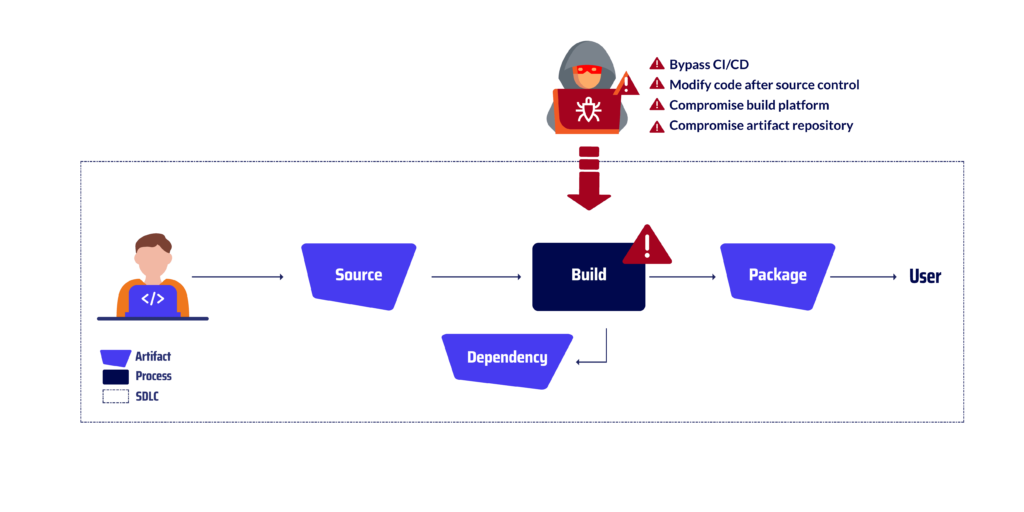
Ancaman Rantai Pasokan Piranti Lunak sing Paling Umum - Serangan Bangunan
Bypass CI/CD
Iki nuduhake praktik ngindhari sing wis ditetepake CI/CD (integrasi terus-terusan lan pangiriman terus-terusan) pipeline kanggo langsung mbangun lan nerbitake piranti lunak tanpa ngalami proses uji coba, verifikasi, lan audit sing ketat sing biasane ditindakake dening pejabat pipelineIki bisa ditindakake kanthi mbangun piranti lunak kanthi manual ing njaba CI/CD lingkungan utawa kanthi nggunakake alat utawa skrip sing ngidini modifikasi tanpa wewenang kanggo proses mbangun. Conto saka jinis serangan vektor iki yaiku Serangan JenkinsIng taun 2022, para peretas nyusup menyang bangunan kasebut pipeline saka proyèk piranti lunak sumber terbuka populer sing diarani Jenkins. Para peretas nyuntikake kode jahat menyang file Jenkins, yaiku skrip sing nemtokake proses pambangunan. Kode jahat ngidini para peretas ngliwati CI/CD pipelinepamriksan keamanan lan nyuntikake kode menyang proses pambangunan. Kode iki banjur dieksekusi ing sistem organisasi sing nginstal piranti lunak kasebut.
Ngowahi kode sawise kontrol sumber
Praktik iki kalebu nggawe pangowahan sing ora sah ing kode sumber sawise wis commitdisambungake menyang sistem kontrol sumber sing dipercaya (SCS) banjur mbangun piranti lunak nggunakake kode sing dimodifikasi iki. Iki bisa ditindakake kanthi ngowahi kode langsung ing workstation pangembang utawa kanthi nggunakake alat utawa skrip eksternal kanggo nyuntikake kode jahat menyang proses mbangun. Conto serangan vektor iki yaiku Serangan GitLab ing taun 2022. Peretas nyusup menyang mbangun pipeline of GitLabPara peretas nyuntikake kode jahat menyang GitLab CI/CD pipeline, yaiku piranti sing ngotomatisasi build security proses. Kode jahat ngidini para peretas ngowahi kode kasebut sawise dicenthang menyang kontrol sumber. Iki ngidini dheweke nyuntikake kode menyang piranti lunak, sing banjur dieksekusi ing sistem organisasi sing nginstal piranti lunak kasebut.
Proses mbangun kompromi
Iki kalebu manipulasi utawa ngowahi proses mbangun dhewe, liwat akses langsung menyang lingkungan mbangun utawa kanthi ngeksploitasi kerentanan ing piranti mbangun utawa dependensi pihak katelu. Iki bisa ditindakake kanggo ngenalake kode jahat menyang output mbangun, ngrusak asal-usul mbangun, utawa ngganggu proses mbangun kabeh. Conto paling misuwur saka serangan vektor iki yaiku Serangan SolarWindsPenyerang wis entuk akses tanpa ijin menyang platform pembangunan SolarWinds, sistem sing digunakake kanggo ngompilasi lan ngemas piranti lunak SolarWinds Orion. Skrip iki nyuntikake kode jahat menyang piranti lunak SolarWinds Orion sing wis dikompilasi. Nalika pangguna nginstal piranti lunak sing wis diretas, kode jahat kasebut dieksekusi ing sistem, menehi penyerang akses tanpa ijin menyang sistem. Penyerang uga bisa nyolong data sensitif saka sistem, kayata kredensial, properti intelektual, lan informasi pelanggan.
Gudang artefak kompromi
Iki nuduhake akses utawa manipulasi tanpa ijin saka repositori artefak, ing ngendi paket piranti lunak lan binar disimpen kanggo disebarake menyang pangguna internal utawa eksternal. Penyerang bisa nggunakake kerentanan iki kanggo ngenalake kode jahat, ngrusak keaslian piranti lunak, utawa ngganggu proses penyebaran. Conto serangan vektor iki yaiku RubyGems ing taun 2022Para peretas nyusup menyang gudang artefak RubyGems. Para peretas ngganti artefak sing sah karo artefak sing mbebayani, sing banjur diundhuh dening ewonan organisasi sing nggawe piranti lunak nganggo Ruby on Rails. Artefak mbebayani kasebut ngidini para peretas nglakokake kode sembarang ing sistem organisasi sing nginstal piranti lunak kasebut. Iki bisa uga ngidini dheweke nyolong data, nginstal malware, utawa ngganggu operasi.
Cathetan Akhir
Nalika organisasi terus nganut praktik pangembangan piranti lunak sing nandheske otomatisasi lan pangiriman terus-terusan, pentinge ngamanake proses pambangunan piranti lunak saiki luwih penting. Kanthi ngetrapake langkah-langkah keamanan sing kuat sajrone tahap pambangunan, organisasi bisa nyuda risiko dadi korban serangan jahat sing bisa ngrusak integritas lan keamanan piranti lunak kanthi signifikan.
Strategi sing dijlentrehake ing postingan blog iki lan conto sing diwenehake dadi pangeling-eling yen tahap pembangunan minangka titik sing rentan ing rantai pasokan piranti lunak. Organisasi kudu nggatekake ancaman kasebut lan ngetrapake langkah-langkah keamanan sing dibutuhake kanggo nglindhungi piranti lunak saka serangan. Kanthi mengkono, dheweke bisa njamin integritas, keamanan, lan keandalan piranti lunak kanggo pangguna lan pelanggan.
Melu Lelampahan Kita Menuju Ekosistem Piranti Lunak sing Aman
Aja nganti kelewatan kesempatan iki kanggo tetep dadi sing paling maju ing babagan nyegah ancaman rantai pasokan piranti lunak. Langganan blog kita dina iki lan dadi sing pertama nampa wawasan paling anyar, kanggo mesthekake yen organisasi sampeyan tetep tahan banting lan aman ing tengah-tengah ancaman sing terus berkembang. Bebarengan, kita bisa mbangun ekosistem piranti lunak sing luwih kuat lan aman kanggo kabeh wong.
Tonton Demo Video kita
