






Kerentanan injeksi SQL isih dadi salah sawijining cacat sing paling umum lan mbebayani ing aplikasi web, sanajan wis puluhan taun didokumentasikake. Penyerang nyuntikake SQL sing mbebayani menyang query lan database nglakokake kaya-kaya pangembang sing nulis. Tanpa hak SAST Piranti kanggo deteksi kerentanan injeksi SQL wis ana, cacat kasebut bisa ana ing basis kode nganti pirang-pirang taun sadurunge ana sing nemokake, biasane amarga penyerang nemokake luwih dhisik.
Pandhuan iki ngrembug babagan kepiye kerentanan injeksi SQL kedadeyan, kenapa pencegahan kerentanan injeksi SQL isih mbutuhake piranti otomatis lan disiplin coding sing aman, lan kepiye SAST Piranti kasebut cocog karo gambar kasebut saka baris kode pisanan.
Apa sing diarani Kerentanan Injeksi SQL?
Kerentanan injeksi SQL kedadeyan nalika input pangguna dilebokake langsung menyang query database tinimbang ditangani minangka data. Coba delengen login formulir sing mbangun query kanthi nggabungake jeneng panganggo lan sandhi langsung menyang string SQL. Penyerang sing mlebu admin' OR '1'='1 amarga jeneng panganggo ngganti logika query kasebut dhewe, lan database ngasilake cocog preduli saka sandhi sing asli. Input siji sing ora bisa lolos kasebut nglewati otentikasi kabeh.
Iki persis kelas bug a SAST Piranti kanggo deteksi kerentanan injeksi SQL digawe kanggo nangkep: input sing ora resik sing mili menyang query, katon ing kode sumber sadurunge tekan database.
Apa Gunakake a SAST Piranti kanggo Deteksi Kerentanan Injeksi SQL?
A Pengujian Keamanan Aplikasi Statis (SAST) Piranti kasebut mindhai kode sumber kanggo nemokake pola sing ora aman, kalebu input sing ora resik sing ndadékaké injeksi SQL, sadurunge kode kasebut tekan produksi. Wektu kasebut sing mbedakake pencegahan kerentanan injeksi SQL saka respon kedadeyan injeksi SQL.
Keuntungan Nggunakake a SAST Piranti kanggo Nyegah Kerentanan Injeksi SQL
- Deteksi awal: temuan kasebut muncul nalika aplikasi isih dibangun, dudu sawise dikirim.
- Remediasi rinci: pandhuan sing bisa ditindakake kanggo ndandani kaya pitakon sing diparameterisasi, tinimbang mung nomer baris sing ditandhani.
- CI/CD integrasi: kerentanan kejiret commit utawa dibangun, ing njero alur kerja sing wis digunakake dening para pangembang.
- Tingkat positif palsu sing endhek: piranti sing ndhelikake temuan injeksi SQL nyata ing gangguan bakal diabaikan. Precision iku sing njaga SAST Piranti kanggo deteksi kerentanan injeksi SQL pancen migunani saben dina.
Tuladha Serangan Injeksi SQL ing Donya Nyata
Injeksi SQL wis nyebabake sawetara pelanggaran data paling gedhe sing kacathet, lan isih ngrusak nganti saiki. Ing ngisor iki conto-conto penting, saka sing paling anyar nganti sing paling tuwa:
- Metabase (2026)Para penyerang ngeksploitasi cacat injeksi SQL ing titik pungkasan reset sandhi platform analitik Metabase, entuk akses administrator lengkap kanthi siji panjaluk sing ora diautentikasi. Pelanggaran kasebut tekan paling ora limang perusahaan hilir liwat kredensial basis data sing kapapar sing disambungake menyang platform kasebut.
- BeyondTrust lan Departemen Keuangan AS (2025)Cacat injeksi SQL ing PostgreSQL, sing dilacak minangka CVE-2025-1094, dieksploitasi kanggo nglanggar platform Dhukungan Jarak Jauh BeyondTrust. Rantai penyusupan kasebut tekan Departemen Keuangan AS, nuduhake kepiye input siji sing ora resik ing antarmuka basis data sing digunakake sacara wiyar bisa dadi kedadeyan tingkat pemerintah.
- TalkTalk (2015)Serangan injeksi SQL mbabarake rincian pribadi meh 157,000 pelanggan, kalebu informasi keuangan, sing nyebabake denda sing substansial lan kerusakan reputasi sing langgeng.
- Yahoo (2014)Para penyerang nggunakake injeksi SQL kanggo nyolong luwih saka 500 yuta cathetan pangguna, salah sawijining pelanggaran paling gedhe ing sejarah nalika semana.
- Swara Yahoo! (2012)Serangan injeksi SQL sing kapisah mbocorake kira-kira 500,000 alamat email lan sandhi, sing nuduhake kesenjangan ing pangayoman basis data.
- Sony Pictures / PlayStation Network (2011)Injeksi SQL mènèhi akses menyang udakara 77 yuta akun PlayStation Network marang para penyerang, kanthi kerugian kira-kira $170 yuta.
- Sistem Pembayaran Heartland (2008)Injeksi SQL mbabarake kira-kira 130 yuta nomer kertu kredit lan debit ing salah sawijining pelanggaran paling gedhe ing jamane.
Pola sajrone meh rong dekade iku padha: siji input sing ora resik, siji query, lan kabeh dataset ing mburine bisa dijangkau. Kuwi sebabe pencegahan kerentanan injeksi SQL kudu dibangun ing pangembangan, ora dipasang sawise penyebaran. Injeksi SQL ana ing jejere skrip lintas situs minangka salah sawijining kerentanan kelas injeksi sing SAST alat kasebut kudu nyekel kanthi gawan, ora minangka pikiran sabanjure.
Pencegahan Kerentanan Injeksi SQL: Praktik Terbaik
Nyegah injeksi SQL mbutuhake kombinasi praktik pengkodean sing aman lan piranti otomatis. Lima praktik iki mbentuk inti saka strategi pencegahan kerentanan injeksi SQL:
- Gunakake query sing diparameterisasi. Ganti SQL dinamis nganggo query parameterisasi supaya input pangguna tansah dianggep minangka data, ora tau minangka kode sing bisa dieksekusi. Query berbasis placeholder (
WHERE username = ? AND password = ?) ora bisa diinterpretasikake maneh dening input penyerang kaya dene string sing digabung. - Validasi input. Tolak input sing ora cocog karo format sing dikarepake, lan gatekna karakter sing umum digunakake ing upaya injeksi, kaya tanda petik tunggal utawa titik koma sing ora bisa disingkirake.
- Uwal saka karakter khusus. Nalika pitakon sing diparameterisasi dudu pilihan, lolos saka kahanan iki bakal netralake karakter sing diandelake dening penyerang. Anggep iki minangka cadangan, dudu pertahanan utama.
- Watesi ijin basis data. Terapna hak istimewa paling cilik supaya akun sing digunakake aplikasi sampeyan mung bisa tekan data lan operasi sing dibutuhake. Pitakon sing disusupi luwih gampang ngrusak akun sing diwatesi.
- Gunakake SAST alat. Otomatisake deteksi kerentanan injeksi SQL nganggo SAST piranti sing mindhai kode sumber terus-terusan lan nandhani pitakon sing ora diresiki sadurunge tekan pull request, apalagi produksi.
Kepiye Xygeni-SAST Nyegah Kerentanan Injeksi SQL
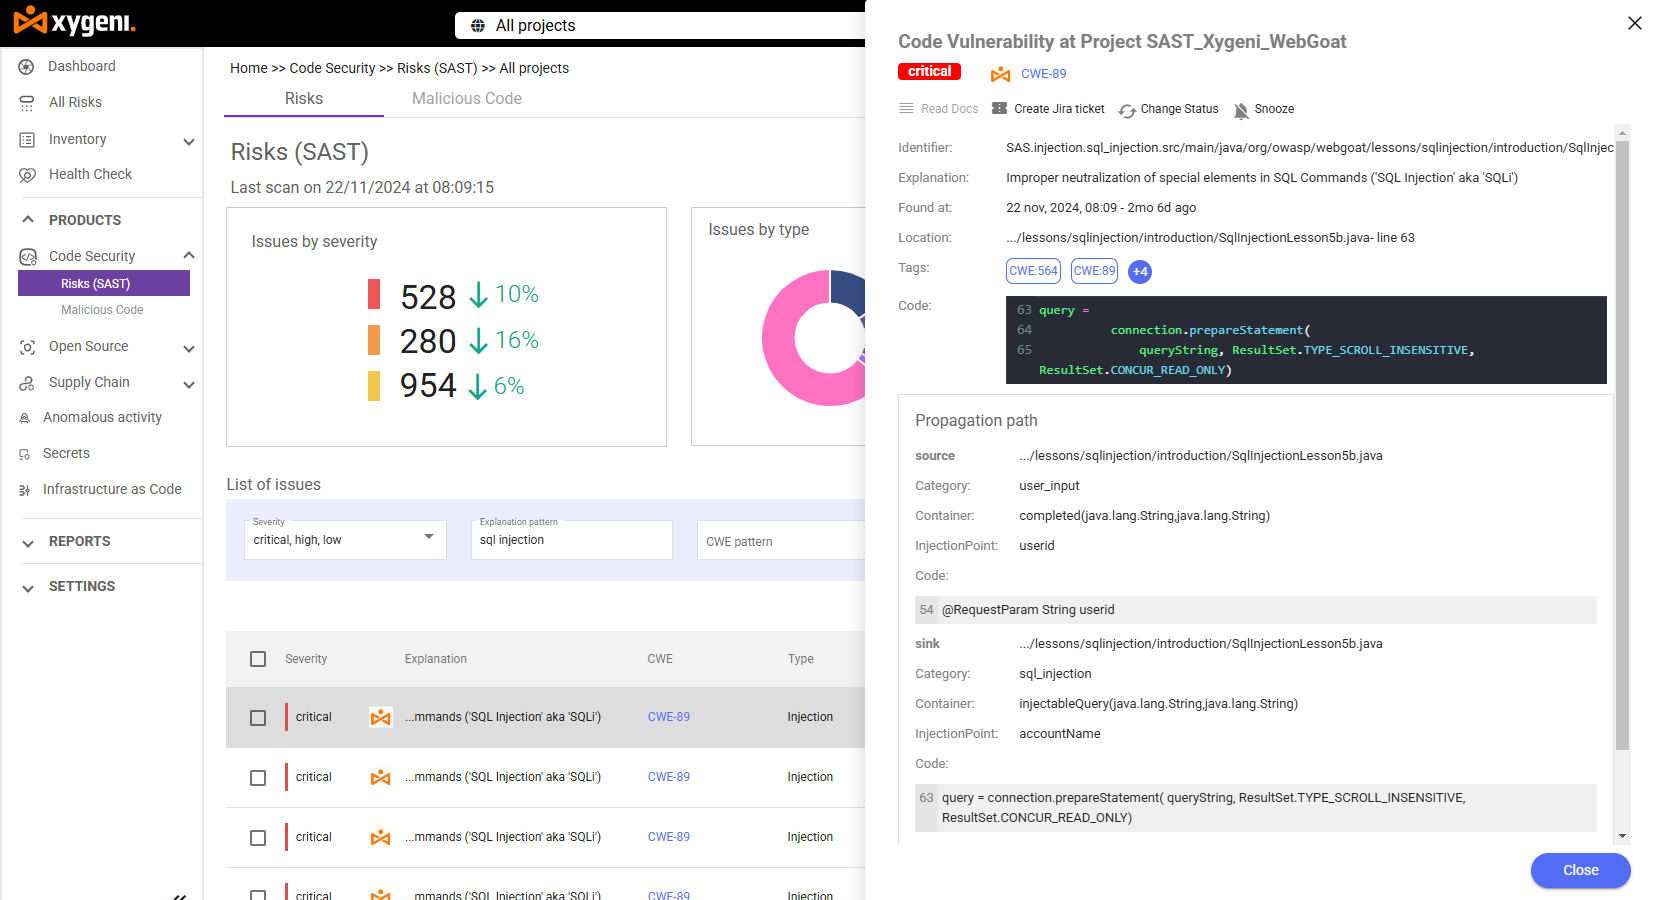
Xygeni-SAST nggabungake analisis statis sing jero karo tingkat positif palsu sing endhek, saengga pencegahan kerentanan injeksi SQL ora kudu ngorbanake kesel sing waspada.
- Analisis query tingkat lanjut: ngidentifikasi pola query SQL sing ora aman, kalebu string sing digabung karo input sing ora diresiki, lan nandhani kekurangan perlindungan kaya query parameterisasi utawa validasi input.
- Akurasi deteksi sing wis kabuktening OWASP Benchmark, industri kasebut standard kanggo ngevaluasi piranti Pengujian Keamanan Aplikasi, Xygeni-SAST nggayuh True Positive Rate 100% kanggo SQL Injection (CWE-89), tegese ora ana kasus uji injeksi SQL sing dikenal sing luput ing benchmark.
- Perbaikan Otomatis AI: langsung ndandani masalah kaya injeksi SQL lan skrip lintas situs kanthi perbaikan sing siap digawe dening pangembang, ngasilake pull requests nganggo saran kode aman sing selaras karo praktik paling apik basa.
- Rapi CI/CD integrasi: mlaku ing wektu nyata ing njero pangembangan sampeyan pipeline, nyekel kerentanan injeksi SQL sadurunge penyebaran tinimbang sawise.
- Integrasi IDE: deleng rincian masalah, keruwetan, lan pandhuan remediasi langsung ing editor nalika sampeyan nulis pitakon, ora sawise sampeyan commit iku.

Pitakonan Umum
Apa cara paling apik kanggo nyegah injeksi SQL?
Pencegahan kerentanan injeksi SQL sing paling kuat nggabungake query parameterized ing kode sampeyan karo SAST piranti sing terus-terusan mindhai pola input sing ora resik. Tinjauan kode manual wae wis luput akeh banget kanthi kecepatan modern pipelinekode kapal s.
Bisa a SAST Apa alat iki bisa ngganti praktik coding sing aman kanthi lengkap?
Ora A SAST Piranti kanggo deteksi kerentanan injeksi SQL nyekel apa sing wis ana ing kode, nanging pitakon parameter, validasi input, lan ijin basis data sing paling ora duwe hak istimewa nyuda sepira kerepe pola sing ora aman ditulis. Kaloro kasebut bisa digunakake bebarengan.
Yèn cara ndandani wis dingerteni, kenapa pelanggaran injeksi SQL isih kedadeyan?
Pitakon sing wis diparameterisasi wis dadi standard ndandani nganti pirang-pirang taun, nanging basis kode sing wis ana nglumpukake pitakon lawas sing ora nate dideleng maneh nganti ana pelanggaran sing meksa masalah kasebut. Terus-terusan SAST Pemindaian nutup celah kasebut kanthi menehi tandha pitakon sing ora resik ing saben commit, ora mung sajrone audit periodik.
Apa tingkat positif palsu sing endhek penting kanggo deteksi injeksi SQL khusus?
Ya. Temuan injeksi SQL sing ilang ing dhaptar positif palsu sing dawa yaiku sing tekan produksi. A SAST Piranti kanthi tingkat positif palsu sing endhek njaga pencegahan kerentanan injeksi SQL supaya bisa ditindakake tinimbang ngganggu.
Lindungi Aplikasi Sampeyan nganggo Xygeni-SAST
Kerentanan injeksi SQL bisa dicegah kanthi cara sing bener SAST piranti lan praktik sing bener. Miwiti uji coba gratis Xygeni-SAST dina iki, utawa njelajah kepiye cocog karo SCA lan open source security ing platform Xygeni sing lengkap. Book demo or melu tur produk kanggo ndeleng ing kode sampeyan dhewe.
