






TL; DR
"Perusahaan keamanan AI" paling ora tegese telung perkara sing beda. Sawetara vendor ngamanake kode sing ditulis AI, sawetara ngamanake model lan agen dhewe, lan sawetara mung masang fitur AI menyang alat sing wis ana. Ngerteni endi sing sejatine sampeyan evaluasi sadurunge mbandhingake rega.
Metode panemuan misahake jangkoan nyata saka demo. Vendor sing butuh lalu lintas langsung utawa agen sing disebar kanggo nemokake soko mung bisa ngandhani sampeyan babagan apa sing wis mlaku; panemuan tingkat kode statis nyekel ing pull request kanggo ngganti.
Keselarasan kerangka kerja kudu dicek, ora mung diyakini. 10 Teratas LLM OWASP, RMF AI NIST, lan ATLAS MITRE stabil lan bisa dikutip; jaluk vendor kanggo nuduhake pemetaan sing nyata, ora mung logo ing slide.
Kategori iki wis cepet nggabung. Sawetara spesialis asli AI wis digabung menyang platform sing luwih gedhe wiwit taun 2024. Iku ora ndadekake ora layak, nanging luwih becik ditakoni langsung apa roadmap sing sampeyan tuku isih ana rong taun maneh.
Apa sing kudu digoleki ing Perusahaan Keamanan AI
Ketik "perusahaan keamanan AI" ing kolom telusuran lan sampeyan bakal nemokake puluhan vendor sing kabeh nggunakake limang tembung sing padha: AI-powered, comprehensive, unified, next-generation, agentic. Kabeh mau ora ngandhani apa sing sejatine ditindakake produk kasebut, utawa apa produk kasebut nindakake apa sing dibutuhake tim sampeyan. Pandhuan iki minangka dhaptar priksa kanggo mbahas: apa sing sejatine dicakup dening "keamanan AI", pitakonan sing mbedakake kemampuan nyata saka slide, lan tandha-tandha bebaya sing katon ing meh saben evaluasi.
"Perusahaan Keamanan AI" Tegese Paling Ora Telung Bab Sing Beda
Sadurunge mbandhingake sapa wae, goleka masalah endi sing sejatine sampeyan coba selesaikan. Label kasebut nyakup telung kategori sing beda, lan vendor sing apik banget ing salah siji asring ora ana ing antarane loro liyane.
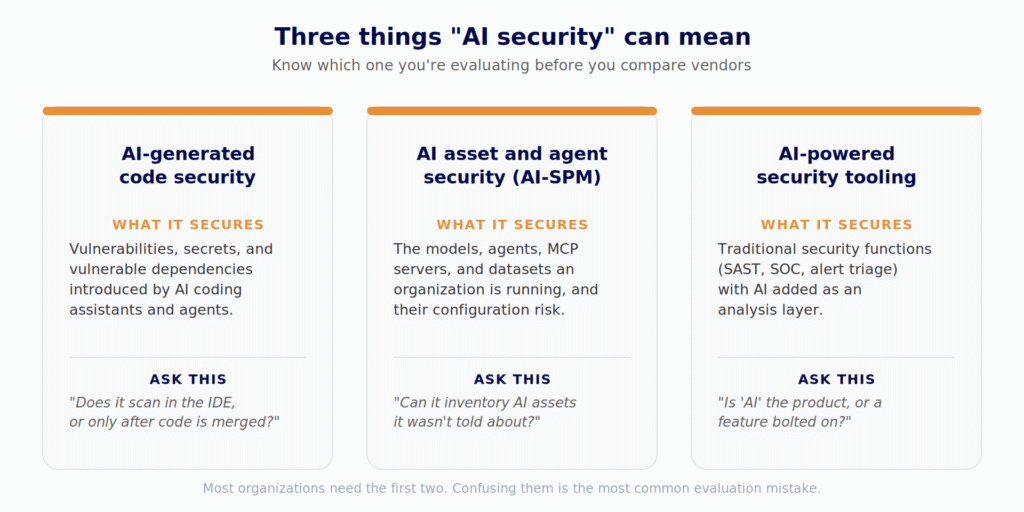
Piranti sing digawe kanggo ngamanake model ing produksi ora bakal nyekel jeneng paket sing halusinasi ing pull request, lan pemindai kode ora bakal ngandhani yen server MCP sing ora disetujoni muncul ing IDE wong liya minggu kepungkur.
Kriteria Tuku Sing Pancen Penting
Sawise sampeyan ngerti kategori endi sing dibutuhake, iki pitakonan sing kudu ditakokake marang saben vendor ing dhaptar pilihan sampeyan, preduli saka kepiye kaca ngarepe nggambarake.
Gendéra Abang sing Pantes Ditinggal
Ana sawetara pola sing kerep katon ing kategori iki saengga pantes disebut langsung, tanpa nuduhake vendor tartamtu:
- "Didukung dening AI" tanpa detail ing ngisore. Yen vendor ora bisa nerangake, mung nganggo sak ukara, apa sing sejatine ditindakake AI kanthi beda karo pemindai adhedhasar aturan, iku mung label pemasaran, dudu kemampuan.
- Lencana kerangka kerja tanpa apa-apa ing mburine. Nyebut OWASP utawa NIST iku gampang. Takonana siji conto konkret, temuan nyata sing ana gandhengane karo kategori nyata ing kerangka kasebut, dudu pemetaan lengkap, mung siji. Yen vendor ora bisa ngasilake siji conto langsung, lencana kasebut bakal dadi hiasan.
- Ora jelas babagan ngendi pemindaian ditindakake. Takon langsung: apa kode kita tau metu saka infrastruktur nalika dianalisis? Vendor sing percaya diri karo arsitekture mangsuli mung nganggo siji ukara. Vendor sing mung ngomong babagan enkripsi-ing-transit, tanpa mangsuli pitakonan sing sejatine, mung ngandhani jawabane.
- Tingkatan gratis sing sejatine uji coba 14 dina. Tingkat pangembang sing pancen gratis, dudu penghitung waktu mundur, minangka sinyal yen vendor cukup percaya diri kanggo ngidini produk kasebut ngomong dhisik.
- Saben kemampuan "bakal teka rauh". Slide peta dalan dudu produk. Takon apa sing dikirim dina iki, kanthi tulisan.
Apa Iki Katon Kaya ing Praktek
Xygeni AI Security nemokake AI sing mlaku ing sawijining organisasi - model, agen, server MCP, lan alat pengkodean AI - saka apa sing ditinggalake ing kode lan konfigurasi, dudu saka survey utawa agen sing disebar. Iki ngasilake AI-BOM ing standard SiklonDX ML-BOM format lan petakake temuan menyang 10 Paling Apik LLM OWASP lan NIST AI RMF. Xygeni DevAI mlaku ing njero IDE nalika para pangembang nulis kode, sing ditulis manungsa utawa digawe AI, lan AI Triage, AI Explanation, lan AI Remediation ditrapake kanthi padha kanggo temuan saka scanner Xygeni dhewe lan kanggo temuan sing wis ana ing piranti AppSec sing diduweni organisasi, tegese nggunakake ora mbutuhake ngganti apa-apa. Kode sumber ora tau ninggalake lingkungan pelanggan, kanthi dhukungan kanggo nggawa kontrak LLM dhewe ing ngendi wae sing penting.
Yen sampeyan nimbang kuwi karo dhaptar priksa sampeyan dhewe ing ndhuwur, tingkat pangembang gratis kanggo diwiwiti, lan tampilan sing luwih jembar babagan kepiye cocog karo sing wis ana ASPM program kasedhiya ing kaca rega.

FAQ: Milih Perusahaan Keamanan AI
Apa bedane keamanan AI lan AI-SPM?
Keamanan AI minangka kategori sing amba. Manajemen Postur Keamanan AI (AI-SPM) minangka istilah sing luwih spesifik, sing diakoni dening Gartner minangka kategori analis sing muncul, kanggo alat sing nemokake lan terus-terusan netepake postur aset AI organisasi: model, agen, set data, lan risiko konfigurasi, kaya sing ditindakake CSPM kanggo infrastruktur awan.
Apa aku butuh vendor kapisah kanggo kode sing digawe AI lawan infrastruktur AI?
Ora mesthi, nanging sampeyan kudu ngonfirmasi manawa ana siji vendor sing nyakup loro-lorone tinimbang nganggep yen bisa amarga tembung "AI" katon kaping pindho ing kaca ngarep. Takon saben vendor kanthi khusus babagan pemindaian kode tingkat IDE lan babagan panemuan aset AI; iku masalah teknik sing beda.
Apa framework kaya OWASP LLM Top 10 kalebu "sertifikasi" kanggo vendor?
Ora. Iki kesadaran sing dikembangake dening komunitas standard, dudu sertifikasi sing sampeyan lulus. Vendor bisa mepetake deteksi menyang sertifikasi kasebut, sing bisa dicenthang, nanging "sertifikasi OWASP" dudu klaim nyata, lan kudune dianggep minangka tandha bebaya cilik.
Apa AI-BOM memenuhi peraturan tartamtu?
Ora dhewekan, lan ora ana peraturan sing nyebutake "AI-BOM" minangka artefak wajib saiki. Iki mbantu nyukupi pangarepan dokumentasi miturut kerangka kerja kaya syarat dokumentasi teknis UU AI EU, nanging iki minangka bukti kepatuhan, dudu kothak centhang kepatuhan.
Yèn vendor lagi waé diakuisisi, kenapa kok penting?
Iku ora ndiskualifikasi; akuisisi bisa nggawa sumber daya lan daya tahan. Nanging roadmap, rega, lan model dhukungan asring owah sawise akuisisi, mula luwih becik takon langsung tinimbang nganggep kontinuitas.
