






CI/CD Webinar Keamanan episode 2 wis tekan!
Apa sampeyan ngerti yen, miturut Gartner, meh setengah saka kabeh enterpriseApa perusahaan bakal ngalami serangan rantai pasokan piranti lunak ing taun 2025?
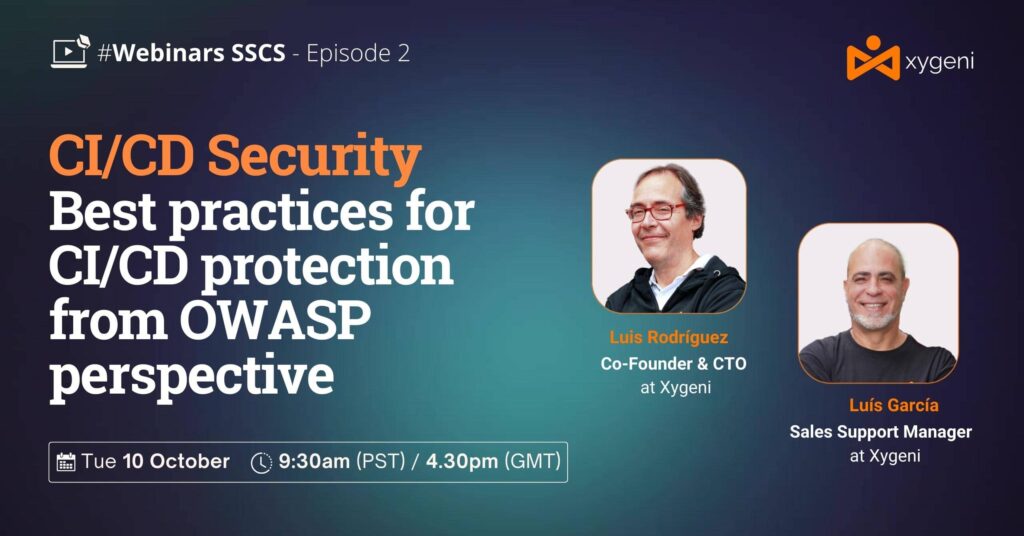
Ing episode paling anyar kita "Praktik paling apik kanggo CI/CD perlindungan saka perspektif OWASP”, kita nyilem jero menyang jagad iki CI/CD keamanan saka sudut pandang "tim biru", nyedhiyakake sampeyan praktik paling apik kanggo nyuda risiko lan nguatake postur keamanan sampeyan.
CTO kita Luis Rodriguez, lan Manajer Pra-Penjualan Luis Manuel García, bakal nuduhake kepiye carane enterprisebisa nguatake postur keamanan babagan komponen kunci kayata CI/CD sistem saka perspektif OWASP.
Apa Sampeyan Bakal Sinau
- Pentingnya melakukan inventarisasi lengkap terhadap CI/CD sistem lan ngevaluasi kedadeyan sing wis kedadeyan kanggo nambah Software Supply Chain Security.
- Tartamtu CI/CD risiko keamanan, kalebu konsep keracunan pipeline eksekusi (PPE), lan conto praktis sing nggambarake kepiye penyerang bisa manipulasi proses pambangunan.
- Kepiye carane salah konfigurasi ing pipeline bisa nyebabake akses tanpa wewenang menyang rahasia lan data sensitif, sing nuduhake perlunya langkah-langkah perlindungan lan deteksi sing tepat.
- Pentingnya ngetrapake langkah-langkah keamanan proaktif, kayata njaga prinsip hak istimewa paling sithik lan ngonfigurasi aturan perlindungan cabang ing cabang kritis.
- Wawasan sing migunani babagan CI/CD praktik keamanan paling apik lan peran otomatisasi lan piranti keamanan, kaya platform Xygeni, kanggo ningkatake postur keamanan CI/CD sistem lan nglindhungi rantai pasokan piranti lunak.
Ndhaptar saiki kanggo sinau carane nguatake pertahanan sampeyan nglawan CI/CD kerentanan
Webinar iki minangka bagéan saka CI/CD Seri Webinar Keamanan. Yen sampeyan ora weruh episode pertama, sampeyan bisa ngakses ing kene: "Saka taktik serangan anyar nganti CI/CD strategi perlindungan".
