






TL; DR
Kriptografi pasca-kuantum (PQC) tegesé algoritma kriptografi sing dirancang kanggo nolak serangan komputer kuantum skala gedhé ing mangsa ngarep. Migrasi menyang komputer kasebut saiki wis dadi kewajiban sing wis ketinggalan jaman ing saindenging Eropa, Amerika, lan Asia-Pasifik — dudu topik riset maneh.
Pangiriman pisanan ing endi wae yaiku inventaris, dudu owah-owahan kode. Saben rezim, kayata NIST IR 8547, Transisi menyang Kriptografi Pasca-Kuantum Standards, ing Peta dalan Uni Eropa, Spanyol CCN-TEC 009 lan sing padha kanggo wilayah liyane, ditambah rekomendasi sektoral kayata PCI DSS 12.3.3, diwiwiti kanthi njaluk sampeyan nyebutake kriptografi sing digunakake.
Inkarnasi sing diusulake saka inventaris kaya ngono kanggo aset kriptografi yaiku CBOM (Cryptography Bill of Materials), yaiku dhaptar algoritma, kunci, sertifikat, lan protokol sing bisa diwaca mesin sing digunakake sistem. Iki minangka perpanjangan saka sing misuwur SBOM lan sing disaranake standardformat sing wis ditemtokake kanggo inventaris kasebut.
Priksani tanggal pengikatan paling awal; bisa uga dudu taun 2035. Sebagéan gedhé yurisdiksi sarujuk bakal nemokaké ing taun 2026–2028, risiko dhuwur ing taun 2030–2031, lan rampung ing taun 2035. Target-targeté wis dingerteni, nanging dudu siji substitusi. ML-KEM ngganti ijol-ijolan kunci, ML-DSA ngganti tandha tangan tujuan umum, dene skema berbasis hash (SLH-DSA, XMSS/LMS) firmware panutup lan oyot sing wis suwe. Perusahaan kunci wis dikirim kanthi skala internet; sertifikat lan tanda tangan wis telat pirang-pirang taun — mula pesenan darurat lan pesenan wektu tunggu beda, lan rencana sampeyan mbutuhake loro-lorone.
Transisi iki minangka dasawarsa koeksistensi, dudu pergantian. Nganti pertengahan taun 2030-an, umume organisasi bakal nglakokake kriptografi klasik lan pasca-kuantum bebarengan, lan asring digabungake kanthi harfiah: konstruksi hibrida. Kelincahan kripto Iku sing ndadekake periode kasebut bisa lestari. Iki tegese bisa ngganti algoritma, parameter, utawa apa sampeyan nggunakake hibrida liwat konfigurasi lan kabijakan, tinimbang kanthi nulis ulang lan nggunakake maneh kode.
Ana rong "jam" sing lagi mlaku, ora siji: jam pengatur ing ndhuwur, lan "panen saiki, dekripsi mengko" (HNDLSing terakhir iki nglibatake mungsuh sing ngrekam lalu lintas sing dienkripsi saiki kanggo dekripsi sawise komputer kuantum ana. Iki tegese data kanthi umur kerahasiaan sing dawa wis kabongkar.
Bagean sing angel dudu algoritmane, nanging panemuane. Kriptografi ndhelik ing kode sumber, dependensi, sertifikat, file kunci, infrastruktur-minangka-kode, gambar wadhah, konfigurasi protokol, lan produk pihak katelu. Inventaris sing kredibel kudu ngomong kanthi jujur apa sing ora bisa dideleng.
Xygeni bisa mbantu sampeyan nyiapake PQC kanthi ngasilake CBOM, nglasifikasikake saben aset kripto miturut risiko kuantum, menehi peringkat backlog migrasi miturut paparan HNDL, memetakake asil menyang enem rezim peraturan, lan nglaporake kesiapan pasca-kuantum saka dependensi sampeyan. Rincian lengkap: Kepatuhan Aman Kuantum.
Apa sing rusak dening komputer kuantum — lan apa sing ora
Bédane iki minangka kasunyatan teknis sing paling penting kanggo pamirsa GRC, amarga nemtokake apa temuan kasebut minangka proyek panggantos utawa owah-owahan konfigurasiSalah tumindak bakal ngasilaké saran remediasi sing ora mung ora ana gunané nanging uga mbebayani.
Algoritma Shor — algoritma kuantum sing ngfaktorake bilangan bulat gedhe lan ngitung logaritma diskrit kanthi efisien — kanthi struktural ngrusak kriptografi kunci publik saiki: RSA, ECDSA, EdDSA, Diffie-Hellman lan ECDH, utawa DSA. Ana ora ana perbaikan ukuran kunciKunci RSA 4096-bit ora ateges luwih aman tinimbang kunci 2048-bit nglawan mungsuh kuantum. Algoritma iki kudu digantiIki uga ditrapake kanggo varian nasional sing dibangun adhedhasar matematika sing padha — SM2 China, contone, adhedhasar kurva elips lan mulane padha kapapar.
Algoritma Grover — algoritma panelusuran kuantum — nglemahake sandi simetris lan fungsi hash, nanging mung kanthi ngurangi kekuwatan efektif kira-kira separo. Iki minangka atos ing panggonane: pindhah saka AES-128 menyang AES-256, saka SHA-256 menyang SHA-384 utawa SHA-512. NIST IR 8547 nerangake kanthi langsung: simetris NIST standards "kurang rentan marang serangan kuantum sing dikenal tinimbang kriptografi kunci publik standards”, lan sembarang primitif simetris sing disetujoni sing nawakake paling ora 128 bit keamanan klasik isih memenuhi kategori keamanan pasca-kuantum paling endhek miturut NIST.
Mesin sing bakal nindakake iki diarani CRQC - a komputer kuantum sing relevan sacara kriptografiKebijakan publik ati-ati babagan statuse; memorandum implementasi AS nerangake kanthi gamblang: "CRQC durung dingerteni anane, nanging kemajuan sing terus-terusan ing bidang komputasi kuantum bisa ngasilake CRQC ing dekade ngarep."
Sing owah dudu mesin kasebut teka — nanging prakiraan apa sing dibutuhake terus saya suda. Ing Mei 2025, Craig Gidney saka Google Quantum AI nerbitake prakiraan sumber daya sing nuduhake manawa RSA-2048 bisa diitung kurang saka seminggu dening komputer kuantum kanthi kurang saka sayuta qubit sing rame — kira-kira pangurangan kaping pindho saka perkiraane dhewe ing taun 2019 yaiku ~20 yuta. Kuwi perkiraan teknik, nanging perkiraan sing mudhun 20x sajrone nem taun persis kaya tren sing kudu dianggep serius dening fungsi risiko.
Jam sing wis diwiwiti: panen saiki, dekripsi mengko
Panen saiki, dekripsi mengko (HNDL) yaiku praktik njupuk lalu lintas utawa data sing dienkripsi saiki lan nyimpen nganti CRQC bisa dekripsi. Iki ngowahi kemampuan ing mangsa ngarep dadi paparan saiki kanggo apa wae sing kudu tetep rahasia nganti pirang-pirang taun: cathetan kesehatan, file hukum, properti intelektual, rahasia negara, kredensial sing tahan suwe, bukti sing ditandatangani.
Regulator wis mandheg ngalangi iki. Usulan Komisi Eropa ing Januari 2026 kanggo ngowahi NIS2 nyatakake ing Resital 8 yen "kemungkinan 'panen saiki - dekripsi serangan mengko', sing kemungkinan wis kedadeyan saiki, lan risiko mbesuk sing disebabake dening serangan kuantum ing penempaan tanda tangan" mbenerake transisi kasebut.
Akibat perencanaan iku aritmatika prasaja, argumen sing wis digawe Michele Mosca wiwit 2015: tambahake cacahing taun data sampeyan kudu tetep rahasia karo cacahing taun migrasi sampeyan. Yen jumlah kasebut ngluwihi titik ing ngendi CRQC pancen ana, sampeyan wis kasep. Kanggo umume organisasi sing diatur, migrasi pirang-pirang taun ditambah dasawarsa panyimpenan data kanthi nyaman ngluwihi perkiraan sing bisa dipercaya.
NIST nggawe kesimpulan operasional ing IR 8547: NIST "ngarepake bakal menehi prioritas migrasi menyang skema pembentukan kunci sing tahan kuantum ... kanggo nglindhungi saka serangan 'harvest now, decrypt later', utamane ing protokol interaktif kaya TLS lan IKE." Pembentukan kunci dhisik, tanda tangan nomer loro — lan prentah kanggo fase federal AS kanthi harfiah, kanthi pembentukan kunci pasca-kuantum kudu ditindakake setaun sadurunge tanda tangan. (IKE minangka protokol negosiasi kunci ing mburi VPN IPsec.)
Yagene iki diarani masalah GRC sadurunge dadi masalah kriptografi?
Ana telung alesan kenapa iki pungkasane ana ing meja CISOs lan petugas kepatuhan tinimbang tetep karo insinyur crypto.
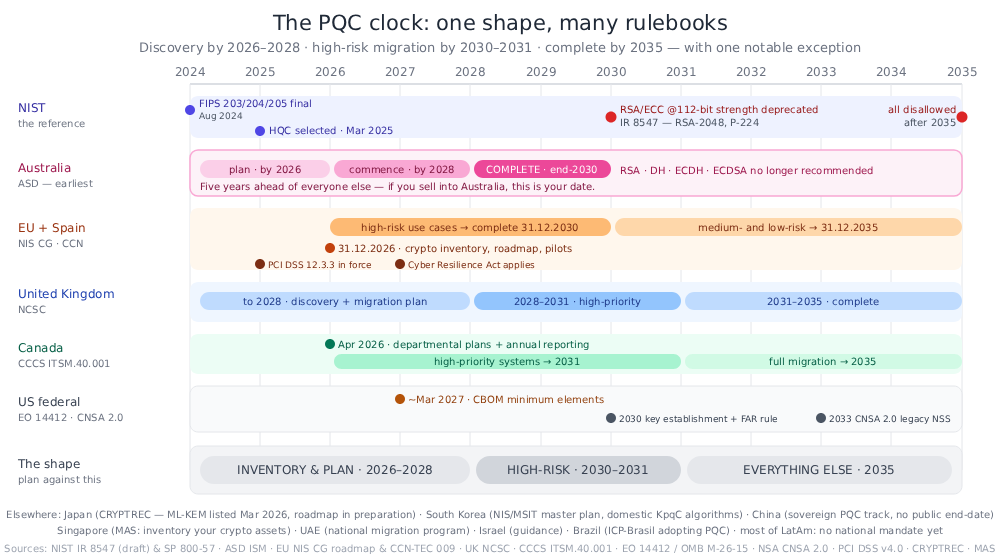
Tenggat wektu iku asale saka hukum lan peraturan, dudu saka fisika. Ora ana sing ngerti kapan CRQC bakal teka. Kabeh wong bisa ndeleng manawa EU ngarepake kasus panggunaan berisiko tinggi bakal dimigrasi ing pungkasan taun 2030, lan ASD Australia ngarepake kabeh transisi kasebut. rampung ing pungkasan taun 2030, lan NIST ora bakal nggunakake maneh kriptografi RSA lan kurva eliptik ing tingkat kekuatan keamanan 112-bit sawise taun 2030 lan ora ngidini kabeh kriptografi kunci publik sing rentan kuantum sawise taun 2035. Tanggal-tanggal kasebut bisa diaudit; garis wektu kuantum ora.
Karya pisanan yaiku artefak audit. Sadurunge algoritma diganti, saben rezim takon pitakonan sing padha: kriptografi apa sing kok duweni, lan ing ngendi? Kuwi kewajiban inventaris — tata kelola sing kudu diwenehake karo pemilik, irama review, lan syarat bukti. PCI DSS wis mbutuhake iki wiwit Maret 2025, kuantum utawa ora kuantum.
Iku masalah pengadaan. Sebagéan gedhé kriptografi ing estate sampeyan dudu duwekmu. Iku ana ing perpustakaan, platform, piranti, panyedhiya SaaS lan terminal pembayaran. Roadmap EU njaluk entitas supaya "nggawe peta dependensi ... ndeleng dependensi internal lan dependensi pihak katelu"; ASD nerbitake dhaptar pitakon pasca-kuantum kanggo ditakoni marang vendor sampeyan. Loro-lorone minangka kegiatan manajemen pemasok, lan loro-lorone mbutuhake bukti sing bisa sampeyan lebokake ing ngarep auditor.
Aturan kasebutebook: apa sing sejatine ditrapake kanggo sampeyan
Algoritma wis ditemtokake
NIST ngrampungake inti pasca-kuantum standarding wulan Agustus 2024 — ML-KEM kanggo papan penting (FIPS 203), Lan ML-DSA (FIPS 204) lan SLH-DSA (FIPS 205) kanggo tanda tangan — dadi ora ana maneh "ngenteni standardpertahanan s". A KEM, utawa mekanisme enkapsulasi kunci, minangka panggantos pasca-kuantum kanggo ijol-ijolan kunci: mekanisme iki netepake rahasia sing dienggo bareng antarane rong pihak, lan iki minangka bagean sing nyegah HNDL.
Ana loro maneh sing lagi mabur: FN-DSA (FIPS 206, adhedhasar Falcon) isih durung diterbitake sanajan minangka draf, lan HQC dipilih ing Maret 2025 minangka mekanisme enkapsulasi kunci serep berbasis kode, sing didokumentasikake ing NIST IR 8545Ora ana sing kudu ngalangi rencana dina iki, nanging loro-lorone minangka alesan kanggo mbangun crypto- prigel — bisa ngganti algoritma kanthi konfigurasi tinimbang kanthi nulis ulang kode. Algoritma endi sing dadi sing wis ditemtokake ing peta panggantos luwih mudhun.
Garis wektu referensi: NIST IR 8547
NIST IR 8547, Transisi menyang Kriptografi Pasca-Kuantum Standards, minangka dokumen sing paling kerep dikalibrasi dening roadmap liyane, amarga menehi tanggal kanggo pensiun kriptografi kunci publik klasik:
| Kulawarga algoritma | paramèter | transisi |
|---|---|---|
| ECDSA, RSA (tandha tangan) | 112 bit kekuwatan keamanan | Ora digunakake maneh sawise 2030, ora diidinake sawise 2035 |
| ECDSA, EdDSA, RSA (tandha tangan) | ≥ 128 bit kekuwatan keamanan | Ora diidinake sawise 2035 |
| Pembentukan kunci DH lan MQV, ECDH, RSA medan terbatas | 112 bit kekuwatan keamanan | Ora digunakake maneh sawise 2030, ora diidinake sawise 2035 |
Cathetan babagan unit: status NIST kekuwatan keamanan, dudu dawane kunci. Saben SP 800-57 Bagian 1 Rev. 5, Tabel 2, tingkat kekuatan 112-bit yaiku RSA-2048 lan kurva eliptik kanthi urutan 224-255-bit (P-224); level 128-bit yaiku RSA-3072 lan kurva 256–383 bit (P-256). Dadi "RSA 112-bit" dudu kunci 112-bit — nanging RSA-2048 sing isih mungkasi bagean gedhe saka produksi TLS. Lan pasangan P-256 / RSA-3072 sing ana ing endi-endi yaiku ora ing ember deprecation 2030; iku ana ing ember disallowance 2035. Kaloro ember kasebut rampung ing panggonan sing padha: sawise 2035 ora ana algoritma kunci publik sing rentan kuantum sing disetujoni ing ukuran parameter apa wae.
Siji peringatan sing penting dingerteni sadurunge sampeyan nyebutake ing setir commitkaos: IR 8547 isih minangka draf publik awal — diterbitake November 2024, periode komentar ditutup Januari 2025, durung ana versi final nalika nulis iki. Kuwi ora nyegah supaya dadi referensi; peta jalan nasional lan produk vendor, Xygeni kalebu, kalibrasi marang iku. Elinga uga apa sing ora: ora ngomong apa-apa babagan inventaris, panemuan utawa kripto-lincah. Kewajiban kasebut asale saka papan liya.
Peta global: sapa sing ngomong apa, lan kapan
Tabel iki ngringkes kerangka peraturan miturut wilayah:
| Yurisdiksi / badan | Apa sing wis disetel | Tanggal penting |
|---|---|---|
| Australia — ASD | Garis wektu paling cetha ing endi wae. ISM nyaranake supaya RSA, DH, ECDH lan ECDSA dihentikake. | rencana 2026 · diwiwiti 2028 · rampung 2030 |
| Peta dalan EU — NIS CG; COM(2026) 13 ngusulake nulis PQC menyang NIS2 | Peta jalan nasional, inventaris kriptografi, peta ketergantungan; CBOM direkomendasikake miturut jeneng | Langkah pisanan 2026 · 2030 risiko dhuwur rampung · 2035 medium/endhek |
| Spanyol — CCN-TEC 009 / BP-37 (Jul 2026) | Tonggak sejarah EU wis dadi konkret, kanthi inventaris kriptografi sing bisa dikirim | 31.12.2026 strategi, tata kelola, inventaris kripto, pilot · 31.12.2030 risiko dhuwur · 31.12.2035 medium |
| Inggris — NCSC | Panemuan dhisik, banjur migrasi prioritas | Panemon + rencana 2028 · Prioritas dhuwur 2031 · Rampung 2035 |
| Kanada — CCCS ITSM.40.001 | Rencana departemen ditambah laporan kemajuan tahunan | Rencana Apr 2026 · Prioritas dhuwur 2031 · Kebak 2035 |
| Federal AS — EO 14412 / OMB M-26-15 | Migrasi agensi, kaskade kontraktor, lan elemen minimum CBOM | ~Mar 2027 Unsur CBOM · Pembentukan kunci 2030 + aturan FAR · Tandha tangan 2031 · Lengkap 2035 |
| Sistem keamanan nasional AS — NSA CNSA 2.0 | PQC murni, tanpa hibrida; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | kategori paling akeh 2030–2031 · sisane 2033 |
| Jepang — CRYPTREC; Strategi Keamanan Siber 2025 | ML-KEM ditambahake menyang Daftar Sandi sing Disaranake (Mar 2026); PQC diangkat dadi prioritas kebijakan langsung | peta jalan migrasi lagi disiapake |
| Korea Selatan — Dinas Intelijen Nasional / MSIT, KpqC | Rencana induk nasional ditambah karo sakumpulan algoritma domestik (HAETAE, AIMer, SMAUG-T, NTRU+) sing dipilih 2024–25, mlaku bebarengan karo NIST | pilot sektor sing lagi ditindakake |
| Tiongkok — ICCS / Administrasi Kriptografi Negara | Trek Sovereign: kompetisi PQC dhewe (pengajuan ditutup Juni 2026) tinimbang nggunakake algoritma NIST | ora ana tanggal pungkasan umum |
| Singapura — Penasehat MAS (Feb 2024) | Dipimpin dening sektor: lembaga keuangan diwenehi instruksi kanggo nginventarisasi aset kriptografi lan ngidentifikasi aset prioritas kanggo migrasi | ora ana tanggal sing tetep |
| Selandia Baru — NZISM | Ana bagean persiapan PQC; ora ana algoritma PQC sing disetujoni lan ora ana tenggat wektu migrasi sing wis ditemtokake | ora ana sing disetel |
| UAE | Kebijakan enkripsi nasional lan program migrasi pasca-kuantum nasional, kanthi dorongan panemuan kripto sing didhukung negara | program sing lagi ditindakake |
| Israel — INCD / Bank of Israel | Badan pemerintah diweling supaya memetakan infrastruktur lan ngidentifikasi data sing kapapar; pandhuan sektor babagan inventaris lan peta dalan — pandhuan, durung mandat | bimbingan |
| Brasil — ITI | Algoritma pasca-kuantum sing digabungake menyang ICP-Brasil, infrastruktur kunci publik nasional, liwat instruksi normatif (Jan 2026) | bertahap nganti penerbitan sertifikat |
| Liyane saka Amerika Latin (Meksiko, Kolombia, Peru, Chili…) | Ora ana mandat nasional khusus PQC sing diterbitake nalika iki ditulis | kewajiban teka liwat regulator sektor, PCI DSS lan kontrak pelanggan |
Telung divergensi luwih aji tinimbang sak larik meja.
- Australia limang taun luwih maju tinimbang negara liya. Pandhuan ASD ora "ngremehake parameter sing ringkih ing taun 2030" — nanging "wis ngrampungake transisi ing pungkasan taun 2030", lan ISM nyaranake supaya mandheg nggunakake kriptografi asimetris tradisional, "kalebu algoritma kriptografi kayata primitif Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) lan Elliptic Curve Digital Signature Algorithm (ECDSA)", ing tanggal kasebut. Yen sampeyan beroperasi ing Australia utawa adol menyang rantai pasokan pemerintah Australia, iku tanggal pengikatan sampeyan, dudu 2035.
- Tiongkok nglakokake jalur kedaulatan. Iku durung ngadopsi ML-KEM lan ML-DSA; institut Administrasi Kriptografi Negara nglakokake panjaluk dhewe kanggo algoritma komersial generasi sabanjure, kanthi pengajuan ditutup ing Juni 2026 lan standardsing kudu dituruti. Kanggo perusahaan multinasional iki tegese ngrancang kanggo loro kulawarga algoritma pasca-kuantum ing estate sing padha, karo SM2 — adhedhasar kurva eliptik, dadi padha karo Shor-broken — minangka sing kudu migrasi. Crypto-agility ora dadi abstraksi maneh ing kene.
- Sebagéan gedhé donya ora nduwé mandat PQC nasional babar pisan — lan iku ora ngowahi apa-apa. Ing sebagian gedhé Amerika Latin, lan ing akèh Timur Tengah lan Asia-Pasifik, durung ana tenggat wektu PQC sing diterbitake. Kewajiban isih teka, liwat telung saluran sing ora nggatekake wates: regulator sektor (saran gaya Singapura kanggo lembaga keuangan; pangarepan bank sentral), horisontal standardsing wis nuntut inventaris kriptografi (PCI DSS, set kontrol ISO/IEC 27001), lan pelanggan. Supplier kanggo panuku federal EU, Australia utawa AS bakal nampa tenggat wektu liwat kontrak.
Apa sing ngiket organisasi swasta
Singkirna peta jalan nasional sedhela. Kanggo umume organisasi swasta, kewajiban sing bisa ditindakake asale saka patang panggonan, sing ora ana sing ditulis kanggo kuantum:
- NIS 2 (Direktif (EU) 2022/2555) mbutuhake, ing Pasal 21(2)(h), "kebijakan lan prosedur babagan panggunaan kriptografi lan, yen cocog, enkripsi" minangka langkah manajemen risiko dhasar. COM(2026) 13 bakal nggawe dimensi kuantum eksplisit kanthi nambahake transisi PQC menyang Pasal 7(2).
- Dora - ing Digital Operational Resilience Act lan teknisipun standards, Peraturan Komisi sing Didelegasikan (EU) 2024/1774Pasal 6 mbutuhake entitas keuangan kanggo nyakup ing kabijakan enkripsi "pranata kanggo nganyari utawa ngganti, yen perlu, teknologi kriptografi adhedhasar perkembangan kriptanalisis", lan yen ora bisa nganyari, kanggo "ngadopsi langkah-langkah mitigasi lan pemantauan sing njamin ketahanan nglawan ancaman siber". Iku minangka kewajiban kripto-kelantangan karo supervisor sing dipasang, lan resital kasebut nyebutake kemajuan kuantum kanthi jelas.
- Persyaratan PCI DSS v4.0 12.3.3 — sing paling akeh organisasi wis gagal tanpa nyadari yen iki minangka syarat PQC sing disamarkan. PCI SSC nggambarake minangka "syarat anyar kanggo ndokumentasikake lan mriksa suite lan protokol sandi kriptografi sing digunakake paling ora saben 12 wulan", lan ora dadi praktik paling apik maneh 31 Maret 2025Ora ana tenggat wektu PQC, ora ana dhaptar algoritma kuantum — nanging inventaris kriptografi taunan lan rencana sing didokumentasikake kanggo nanggapi owah-owahan kriptografi wis dijadwalake.cismung kontrol sing dibutuhake program PQC, sing wis ditrapake lan wis diaudit.
- Kaskade pengadaan. Rong klausul bakal ngluwihi peta dalan nasional apa wae. Cyber Resilience Act (Peraturan (EU) 2024/2847) ditrapake wiwit 11 Desember 2027 lan wis nggawe SBOM kewajiban pabrikan kanggo produk kanthi unsur digital — ora mewajibake CBOM, nanging netepake tagihan materi sing bisa diwaca mesin minangka artefak kepatuhan produk. Lan ing AS, EO 14412 ngarahake Dewan Peraturan Akuisisi Federal (FAR) kanggo ngusulake aturan sing mbutuhake kontraktor sing dilindhungi kanggo tundhuk karo NIST FIPS sing nggabungake algoritma PQC ing 31 Desember 2030, lan — klausa kanthi jangkauan paling amba — prentah CISA lan NIST kanggo nerbitake, sajrone 270 dina (kurang luwih 19 Maret 2027), "pandhuan umum sing njlèntrèhaké pandangan sing dianggep déning agensi babagan unsur minimal kanggo tagihan materi kriptografi. Unsur-unsur iki bakal ngaktifake penilaian otomatis aset kriptografi sing digunakaké déning unsur perangkat keras utawa perangkat lunak."
Sing terakhir iku penting banget ngluwihi Washington. "Unsur minimal kanggo SBOM"wis sadurungeciskepiye carane materi piranti lunak dadi saka ide sing apik dadi artefak kontraktual ing saindenging jagad. CBOM saiki ana ing jalur sing padha, kanthi penilaian otomatis wis ditulis ing syarat — spreadsheet manual ora bakal nyukupi.
Format: CycloneDX CBOM
CycloneDX yoiku standard sing menehi CBOM wujud konkret. Versi 1.7, dirilis tanggal 21 Oktober 2025 lan diratifikasi minangka ECMA-424 Edisi kaping 2, minangka revisi sing fokus ing kripto saiki: nambahake standarddhaptar kriptografi sing wis diprogram kulawarga algoritma lan dhaptar lengkap saka kurva elips, kanthi eksplisit kanggo ndhukung "audit, tinjauan kepatuhan, lan penilaian kesiapan PQC". CBOM CycloneDX nggambarake patang jinis aset kripto — algoritma, protokol, sertifikat, lan materi sing gegandhengan kayata kunci, IV lan uyah — ditambah komponen piranti lunak sing ngetrapake.
Intine sempit nanging migunani: nalika elemen minimum CBOM diterbitake, CycloneDX minangka format sing wis diomongake pasar.
Garis wektu sing dikonsolidasi
Polane meh padha ing endi-endi: panemuan ing taun 2026–2028, migrasi risiko dhuwur ing taun 2030–2031, lan liya-liyane ing taun 2035. Rencanakna karo bentuk kuwi lan kowé bakal selaras karo kabèh mau. Banjur temokake tanggal tunggal sing ngiket sampeyan pisanan — arang banget taun 2035, lan kanggo sapa wae sing ana ing ruang lingkup PCI DSS, kewajiban inventaris diwiwiti ing taun 2025.
Migrasi dhewe: apa sing ngganti apa
Tenggat wektu mung separo saka briefing. Separo liyane yaiku apa sing sejatine sampeyan migrasikake kanggo — lan wangsulane dudu siji substitusi nanging sawetara, kanthi kadewasan sing beda-beda, ukuran sing beda-beda, lan wektu tunggu sing beda banget.
Peta pangganti
| Apa sing kok duweni dina iki | Apa sing dadi | Standard | Apa sing kudu ditonton |
|---|---|---|---|
| Transportasi kunci RSA, ijol-ijolan kunci DH / ECDH — TLS, VPN/IPsec, SSH, olahpesen | ML-KEM, ing praktik minangka hibrida karo X25519 saiki | FIPS 203 | Sing penting: iki sing nyegah HNDL. Wis disebarake ing skala internet |
| Tandha tangan tujuan umum RSA / ECDSA / EdDSA — sertifikat, token, dokumen | ML-DSA | FIPS 204 | Ukuran. ML-DSA-44 nambah kira-kira 15 kB saben sambungan TLS dibandhingake karo rantai median 3.2 kB saiki. |
| Tandha tangan sing mbutuhake taruhan matematika sing beda, utawa oyot kepercayaan sing umure dawa banget | SLH-DSA | FIPS 205 | Adhedhasar hash lan konservatif, nanging tandha tangane gedhe lan tandha tangane alon |
| Firmware, piranti lunak, lan penandatanganan boot aman | XMSS utawa LMS (adhedhasar hash stateful), utawa SLH-DSA | SP 800-208 | Manajemen status minangka syarat operasional sing angel — nggunakake maneh kunci sapisan ngrusak keamanan skema kasebut |
| Tandha tangan sing diwatesi ukurane | FN-DSA | FIPS 206 — durung diterbitake | Aja dilebokake ing rencana 2026–2027 |
| Pager nglawan jebol kisi-kisi | HQC | Dipilih Maret 2025, standard nunggu | KEM cadangan, dudu rencana |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 utawa SHA-3; pensiunake 3DES, MD5, SHA-1 | FIPS sing wis ana | Wilayah Grover: owah-owahan parameter, dudu panggantos |
Sato — nggabungake algoritma pasca-kuantum karo algoritma klasik supaya penyerang kudu ngrusak loro-lorone — minangka postur standar sajrone transisi, lan RFC 9794 (Juni 2025) pungkasane standardngowahi kosakata kanggo iku (“PQ/T hybrid”). Kebijakan beda-beda ing kene, mula iki minangka pitakonan yurisdiksi, dudu preferensi teknik: CCN Spanyol nyaranake hibridisasi tanda tangan berbasis kisi (ML-DSA, FN-DSA) nalika nyatakake yen skema berbasis hash (XMSS, SLH-DSA) ora mbutuhake, lan postur EU umume ramah hibrida; CNSA 2.0, kosok baline, pengin PQC murni kanggo sistem keamanan nasional. Perusahaan multinasional mbutuhake loro konfigurasi kasebut, sing minangka argumen kanggo nggawe konfigurasi pilihan algoritma tinimbang kode.
Apa sing ora ana panggantine
NIST wis standardngelompokake rong perkara: enkapsulasi kunci lan tanda tangan digital. Kuwi cukup kanggo sebagian besar estate, lan ora ana apa-apa kanggo liyane. Yen sistem sampeyan gumantung ing konstruksi berbasis pasangan, enkripsi berbasis identitas utawa atribut, ambang batas, tanda tangan wuta utawa grup, utawa kriptografi tingkat protokol canggih liyane, ora ana padanan pasca-kuantum sing disetujoni kanggo migrasi menyang saiki - jawaban sing jujur yaiku ngenali panggunaan kasebut saiki, menehi tandha minangka durung rampung, lan ngrancang metu tinimbang ngenteni standardIki uga ditrapake kanggo oyot kepercayaan perangkat keras: HSM (modul keamanan perangkat keras), TPM, lan smartcard obah ing siklus penyegaran silikon sing luwih dawa tinimbang jendela peraturan.
Ora mung siji migrasi, nanging sawetara kanthi wektu tunggu sing beda-beda
Ing kene peta panggantos ngganti garis wektu kesiapan. Urutan urgensi lan urutan wektu tunggu ora padha, lan rencana sing dibangun mung ing salah siji saka rencana kasebut bakal ora netepi tenggat wektu.
- Data nalika transit — papan penting. Urgensi paling dhuwur (yaiku permukaan HNDL) lan paling cekak wektu tunggu: kanggo umume tumpukan, iki minangka upgrade perpustakaan lan owah-owahan konfigurasi. Iki uga bisa ditliti kanthi jelas — Cloudflare dilapurake ing Oktober 2025 luwih saka setengah lalu lintas sing diwiwiti manungsa menyang jaringan wis nggunakake perjanjian kunci pasca-kuantum. Kesenjangan ana ing sisih sambungan sampeyan: mung ~39% saka 100,000 server web umum paling dhuwur sing ndhukung, lan 3.7% server asal ing mburi Cloudflare. Angka saiki ana ing Cloudflare Radar. Miwiti saka kene, rampung luwih awal.
- Kode, firmware, lan penandatanganan boot aman. Urgensi HNDL sing sithik — ora ana sing njupuk tanda tangan — nanging wektu tunggu sing dawa lan tenggat wektu sing luwih awal, amarga piranti sing dikirim ing taun 2027 isih kudu verifikasi tanda tangan ing taun 2040, lan oyot penandatanganan duwe umur luwih saka dasawarsa. standardwis siyap (SP 800-208, SLH-DSA); CNSA 2.0 lan CCN Spanyol loro-lorone ndadekake penandatanganan firmware ing ngarep antrian amarga alesan iki. Miwiti saiki sanajan ora pati penting.
- PKI lan sertifikat. Sampeyan ora ngontrol jadwal iki. Sertifikat pasca-kuantum ora diarepake kasedhiya lan dipercaya ing kabeh browser sadurunge taun 2027, format sertifikat hibrida isih durung ditemtokake ing IETF ing pungkasan taun 2025, lan ukuran rantai saya tambah kaping pirang-pirang. Priksa lan gawe anggaran; aja janji tanggal sing dudu duwekmu.
- Data nalika ora digunakake lan arsip sing umure dawa. Enkripsi massal apik — AES-256 minangka owah-owahan parameter. Paparan ana ing hirarki kunci ing ndhuwure: pembungkus kunci lan transportasi kunci sing nggunakake RSA utawa ECDH. Kampanye enkripsi ulang alon lan ndemek serep, arsip, lan escrow.
- Sistem tertanam, OT (teknologi operasional — sistem industri lan kontrol) lan sistem pihak katelu. Siklus refresh luwih dawa tinimbang wektu sing dibutuhake, lan sawetara aset sing ora bisa dipindhah. Kanggo wong-wong mau, jawabane yaiku panggantos, kontrol kompensasi, utawa risiko sing wis didokumentasikake lan ditampa — lan luwih cepet sampeyan nyebutake, luwih murah saben pilihan kasebut.
Rong akibat praktis kanggo rencana GRC. Kapisan, jadwalake mundur saka tanggal pengikatan paling awal miturut wektu tunggu, ora mung miturut skor risiko: backlog sing diurut ngandhani apa sing kudu didandani dhisik ing antarane perkara-perkara sing sampeyan bisa ndandani kanthi cepet; dhaptar wektu tunggu ngandhani apa sing kudu didandani wiwitan pisanan preduli. Kapindho, Inventaris kudu nyathet kasus panggunaan, ora mung algoritma"RSA-2048 ing repositori iki" ora bisa ditindakake; "RSA-2048 digunakake kanggo transportasi kunci ing layanan sing madhep umum" lan "RSA-2048 digunakake kanggo nandatangani firmware" minangka rong proyek sing beda kanthi rong target sing beda, rong tenggat wektu sing beda, lan rong pemilik sing beda. Pramila inventaris kudu nangkep kelas primitif lan permukaan sing ditemokake kriptografi, ora mung jeneng algoritma - lan kenapa mbangun siji luwih angel tinimbang sing dikira.
Apa sebabe kesiapan PQC iku angel: kriptografi pancen ana ing endi-endi
Saben rezim njaluk inventaris dhisik amarga inventaris iku bagean sing angel. Organisasi bakal nemokake iki nalika dheweke nyoba.
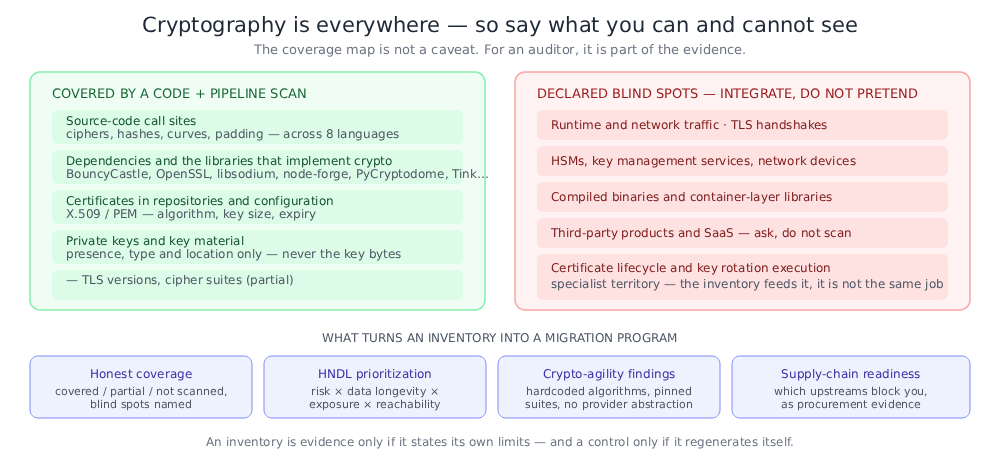
Ing ngendi kriptografi sejatine ndhelik
- Telpon situs ing sumber sampeyan dhewe — sandi sing digawe ing layanan, hash sing dipilih ing kelas utilitas, kurva sing dijenengi ing rutinitas penandatanganan. Wolung basa ing siji monorepo tegese wolung set idiom.
- Dependencies — mayoritas kripto ing umume aplikasi dieksekusi dening perpustakaan sing tim ora nate milih kanthi sengaja: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Algoritma endi sing bener-bener mlaku minangka properti perpustakaan, dudu kode sampeyan.
- Sertifikat lan materi kunci — Sertifikat X.509 dicenthang ing repositori, file kunci PEM ing direktori konfigurasi, keystore sing dilebokaké ing gambar.
- Konfigurasi infrastruktur-minangka-kode lan protokol — versi TLS minimal ing modul Terraform, dhaptar cipher suite ing kontroler ingress, konfigurasi SSH ing gambar dhasar.
- Gambar kontainer lan binar sing dikompilasi — pustaka kripto sing disambungake menyang lapisan sing ora tau diwaca dening pindai sumber apa wae.
- Produk pihak katelu lan SaaS — kripto sing ora bisa kokdeleng utawa kokowah, mung bisa koktakoni.
- HSM, layanan manajemen kunci, lan piranti jaringan — kripto sing urip ing njaba piranti lunak sakabèhé.
Papat perkara sing ndadekake iki minangka program, dudu pindai
Jangkoan sing jujur. Inventaris mung minangka bukti yen nyatakake watesane dhewe. "Kita mindhai sumber, dependensi, sertifikat, file kunci lan IaC konfigurasi; kita ora mindhai lalu lintas runtime, jabat tangan TLS, konten HSM, binar sing dikompilasi utawa lapisan wadhah" minangka posisi sing bisa dipertahankan. Angka tanpa penyebut ora.
Prioritas, dudu enumerasi. Perkebunan gedhé ngasilaké èwonan panemuan kripto. Dhaptar sing rata ora bisa digunakaké. Peringkat sing penting nggabungake patang perkara: apa algoritma kasebut Shor-broken utawa mung Grover-weakened; suwene data sing dilindhungi kudu tetep rahasia (faktor HNDL); apa data kasebut kapapar ing jaringan; lan apa data kasebut pancen bisa digayuh nalika mbukak kode tinimbang lungguh ing piranti uji coba utawa sampel sing didol. Saben peta dalan sing ujar "kasus panggunaan risiko dhuwur dhisik" ngetokake instruksi prioritas, lan sampeyan ora bisa mangsuli saka dhaptar abjad.
Kelincahan, ora mung panggantos. Kaya sing dituduhake peta panggantos, target sing wis ditemtokake isih obah lan aturan hibrida beda-beda miturut wilayah — swap sing sampeyan lakoni ing taun 2027 ora bakal dadi sing terakhir. Jeneng algoritma sing di-hardcode, suite sandi sing disemat, ora ana abstraksi panyedhiya, lan versi protokol sing ora bisa dinegosiasikake minangka sing ngowahi sabanjuré ganti dadi proyek liyane sing suwéné pirang-pirang taun. Iki minangka temuan dhewe, murah didandani saiki lan larang didandani mengko.
Rantai pasokan. Sampeyan ora bisa migrasi luwih cepet tinimbang upstream sing paling alon. Dependensi endi sing ndhukung PQC, sing nawakake mode hibrida, sing wis nerbitake roadmap, sing nerbitake CBOM babar pisan — sing nemtokake jalur kritis sampeyan, lan uga minangka bukti sing dibutuhake tim pengadaan miturut kewajiban risiko pemasok NIS2 lan DORA.
Siji jebakan maneh: inventaris iku kontrol, dudu proyek
Naluri yaiku nglakokake latihan panemuancise, gawe spreadsheet, lan simpen. PCI DSS wis nutup siklus review rolas sasi; CCN Spanyol nutup dhaptar migrasi kanthi "nganyari inventaris aset kriptografi lan dependensi"; lan memorandum implementasi AS luwih blak-blakan:
Amarga skala lan kerumitan lingkungan IT Federal, pendekatan manual kanggo nemokake lan ngatur kriptografi asring ora cukup. Agensi kudu nggunakake otomatisasi nalika bisa ditindakake lan cocog kanggo entuk pangerten sing lengkap lan terus dianyari babagan postur kriptografi. Otomatisasi penting banget kanggo manajemen inventaris, penegakan kebijakan, lan pelaporan kepatuhan.
Kriptografi ngobahake: pangembang nambahake perpustakaan, gambar dhasar owah, layanan anyar dikirim karo suite sandi standar. Inventaris sing digawe ulang ing saben bangunan minangka kontrol; sing digawe ulang saben taun kanthi tangan minangka proyek arkeologi sing bakal sampeyan baleni selawase.
Apa tegese "kesiapan PQC" ing praktik
Copot basa vendor, lan kesiapan PQC yaiku kemampuan kanggo ngasilake enem perkara miturut panjaluk:
- Inventaris kriptografi ing standard Format sing bisa diwaca mesin, nutupi permukaan sing bisa dideleng, digawe maneh kanthi otomatis.
- Klasifikasi risiko saben aset ing njero: kudu diganti (Shor-broken), bisa dikuatake ing panggonane (Grover-weakened), utawa wis aman kanggo kuantum.
- Backlog migrasi sing diurutake sing nggambarake umur dawa data, paparan, lan jangkauan — mula "kasus panggunaan berisiko tinggi dhisik" sing kudu ditanggung jawabake.
- Pernyataan jangkoan sing nyebutake titik buta sampeyan kanthi jelas.
- Bukti kepatuhan dipetakan menyang rezim sing sejatine ngiket sampeyan, nganggo tanggal-tanggal kasebut.
- Pandangan kesiapan rantai pasokan ngandhani sampeyan hulu endi sing ngalangi migrasi sampeyan.
Liyane — rotasi kunci, siklus urip sertifikat, orkestrasi HSM, panemuan jaringan — penting, nanging iki minangka hilir saka enem perkara iki. Sampeyan ora bisa muter apa sing durung ditemokake.
Kepiye Xygeni mbantu
Xygeni's Kepatuhan Aman Kuantum kemampuan ngasilake kabeh enem saka pindai sing wis mlaku ing pipelineOra ana produk crypto-estate sing kapisah, ora ana agen, ora ana owah-owahan ing cara sampeyan mbangun — panemuan crypto mlaku bebarengan karo SCA (analisis komposisi piranti lunak — pindai katergantungan), SAST (pangujian keamanan aplikasi statis — pindai kode sumber) lan IaC analisis sing wis kok duweni.
1 · CBOM. Xygeni ngetokake CBOM CycloneDX sing nutupi papat jinis aset kripto — algoritma, protokol, sertifikat, lan materi sing gegandhengan kayata kunci lan uyah — ing Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP, lan Swift, lan ngubungake saben algoritma menyang perpustakaan sing ngetrapake. Aset kripto minangka obyek inventaris kelas siji ing platform, bebarengan karo komponen, kerentanan, rahasia, lan IaC temuan, saengga nduweni asal-usul lan sejarah sing padha. Materi kunci ora tau dilebokake ing inventaris — mung anane, jinis lan lokasine.
2 · Klasifikasi risiko kuantum. Saben aset diwenehi label pedhot cendhak (kunci publik, kudu diganti), lemah amarga grover (simetris utawa hash, bisa dikeraske ing panggonane) utawa aman kanggo pqc, lan ditandhani kanggo paparan HNDL. Bedane sing padha ndorong SAST saran remediasi, sing cabang saka kelas primitif: RSA lan ECC entuk "migrasi menyang ML-KEM utawa ML-DSA, kanthi konstruksi hibrida sajrone transisi", dene AES-128 lan SHA-256 entuk "nambah ukuran kunci utawa digest". Iki disengaja — menehi saran kunci RSA sing luwih gedhe nglawan mungsuh kuantum luwih elek tinimbang ora ngomong apa-apa, lan alat apa wae sing nggabungake rong kasus kasebut bakal nindakake persis kaya ngono.
3 · Backlog migrasi sing diurutake. Tinimbang dhaptar sing rata, Xygeni menehi skor saben aset sing rentan kuantum 0-100 saka kerentanan kuantum, umur dawa lan sensitivitas data, paparan jaringan, jangkauan lan nilai bisnis, lan ngetokake backlog sing diurut. Iki sing ngowahi "kasus panggunaan berisiko tinggi ing taun 2030" saka slogan dadi antrian kerja.
4 · Peta jangkoan. Xygeni nglaporake apa sing dideleng lan apa sing ora: kode sumber, sertifikat, atribusi dependensi, file kunci pribadi lan IaC konfigurasi kasebut dicathet minangka sing ditutupi, sebagian utawa ora dipindai, kanthi runtime lan lalu lintas jaringan, jabat tangan TLS, konten HSM lan KMS, binar sing dikompilasi lan pustaka lapisan wadhah sing dijenengi kanthi eksplisit minangka titik buta. Auditor nanggapi kanthi apik kanggo alat sing nyatakake watesane dhewe; dadi, miturut pengalaman kita, aja CISOs
5 · Bukti kepatuhan. Mesin kepatuhan ngevaluasi inventaris kripto marang enem rezim lan ngasilake putusan lulus, sebagian utawa gagal marang tenggat wektu sing nyata: NIST IR 8547, NSA CNSA 2.0, ing Peta Jalan PQC EU, lan himpunan bagian pasca-kuantum saka PCI DSS 4.0, Dora lan NIS 2Iki ana ing pemindai kepatuhan sing padha karo CIS Tolok ukur Rantai Pasokan Piranti Lunak, OWASP SCVS lan OpenSSF standards, mula postur PQC nglaporake liwat saluran sing padha karo kepatuhan rantai pasokan piranti lunak liyane. Organisasi sing tenggat wektu sing diikat asale saka papan liya — ASD, CCCS, CCN — bisa kerja saka bukti sing padha, amarga peta dalan kasebut ana ing kerangka 2030/2035 sing padha; mung tanggal rampung akhir 2030 Australia sing kudu dilacak kanthi kapisah.
6 · Kesiapan rantai pasokan. Saben katergantungan nduweni atribut kesiapan pasca-kuantum — apa ndhukung PQC, apa nawakake mode hibrida, apa duwe roadmap sing diterbitake — supaya sampeyan bisa ndeleng upstream endi sing ana ing jalur kritis sampeyan, lan ngasilake tampilan kesiapan vendor kanggo pengadaan.
Ngluwihi enem: temuan kripto-keluwesan. Xygeni uga nandhani pola-pola sing nggawe sabanjuré migrasi nulis ulang — pilihan algoritma lan kurva sing di-hardcode, abstraksi panyedhiya sing ilang, suite cipher lawas sing disemat, versi protokol sing ora bisa dinegosiasikan. Kripto sing ringkih lan rentan kuantum bisa dileksanakake liwat lapisan kabijakan sing padha karo temuan liyane, saengga algoritma Shor-broken anyar bisa kejiret ing pull request tinimbang ing audit taun ngarep.
Panggilan kunci utama
- Golekana tanggal paling awal kanggo ngiket sadurunge ngrancang apa-apa. Umume peta dalan padha karo taun 2030 kanggo risiko dhuwur lan 2035 kanggo liyane — nanging Australia ngarepake kabeh transisi rampung ing pungkasan taun 2030, lan PCI DSS wiwit njaluk inventaris ing taun 2025.
- Rencanakna miturut wujudé, dudu miturut yurisdiksiné. Panemon ing taun 2026–2028, migrasi risiko dhuwur ing taun 2030–2031, rampung ing taun 2035. Sejajarake sapisan lan sampeyan bakal nyukupi sebagian besar; lacak pangecualian kanthi kapisah.
- Miwiti saka inventaris, amarga kabeh wong njaluk dhisik — Uni Eropa, Spanyol, Kanada, Australia, MAS Singapura lan PCI DSS kabeh mbukak kanthi kiriman sing padha.
- Gunakake CBOM minangka format. Peta dalan EU nyaranake kanthi jeneng; Pandhuan AS babagan unsur minimal CBOM bakal diterbitake sekitar Maret 2027 lan kanthi eksplisit mbutuhake Otomatis pambiji
- Aja nyampurake Shor lan Grover. Kunci publik kudu diganti; simetris lan hash bisa dikuatake. Saran remediasi sing nyampurake iki luwih elek tinimbang ora ana saran.
- HNDL nemtokake tenggat wektu sing sejatine. Data sing kudu tetep rahasia sawise taun 2035 saiki wis kebongkar. Prioritasake perusahaan kunci — TLS, IKE, apa wae sing nglindhungi data nalika transit — tinimbang tanda tangan.
- Jadwalake miturut wektu tunggu, ora mung miturut risiko. Nggawe kunci iku penting nanging cepet; penandatanganan firmware lan PKI ora penting nanging alon, lan barang sing alon kudu diwiwiti dhisik. Apa wae sing ora bisa dipindhah — perangkat keras lawas, produk pihak katelu sing dibekukan — kudune dijenengi taun iki, amarga panggantos minangka siji-sijine pilihan sing isih ana lan butuh siklus anggaran.
- Cathet kasus panggunaan, ora mung algoritma. RSA sing nglindhungi jabat tangan TLS lan firmware penandatanganan RSA minangka rong proyèk sing béda, kanthi target, tenggat wektu, lan pamilik sing béda. Inventaris sing mung ndhaptar jeneng algoritma ora bisa ndorong migrasi.
- Nuntut peta jangkoan sing jujur. Piranti apa wae sing ngaku duwe visibilitas kriptografi lengkap saka pindai sumber iku kakehan ngedol. Apa sing ora bisa dideleng auditor iku penting banget kanggo auditor kaya apa sing bisa dideleng.
- Mbangun kanggo migrasi kapindho. FIPS 206 durung final, HQC durung standarddidegaké, lan Tiongkok lan Korea iku standardngopeni kulawargane dhewe. Perumahan multinasional bakal nampung luwih saka siji set algoritma pasca-kuantum; temuan kripto-agility saiki murah lan larang ing taun 2031.
- Otomatisake utawa baleni maneh. Inventaris kriptografi sing digawe ulang ing saben versi minangka kontrol. Spreadsheet minangka snapshot sing wiwit nglayang ing dina ditandatangani.
Kanggo maca liyane
Rincian teknis lengkap — apa sing ditemokake, kepiye klasifikasi risiko kuantum lan penilaian prioritas kerja, apa sing dievaluasi saben rezim kepatuhan, lan kepiye carane entuk laporan — ana ing dokumentasi Xygeni:
- Xygeni: "Kepatuhan Aman Kuantum". Dokumen Xygeni."
- Xygeni: "Nggawe CBOM karo Xygeni CLI". Dokumen Xygeni."
- Xygeni: "Kepatuhan sing didhukung standards". Dokumen Xygeni."
Standardlan algoritma:
- NIST: "IR 8547 (Draf Publik Awal): Transisi menyang Kriptografi Pasca-Kuantum Standards". November 2024."
- NIST: "FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)". Agustus 2024."
- NIST: "IR 8545: Laporan Status Babak Kaping Papat NIST PQC StandardProses isasi". Maret 2025."
- NIST: "SP 800-57 Bagian 1 Rev. 5: Rekomendasi kanggo Manajemen Kunci"— Tabel 2, kekuwatan keamanan sing bisa dibandhingake.
- NIST: "SP 800-208: Rekomendasi kanggo Skema Tandha Tangan Berbasis Hash Stateful"(LMS, HSS, XMSS, XMSS^MT). Oktober 2020.
- IETF: "RFC 9794: Terminologi kanggo Skema Hibrida Tradisional Pasca-Kuantum". Juni 2025."
- Cloudflare: "Kahanan Internet pasca-kuantum ing taun 2025"lan data adopsi langsung babagan"Cloudflare Radar".
- SiklonDX: "Daftar Bahan Kriptografi (CBOM)"Lan"Rilis CycloneDX v1.7". Oktober 2025."
Peta jalan nasional lan regional:
- ASD (Australia): "Perencanaan kriptografi pasca-kuantum". September 2025."
- Grup Kerjasama NIS: "Roadmap Implementasi Terkoordinasi kanggo Transisi menyang Kriptografi Pasca-Kuantum". Juni 2025."
- CCN (Spanyol): "CCN-TEC 009 / BP-37 — Rekomendasi kanggo transición postcuántica segura". Juli 2026."
- Komisi Eropa: "Rekomendasi Komisi (EU) 2024/1101"(11 April 2024) lan "COM(2026) 13 — Proposal amandemen Arahan (EU) 2022/2555 (NIS2)"(20 Januari 2026).
- NCSC (Inggris): "Garis wektu kanggo migrasi menyang kriptografi pasca-kuantum". Maret 2025."
- Pusat Keamanan Siber Kanada: "Peta dalan kanggo migrasi menyang kriptografi pasca-kuantum kanggo Pamrentah Kanada (ITSM.40.001)". Juni 2025."
- Gedung Putih: "Perintah Eksekutif 14412 — Ngamanake Negara Saka Serangan Kriptografi Canggih"(22 Juni 2026) lan OMB"M-26-15"(24 Juni 2026).
- NSA: "Sumber Daya Keamanan Siber Pasca-Kuantum (CNSA 2.0)".
- CRYPTREC (Jepang): "CRYPTREC"— ML-KEM ditambahake menyang Daftar Sandi sing Disaranake, Maret 2026.
- MAS (Singapura): "Saran babagan Ngatasi Risiko Keamanan Siber sing Ana gandhengane karo Quantum". Februari 2024."
- NZISM (Selandia Baru): "Persiapan kanggo Kriptografi Pasca-Kuantum".
- ICCS (Tiongkok): "Institut Kriptografi Komersial Standards"— program algoritma kriptografi komersial generasi sabanjure.
- ITI (Brasil): "ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil". Janeiro 2026."
Kewajiban sektor lan horisontal:
- Uni Eropa: "Direktif (EU) 2022/2555 (NIS2)"; "Peraturan (EU) 2022/2554 (DORA)"; "Peraturan sing Didelegasikan Komisi (EU) 2024/1774 (DORA ICT manajemen risiko RTS)"; "Peraturan (EU) 2024/2847 (Undhang-undhang Ketahanan Siber)".
- Keamanan PCI StandardDewan: "Ringkesan Owah-owahan saka PCI DSS v3.2.1 dadi v4.0"(syarat 12.3.3).
Latar mburi:
- Craig Gidney: "Cara faktorisasi bilangan bulat RSA 2048 bit kanthi kurang saka sayuta qubit bising". Google Quantum AI, Mei 2025."
- Michele Mosca: "Keamanan siber ing jaman komputer kuantum: apa kita bakal siyap?". IACCetak Ulang 2015/1075.
