Қауіпсіз бағдарламалық жасақтаманы әзірлеу өмірлік циклі (SDLC) бағдарламалық жасақтаманы жасау мен орналастырудың барлық кезеңдерінде қауіпсіздік тәжірибелері мен қағидаттарын біріктіретін тұтас тәсілді көрсетеді. Олардың ішінде құрастыру кезеңі ерекше маңызды. Дәл осы жерде бастапқы код екілік кодқа түрлендіріледі, бұл орындауға негіз болады. Бұл кезең бағдарламалық жасақтамаға қауіпсіздікті енгізу үшін өте маңызды, оған осалдықтарды мұқият тексеру, қауіпсіздік саясатын орындау және қауіпсіздік мәселелері ретроспективті ойлардың орнына негізгі болып табылатынын қамтамасыз ету кіреді.
Маңыздылығы Build Security бағдарламалық жасақтаманы әзірлеу саласында
Build security қауіпсіз бағдарламалық жасақтаманы жасау, ықтимал осалдықтардан алдын ала қорғаныс ретінде қызмет ету және сәйкестікті қамтамасыз ету үшін өте маңызды. standards. Әзірлеу процесінің бұл кезеңі кодтың тұтастығы мен құпиялылығына ең үлкен қауіп төндіреді. Қателік бұзылған бағдарламалық жасақтаманы кеңінен таратуы мүмкін, бұл соңғы пайдаланушыларды қорғау және сенімділік пен сәйкестікті сақтау үшін осы кезеңді қорғауды қажет етеді. Сонымен қатар, құрастыру кезеңі бағдарламалық жасақтама жеткізу тізбегімен байланысты тәуекелдерді азайтуда маңызды рөл атқарады, мұнда кез келген бөліктегі осалдықтардың кең таралған салдары болуы мүмкін. build security ұйымдарға өздерінің даму тәжірибелерін қауіпсіз дамытуға мүмкіндік бере отырып, болашақ инновациялар үшін негіз қалайды.
Нақты әлемдегі салдарды атап өту
Роботтың сынилығы build security Бұл шаралар SolarWinds Orion бұзу, Codecov Bash Uploader шабуылы, Event-Stream оқиғасы, Equifax деректерінің бұзылуы және атап айтқанда, Ledger шабуылы сияқты оқиғалармен айқын көрінеді. Бұл мысалдар жеткізу тізбегіндегі шабуылдарды жеңілдетуден бастап, құпия деректердің ауқымды түрде жариялануына дейінгі құрылыс кезеңіндегі қауіпсіздікті қадағалаудың кең ауқымды әсерлерін айқын еске салады.
Ledger шабуылы бағдарламалық жасақтама жеткізу тізбегінің осалдықтарын күрделі пайдалануды көрсетеді, бұл киберқауіпсіздік саласындағы маңызды оқиғаны білдіреді. Ledger-дің бұрынғы қызметкерінің NPM тіркелгісіне бағытталған найза фишинг шабуылы арқылы басталған шабуылдаушылар Ledger бағдарламалық жасақтама қосылым жинағы құралының зиянды нұсқаларын жариялай алды. Бұл бұзушылық пайдаланушылардың аппараттық әмияндарынан кем дегенде 600 000 АҚШ долларының жоғалуына әкелді. Құрастыру процесіне тікелей шабуылдардан айырмашылығы, бұл оқиға үшінші тарап тәуелділіктеріне және бағдарламалық жасақтама жеткізу тізбегіне деген сенімді пайдаланып, заманауи бағдарламалық жасақтама әзірлеулеріне тап болатын нәзік қауіптерді атап өтті. Бұл бұзушылық бағдарламалық жасақтама тәуелділіктерін қорғаудың маңыздылығын ашып қана қоймай, сонымен қатар қатал кіруді бақылау, тіркелгі деректерін басқару және үшінші тарап компоненттерін белсенді бақылау қажеттілігін атап өтті. Ledger оқиғасы бағдарламалық жасақтама жеткізу тізбегіндегі қауіпсіздікті елемеудің ықтимал салдарын және тікелей және жанама шабуылдардан қорғау үшін кешенді қауіпсіздік шараларын қабылдаудың маңыздылығын айқын еске салады.
Соңғы кездегі ең ауқымды және күрделі шабуылдардың бірі SolarWinds Orion шабуылы SolarWinds бағдарламалық жасақтамасын жасау процесіндегі осалдықтарды пайдалануға тырысты. Шабуылдаушылар бағдарламалық жасақтаманы жаңарту процесінде зиянды кодты құрастыру жүйесіне енгізіп, оны ірі мемлекеттік мекемелер мен корпорацияларды қоса алғанда, 18 000 клиентке жіберді. Бұл жеткізу тізбектеріне жасалған мұндай шабуылдардың қаншалықты қауіпті және кең таралуы мүмкін екенін көрсетті.
Codecov - бұзылған кодты қамту шараларын тексеруге арналған қосымша. Шабуылдаушылар оның Bash Uploader скриптін өзгертіп, мыңдаған клиенттердің ортасынан деректерді сәтті түрде шығара алды. Осылайша, бұл бұзушылық құрастыру құралдарының ықтимал қауіп төндіруі мүмкін екенін көрсетеді және құрастыру скрипттері мен құралдарының тұтастығын қорғау қажет екенін дәлелдейді.
Event-Stream оқиғасы жағдайында өте танымал NPM пакеті бұзылды. Бұл пакетте бастапқы қолдаушы басқаруды құлшынысты қолдаушы болып көрінген шабуылдаушыға берді. Кейінірек шабуылдаушы пакетке зиянды ниетпен пайдалы жүктеме енгізді, ол белгілі бір криптовалюта платформасына бағытталған. Бұл тәуелділік осалдықтарының тәуекел профилін және компанияның үшінші тарап пакеттері мен қолдаушыларына қатысты нақты тексеру деңгейін көрсететін жағдайлық зерттеудің тамаша мысалы.
Equifax деректерінің бұзылуы, құрастыру кезеңіндегі осалдық болмаса да, жаңартылуы тиіс және осал үшінші тарап кітапханасын (бұл жағдайда Apache Struts) жаңартпау салдарынан одан сайын күшейе түсті. Бұл 147 миллион адамға әсер етті. Equifax деректерінің бұзылуы, барлық мағынада, тәуелділікті басқару туралы ескерту болып табылады.
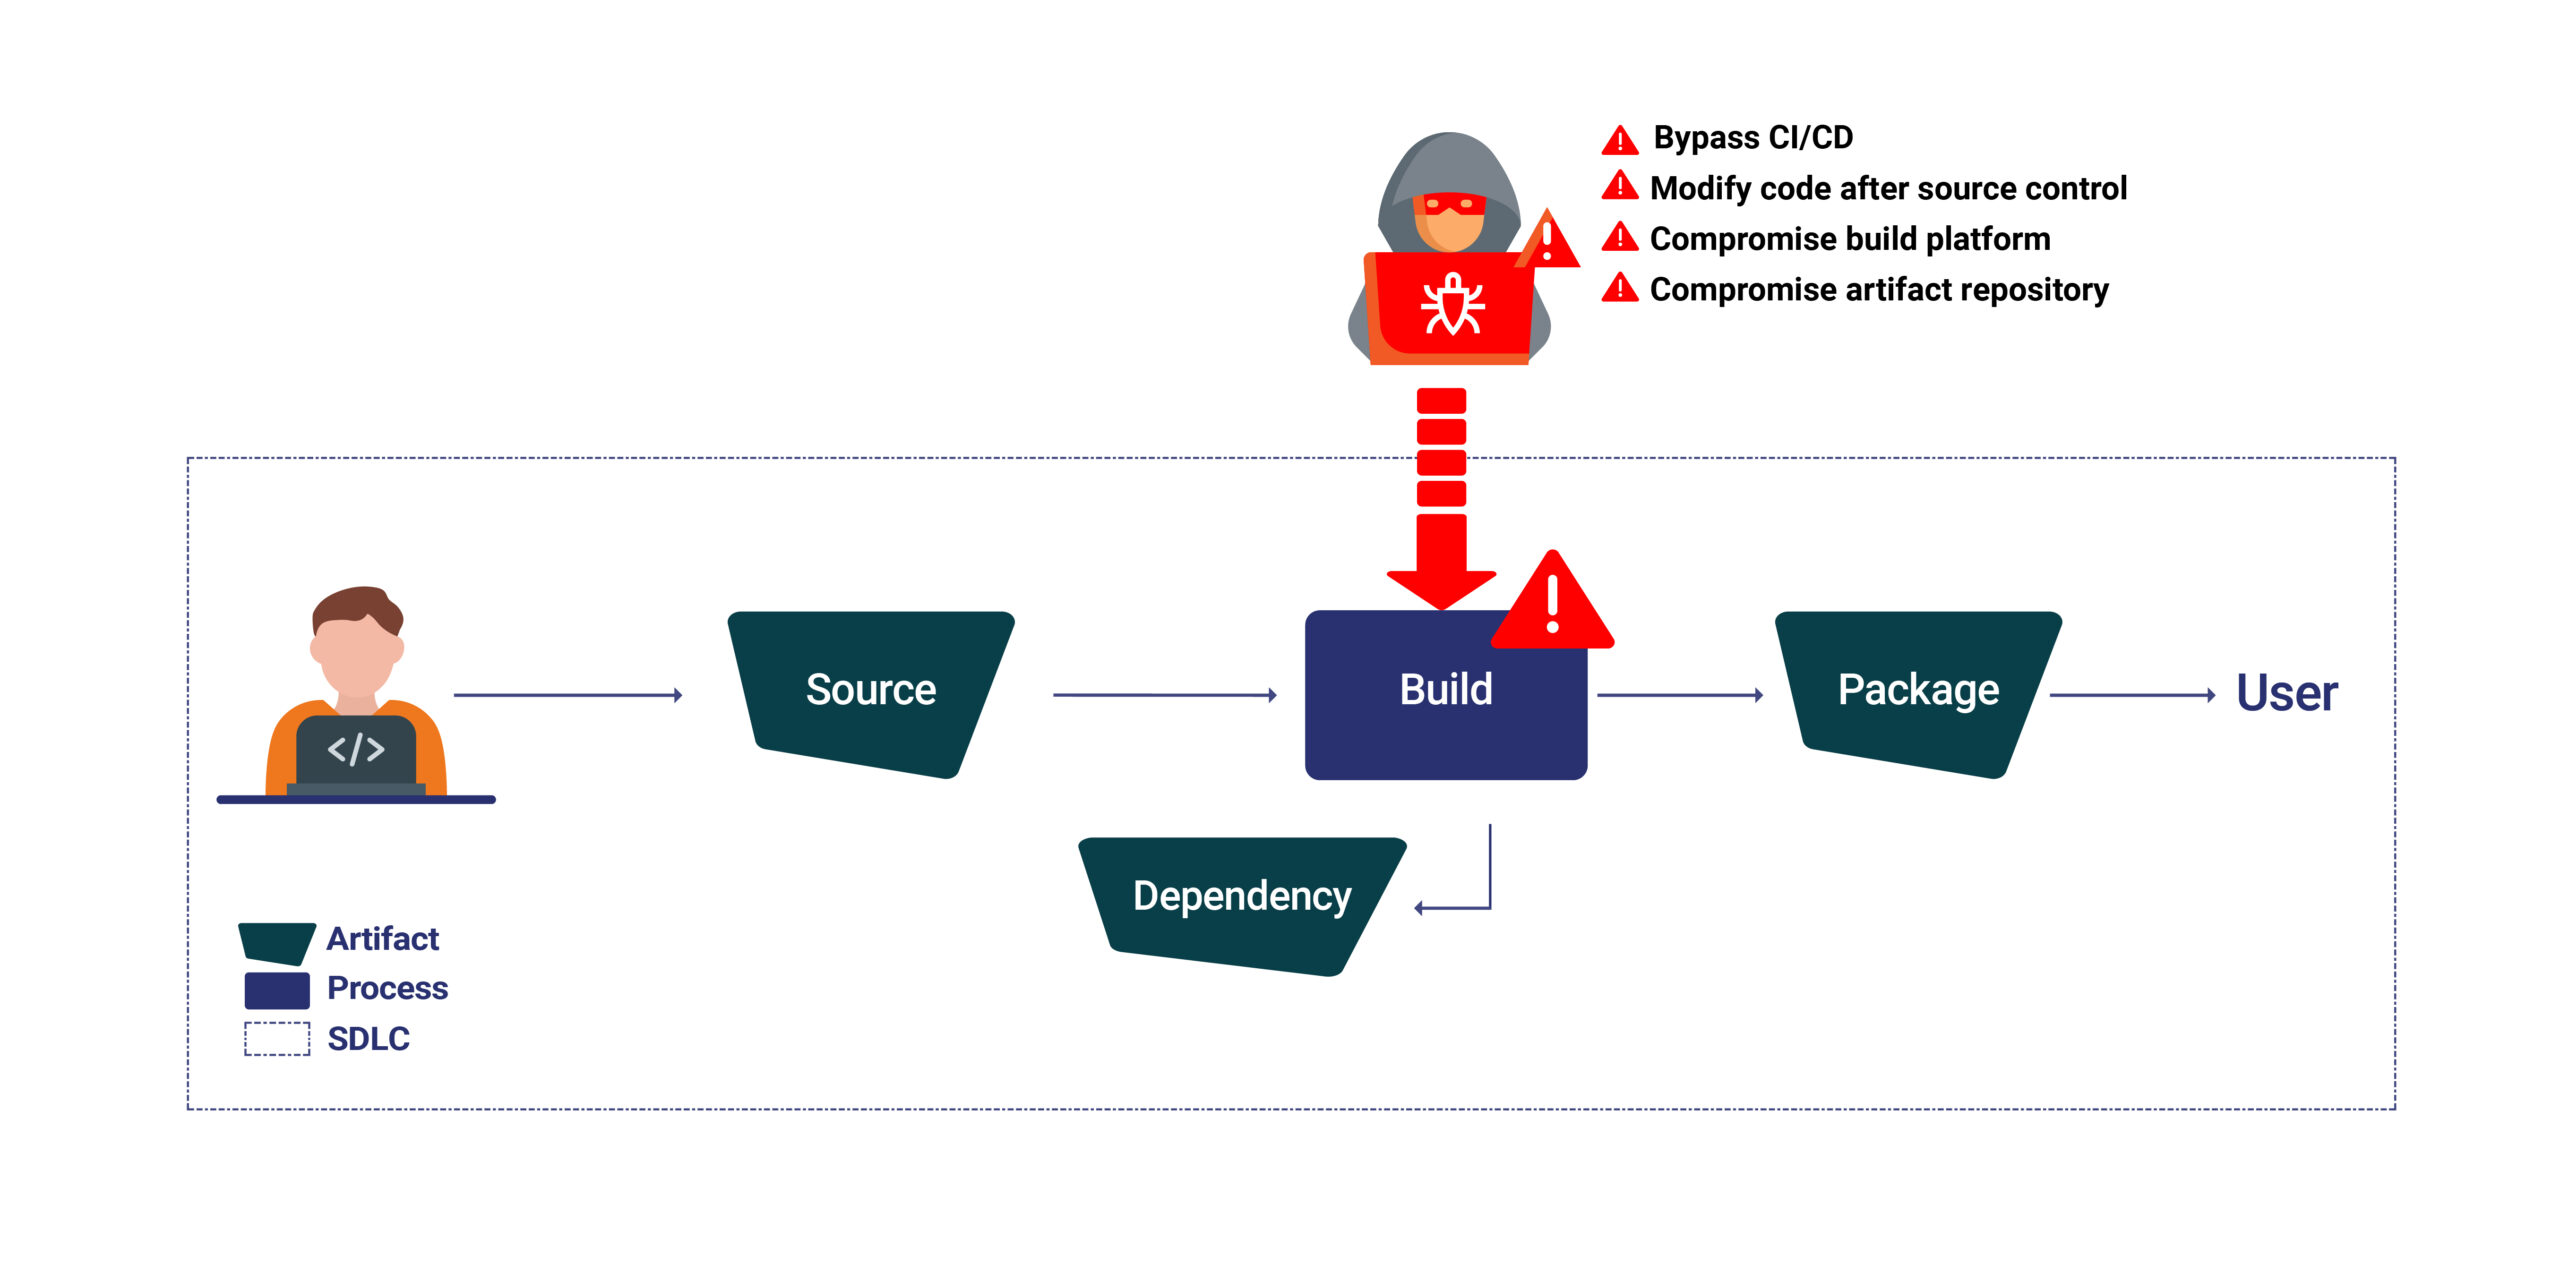
Қазіргі заманғы бағдарламалық жасақтаманы әзірлеудің күрделі желісінде құрастыру кезеңі бастапқы код орындалатын бағдарламалық жасақтамаға түрлендірілетін маңызды кезең болып табылады. Бұл кезең тек компиляциямен ғана емес, сонымен қатар соңғы өнімнің қауіпсіздігі мен тұтастығын қамтамасыз етумен де байланысты. Бұл кезеңде кездесетін жалпы қауіптерді мойындау сенімділікті сақтау үшін өте маңызды. software supply chain securityОсы қауіптерді тереңірек зерттеу және оларды азайтудың кешенді стратегиялары үшін егжей-тегжейлі түсініктерді зерттеуді қарастырыңыз.Бағдарламалық жасақтама жеткізу тізбегінің құрылыс кезеңіндегі қауіптері.
айналып CI/CD PipelinesҚауіпсіздік шараларын айналып өту CI/CD процестер шабуылдаушыларға зиянды кодты құрылымға тікелей енгізуге мүмкіндік береді, бұл маңызды қауіпсіздік тексерулерін айналып өтеді.
Кодты бастапқы кодты басқаруды өзгерту: Бастапқы кодқа енгізілген өзгерістер одан кейін commitБастапқы бақылауға рұқсат етілмеген өзгерістер енгізуі мүмкін, бұл бағдарламалық жасақтаманың тұтастығын бұзады.
Құрастыру процесін бұзуҚұрастыру процесін тікелей басқару зиянды кодтың енгізілуіне, құрастырудың шығу тегіне әсер етуіне немесе процесті толығымен бұзуына әкелуі мүмкін.
Артефакт қоймаларының бұзылуы: Артефакт қоймаларына рұқсатсыз кіру немесе оларды манипуляциялау орналастыру процесін бұзуы және жеткізу тізбегіне бұзылған бағдарламалық жасақтаманы енгізуі мүмкін.
Уытты Pipeline Өлім жазасы (ЖҚҚ): терең қауіп
Уытты Pipeline Орындау (ЖҚҚ) осалдығы шабуылдаушылар құрастыру процесін өзгерту арқылы манипуляциялаған кезде пайда болады CI/CD pipeline тікелей конфигурациялау (тікелей ЖҚҚ немесе D-ЖҚҚ) немесе файлдарды өзгерту арқылы pipeline сілтемелер (жанама ЖҚҚ немесе I-ЖҚҚ). Мұндай шабуылдар бағдарламалық жасақтаманың тұтастығын айтарлықтай бұзуы мүмкін, бұл ерте анықтау және қорғау механизмдерін маңызды етеді.
ЖҚҚ нұсқаларын түсіну
Тікелей ЖҚҚ (D-ЖҚҚ) шабуылдаушылар CI конфигурация файлын құрастыру ортасында зиянды командаларды орындау үшін өзгерткенде, оларды айналып өтіп орын алады standard қауіпсіздік протоколдары.
Жанама ЖҚҚ (ЖЖҚҚ) сыртқы файлдарға өзгертулер енгізу арқылы дамиды pipeline шабуылдаушыларға зиянды кодты жанама түрде енгізуге мүмкіндік беретін сценарийлер сияқты конфигурациялар.
Құрастыру кезеңінде осы қауіптер мен осалдықтарға қарсы тұру үшін NIST сияқты органдар белгілеген дұрыс пайдаланылған құрылым және ең жақсы тәжірибелерге сәйкестік қолданылуы керек. Жоғарыда айтылғандардың барлығын қолданба және сәйкестік арқылы жақсартуға болады. NIST қауіпсіз бағдарламалық жасақтаманы әзірлеу құрылымы (SSDF)), басқа ресурстармен қатар, дене бітіміңізді келесі жолдармен жақсарту.
қажетті Build Security Озық тәжірибелер:
Қауіпсіз кодтау: Әзірлеу барысында кодтаудың ең жақсы қауіпсіздік тәжірибелерін қолданыңыз. Құрастыру процесінде мүмкіндігінше пайдалы статикалық кодты талдау құралдарын пайдалану арқылы ықтимал осалдықтарды анықтаңыз.
Бағдарламалық жасақтама құрамын талдау (SCA): Интеграциялау SCA құралдарымен бірге CI/CD pipeline бағдарламалық жасақтамада қолданылатын белгілі осалдықтары бар ашық бастапқы коды бар тәуелділіктерді анықтау және олардың жаңартылған нұсқасын сақтау Бағдарламалық жасақтама материалдарының тізімі (SBOM).
Қауіпсіз құрылыс ортасы: Құрастыру серверлері мен репозиторийлеріне рұқсатсыз кіру нүктелерін шектей алатын ең күшті кіруді басқару элементтерін пайдаланыңыз.
Үздіксіз бақылау құралдары мәні бойынша, бұл құрастыру ортасында болып жатқан кез келген күдікті әрекеттерді анықтауға нұсқайды. Бұл аутентификацияланады және қауіпсіз түрде беріледі. pipeline сандық қолтаңбамен қол қою арқылы. Артефактіні орналастырмас бұрын оның түпнұсқалығын қамтамасыз ету үшін әртүрлі тексеру механизмдері орнатылуы керек.
Күші Build Attestations
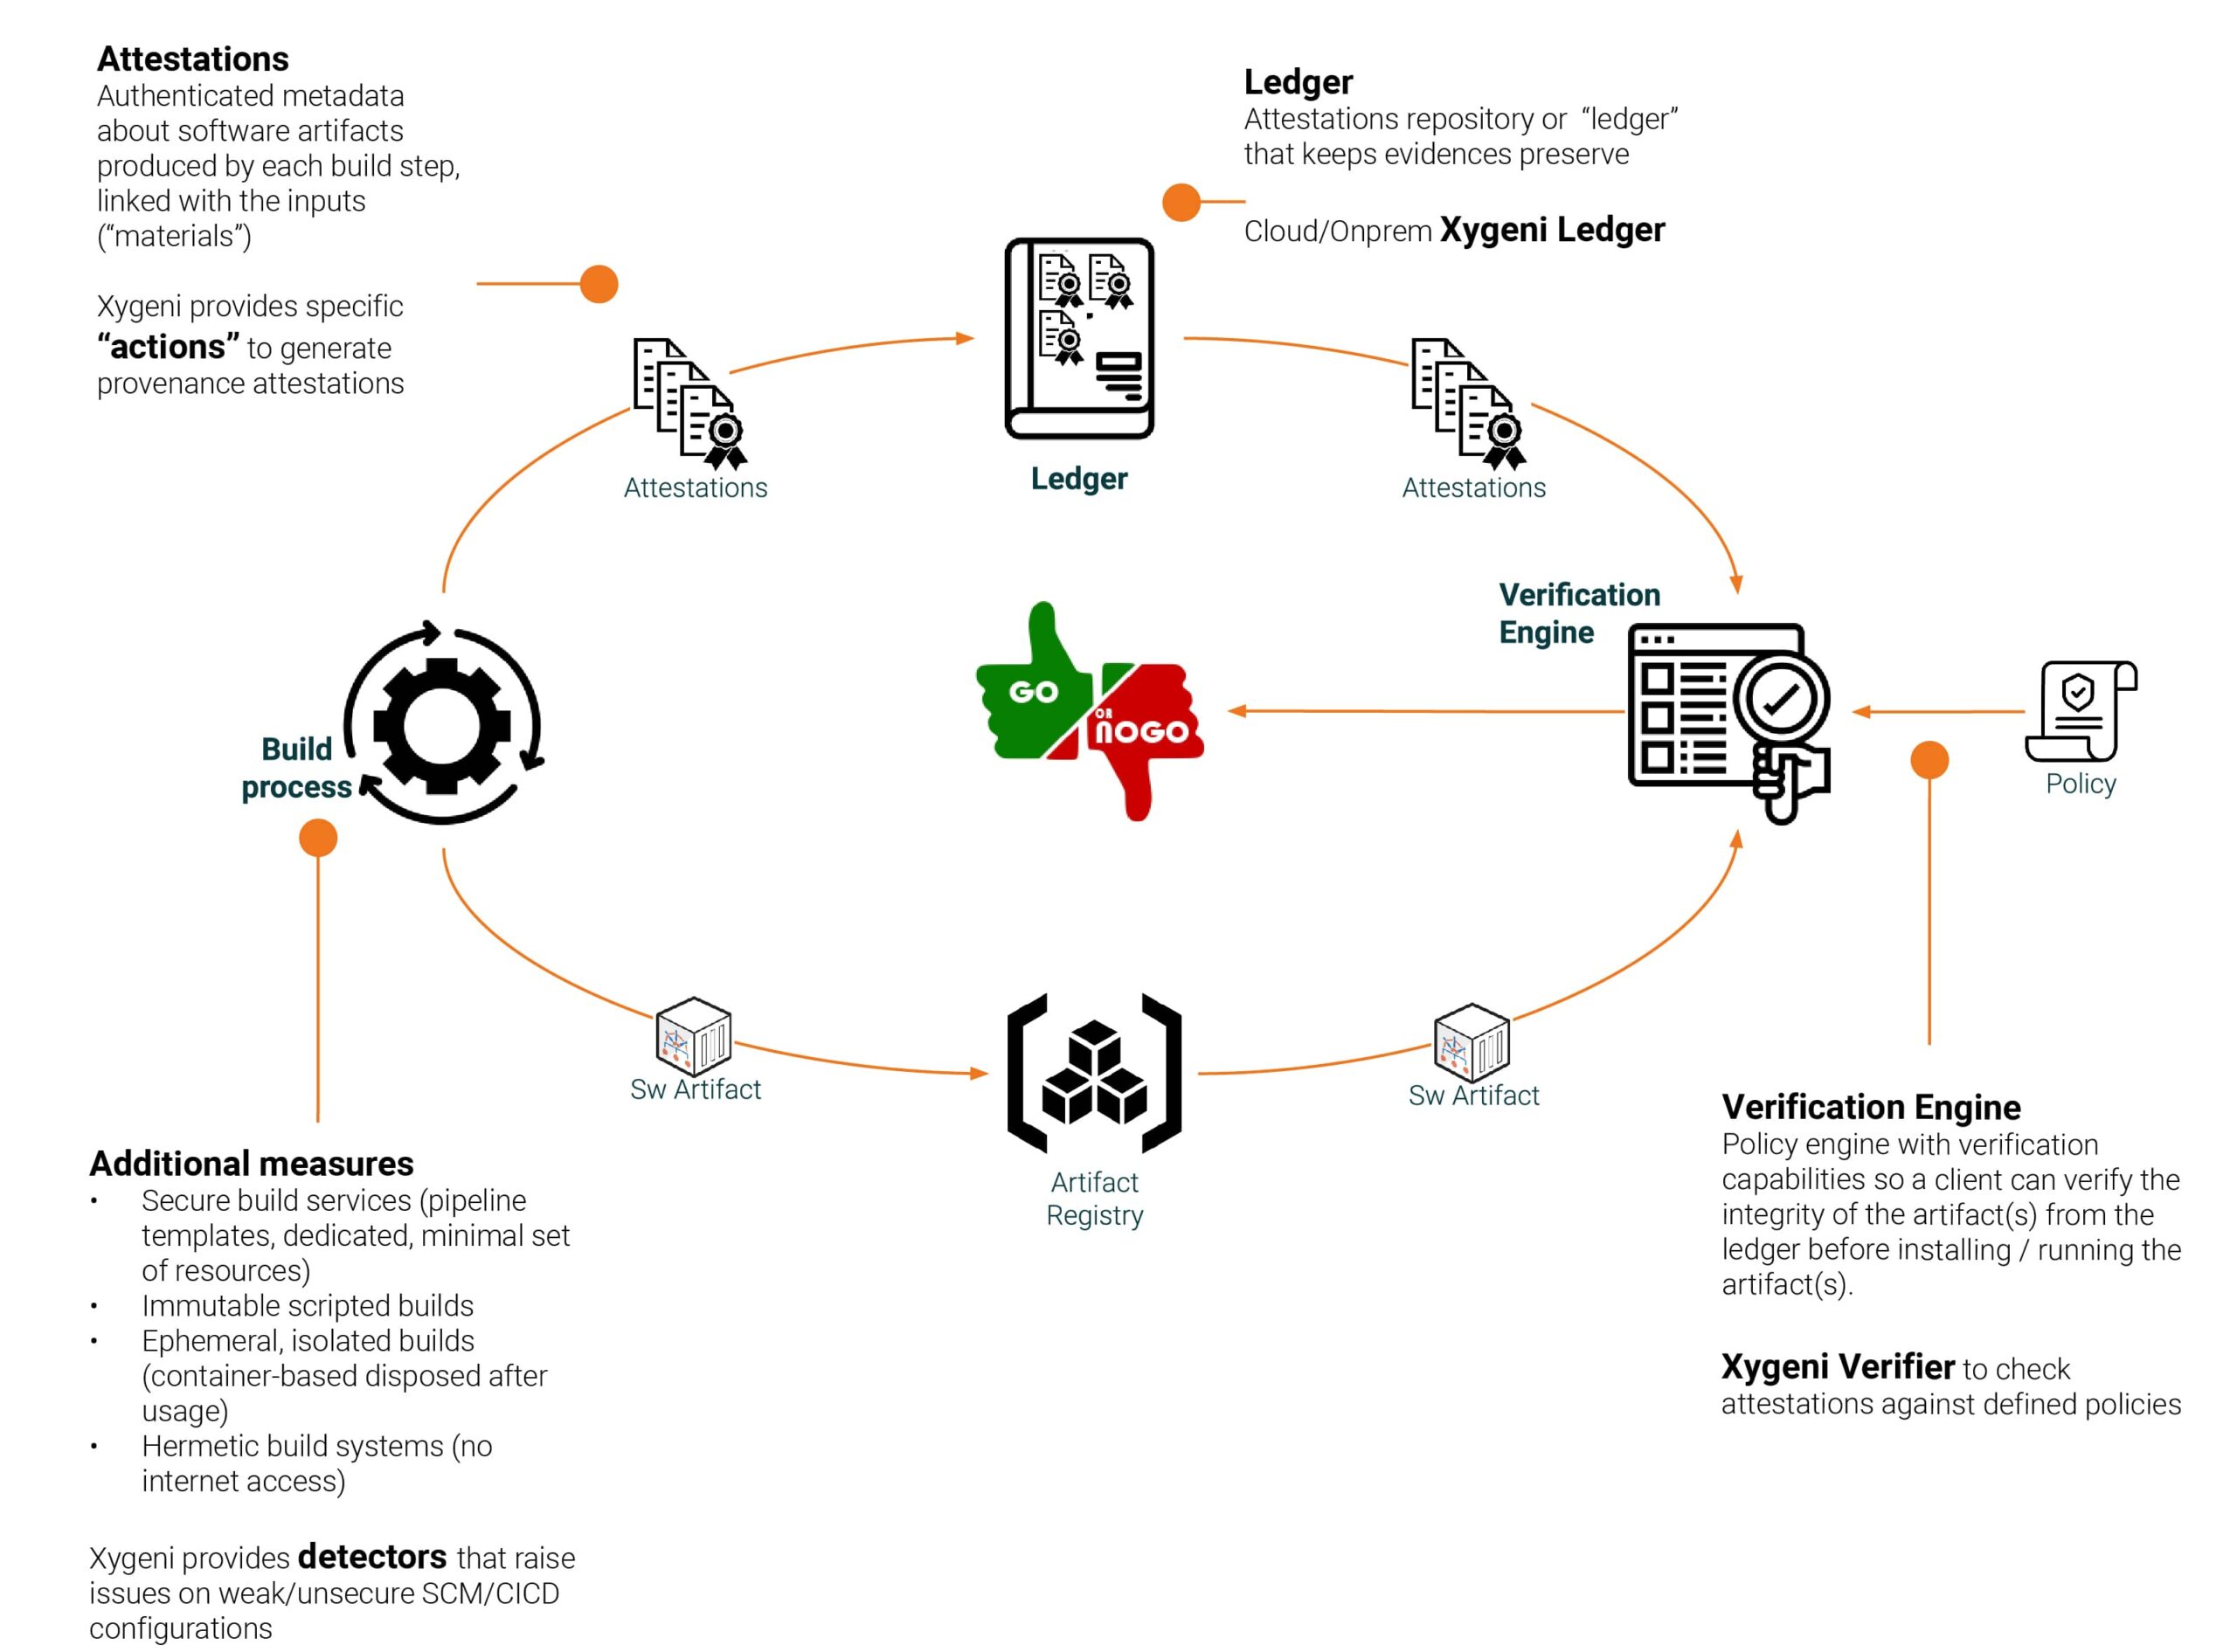
Қауіпсіз кодтау және қауіпсіз құрастыру орталары сияқты жақсы тәжірибелер өте маңызды, бірақ Xygeni Build Security Шешім, олар дәл солай істейді. Біздің шешіміміз сіздің жұмыс процестеріңізбен біріктіріліп, кешенді тәсіл ұсынады build security оған куәландыру құқығы кіреді.
Құрастыруды растауды құрастырудың түпнұсқалығы мен тұтастығын қамтамасыз ететін қол қойылған құжат деп елестетіңіз. Құрастыруды растау дегеніміз - құрастыру процесінің мәліметтерін құжаттайтын метадеректердің криптографиялық қол қойылған жинағы. Бұл құрастыру процесінің қорғаныс құралдары және келесілерден туындайтын көптеген артықшылықтарды қарастырады.
Жақсартылған ашықтық: Құрастыруды аттестациялау құрастыру ортасын, құралдарды, конфигурацияларды және құрастыруды құруда қолданылатын тәуелділіктерді айқын көріну арқылы сенімділіктің болуын қамтамасыз етеді. Мұндай мөлдір орта сенімділікті және, мүмкін, ынтымақтастықты ынталандырады.
Тексеру барысында Pipeline: Аттестаттау барлық кезеңдерде CI/CD pipeline, бастапқы кодтан бастап соңғы жасалған артефактілерге дейін түпнұсқалығын тексеруге болады. Ол құрылыс процесінде рұқсатсыз өзгерістер болмағанын тексереді.
Бақылау және аудит үшін берік негіз: Аттестаттаулардағы егжей-тегжейлі деректер әзірлеу өмірлік циклі кезінде қауіпсіздікті талдауды жалғастыру үшін негіз қалайды, бұл азайту қажет кез келген ықтимал осалдықты алдын ала анықтауға мүмкіндік береді.
Қалай Xygeni Build Security Аттестаттауларды пайдалану
Бұл жерде Build Security Шешім келесі тұжырымдаманы қабылдайды Build Attestations Автоматтандыруды енгізу арқылы бір қадам алға жылжыды, ал Xygeni кеңірек тәсілмен тағы бір үлкен қадам жасайды.
Аттестаттауды генерациялауды автоматтандыру: Xygeni, мұнда аттестацияны жасау автоматтандырылуы керек, бұл қолмен араласуды қажет етпей және барлық құрылымдарда бірізді аттестацияны қамтамасыз ететіндей етіп, бұрмалауға болатын аттестацияларды жасау үшін қажет.
Дәлелдерді қауіпсіз жинау және сақтау:Xygeni дәлелдемелерді жинау және сақтау жолында қауіпсіздікті қамтамасыз етеді. Ол дәлелдемелерді құрастыру процесінің әрбір бұрышынан өте мұқият жинайды. Ол жинақтарды біздің қауіпсіз сақтау инфрақұрылымында сақтайды, бұл куәландырудың тұтастығын қамтамасыз етеді.
Түйіршікті тексеруді басқару элементтері: Біздің шешіміміз тексеруді басқарады, ол біркелкі орындалады. Ол конфигурацияланатын саясаттар жиынтығын ұсынады; тексерулерді процеске қосуға немесе қоспауға болады, бұл соңғысын өз қажеттіліктеріңізге сәйкестендіреді.
Нақты уақыттағы қауіпті анықтаудың тереңдігі: Xygeni хабарлаудың толық мүмкіндіктері қарапайым өту/сәтсіздік туралы хабарландырулардан тысқары. Біздің жүйеміз ықтимал осалдықтарды алдын ала білуге және түзетуге көмектесу үшін сіздің құрастыру процесіңізде нақты түсініктер береді.
Xygeni артықшылығы: сенім арта алатын артықшылықтар
Тығыздау арқылы Xygeni Build Security, сіз көптеген артықшылықтарға ие боласыз:
Сенiм мен ашықтықты жақсарту: Құрылысты аттестациялау барлық мүдделі тараптарға құрылыс процесінің айқын көрінісін ұсынуды қамтамасыз етеді және бұл үдерісте сенім мен ынтымақтастық артады.
Қателіктер мен осалдықтардың қаупін азайту: Автоматтандырылған сертификаттауды генерациялау және тексеру қателіктер мен осалдық қаупін адами мүмкін болатын минимумға дейін азайтады, осылайша құрылыс барысында қауіпсіздікті тұрақты түрде қамтамасыз етеді pipeline.
Бағдарламалық жасақтама сапасының жақсаруы: Жоғары сапалы және қауіпсіз бағдарламалық өнімдерді жеткізуді қамтамасыз ету үшін байытылған қауіп-қатер туралы ақпарат пен терең түсініктерге ие болыңыз.