
Ештеңе бұзылған жоқ. Агент өз жұмысын орындады, тәуелділікке, конфигурацияға немесе ешкім сұрамаған қызметке тиді және оның рұқсаттарының ішінде болды. Бұл сессияда сіз бұл жағдайдың кез келген шабуылдан неліктен қиын екенін көресіз: алдын ала сызылған шекара қажетті тапсырмадан қалай кеңірек болатынын, неге бекіту маңызды екенін...cisОрындалу жалғасып жатқанда бір рет жасалған ион, тұрақты кіру әзірлеушінің ноутбугын қалай керемет тәжге айналдырғаны және актер өз пайымдауын түсіндіре алмаған кезде қалпына келтіру қандай болатыны. Соңғы орындалатын сәттің қай жерде орналасқанын және жарылыс радиусы нені қамтитынын көру үшін қазір тіркеліңіз.
Жасанды интеллект агенті тәуелділікті орнатқан немесе Docker файлын өзгерткен сәттен бастап, сіздің SBOM және шығу тегі туралы болжамдар қазірдің өзінде тексеріліп жатыр, және көптеген командалардың шын мәнінде не болғанын тексерудің ешқандай мүмкіндігі жоқ. Бұл сессияда сіз нақты өзгерісті тікелей көресіз: ешбір әзірлеуші пакет атауына алдымен қарамаған кезде орнату сәті қалай өзгереді, егер SBOMагент шешім қабылдаған кезде де, шығу тегі әлі де сақталадыcision және агенттер қолданған кезде кодты шолу мен shift-left пернелерін басу арқылы қалған нәрсе commit, кейде өз бетінше бірігеді. Шынымен қауіпсіз агенттің қандай екенін көру үшін қазір тіркеліңіз pipeline тек теория жүзінде ғана емес, іс жүзінде де талап етеді.
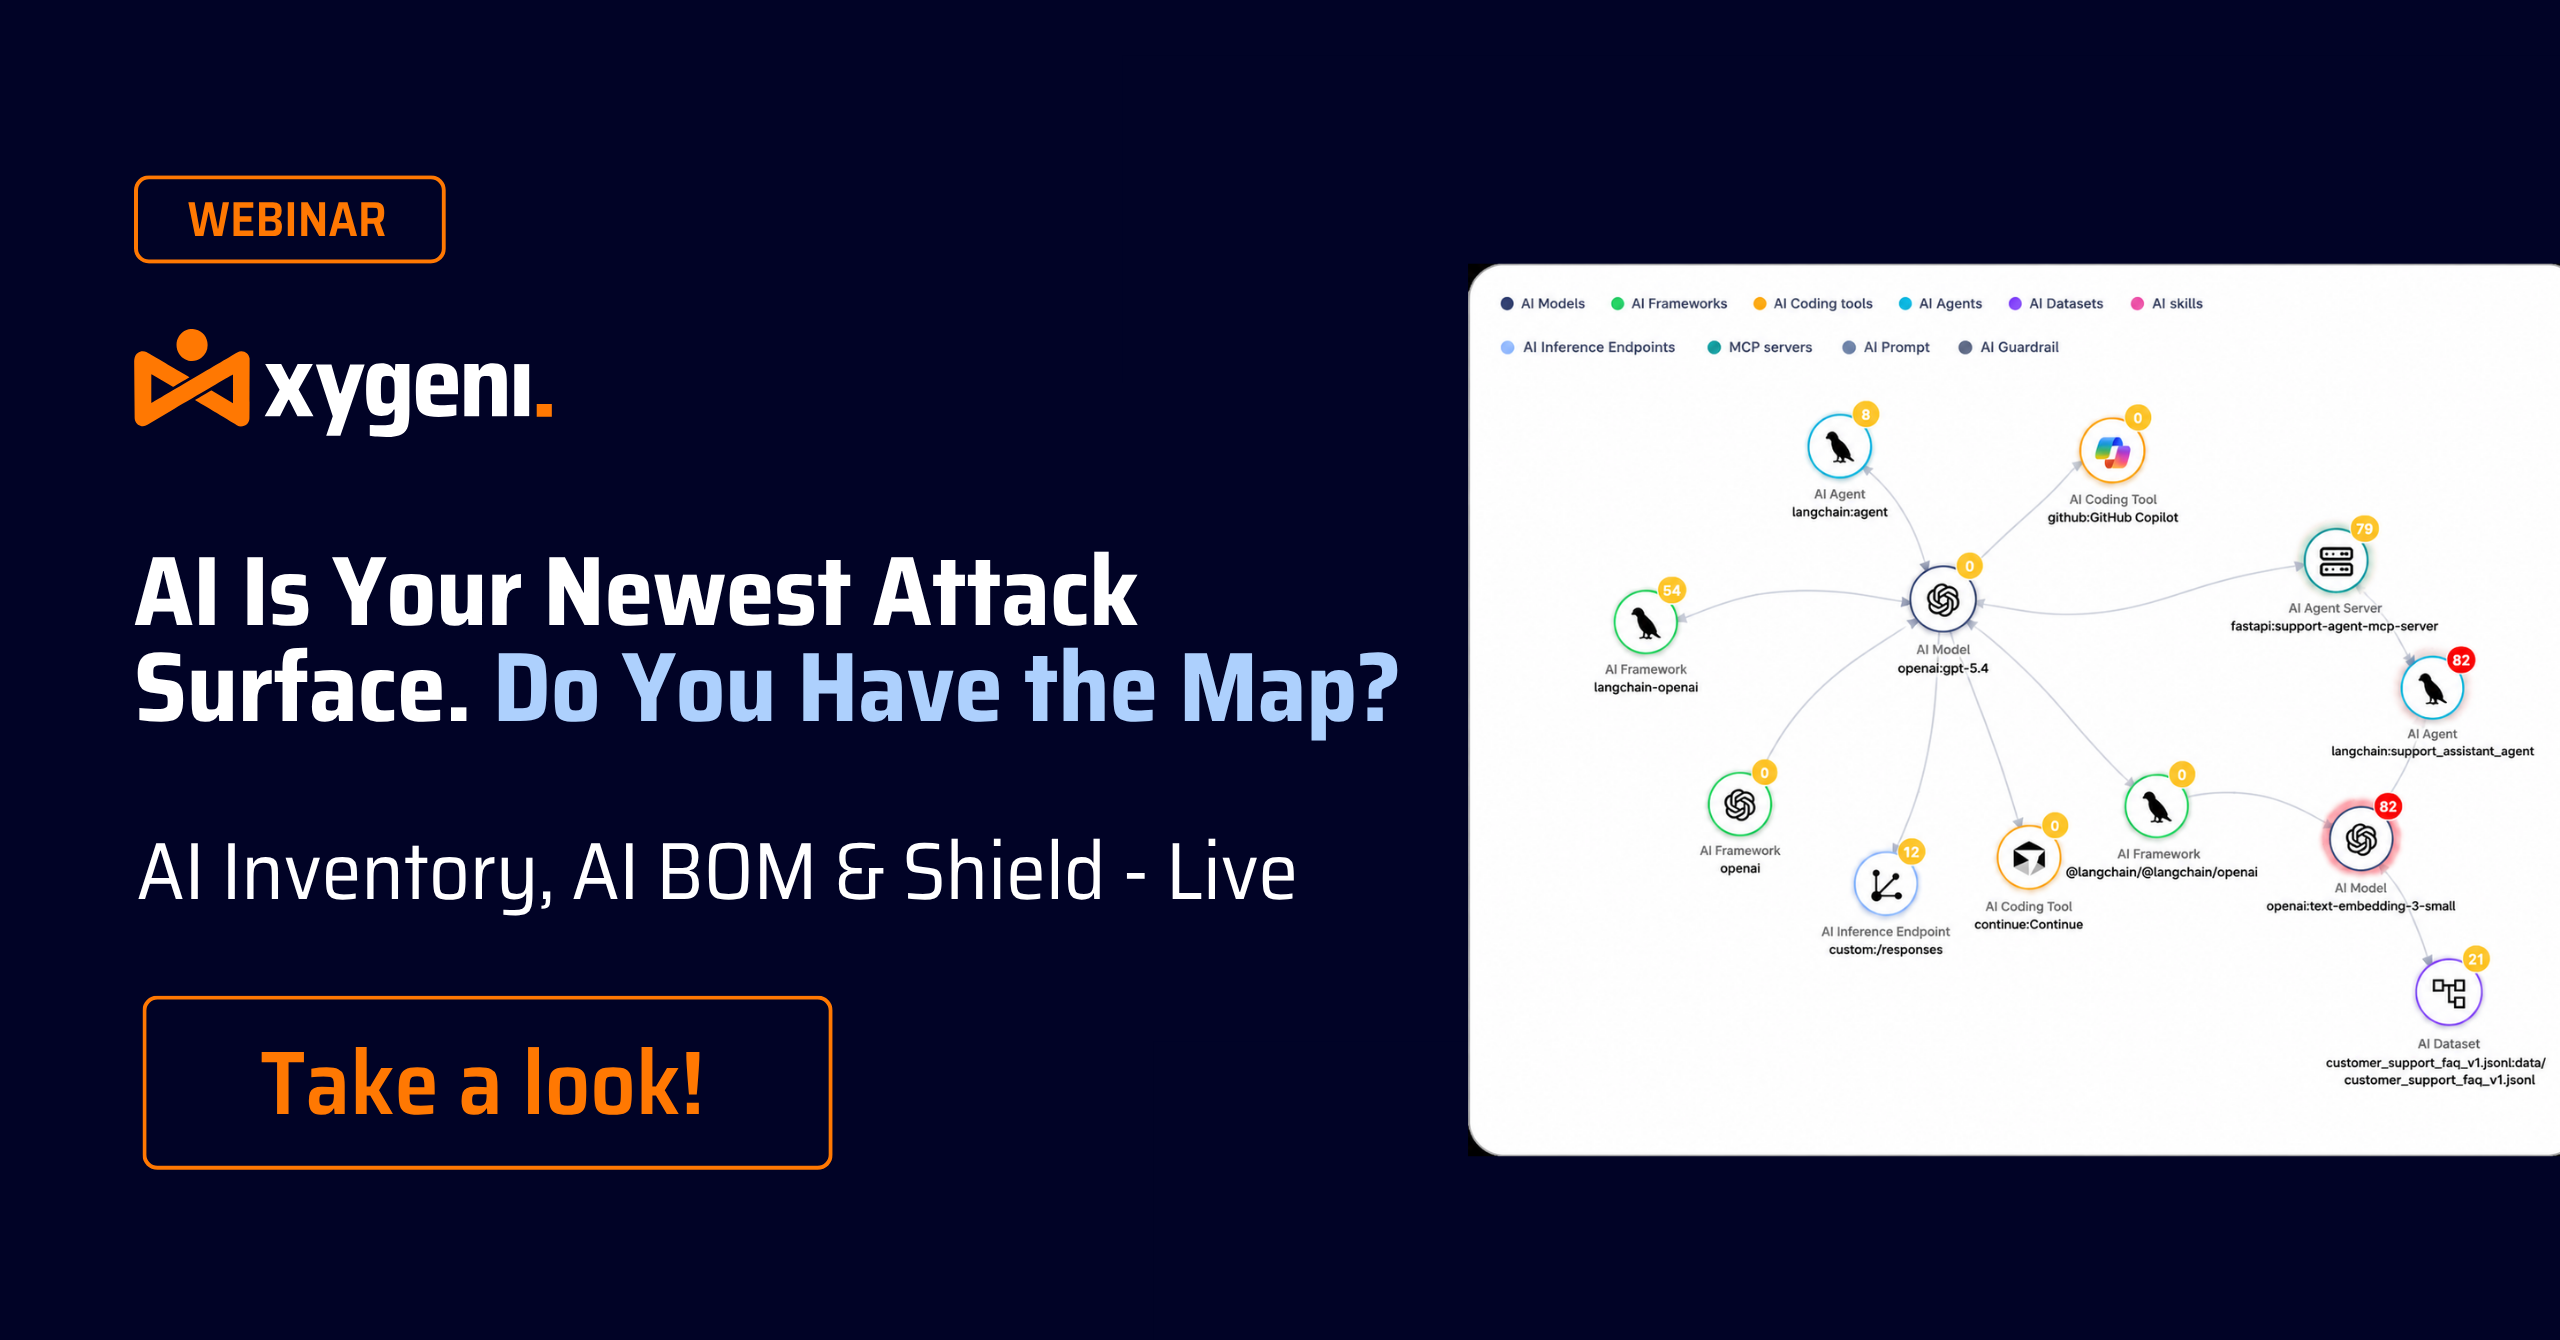
Алдағы вебинарымызды көріңіз! Жасанды интеллект кодтау көмекшілері пакет атауларын елестетіп жатыр, ал шабуылдаушылар бұл жалған атауларды зиянды бағдарламалармен тіркеп жатыр. Бұл сессияда сіз жасанды интеллект инвентаризациясы мен жасанды интеллект BOM бағдарламалық жасақтамаңыздағы әрбір модельді, агентті және жасанды интеллект енгізген тәуелділікті көрсететін бүкіл жасанды интеллект экожүйеңізді қалай тікелей картаға түсіру керектігін көресіз. Xygeni қалай... Shield зиянды пакеттерді қолтаңба пайда болғанға дейін блоктайды, қолтаңбаға негізделген сканерлер қалдыратын бос орынды жабады. Келесі жасанды интеллект ұсынысын енгізу нүктесіне айналдырмас бұрын бағдарламалық жасақтамаңызды қалай қорғау керектігін көру үшін қазір көріңіз.
Қазір біздің SafeDev әңгімемізді көріңіз: Ашық бастапқы код, жасанды интеллект және жаңа шабуыл беті: қаруланған код, ақылды қорғаныс. Жасанды интеллект және ашық бастапқы код заманауи бағдарламалық жасақтаманы қайта анықтаған сайын, шабуыл беті бұрынғыдан да жылдам кеңеюде. Тәуелділік тәуекелдері мен жеткізу тізбегінің енуінен бастап, жасанды интеллект басқаратын эксплойттардың пайда болуына дейін шабуылдаушылар дамып келеді, қорғаушылар да дамып келеді. Red Hat, TikTok және Xygeni сарапшыларына қосылып, жасанды интеллект пен автоматтандырудың ашық бастапқы код қауіпсіздігін қалай өзгертетінін зерттеңіз. Заманауи бағдарламалық жасақтама жеткізу тізбегінде тұрақтылықты, ашықтықты және сенімді қалай құру керектігін білу үшін қазір көріңіз!
Келесі SafeDev әңгімемізге қосылыңыз: Жасанды интеллект сіздің ішіңізде бар SDLC. Енді не? Жасанды интеллект бағдарламалық жасақтама жеткізу тізбегінің есігін қағып тұрған жоқ; ол қазірдің өзінде ішінде. Бірлескен ұшқыштар, агенттер, MCP серверлері және жасанды интеллект жасаған тәуелділіктер кодтың қалай құрылатынын, қаралатынын және жеткізілетінін қайта құруда. Бұл SafeDev әңгімесінде OWASP жетекшілері мен AppSec сарапшылары сіздің қауіпсіздік ұстанымыңыз үшін бұл нені білдіретінін, басқару модельдерінің бұзылып жатқанын және инженерлік топтардың жұмысын баяулатпай практикалық басқару элементтерінің шынымен қандай жұмыс істейтінін түсіндіреді. Инженеріңіз үшін кедергі болмай, жасанды интеллект көмегімен жасалған әзірлемелерді қорғайтын практикалық басқару элементтерін қалай енгізу керектігі туралы нақты, іс жүзінде қолдануға болатын қорытындыларды (тек теория ғана емес) күтіңіз. Қазір тіркеліңіз!
Қазіргі уақытта жасанды интеллект қазіргі заманғы бағдарламалық жасақтаманы жеткізудегі негізгі орындау қабаты болып табылады, қолданба қауіпсіздігі мен бағдарламалық жасақтама жеткізу тізбегіндегі шабуылдардың қалай жобаланғанын және масштабталғанын қайта қалыптастырады. Ұйымдар 2026 жылға дайындалып жатқанда, шабуылдаушылардың автоматизацияны, сенімді және жасанды интеллект басқаратын жұмыс процестерін қалай пайдаланатынын түсіну өте маңызды. Бұл есеп AppSec қауіп моделінің дәлелді талдауын ұсынады, қауіпсіздік және DevSecOps командаларына пайда болатын тәуекелдерді және алға жылжу үшін қажетті қорғаныс өзгерістерін түсінуге көмектеседі. Қазір қарап шығыңыз!
Қазір SafeDev-тегі бағдарламалық жасақтама жеткізу тізбегінің қысымы туралы әңгімемізді көріңіз: 2025 жыл бізге зиянды бағдарламалар мен жасанды интеллект туралы не үйретті және одан кейін не болады. 2025 жыл өзгерді software supply chain securityЖаңа шабуыл механикасы (жасанды интеллект көмегімен жасалған зиянды бағдарламалар, өзін-өзі тарату және сенімге қатысты теріс пайдалану) қолданыстағы қорғаныс құралдарының шектеулерін ашты. 2025 жылы не өзгергенін және әзірлеу және қауіпсіздік топтары 2026 жылға не бейімделуі керектігін түсіну үшін сарапшылар басқаратын осы сессияға қосылыңыз. Эпизодты қазір көріңіз!
2026 жылдың 11 қыркүйегінен бастап CRA сізге ENISA-ға белсенді түрде пайдаланылатын осалдық туралы хабарлау үшін 24 сағат уақыт береді, тіпті нарықта бар өнімдер үшін де, және көптеген командаларда бұл үшін әлі жұмыс процесі жоқ. Бұл сессияда сіз нақты процесті тікелей көресіз: генерациялау SBOM өнімнің қай нұсқаларына әсер ететінін білу, нақты қауіпті шуылдан ажырату үшін нәтижелерді қолжетімділік және пайдалану талдауымен сұрыптау және нәтиже есеп беруге болатын оқиғаға айналған сәтте дұрыс адамға хабарланатындай хабарландыруларды орнату. CRA хабарландыру сағатын заңды мерзімнен сіздің командаңыз қысыммен жұмыс істей алатын жұмыс процесіне қалай айналдыру керектігін көру үшін қазір тіркеліңіз.
Vibe Coding бағдарламалық жасақтаманың жеткізілуін жеделдетумен қатар, тәуекелді де арттырады. Жасанды интеллект арқылы жасалған код және автономды агенттер дамуды қайта құрған сайын, дәстүрлі AppSec басқару элементтері жедел манипуляцияны, галлюцинацияланған кодты және автоматтандырылған жеткізу тізбегінің әсерін анықтау үшін жеткіліксіз болады. Тиісті басқару болмаса, қауіпсіз емес үлгілер өндіріске машина жылдамдығымен таралуы мүмкін. Vibe Coding ұйымыңыздың ең үлкен жасанды интеллект тәуекеліне айналмас бұрын оны қалай қорғау керектігін біліңіз.
Қазір біздің «Өкінбей отырып, Vibe Coding» вебинарымызды көріңіз. Жасанды интеллект бағдарламалық жасақтаманың жасалу тәсілін өзгертуде, копилоттар мен жасанды интеллект агенттері өндірістік кодтың үлесін арттырады. Бұл сессияда сіз жасанды интеллектпен жасалған кодты IDE-де тікелей қалай қорғау керектігін, нақты уақыт режимінде осалдықты анықтауды көресіз. guardrails Copilot үшін және қолжетімділікке негізделген басымдық. Жасанды интеллект көмегімен қалпына келтіру әзірлеушілерге мәселелерді тиімді шешуге және бақылауды жоғалтпай қауіпсіз, жасанды интеллектпен басқарылатын бағдарламалық жасақтаманы қалай жасауға көмектесетінін біліңіз. Басынан бастап қауіпсіз, жасанды интеллектпен басқарылатын бағдарламалық жасақтаманы қалай жасау керектігін білу үшін қазір көріңіз.
Алдағы SafeDev Talk эпизодын қазір көріңіз: Шексіз осалдық. Ақылды қорғаныс! Осалдықты басқару дамып келеді, ал дәстүрлі құралдар енді жеткіліксіз. Қазіргі заманғы қауіптердің ақылды тәуекел модельдерін, нақты уақыттағы басымдықтарды және бағдарламалық қамтамасыз ету тізбегін қорғаудың жаңа тәсілін қалай талап ететінін зерттеу үшін бізге қосылыңыз. AppSec стратегияңызды нығайту және бүгінгі динамикалық тәуекел ландшафтынан озып кету үшін сарапшылардың пікірлеріне толы бұл сессияны жіберіп алмаңыз!
Қазір біздің SafeDev туралы «Кодтан жұмыс уақытына дейін» атты әңгімемізді көріңіз. Көптеген топтар статикалық талдауға көп инвестиция салады, бірақ осалдықтары әлі де өндіріске енгізіледі. Қиындық құралдардың жетіспеушілігінде емес; бұл нақты тәуекелді түсіну үшін контексттің болмауында. Сарапшылар басқаратын бұл сессияда біз қазіргі заманғы AppSec неге бірыңғай көзқарасқа сүйене алмайтынын және код деңгейіндегі және жұмыс уақытындағы түсініктерді біріктіру командаларға өмірлік цикл бойынша осалдықтарды тиімдірек анықтауға, басымдық беруге және түзетуге қалай көмектесетінін зерттейміз. Қазіргі тәсілдердің қай жерде жетіспейтінін және толығырақ, контекстке бейім қауіпсіздік стратегиясын қалай құру керектігін түсіну үшін қазір көріңіз.

Жылдың соңғы SafeDev әңгімесін қазір көріңіз және деңгейіңізді көтеріңіз Software Supply Chain Security! 2024 жылдың маңызды сабақтарын қайта қарастырып, соңғы үрдістерді ашып, 2025 жылғы қиындықтарға дайындалу үшін нақты түсініктерімен бөлісетін саланың жетекші сарапшыларымен бірге болыңыз. Бұл вебинар қауіпсіздік мамандары мен инновация енгізуге және динамикада алда болуға құштар әзірлеушілер тобына арналған. software supply chain security әлем. Қазір көріңіз!
Xygeni's SCA Open Source Security шешім өте маңызды. Ол зиянды пакеттерді жарияланғаннан кейін сканерлейді және блоктайды, бұл зиянды бағдарламалар мен осалдықтардың жүйелеріңізге ену қаупін айтарлықтай азайтады. Біздің кешенді мониторингіміз бірнеше қоғамдық тізілімдерді қамтиды, бұл барлық тәуелділіктердің қауіпсіздік пен тұтастық үшін тексерілуін қамтамасыз етеді. Xygeni сонымен қатар сіздің командаңыздың мүмкіндіктерін арттырады...
Қазір біздің SafeDev әңгімемізді көріңіз: Жасанды интеллектпен жұмыс істейтін DevSecOps – бұлттық масштабта қауіпсіздікті ұйымдастыру. Қауіпсіздік қазіргі заманғы дамуда екінші ой болуы мүмкін емес, ал жасанды интеллект бағдарламалық жасақтаманы құру, қорғау және масштабтау тәсілімізді қайта құруда. Бұл эпизодта сарапшылар патчтар мен сканерлеуден тыс, шынайы интеллектуалды оркестрлеуге қалай қол жеткізуге болатынын зерттейді. SDLCЖасанды интеллект негізіндегі осалдықтарды басқарудан бастап кіріктірілгенге дейін guardrails in CI/CD және жұмыс уақытында, бұл баяндама масштабталатын, бұлтқа негізделген AppSec-тің шын мәнінде қандай болатынына тоқталады. Қазір көріңіз!
Бақылаңыз және тереңірек үңіліңіз: деректер бұзушылықтары мен осалдықтарының артуына байланысты қауіпсіз қолданбаларға деген қажеттілік; қауіпсіз, масштабталатын бағдарламалық жасақтаманы құрудың қазіргі қиындықтары, соның ішінде оқшауланған жұмыс ағындары, қашықтағы топтар арасындағы байланыс үзілістері және ашық бастапқы кодты бағдарламалық жасақтаманы (OSS) біріктірумен байланысты тәуекелдер; және тағы басқалар. Шуды қалай азайтуға және ең маңызды қауіптерге назар аударуға болатынын біліңіз. Өткізіп алмаңыз!
Автоматты, әзірлеушіге дайын түзетулер, код жазған жерде. Дәстүрлі қауіпсіздік құралдары сізді іздеу нәтижелерімен толтырады, бірақ қолмен түзетуге мүмкіндік береді. Xygeni Autofix анықтауды әрекетке айналдырады, код жазған жерде лезде, әзірлеушіге дайын түзетулерді ұсынады. Шу жоқ, артта қалу жоқ. Тек кодты автоматты түрде қорғаңыз.
Қазір біздің SafeDev әңгімемізді көріңіз: Аудиттен қалай өту керек? ISO, NIST және CRA-мен үйлесетін нақты AppSec құру. Бүгінгі таңда қауіпсіз код жеткіліксіз; оны дәлелдеу керек. ISO 27001, NIST CSF, CRA, DORA және NIS-2 сияқты құрылымдар орталық сахнаға шыққандықтан, ұйымдар шынымен мұқият тексеруге төтеп беретін аудитке дайын AppSec бағдарламаларын құруы керек. Бұл эпизодта сарапшылар саясаттан тәжірибеге қалай көшу керектігін, сәйкестікті қалай енгізу керектігін зерттейді. CI/CD, және инженерлік, қауіпсіздік және GRC топтарын шынымен мақұлданатын нәрсеге сәйкестендіріңіз. Қазір қарап шығыңыз!

Келесі SafeDev әңгімемізді қазір көріңіз және DevSecOps стратегияңызды төңкеріңіз! Проактивті тәуекелдерді басқару DevSecOps стратегияңызды қалай өзгерте алатынын және бағдарламалық жасақтама жеткізу тізбегіңізді пайда болатын қауіптерге қарсы қалай нығайта алатынын зерттеңіз. Бұл сессия киберқауіпсіздік көшбасшылары мен осалдықтардың күрделене түсуінде алға жылжуға арналған әзірлеушілер топтарына арналған. Эпизодты қазір көріңіз!
SafeDev туралы әңгімемізді көріңіз: Жасалма интеллект іске қосылды: Қолданба қауіпсіздігіндегі жаңа қауіптер мен қорғаныс құралдарын шарлау. Жасалма интеллект киберқауіпсіздікті өзгерткен сайын, оның қолданба қауіпсіздігіне әсері күшті және нюанстарға бай. Полиморфты зиянды бағдарламалардан бастап модельді бұрмалауға және жедел енгізуге дейін, шабуылдаушылар ақылды шабуылдар жасау үшін жасанды интеллектті пайдаланады, ал қорғаушылар оларды тезірек анықтау және азайту үшін жасанды интеллектті пайдаланады. Теңдеудің екі жағын да түсіну және AppSec бағдарламаңызды жасанды интеллектке қалай дайын ету керектігін білу үшін оны көріңіз.
2025 жылғы алғашқы SafeDev Talk бағдарламасын көріңіз және өз деңгейіңізді көтеріңіз Open Source Security стратегиялар! 2024 жылғы негізгі сабақтарды, заманауи қорғаныс механизмдерін және OSS қауіпсіздігінің болашағын зерттейтін жетекші сарапшылардың пікірлерін тыңдаңыз. Бұл сіздің дамып келе жатқан қауіп-қатер ландшафтынан озық болуға және бағдарламалық жасақтама жеткізу тізбегіңізді қорғау үшін проактивті стратегияларды үйренуге мүмкіндігіңіз!
Бұл есепте бағдарламалық жасақтама жеткізу тізбектерінің кибершабуылдар арқылы нысанаға алынуының артуы, ашық бастапқы кодқа тәуелділіктердегі осалдықтарды пайдалану және CI/CD pipelines. DORA және NIS2 сияқты ережелер сәйкестік талаптарын күшейтетіндіктен, сенімді қауіпсіздік шаралары қажет. Ұйымыңыздың жұмысын жақсартыңыз software supply chain security, біздің кешенді нұсқаулықпен 2025 жылы дамып келе жатқан киберқауіптерге қарсы тұрақтылықты қамтамасыз ету!
Қауіпсіздік топтары көбінесе мыналарға сүйенеді SCA және SAST бөлек, бұл сергектіктің шаршауына, үзік-үзік түсініктерге және жіберіп алған тәуекелдерге әкелуі мүмкін. Олардың арасынан таңдау жасаудың орнына, нақты қиындық - оларды күшті қауіпсіздік позициясы үшін қалай бірге жұмыс істеуге мәжбүрлеу. Біздің SafeDev Talk-ты көріңіз және себебін зерттеңіз SCA жалғыз өзі жеткіліксіз, қолжетімділікті талдау жалған оң нәтижелерді қалай азайтады, неге SAST AppSec қамтуындағы маңызды олқылықтарды толтырады және тағы басқалар. Қазір көріңіз!
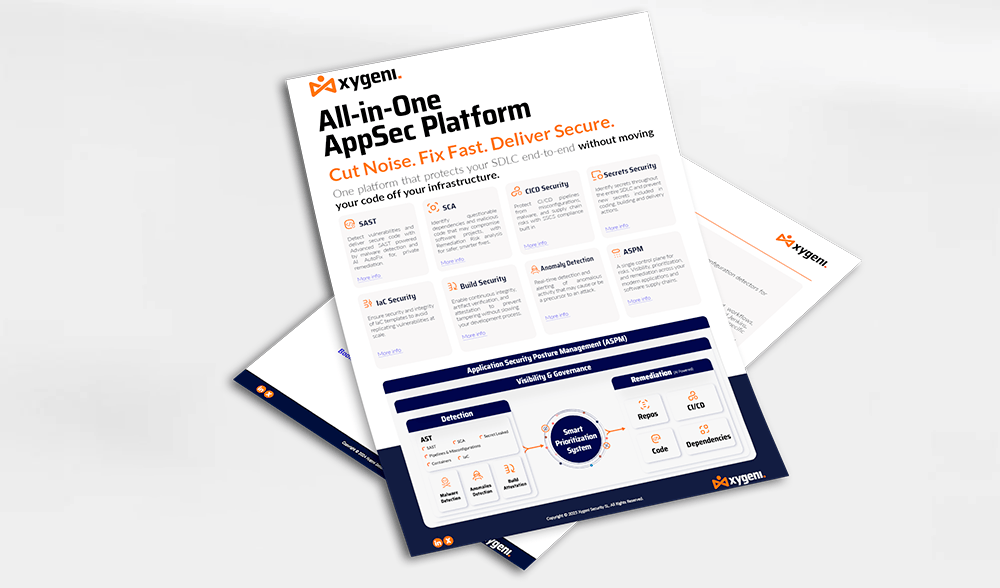
Xygeni компаниясының бірегей мүмкіндіктері бағдарламалық жасақтама жеткізу тізбегінде толық көрінуді қамтамасыз етеді, бағдарламалық жасақтама жеткізу тізбегімен байланысты тәуекелдерді бағалаудың жүйелі процесін, ең маңызды компоненттерді анықтау мен басымдық беруді, сондай-ақ олардың жаһандық және егжей-тегжейлі қауіпсіздік жағдайын тиімді және нәтижелі күш-жігермен бағалау мен жақсартуды қамтамасыз етеді...

Application Security Posture Management (ASPM) күн сайын танымал болып келеді. Дегенмен, оның нақты функциялары барлығына түсінікті болмауы мүмкін. Қазір өз орныңызды қорғаңыз! SafeDev әңгімесіне қосылыңыз «Сізге қажет пе?» ASPM «Сіздің өміріңізде?» киберқауіпсіздік саласындағы сарапшылар Джеймс Бертоти, Уильям Палм және Луис Гарсиямен бірге әлеуетін зерттеу үшін ASPM кешенді қолданба қауіпсіздігі шешімі ретінде пайдаланыңыз және ұйымыңызды кеңейте беріңіз!
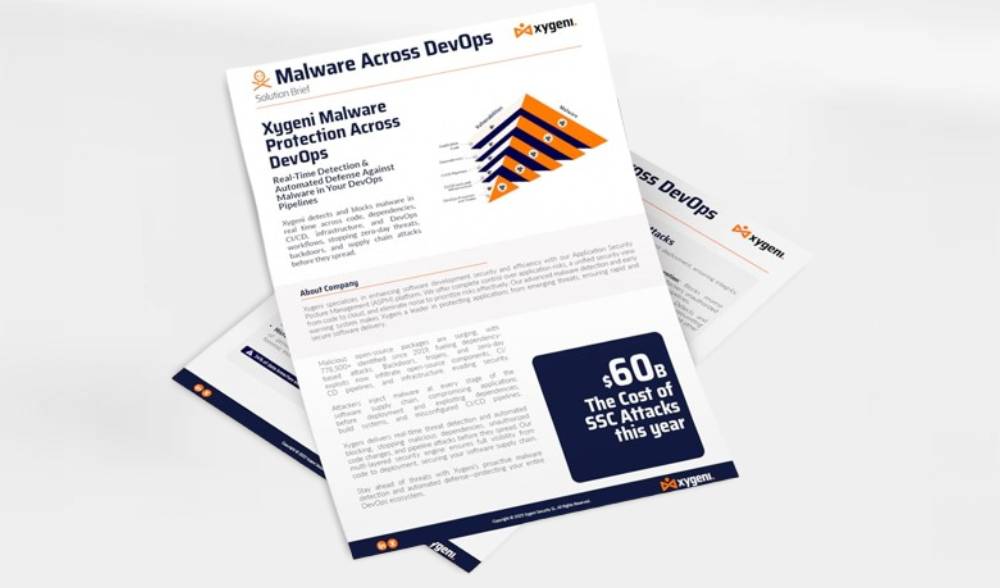
Xygeni компаниясының DevOps үшін зиянды бағдарламаларды анықтау шешімі бағдарламалық жасақтама жеткізу тізбегіңізге енгізілген зиянды кодтан нақты уақыт режимінде қорғауды қамтамасыз етеді. Ол сіздің деректеріңізді үздіксіз сканерлейді. SCM және CI/CD зиянды бағдарламаларды, артқы есіктерді және күдікті артефактілерді өндіріске жеткенге дейін анықтауға арналған орталар. Әзірлеу процесінің басында интеграциялау арқылы Xygeni командаларға қауіптерді бастапқы көзден блоктауға көмектеседі. Шешім жылдам...
SafeDev әңгімемізді көріңіз және AppSec стратегияңызды өзгертіңіз! Неліктен екенін біліңіз ASPM (Application Security Posture Management) - дабыл шаршауын жеңудің, қауіпсіздік туралы түсініктерді біріктірудің және нақты тәуекелдерге басымдық берудің кілті. Киберқауіпсіздік саласындағы жетекші сарапшылар AppSec және DevSecOps болашағына терең үңіліп, сізге алға жылжуға көмектесетін іс жүзінде қолданылатын стратегиялармен бөліседі. Қауіпсіздік жұмыс процестерін қалай жеңілдету және DevSecOps стратегиясын қалай құру керектігін білу мүмкіндігін жіберіп алмаңыз. Қазір көріңіз!
Қазір біздің SafeDev әңгімемізді көріңіз: Әдепкі бойынша қауіпсіз: Автоматты қалпына келтіру AppSec-ті қалай өзгертіп жатыр? «Әдепкі бойынша қауіпсіз» енді міндетті емес; бұл жаңа базалық сызық. Жасанды интеллект жасаған код, ендірілген жасанды интеллект компоненттері және найзағай жылдамдығымен әзірлеу циклдарымен дәстүрлі қауіпсіздік қақпалары жетіспейді. Жауабы? Әзірлеушілер тұратын жерде жұмыс істейтін проактивті қорғаныс және практикалық автоматты қалпына келтіру. Қазір көріңіз және заманауи AppSec-те келесі қадамды жасаңыз!

Бағдарламалық жасақтама құрамын талдауды қалай өзгерту керектігін білу үшін SafeDevTalk қазан айындағы шығарылымымызды көріңіз (SCA) және бағдарламалық жасақтама жеткізу тізбегіңізді пайда болатын қауіптерден қорғаңыз.
Бұл сессия ашық бастапқы кодты осалдықтардың бүгінгі күрделі жағдайында көшбасшылықты сақтап қалуға тырысатын киберқауіпсіздік саласындағы көшбасшылар мен әзірлеушілер топтарына арналған.

Өзіңізді қорғау стратегияларын табыңыз CI/CD pipelineтікелей және жанама ЖҚҚ, зиянды бағдарламаларды енгізу және артефактілерді улану сияқты жаңа қауіптерге қарсы.
осы eBookXygeni компаниясының алдын ала сату бөлімінің басшысы Луис Гарсия жазған бұл кітап қауіпсіздік тәуекелдерін анықтау, алдын алу және оларға жауап беру бойынша сараптамалық нұсқаулықпен шабуылдаушылардан озып кетуге көмектеседі. CI/CD pipelines!

Ашық бастапқы кодты бағдарламалық жасақтамаға (OSS) әсер ететін соңғы зиянды бағдарламалар қауіптерін зерттеу үшін біздің "Ашық бастапқы кодты бағдарламалық жасақтамадағы нақты уақыт режиміндегі зиянды бағдарламаларды анықтау" вебинарымызды көріңіз. OSS-ті енгізу өскен сайын қауіптердің көлемі мен күрделілігі де артып, әзірлеушілер мен ұйымдар үшін жаңа қиындықтар туғызады. Бұл терең талқылау OSS тәуелділіктеріңізді зиянды шабуылдардан қорғаудың соңғы үрдістерін, пайда болатын қауіптерді және озық стратегияларын ашады. Қазір көріңіз!

Сіз Сан-Францискода өтетін RSA 2024 конференциясына бара алмадыңызcisМәселе емес! Біздің эксклюзивті вебинарымызды көріңіз және киберқауіпсіздіктегі ең маңызды үрдістердің кейбірінен, соның ішінде өзгерістерден бастап, алдын ала хабардар болыңыз. CISКиберқорғаныс саласындағы заманауи әзірлемелерді басқарудағы рөлдеріңіз – барлығы сіздің үстеліңізде. Бұл вебинарда сіз киберқауіпсіздік әлемі ұсынатын ең соңғы түсініктер мен стратегияларды тереңірек қарастырасыз!

Бағдарламалық жасақтама жеткізу тізбегіне жасалған шабуылдар барған сайын кең таралып, жойқын болып барады, Gartner компаниясы 2025 жылға қарай барлық бизнестің 45%-ы бұзушылыққа тап болады деп болжайды. Cybersecurity Ventures бұл қауіптің маңыздылығын одан әрі атап өтіп, 2031 жылға қарай бағдарламалық жасақтама жеткізу тізбегіне жасалған шабуылдардан жылына 138 миллиард доллар шығын келетінін болжайды. Бұл алаңдатарлық болжамдар ұйымдардың өз қызметтеріне басымдық беру қажеттілігін көрсетеді. SSCSҚалай екенін біліңіз!
Бағдарламалық жасақтаманы әзірлеудің жылдам дамып келе жатқан әлемінде бағдарламалық жасақтама жеткізу тізбегін қамтамасыз ету өте маңызды мәселеге айналды. eBook бағдарламалық жасақтама жеткізу тізбегіне төнетін қауіптерді түсіну және азайту бойынша кешенді нұсқаулық ұсынады, әсіресе үздіксіз интеграцияға/үздіксіз орналастыруға баса назар аударады (CI/CD) жүйелер...
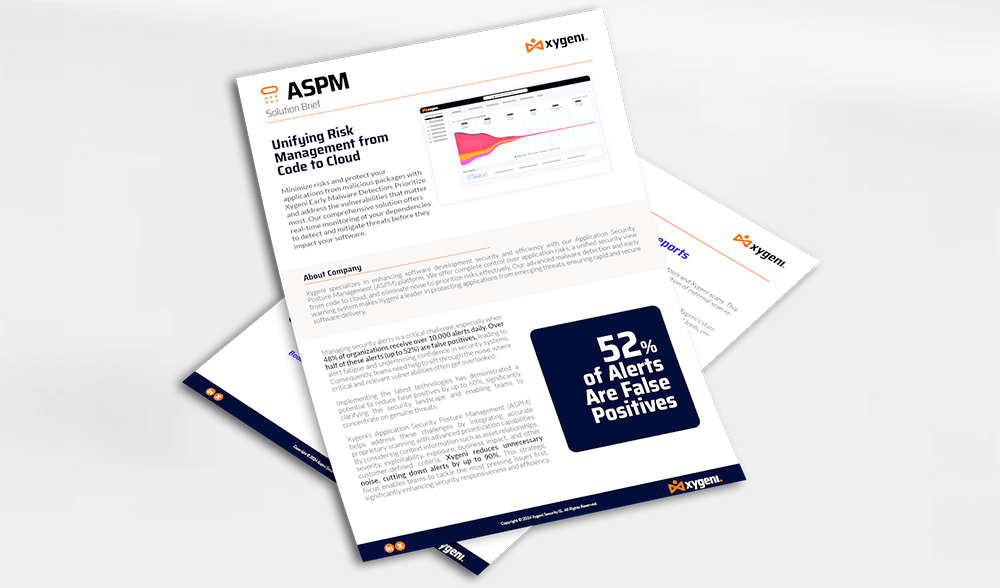
Xygeni's Application Security Posture Management (ASPM) дәл меншікті сканерлеуді озық басымдық беру мүмкіндіктерімен біріктіру арқылы осы қиындықтарды шешуге көмектеседі. Активтермен қарым-қатынас, ауырлық, пайдалану мүмкіндігі, әсер ету, бизнеске әсер ету және басқа да тұтынушы анықтаған критерийлер сияқты контекстік ақпаратты ескере отырып, Xygeni қажетсіз шуды азайтады...
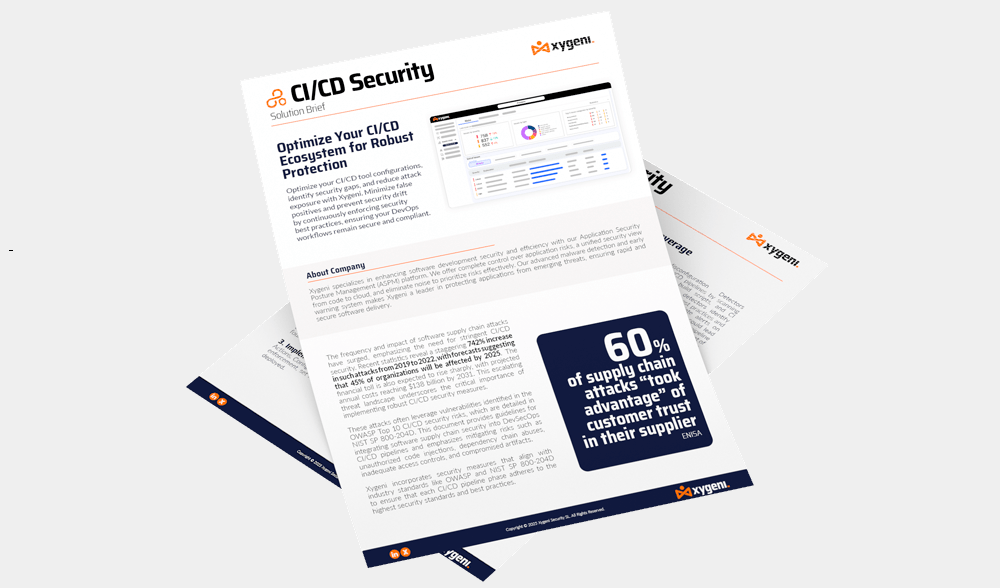
Өзіңіздің оптимизацияңыз CI/CD Xygeni көмегімен құрал конфигурацияларын жасаңыз, қауіпсіздік олқылықтарын анықтаңыз және шабуыл қаупін азайтыңыз. DevOps жұмыс процестеріңіздің қауіпсіз және талаптарға сәйкес болуын қамтамасыз ету үшін қауіпсіздіктің ең жақсы тәжірибелерін үздіксіз енгізу арқылы жалған оң нәтижелерді азайтыңыз және қауіпсіздік ауытқуының алдын алыңыз.

Қаржылық реттеудің үнемі дамып келе жатқан саласында көшбасшылықты игеру және алға жылжу үшін DORA арнасындағы ашылу маусымының SafeDev Talk эпизодын қазір көріңіз. Бұл вебинар қаржы институттары үшін арнайы жасалған және сізге DORA-ның операциялық қауіпсіздік пен сәйкестікке әсерін анықтауға көмектеседі. Сіз болашаққа жақсы дайындалатын іс жүзінде қолданылатын стратегиялар мен сараптамалық түсініктерге ие боласыз!
Xygeni Secrets Security Құпия сөздер, API кілттері және токендері сияқты маңызды құпиялардың ағып кетуіне жол бермеу үшін жасалған сенімді қорғаушыңыз ретінде әрекет етеді. Киберқауіптер үнемі дамып келе жатқандықтан, ағып кетулерді анықтап қана қоймай, олар бұзушылыққа әкелмес бұрын белсенді түрде алдын алатын шешімнің болуы өте маңызды. Xygeni сіздің командаларыңызға сенімділікпен жұмыс істеуге мүмкіндік береді, бұл сіздің әзірлеу құпияларыңыздың қауіпсіз сақталуын қамтамасыз етеді...
Қазір біздің SafeDev Talk эпизодын көріңіз және Silosсыз қауіпсіздік туралы біліңіз және All-in-One AppSec платформаларын пайдаланудың шынайы құндылығы туралы біліңіз. Silos тиімді тәуекелдерді басқаруға кедергі болып қала береді. Бұл сессияда барлығы бір жерде платформаны қабылдау AppSec стратегияңызды қалай оңтайландыратыны, қауіпсіздік және әзірлеу топтары арасындағы ынтымақтастықты қалай жақсартатыны, пайда болатын қауіптерден қалай алға жылжуға көмектесетіні және тағы басқалар қарастырылады! Қазір көріңіз және қолданбаларыңыз бен бағдарламалық жасақтама жеткізу тізбегіңізді қорғау стратегияларын алыңыз!
Xygeni аномалияны анықтау платформасы сіздің жүйеңіздегі әрекеттерді үздіксіз бақылау және талдау арқылы қосымша қауіпсіздік деңгейін қамтамасыз етеді. SCM және CI/CD ерекше мінез-құлықты тез анықтау және оған жауап беру үшін инфрақұрылым. Xygeni рұқсатсыз өзгертулерді, кіруді немесе пайдалануды көрсететін ауытқуларды нақты уақыт режимінде анықтайды. Бұл проактивті тәсіл ... қамтамасыз етеді.
OSS-тің маңызды рөліне қарамастан, оның интеграциясы қауіпсіздік мәселелеріне толы. Жақында жарияланған есептер OSS-ке бағытталған зиянды бағдарламалар шабуылдарының күрт артқанын көрсетеді, инциденттер 2022 жылы 633%-ға өсіп, 2023 жылы 245%-ға өсіп келеді. Жалпы осалдықтарды және қауіптерді (ЖОҚ) анықтауға негізделген дәстүрлі қауіпсіздік шаралары жеткіліксіз болып шықты. Бұл шаралар көбінесе осалдықтарды хабарлаудағы кідірістерді, шектеулі қамтуды және күрделі және нөлдік күндік қауіптерді анықтай алмауды қамтиды...
Біздің жан-жақты ақпараттық құжатымыз NIST SP 800-204D кешенді стандартының қыр-сырын тереңірек қарастырады. SSCS Тәжірибелер және олардың бүгінгі бағдарламалық жасақтаманы әзірлеу ортасындағы маңызы. Осы түсінікті нұсқаулық арқылы сіз NIST нұсқауларын келесі мақсаттарда қалай пайдалану керектігі туралы құнды білім аласыз: Software Supply Chain Security, ...

SafeDevTalks бағдарламасының төртінші шығарылымында жетекші киберқауіпсіздік сарапшылары Дерек Фишер, Абхилаша Синха және Луис Родригес қатысады. Бұл эпизод бағдарламалық жасақтаманы әзірлеуде үшінші тарап және ашық бастапқы кодты компоненттерге тәуелділіктің маңызды тақырыбын зерттеп, жасырын осалдықтарды және пайда болатын қауіптерді ашады. Жасырын осалдықтарды, кеңейіп келе жатқан қауіптерді, нақты әлемдегі бұзушылықтарды және тағы басқаларды білу үшін бізге қосылыңыз!
Қауіпсіздік туралы осы вебинарға Xygeni компаниясының техникалық директоры Луис Родригес пен сатуды қолдау менеджері Луис Мануэль Гарсия қосылыңыздар CI/CDҚауіпсіздігіңізді нығайту үшін OWASP-тың ең жақсы тәжірибелерін қалай қолдану керектігін біздің сарапшыларымыздан үйреніңіз. CI/CD және бағдарламалық жасақтама жеткізу тізбегіңізді қорғаңыз. CI/CD және OWASP көмегімен бағдарламалық қамтамасыз ету тізбегі. Олар инвентаризация және талдау туралы әңгімелеседі, CI/CD Тәуекелдер, анықтау және алдын алу, басқа да көптеген нәрселер!
Біздің техникалық директорымыз Луис Родригестің қатысуымен өтетін Secure Cyber Connect подкастының эпизодын қараңыз. 15 жылдан астам тәжірибесі бар Луис зиянды кодты анықтау, үшінші тарап компоненттерін қорғау және AppSec стратегияларын болашақта қорғау бойынша сарапшылық пікірлерімен бөліседі. SolarWinds оқиғасынан кейін SSH артқы есік оқиғасына дейін бұл эпизод нақты әлемдегі қауіптер мен практикалық қорғаныс тактикасын қамтиды. Өзіңізді қалай нығайту керектігін біліңіз. SDLC, жеткізу тізбегіндегі тәуекелді азайтыңыз және дамып келе жатқан киберқауіптерден озып кетіңіз.
Осы екінші эпизодқа қосылыңыз CI/CD Xygeni компаниясының негізін қалаушы және техникалық директоры Луис Родригес пен сатуды қолдау менеджері Луис Мануэль Гарсияның қатысуымен вебинарлар. Бұл сессияда біз «көк команда» тұрғысынан қарастырамыз CI/CD қауіпсіздік, ұйымдардың қауіпсіздік жағдайын жақсарту үшін жасай алатын іс жүзіндегі қадамдарды тереңірек қарастыру ...
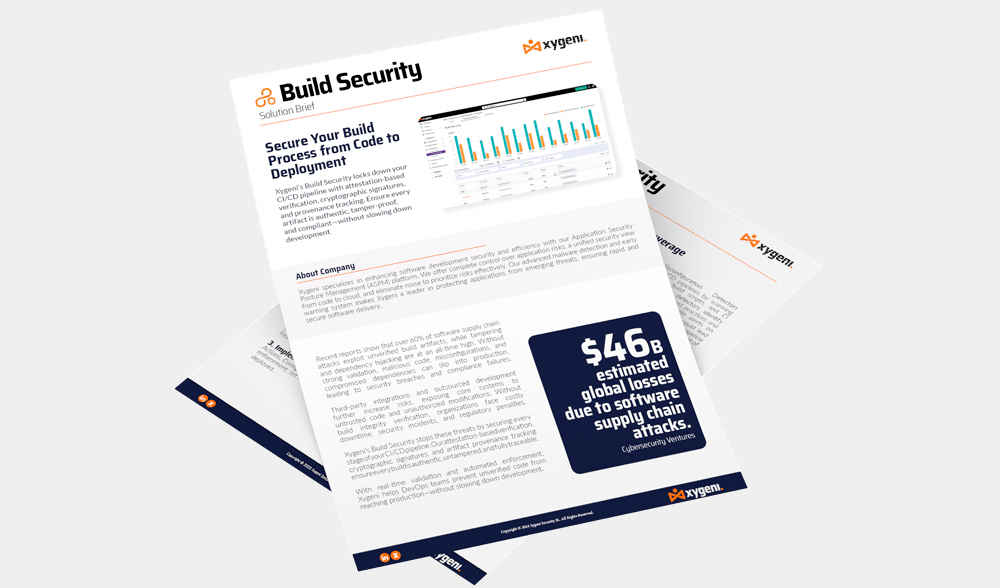
Xygeni's Build Security платформа сізді нығайтады CI/CD pipeline артефакт тұтастығын автоматтандырылған аттестациялар, криптографиялық қолтаңбалар және шығу тегін бақылау арқылы тексеру арқылы. Бұл әрбір құрастырудың түпнұсқалығын, бұрмаланбауын және оның көзіне дейін бақыланатындығын қамтамасыз етеді. Бұл проактивті тәсіл тексерілмеген немесе зиянды кодтың өндіріске енуіне жол бермейді...
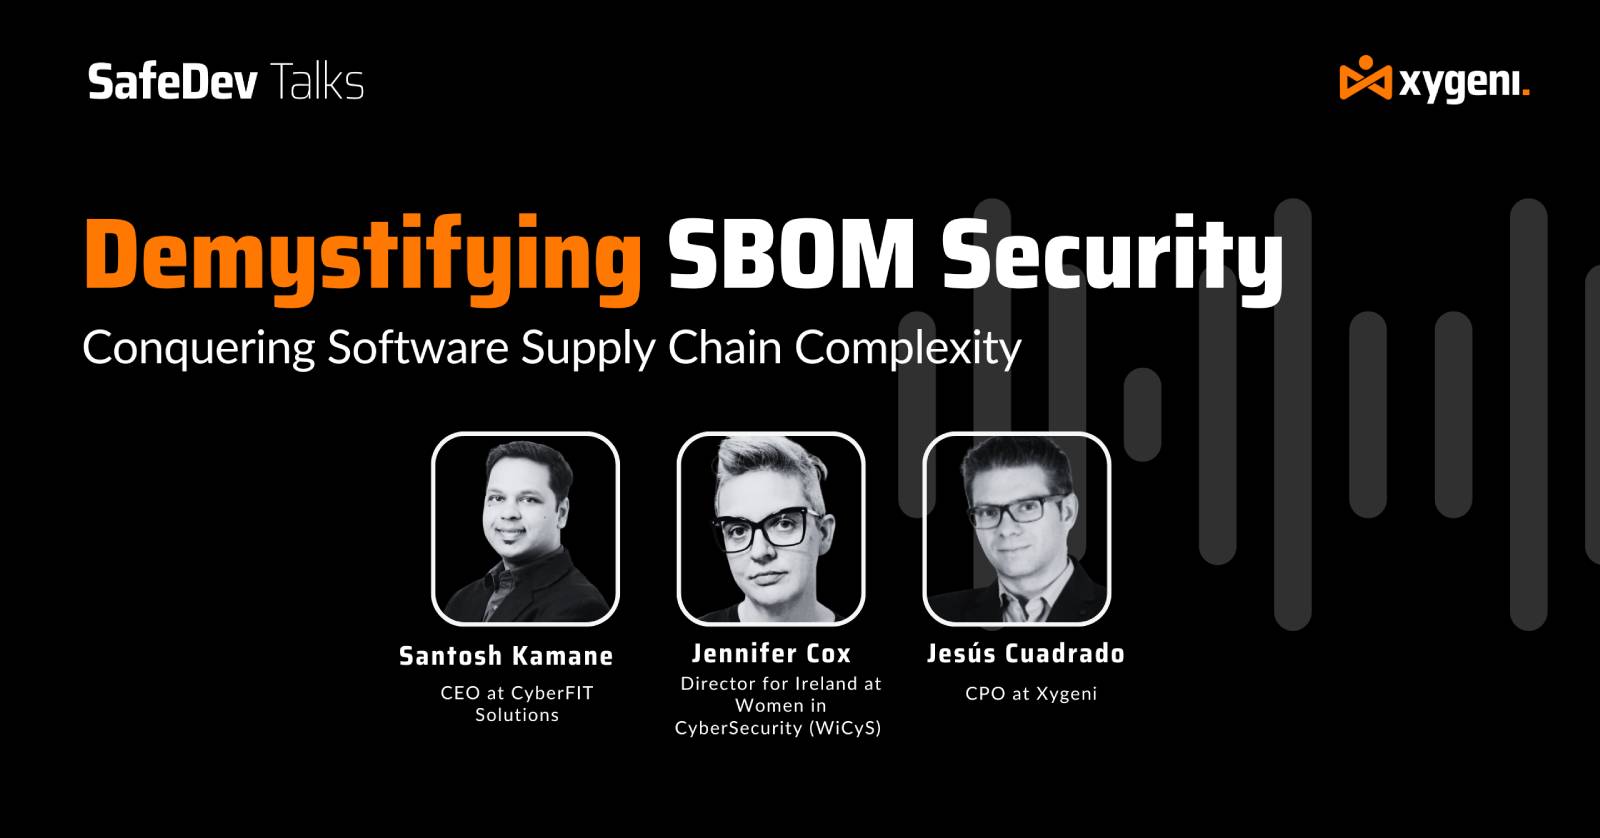
«Жұмбақты түсіну» атты шараға қосылыңыз SBOM «Қауіпсіздік» атты конференцияда киберқауіпсіздік бойынша сарапшылар Дженнифер Кокс, Сантош Камане және Хесус Куадрадо маңыздылығын ашады. SBOM бағдарламалық жасақтама сапасын, қауіпсіздігін арттыруда және сәйкестікті қамтамасыз етуде. Бұл вебинар бағдарламалық жасақтама жеткізу тізбегіңізді тиімді қорғау туралы білім алу үшін өте маңызды. Бағдарламалық жасақтама қауіпсіздігі позицияңызды қалай оңай күшейтуге болатынын біліңіз!
Xygeni компаниясының бәсекелестерінен қалай асып түсетінін толықтай анықтаңыз SDLC көріну, кеңейтілген CI/CD қорғау және жасанды интеллектке негізделген автоматтандыру. Бұл нұсқаулықта Xygeni-ді тереңірек қамтуды, жоғары дәлдікті және күштілікті ұсынатын жетекші AppSec платформасына айналдыратын негізгі айырмашылықтар егжей-тегжейлі сипатталған. software supply chain security дәстүрлі құралдарға қарағанда.

Xygeni компаниясының техникалық директоры Луис Родригеспен бірге Neuco арнасының The Cybersecurity Matters подкастының «Бағдарламалық жасақтама қауіпсіздігіндегі жаңа қиындық: жеткізу тізбегінің шабуылдарына ұшырамай, devOp жүйелерін қалай жұмыс істеп тұру керек» тақырыбындағы эпизодын тыңдап, бағдарламалық жасақтама жеткізу тізбегін қорғаудың өзгеріп отыратын қиындықтарын зерттеңіз.
Джеймс Бертотимен бірге Xygeni компаниясының жетекші бағдарламалық жасақтаманы қорғауды басқару жүйесінің жүрегіне терең саяхат жасаңыз. Өзінің соңғы бейнежазбасында Джеймс зиянды бағдарламаларды анықтаудың алдыңғы қатарлы әдістерін зерттеуден біздің заманауи стратегияларымызды ашуға көшеді. Қаламмен тестілеудегі кең тәжірибесімен ол репозиторийдің денсаулығын сақтау және нақты әлемдегі жеткізу тізбегіндегі қауіптерді басқару бойынша бірегей көзқарас ұсынады. Оның сараптамалық түсініктерін жіберіп алмаңыз - күрделіліктерді түсінуге арналған нұсқаулық. ASPM бұрын-соңды болмағандай.
AppSec бағдарламасын қалай жеңілдетуге және бірыңғай платформалармен дабыл шаршауын қалай жоюға болатынын біліңіз. Қазіргі заманғы әзірлеушілер топтары бөлшектенген қауіпсіздік құралдарымен, шулы дабылдармен және оқшауланған жүйелермен толығуда. dashboardс. Бұл ebook жетекші ұйымдардың неліктен құралдарды кеңейтуден бірыңғай қолданбалы қауіпсіздік платформаларына ауысып жатқанын және бұл өзгерістің қауіпсіздік нәтижелерін, әзірлеуші тәжірибесін және бизнес икемділігін қалай өзгертіп жатқанын көрсетеді.
Black Hat-та бізді жіберіп алдыңыз ба? Жасанды интеллект киберқауіпсіздігі, қолданба қауіпсіздігін автоматтандыру және автотүзету бойынша 20 минуттық сессиямыздың эксклюзивті қайталауын көріңіз. Қауіпсіз PR арқылы ескерту шуын қалай азайтуға, осалдықтарды автоматты түрде түзетуге және AppSec автоматизациясын тікелей сіздің жұмысыңызға қалай енгізуге болатынын қараңыз. pipeline (басқа да көптеген қызықты нәрселермен қатар). Сеансты сұраныс бойынша көріңіз!
Ашық бастапқы кодты компоненттердегі тәуекелдерді анықтау, басқару және азайту үшін кеңейтілген стратегиялармен бағдарламалық жасақтама жеткізу тізбегіңізді қалай қорғау керектігін біліңіз. eBook тиімді бағдарламалық жасақтама құрамын талдауды енгізу бойынша сараптамалық нұсқаулық береді (SCA) ашық бастапқы кодты тәуелділіктеріңіздегі осалдықтарды жою, сәйкестікті қамтамасыз ету және пайда болатын қауіптерден қорғау үшін!
DORA сандық операциялық тұрақтылық туралы заңы қатаң талаптарды белгілейді standardЕуропалық Одақ бойынша қаржы секторының операциялық тұрақтылығын жақсарту үшін. Сіздің ұйымыңыз 2025 жылдың қаңтарына дейін DORA сәйкестігіне дайындалып жатқанда, оның талаптарын түсіну және дұрыс шешімдерді енгізу өте маңызды, ал Xygeni сізге көмектесе алады. Xygeni DORA шеңберіне жан-жақты сәйкестікті қамтамасыз ету үшін бейімделген бірқатар озық шешімдерді ұсынады. Біздің платформа сіздің мекемеңіздің тәуекелдерді басқару саласындағы мүмкіндіктерін арттырады...
AopSec-тегі «Піл» кітабының осы тарауын қарап, түсініктеме алыңыз Software Supply Chain Security және өнімді әзірлеудегі тәуекелдерді басқарудың ең жақсы тәжірибелері. Жақында болған CrowdStrike оқиғасынан тестілеу, жаңартуларды басқару және үшінші тарап тәуелділіктері туралы сабақтарды, сондай-ақ Xygeni компаниясының зиянды бағдарламаларды ерте анықтауды, біртіндеп жеткізуді және оқиғалардың алдын алу үшін сенімді қалпына келтіру жоспарларын қалай енгізетінін және тағы басқаларын таба аласыз!
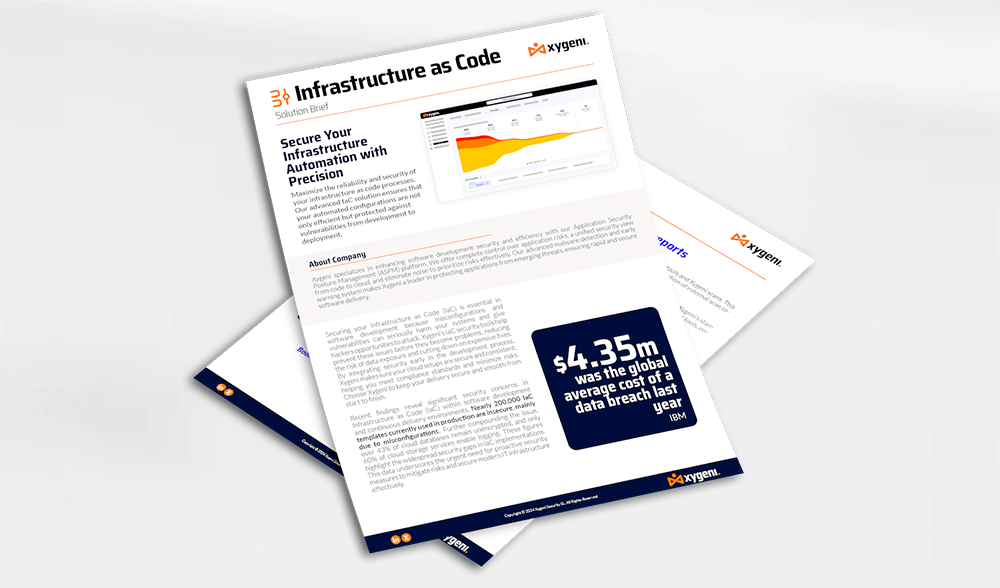
Инфрақұрылымыңызды код ретінде қорғау (IaC) бағдарламалық жасақтаманы әзірлеуде өте маңызды, себебі дұрыс емес конфигурациялар мен осалдықтардың болуы жүйелеріңізге айтарлықтай зиян келтіруі және хакерлерге шабуыл жасауға мүмкіндік беруі мүмкін. Xygeni's IaC security құралдар бұл мәселелердің мәселеге айналмай тұрып алдын алуға көмектеседі, деректердің жариялану қаупін азайтады және қымбат жөндеулерді азайтады...
Келесі вебинарымызды қазір көріңіз: Жасанды интеллект қолданбасының қауіпсіздігін автоматтандыру! AppSec командалары ескертулерге толы; енді автоматтандыру уақыты келді. Бұл практикалық сессияда әзірлеушілерге ыңғайлы автоматты қалпына келтіруді пайдаланып, қолмен сұрыптауды қалай жоюға және ескертуден бірнеше секунд ішінде түзетуге қалай ауысуға болатынын біліңіз. Жалған оң нәтижелерді қалай азайтуға, нақты тәуекелдерге басымдық беруге және қауіпсіздік саясатын қалай орындауға болатынын біліңіз және автоматты қалпына келтіруді қалай біріктіру керектігін қараңыз. CI/CD pipelineақылдымен бірге guardrails (басқа да көптеген нәрселермен қатар). Бүгін көріңіз!

Бұл вебинарда заманауи бағдарламалық жасақтама жеткізу тізбектерінің құпия ақпараттың ағып кетуі, уланған пакеттер және зиянды бағдарламалар арқылы қалай нысанаға алынатыны қарастырылады. pull requestsБұл дәстүрлі AppSec тәсілдерінің неліктен тез дамып келе жатқан тәсілдермен салыстырғанда жиі сәтсіздікке ұшырайтынын түсіндіреді. CI/CD қауіптер. Нақты әлемдегі шабуыл жолдары құпия анықтау, PR валидациясы және OSS тексеруін қоса алғанда, іс жүзінде қолданылатын қорғаныс құралдарымен талданады. Сессияда сіздің нығайтуыңыз үшін автоматтандыруға және әдепкі бойынша қауіпсіз тәжірибелерге баса назар аударылады. pipeline ауқымды түрде. Төзімді, қауіп-қатерге сезімтал жеткізу тізбегін құрыңыз. Қазір көріңіз!
Thoughtworks, Codurance және Xygeni сарапшылары өз түсініктерімен бөліседі Software Supply Chain SecurityҚауіпсіздік деңгейіңізді көтеріңіз және бизнесіңіздің беделі мен үздіксіздігін сақтаңыз. Сіз эволюция туралы білуге дайынсыз ба? Software Supply Chain Security?
Біздің Black Hat Europe сессиямызды көріңіз: Жаңа AppSec шындығы: Жасанды интеллектке негізделген әзірлемелер, зиянды бағдарламалар және заманауи бағдарламалық жасақтама қаупі. Жасанды интеллект бағдарламалық жасақтаманың жеткізілуін жеделдеткен сайын, ол шабуыл бетін де өзгертеді. Ашық бастапқы кодты зиянды бағдарламалар мен жеткізу тізбегінің бұзылуынан бастап, жасанды интеллект тудыратын код кемшіліктеріне дейін, бұл баяндамада заманауи AppSec қауіптерінің қалай пайда болатыны және қауіпсіздік топтары жасанды интеллектке негізделген әлемде алға жылжу үшін не істеуі керектігі қарастырылады.
Дамып келе жатқан ландшафт туралы негізгі түсініктерді ашыңыз Software Supply Chain Security2024 жылғы қиындықтарға, қауіптерге және күтілетін үрдістерге терең үңіліңіз – киберқауіпсіздіктің күрделі желісінде шарлау бойынша нұсқаулық. Сандардағы ерекше фактілер: Сандық ландшафтты ашыңыз. software supply chain security – жағдайдың күрделілігін көрсететін фактілер. Жаман актерлердің эволюциясы...
Бұл тез дамып келе жатқан цифрлық ортада бағдарламалық жасақтама жеткізу тізбегінің қауіпсіздігі бұрынғыдан да маңызды. Жаңа шабуыл тактикалары пайда болған сайын, озық болып, өзіңізді ең жаңа қорғаныс стратегияларымен қаруландыру өте маңызды. Бұл вебинарда Луис Родригес сізге бағыт береді...

SSH (Secure Shell) демондына бэкдорды енгізудің жақында сәтсіз аяқталған әрекеті туралы талқылау үшін жүргізуші Роберт Блумен мен Xygeni.io компаниясының техникалық директоры Луис Родригеспен бірге болыңыз. OpenSSH - желі арқылы аутентификациялау үшін негізгі Linux дистрибутивтерінде қолданылатын хаттаманың танымал іске асырылуы. Әңгімеде жұмыс уақытында функция кестесін өзгерту арқылы шабуыл механизмі; құрастыру кезінде шабуыл қалай енгізілгені және тағы басқалар қарастырылады!
ЕО Кибертөзімділік туралы заңы реттеуден шындыққа көшуде, және көптеген топтар әлі күнге дейін CRA талаптарын нақты қауіпсіздік тәжірибелеріне қалай аудару керектігін білмейді. Бұл сессияда біз CRA нақты не талап ететінін, қандай өнімдер мен ұйымдарға әсер ететінін және OWASP SAMM аудитке дайын S құру үшін практикалық негіз бола алатынын талқылаймыз.SDLCМерзімдер мен айыппұлдардан бастап ашық бастапқы кодты салдарлар мен іске асыру қадамдарына дейін сіз CRA дайындығының нақты жол картасын аласыз. CRA міндеттемелерін іс жүзінде қолдануға болатын AppSec стратегиясына қалай айналдыру керектігін түсіну үшін қазір қараңыз.
Қазіргі заманғы шабуылдар енді сіздің қолданбаңыздан басталмайды; олар сіздің қолданбаңыздан басталады pipelines, тәуелділіктер және жасанды интеллект басқаратын жұмыс процестері. Егер сіздің AppSec әлі де тек кодты сканерлеуге бағытталған болса, сіз бүгінгі жеткізу тізбегіндегі шабуылдардың қай жерде болатынын білмейсіз. Жасанды интеллект бағдарламалық жасақтама-жеткізу тізбегі тәуекелін қалай өзгертіп жатқанын, дәстүрлі басқару элементтерінің неліктен сәтсіз болатынын және нақты әлемдегі DevSecOps іс жүзінде қандай болатынын көру үшін осы сессияны көріңіз. Қазір көріңіз!
Ұйымыңыз үшін дұрыс ашық бастапқы кодты қауіпсіздік құралын таңдауға арналған маңызды нұсқаулықпен танысыңыз. Біздің жан-жақты нұсқаулық сізге ақпараттандырылған шешім қабылдауға көмектесетін соңғы үрдістер, ең жақсы тәжірибелер және негізгі ойлар туралы әңгімелейді.cisions. Ашық бастапқы кодты компоненттермен байланысты тәуекелдерді тиімді басқару және азайту үшін командаңызды біліммен жабдықтаңыз. Бұл құнды ресурсты жіберіп алмаңыз және бағдарламалық жасақтама қауіпсіздігі стратегияңызды жақсартыңыз!

Xygeni компаниясының негізін қалаушы және бас қауіпсіздік зерттеушісі Луис Родригеспен әңгімелесу үшін SoftwarePlaza-ға қосылыңыз, ол жасанды интеллект агенттерінің осалдықтарды жоюды және заманауи қолданба қауіпсіздігін қалай өзгертіп жатқанын зерттейді. Талқылау жасанды интеллектпен жұмыс істейтін жеткізу тізбегіндегі шабуылдарды, дабылдың шаршауын, автоматты түрде қалпына келтіру қиындықтарын және дәстүрлі AppSec тәсілдерінің бүгінгі қауіп-қатер ландшафтына ілесе алмайтындығын қамтиды. Xygeni осалдықтарды олар бұзушылыққа айналмас бұрын жою үшін детерминирленген құралдарды жасанды интеллектпен жұмыс істейтін автоматтандырумен қалай біріктіретінін біліңіз.
Xygeni's Code Security платформа кеңейтілген статикалық талдау арқылы осалдықтарды және зиянды үлгілерді анықтау арқылы қолданбаларыңызды кодтың бірінші жолынан қорғайды. Біркелкі интеграцияланған CI/CD pipelines, Xygeni-SAST әзірлеудің басында инъекция ақаулары, артқы есіктер және дұрыс емес конфигурациялар сияқты қауіптерді анықтайды. Бұл тәсіл осалдықтардың жойылуын қамтамасыз етеді...

SECURE | CYBER CONNECT бағдарламасына қосылыңыз. Джей мен Уоррен Xygeni компаниясының халықаралық қауіпсіздік жөніндегі кеңесшісі Долорес Рузафамен Бирмингемде өткен 2026 жылғы Ұлттық киберқауіпсіздік көрмесі кезінде тікелей эфирде жазылған әңгімеге қатысады. Талқылауда киберқауіпсіздіктің адами жағы, қауіпсіздік мәдениеті мен күйіп қалудан бастап цифрлық инклюзияға, тұрақтылыққа дейін және қазіргі заманғы киберқорғаныстағы адами байланыстардың маңыздылығы неге жоғары болып қала беретіні қарастырылады. Сүңгіңіз!
AppSec топтары қысымға ұшырауда. Дабыл көлемі күрт өсуде, әзірлеу жылдамдығы артып келеді және қолмен сұрыптау енді оған ілесе алмайды. Дәстүрлі қауіпсіздік тәсілдері өз шегіне жетіп келеді. Сарапшылар басқаратын, практикалық сессияда сіз жасанды интеллект басқаратын AppSec автоматизациясы топтарға дабылдың шаршауынан арылуға және қауіпсіздік нәтижелерін сенімді, автоматтандырылған түзетулерге қалай айналдыруға көмектесетінін көресіз. Қазіргі заманғы AppSec-те нені өзгерту керектігін және әзірлеу және қауіпсіздік топтары барлығын қалай қорғай алатынын біліңіз. commit және pull request жеткізуді баяулатпай. Вебинарды сұраныс бойынша көріңіз және жасанды интеллектпен жұмыс істейтін автоматтандыру AppSec-ті іс жүзінде қалай өзгертіп жатқанын көріңіз.