






Зиянды код бүгінгі таңда бағдарламалық жасақтама топтары кездесетін ең жасырын және ең зиянды қауіптердің бірі. Ол әрқашан шулы кіре бермейді - кейде ол сіздің жүйеңізге ақырын еніп кетеді. pipeline ашық бастапқы кодқа тәуелділік немесе дұрыс конфигурацияланбаған CI тапсырмасы арқылы. Сонымен, зиянды код қалай зиян келтіруі мүмкін, және Төмендегілердің қайсысы зиянды код шабуылын көрсетуі мүмкін? Ең бастысы, зиянды код қалай зиян келтіруі мүмкін ол өндіріске шықпас бұрын?
Бұл нұсқаулық сізді нақты өмірдегі жағдайлармен, ескерту белгілерімен және бүгін қолдана алатын ақылды азайту тактикаларымен таныстырады.
Xygeni сөздігі
Зиянды код дегеніміз не
Жүйелерге, деректерге немесе бағдарламалық жасақтама процестеріне зиян келтіру, пайдалану немесе бұзу үшін әдейі жазылған код — көбінесе тіркелгі деректерін ұрлау, артқы есіктерді енгізу немесе қолданбаның жұмысын бұзу арқылы. Ол бастапқы кодта, үшінші тарап пакеттерінде немесе CI/CD pipelines.
Зиянды код қалай зиян келтіруі мүмкін? Нақты әлемдегі мысалдармен тереңірек шолу
Зиянды кодтың қалай зиян келтіруі мүмкін екенін түсіну қауіпсіз бағдарламалық жасақтама жеткізу тізбегін құрудың кілті болып табылады. Бүгінгі таңда CI/CD экожүйелерде зиянды код:
1. Құпияларды шығару – Зиянды код тіркелгі деректерінің ағып кетуіне қалай себеп болады
Не боладыШабуылдаушылар кодта, конфигурация файлдарында немесе құрастыру орталарында сақталған API кілттері, токендері немесе құпия сөздері сияқты құпия деректерді ұрлайды.
Неліктен қауіптіБұл бұлтты басып алуға, дерекқорға қол жеткізуге және жеткізу тізбегіндегі бұзушылықтарға жол ашады.
Нағыз іс: JarkaSteler PyPI пакеттеріндегі зиянды бағдарлама жалған әзірлеуші құралдары арқылы құпияларды алып тастады.
Басқаша айтқанда, шабуылдың бұл түрі не болғанын ешкім түсінбес бұрын кіру деректерін жинау үшін сенімділік пен ыңғайлылықты пайдаланады.
2. Бэкдорларды немесе руткиттерді енгізу
Не боладыКодта шабуылдаушылар кейінірек пайдалана алатын тұрақты, жасырын кіру нүктелері бар - тіпті қауіп жойылды деп ойлағаннан кейін де.
Неліктен қауіптіОл брандмауэрлерді айналып өтіп, ұзақ мерзімді кіруге мүмкіндік береді.
Нағыз іс: XZ Utils артқы есігі Linux жүйелеріне ендірілген құрылғылар шабуылдаушыларға ешқандай тіркелгі деректерінсіз SSH қатынасын берді.
Сонымен қатар, бұл оқиға әлеуметтік инженерия мен инсайдерлік қауіптің тіпті ең жақсы кодты қарау процестерін де айналып өтуі мүмкін екенін көрсетеді.
3. Үнсіз логикалық өзгерістер – Зиянды код қолданбаңыздың жұмысын қалай бұзуы мүмкін?
Не болады: Зиянды код қалай зиян келтіруі мүмкін деген сұрақтың тағы бір мысалы - бизнес логикасына нәзік өзгерістер енгізу - тексерулерді өткізіп жіберу немесе қауіпсіздік тексерулерін әлсірету.
Неліктен қауіптіБұл өзгерістер көбінесе әзірлеушілерге көрінбейді, бірақ өндірісте апатты болып табылады.
Нағыз іс: NPM-дегі UAParser.js криптомайнерлерді орнату үшін шабуыл жасалды, бұл оның кодты орындау тәсілін өзгертті.
Нәтижесінде, сенімді кітапханалардағы логикалық өзгерістердің өзі үлкен қауіпсіздік олқылықтарына әкелуі мүмкін.
4. Ашық бастапқы кодты пакеттік сенім қорын пайдалану
Не болады: Зиянды код қалай зиян келтіруі мүмкін масштабта. Зиянкестер жалған немесе ұрланған, заңды болып көрінетін пакеттерді жариялайды, ал әзірлеушілер оларды білмей орнатады.
Неліктен қауіптіБұл шабуылдар мыңдаған қолданбаларға әсер етіп, тез таралады.
Нағыз ісТрафикті бағыттайтын 280-нен астам зиянды NPM пакеттері теру қателерін түзету науқанында пайдаланылды Ethereum ақылды келісімшарттары.
Демек, бұл нақты уақыт режиміндегі тізілімді сканерлеу және пакеттік бедел жүйелеріне деген қажеттілікті көрсетеді.
5. Деректерді өшіру немесе бүлдіру
Не болады: Іздерді жасыру немесе хаос тудыру үшін файлдар жойылады, журналдар өшіріледі және дерекқорлар себетке тасталады.
Неліктен қауіптіБұл таза қирату — ешқандай төлем, ешқандай хабарлама жоқ — тек жұмыс істемей қалу және деректердің жоғалуы.
Нағыз іс: HermeticWiper зиянды бағдарламасы Украинадағы жалған бағдарламалық жасақтама жаңарту құралын пайдаланып жүйелерді жойды.
Айта кету керек, деструктивті шабуылдар тек теориялық ғана емес, олар қазіргі заманғы киберсоғыстың бір бөлігі.
6. Негізгі қызметтерді өшіру (қызмет көрсетуден бас тарту)
Не боладыКод логикалық бомбаларды, рекурсия циклдарын немесе дұрыс емес енгізулерді пайдаланып ресурстарды тұтынады немесе жүйелерді істен шығарады.
Неліктен қауіпті: Ол шың сағаттарында қызметтерді өшіреді немесе тереңірек шабуылды жасырады.
Нағыз іс: Log4Shell Java қолданбаларын бірден істен шығаратын DoS нұсқалары эксплойттарға кірді.
Осы себепті, бүгінгі архитектурада автоматты ажыратқыштарды және жұмыс уақытын бақылауды енгізу өте маңызды.
TL;DR – Зиянды код қалай зиян келтіруі мүмкін?
- Сезімтал деректерді сүзгіден өткізу – Кодтан немесе ортадан құпия сөздерді, токендерді және тіркелгі деректерін ұрлау
- Жүйенің жұмысын өзгерту – Қолданба логикасын тыныш өзгертіңіз, аутентификацияны айналып өтіңіз немесе қауіпсіздік басқару элементтерін өшіріңіз
- Hijack құрастыру pipelines – Зиянды бағдарламаны артефактілерге енгізу немесе CI/CD процестер
- Артқы есіктерді іске қосу – Анықталғаннан кейін де жасырын кіруді сақтаңыз
- Қолжетімділікті жою – Өндірісте триггердің істен шығуы немесе қызмет көрсетуден бас тарту
Төмендегілердің қайсысы зиянды код шабуылын көрсетуі мүмкін?
Енді зиянды кодтың қалай зиян келтіруі мүмкін екенін түсінгеннен кейін, келесілердің қайсысы сіздің ортаңызда зиянды код шабуылын көрсетуі мүмкін:
1. Файлдың кенеттен немесе күдікті өзгерістері
- CODEOWNERS, .env немесе shell скрипттеріне енгізілген өзгерістер
- Жаңартулар commitжаңа немесе сенімсіз пайдаланушылар арқылы жасалған
- Кенеттен, тест файлдары басқаша жұмыс істей бастады
2. Күтпеген пакет немесе тәуелділік өзгерістері
- Транзитивті немесе талқылаусыз жаңадан қосылған тәуелділіктер
- package.json немесе pom.xml файлдарында тақ нұсқалардағы ақаулар
- Жұлдызшалары немесе құжаттамасы жоқ пакеттер
Мысал ретінде, шабуылдаушылар көбінесе бірнеше жалған кітапханаларды шығарады және қалғанын қате теруді немесе автотолтыруды күтеді.
3. Commit немесе үлес қосушы аномалиялар
- Маңызды өзгерістерді алға жылжытып жатқан бейтаныс үлес қосушылар
- Күшпен басылған commitтарихты өшіру
- CI/CD тақ сағаттарда немесе белгісіз IP мекенжайларынан жұмыс істейді
Сонымен қатар, бұлар әсіресе OSS жобаларында қауіпті, мұнда кез келген адам форк жасай алады, өзгерте алады және жібере алады pull request.
4. CI/CD салу Pipeline Қызыл жалаулар
- Жаңа құрастыру қадамдары PR сипаттамасынсыз енгізілді
- Журналдарда ашық мәтін ретінде берілген тіркелгі деректері
- Күтпеген сынақ сәтсіздіктері
Екінші жағынан, бұлар дамудың алғашқы кезеңінде қалыпты болуы мүмкін, бірақ тек олар дұрыс қаралып, құжатталған жағдайда ғана.
5. Құпиялардың немесе сенімхаттардың таралуы
- Git тарихы кілттерді немесе токендерді ашады
- Құпиялар жөндеу журналдарында немесе сынақ дамптарында пайда болады
Тікелей эфирге шықпас бұрын, құпияларды сканерлеу әрбір жұмыстың бөлігі екеніне көз жеткізіңіз commit және PR жұмыс процесі.
TL;DR – Төмендегілердің қайсысы зиянды код шабуылын көрсетуі мүмкін?
- Кілт файлдарындағы күтпеген өзгерістер -
CODEOWNERS,Dockerfileнемесе.envфайлдар кенеттен өзгертілді - әдеттен тыс CI/CD pipeline қызмет – Жаңа немесе өзгертілген құрастыру қадамдары, сценарийлер немесе жұмыс тәртібі
- белгісіз commit авторлар – Жоғары артықшылықты немесе қарастырылмаған өзгерістерді алға тартатын жаңа үлес қосушылар
- Күдікті ашық бастапқы кодты пакеттер – Жақында жарияланған немесе нашар сақталған тәуелділіктер қолданыста
- Версияны басқарудағы құпияларды ашу – API кілттері, токендері немесе тіркелгі деректері commitқателікпен жасалған
- Репозиторийге аномальды кіру – Тұрақсыз loginс, рөлдердің өзгеруі немесе үлес қосушылардың ауытқулары
Зиянды тоқтату: бағдарламалық жасақтама жеткізу тізбегіндегі зиянды кодты қалай болдырмауға болады
Жақсы жаңалық па? Сіз бұл күресте жалғыз емессіз.
Ксигени зиянды код қауіптерін өндіріске жеткенге дейін анықтау, тоқтату және қалпына келтіру үшін сіздің командаңызға қажетті бірыңғай құралдарды ұсынады. Шабуылдар күрделілігі мен ауқымы жағынан дамыған сайын, шашыраңқы қауіпсіздік құралдары жетіспейді. Бағдарламалық жасақтаманы әзірлеу өмірлік циклінің әрбір кезеңіне енгізілген интеграцияланған қорғаныс қажет.
Міне, осы жерде Xygeni пайда болады — кодыңызды қорғау үшін жасалған, pipelineжәне бір платформадан ашық бастапқы кодты компоненттер.
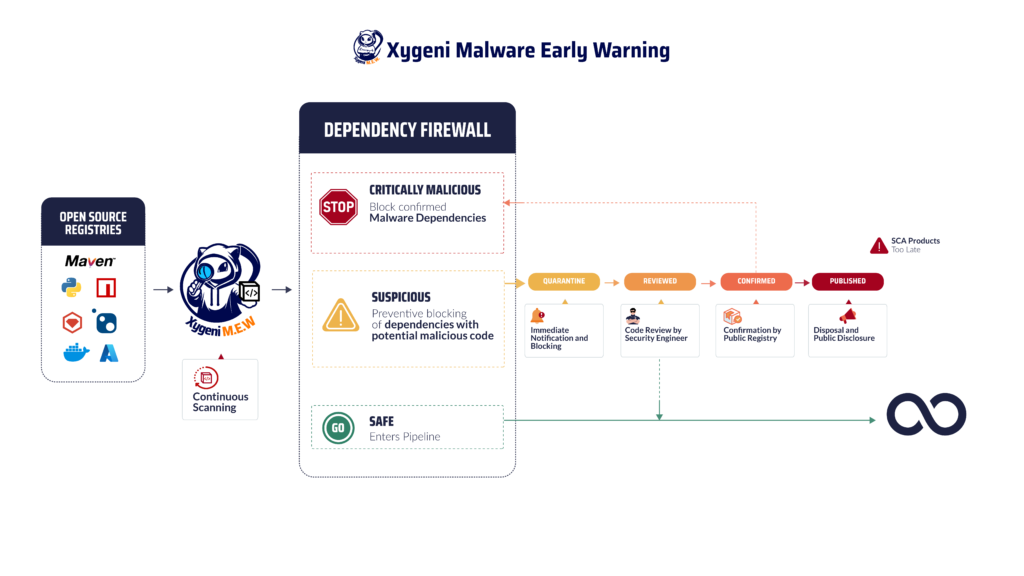
Xygeni сізге қалай алға жылжуға көмектесетіні мынада:
- Нақты уақыттағы аномалияны анықтау
Күдікті файл өзгерістерін, үлес қосушылардың әрекетін және pipeline олар орын алған сәтте ауытқып кетеді. - Құпиялар қауіпсіздігі
Құпиялардың репозиторийлеріңізге кіруіне автоматты түрде жол бермеңіз, тіпті ... дейін де commit аяқталады. - Зиянды бағдарлама туралы ерте ескерту
Қоғамдық тізілімдерді нақты уақыт режимінде сканерлеңіз және мінез-құлыққа негізделген анықтау арқылы зиянды пакеттерді блоктаңыз. - Кодты бұрмалауды анықтау
Маңызды файлдарға рұқсатсыз енгізілген өзгерістерді көру мүмкіндігін алыңыз, commit-деңгейдегі контекст және ескерту. - Тұтастық пен куәлікті қалыптастыру
Әрбір артефакттың түпнұсқалығын, бұрмаланбайтынын және ізі бар екеніне көз жеткізіңіз - бастапқы көзден өндіріске дейін. - Платформа бойынша басымдық беру
Шуды сүзгіден өткізіп, шынымен маңызды нәрсеге назар аудару үшін EPSS, қолжетімділік және бизнес контексті сияқты пайдалану көрсеткіштерін пайдаланыңыз.
Негізгі тағамдар
Силодталған нүктелік шешімдерден айырмашылығы, Xygeni сіздің денеңізді қорғауды күшейтеді SDLC бір қуатты, әзірлеушілерге ыңғайлы платформаға. Бұл сіздің командаңызға нақты уақыт режимінде түсінік, контекстік тәуекел басымдығын анықтау және автоматтандырылған жұмыс процестерін береді — мұның бәрі жылдамдық пен тиімділікті төмендетпейді.
Сонымен, зиянды код қалай зиян келтіруі мүмкін? Сіздің pipeline, ашық бастапқы кодқа деген сеніміңіз және DevOps жылдамдығы. Төмендегілердің қайсысы зиянды код шабуылын көрсетуі мүмкін? Жоғарыдағы кез келген қауіпті жалауша.
Бұл тәуекелдерден қорғану үшін сізге бірнеше құрал қажет емес - сізге бір ақылды, біріккен платформа қажет.
Бүгін Xygeni тегін сынап көріңіз және бағдарламалық жасақтама жеткізу тізбегіңізді ішінен сыртқа қорғаңыз. Тегін сынақ нұсқасын бастаңыз →

Зиянды кодтың бағдарламалық жасақтама жеткізу тізбегіне қауіп төндіруі мүмкін екендігі туралы алғашқы ескерту белгілері қандай?
Зиянды кодтың зиян келтіруі мүмкін екендігінің алғашқы белгілеріне файлдың кенеттен өзгеруі, күдікті өзгерістер жатады. CI/CD белсенділік немесе белгісіз үлес қосушылар сыни көзқарас білдіруде commitнемесе өзгерістерді итермелеу. Осы белгілердің барлығы да сұраққа жауап береді: Төмендегілердің қайсысы зиянды код шабуылын көрсетуі мүмкін? және зиянды кодтың өндіріске енбес бұрын қалай жасырын түрде зиян келтіруі мүмкін екенін атап өтіңіз. Сақ болыңыз!
