






Сегіз айда үш рет бірдей npm құрт ойын кітабы жұмыс істеді. Әртүрлі шабуылдаушылар, әртүрлі пакеттер, бірдей механика және жариялау мен анықтау арасындағы бірдей уақыт аралығы әрқайсысын мүмкін етті. Егер сіз npm құртының шын мәнінде не екенін және неге бұл үлгі түзетілудің орнына қайталана беретінін сұрасаңыз, бұл шынайы жауап, оқиғалар, механика және тіпті берік қорғаныс құрылымы әлі де ашық қалдыратын жалғыз олқылық.
npm құрты дегеніміз не?
npm құрты - бұл npm тізіліміне жарияланған зиянды код бөлігі, ол іске қосылғаннан кейін автоматты түрде басқа пакеттерге таралады, әдетте бұл қызмет көрсетушінің жариялау деректерін ұрлап, оларды қызмет көрсетуші басқаратын әрбір пакетке бірдей пайдалы жүктемені енгізу үшін пайдаланады. Бұл классикалық мағынада «құрт»: ол біреудің оны әдейі орнатуын күтпейді, ол өздігінен, пакеттен пакетке, шоттан шотқа, машина жылдамдығымен таралады.
Бұл өздігінен таралу npm құртының инцидентін кәдімгі зиянды пакеттен ажыратады. Бір ғана зиянды пакет шөп үймесіндегі ине болып табылады. npm құрты әрбір бұзылған қызмет көрсетушіні жаңа тарату нүктесіне айналдырады, ал шөп үймес өзінің инелерін жасай бастайды.
Қазіргі уақытқа дейін ең үлкен npm құрт оқиғалары
Өткен жылы npm құрт үлгісіне үш нақты сынақ нұсқасы берілді, олардың әрқайсысы алдыңғысына қарағанда тиімдірек болды:
- Шай-Хулуд (қыркүйек 2025). Алғашқы құжатталған өздігінен таралатын npm құрты. Ол қолдаушының тіркелгі деректерін бұзып, содан кейін оларды қолдаушының бақылауындағы әрбір пакеттің зиянды нұсқаларын жариялау үшін пайдаланды, бұл әзірлеушілердің өздерін құрттың келесі кезеңі үшін жеткізу механизміне айналдырды.
- axios (2026 жылғы наурыз). Аптасына шамамен 100 миллион рет жүктелген пакеттің ішінде жасырылған ұлттық зиянды бағдарлама. Қатаң таралу мағынасындағы құрт емес, бірақ Shai-Hulud пайдаланған сол npm экожүйесінің сенім моделі шынымен де үлкен көлемде пайдалы жүктемені көтере алатынының дәлелі.
- SAP npm (2026 жылғы сәуір). Сол кезде мини-Шай-Хулуд ретінде сипатталған: бастапқы оқиғадан кейін бір жылдан аз уақыт өткен соң, сол құрт үлгісі ауқымды түрде қайталанған. Механизм өзгерген жоқ. Қорғаныс та көбінесе өзгерген жоқ.
Үш npm құрт оқиғасы, бір қайталанатын үлгісенімді баспагердің беделін түсіру, олардың сенімхаттарын автоматты түрде тарату үшін пайдалану және қалғанын басылым мен қауымдастықтың анықтауы арасындағы алшақтыққа сену.
Қайталанатын үлгі
Нақты мәліметтерді алып тастаңыз, сонда әрбір npm құрт оқиғасы бірдей төрт соққыдан кейін орындалады:
- Есептік жазбаның бұзылуы. Қызмет көрсетушінің жариялау токені, npm loginнемесе CI тіркелгі деректері ұрланады, әдетте фишинг, құпия ақпараттың ағып кетуі немесе өз тізбегіндегі бұзылған тәуелділік арқылы.
- Дыбыссыз инъекция. Шабуылдаушы зиянды код қосылған заңды, сенімді пакеттің жаңа нұсқасын жібереді, көбінесе postinstall немесе біреу орнатқан сәтте автоматты түрде іске қосылатын басқа өмірлік цикл скриптінің ішінде.
- Автоматты таралу. Егер бұзылған қолдаушы басқа пакеттерді басқарса немесе зиянды скрипттің өзі қосымша деректерді жинаса, құрт шабуылдаушының қосымша әрекетінсіз келесі пакетке және келесі қолдаушыға таралады.
- Анықтау кешігуі. Пакет тізілімде жұмыс істейді, оны кез келген адам орната алады, біреу байқап, хабарлап, ол жойылғанша. Кейбір оқиғалар үшін сағаттар, басқалары үшін күндер кідіріс - құртқа қажет болатын толық терезе.
Қорғаныс үшін төртінші соққының маңызды екенін мойындау. npm құрт оқиғасын азайтудың әрбір стратегиясы, негізінен, анықтау кешігуін азайтуға немесе айналып өтуге тырысу болып табылады.
Сілтеме жасауға тұрарлық құрылым: SIP-тің салқындату мәселесіне жауабы
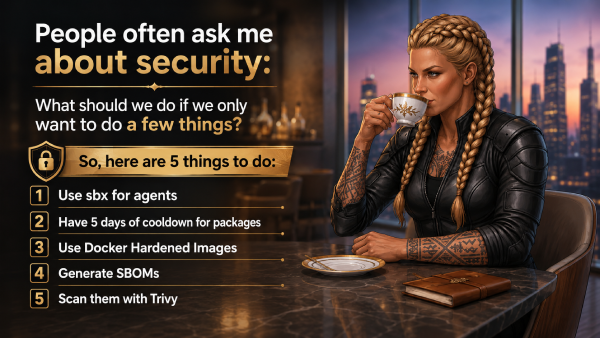
Бұл үлгіге әрбір жауап жеткізушіден келе бермейді. Ең айқын жауаптардың бірі SIP, Мұхаммед-Әли Арабидің қауіпсіздік жөніндегі шұғыл жоспары, бағдарламалық жасақтама жеткізу тізбегінің тәуекеліне арналған бес бақылаудан тұратын төтенше жағдай құрылымы, ол SafeDev сессиясының соңында қойылған өте практикалық сұрақтан туындады: «Егер біз тек бірнеше нәрсені ғана жасай алсақ, алдымен не істеуіміз керек?»
SIP-тің екінші басқару элементі npm құрты мәселесіне тікелей бағытталған: тексерілмеген тәуелділіктерді бес күндік салқындату кезеңімен қатыру және зиянды postinstall орнату кезінде автоматты түрде орындалмауы үшін өмірлік цикл сценарийлерін өшіру. Іс жүзінде бұл min-release-age=5 және ignore-scripts=true жобада .npmrc, CI жүйесінде күштеп орнатылған, сондықтан құлыптау файлы кеше жарияланған пакетті тыныш шеше алмайды. Бұл шынымен де сенімді, аз күш жұмсалатын басқару құралы және әрбір npm құрт оқиғасы байланысты болатын бірдей анықтау кідірісін тікелей нысанаға алады. Іздеңіз:
Салқындату терезесі әлі де бос орын қалдыратын жер
Салқындату кезеңі – бұл ставка: қауымдастық күту кезеңі аяқталғанға дейін зиянды пакетті байқап, хабарлайды. Көп жағдайда бұл ставка өзін ақтайды. Бұзылған пакеттердің маңызды бөлігі жарияланғаннан кейінгі алғашқы бірнеше күн ішінде белгіленеді, сондықтан бес күндік терезе ақылға қонымды әдепкі болып табылады.
Бірақ npm құрты әдеттегі зиянды пакет сияқты әрекет етпейді, және бұл бекітілген қайта жүктеу уақыты сіз үшін не істей алатынын және не істей алмайтынын өзгертеді.
Алдын ала болуcisжылдамдық туралы: Тез таралатын құрт шын мәнінде салқындату кезеңін жеңе алмайды. Егер сіз қатаң минималды босату жасын енгізсеңіз, сол бастапқы толқын кезінде жарияланған пакеттер әлі де құрастыруға кіру үшін тым жаңа болып табылады, құрт осы уақытта қанша пакетті бұзса да. Жылдамдық маңызды, бірақ бұл салқындату кезеңін жүргізбейтін әрбір адам үшін маңызды, бұрыннан күштеп орнатылғанды жеңу үшін емес.
Нағыз шектеу - шыдамдылық. Мұқият жүктеме салқындату кезеңінен кейін демалмай қалуы мүмкін, тек күндер өтіп, пакет «сенімді» аймаққа жеткеннен кейін ғана белсендіріледі.cisөйткені ол қайта зарядтау кезеңі күтіп тұрғанын біледі. Бұл тек бекітілген қайта зарядтау жеткіліксіз болатын және MEW дәлелді анықтау сияқты нәрсе оның орнына емес, жанында орналасуы керек сценарий.
Екі сәтсіздік режимі де SIP ойлауындағы кемшілік емес. Recovery - бұл қауымдастықты анықтау ставкасы, ал қауымдастықты анықтаудың төменгі шегі бар: ол әлі ешкім хабарламаған нәрсені анықтай алмайды. Бұл тек SIP-ке ғана тән олқылық емес, бұл әрекет етуден бұрын қолтаңбаның, кеңес берудің немесе қоғамдық есептің болуын күтетін кез келген қорғаныстың құрылымдық шегі.
MEW салқындату терезесіндегі алшақтықты қалай жабады
Бұл алдын алаcisЭли алшақтық Xygeni зиянды бағдарламасы туралы ерте ескерту (MEW) жабу үшін жасалған. Қауымдастық есептерін немесе жарияланған қолтаңбаны күтудің орнына, MEW жаңа пакеттер мен нұсқалар жарияланған сайын NPM, PyPI және Maven бағдарламаларын үздіксіз сканерлейді, белгілі қауіптермен сәйкестендірудің орнына мінез-құлықты талдайды. Бірдеңе зиянды болып көрінген кезде, ол карантинге қойылады және бұл нәтижені қауіпсіздік зерттеушілері жария етілгенге дейін растайды, кейін емес.
Бұл айырмашылық жоғарыдағы екі npm құртының да істен шығу режимі үшін маңызды. Жылдам таралатын құртқа қарсы қолтаңба алдындағы анықтау үшін қайта зарядтау уақыты бар деп есептейтін бес күн қажет емес. Пациент, ұйықтап жатқан пайдалы жүктемеге қарсы MEW мінез-құлық талдауы жасты немесе беделді емес, кодтың шын мәнінде не істейтінін іздейді, сондықтан қайта зарядтау терезесін күту шабуылдаушыға ештеңе бермейді.
MEW тәуелділік брандмауэрі мұны орнатудың өзіне дейін кеңейтеді, зиянды пакетті нақты уақыт режимінде бұғаттайды, тіпті ол алдыңғы тексерулерден өтсе де, және сол анықтау қабаты ... қамтиды. CI/CD npm құрт инцидентінің жағы: шабуылдаушыға зиянды бағдарламаны итеруге мүмкіндік беретін құлыпты ашу-тармақтау, енгізу, қайта құлыптау үлгісі commit және егер бұл орын алса, толық аудит ізімен олардың іздерін тыныш жасырады.
SIP және MEW әртүрлі деңгейлерде бірдей сұраққа жауап береді
Мұның ешқайсысы SIP-тің салқындату уақытын басқаруды дұрыс емес етпейді және ашық айтуға тұрарлық: өмірлік цикл сценарийлері өшірілген бес күндік салқындату әлі де команданың кәдімгі npm құрт оқиғасына қарсы қоя алатын ең жылдам және ең арзан қорғаныс құралдарының бірі болып табылады және ол кез келген күрделі жеткізу тізбегін нығайту жоспарына жатады. Ол жасай алмайтын нәрсе - қауымдастық әлі таппаған нәрсені анықтау. Бұл салқындату кезінде емес, оның орнына емес, үздіксіз, мінез-құлыққа негізделген анықтау жұмысы.
Екі тәсіл бір-бірімен қабаттасып, бір мәселенің екі жағын да қамтиды: SIP құрылымды нығайтады pipeline, тәуелділіктің қатып қалуы және белгілі, ашылған қауіп ландшафтының айналасындағы контейнер кескіні, ал MEW қолтаңба алдындағы анықтау әлі ашылмаған, өз логикасы бойынша, салқындату терезесінде болжай алмайтын npm құрт оқиғаларын қамтиды.

FAQ
Бір сөйлеммен npm құрты дегеніміз не?
npm-ге жарияланған зиянды код, әдетте, шабуылдаушының қосымша әрекетінсіз, қолдау көрсетушінің тіркелгі деректерін ұрлап, оларды сол пайдалы жүктемені басқа жерге енгізу үшін пайдалану арқылы басқа пакеттерге автоматты түрде таралады.
Әрбір зиянды npm пакеті npm құрты ма?
Жоқ. Өздігінен таралмайтын зиянды пакет жеткізу тізбегінің шабуылы болып табылады, бірақ құрт емес. npm құрт инцидентін нақты анықтайтын нәрсе - бұл өзіндік таралу кезеңі: бір компромисс автоматты түрде келесісіне әкеледі.
Тәуелділіктің салқындату кезеңі npm құртын тоқтата ма?
Бұл қауіпті айтарлықтай азайтады, себебі зиянды пакеттердің көпшілігі жарияланғаннан кейінгі алғашқы бірнеше күн ішінде хабарланады. Бірақ қайта жүктеу - бұл қауымдастықты анықтау жылдамдығына ставка, ал тез таралатын немесе әдейі ұйықтап жатқан npm құртын сол шектен шығу үшін арнайы жасауға болады.
Салқындату кезеңіне дейін npm құртын не ұстайды?
Қолтаңбаға немесе әлі бар жалпыға қолжетімді есепке тәуелді емес үздіксіз, мінез-құлыққа негізделген сканерлеу. Xygeni компаниясының MEW сияқты арнайы олқылықты алдын ала анықтау құралдары жабу үшін жасалған.
