






ការអភិវឌ្ឍន៍ទំនើប pipelines ត្រូវបានដំណើរការដោយកម្មវិធីប្រភពបើកចំហ។ ប៉ុន្តែបើគ្មានភាពមើលឃើញត្រឹមត្រូវទេ អង្គការរបស់អ្នកអាចប្រឈមនឹងហានិភ័យអាជ្ញាប័ណ្ណ ភាពងាយរងគ្រោះ និងសម្ពាធអនុលោមភាពកាន់តែខ្លាំងឡើង។ នោះហើយជាមូលហេតុដែលវាមានសារៈសំខាន់ណាស់ក្នុងការអនុម័ត ការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជននិងដើម្បីគាំទ្រការបង្ហាញព័ត៌មានទាំងនោះជាមួយនឹងសកម្មភាពដោយប្រើប្រាស់ ដំណោះស្រាយល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហ.
នៅក្នុងការណែនាំនេះ យើងនឹងពន្យល់ពីរបៀបបង្កើតដំណើរការបង្ហាញព័ត៌មានដែលមានតម្លាភាព និងគួរឱ្យទុកចិត្តជាមួយ SBOMs, VDRs និងខាងស្តាំ open source security ម៉ាស៊ីនស្កេនជំហាននីមួយៗស្របតាមបទប្បញ្ញត្តិបច្ចុប្បន្ន និង enterprise ការរំពឹងទុក។
១. ហេតុអ្វីបានជាការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហមានសារៈសំខាន់?
ការប្រើប្រាស់សមាសធាតុប្រភពបើកចំហគឺ standard នៅក្នុងលំហូរការងារអភិវឌ្ឍន៍ស្ទើរតែទាំងអស់។ ទោះជាយ៉ាងណាក៏ដោយ បើគ្មានការបង្ហាញច្បាស់លាស់ទេ អ្នកប្រឈមនឹងហានិភ័យ៖
- ការរំលោភច្បាប់ពីអាជ្ញាប័ណ្ណដែលមិនស្គាល់
- ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ពីកញ្ចប់ព្យាបាទ
- កិច្ចព្រមព្រៀងដែលបាត់បង់ដោយសារតែឯកសារអនុលោមភាពមិនល្អ
ដើម្បីជៀសវាងគ្រោះថ្នាក់ទាំងនេះ យុទ្ធសាស្ត្របង្ហាញព័ត៌មានរបស់អ្នកត្រូវតែពេញលេញ ត្រឹមត្រូវ និងទាន់សម័យ។ ការអនុម័ត ដំណោះស្រាយល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហ ធានាថាតម្លាភាពត្រូវបានផ្គូផ្គងជាមួយនឹងការកាត់បន្ថយហានិភ័យពិតប្រាកដ។
2. ស្វ័យប្រវត្តិកម្ម SBOM និង VDR សម្រាប់តម្លាភាពសមាសភាគប្រភពបើកចំហ
ដើម្បីអនុវត្តការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជន មូលដ្ឋានគ្រឹះសំខាន់បំផុតគឺស្វ័យប្រវត្តិកម្ម។ ជំនួសឱ្យការចងក្រងបញ្ជីកញ្ចប់ដោយដៃ ក្រុមគួរតែពឹងផ្អែកលើឧបករណ៍ដែលបង្កើតភាពពេញលេញ និង... standardអនុលោមតាម s សេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM) និងមានភាពត្រឹមត្រូវ របាយការណ៍បង្ហាញព័ត៌មានអំពីភាពងាយរងគ្រោះ (VDR).
An SBOM ព័ត៌មានលម្អិតនីមួយៗ សមាសភាគប្រភពបើកចំហ ប្រើក្នុងកម្មវិធីរបស់អ្នក រួមទាំងការពឹងផ្អែកដោយផ្ទាល់ និងអន្តរកាល ជាមួយនឹងព័ត៌មានដូចជាលេខកំណែ អាជ្ញាប័ណ្ណ និងប្រភពដើម។ នេះលែងជាជម្រើសទៀតហើយ។ បទប្បញ្ញត្តិដូចជា NIS១ និងបទបញ្ជាប្រតិបត្តិលេខ 14028 ទាមទារឱ្យមានភាពមើលឃើញពេញលេញនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
ទោះជាយ៉ាងណាក៏ដោយ បញ្ជីតែមួយមុខមិនគ្រប់គ្រាន់ទេ។ VDR ផ្តល់ឱ្យអ្នក និងអតិថិជនរបស់អ្នកនូវចម្លើយពិតប្រាកដ៖ តើសមាសធាតុណាខ្លះដែលងាយរងគ្រោះ ថាតើភាពងាយរងគ្រោះទាំងនោះអាចកេងប្រវ័ញ្ចបានឬអត់ និងជំហានកាត់បន្ថយអ្វីខ្លះដែលត្រូវបានអនុវត្ត។ VDR មានប្រយោជន៍ជាពិសេសនៅក្នុងឧស្សាហកម្មដែលមានបទប្បញ្ញត្តិ ដែលអ្នកលក់កម្មវិធីត្រូវតែបង្ហាញមិនត្រឹមតែអ្វីដែលពួកគេប្រើប្រាស់ប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងរបៀបដែលពួកគេគ្រប់គ្រងហានិភ័យផងដែរ។
ជាមួយ Xygeni, SBOM ហើយការបង្កើត VDR ត្រូវបានបង្កើតឡើងនៅក្នុងការអភិវឌ្ឍន៍របស់អ្នក pipelineប្រព័ន្ធនេះប្រមូលទិន្នន័យមេតានៃការពឹងផ្អែកដោយស្វ័យប្រវត្តិ បង្កើនវាជាមួយនឹងព័ត៌មានអំពីអាជ្ញាប័ណ្ណ និងភាពងាយរងគ្រោះ ហើយនាំចេញវាទៅជាទម្រង់ឧស្សាហកម្មដូចជា អេស។ ឌី។ អេ និង ព្យុះស៊ីក្លូនDXរបាយការណ៍ទាំងនេះបំពេញតាមតម្រូវការអនុលោមភាពយ៉ាងតឹងរ៉ឹងបំផុត និងគាំទ្រការបង្ហាញព័ត៌មានដែលផ្អែកលើទំនុកចិត្តនៅទូទាំងលំហូរការងាររបស់អតិថិជន សវនកម្ម និងការផ្គត់ផ្គង់។
៣. ស្កេនភាពអាស្រ័យជាមួយឧបករណ៍វិភាគដែលយល់ដឹងអំពីប្រព័ន្ធអេកូឡូស៊ី
ការបង្ហាញព័ត៌មានត្រឹមត្រូវចាប់ផ្តើមដោយការស្កេនត្រឹមត្រូវ។ ដើម្បីធានាបាននូវភាពពេញលេញ អ្នកត្រូវការឧបករណ៍វិភាគដែលបង្កើតឡើងសម្រាប់ប្រព័ន្ធអេកូឡូស៊ីកញ្ចប់នីមួយៗ៖ npm, Maven, PyPI, NuGet និងផ្សេងៗទៀត។
ចំពោះ ស៊ីហ្គេនី open source security ម៉ាស៊ីនស្កេន ប្រើឧបករណ៍វិភាគជាក់លាក់តាមភាសា ដើម្បីទៅហួសពីការវិភាគស្ថិតិឋិតិវន្ត។ ឧបករណ៍វិភាគទាំងនេះរកឃើញសមាសធាតុផ្ទាល់ និងអន្តរកាលជាក់ស្តែងដែលប្រើក្នុងការបង្កើតរបស់អ្នក ដោះស្រាយកំណែ និងប្រមូលទិន្នន័យមេតាសំខាន់ៗដូចជា៖
- ប្រភេទអាជ្ញាប័ណ្ណ
- ប្រភពដើមនៃសមាសភាគ
- អត្តសញ្ញាណអ្នកថែទាំ
- អាយុកាលកញ្ចប់ ឬស្ថានភាពថែទាំ
កម្រិតនៃព័ត៌មានលម្អិតនេះគឺមានសារៈសំខាន់សម្រាប់ការអនុវត្តការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជន។ ម៉ាស៊ីនស្កេនទូទៅខកខានសូចនាករសំខាន់ៗ ដូចជាកញ្ចប់ npm ខាងក្នុងដែលមិនមានវិសាលភាព ដែលអាចត្រូវបានប៉ះពាល់ដោយចៃដន្យទៅក្នុងបញ្ជីឈ្មោះសាធារណៈ។
៤. រកឃើញសមាសធាតុដែលមានហានិភ័យ និងគួរឱ្យសង្ស័យមុនពេលអ្នកបង្ហាញ
ដំណើរការបង្ហាញព័ត៌មានដែលមានគុណភាពខ្ពស់លើសពីសារពើភ័ណ្ឌ វារួមបញ្ចូល ការត្រងហានិភ័យនោះហើយជាកន្លែងដែល Xygeni's open source security ម៉ាស៊ីនស្កេន កំណត់ខ្លួនវាដោយឡែកពីគេ។ វារួមបញ្ចូលទាំងឧបករណ៍ចាប់សញ្ញាជាក់លាក់សម្រាប់៖
- ភាពច្របូកច្របល់នៃការពឹងផ្អែក៖ ចាប់ឈ្មោះកញ្ចប់ខាងក្នុងដែលត្រូវគ្នានឹងឈ្មោះសាធារណៈ។
- បន្លំរារាំងកញ្ចប់ដែលមើលទៅស្រដៀងគ្នា ដែលត្រូវបានរចនាឡើងដើម្បីបញ្ឆោត។
- មេរោគកំណត់អត្តសញ្ញាណឥរិយាបថព្យាបាទនៅក្នុងស្គ្រីបពេលដំឡើង ឬពេលដំណើរការ។
- ស្គ្រីបគួរឱ្យសង្ស័យ៖ រកឃើញពាក្យបញ្ជាសែលដែលមិនគួរឱ្យទុកចិត្ត ឬតក្កវិជ្ជាដែលបានអ៊ិនកូដ។
- កញ្ចប់មិនប្រក្រតី៖ បន្លិចសមាសធាតុដែលមិនធម្មតា ឬមិនដូចលំនាំ។
- ម៉ូឌុល npm ដែលមិនបានកំណត់វិសាលភាព៖ សម្គាល់កូដខាងក្នុងដែលអាចត្រូវបានបោះពុម្ពផ្សាយដោយចៃដន្យ។
សមត្ថភាពទាំងនេះធ្វើឱ្យ open source security ម៉ាស៊ីនស្កេនផ្នែកសំខាន់មួយនៃដំណោះស្រាយល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហ ដោយធានាថាការបង្ហាញព័ត៌មានរបស់អ្នកឆ្លុះបញ្ចាំងពីវិធីសាស្រ្តសុវត្ថិភាពជាមុនសិន មុនពេលទៅដល់អតិថិជនរបស់អ្នក។
| អ្នកគ្រប់គ្រងកញ្ចប់ | ភាសា | ឯកសារពឹងផ្អែកដែលបានគាំទ្រ |
|---|---|---|
| Maven | កោះជ្វា | pom.xml |
| ក្រាល | ចាវ៉ា, កូតលីន | build.gradle, build.gradle.kts, gradle.lockfile, gradle.properties |
| NPM | JavaScript | package.json, package-lock.json |
| ដេរ | JavaScript | សោរអំបោះ |
| PNPM | JavaScript | pnpm-lock.yaml |
| ប៊ូវ | JavaScript | bower.json |
| នូហ្គេត | .NET, C# | .nuspec, packages.config, .csproj, project.assets.json, packages.lock.json |
| pip | ពស់ថ្លាន់ | requirements.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, environment.yml |
| កំណាព្យ | ពស់ថ្លាន់ | requirements.txt, pyproject.toml, poetry.lock |
| ម៉ូឌុលទៅ | ហ្គោឡាង (ទៅ) | go.mod, go.sum |
| កម្មវិធីតែង | កម្មវិធី PHP | composer.json, composer.lock |
| ត្បូងទទឹម | Ruby ព្រម | Gemfile, Gemfile.lock |
៥. បន្ថែមបរិបទភាពងាយរងគ្រោះជាមួយនឹង Reachability និង Exploitability
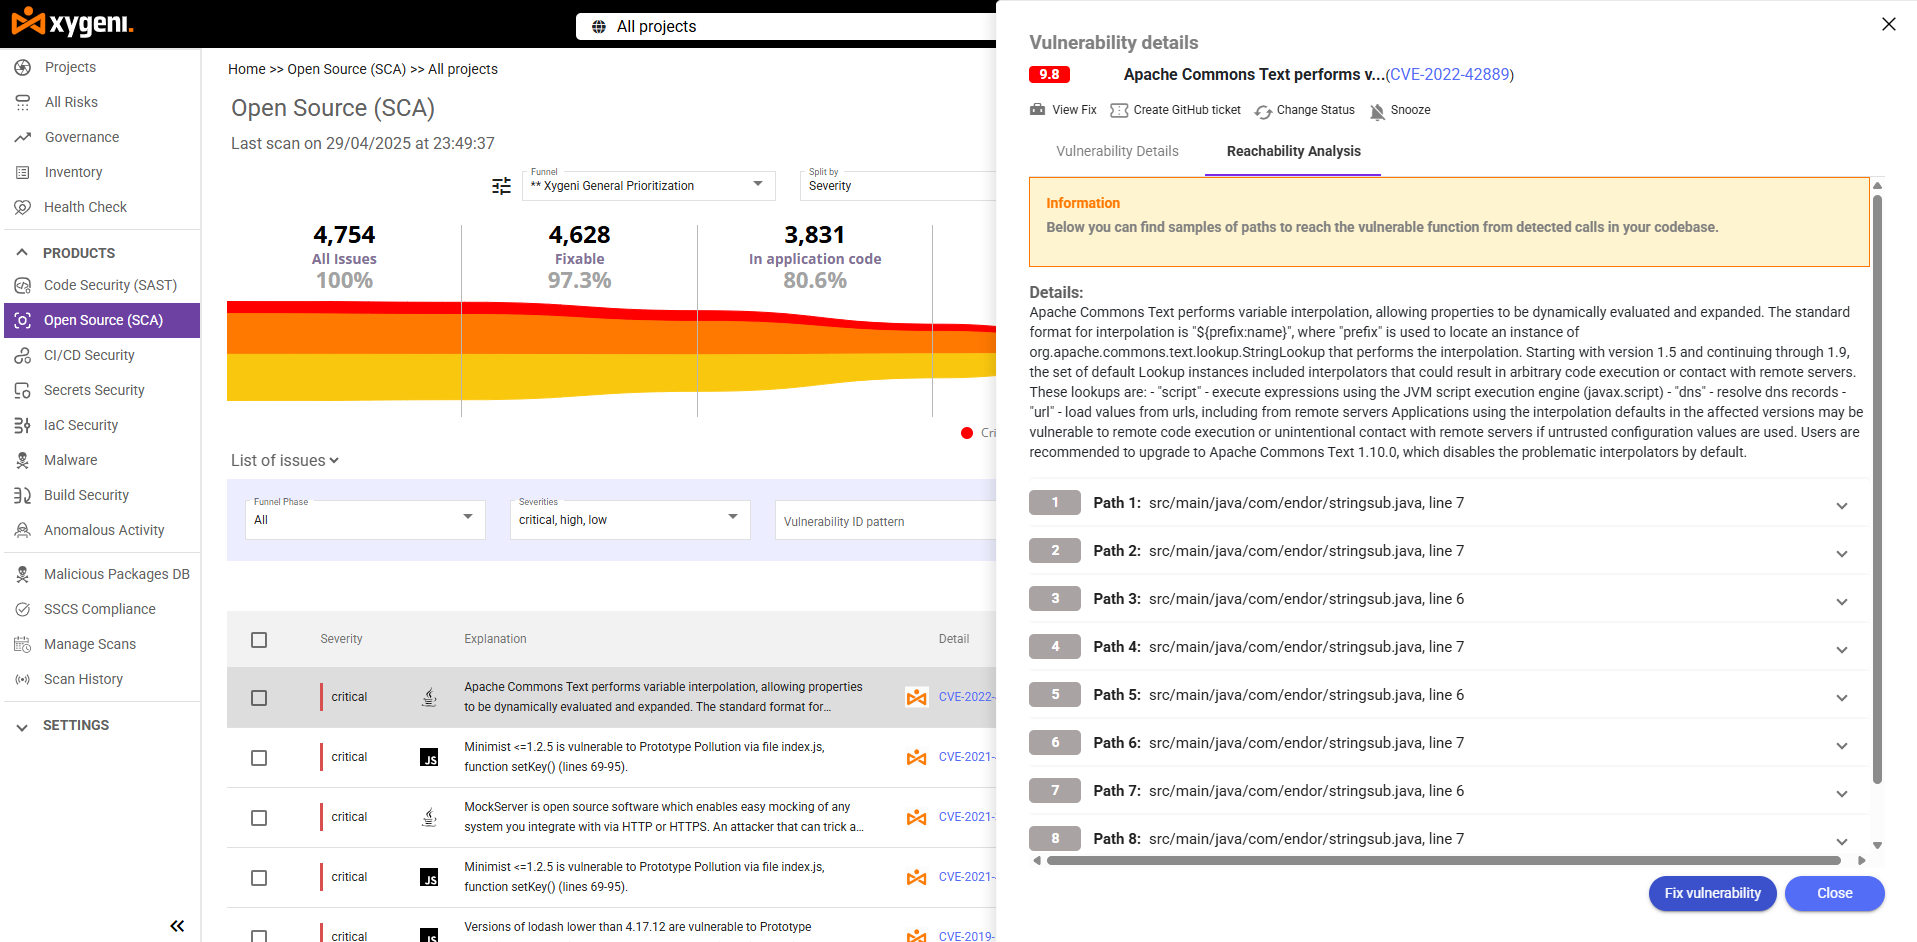
នៅពេលបង្ហាញពីភាពងាយរងគ្រោះ បរិបទគឺជាអ្វីៗទាំងអស់។ មិនមែន CVE ទាំងអស់សុទ្ធតែដូចគ្នានោះទេ។ ភាពងាយរងគ្រោះធ្ងន់ធ្ងរអាចនឹងមិនដែលត្រូវបានបង្កឡើងនៅក្នុងកម្មវិធីរបស់អ្នកទេ ប្រសិនបើកូដដែលរងផលប៉ះពាល់មិនអាចទៅដល់។
Xygeni បង្កើន VDR របស់វាជាមួយ៖
- ការវិភាគលទ្ធភាពទៅដល់៖ កំណត់ថាតើមុខងារងាយរងគ្រោះត្រូវបានហៅឬអត់។
- ការដាក់ពិន្ទុ EPSSប៉ាន់ស្មានលទ្ធភាពនៃការកេងប្រវ័ញ្ចក្នុងពិភពពិត។
- ការយល់ដឹងអំពីហានិភ័យនៃការដោះស្រាយ៖ បង្ហាញជម្រើសធ្វើឱ្យប្រសើរឡើងណាដែលមានសុវត្ថិភាពបំផុត រួមទាំងការផ្លាស់ប្តូរដែលធ្វើឲ្យខូច ឬហានិភ័យថ្មីដែលបានណែនាំនៅក្នុងកំណែដែលបានបំណះ។
វាកាត់បន្ថយសំឡេងរំខាន និងជួយអ្នកឱ្យផ្តោតការបង្ហាញព័ត៌មានលើអ្វីដែលសំខាន់។ អតិថិជនទទួលបានព័ត៌មានសុវត្ថិភាពពិតប្រាកដ មិនមែនជាបញ្ជីវែងឆ្ងាយ ដែលមិនអាចធ្វើសកម្មភាពបាននោះទេ។
6. រួមបញ្ចូល CI/CD ដើម្បីរក្សាការបង្ហាញព័ត៌មានឲ្យបានត្រឹមត្រូវ និងទាន់ពេលវេលា
សមាសធាតុប្រភពបើកចំហរផ្លាស់ប្តូរជាញឹកញាប់។ នោះហើយជាមូលហេតុដែលឯកសារបង្ហាញព័ត៌មានឋិតិវន្តហួសសម័យយ៉ាងឆាប់រហ័ស។ ដើម្បីធានាបាននូវភាពត្រឹមត្រូវ លំហូរការងារបង្ហាញព័ត៌មានរបស់អ្នកត្រូវតែរួមបញ្ចូលជាមួយ CI/CD.
Xygeni អនុញ្ញាតឱ្យអ្នក៖
- ស្វ័យប្រវត្តិ SBOM និងការបង្កើត VDR កំឡុងពេលសាងសង់
- កំណត់ច្រកទ្វារសុវត្ថិភាពដើម្បីរារាំងកញ្ចប់ដែលមិនមានសុវត្ថិភាព
- ទទួលបានការជូនដំណឹងភ្លាមៗនៅពេលដែលការពឹងផ្អែកស្អាតក្លាយជាងាយរងគ្រោះ
- តាមដានការផ្លាស់ប្តូរនៅទូទាំង pull requests និងការដាក់ពង្រាយ
ការរួមបញ្ចូលពេលវេលាជាក់ស្តែងនេះធ្វើឱ្យការបង្ហាញព័ត៌មានរបស់អ្នកទាន់សម័យ និងស្របតាម ការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជនជាពិសេសនៅពេលដោះស្រាយជាមួយ enterprise អតិថិជន ឬក្របខ័ណ្ឌសវនកម្ម។
៧. ផ្តល់របាយការណ៍ដែលត្រៀមរួចជាស្រេចសម្រាប់សវនកម្ម ដែលកសាងទំនុកចិត្ត
អតិថិជន និងអ្នកសវនកររបស់អ្នកត្រូវការច្រើនជាងបញ្ជី ពួកគេត្រូវការភាពច្បាស់លាស់ និងភស្តុតាង។ Xygeni ធ្វើឱ្យវាងាយស្រួល។
អ្នកអាច:
- នាំចេញ SBOMs និង VDR ដោយចុចតែម្តង
- ត្រងតាមភាពធ្ងន់ធ្ងរ ប្រភេទអាជ្ញាប័ណ្ណ ឬលទ្ធភាពកេងប្រវ័ញ្ច
- ប្រើប្រាស់ Web UI របស់យើងសម្រាប់ការអនុលោមតាមច្បាប់ dashboards
- កំណត់ចំណាំអំពីហានិភ័យ និងភ្ជាប់កំណត់ចំណាំសម្រាប់ដោះស្រាយ
មុខងារទាំងនេះមិនត្រឹមតែធ្វើឱ្យការធ្វើសវនកម្មមានភាពសាមញ្ញប៉ុណ្ណោះទេ ថែមទាំងជួយអ្នកឱ្យបំពេញតាមវិសាលភាពពេញលេញនៃដំណោះស្រាយល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហ។
អនុវត្តការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជន
គ្រប់គ្រងដោយជោគជ័យ open source security លែងគ្រាន់តែជាបញ្ហាប្រឈមផ្នែកបច្ចេកទេសទៀតហើយ វាគឺជាគុណសម្បត្តិប្រកួតប្រជែងមួយ។ ដោយធ្វើតាម ការអនុវត្តល្អបំផុតសម្រាប់ការបង្ហាញសមាសធាតុប្រភពបើកចំហដល់អតិថិជនអ្នកបង្ហាញថាកម្មវិធីរបស់អ្នកមិនត្រឹមតែមានមុខងារប៉ុណ្ណោះទេ ថែមទាំងមានសុវត្ថិភាព មានតម្លាភាព និងអនុលោមតាមច្បាប់ទៀតផង។
ការបង្ហាញរបស់អ្នក សមាសធាតុប្រភពបើកចំហ ជាក់ស្តែង រួមជាមួយនឹងទិន្នន័យភាពងាយរងគ្រោះជាក់ស្តែង បង្កើតទំនុកចិត្តជាមួយទាំងអ្នកប្រើប្រាស់ និង enterprise អតិថិជន។ វាក៏គាំទ្រការអនុលោមតាមក្របខ័ណ្ឌដូចជា NIS2, DORA និងបទបញ្ជាប្រតិបត្តិលេខ 14028 ផងដែរ។
ការប្រើប្រាស់ open source security ម៉ាស៊ីនស្កេន ដូចជា Xygeni ផ្តល់ឱ្យក្រុមរបស់អ្នកនូវស្វ័យប្រវត្តិកម្ម និងភាពវៃឆ្លាតដែលវាត្រូវការដើម្បី៖
- បង្កើតភាពត្រឹមត្រូវ SBOM និងរបាយការណ៍ VDR ជាមួយរាល់ការសាងសង់
- រកឃើញការគំរាមកំហែងដែលលាក់នៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក
- គូសបញ្ជាក់ពីហានិភ័យនៃការកេងប្រវ័ញ្ច និងអាជ្ញាប័ណ្ណនៅក្នុងសមាសធាតុរបស់អ្នក
- ផ្តល់របាយការណ៍ដែលអាចអនុវត្តបាន និងត្រៀមរួចរាល់សម្រាប់សវនកម្មតាមតម្រូវការ
សមត្ថភាពទាំងនេះគឺជាផ្នែកមួយនៃដំណោះស្រាយល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពសមាសធាតុប្រភពបើកចំហ ហើយពួកវាដាក់ក្រុមរបស់អ្នកជាដៃគូសកម្ម និងអាចទុកចិត្តបានក្នុងវិស័យសុវត្ថិភាព។

