






ការចាប់ផ្តើមជាមួយកម្មវិធី Ansible និងការអនុវត្តល្អបំផុតសម្រាប់សុវត្ថិភាព
កម្មវិធី Ansible បានក្លាយជាឧបករណ៍មួយក្នុងចំណោមឧបករណ៍ដ៏ពេញនិយមបំផុតសម្រាប់ធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ។ ខណៈពេលដែលវាបានចាប់ផ្តើមជាម៉ាស៊ីនស្វ័យប្រវត្តិកម្មសាមញ្ញមួយ សព្វថ្ងៃនេះវាក៏ដើរតួនាទីយ៉ាងសំខាន់ផងដែរនៅក្នុង អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាពជួយក្រុមអនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាព ការពារម៉ាស៊ីនមេ និងរក្សាបរិស្ថានឱ្យស្របគ្នា។ យ៉ាងណាក៏ដោយ ដូចជាឧបករណ៍ដ៏មានឥទ្ធិពលណាមួយដែរ សុវត្ថិភាពអាស្រ័យលើរបៀបដែលអ្នកប្រើប្រាស់វា និងថាតើអ្នកអនុវត្តតាមឬអត់ ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន ពីការចាប់ផ្តើម។
នៅក្នុងមគ្គុទ្ទេសក៍សំណួរដែលសួរញឹកញាប់នេះ យើងនឹងឆ្លើយសំណួរទូទៅបំផុតអំពី Ansible ចាប់ពីអ្វីដែលវាជា រហូតដល់របៀបដែលអ្នកអភិវឌ្ឍន៍ប្រើប្រាស់វាសម្រាប់សុវត្ថិភាព។ យើងក៏នឹងពន្យល់ពីមូលហេតុផងដែរ។ កម្មវិធីដែលអាចទទួលយកបាន គឺច្រើនជាងការរៀបចំឡើងវិញ របៀប អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព គាំទ្រដល់ដំណើរការការងារ DevSecOps និង ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន ក្រុមនីមួយៗគួរតែធ្វើតាម ជៀសវាងហានិភ័យនៅក្នុង pipelines.
សំណួរដែលសួរញឹកញាប់អំពីកម្មវិធី Ansible
តើកម្មវិធី Ansible ជាអ្វី?
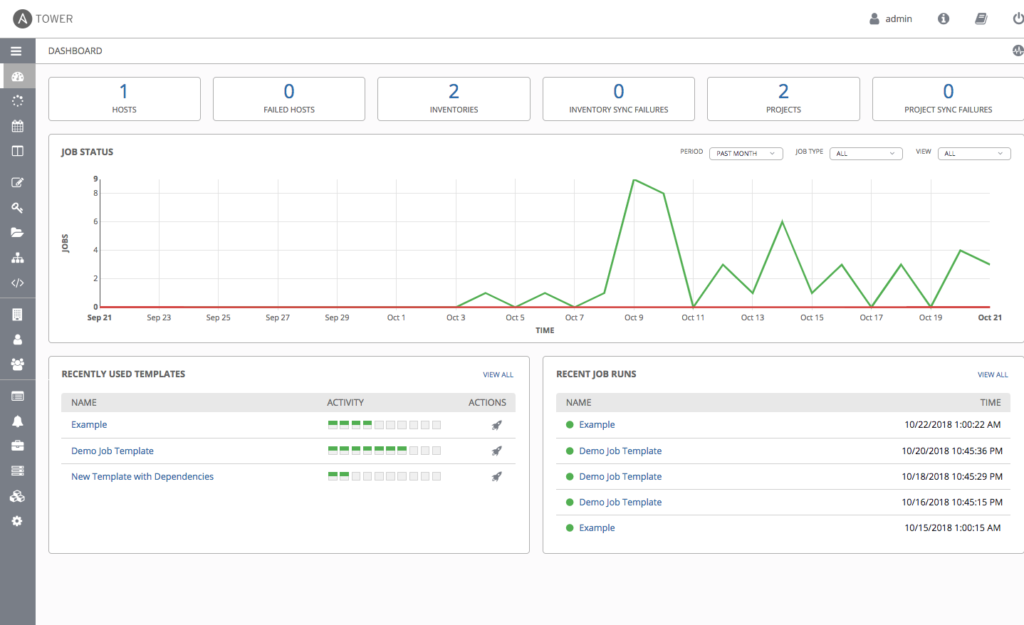
កម្មវិធី Ansible គឺជាឧបករណ៍ស្វ័យប្រវត្តិកម្មប្រភពបើកចំហមួយដែលជួយអ្នកអភិវឌ្ឍន៍ និងក្រុមប្រតិបត្តិការគ្រប់គ្រងប្រព័ន្ធ ដាក់ពង្រាយកម្មវិធី និងកំណត់ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaCវាប្រើ YAML សាមញ្ញ playbooksដែលធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការពិពណ៌នាអំពីភារកិច្ច និងអនុវត្តការកំណត់រចនាសម្ព័ន្ធជាប់លាប់នៅទូទាំងម៉ាស៊ីនមេ កុងតឺន័រ និងធនធានពពក។
មិនដូចឧបករណ៍ស្វ័យប្រវត្តិកម្មផ្សេងទៀតទេ Ansible មិនតម្រូវឱ្យមានភ្នាក់ងារនៅលើម៉ាស៊ីនគោលដៅទេ។ ផ្ទុយទៅវិញ វាភ្ជាប់តាមរយៈ SSH ឬ API ដែលធ្វើឱ្យការអនុម័តកាន់តែងាយស្រួល និងកាត់បន្ថយការចំណាយ។ ជាលទ្ធផល ក្រុមអាចធ្វើបានយ៉ាងឆាប់រហ័ស standardពង្រីកបរិស្ថាន និងធ្វើមាត្រដ្ឋានការដាក់ពង្រាយដោយមិនចាំបាច់មានភាពស្មុគស្មាញបន្ថែម។
លើសពីនេះ អ្នកអភិវឌ្ឍន៍កំពុងប្រើប្រាស់កាន់តែច្រើនឡើងៗ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព. Playbooks អាចធ្វើស្វ័យប្រវត្តិកម្មការពង្រឹងប្រព័ន្ធ អនុវត្តគោលការណ៍សុវត្ថិភាព ឬកំណត់រចនាសម្ព័ន្ធជញ្ជាំងភ្លើង និង AWS Security Groups តាមរបៀបដែលស៊ីសង្វាក់គ្នា។ នេះធ្វើឱ្យ Ansible មិនត្រឹមតែជាឧបករណ៍ DevOps ប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ជាផ្នែកមួយដ៏មានតម្លៃនៃលំហូរការងារ DevSecOps ផងដែរ។
ដើម្បីជៀសវាងកំហុសឆ្គង ក្រុមនានាគួរតែអនុវត្តតាមជានិច្ច ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបានឧទាហរណ៍ ប្រើតួនាទីដើម្បីរក្សា playbooks រៀបចំ អ៊ិនគ្រីបអថេររសើបជាមួយ Ansible Vault ហើយដំណើរការ playbooks នៅខាងក្នុង CI/CD pipelines. លើសពីនេះ ការស្កេនហេដ្ឋារចនាសម្ព័ន្ធជាកូដដោយស្វ័យប្រវត្តិ guardrails ជួយធានាថាការកំណត់រចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាពមិនដែលឈានដល់ផលិតកម្មឡើយ។
តើ Ansible ត្រូវបានប្រើសម្រាប់អ្វី?
ក្រុមការងារប្រើប្រាស់កម្មវិធី ansible ដើម្បីធ្វើស្វ័យប្រវត្តិកម្មកិច្ចការដដែលៗ គ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ និងកំណត់បរិស្ថានដែលស៊ីសង្វាក់គ្នានៅទូទាំងការអភិវឌ្ឍន៍ ដំណាក់កាល និងផលិតកម្ម។ ដោយសារតែវាគ្មានភ្នាក់ងារ និងពឹងផ្អែកលើ SSH ឬ APIs Ansible ធ្វើឱ្យវាងាយស្រួលក្នុងការដាក់ពង្រាយកូដ កំណត់រចនាសម្ព័ន្ធប្រព័ន្ធ និងរៀបចំកម្មវិធីច្រើនកម្រិតដោយមិនចាំបាច់បន្ថែមភាពអាស្រ័យបន្ថែម។
ឧទាហរណ៍ អ្នកអភិវឌ្ឍន៍ប្រើប្រាស់ playbooks ដើម្បីផ្តល់ម៉ាស៊ីនមេ បំណះប្រព័ន្ធប្រតិបត្តិការ ដាក់ពង្រាយកុងតឺន័រ Docker ឬគ្រប់គ្រងចង្កោម Kubernetes។ លើសពីនេះ អង្គការជាច្រើនពឹងផ្អែកលើ ansible សម្រាប់សុវត្ថិភាព ដើម្បីអនុវត្តការអនុលោមតាម។ standardអនុវត្តការពង្រឹងប្រព័ន្ធប្រតិបត្តិការ និងកំណត់រចនាសម្ព័ន្ធធនធានពពកដូចជា AWS Security Groups ឬគោលនយោបាយ IAM។
ទោះជាយ៉ាងណាក៏ដោយ ស្វ័យប្រវត្តិកម្មដោយគ្មានវិន័យអាចបង្កើតហានិភ័យ។ ដូច្នេះ ក្រុមនានាត្រូវតែអនុវត្តការអនុវត្តល្អបំផុតដែលអាចធ្វើទៅបាន ដើម្បីរក្សាបរិស្ថានរបស់ពួកគេទាំងអាចទុកចិត្តបាន និងមានសុវត្ថិភាព។ ការអនុវត្តល្អបំផុតរួមមានការបែងចែក playbooks ចូលទៅក្នុងតួនាទីដែលអាចប្រើឡើងវិញបាន ដោយផ្ទៀងផ្ទាត់វាក្យសម្ព័ន្ធសៀវភៅណែនាំនៅក្នុង CI/CD pipelineនិងការការពារទិន្នន័យរសើបជាមួយ Ansible Vault។ លើសពីនេះ ការរួមបញ្ចូលការអនុវត្តទាំងនេះជាមួយនឹងការស្កេន Infrastructure as Code ជួយធានាថាលំនាំដើមដែលមានហានិភ័យមិនដែលឈានដល់ផលិតកម្មឡើយ។
តើធ្វើដូចម្តេចដើម្បីដំឡើង Ansible?
ការដំឡើង កម្មវិធីដែលអាចទទួលយកបាន វាសាមញ្ញព្រោះវាដំណើរការដោយគ្មានភ្នាក់ងារនៅលើម៉ាស៊ីនគោលដៅ។ នៅលើ Linux អ្នកអាចដំឡើងវាជាមួយកម្មវិធីគ្រប់គ្រងកញ្ចប់របស់អ្នក (ឧទាហរណ៍ apt install ansible នៅលើអ៊ូប៊ុនទូ ឬ yum install ansible (នៅលើ Red Hat)។ នៅលើ macOS អ្នកអាចប្រើ Homebrew។ អ្នកអភិវឌ្ឍន៍ Windows ច្រើនតែដំណើរការវានៅខាងក្នុង WSL ឬកុងតឺន័រ។
ដើម្បីសុវត្ថិភាព សូមពិនិត្យមើលប្រភពកញ្ចប់ និងកំណែជានិច្ចមុនពេលដំឡើង។ កំណែចាស់ៗអាចមានបញ្ហាដែលគេស្គាល់។ លើសពីនេះ ក្រុមដែលប្រើ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព ជារឿយៗដំឡើងវានៅខាងក្នុងរូបភាពកុងតឺន័រ ឬ CI/CD បរិស្ថានដើម្បីរក្សាការដំឡើងឱ្យស៊ីសង្វាក់គ្នា និងអាចគ្រប់គ្រងបាន។
ចងចាំថាការដំឡើងគឺជាជំហានដំបូងក្នុងការអនុវត្ត ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបានកត់ត្រាពីរបៀបដែលអ្នកដំឡើងវា គ្រប់គ្រងការពឹងផ្អែកនៅក្នុងការគ្រប់គ្រងកំណែ និងជៀសវាងការដំណើរការ Ansible ពីការបង្កើតក្នុងស្រុកដែលមិនទាន់បានផ្ទៀងផ្ទាត់។
តើធ្វើដូចម្តេចដើម្បីដំណើរការសៀវភៅណែនាំ Ansible?
អ្នកដំណើរការ playbook ជាមួយពាក្យបញ្ជា ansible-playbook playbook.yml. Playbooksដែលសរសេរជា YAML សូមពិពណ៌នាអំពីភារកិច្ចដែល Ansible អនុវត្តនៅទូទាំងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។ ពីព្រោះ កម្មវិធីដែលអាចទទួលយកបាន ប្រសិនបើអ្នកភ្ជាប់តាមរយៈ SSH ឬ API អ្នកអាចដំណើរការការផ្លាស់ប្តូរលើម៉ាស៊ីនរាប់សិប ឬរាប់រយដោយប្រើពាក្យបញ្ជាតែមួយ។
ឧទាហរណ៍ សៀវភៅណែនាំអាចភ្ជាប់ម៉ាស៊ីនមេ កំណត់ច្បាប់ជញ្ជាំងភ្លើង ឬកំណត់រចនាសម្ព័ន្ធធនធានពពក។ ក្រុមជាច្រើនក៏ប្រើ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព ដើម្បីបង្វិលសោរ អនុវត្តគោលការណ៍សុវត្ថិភាព និងរក្សាប្រព័ន្ធឱ្យស្របតាមច្បាប់របស់ក្រុមហ៊ុន។
ដើម្បីកាត់បន្ថយហានិភ័យ សូមអនុវត្តតាម ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន ពេលកំពុងរត់ playbooksសាកល្បងពួកវានៅក្នុងដំណាក់កាលមុនពេលផលិត រក្សាទុកពួកវានៅក្នុងការគ្រប់គ្រងកំណែ និងដំណើរការការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិនៅក្នុង CI/CD pipelines. ដូចគ្នានេះដែរ សូមការពារអាថ៌កំបាំងជាមួយ Ansible Vault ជំនួសឱ្យការសរសេរវាជាអត្ថបទធម្មតា។
តើ Ansible ដំណើរការយ៉ាងដូចម្តេច?
កម្មវិធី Ansible ភ្ជាប់ទៅប្រព័ន្ធតាមរយៈ SSH, WinRM ឬ APIs ហើយអនុវត្តការណែនាំដែលបានកំណត់នៅក្នុង playbooksនៅពេលដែលភ្ជាប់រួច វាដំណើរការភារកិច្ចដូចជាការដំឡើងកញ្ចប់ ការកំណត់រចនាសម្ព័ន្ធសេវាកម្ម ឬការរៀបចំហេដ្ឋារចនាសម្ព័ន្ធ។ ដោយសារតែវាមិនប្រើភ្នាក់ងារ វាកាន់តែងាយស្រួលក្នុងការគ្រប់គ្រង និងបន្ថែមការចំណាយតិចជាងមុន។
ពីទស្សនៈសន្តិសុខវិញ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព ជួយកាត់បន្ថយកំហុសដោយធ្វើស្វ័យប្រវត្តិកម្មជំហានដូចជាការកំណត់ច្បាប់ជញ្ជាំងភ្លើង ការបិទសេវាកម្មដែលមិនប្រើ ឬការអនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពនៅទូទាំងម៉ាស៊ីនមេ។ នេះកាត់បន្ថយកំហុសរបស់មនុស្ស និងរក្សាបរិស្ថានឱ្យមានភាពស៊ីសង្វាក់គ្នា។
យ៉ាងណាក៏ដោយ អ្នកត្រូវតែតាមដាន ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន នៅពេលប្រើ Ansible ក្នុង pipelineស. រៀបចំ playbooks ជាមួយតួនាទី ពិនិត្យមើលពួកវាជាមួយឧបករណ៍ linting និងបន្ថែមការស្កេនដោយស្វ័យប្រវត្តិ CI/CD។ តាមវិធីនេះ ស្វ័យប្រវត្តិកម្មធ្វើអោយប្រសើរឡើងទាំងប្រសិទ្ធភាព និងសុវត្ថិភាពដោយមិនបន្ថែមហានិភ័យថ្មី។
តើត្រូវប្រើ Ansible យ៉ាងដូចម្តេច?
លោកអ្នកអាចប្រើ កម្មវិធីដែលអាចទទួលយកបាន ដើម្បីគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ កំណត់រចនាសម្ព័ន្ធសេវាកម្ម និងធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយនៅទូទាំងបរិស្ថានផ្សេងៗគ្នា។ Playbooksដែលសរសេរជា YAML ពិពណ៌នាអំពីស្ថានភាពដែលចង់បាននៃប្រព័ន្ធរបស់អ្នក។ នៅពេលសរសេររួច អ្នកដំណើរការពួកវាដើម្បីអនុវត្តការផ្លាស់ប្តូរដូចគ្នានៅទូទាំងម៉ាស៊ីនមេ កុងតឺន័រ ឬធនធានពពក។
ឧទាហរណ៍ អ្នកអាចប្រើ Ansible ដើម្បីដំឡើងម៉ាស៊ីនមេ Linux គ្រប់គ្រងចង្កោម Kubernetes ឬគ្រប់គ្រងក្រុមសុវត្ថិភាព AWS។ លើសពីនេះ ក្រុមជាច្រើនប្រើប្រាស់ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព ដើម្បីពិនិត្យមើលការកំណត់រចនាសម្ព័ន្ធ ដំឡើងជញ្ជាំងភ្លើង និងបង្វិលអាថ៌កំបាំងដោយមិនចាំបាច់ធ្វើការដោយដៃ។
ដើម្បីសុវត្ថិភាព សូមតាមដានជានិច្ច ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន នៅពេលប្រើ Ansible។ សាកល្បង playbooks នៅក្នុងដំណាក់កាលសាកល្បង រក្សាវាឱ្យស្ថិតនៅក្នុងការគ្រប់គ្រងកំណែ និង ពិនិត្យមើលវាក្យសម្ព័ន្ធរបស់ពួកគេដោយស្វ័យប្រវត្តិលើសពីនេះ បន្ថែមហេដ្ឋារចនាសម្ព័ន្ធជាការស្កេនកូដទៅក្នុង pipelineដូច្នេះកំហុសឆ្គង ដូចជាក្រុមសុវត្ថិភាពបើកចំហ ឬការផ្ទុកទិន្នន័យដែលមិនបានអ៊ិនគ្រីប មិនដែលឈានដល់ការផលិតឡើយ។ ឧបករណ៍ដូចជា ស៊ីហ្គេនី គាំទ្រវាដោយការស្កេន playbooks, IaC គំរូ និងរូបភាពកុងតឺន័រនៅក្នុង CI/CD, បន្ថែម guardrails ដែលបញ្ឈប់ការកំណត់រចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាពមុនពេលពួកវាចាប់ផ្តើមដំណើរការ។
ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន
តើអ្វីទៅជាការអនុវត្តល្អបំផុតរបស់ Ansible?
បន្ទាប់ពីការ ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន ជួយក្រុមរក្សាបរិស្ថានរបស់ពួកគេឱ្យអាចទុកចិត្តបាន និងមានសុវត្ថិភាព។ បើគ្មានច្បាប់ច្បាស់លាស់ទេ ស្វ័យប្រវត្តិកម្មអាចបង្កើតបញ្ហាច្រើនជាងវាដោះស្រាយ។ ជាមួយនឹងការរៀបចំ playbooks, ការគ្រប់គ្រងកំណែ និង guardrailsការផ្លាស់ប្តូរនីមួយៗដំណើរការដោយសុវត្ថិភាព។
សំខាន់ខ្លះ ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន រួមមាន:
- ប្រើប្រាស់តួនាទីដើម្បីរៀបចំ playbooks → នេះធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការប្រើប្រាស់ឡើងវិញ និងថែទាំ។
- អ៊ិនគ្រីបអាថ៌កំបាំងជាមួយ Ansible Vault → កុំរក្សាទុកពាក្យសម្ងាត់ ឬកូនសោអត្ថបទធម្មតានៅក្នុងឃ្លាំងទិន្នន័យ។
- Run playbooks in CI/CD pipelines → បន្ថែមការត្រួតពិនិត្យដើម្បីសាកល្បងវាក្យសម្ព័ន្ធ និងស្កេនរកបញ្ហាសុវត្ថិភាពដោយស្វ័យប្រវត្តិ។
- អនុវត្តសិទ្ធិតិចតួចបំផុតនៅក្នុង playbooks → កំណត់ការអនុញ្ញាតសម្រាប់អ្នកប្រើប្រាស់ កូនសោ SSH និងសេវាកម្មឱ្យត្រឹមអ្វីដែលត្រូវការប៉ុណ្ណោះ។
- ឯកសារ និងគ្រប់គ្រងកំណែគ្រប់យ៉ាង → នេះធ្វើឱ្យការដំឡើងមានតម្លាភាព និងងាយស្រួលក្នុងការស្ដារឡើងវិញ។
លើសពីនេះ ក្រុមដែលពឹងផ្អែកលើ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព អាចពង្រឹងការអនុវត្តទាំងនេះជាមួយនឹងហេដ្ឋារចនាសម្ព័ន្ធជាការស្កេនកូដ និងស្វ័យប្រវត្តិកម្ម guardrails។ ឧបករណ៍ដូចជា ស៊ីហ្គេនី ធ្វើឱ្យវាកាន់តែងាយស្រួលដោយការត្រួតពិនិត្យ playbooksគំរូ និងការពឹងផ្អែកដោយផ្ទាល់នៅក្នុង pipelines រារាំងការកំណត់រចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាព ឬការសម្ងាត់ដែលបានបង្ហាញមុនពេលពួកវាដាក់ឱ្យដំណើរការ។
របៀបដែល Xygeni ជួយក្រុមអនុវត្តកម្មវិធី Ansible សម្រាប់សុវត្ថិភាព និងការអនុវត្តល្អបំផុត
Ansible ផ្តល់នូវល្បឿន និងភាពស៊ីសង្វាក់គ្នា ប៉ុន្តែសុវត្ថិភាពដំណើរការបានលុះត្រាតែក្រុមកំណត់រចនាសម្ព័ន្ធ playbooks ត្រឹមត្រូវ និង អនុវត្ត guardrails នៅក្នុងរបស់ពួកគេ pipelinesការវាយតម្លៃដោយដៃមិនអាចធ្វើមាត្រដ្ឋានបានទេ។ នេះជាកន្លែងដែល ស៊ីហ្គេនី បន្ថែមតម្លៃ៖ វាធ្វើស្វ័យប្រវត្តិកម្មការអនុវត្ត ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន និងពង្រឹងសុវត្ថិភាពដោយផ្ទាល់នៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍។
- ចាប់បានមិនមានសុវត្ថិភាព playbooks ដើម
ការស្កេន Xygeni Ansible playbooks និងតួនាទីសម្រាប់លំនាំដើមដែលមានហានិភ័យ អាថ៌កំបាំងដែលលេចធ្លាយ ឬការគ្រប់គ្រងសុវត្ថិភាពដែលបាត់។ វារារាំងការផ្លាស់ប្តូរដែលមិនមានសុវត្ថិភាពមុនពេលពួកវាបញ្ចូលគ្នា។ - ការពារអាថ៌កំបាំងដោយការរចនា
Pipeline ការត្រួតពិនិត្យធានាថាព័ត៌មានសម្ងាត់មិនដែលត្រូវបានរក្សាទុកជាអត្ថបទធម្មតាទេ។ Xygeni ផ្ទៀងផ្ទាត់ការប្រើប្រាស់ Ansible Vault និងដាក់ទង់សញ្ញាសម្គាល់ ឬសោដែលលាតត្រដាងនៅក្នុងឃ្លាំង។ - ហេដ្ឋារចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពជាកូដ
វេទិកានេះពិនិត្យឡើងវិញនូវការកំណត់រចនាសម្ព័ន្ធ Terraform, CloudFormation និង Ansible សម្រាប់ច្បាប់មិនមានសុវត្ថិភាពដូចជា0.0.0.0/0ក្រុមសុវត្ថិភាព ឬធនធានដែលមិនបានអ៊ិនគ្រីប។ - ការពារបន្ទុកការងារដោយស្វ័យប្រវត្តិ
Xygeni ស្កេនរូបភាពកុងតឺន័រ និងការពឹងផ្អែកប្រភពបើកចំហដែល Ansible បានយោង playbooksការរកឃើញ CVEs មេរោគ និងអាថ៌កំបាំងដែលបានបង្កប់។ - ស្វ័យប្រវត្តិកម្មការកែតម្រូវ
ជាមួយ AutoFix, Xygeni មិនត្រឹមតែរកឃើញបញ្ហាប៉ុណ្ណោះទេ។ វាបង្កើតបំណះដែលមានសុវត្ថិភាព ឬ pull requestsជួយអ្នកអភិវឌ្ឍន៍ជួសជុលបញ្ហាដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺត។ - Guardrails in CI/CD
គោលការណ៍ផ្ទាល់ខ្លួនអនុវត្តច្បាប់ដូចជា "គ្មានធុង S3 សាធារណៈ" ឬ "គ្មានអាថ៌កំបាំងដែលបានអ៊ិនកូដរឹង"។ ប្រសិនបើការរំលោភបំពានកើតឡើង ការបង្កើតនឹងបរាជ័យដោយស្វ័យប្រវត្តិ។
ជាលទ្ធផល ក្រុមនានាដាក់ពាក្យស្នើសុំ អាចទុកចិត្តបានសម្រាប់សុវត្ថិភាព និង ការអនុវត្តល្អបំផុតដែលអាចទទួលយកបាន តាមលំនាំដើម មិនមែនជាការគិតទុកជាមុននោះទេ។ ជំនួសឱ្យការពឹងផ្អែកលើការពិនិត្យដោយដៃ Xygeni ធានាថាសៀវភៅណែនាំ គំរូ និងការពឹងផ្អែកនីមួយៗតម្រឹមជាមួយនឹងស្វ័យប្រវត្តិកម្មដែលមានសុវត្ថិភាពតាមលំនាំដើម។

