





ហេដ្ឋារចនាសម្ព័ន្ធដូចជា Code security បានផ្លាស់ប្តូររបៀបដែលអង្គការនានារៀបចំ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ ដែលធ្វើឱ្យស្វ័យប្រវត្តិកម្មកាន់តែងាយស្រួល និងធានាបាននូវភាពជឿជាក់។ ទោះជាយ៉ាងណាក៏ដោយ បើគ្មានការអនុវត្តល្អបំផុតលើហេដ្ឋារចនាសម្ព័ន្ធជាក្រមទេ IaC អាចបង្កើតហានិភ័យសន្តិសុខ ដូចជាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ បញ្ហាអនុលោមភាព និងការប្រឈមនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិត។ ដើម្បីកាត់បន្ថយហានិភ័យទាំងនេះ អង្គការនានាត្រូវតែអនុវត្តតាម IaC security ការអនុវត្តល្អបំផុតដែលការពារបរិស្ថានពពកតាំងពីដំបូង។ ការកែលម្អ IaC security & IaC សន្តិសុខតាមអ៊ីនធឺណិតជួយឱ្យហេដ្ឋារចនាសម្ព័ន្ធនៅតែរឹងមាំ កាត់បន្ថយហានិភ័យនៃការវាយប្រហារ និងអនុវត្តគោលនយោបាយសន្តិសុខក្នុងទ្រង់ទ្រាយធំ។
តើអ្វីជា IaC Security?
IaC security បានផ្លាស់ប្តូររបៀបដែលអង្គការនានារៀបចំ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ ដែលធ្វើឱ្យស្វ័យប្រវត្តិកម្ម និងភាពស៊ីសង្វាក់គ្នាក្លាយជា standardទោះជាយ៉ាងណាក៏ដោយ បើគ្មានការអនុវត្តល្អបំផុតលើហេដ្ឋារចនាសម្ព័ន្ធជាក្រមទេ IaC អាចបង្កើតហានិភ័យសន្តិសុខធ្ងន់ធ្ងរ ដូចជាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ បញ្ហាអនុលោមភាព និងការប្រឈមនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិត។ ដោយសារតែបញ្ហានេះ ដូចខាងក្រោម IaC security ការអនុវត្តល្អបំផុតគឺមានសារៈសំខាន់សម្រាប់ការរក្សាបរិស្ថាន cloud ឱ្យមានសុវត្ថិភាពពីភាពងាយរងគ្រោះ។
ផែនការល្អមួយ។ IaC security វិធីសាស្រ្តនេះធ្វើច្រើនជាងគ្រាន់តែធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយ។ វាធ្វើអោយប្រសើរឡើងនូវភាពមើលឃើញ អនុវត្តច្បាប់សុវត្ថិភាព និងការពារការផ្លាស់ប្តូរដែលមិនត្រូវបានអនុម័តដែលអាចធ្វើឱ្យបរិស្ថានពពកตกอยู่ในហានិភ័យ។ លើសពីនេះ ការបន្ថែម IaC security & IaC ការប្រើប្រាស់សន្តិសុខតាមអ៊ីនធឺណិតទៅក្នុងលំហូរការងារ DevOps អនុញ្ញាតឱ្យក្រុមស្វែងរកភាពងាយរងគ្រោះយ៉ាងសកម្ម ការពារទិន្នន័យរសើប និងកាត់បន្ថយហានិភ័យនៃការវាយប្រហារដែលបង្កឡើងដោយហេដ្ឋារចនាសម្ព័ន្ធដែលបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
វិទ្យាស្ថានជាតិនៃ Standards និងបច្ចេកវិទ្យា (NIST) កំណត់ហេដ្ឋារចនាសម្ព័ន្ធថាជា Code security ជាការអនុវត្តនៃការគ្រប់គ្រង និងរៀបចំហេដ្ឋារចនាសម្ព័ន្ធព័ត៌មានវិទ្យាតាមរយៈស្វ័យប្រវត្តិកម្មផ្អែកលើកូដ ដោយធ្វើឱ្យប្រាកដថាការកំណត់រចនាសម្ព័ន្ធនៅតែស៊ីសង្វាក់គ្នា និងងាយស្រួលក្នុងការបង្កើតឡើងវិញ។ ដូច្នេះ ការអនុវត្តតាមការអនុវត្តល្អបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាកូដជួយក្រុមហ៊ុនកាត់បន្ថយគម្លាតសុវត្ថិភាព បំពេញតាមការអនុលោម។ standardនិងរក្សាគោលការណ៍សុវត្ថិភាពរឹងមាំពេញមួយដំណើរការដំឡើង។
IaC Security ការអនុវត្តល្អបំផុត
ចំពោះ ស្ថានភាពហេដ្ឋារចនាសម្ព័ន្ធឆ្នាំ ២០២៤ ជាក្រម (IaC) របាយការណ៍ កំណត់សុវត្ថិភាពជាបញ្ហាប្រឈមចម្បងមួយដែលអង្គការនានាជួបប្រទះនៅពេលគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធពពក។ ដោយសារតែបញ្ហានេះ ក្រុមហ៊ុនត្រូវតែអនុម័តការអនុវត្តល្អបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាក្រម ដើម្បីកាត់បន្ថយហានិភ័យពីការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការរំលោភលើការអនុលោមតាមច្បាប់ និងភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។ ដូចគ្នានេះដែរ OWASP ផ្តល់ជូន គោលការណ៍ណែនាំសំខាន់ៗ សម្រាប់ការរួមបញ្ចូលការអនុវត្តល្អបំផុតផ្នែកសុវត្ថិភាពទៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី (SDLC) ជួយអង្គការនានាកាត់បន្ថយហានិភ័យពីការកំណត់រចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាព និងការដាក់ពង្រាយដែលមានចំណុចខ្វះខាត។
បញ្ចូលការត្រួតពិនិត្យសុវត្ថិភាពនៅទូទាំង IaC ដំណើរការ
ដើម្បីពង្រឹង IaC securityការគ្រប់គ្រងសន្តិសុខគួរតែត្រូវបានបង្កប់នៅគ្រប់ដំណាក់កាលនៃការអភិវឌ្ឍន៍ pipelineជាជាងរង់ចាំការត្រួតពិនិត្យក្រោយពេលដាក់ពង្រាយ ក្រុមការងារគួរតែស្កេន IaC គំរូសម្រាប់ភាពងាយរងគ្រោះមុនពេលដាក់ពង្រាយដើម្បីចាប់កំហុសសុវត្ថិភាពតាំងពីដំបូង។ តាមរយៈការអនុវត្តវិធីសាស្រ្តបង្ការនេះ អង្គការនានាអាចកែលម្អបានយ៉ាងច្រើន IaC សន្តិសុខតាមអ៊ីនធឺណិត និងទប់ស្កាត់ ការកំណត់រចនាសម្ព័ន្ធខុស ពីការឈានដល់ផលិតកម្មជានិច្ច។
ធានាបាននូវភាពមិនអាចផ្លាស់ប្តូរបាននៃហេដ្ឋារចនាសម្ព័ន្ធ
មួយក្នុងចំណោមប្រសិទ្ធភាពបំផុត។ IaC security ការអនុវត្តល្អបំផុតគឺធ្វើឱ្យប្រាកដថាហេដ្ឋារចនាសម្ព័ន្ធនៅតែមិនអាចផ្លាស់ប្តូរបានបន្ទាប់ពីការដាក់ពង្រាយ។ ម្យ៉ាងវិញទៀត នៅពេលដែលធនធានត្រូវបានផ្តល់ជូន វាមិនគួរត្រូវបានផ្លាស់ប្តូរទេ។ តាមរយៈការរក្សាភាពមិនអាចផ្លាស់ប្តូរបាន អង្គការអាច៖
- កាត់បន្ថយហានិភ័យនៃការរអាក់រអួលនៃការកំណត់រចនាសម្ព័ន្ធ ដែលជារឿយៗនាំឱ្យមានភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។
- ទប់ស្កាត់ការផ្លាស់ប្តូរដែលមិនមានការអនុញ្ញាត ធ្វើឱ្យប្រាកដ ហេដ្ឋារចនាសម្ព័ន្ធនៅតែមានភាពស៊ីសង្វាក់គ្នា។
- ពង្រឹងហេដ្ឋារចនាសម្ព័ន្ធដូចជា Code security ដោយកំណត់ផ្ទៃវាយប្រហារ។
ការត្រួតពិនិត្យកំណែ និងផ្លូវសវនកម្ម
ការគ្រប់គ្រងកំណែដើរតួនាទីយ៉ាងសំខាន់ក្នុង IaC security & IaC សន្តិសុខតាមអ៊ីនធឺណិត។ វាមិនត្រឹមតែតាមដានរាល់ការកែប្រែហេដ្ឋារចនាសម្ព័ន្ធប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ធានាថាការផ្លាស់ប្តូរទាំងអស់ត្រូវបានពិនិត្យ កត់ត្រា និងអនុម័តផងដែរ។ លើសពីនេះ៖
- ការរក្សាដាននៃការធ្វើសវនកម្មអនុញ្ញាតឱ្យក្រុមនានាប្តូរទៅការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពវិញបានយ៉ាងឆាប់រហ័ស ប្រសិនបើមានបញ្ហាសុវត្ថិភាពកើតឡើង។
- ការគ្រប់គ្រងកំណែជួយការពារការកែប្រែដែលមិនមានការអនុញ្ញាត ដោយកាត់បន្ថយហានិភ័យនៃការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
- ការប្រើប្រាស់ Git និងឧបករណ៍កំណត់កំណែហេដ្ឋារចនាសម្ព័ន្ធធានានូវភាពអាចតាមដានបានសម្រាប់ការផ្លាស់ប្តូរកូដ និងគោលការណ៍ទាំងអស់។
អនុវត្តគោលការណ៍នៃឯកសិទ្ធិតិចតួចបំផុត (PoLP)
ការរឹតបន្តឹងសិទ្ធិចូលប្រើគឺជាការអនុវត្តល្អបំផុតនៃ Infrastructure as Code ដែលជួយបង្កើន IaC security ការអនុវត្តល្អបំផុត។ តាមរយៈការរក្សាគោលការណ៍នៃឯកសិទ្ធិតិចតួចបំផុត (PoLP) អង្គការនានាអាច៖
- កាត់បន្ថយហានិភ័យសន្តិសុខដោយ ធ្វើឱ្យប្រាកដ មានតែអ្នកប្រើប្រាស់ដែលមានការអនុញ្ញាតប៉ុណ្ណោះដែលអាចកែប្រែហេដ្ឋារចនាសម្ព័ន្ធបាន។
- កំណត់ការអនុញ្ញាតហួសហេតុ ដោយកាត់បន្ថយហានិភ័យនៃការផ្លាស់ប្តូរដោយចៃដន្យ ឬដោយចេតនា។
- ពង្រឹងជារួម IaC security ដោយអនុវត្តការគ្រប់គ្រងការចូលប្រើដែលមានមូលដ្ឋានលើតួនាទីយ៉ាងតឹងរ៉ឹង។
អនុវត្តការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងការវិភាគឋិតិវន្ត
ដើម្បីថែរក្សា IaC security ការអនុវត្តល្អបំផុត អង្គការនានាត្រូវតែរួមបញ្ចូលឧបករណ៍វិភាគឋិតិវន្ត និងការត្រួតពិនិត្យជាបន្តបន្ទាប់ ដើម្បីកំណត់ចំណុចខ្សោយមុនពេលដាក់ពង្រាយ។
- ការស្កេនវិភាគឋិតិវន្ត IaC ស្គ្រីបសម្រាប់ចំណុចខ្វះខាតសុវត្ថិភាព ការរំលោភលើការអនុលោម និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
- ការត្រួតពិនិត្យពេលវេលាជាក់ស្តែងរកឃើញការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធដែលមិនមានការអនុញ្ញាត ធ្វើឱ្យប្រាកដ គោលនយោបាយសន្តិសុខនៅតែត្រូវបានអនុវត្ត។
- ឧបករណ៍ស្វ័យប្រវត្តិដូចជា Snyk, Checkov ឬ Terrascan ជួយធានាសុវត្ថិភាព IaC គំរូមុនពេលពួកវាចូលទៅក្នុងផលិតកម្ម។
ការស្កេនរូបភាពកុងតឺន័រ
ការអនុវត្តល្អបំផុតជាច្រើននៃ Infrastructure as Code ពង្រីកហួសពីការកំណត់រចនាសម្ព័ន្ធទៅបរិស្ថានដែលមានកុងតឺន័រ ជាកន្លែងដែលរូបភាពមិនមានសុវត្ថិភាពបង្កហានិភ័យសុវត្ថិភាព។ ការរួមបញ្ចូលការស្កេនរូបភាពកុងតឺន័រទៅក្នុង IaC security ការអនុវត្តល្អបំផុតជួយ៖
- ការកំណត់អត្តសញ្ញាណកម្មវិធីហួសសម័យ ឬងាយរងគ្រោះនៅក្នុងរូបភាពកុងតឺន័រ។
- ការរកឃើញអាថ៌កំបាំងដែលបានអ៊ិនកូដរឹង និងមេរោគដែលអាចកើតមាន មុនពេលរូបភាពត្រូវបានដាក់ពង្រាយ។
- ធ្វើឱ្យប្រាកដ ការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពដោយស្កេនរូបភាពជាមួយឧបករណ៍ដូចជា Dagda, Clair, Trivy និង Anchore។
ដោយការរួមបញ្ចូល សុវត្ថិភាពកុងតឺន័រ ទៅក្នុង IaC លំហូរការងារ ក្រុមការងារអាចការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវដែលធ្វើឱ្យបរិស្ថានពពកប្រឈមនឹងការវាយប្រហារ។
CI/CD Pipeline Security និងរបាយការណ៍រួម
ការបញ្ចូលសុវត្ថិភាពទៅក្នុង CI/CD pipelines គឺចាំបាច់សម្រាប់ IaC security ការអនុវត្តល្អបំផុត។ វិធីសាស្រ្តនេះធានា៖
- ធ្វើការត្រួតពិនិត្យសុវត្ថិភាពដោយស្វ័យប្រវត្តិសម្រាប់រាល់ការផ្លាស់ប្តូរលេខកូដ។
- ធានាថាការអនុលោមតាមច្បាប់ត្រូវបានអនុវត្តជាបន្តបន្ទាប់ ដោយមិនពឹងផ្អែកលើការធ្វើសវនកម្មដោយដៃ។
- រក្សាប្រវត្តិនៃការអនុលោមតាមច្បាប់ ដើម្បីតាមដាន និងដោះស្រាយបញ្ហាសុវត្ថិភាពបានលឿនជាងមុន។
ឧបករណ៍ដូចជា Jenkins, GitHub Actions និង GitLab CI/CD បញ្ចូលការត្រួតពិនិត្យសុវត្ថិភាពដោយផ្ទាល់ទៅក្នុងការអភិវឌ្ឍន៍ pipelines. លើសពីនេះ វេទិកាដូចជា DefectDojo និង OWASP Glue បញ្ចូលការយល់ដឹងអំពីសុវត្ថិភាពទៅជា... dashboardដែលធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការតាមដាន និងដោះស្រាយភាពងាយរងគ្រោះនៅទូទាំងការដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធ។
ការចុះហត្ថលេខាលើវត្ថុបុរាណសម្រាប់ភាពសុចរិត និងប្រភពដើម
ដើម្បីធានាបាននូវភាពត្រឹមត្រូវនៃ IaC ការកំណត់រចនាសម្ព័ន្ធ អង្គការនានាគួរតែអនុវត្តការចុះហត្ថលេខាលើវត្ថុបុរាណជាផ្នែកមួយនៃការអនុវត្តល្អបំផុតរបស់ពួកគេលើហេដ្ឋារចនាសម្ព័ន្ធជាកូដ។ វិធីសាស្រ្តនេះ៖
- ការពារការជ្រៀតជ្រែករវាងការបង្កើត និងពេលដំណើរការ។
- ផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃសមាសធាតុហេដ្ឋារចនាសម្ព័ន្ធមុនពេលដាក់ពង្រាយ។
- ប្រើប្រាស់ឧបករណ៍ប្រភពបើកចំហដូចជា TUF (The Update Framework) ដើម្បីអនុវត្តយន្តការចុះហត្ថលេខាដែលមានសុវត្ថិភាព។
ការចុះហត្ថលេខាលើ Artifact ធានាថាមានតែការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធដែលគួរឱ្យទុកចិត្ត និងមានសុពលភាពប៉ុណ្ណោះដែលត្រូវបានប្រើប្រាស់ ដែលកាត់បន្ថយហានិភ័យនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់លើ IaC ការដាក់ពង្រាយ។
ហេតុអ្វីទាំងនេះ IaC Security ការអនុវត្តល្អបំផុតមានសារៈសំខាន់
ដោយអនុវត្តតាមការអនុវត្តល្អបំផុតទាំងនេះ ហេដ្ឋារចនាសម្ព័ន្ធជាក្រម អង្គការនានាអាច៖
- ទប់ស្កាត់ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវដែលធ្វើឱ្យបរិស្ថានពពកប្រឈមនឹងការវាយប្រហារ.
- ការកែលម្អ IaC security & IaC សន្តិសុខតាមអ៊ីនធឺណិតតាមរយៈការកាត់បន្ថយហានិភ័យប្រកបដោយភាពសកម្ម.
- ស្វ័យប្រវត្តិកម្មការអនុវត្តសន្តិសុខជាមួយនឹងការវិភាគឋិតិវន្ត និង CI/CD ការរួមបញ្ចូលសុវត្ថិភាព.
- ត្រូវប្រាកដថាហេដ្ឋារចនាសម្ព័ន្ធពពកនៅតែអនុលោមតាមច្បាប់ ធន់ និងការពារការជ្រៀតជ្រែក.
ការបញ្ចូលសុវត្ថិភាពទៅក្នុង IaC ពីការចាប់ផ្តើម គឺជាវិធីតែមួយគត់ដើម្បី រក្សាការគ្រប់គ្រង ការពារការរំលោភបំពាន និងធានាថាហេដ្ឋារចនាសម្ព័ន្ធនៅតែមានសុវត្ថិភាពពេញមួយវដ្តជីវិតរបស់វា.
ស៊ីហ្គេនី IaC Securityវេទិកាទាំងអស់ក្នុងមួយសម្រាប់ហេដ្ឋារចនាសម្ព័ន្ធជាការអនុវត្តល្អបំផុតនៃកូដ
ខណៈពេលដែលអង្គការនានាកំពុងទទួលយកហេដ្ឋារចនាសម្ព័ន្ធជាក្រមកាន់តែច្រើនឡើង (IaC) ដើម្បីធ្វើស្វ័យប្រវត្តិកម្មហេដ្ឋារចនាសម្ព័ន្ធពពក ហានិភ័យសុវត្ថិភាពនៅតែបន្តកើនឡើង។ បើគ្មាន IaC security ការអនុវត្តល្អបំផុត ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ អាថ៌កំបាំងដែលលាតត្រដាង និងការពឹងផ្អែកដែលងាយរងគ្រោះបង្កើតគម្លាតសុវត្ថិភាពធ្ងន់ធ្ងរ។ ជាលទ្ធផល ក្រុមហ៊ុនត្រូវតែធ្វើសមាហរណកម្ម IaC វិធានការសន្តិសុខតាមអ៊ីនធឺណិត ដើម្បីការពារបរិស្ថានពពកតាំងពីដំបូង។ ដោយគិតដល់ចំណុចនេះ Xygeni ផ្តល់នូវវេទិកាទាំងអស់ក្នុងតែមួយ ដែលធានាថាហេដ្ឋារចនាសម្ព័ន្ធនៅតែមានភាពធន់ អនុលោមតាម និងមានសុវត្ថិភាពពីកូដរហូតដល់ពពក។
ការរកឃើញ និងការទប់ស្កាត់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅលើ Cloud IaC Security
ដោយគ្មានការសង្ស័យទេ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅតែជាមូលហេតុចម្បងមួយនៃឧប្បត្តិហេតុសុវត្ថិភាពលើពពក។ ដោយសារតែបញ្ហានេះ ក្រុមសន្តិសុខត្រូវការឧបករណ៍ដែលកំណត់អត្តសញ្ញាណ និងកាត់បន្ថយហានិភ័យមុនពេលដាក់ពង្រាយ។ នោះហើយជាមូលហេតុដែល Xygeni ស្កេនជាបន្តបន្ទាប់។ Terraform, ការបង្កើតពពក, Kubernetes, គំរូ Bicep និង ARM, ធ្វើឱ្យប្រាកដ បរិស្ថានពពកអនុវត្តតាមការអនុវត្តល្អបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាក្រម។ តាមរយៈការធ្វើឱ្យការអនុវត្តសុវត្ថិភាពដោយស្វ័យប្រវត្តិ ស៊ីហ្គេនី អនុញ្ញាតឱ្យអង្គការនានា៖
- ការពារការផ្ទុកដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការអនុញ្ញាត IAM ច្រើនហួសហេតុ និងក្រុមសុវត្ថិភាពដែលបង្ហាញ។
- ធានាការអនុលោមតាមច្បាប់ដោយរារាំងការកំណត់រចនាសម្ព័ន្ធដែលមានហានិភ័យ។
- កាត់បន្ថយការពិនិត្យសុវត្ថិភាពដោយដៃ បង្កើនប្រសិទ្ធភាព ខណៈពេលរក្សា IaC security ការអនុវត្តល្អបំផុត។
សន្តិសុខសម្ងាត់៖ ការការពារទិន្នន័យរសើបនៅក្នុង IaC
លិខិតសម្គាល់ដែលបានអ៊ិនកូដរឹងនៅក្នុង IaC ស្គ្រីបបង្ហាញបរិស្ថានពពកទៅកាន់ការចូលប្រើដែលគ្មានការអនុញ្ញាត។ ជាលទ្ធផល អង្គការនានាត្រូវតែចាត់វិធានការបន្ថែមដើម្បីធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេ។ ដើម្បីដោះស្រាយបញ្ហាប្រឈមនេះ Xygeni's ដំណោះស្រាយសុវត្ថិភាពសម្ងាត់ ធានាថាទិន្នន័យរសើបនៅតែត្រូវបានការពារដោយ៖
- កំពុងស្កេនឃ្លាំងសម្រាប់អាថ៌កំបាំងដែលបានអ៊ិនកូដមុនពេលដាក់ពង្រាយ។
- ការទប់ស្កាត់មិនមានសុវត្ថិភាព commitចូល CI/CD pipelines ដើម្បីការពារការលេចធ្លាយព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ។
- ការជូនដំណឹងដល់ក្រុមសន្តិសុខទាន់ពេលវេលា ដើម្បីកាត់បន្ថយការគំរាមកំហែងមុនពេលវាកាន់តែធ្ងន់ធ្ងរឡើង។
ដោយការរួមបញ្ចូល IaC security ការអនុវត្តល្អបំផុតអង្គការនានាលុបបំបាត់ហានិភ័យសន្តិសុខដ៏សំខាន់មួយដែលអ្នកវាយប្រហារតែងតែកេងប្រវ័ញ្ច។
ទូលំទូលាយ។ IaC ការគាំទ្រក្របខ័ណ្ឌសម្រាប់សុវត្ថិភាពប្រសើរឡើង
ដើម្បីបង្កើនសុវត្ថិភាពទូទាំងបរិស្ថានពហុពពក និងបរិស្ថានចម្រុះ Xygeni ផ្ដល់នូវភាពឆបគ្នានៃក្របខ័ណ្ឌទូលំទូលាយ។ ដូច្នេះ Xygeni គាំទ្រ៖
- Terraform - ធានាសុវត្ថិភាពនៃការផ្គត់ផ្គង់នៅទូទាំង AWS, Azure និង GCP។
- Kubernetes និង Docker - រកឃើញចំណុចខ្សោយនៅក្នុងការកំណត់រចនាសម្ព័ន្ធ Kubernetes និងបរិស្ថានដែលមានកុងតឺន័រ។
- គំរូសាច់ដុំដៃ និងសាច់ដុំដៃ - កំណត់អត្តសញ្ញាណការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុង Microsoft Azure។
- CloudFormation – ធ្វើស្វ័យប្រវត្តិកម្មគោលការណ៍សុវត្ថិភាពសម្រាប់ហេដ្ឋារចនាសម្ព័ន្ធ AWS។
ដោយសារតែ Xygeni ធានាសុវត្ថិភាពក្របខ័ណ្ឌច្រើន អង្គការនានាទទួលបាន សុវត្ថិភាពដែលស៊ីសង្វាក់គ្នានៅទូទាំងហេដ្ឋារចនាសម្ព័ន្ធពពកចម្រុះ.
ការអនុវត្តគោលនយោបាយសន្តិសុខដោយស្វ័យប្រវត្តិនៅក្នុង IaC លំហូរការងារ
ដោយសារការត្រួតពិនិត្យសុវត្ថិភាពដោយដៃចំណាយពេលច្រើន ការបន្ថែម IaC security ការអនុវត្តល្អបំផុតក្នុងការអភិវឌ្ឍ pipelines គឺមានសារៈសំខាន់។ ដើម្បីធ្វើឱ្យដំណើរការកាន់តែងាយស្រួល Xygeni អនុវត្តការអនុវត្តគោលនយោបាយដោយស្វ័យប្រវត្តិដោយ៖
- ការរកឃើញភាពងាយរងគ្រោះ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការរំលោភលើការអនុលោមមុនពេលដាក់ពង្រាយ។
- ការទប់ស្កាត់ហានិភ័យសន្តិសុខនៅក្នុង CI/CD pipelines ដោយការពារហេដ្ឋារចនាសម្ព័ន្ធដែលមិនមានសុវត្ថិភាពពីការទៅដល់ផលិតកម្ម។
- ការផ្តល់មតិកែលម្អភ្លាមៗដល់អ្នកអភិវឌ្ឍន៍ ដោយជួយពួកគេជួសជុលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវឱ្យបានឆាប់។
តាមវិធីនេះ ក្រុមសន្តិសុខអាចអនុវត្ត IaC សន្តិសុខតាមប្រព័ន្ធអ៊ីនធឺណិត វិធានការដោយមិនរំខានដល់ដំណើរការអភិវឌ្ឍន៍។
ការស្កេនរូបភាពកុងតឺន័រសម្រាប់ IaC សន្តិសុខតាមប្រព័ន្ធអ៊ីនធឺណិត
ពីព្រោះមានមនុស្សជាច្រើន IaC ការដាក់ពង្រាយពឹងផ្អែកលើបរិស្ថានដែលមានកុងតឺន័រ រូបភាពដែលមិនមានសុវត្ថិភាពច្រើនតែនាំមកនូវហានិភ័យដែលលាក់កំបាំង។ ដូច្នេះ ការស្កេនរូបភាពកុងតឺន័រដើរតួនាទីយ៉ាងសំខាន់ក្នុង ធានា IaC security ការអនុវត្តល្អបំផុត។ Xygeni រួមបញ្ចូលការស្កេនកម្រិតខ្ពស់ដើម្បី៖
- វិភាគរូបភាព Docker សម្រាប់កម្មវិធីហួសសម័យ និងភាពងាយរងគ្រោះ។
- រកឃើញមេរោគ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងចំណុចខ្សោយសុវត្ថិភាពនៅក្នុងបរិស្ថានដែលមានកុងតឺន័រ។
- រារាំងការដាក់ពង្រាយរូបភាពដែលមិនមានសុវត្ថិភាពដោយធ្វើឱ្យប្រាកដថាហេដ្ឋារចនាសម្ព័ន្ធជា Code security ការអនុវត្តល្អបំផុតត្រូវបានអនុវត្តតាមនៅក្នុង CI/CD pipelines.
តាមរយៈការរួមបញ្ចូលសុវត្ថិភាពកុងតឺន័រទៅក្នុង IaC លំហូរការងារ ក្រុមការងារការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវដែលធ្វើឱ្យបរិស្ថានពពកប្រឈមនឹងការវាយប្រហារ។
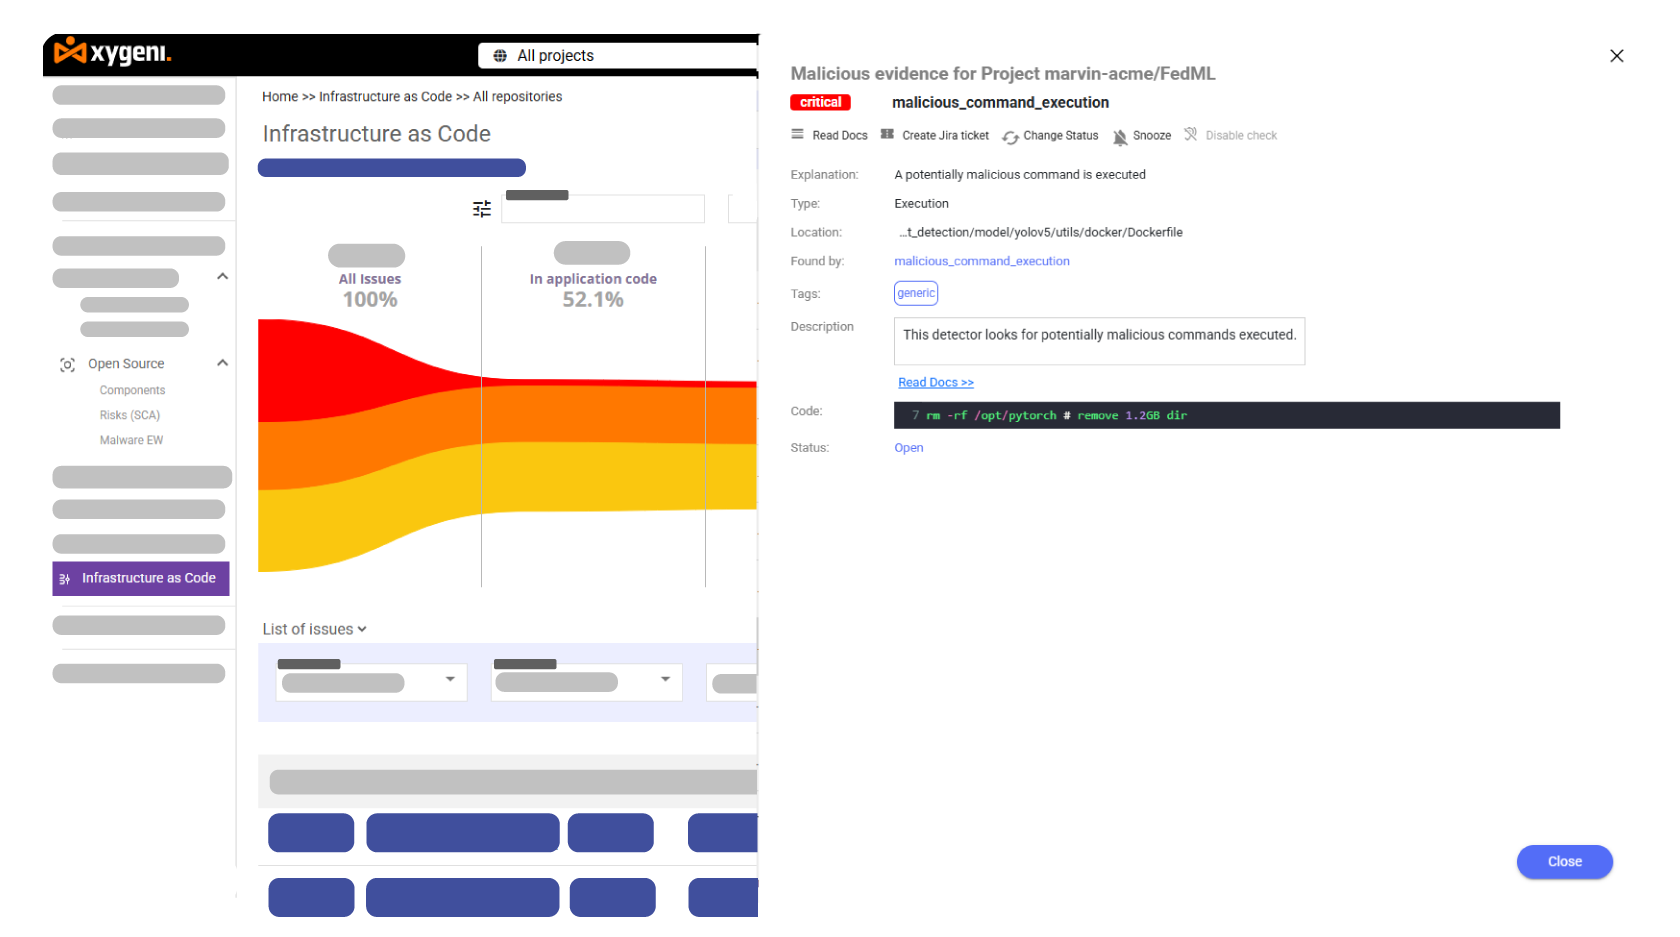
បង្ការពាក្យបញ្ជាព្យាបាទ និងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់នៅក្នុង IaC
ជាប្រពៃណី IaC security ឧបករណ៍ជារឿយៗខកខាន ពាក្យបញ្ជាព្យាបាទ និងការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់ លាក់នៅក្នុងស្គ្រីបហេដ្ឋារចនាសម្ព័ន្ធ។ ទោះជាយ៉ាងណាក៏ដោយ Xygeni ពង្រឹងសុវត្ថិភាពដោយ៖
- ការរកឃើញពាក្យបញ្ជាដែលមិនមានការអនុញ្ញាតដែលបង្កើតទ្វារក្រោយ។
- ការទប់ស្កាត់ការភាន់ច្រឡំនៃការពឹងផ្អែក និងការចាក់កញ្ចប់ព្យាបាទ។
- ការទប់ស្កាត់ការជ្រៀតជ្រែកជាមួយការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធដោយការផ្ទៀងផ្ទាត់ ភាពសុចរិតនៃវត្ថុបុរាណ.
ជាលទ្ធផល អង្គការនានាលុបបំបាត់វ៉ិចទ័រវាយប្រហារដែលលាក់កំបាំង មុនពេលវាប៉ះពាល់ដល់សន្តិសុខហេដ្ឋារចនាសម្ព័ន្ធ។
ការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងការការពារការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង
ដើម្បីទៅហួស standard ការរកឃើញភាពងាយរងគ្រោះ Xygeni ផ្តល់នូវការយល់ដឹងអំពីសុវត្ថិភាពតាមពេលវេលាជាក់ស្តែង។ ជាពិសេស Xygeni អនុញ្ញាតឱ្យក្រុមសន្តិសុខ៖
- កំណត់ ភាពងាយរងគ្រោះដែលមានហានិភ័យខ្ពស់ តាមរយៈការ ការវិភាគលទ្ធភាពទៅដល់.
- តាមដានការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធដើម្បីរកឃើញការកែប្រែដែលមិនមានការអនុញ្ញាត។
- ការប្រើ ការគំរាមកំហែងការស៊ើបការណ៍ ដើម្បីទប់ស្កាត់ការវាយប្រហារមុនពេលវាកាន់តែធ្ងន់ធ្ងរឡើង។
ដោយបន្ថែម IaC security ការអនុវត្តល្អបំផុត ក្រុមការងារអាចបន្តកែលម្អសុវត្ថិភាព និងកាត់បន្ថយហានិភ័យមុនពេលដាក់ពង្រាយ។
ហេតុអ្វីបានជា Xygeni ជាជម្រើសដ៏ល្អបំផុតសម្រាប់ IaC Security
មិនដូចប្រពៃណី IaC security ឧបករណ៍ Xygeni ផ្តល់ជូន៖
- ការអនុវត្តដោយស្វ័យប្រវត្តិ ការអនុវត្តល្អបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាក្រម ដើម្បីការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
- Advanced សន្តិសុខសម្ងាត់ ដើម្បីលុបបំបាត់ហានិភ័យនៃព័ត៌មានបញ្ជាក់អត្តសញ្ញាណដែលត្រូវបានបង្ហាញ។
- ការស្កេនរូបភាពកុងតឺន័រ ដើម្បីការពារកម្មវិធីដើមលើពពក។
- ការគាំទ្រពេញលេញសម្រាប់ Terraform, Kubernetes, Docker, Bicep និង CloudFormation.
- ការត្រួតពិនិត្យជាបន្តបន្ទាប់ជាមួយ ការយល់ដឹងអំពីសុវត្ថិភាពក្នុងពេលជាក់ស្តែង សម្រាប់បរិស្ថានពពក។
ធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នកជាមួយ Xygeni's IaC Security ការអនុវត្តល្អបំផុត
ដោយសារតែហានិភ័យសន្តិសុខវិវត្តឥតឈប់ឈរ អង្គការនានាត្រូវតែរួមបញ្ចូលការអនុវត្តល្អបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាកូដទៅក្នុងដំណើរការអភិវឌ្ឍន៍របស់ពួកគេ។ សម្រាប់ហេតុផលនេះ Xygeni ផ្តល់នូវវេទិកាទាំងអស់ក្នុងមួយសម្រាប់ IaC security & IaC សន្តិសុខតាមអ៊ីនធឺណិត ដោយធ្វើឱ្យប្រាកដថាបរិស្ថានលើ cloud នៅតែត្រូវបានការពារចាប់ពីការអភិវឌ្ឍរហូតដល់ការដាក់ពង្រាយ។
ជាមួយនឹងគោលការណ៍សុវត្ថិភាពដោយស្វ័យប្រវត្តិ ការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងការរកឃើញមេរោគ Xygeni ជួយអង្គការនានាអនុវត្ត IaC security ការអនុវត្តល្អបំផុតដើម្បីលុបបំបាត់ហានិភ័យសន្តិសុខមុនពេលវាប៉ះពាល់ដល់ផលិតកម្ម។
ការពារហេដ្ឋារចនាសម្ព័ន្ធ cloud របស់អ្នកនៅថ្ងៃនេះ។ ទាក់ទងមកយើងខ្ញុំ ដើម្បីស្វែងយល់ពីរបៀបដែល Xygeni ធានាសុវត្ថិភាពការអនុវត្តល្អបំផុតរបស់ Infrastructure as Code ចាប់ពីការអភិវឌ្ឍន៍រហូតដល់ការដាក់ពង្រាយ។