






មាតិកា
ការផ្លាស់ប្តូរពីវិធីសាស្រ្តអភិវឌ្ឍន៍កម្មវិធីបែបប្រពៃណីដូចជា Waterfall ទៅជា Agile និង DevOps តំណាងឱ្យការផ្លាស់ប្តូរគួរឱ្យកត់សម្គាល់ឆ្ពោះទៅរកវិធីសាស្រ្តដែលមានប្រសិទ្ធភាព អាចបត់បែនបាន និងសហការជាងមុន។ នៅក្នុងចំណុចកណ្តាលនៃការវិវត្តន៍នេះគឺការអនុវត្តការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់ និងការដាក់ពង្រាយជាបន្តបន្ទាប់ រួមជាមួយនឹងការផ្តោតអារម្មណ៍រួមបញ្ចូលគ្នាលើសុវត្ថិភាព - ដែលគេស្គាល់ថាជា DevSecOps—ការសរសេរច្បាប់ឡើងវិញ និងការផ្លាស់ប្តូរទេសភាពនៃការអភិវឌ្ឍន៍កម្មវិធី។ សម្រាប់ក្រុមដែលកំពុងស្វែងរកមធ្យោបាយដើម្បីកែលម្អគុណភាពកម្មវិធី បង្កើនល្បឿនការផ្តល់ជូន និងបញ្ចូលសុវត្ថិភាពទៅក្នុងរបស់ពួកគេ pipelines, ការទទួលយកអ្វីដែលល្អបំផុតសម្រាប់ CI/CD ការអនុវត្តគឺជាគន្លឹះ។
សារៈសំខាន់នៃ CI/CD ក្នុងការអភិវឌ្ឍទំនើប
CI/CD ការអនុវត្តល្អបំផុតផ្លាស់ប្តូររបៀបដែលក្រុមអភិវឌ្ឍន៍កម្ចាត់កំហុស កែលម្អគុណភាពកម្មវិធី និងបង្កើនល្បឿននៃការផ្តល់ព័ត៌មានថ្មីៗដោយធ្វើស្វ័យប្រវត្តិកម្មដំណើរការពីកូដ។ commit ដល់ការដាក់ពង្រាយ។ នៅពេលដែលបំពាក់ដោយសុវត្ថិភាពតាំងពីដំបូងនៅក្នុង DevSecOps វាដាក់មូលដ្ឋានគ្រឹះរឹងមាំសម្រាប់ការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាពប្រកបដោយប្រសិទ្ធភាព។
ការយល់ដឹង CI/CD ការអនុវត្តល្អបំផុត
ការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់ (CI): មូលដ្ឋានគ្រឹះសម្រាប់គុណភាព និងល្បឿន
តើ CI ជាអ្វី?
ការរួមបញ្ចូលជាបន្តបន្ទាប់ គឺជាការអនុវត្តនៃការរួមបញ្ចូលការផ្លាស់ប្តូរកូដជាញឹកញាប់ទៅក្នុងឃ្លាំងដែលបានចែករំលែក ដែលការធ្វើតេស្តដោយស្វ័យប្រវត្តិត្រូវបានដំណើរការ ដែលធានាបាននូវគុណភាពកូដខ្ពស់ និងការរកឃើញកំហុសដំបូង។
អត្ថប្រយោជន៍របស់ CI:
- ការរកឃើញកំហុសដំបូង៖ ការធ្វើស្វ័យប្រវត្តិកម្មនៃការធ្វើតេស្តអាចឱ្យមានការកំណត់អត្តសញ្ញាណបញ្ហាដំបូង ដែលកាត់បន្ថយថ្លៃដើមជួសជុលនៅពេលក្រោយ។
- គុណភាពកូដប្រសើរឡើង៖ ធានាថាកូដបំពេញតាមគុណភាព standards មុនពេលបញ្ចូលគ្នា ដែលរួមចំណែកដល់មូលដ្ឋានកូដដែលមានស្ថេរភាព។
- រង្វិលជុំមតិប្រតិកម្មលឿនជាងមុន៖ ផ្តល់ជូនអ្នកអភិវឌ្ឍន៍នូវមតិប្រតិកម្មភ្លាមៗ ដែលអនុញ្ញាតឱ្យមានការកែតម្រូវយ៉ាងឆាប់រហ័ស។
ការដាក់ពង្រាយជាបន្តបន្ទាប់ (CD): ការធ្វើឱ្យការចែកចាយកម្មវិធីមានភាពប្រសើរឡើង
តើស៊ីឌីជាអ្វី?
ការដាក់ពង្រាយជាបន្តបន្ទាប់ធ្វើស្វ័យប្រវត្តិកម្មការចែកចាយកម្មវិធីទៅកាន់បរិស្ថានផ្សេងៗ ដែលធ្វើឱ្យមុខងារ និងការជួសជុលចុងក្រោយបំផុតអាចរកបានយ៉ាងងាយស្រួលសម្រាប់អ្នកប្រើប្រាស់។
គុណសម្បត្តិនៃស៊ីឌី៖
- ដំណើរការដាក់ពង្រាយដែលមានប្រសិទ្ធភាព៖ កាត់បន្ថយកំហុសរបស់មនុស្ស និងបង្កើនល្បឿនការត្រៀមខ្លួនទីផ្សារ។
- ផលិតភាពប្រសើរឡើង៖ អនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ផ្តោតលើការច្នៃប្រឌិតបន្ថែមទៀតជាជាងកិច្ចការដាក់ពង្រាយ។
- ការបង្កើនភាពញឹកញាប់នៃការចេញផ្សាយ៖ សម្រួលដល់ការដាក់ឱ្យប្រើប្រាស់ការអាប់ដេតយ៉ាងឆាប់រហ័ស និងមានប្រសិទ្ធភាព ដោយបំពេញតម្រូវការរបស់អ្នកប្រើប្រាស់បានយ៉ាងឆាប់រហ័ស។
អនុវត្ត CI/CD ការអនុវត្តល្អបំផុតដើម្បីជោគជ័យ
១. ការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព
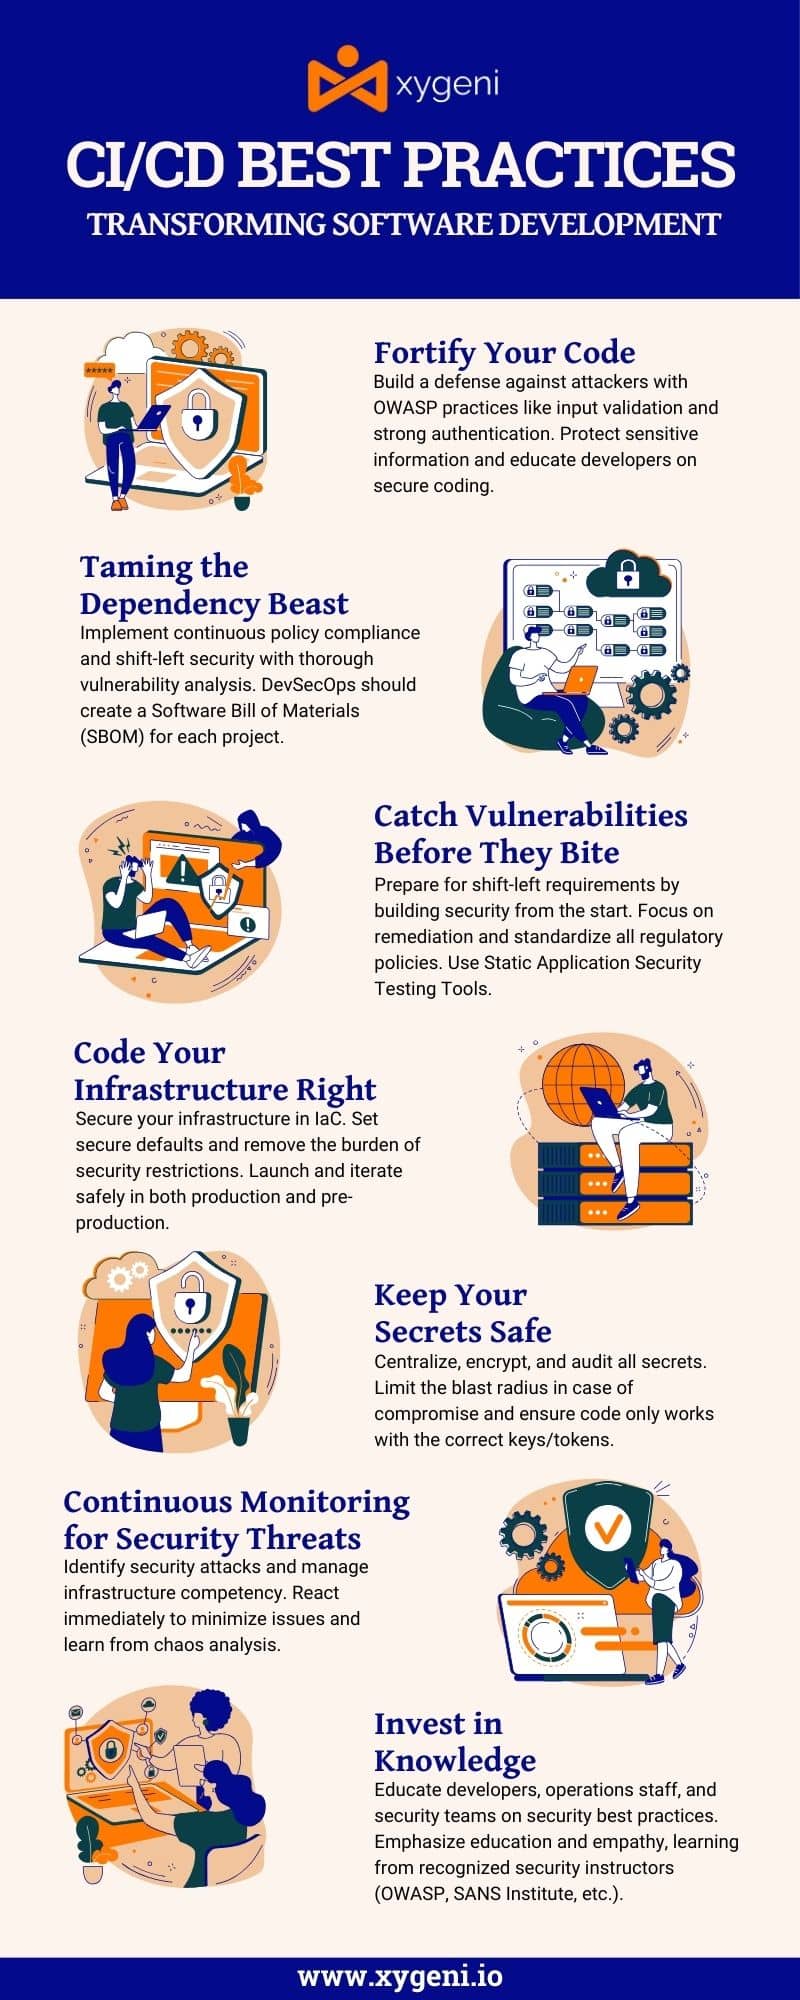
ការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាពគឺជាមូលដ្ឋានគ្រឹះសម្រាប់ការអភិវឌ្ឍកម្មវិធីដែលរឹងមាំប្រឆាំងនឹងការវាយប្រហារ។ ការណែនាំរហ័សអំពីការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព OWASP បម្រើជាសៀវភៅណែនាំយ៉ាងទូលំទូលាយ ដែលរៀបរាប់ពីវិធានការសុវត្ថិភាពសំខាន់ៗ ដែលអ្នកអភិវឌ្ឍន៍គួរអនុវត្តពេញមួយវដ្តអភិវឌ្ឍន៍កម្មវិធី។
ការអនុវត្តសំខាន់ៗរួមមានៈ
- ការបញ្ចូលសុពលភាព៖ ផ្ទៀងផ្ទាត់ទិន្នន័យចូលទាំងអស់ រួមទាំងសំណើ GET និង POST ខូគី និងទិន្នន័យពីប្រព័ន្ធខាងក្រៅ ដើម្បីការពារការវាយប្រហារដោយការចាក់បញ្ចូលដូចជាការចាក់ SQL។
- ការអ៊ិនកូដលទ្ធផល៖ ត្រូវប្រាកដថាទិន្នន័យដែលបង្ហាញទៅកាន់កម្មវិធីរុករកតាមអ៊ីនធឺណិត ឬប្រព័ន្ធផ្សេងទៀតត្រូវបានអ៊ិនកូដ ដើម្បីការពារកំហុសក្នុងការចាក់បញ្ចូលដូចជា Cross-Site Scripting (XSS) ដោយចាត់ទុកទិន្នន័យដែលបង្ហាញទាំងអស់ជាទិន្នន័យត្រង់ មិនមែនជាកូដដែលអាចប្រតិបត្តិបានទេ។
- ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងការគ្រប់គ្រងពាក្យសម្ងាត់៖ ដំណើរការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងការគ្រប់គ្រងពាក្យសម្ងាត់ដែលមានសុវត្ថិភាព គឺមានសារៈសំខាន់ណាស់។ ប្រើប្រាស់មុខងារហាសគ្រីបតូក្រាហ្វិចដ៏រឹងមាំជាមួយនឹងអំបិលវែងសម្រាប់ការរក្សាទុកពាក្យសម្ងាត់ ដើម្បីទប់ស្កាត់ការវាយប្រហារដោយកម្លាំងព្រៃផ្សៃ។
- ការដោះស្រាយកំហុស និងករណីលើកលែង៖ កំហុស និងករណីលើកលែងគួរតែត្រូវបានដោះស្រាយដោយឯកសណ្ឋាន ដើម្បីការពារអ្នកវាយប្រហារពីការទាញយកព័ត៌មានប្រព័ន្ធតាមរយៈសារកំហុស។
- ការគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធ៖ គ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធប្រព័ន្ធ និងកម្មវិធីដោយសុវត្ថិភាព ដើម្បីការពារការលេចធ្លាយព័ត៌មាន។
- ការការពារទិន្នន័យរសើប៖ ការគ្រប់គ្រងទិន្នន័យរសើបដូចជាព័ត៌មានហិរញ្ញវត្ថុ ការថែទាំសុខភាព និងព័ត៌មានផ្ទាល់ខ្លួនដោយសុវត្ថិភាព គឺមានសារៈសំខាន់ណាស់។
- ការវិភាគ XML៖ ត្រូវប្រាកដថា XML ត្រូវបានដោះស្រាយដោយសុវត្ថិភាព ព្រោះវាត្រូវបានប្រើប្រាស់យ៉ាងទូលំទូលាយនៅក្នុងកម្មវិធីគេហទំព័រ ហើយអាចធ្វើឱ្យពួកវាប្រឈមនឹងការវាយប្រហារ។
- ការការពារឯកសារ និងធនធាន៖ ការពារការចូលប្រើប្រព័ន្ធឯកសារ និងធនធាន ដើម្បីការពារការចូលប្រើឯកសារ និងថតឯកសាររសើបដោយគ្មានការអនុញ្ញាត។
- សុវត្ថិភាពសារ៖ ការទំនាក់ទំនងសារប្រកបដោយសុវត្ថិភាព ជាពិសេសនៅពេលប្រើ XML សម្រាប់ដំណើរការអាជីវកម្ម។
- ការការពារទិន្នន័យ៖ អនុវត្តការការពារដ៏រឹងមាំសម្រាប់ទិន្នន័យរសើបក្នុងអំឡុងពេលផ្ទុក និងដឹកជញ្ជូន។
២. ការគ្រប់គ្រងការពឹងផ្អែក
ការគ្រប់គ្រងការពឹងផ្អែកគឺជាកិច្ចការអភិវឌ្ឍន៍កម្មវិធីដ៏សំខាន់មួយដែលពាក់ព័ន្ធនឹងការតាមដានបណ្ណាល័យ និងកញ្ចប់ខាងក្រៅដែលគម្រោងរបស់អ្នកពឹងផ្អែក និងការធ្វើបច្ចុប្បន្នភាពពួកវានៅពេលចាំបាច់។ វាជារបៀបដែលក្រុមគម្រោងរក្សាសមាសធាតុឱ្យទាន់សម័យ និងមានសុវត្ថិភាព ដោយកាត់បន្ថយហានិភ័យនៃភាពងាយរងគ្រោះ និងការពារខ្លួនពីអ្នកវាយប្រហារ។ ដោយសារតែភាពស្មុគស្មាញ និងលក្ខណៈដែលទាក់ទងគ្នានៃកម្មវិធីសព្វថ្ងៃនេះ សមាសធាតុហួសសម័យ ឬងាយរងគ្រោះតែមួយអាចធ្វើឱ្យខូចសុវត្ថិភាពនៃកម្មវិធីទាំងមូល។ ឧបករណ៍ដូចជា ស៊ីហ្គេនី CI/CD Security និងការប្រកាន់ខ្ជាប់ គោលការណ៍ណែនាំរបស់ NIST ស្តីពី software supply chain security គឺជាការអនុវត្តសំខាន់ៗ។
ការអនុវត្តការគ្រប់គ្រងការពឹងផ្អែកប្រកបដោយប្រសិទ្ធភាព
- ការស្កេនភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ៖ ឧបករណ៍ដូចជា សុវត្ថិភាពប្រភពបើកចំហ Xygeni ផ្តល់ការស្កេនដោយស្វ័យប្រវត្តិនៃភាពអាស្រ័យនៃគម្រោងទល់នឹងមូលដ្ឋានទិន្នន័យនៃភាពងាយរងគ្រោះដែលគេស្គាល់ (ដូចជាមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះជាតិ [NVD])។ វាមានសារៈសំខាន់ណាស់ក្នុងការចាប់ភាពងាយរងគ្រោះទាំងនេះឱ្យបានឆាប់តាមដែលអាចធ្វើទៅបាន។
- ការត្រួតពិនិត្យជាបន្ត៖ តាមដានជាបន្តបន្ទាប់នូវភាពអាស្រ័យចំពោះភាពងាយរងគ្រោះថ្មីៗ មិនត្រឹមតែនៅពេលអភិវឌ្ឍប៉ុណ្ណោះទេ ប៉ុន្តែសម្រាប់វដ្តជីវិតទាំងមូលនៃកម្មវិធី។ នេះអាចត្រូវបានរួមបញ្ចូលទៅក្នុង CI/CD pipeline ដូច្នេះវាតែងតែជាជំហានមួយនាំមុខភាពងាយរងគ្រោះដែលកំពុងលេចចេញ។
- ការគ្រប់គ្រងបំណះដោយស្វ័យប្រវត្តិ៖ ប្រើឧបករណ៍មួយដែលមិនត្រឹមតែកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះប៉ុណ្ណោះទេ ប៉ុន្តែវាថែមទាំងធ្វើស្វ័យប្រវត្តិកម្មដំណើរការនៃការធ្វើបច្ចុប្បន្នភាពភាពអាស្រ័យទៅជាកំណែដែលមានសុវត្ថិភាពជាងមុន។ វាកាត់បន្ថយការចំណាយដោយដៃជាបន្តបន្ទាប់នៃការរក្សាភាពអាស្រ័យឱ្យទាន់សម័យ។
- ការអនុវត្តគោលនយោបាយ៖ អនុវត្តគោលការណ៍តឹងរ៉ឹងទាក់ទងនឹងការពឹងផ្អែករបស់ភាគីទីបី។ នេះគឺជាវិធីដ៏ល្អមួយដើម្បីកាត់បន្ថយហានិភ័យនៃការប្រើប្រាស់បណ្ណាល័យហួសសម័យ ឬអាជ្ញាប័ណ្ណហួសសម័យ។ កំណត់ថាការពឹងផ្អែកថ្មីត្រូវមានការពិនិត្យសុវត្ថិភាពយ៉ាងហ្មត់ចត់។ អនុវត្តយ៉ាងតឹងរ៉ឹងថាអ្នកមិនអាចប្រើបណ្ណាល័យដែលមានភាពងាយរងគ្រោះដែលគេស្គាល់នោះទេ។ អ្នកក៏មិនអាចប្រើបណ្ណាល័យដែលមានអាជ្ញាប័ណ្ណផុតកំណត់ ឬមិនអនុលោមតាមច្បាប់បានដែរ។ ប្រើឧបករណ៍ដែលអាចអនុវត្តខាងលើ។ ពួកវាអាចជួយសង្រ្គោះអ្នកដោយស្ងៀមស្ងាត់ពីខ្លួនអ្នក និងមិត្តភក្ដិរបស់អ្នកពីការណែនាំកញ្ចប់ទៅក្នុងគម្រោងរបស់អ្នកដែលអាចមានហានិភ័យ ឬមិនអនុលោមតាមច្បាប់។
- សេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM): បង្កើត និងថែរក្សាមួយ SBOM (បញ្ជីសម្ភារៈកម្មវិធី) សម្រាប់គម្រោងនីមួយៗ ដើម្បីកត់ត្រារាល់សមាសធាតុភាគីទីបី កំណែរបស់វា និងការពឹងផ្អែកទាំងអស់។ សារពើភ័ណ្ឌដ៏ទូលំទូលាយនេះជួយបង្កើនតម្លាភាព និងអាចឱ្យមានការឆ្លើយតបយ៉ាងរហ័សចំពោះភាពងាយរងគ្រោះដែលបានបង្ហាញ។ SBOM ការបង្កើត និងការថែទាំធានានូវភាពត្រឹមត្រូវជាបន្តបន្ទាប់ និងព័ត៌មានទាន់សម័យ។ សម្រាប់អង្គការដែលកំពុងស្វែងរកការកែលម្អឥរិយាបថសុវត្ថិភាព និងការអនុលោមតាមច្បាប់របស់ពួកគេ ឧបករណ៍ដែលសម្រួលដល់ SBOM ការគ្រប់គ្រង គឺជាការវិនិយោគដ៏មានតម្លៃ។
- ការអប់រំ និងការយល់ដឹងរបស់អ្នកអភិវឌ្ឍន៍៖ អប់រំអ្នកអភិវឌ្ឍន៍អំពីសារៈសំខាន់នៃការគ្រប់គ្រងការពឹងផ្អែក ក៏ដូចជាការអនុវត្តល្អបំផុតនៃការសរសេរកូដដែលមានសុវត្ថិភាព។ ការយល់ដឹងអាចនាំឱ្យមានការអភិវឌ្ឍកាន់តែប្រសើរឡើង។cisការបង្កើតអ៊ីយ៉ុងក្នុងការជ្រើសរើស និងគ្រប់គ្រងសមាសធាតុភាគីទីបី។
- ភាពឯកោភាពអាស្រ័យ៖ កន្លែងដែលការពឹងផ្អែកដែលអាចធ្វើទៅបានគួរតែត្រូវបានញែកដាច់ពីគ្នា ដើម្បីកាត់បន្ថយផលប៉ះពាល់នៃភាពងាយរងគ្រោះដែលអាចកើតមាន។ បច្ចេកទេសដូចជាការដាក់កុងតឺន័រអាចជួយកំណត់ការកេងប្រវ័ញ្ចពីការទៅដល់ខាងក្រៅសមាសធាតុងាយរងគ្រោះ។
១. ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST)
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST) វាយតម្លៃសុវត្ថិភាពកម្មវិធីដោយវិភាគកូដនៅកម្រិតលម្អិត ដែលអាចកំណត់អត្តសញ្ញាណលំនាំ ឬលំដាប់លំដោយ ដែលអាចបង្ហាញពីវត្តមាននៃកូដព្យាបាទ។ SAST ដំណោះស្រាយក៏ធ្វើអ្វីគ្រប់យ៉ាងដែលឧបករណ៍ប្រពៃណីធ្វើដែរ — ពិនិត្យមើលការចាក់ SQL ការសរសេរស្គ្រីបឆ្លងគេហទំព័រ (XSS) ការហូរលើសនៃសតិបណ្ដោះអាសន្ន និងអ្វីៗផ្សេងទៀត។ ដោយការរួមបញ្ចូលពួកវាដោយផ្ទាល់ទៅក្នុង Continuous Integration/Continuous Deployment (CI/CD ការអនុវត្តល្អបំផុត) pipelineអង្គការនានាអាចទាញយកអត្ថប្រយោជន៍ពីអំណាចនៃស្វ័យប្រវត្តិកម្មដើម្បីពិនិត្យជាបន្តបន្ទាប់នូវមូលដ្ឋានកូដរបស់ពួកគេសម្រាប់សញ្ញានៃការបញ្ចូលព្យាបាទ ភ្លាមៗបន្ទាប់ពីការណែនាំអំពីការផ្លាស់ប្តូរកូដ។ នេះអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ទទួលបានមតិកែលម្អយ៉ាងឆាប់រហ័សលើភាពងាយរងគ្រោះ ឬការគំរាមកំហែងសុវត្ថិភាពដែលអាចកើតមាន និងចាត់វិធានការចាំបាច់ដើម្បីជួសជុលភាពងាយរងគ្រោះ ឬភាពខុសគ្នានៃកូដផ្សេងទៀតដែលបណ្តាលមកពីការប្រព្រឹត្តព្យាបាទ មុនពេលបញ្ហាទាំងនេះអាចត្រូវបានខ្ចាត់ខ្ចាយពាសពេញកម្មវិធីដែលពួកគេហៀបនឹងក្លាយជាផ្នែកមួយ។ នេះធ្វើអោយប្រសើរឡើងយ៉ាងខ្លាំងនូវសុវត្ថិភាព និងភាពសុចរិតនៃកម្មវិធីខ្លួនឯង ដែលជាការអភិវឌ្ឍដែល — នៅក្នុងសម័យកាលនៃ "ការផ្លាស់ប្តូរលឿន និងបំបែករបស់របរ" — គឺពិតជាស្រស់ស្រាយណាស់។
របៀបដែល NIST មើលឃើញ SAST
វិទ្យាស្ថានជាតិនៃ Standards and Technology (NIST) បានទទួលស្គាល់ពីសារៈសំខាន់នៃការរួមបញ្ចូលឧបករណ៍ធ្វើតេស្តសុវត្ថិភាព រួមទាំង SASTចូលទៅក្នុងដំណើរការអភិវឌ្ឍន៍។ ការបោះពុម្ពផ្សាយរបស់ NIST ដូចជា ការបោះពុម្ពពិសេស NIST 800-53 ស្តីពីការគ្រប់គ្រងសុវត្ថិភាព និងភាពឯកជន ជជែកវែកញែកសម្រាប់ការប្រើប្រាស់ឧបករណ៍ស្វ័យប្រវត្តិដែលអាចត្រួតពិនិត្យ និងវិភាគកូដជាបន្តបន្ទាប់សម្រាប់ភាពងាយរងគ្រោះ និងណែនាំថា SAST ឧបករណ៍គួរតែមាន «រួមបញ្ចូលជាផ្នែកមួយនៃដំណើរការអភិវឌ្ឍន៍/លំហូរការងាររបស់អង្គការ ដើម្បីកំណត់ និងគ្រប់គ្រងភាពងាយរងគ្រោះនៃកម្មវិធី»។
ធនធានរបស់ OWASP លើ SAST
គម្រោងសុវត្ថិភាពកម្មវិធីគេហទំព័របើកចំហ (OWASP) ក៏គូសបញ្ជាក់ពីតម្លៃនៃ SAST នៅក្នុងធនធាន និងការណែនាំរបស់វា។ មគ្គុទ្ទេសក៍ពិនិត្យឡើងវិញនូវលេខកូដ OWASP ជ្រមុជចូលទៅក្នុងរបៀប SAST ឧបករណ៍ទាំងនេះអាចប្រើដើម្បីពិនិត្យមើលកូដឲ្យបានស៊ីជម្រៅ ដោយចាប់យកបញ្ហាសុវត្ថិភាពដែលការពិនិត្យដោយដៃអាចមើលរំលង។ OWASP ណែនាំឲ្យយកវាទៅប្រើ SAST ឧបករណ៍នានាឲ្យបានឆាប់តាមដែលអាចធ្វើទៅបាននៅក្នុងវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី ដើម្បីចាប់ចំណុចងាយរងគ្រោះឱ្យបានឆាប់តាមដែលអាចធ្វើទៅបាន ដែលស្របនឹងវិធីសាស្រ្តសុវត្ថិភាពប្តូរទៅខាងឆ្វេង—ការផ្លាស់ប្តូរការពិចារណាសុវត្ថិភាពទៅចំណុចដំបូងបំផុតដែលអាចធ្វើទៅបាននៅក្នុងដំណើរការអភិវឌ្ឍន៍។
អត្ថប្រយោជន៍នៃការ SAST ការរួមបញ្ចូលទៅក្នុង CI/CD ការអនុវត្តល្អបំផុត
- ការរកឃើញមុន៖ ការកំណត់អត្តសញ្ញាណចំណុចងាយរងគ្រោះនៅដំណាក់កាលដំបូងនៃដំណើរការអភិវឌ្ឍន៍ជួយសន្សំសំចៃថ្លៃដើម និងការខិតខំប្រឹងប្រែងដែលត្រូវការសម្រាប់ការជួសជុល។
- មតិប្រតិកម្មរបស់អ្នកអភិវឌ្ឍន៍៖ មតិប្រតិកម្មភ្លាមៗទៅកាន់អ្នកអភិវឌ្ឍន៍លើឥរិយាបថសុវត្ថិភាពនៃកូដរបស់ពួកគេជួយដល់អ្នកឈ្នះសុវត្ថិភាពដោយលើកទឹកចិត្តដល់ការអនុម័តការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព។
- ការអនុលោមភាព និងការគ្រប់គ្រងហានិភ័យ៖ ធានាថាកូដត្រូវបានសាកល្បងសម្រាប់ភាពងាយរងគ្រោះមុនពេលដាក់ពង្រាយ ដោយធានាបានយ៉ាងមានប្រសិទ្ធភាពថាអង្គការអាចបំពេញតាមបទប្បញ្ញត្តិ។ standards.
- ការធានាសុវត្ថិភាពដោយស្វ័យប្រវត្តិ៖ ការធានាសុវត្ថិភាពដោយស្វ័យប្រវត្តិការពារបន្ទាត់កូដណាមួយពីការមិនវិភាគ ដោយធានាថា CI/CD pipeline គឺជាយន្តការអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាព និងអាចទុកចិត្តបាន។
៥. ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) សន្តិសុខ
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) សន្តិសុខ គឺជាការអនុវត្តដ៏សំខាន់មួយនៃការអនុវត្តល្អបំផុតនៃសន្តិសុខទៅលើស្គ្រីប និងនិយមន័យដែលគ្រប់គ្រង និងកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធ។ ល្បឿនដែល IaC អនុញ្ញាតឱ្យមានការផ្តល់ និងការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធ ដែលតម្រូវឱ្យស្គ្រីបទាំងនេះមិនបង្កើតចំណុចខ្សោយសុវត្ថិភាព - ឧបករណ៍ស្វ័យប្រវត្តិអាចស្កេន IaC គំរូសម្រាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬការមិនអនុលោមតាមគោលការណ៍សុវត្ថិភាព ដែលការពារភាពងាយរងគ្រោះទាំងនេះពីការត្រូវបានដាក់ពង្រាយទៅក្នុងបរិស្ថានផ្ទាល់។
សម្រាប់ការយល់ដឹងកាន់តែស៊ីជម្រៅអំពីភាពខុសប្លែកគ្នានៃការធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេជាកូដ (IaC) ដំណើរការ និងដើម្បីស្វែងយល់ពីការអនុវត្តល្អបំផុតដ៏ទូលំទូលាយលើសពីអ្វីដែលបានគូសបញ្ជាក់នៅទីនេះ សូមអានអត្ថបទពេញលេញ ការធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធជាកូដ។
៣. ការគ្រប់គ្រងអាថ៌កំបាំង
ការគ្រប់គ្រងអាថ៌កំបាំងគឺជាសមាសធាតុសំខាន់មួយនៃការគ្រប់គ្រងកម្មវិធី និងហេដ្ឋារចនាសម្ព័ន្ធដែលមានសុវត្ថិភាព ដោយដោះស្រាយតម្រូវការក្នុងការការពារកូនសោ ថូខឹន ពាក្យសម្ងាត់ និងទិន្នន័យរសើបផ្សេងទៀតពីការចូលប្រើប្រាស់ និងការបំពានដោយគ្មានការអនុញ្ញាត។ សន្លឹកបន្លំគ្រប់គ្រងអាថ៌កំបាំង OWASP ផ្តល់នូវការណែនាំដ៏ទូលំទូលាយមួយអំពីការអនុវត្តល្អបំផុតក្នុងការគ្រប់គ្រងព័ត៌មានរសើបទាំងនេះប្រកបដោយប្រសិទ្ធភាព។ ខាងក្រោមនេះជាសេចក្តីសង្ខេបនៃចំណុចសំខាន់ៗ និងអនុសាសន៍ពីសន្លឹកបន្លំ ដែលបង្ហាញពីសារៈសំខាន់របស់វានៅក្នុងបរិបទទូលំទូលាយនៃសុវត្ថិភាព។ CI/CD ការអនុវត្តល្អបំផុត។
អនុសាសន៍សំខាន់ៗពីសន្លឹកបន្លំការគ្រប់គ្រងអាថ៌កំបាំងរបស់ OWASP
- ការផ្ទុកសម្ងាត់កណ្តាល៖ ការធ្វើមជ្ឈិមនីយកម្មនៃការផ្ទុកសម្រាប់អាថ៌កំបាំងនៅក្នុងប្រព័ន្ធដែលត្រូវបានរៀបចំ និងមានសុវត្ថិភាពគឺជាការចាំបាច់។ ការធ្វើឱ្យសាមញ្ញនេះរួមបញ្ចូល ប៉ុន្តែមិនកំណត់ចំពោះ ភារកិច្ចគ្រប់គ្រងដូចជាការបង្វិល និងការគ្រប់គ្រងការចូលប្រើ ហើយកាត់បន្ថយលទ្ធភាពនៃការបង្ហាញអាថ៌កំបាំងនៅក្នុងកូដ ឬកំណត់ហេតុ។
- ការគ្រប់គ្រងការចូលដំណើរការ: គោលការណ៍គ្រប់គ្រងការចូលប្រើយ៉ាងតឹងរ៉ឹងគួរតែត្រូវបានអនុវត្ត ដើម្បីធានាថាមានតែអង្គភាពដែលមានការអនុញ្ញាតប៉ុណ្ណោះដែលអាចចូលប្រើព័ត៌មានសម្ងាត់បាន។ ទាំងនេះរួមមានអ្នកប្រើប្រាស់ជាមនុស្ស និងដំណើរការស្វ័យប្រវត្តិផងដែរ។ ការចូលប្រើគួរតែផ្អែកលើគោលការណ៍សិទ្ធិតិចតួចបំផុត ដើម្បីធានាថាអង្គភាពត្រូវបានផ្តល់ការអនុញ្ញាតដែលពួកគេត្រូវការដើម្បីបំពេញមុខងាររបស់ពួកគេ។
- ការបង្វិលអាថ៌កំបាំង៖ ដើម្បីកាត់បន្ថយហានិភ័យនៃការសម្របសម្រួល ការបង្វិលសោរសម្ងាត់ជាប្រចាំគឺមានសារៈសំខាន់ណាស់។ យន្តការស្វ័យប្រវត្តិសម្រាប់ការបង្វិលសោអាចធានាថា ទាំងនេះត្រូវបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ឬនៅពេលដែលព្រឹត្តិការណ៍កំណត់ ដូចជានៅពេលដែលមានការរំលោភបំពាន ឬការបញ្ឈប់បុគ្គលិកកើតឡើង។
- ផ្លូវសវនកម្ម៖ ទាក់ទងនឹងការចូលមើល និងការរកឃើញដោយគ្មានការអនុញ្ញាត ការរក្សាដាននៃការធ្វើសវនកម្មទាំងអស់សម្រាប់សកម្មភាពលើអាថ៌កំបាំងគឺមានសារៈសំខាន់ណាស់។ កំណត់ហេតុសវនកម្មក៏គួរតែអាចបង្ហាញពីមុនផងដែរ។cisស្វែងយល់ពីអាថ៌កំបាំងអ្វីដែលត្រូវបានចូលមើលដោយអ្នកណា និងនៅពេលណា ដើម្បីមានព័ត៌មានចាំបាច់នៅពេលស៊ើបអង្កេតឧប្បត្តិហេតុសន្តិសុខ។
- ការអ៊ិនគ្រីបអាថ៌កំបាំង៖ យ៉ាងហោចណាស់ អាថ៌កំបាំងត្រូវតែត្រូវបានអ៊ិនគ្រីបក្នុងពេលដឹកជញ្ជូន និងពេលសម្រាក។ បច្ចេកទេសអ៊ិនគ្រីបដ៏រឹងមាំត្រូវបានប្រើដើម្បីធានាថាការរំលោភបំពានមិនបង្ហាញអាថ៌កំបាំងមូលដ្ឋានទេ ទោះបីជាមនុស្សម្នាក់ទទួលបានជោគជ័យក្នុងការទទួលបានការចូលប្រើដោយខុសច្បាប់ក៏ដោយ។
- អាថ៌កំបាំងនៅក្នុងកូដប្រភព៖ ការរក្សាទុកអាថ៌កំបាំងដោយផ្ទាល់នៅក្នុងកូដប្រភព ឬប្រព័ន្ធគ្រប់គ្រងកំណែ មិនត្រូវបានលើកទឹកចិត្តយ៉ាងខ្លាំងនោះទេ។ ផ្ទុយទៅវិញ ទាំងនេះត្រូវបានចាក់ចូលទៅក្នុងកម្មវិធីក្នុងអំឡុងពេលដំណើរការរបស់ពួកវា ពីឧបករណ៍ និងសេវាកម្មគ្រប់គ្រងអាថ៌កំបាំងដែលមានសុវត្ថិភាព។
- នីតិវិធីបំបែកកញ្ចក់៖ ដំណើរការ "បំបែកកញ្ចក់" អនុញ្ញាតឱ្យមានការទាញយកអាថ៌កំបាំងក្នុងអំឡុងពេលស្ថានភាពអាសន្ន ខណៈពេលដែលនៅតែតាមដានការចូលប្រើណាមួយតាមរយៈផ្លូវសវនកម្ម។ វិធីនេះប្រតិបត្តិការអាចបន្តសូម្បីតែពេលដែលយន្តការចូលប្រើធម្មតាត្រូវបានសម្របសម្រួលដោយមិនចាំបាច់គេចវេសពីពិធីការសុវត្ថិភាពក៏ដោយ។.
៦. ការត្រួតពិនិត្យ និងការផ្តល់មតិកែលម្អដែលកំពុងបន្ត
ការត្រួតពិនិត្យជាបន្តបន្ទាប់មានន័យថា ការត្រួតពិនិត្យកម្មវិធី និងហេដ្ឋារចនាសម្ព័ន្ធតាមពេលវេលាជាក់ស្តែង ដើម្បីកំណត់ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងសន្តិសុខ។ នេះគឺចាំបាច់ក្នុងការរកឃើញស្ថានភាពដែលអាចមានការរំលោភ ឬការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ។ ពួកវារួមបញ្ចូលឧបករណ៍ដែលអាចតាមដានសកម្មភាពមិនប្រក្រតី រក្សាកំណត់ត្រាលើព្រឹត្តិការណ៍សន្តិសុខព័ត៌មាន និងផ្តល់ការជូនដំណឹងរហ័ស ដែលអាចឱ្យមានការឆ្លើយតបភ្លាមៗចំពោះឧប្បត្តិហេតុ។ NIST ក៏ដូចជា... វិទ្យាស្ថានសានសា បានផ្តល់អនុសាសន៍ទាក់ទងនឹងវិធីសាស្ត្រត្រួតពិនិត្យប្រកបដោយប្រសិទ្ធភាព ដែលតម្រូវឱ្យមានការពិនិត្យឡើងវិញ និងការធ្វើបច្ចុប្បន្នភាពជាប្រចាំ ដោយផ្អែកលើទិន្នន័យដែលទទួលបានពីការត្រួតពិនិត្យ។
៧. ការបណ្តុះបណ្តាលសន្តិសុខ បូករួមទាំងការយល់ដឹង
វគ្គបណ្តុះបណ្តាលក្រុមអភិវឌ្ឍន៍ជាញឹកញាប់ បុគ្គលិកប្រតិបត្តិការ និងកម្មវិធីយល់ដឹងរបស់ក្រុមសន្តិសុខ អាចឱ្យមានការកសាងវប្បធម៌សន្តិសុខនៅក្នុងអង្គការមួយ។ នេះធានាថាសមាជិកទាំងអស់ស្គាល់ពីការគំរាមកំហែងថ្មីៗក្នុងវិស័យសន្តិសុខ យល់ពីភាពពាក់ព័ន្ធនៃការគ្រប់គ្រងសន្តិសុខ និងមានជំនាញក្នុងការអនុវត្តវានៅពេលដែលត្រូវការ។ វារួមបញ្ចូលខ្លឹមសារលម្អិតដូចជាវគ្គសិក្សាអប់រំរបស់ OWASP ក៏ដូចជាវគ្គសិក្សារបស់វិទ្យាស្ថាន SANS លើប្រធានបទដូចជាការបណ្តុះបណ្តាលការយល់ដឹងអំពីសន្តិសុខ។
តាមរយៈការធ្វើបែបនេះ អង្គការនានានឹងធានាសុវត្ថិភាពដំណើរការអភិវឌ្ឍន៍កម្មវិធីរបស់ពួកគេ (ធ្វើឱ្យពួកគេមិនត្រឹមតែមានប្រសិទ្ធភាពប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងមានប្រសិទ្ធភាពជាងមុនទៀតផង) ដោយការបញ្ចូលការអនុវត្តទាំងនេះយ៉ាងស៊ីជម្រៅទៅក្នុង CI/CD pipeline.
សារៈសំខាន់នៃការអនុវត្ត CI/CD ការអនុវត្តល្អបំផុតក្នុងការអភិវឌ្ឍកម្មវិធីពង្រីកលើសពីការធ្វើឱ្យដំណើរការអភិវឌ្ឍន៍មានភាពរលូន ឬការបង្កើនប្រសិទ្ធភាព។ វាគឺជាមូលដ្ឋានគ្រឹះនៃការធានាវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធីប្រឆាំងនឹងការគំរាមកំហែងដ៏ស្មុគស្មាញជាច្រើន។ ឧទាហរណ៍ថ្មីៗនៃចំណុចខ្សោយក្នុងពិភពពិត CI/CD pipelines – រួមទាំងបញ្ហាដែល GitLab និង PyTorch ជួបប្រទះ – បម្រើជាការរំលឹកដ៏មានឥទ្ធិពលអំពីបញ្ហាប្រឈមសន្តិសុខដែលអង្គការនានាប្រឈមមុខនៅក្នុងទេសភាពឌីជីថលដ៏ស្មុគស្មាញនាពេលបច្ចុប្បន្ន។
ឧទាហរណ៍ ព័ត៌មានលម្អិតនៃ GitLab CI/CD pipeline ការសម្របសម្រួល ដូចដែលបានបោះពុម្ពផ្សាយនៅក្នុងប្លក់ស្រាវជ្រាវក្រុម NCC គូសបញ្ជាក់ពីរបៀបដែលការត្រួតពិនិត្យការកំណត់រចនាសម្ព័ន្ធតូចតាច - ដូចជាការរំលោភបំពានទង់ "-privileged" របស់ Docker ឬការបិទបាំងអាថ៌កំបាំង - បង្កឱ្យមានភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពសំខាន់ៗ រួមទាំងការរក្សាសិទ្ធិ និងការចូលប្រើព័ត៌មានរសើបដោយគ្មានការអនុញ្ញាត។ ឧប្បត្តិហេតុទាំងនេះសង្កត់ធ្ងន់លើសារៈសំខាន់ដ៏សំខាន់នៃការបិទបាំងខ្យល់។ CI/CD pipeline ការកំណត់រចនាសម្ព័ន្ធ; ការចូលប្រើ Runner “ត្រូវដឹង” ការគ្រប់គ្រងដោយប្រុងប្រយ័ត្ននៃអថេរបរិស្ថានដែលបានកំណត់ដោយ Runner និងការភ្ជាប់ Runners ដោយឈ្លាសវៃ - តាមគម្រោង ឬក្រុម - គឺគ្រាន់តែជាគោលការណ៍បីក្នុងចំណោមគោលការណ៍ជាច្រើនដែលប្រសិនបើអនុវត្តបានយ៉ាងរឹងមាំ នឹងបានកាត់បន្ថយហានិភ័យយ៉ាងខ្លាំង។
ខ្សែសង្វាក់ផ្គត់ផ្គង់ PyTorch ដូចដែលបានពិពណ៌នានៅក្នុង SecurityWeek បង្ហាញពីថ្នាក់ថ្មីមួយ CI/CD ការវាយប្រហារដែលកំណត់គោលដៅខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូលក្នុងពេលតែមួយ - ក្នុងករណីនេះ តាមរយៈការបោះពុម្ពផ្សាយខុសច្បាប់នៃឯកសារគោលពីរ PyTorch ដែលមានគំនិតអាក្រក់ - ខណៈពេលដែលប្រើប្រាស់កម្មវិធីរត់ដែលបង្ហោះដោយខ្លួនឯងរបស់ GitHub Actions ដើម្បីលួចយកអាថ៌កំបាំងដ៏រសើប។ ឧទាហរណ៍នេះគូសបញ្ជាក់ពីតម្រូវការដ៏សំខាន់សម្រាប់ភាពបរិសុទ្ធ និងភាពឯកោនៃ CI/CD បរិស្ថាន ដំណើរការអនុម័តដោយឧស្សាហ៍ព្យាយាមសម្រាប់ CI/CD ការចូលរួមចំណែក និងការត្រួតពិនិត្យជាពិសេសសម្រាប់ប្រភពខាងក្រៅ pull requestsដើម្បីរឹតបន្តឹងការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត និងការពារប្រឆាំងនឹងភាពងាយរងគ្រោះនៃខ្សែសង្វាក់ផ្គត់ផ្គង់ក្នុងពេលដំណាលគ្នា។
មេរៀនពីឧប្បត្តិហេតុនីមួយៗទាំងនេះគឺច្បាស់ណាស់៖ ការអភិវឌ្ឍកម្មវិធី ពីទស្សនៈសុវត្ថិភាព មិនមែនជាគោលដៅទេ ប៉ុន្តែជាមាគ៌ាមួយ ដែលទាមទារការយកចិត្តទុកដាក់ ការសម្របខ្លួន និងការកែលម្អជាបន្តបន្ទាប់ និងមិនឈប់ឈរ។ សរុបមក ការទទួលយកការអនុវត្តល្អបំផុតនៅក្នុង CI/CD pipelines គឺចាំបាច់សម្រាប់ផលិតភាព និងប្រសិទ្ធភាពកាន់តែមុតស្រួច ហើយសំខាន់ជាងនេះទៅទៀត សម្រាប់ធានាថាការការពារដ៏សំខាន់បំផុតរបស់កម្មវិធីទំនើប - ការវាយលុកដែលបានអភិវឌ្ឍយ៉ាងល្អ - បន្តវ៉ាដាច់គូប្រកួតដែលកំពុងវិវត្តន៍។
តាមរយៈការរួមបញ្ចូលវិធានការសន្តិសុខយ៉ាងឆ្លាតវៃ និងទូលំទូលាយដោយផ្ទាល់ទៅក្នុងការអភិវឌ្ឍ និងការដាក់ពង្រាយ pipelineអង្គការនានាអាចសម្រេចបាន និងរក្សាវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីដែលកាន់តែធន់ មានសុវត្ថិភាព និងគួរឱ្យទុកចិត្តបំផុត។
ប្រហែលជាគ្មានកន្លែងណាដែលត្រឹមត្រូវជាងពេលដែលអង្គការនានាកំពុងរុករកតាមរយៈភាពស្មុគស្មាញរាប់មិនអស់នៃការអភិវឌ្ឍន៍កម្មវិធីទំនើប ដែលរង្វាន់សម្រាប់ភាពជោគជ័យគឺគ្មានអ្វីក្រៅពីភាពខុសគ្នានៃការប្រកួតប្រជែងជាសកលនោះទេ។ តាមរយៈការអនុវត្តសំខាន់ៗនៃការរួមបញ្ចូលវិធានការសុវត្ថិភាពដ៏រឹងមាំដោយផ្ទាល់នៅក្នុង CI/CD pipelineបទពិសោធន៍ផ្ទាល់នៃភាពងាយរងគ្រោះក្នុងពិភពពិត និងវិធានការបង្ការដែលអង្គការនានាអាចអនុវត្តដើម្បីទប់ស្កាត់វាមិនត្រឹមតែផ្តល់នូវការលួងលោមប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងផ្តល់នូវជំហានបន្ទាប់ដ៏មានតម្លៃផងដែរ។
មើលវីដេអូសាកល្បងរបស់យើង
