






រត់មួយ ការត្រួតពិនិត្យគុណភាពកូដ នៅលើមូលដ្ឋានកូដ ហើយអ្នកនឹងទទួលបានរបាយការណ៍អំពីភាពស្មុគស្មាញ ការចម្លង កូដដែលលែងប្រើ និងការដាក់ឈ្មោះ។ ដំណើរការ code security ពិនិត្យមើល នៅលើមូលដ្ឋានកូដដូចគ្នា ហើយអ្នកទទួលបានរបាយការណ៍មួយនៅលើ ការចាក់ SQL, ស្គ្រីបឆ្លងតំបន់បណ្តាញនិង ចំណុចខ្វះខាតនៃការផ្ទៀងផ្ទាត់។ ឯកសារដូចគ្នា។ របាយការណ៍ពីរ។ ជាធម្មតាឧបករណ៍ពីរផ្សេងគ្នា ពីរផ្សេងគ្នា dashboards និងក្រុមពីរដែលកម្រប្រៀបធៀបកំណត់ចំណាំ។
ការបំបែកនោះគឺជារឿងធម្មតានៅក្នុងការអភិវឌ្ឍន៍កម្មវិធី ដែលក្រុមភាគច្រើនបានឈប់កត់សម្គាល់វា។ វាក៏ជាហេតុផលដែលបញ្ហាថែទាំ និងបញ្ហាសុវត្ថិភាពដែលស្ថិតនៅក្នុងមុខងារតែមួយត្រូវបានចាត់ទុកថាជាសំបុត្រពីរដែលមិនទាក់ទងគ្នាជំនួសឱ្យសំបុត្រមួយ។
នេះជាអ្វីដែលការត្រួតពិនិត្យនីមួយៗពិតជាធ្វើ កន្លែងដែលពួកវាត្រួតស៊ីគ្នា និងកន្លែងដែលគំរូ "ឧបករណ៍ពីរ" ខូច។
តើការត្រួតពិនិត្យគុណភាពលេខកូដជាអ្វី?
ការត្រួតពិនិត្យគុណភាពកូដគឺជាការឆ្លងកាត់ការវិភាគឋិតិវន្តដែលវាស់ស្ទង់ថាតើមូលដ្ឋានកូដអាចថែទាំបាន អាចអានបាន និងមានរចនាសម្ព័ន្ធល្អប៉ុណ្ណា ដោយមិនគិតពីថាតើវាអាចកេងប្រវ័ញ្ចបានឬអត់។ វាមិនសួរថា "តើអ្នកវាយប្រហារអាចបំបែកវាបានទេ?" វាសួរថា "តើអ្នកអភិវឌ្ឍន៍អាចផ្លាស់ប្តូរវាដោយសុវត្ថិភាពក្នុងរយៈពេលប្រាំមួយខែគិតចាប់ពីពេលនេះតទៅ?"
ការត្រួតពិនិត្យគុណភាពកូដជាធម្មតាវាយតម្លៃ៖
- ក្លិនកូដ: លំនាំរចនាសម្ព័ន្ធដែលធ្វើឱ្យកូដពិបាកផ្លាស់ប្តូរតាមពេលវេលា
- ភាពស្មុគស្មាញនៃវដ្ត និងការយល់ដឹង: អនុគមន៍ និងថ្នាក់ដែលបានរីកចម្រើនលើសពីចំណុចដែលនរណាម្នាក់អាចកែប្រែវាបានដោយសុវត្ថិភាព
- ការថែទាំ: តម្លៃសរុបនៃការបន្តធ្វើការនៅក្នុងឯកសារ ឬម៉ូឌុលដែលបានផ្តល់ឱ្យ
- លេខកូដដែលខូច៖ លេខកូដដែលមិនអាចចូលប្រើបាន ឬមិនបានប្រើប្រាស់ ដែលត្រូវបង់ថ្លៃជាអចិន្ត្រៃយ៍
- ស្ទួន: ចម្លង-បិទភ្ជាប់បំណុល ដែលការជួសជុលមួយត្រូវកើតឡើងនៅកន្លែងប្រាំ ហើយត្រូវបានធ្វើឡើងនៅកន្លែងបី
- អនុសញ្ញានៃការដាក់ឈ្មោះ: ការរំលោភដែលបង្កើនថ្លៃដើមរបស់អ្នកអាននាពេលអនាគតគ្រប់រូប
លទ្ធផលនៃការត្រួតពិនិត្យគុណភាពកូដជាធម្មតាគឺជាពិន្ទុ ខ្សែនិន្នាការ និងបញ្ជីវែងនៃការរកឃើញដែលត្រូវបានចាត់ថ្នាក់តាមភាពធ្ងន់ធ្ងរនៃច្បាប់ថេរ មិនមែនតាមផលប៉ះពាល់ជាក់ស្តែងនោះទេ។
តើអ្វីទៅជាក Code Security ពិនិត្យ?
A code security ពិនិត្យ, ជាផ្លូវការជាងនេះ ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST)ស្កេនកូដប្រភពសម្រាប់ចំណុចខ្សោយដែលអាចកេងប្រវ័ញ្ចបានមុនពេលកម្មវិធីដំណើរការ។ វាកំពុងស្វែងរកគំរូជាក់លាក់ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារធ្វើអ្វីមួយដែលកម្មវិធីមិនដែលត្រូវបានអនុញ្ញាត។
A code security ការត្រួតពិនិត្យជាធម្មតាចាប់បាន៖
- ចំណុចខ្វះខាតនៃការចាក់ថ្នាំ: ការចាក់ SQL, ការចាក់ពាក្យបញ្ជា, ការចាក់កូដ
- ស្គ្រីបឆ្លងគេហទំព័រ (XSS): ការបញ្ចូលដែលមិនបានសម្អាត ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារដំណើរការស្គ្រីបនៅក្នុងវគ្គរបស់អ្នកប្រើប្រាស់ផ្សេងទៀត
- ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការលេចធ្លាយព័ត៌មាន: ការកំណត់ និងផ្លូវកូដដែលបង្ហាញទិន្នន័យដោយអចេតនា
- លើសចំណុះនៃសតិបណ្ដោះអាសន្ន: បញ្ហាគ្រប់គ្រងអង្គចងចាំដែលអាចធ្វើឲ្យប៉ះពាល់ដល់ភាពសុចរិតនៃកម្មវិធី
- ចន្លោះប្រហោងនៃការផ្ទៀងផ្ទាត់ និងការអនុញ្ញាត: ការគ្រប់គ្រងការចូលប្រើខ្សោយ ឬបាត់
ការរកឃើញពី ក code security ពិនិត្យមើលការចាត់ថ្នាក់ CWE ការវាយតម្លៃភាពធ្ងន់ធ្ងរ និង (នៅក្នុងឧបករណ៍ចាស់ទុំ) ភស្តុតាងនៃការកេងប្រវ័ញ្ច ដែលជាអ្វីដែលបំបែកភាពធ្ងន់ធ្ងរមួយ SAST ឧបករណ៍ពីមួយដែលគ្រាន់តែផ្គូផ្គងលំនាំ និងសង្ឃឹម។
ការត្រួតពិនិត្យគុណភាពកូដទល់នឹង។ Code Security ពិនិត្យ៖ ភាពខុសគ្នាសំខាន់ៗ
| ការត្រួតពិនិត្យគុណភាពកូដ | Code Security ពិនិត្យ (SAST) | |
|---|---|---|
| សំណួរស្នូល | តើអាចថែរក្សារឿងនេះដោយសុវត្ថិភាពបានទេ? | តើនេះអាចត្រូវបានគេកេងប្រវ័ញ្ចបានទេ? |
| អ្វីដែលវាវាស់វែង | ភាពស្មុគស្មាញ, ការចម្លង, លេខកូដងាប់, ការដាក់ឈ្មោះ, សមត្ថភាពថែទាំ | ការចាក់បញ្ចូល, XSS, ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ, កំហុសក្នុងការអនុញ្ញាត, បញ្ហាអង្គចងចាំ |
| Standard ឯកសារយោង | ម៉ូដែលគុណភាពផ្ទៃក្នុង គ្មានវិញ្ញាបនបត្រជាសកល standard | CWE (ការរាប់បញ្ចូលចំណុចខ្សោយទូទៅ) ដែលត្រូវបានផ្ទៀងផ្ទាត់ប្រឆាំងនឹងស្តង់ដារដូចជា OWASP |
| ម្ចាស់ធម្មតា។ | វិស្វកម្ម / អនុប្រធានផ្នែកវិស្វកម្ម | AppSec / DevSecOps |
| ផលវិបាកនៃការមិនអើពើនឹងវា | ថ្លៃដើមនៃការផ្លាស់ប្តូរកើនឡើង ការដាក់ឱ្យដំណើរការយឺតជាងមុន ការចេញផ្សាយដែលផុយស្រួយ | ការបំពានទិន្នន័យ ការបរាជ័យក្នុងការអនុលោមតាមច្បាប់ ប្រព័ន្ធផលិតកម្មដែលកេងប្រវ័ញ្ច |
| កន្លែងដែលវាដំណើរការ | CI, CLI ក្នុងស្រុក | CI, CLI ក្នុងស្រុក និង (នៅក្នុងឧបករណ៍កម្រិតខ្ពស់ជាងនេះ) IDE |
ពួកគេមិនមែនជាការត្រួតពិនិត្យប្រកួតប្រជែងគ្នាទេ។ ពួកគេកំពុងឆ្លើយសំណួរពីរផ្សេងគ្នាអំពីបន្ទាត់កូដដូចគ្នា ដែលជាមូលហេតុដែលការដំណើរការពួកវាដាច់ដោយឡែកពីគ្នាបង្កបញ្ហា។
ហេតុអ្វីបានជាឧបករណ៍វិភាគកូដភាគច្រើនរក្សាពួកវាឱ្យនៅដាច់ពីគ្នា
អង្គការភាគច្រើនដំណើរការការត្រួតពិនិត្យទាំងពីររួចហើយ។ ពួកគេគ្រាន់តែដំណើរការវានៅក្នុងផលិតផលពីរផ្សេងគ្នា ជាមួយនឹងកុងសូលពីរផ្សេងគ្នា ការងារដែលមិនទាន់បានបំពេញពីរផ្សេងគ្នា និងគំរូអាទិភាពពីរផ្សេងគ្នា លើឃ្លាំងដូចគ្នា។
ការបែកបាក់នោះបង្កើតបញ្ហាដែលអាចទាយទុកជាមុនបានចំនួនបី៖
- គ្មាននរណាម្នាក់មើលឃើញថា ឧបសគ្គទាំងពីរនេះនៅជាប់គ្នានោះទេ។ អនុគមន៍ដែលមានការរកឃើញសុវត្ថិភាពសំខាន់មួយ និងពិន្ទុថែទាំក្នុងតំបន់គ្រោះថ្នាក់ បង្ហាញជាសំបុត្រពីរដែលមិនបានភ្ជាប់គ្នានៅក្នុងឧបករណ៍ពីរដែលមិនបានភ្ជាប់គ្នា ខណៈដែលវាពិតជាកូដមួយដែលត្រូវការការយកចិត្តទុកដាក់ជាបន្ទាន់ជាងពីរដង។
- ការរកឃើញកកកុញលឿនជាងអ្នកណាអាចជួសជុលវាបាន។ ឧបករណ៍វិភាគកូដទាំងអស់នៅលើទីផ្សារគឺល្អក្នុងការកំណត់អត្តសញ្ញាណ។ បញ្ហាកកស្ទះមិនដែលរកឃើញបញ្ហានោះទេ។ វាគឺថាការស្កេនដែលមានគុណភាព ឬការស្កេនសុវត្ថិភាពនៅលើមូលដ្ឋានកូដពិតប្រាកដណាមួយបង្ហាញលទ្ធផលច្រើនជាងក្រុមណាមួយមានពេលធ្វើការច្រើនម៉ោង ហើយស្លាកភាពធ្ងន់ធ្ងររាបស្មើមិនប្រាប់អ្នកថាត្រូវជួសជុលមួយណាមុននោះទេ។
- ភាពធ្ងន់ធ្ងរនៃច្បាប់រាបស្មើមិនមែនជាអាទិភាពទេ។ “សំខាន់” ពីម៉ាស៊ីនច្បាប់ និង “សំខាន់ពីព្រោះវាពិតជាអាចទៅដល់ និងអាចកេងប្រវ័ញ្ចបាន” គឺជាការអះអាងខុសគ្នា។ ឧបករណ៍វិភាគកូដភាគច្រើនបង្កើតបានតែឧបករណ៍ដំបូងប៉ុណ្ណោះ។
វិធីកាន់តែប្រសើរ៖ វេទិកាមួយ បញ្ញាសិប្បនិម្មិតមួយ គំរូអាទិភាពមួយ
Xygeni ដំណើរការគុណភាពកូដ និង code security ការវិភាគនៅក្នុងម៉ាស៊ីនស្កេនដូចគ្នា កុងសូលដូចគ្នា និងគំរូអាទិភាពដូចគ្នា ដូច្នេះបញ្ហានៃការថែទាំ និងចំណុចខ្វះខាតសុវត្ថិភាពនៅក្នុងឯកសារដូចគ្នា អាចមើលឃើញជាមួយគ្នា ជំនួសឱ្យការរស់នៅក្នុងប្រព័ន្ធពីរដែលមិនទាក់ទងគ្នា។
- វិធានការ។ ស៊ីហ្គេនី code security ពិនិត្យ (SAST) ស្កេនរកចំណុចខ្វះខាតក្នុងការចាក់, XSS, ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ, សតិបណ្ដោះអាសន្នលើសចំណុះ និងចំណុចខ្សោយនៃការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ ដោយរាល់ការរកឃើញមានចំណាត់ថ្នាក់ CWE។ ការត្រួតពិនិត្យគុណភាពកូដរបស់ Xygeni ដំណើរការវិញ្ញាសាវិភាគដូចគ្នាលើភាសាចំនួនដប់ គឺ Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin និង C/C++ ដោយវាស់ស្ទង់ភាពស្មុគស្មាញ ការថែទាំ ការចម្លង កូដងាប់ និងការដាក់ឈ្មោះក្រោមភាពស៊ីសង្វាក់គ្នាតែមួយ។ standardដូច្នេះការរកឃើញដែលមានគុណភាពមានភាពធ្ងន់ធ្ងរដូចគ្នា CWE-កន្លែងអនុវត្ត និងព័ត៌មានលម្អិតអំពីឯកសារ និងបន្ទាត់ដូចគ្នានឹងការរកឃើញសុវត្ថិភាពដែរ។
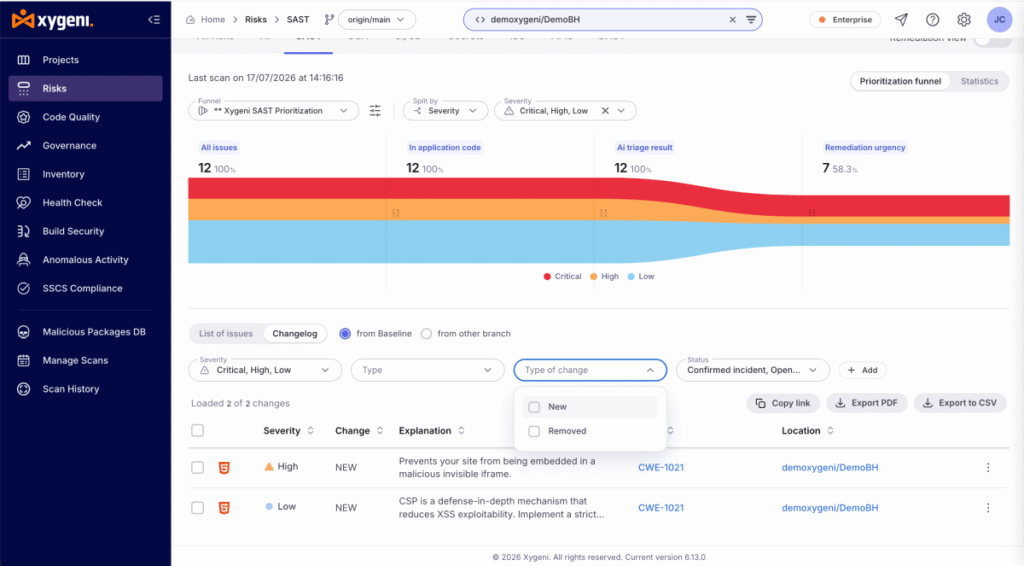
- ផ្តល់អាទិភាព។ ប្រភេទការត្រួតពិនិត្យទាំងពីរបញ្ចូលទៅក្នុងចីវលោ AI Triage ដូចគ្នា ដែលចាត់ថ្នាក់ការរកឃើញតាមផលប៉ះពាល់ពិតប្រាកដជាជាងភាពធ្ងន់ធ្ងរនៃច្បាប់រាបស្មើ ហើយទាំងពីរចូលរួមក្នុងទិដ្ឋភាពហានិភ័យទាំងអស់រួម ដូច្នេះអ្នកដឹកនាំសន្តិសុខ និងអ្នកដឹកនាំវិស្វកម្មកំពុងមើលរូបភាពហានិភ័យដូចគ្នាជំនួសឱ្យសៀវភៅបញ្ជីពីរដាច់ដោយឡែកពីគ្នា។
- វិធីព្យាបាល។ Xygeni មិនឈប់ត្រឹមការកំណត់អត្តសញ្ញាណនោះទេ។ AI Remediation ស្នើឱ្យមានការជួសជុលដែលត្រៀមរួចជាស្រេចសម្រាប់ការអនុវត្តសម្រាប់ការរកឃើញសុវត្ថិភាព រួមទាំង pull request ការបង្កើត ហើយធ្វើដូចគ្នាសម្រាប់ការរកឃើញដែលមានគុណភាព ដែលត្រូវបានចាត់ថ្នាក់តាមភាពស្មុគស្មាញនៃការដោះស្រាយជាមួយនឹងការខិតខំប្រឹងប្រែងដែលបានប៉ាន់ប្រមាណ។ សំណួរដែលឧបករណ៍វិភាគកូដគួរឆ្លើយមិនមែនជា "តើអ្នកមានច្បាប់ប៉ុន្មានទេ" នោះទេ។ វាគឺជា "នៅពេលដែលវារកឃើញបញ្ហារាប់ពាន់ តើអ្នកណាជួសជុលវា?"
វាដំណើរការមិនថាការរកឃើញនោះមកពីម៉ាស៊ីនស្កេនផ្ទាល់ខ្លួនរបស់ Xygeni ឬពីឧបករណ៍ភាគីទីបីដែលបានបញ្ចូលទៅក្នុងវេទិការួចហើយនោះទេ។ ការជ្រើសរើស AI និងការដោះស្រាយ AI អនុវត្តចំពោះការរកឃើញសុវត្ថិភាពផ្ទាល់ខ្លួនរបស់ Xygeni និងការរកឃើញសុវត្ថិភាពដែលទាញយកពីឧបករណ៍ដូចជា Snyk, Veracode ឬ Checkmarx ដូច្នេះការប្តូរទៅការត្រួតពិនិត្យបង្រួបបង្រួមមិនមានន័យថាត្រូវហែកចេញអ្វីទាំងអស់មុននោះទេ។
អ្វីដែលត្រូវរកមើលនៅក្នុងឧបករណ៍វិភាគកូដ
ប្រសិនបើអ្នកកំពុងវាយតម្លៃឧបករណ៍វិភាគកូដ មិនថាសម្រាប់ការត្រួតពិនិត្យគុណភាពកូដ ឬ code security ពិនិត្យ ឬទាំងពីរ សំណួរមួយចំនួនអាចកាត់ផ្តាច់ការផ្សព្វផ្សាយរបស់អ្នកលក់ភាគច្រើនបានយ៉ាងរហ័ស៖
- តើវាចាត់ថ្នាក់ការរកឃើញតាមផលប៉ះពាល់ពិតប្រាកដ ឬគ្រាន់តែតាមភាពធ្ងន់ធ្ងរនៃច្បាប់ថេរ? ស្លាកភាពធ្ងន់ធ្ងរមិនមែនជាការផ្តល់អាទិភាពទេ។
- តើវាផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃការរកឃើញរបស់វាទល់នឹងស្តង់ដារឯករាជ្យដែរឬទេ? SAST ការអះអាងអំពីភាពត្រឹមត្រូវគឺងាយស្រួលធ្វើ ហើយពិបាកបញ្ជាក់។ លទ្ធផលស្តង់ដារ OWASPជាមួយនឹងអត្រាវិជ្ជមានពិត និងអត្រាវិជ្ជមានមិនពិតដែលត្រូវបានបង្ហាញ គឺជាភាពខុសគ្នារវាងការអះអាង និងភស្តុតាង។
- តើច្បាប់មានតម្លាភាពទេ? កាតាឡុកឧបករណ៍ចាប់សញ្ញាដែលអ្នកអាចរកមើលមុនពេលអ្នកដំណើរការការស្កេនប្រាប់អ្នកពីអ្វីដែលឧបករណ៍ពិនិត្យមើលមុនពេលអ្នក commit ទៅវា។
- តើវាឈប់នៅត្រឹមការកំណត់អត្តសញ្ញាណ ឬវាស្នើឱ្យមានការជួសជុល? ការរកឃើញដែលគ្មានផ្លូវឆ្ពោះទៅរកការដោះស្រាយ គឺជាការកកស្ទះដ៏វែងឆ្ងាយ មិនមែនជាបញ្ហាដែលត្រូវបានដោះស្រាយនោះទេ។
- តើវាដំណើរការលើឧបករណ៍ទាំងអស់របស់អ្នកទេ រួមទាំងការរកឃើញពីឧបករណ៍ដែលអ្នកដំណើរការរួចហើយ? ការបង្រួបបង្រួមភាពមើលឃើញល្អជាងការបង្រួបបង្រួមអ្នកលក់នៅថ្ងៃដំបូង។
- តើវារួមបញ្ចូលជាមួយកន្លែងដែលការងារបានកើតឡើងរួចហើយដែរឬទេ? CI/CD pull request ការត្រួតពិនិត្យ និងសម្រាប់ការរកឃើញសុវត្ថិភាព មតិប្រតិកម្មរបស់ IDE ខណៈពេលដែលកូដកំពុងត្រូវបានសរសេរ មិនមែនគ្រាន់តែបន្ទាប់ពីវាត្រូវបានបញ្ចូលគ្នានោះទេ។
កំណែខ្លី
ការត្រួតពិនិត្យគុណភាពកូដសួរថាតើកូដរបស់អ្នកអាចត្រូវបានថែរក្សាដោយសុវត្ថិភាពឬអត់។ code security ការត្រួតពិនិត្យសួរថាតើវាអាចត្រូវបានកេងប្រវ័ញ្ចឬអត់។ សំណួរទាំងពីរសុទ្ធតែសំខាន់ ទាំងបង្កើតការរកឃើញដែលអ្នកត្រូវធ្វើសកម្មភាព ហើយការដំណើរការវាតាមរយៈឧបករណ៍ពីរដែលមិនភ្ជាប់គ្នាធ្វើឱ្យកូដដូចគ្នាមើលទៅដូចជាបញ្ហាពីរដាច់ដោយឡែកពីគ្នាជំនួសឱ្យបញ្ជីអាទិភាពមួយ។
ស៊ីហ្គេនី ដំណើរការការត្រួតពិនិត្យទាំងពីរនៅក្នុងម៉ាស៊ីនស្កេនតែមួយ ចាត់ថ្នាក់ទាំងពីរតាមផលប៉ះពាល់ពិតប្រាកដនៅក្នុងចីវលោមួយ និងកែតម្រូវទាំងពីរជាមួយ pull requests ជំនួសឱ្យការទុកឱ្យអ្នកមានការកកស្ទះយូរជាងនេះ។
ចង់ឃើញរបស់ខ្លួនឯង code security ការរកឃើញត្រូវបានផ្តល់អាទិភាពជំនួសឱ្យការរាយបញ្ជី? ចាប់ផ្តើមស្កេនដោយឥតគិតថ្លៃលើផែនការអ្នកអភិវឌ្ឍន៍របស់ Xygeni។
ចង់ដឹងថាតើទិដ្ឋភាពគុណភាព និងសុវត្ថិភាពរួមមួយមើលទៅដូចម្ដេចនៅទូទាំងផលប័ត្ររបស់អ្នក? ស្នើសុំការបង្ហាញមួយ នៃគុណភាពកូដ Xygeni រួមជាមួយនឹង Code Security.

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើការត្រួតពិនិត្យគុណភាពកូដដូចគ្នានឹង code security ពិនិត្យ?
ទេ។ ការត្រួតពិនិត្យគុណភាពកូដវាស់ស្ទង់ពីភាពងាយស្រួលថែទាំ ភាពស្មុគស្មាញ ការចម្លង និងការដាក់ឈ្មោះ។ ក code security ពិនិត្យ (SAST) វាស់វែងលទ្ធភាពកេងប្រវ័ញ្ច៖ ចំណុចខ្វះខាតក្នុងការចាក់, XSS, ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងចំណុចខ្សោយនៃការផ្ទៀងផ្ទាត់។ ពួកវាវិភាគកូដដូចគ្នា ប៉ុន្តែឆ្លើយសំណួរផ្សេងៗគ្នា ហើយការរកឃើញអាចត្រូវបានសម្គាល់គុណភាព សម្គាល់សុវត្ថិភាព ឬទាំងពីរក្នុងពេលតែមួយ។
តើអ្វីជា SASTហើយវាទាក់ទងនឹងរបៀបណា code security ពិនិត្យ?
SAST តំណាងឱ្យ Static Application Security Testing។ វាជាឈ្មោះបច្ចេកទេសសម្រាប់អ្វីដែលមនុស្សភាគច្រើនចង់មានន័យដោយពាក្យថា "code security "check": ស្កេនកូដប្រភពសម្រាប់ចំណុចខ្សោយមុនពេលកម្មវិធីដំណើរការ ដោយមិនចាំបាច់ប្រតិបត្តិវា។ រាល់ code security ពិនិត្យនៅក្នុងប្រកាសនេះសំដៅទៅលើ SAST ជាពិសេស ផ្ទុយពី DAST ដែលសាកល្បងកម្មវិធីដែលកំពុងដំណើរការពីខាងក្រៅ។
តើឧបករណ៍មួយអាចដំណើរការទាំងការត្រួតពិនិត្យគុណភាពកូដ និង code security ពិនិត្យ?
បាទ/ចាស៎។ Xygeni ដំណើរការគុណភាពកូដ និង code security ការវិភាគនៅក្នុងម៉ាស៊ីនស្កេន និងកុងសូលដូចគ្នា ដូច្នេះប្រភេទការត្រួតពិនិត្យទាំងពីរចែករំលែកគំរូអាទិភាពមួយជំនួសឱ្យការរស់នៅក្នុងឧបករណ៍ពីរដាច់ដោយឡែកពីគ្នាជាមួយនឹង backlog ពីរដាច់ដោយឡែកពីគ្នា។ ការរកឃើញពីឧបករណ៍នីមួយៗនៅតែមានចំណាត់ថ្នាក់ផ្ទាល់ខ្លួន (CWE សម្រាប់សុវត្ថិភាព រង្វាស់ភាពស្មុគស្មាញ/ការថែទាំសម្រាប់គុណភាព)។
តើអ្នកគួរដំណើរការការត្រួតពិនិត្យគុណភាពកូដ ឬ code security ពិនិត្យ?
ទាំងពីរគួរតែដំណើរការជាបន្តបន្ទាប់ មិនមែនជាការធ្វើសវនកម្មម្តងម្កាលនោះទេ។ standard លំនាំគឺជាការស្កេនលើរាល់ pull request នៅក្នុង CI ជាមួយ guardrails ច្រកទ្វារនោះផ្តោតលើបញ្ហាថ្មីៗដែលបានណែនាំជាជាងការងារដែលទទួលមរតកពេញលេញ ដូច្នេះក្រុមនានាត្រូវបានវិនិច្ឆ័យលើអ្វីដែលពួកគេបានបន្ថែម មិនមែនលើបំណុលដែលកកកុញអស់ជាច្រើនឆ្នាំនោះទេ។
