






ការចាក់ SQL នៅតែជាចំណុចខ្សោយមួយក្នុងចំណោមចំណុចខ្សោយដ៏គ្រោះថ្នាក់ និងរីករាលដាលបំផុតរបស់កម្មវិធីគេហទំព័រ។ ប្រសិនបើមិនត្រូវបានដោះស្រាយទេ វាអាចអនុញ្ញាតឱ្យអ្នកវាយប្រហារចូលប្រើ កែប្រែ ឬបំផ្លាញទិន្នន័យរសើបតាមរយៈសំណួរមូលដ្ឋានទិន្នន័យដែលសរសេរមិនបានល្អ។ នោះហើយជាមូលហេតុដែលការយល់ដឹងពីរបៀបការពារការចាក់ SQL និងការអនុវត្តការធ្វើតេស្តចាក់ SQL ប្រកបដោយភាពសកម្ម គឺមានសារៈសំខាន់សម្រាប់ក្រុមអភិវឌ្ឍន៍ និង DevSecOps គ្រប់រូបនាពេលបច្ចុប្បន្ន។
របាយការណ៍ស៊ើបអង្កេតការរំលោភបំពានទិន្នន័យ Verizon ឆ្នាំ 2025 បានរកឃើញថា ការចាក់ SQL បានរួមចំណែកដល់ 12% នៃការរំលោភទិន្នន័យទាំងអស់ ដែលកើនឡើងពី 9% កាលពីឆ្នាំមុន។ ហើយនៅក្នុងកំពូលទាំង 10 ឆ្នាំ 2025 របស់ OWASP ការចាក់ (ប្រភេទការចាក់ SQL ជាកម្មសិទ្ធិរបស់) នៅតែមានចំនួន CVE ដែលបានកត់ត្រាជាង 14,000 ដោយកម្មវិធី 100% ដែលបានសាកល្បង OWASP ត្រូវបានពិនិត្យសម្រាប់ទម្រង់មួយចំនួនរបស់វា។ ភាពងាយរងគ្រោះមិនមានគ្រោះថ្នាក់តិចជាងនេះទេ។ វាទើបតែផ្លាស់ប្តូរពីលេខ 3 ទៅលេខ 5 នៅក្នុងចំណាត់ថ្នាក់ ដែលភាគច្រើនដោយសារតែប្រភេទថ្មីៗ និងមានផលប៉ះពាល់ខ្ពស់ជាងបានលេចចេញមក មិនមែនដោយសារតែការចាក់ SQL ឈប់ត្រូវបានគេកេងប្រវ័ញ្ចនោះទេ។
នៅក្នុងការណែនាំនេះ យើងនឹងគ្របដណ្តប់៖
- តើការចាក់ SQL ជាអ្វី និងរបៀបដែលវាដំណើរការ
- បច្ចេកទេសបង្ការដែលបានណែនាំដោយ OWASP
- យុទ្ធសាស្ត្រសាកល្បងចាក់ SQL សំខាន់ៗ
- តើធ្វើដូចម្តេច ស៊ីហ្គេនី SAST ម៉ាស៊ីន រកឃើញចំណុចខ្សោយនៃការចាក់ SQL តាំងពីដំបូង SDLC
ចូរយើងស្វែងយល់ពីរបៀបធានាសុវត្ថិភាពកូដរបស់អ្នក ផ្លាស់ប្តូរសុវត្ថិភាពទៅខាងឆ្វេង និងការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកពីវិធីសាស្ត្រវាយប្រហារមួយក្នុងចំណោមវិធីសាស្ត្រវាយប្រហារចំណាស់ជាងគេ (និងនៅតែសកម្ម)។
តើការចាក់ SQL ជាអ្វី?
ការចាក់ SQL គឺជាការវាយប្រហារកម្រិតកូដដែលការបញ្ចូលមេរោគត្រូវបានបញ្ចូលទៅក្នុងសំណួរ SQL ដើម្បីរៀបចំ ឬរំលងប្រតិបត្តិការមូលដ្ឋានទិន្នន័យ។ វាជារឿយៗកើតឡើងនៅពេលដែលទិន្នន័យដែលផ្គត់ផ្គង់ដោយអ្នកប្រើប្រាស់ត្រូវបានប្រើប្រាស់នៅក្នុងសំណួរដោយគ្មានការផ្ទៀងផ្ទាត់ ឬការសម្អាតត្រឹមត្រូវ។
ឧទាហរណ៍ អ្នកវាយប្រហារអាចទាញយកប្រយោជន៍ពី login ទម្រង់បែបបទ របារស្វែងរក ឬប៉ារ៉ាម៉ែត្រ API ដើម្បី៖
- ការផ្ទៀងផ្ទាត់រំលង
- ទាញយកទិន្នន័យរសើប
- លុប ឬ បំផ្លាញកំណត់ត្រា
- អនុវត្តប្រតិបត្តិការគ្រប់គ្រងនៅក្នុងមូលដ្ឋានទិន្នន័យ
ប្រសិនបើអ្នកចង់ ទប់ស្កាត់ការចាក់ SQLជំហានដំបូងគឺការយល់ដឹងពីរបៀបដែលពួកគេដំណើរការ។
ឧទាហរណ៍នៃការចាក់ SQL ក្នុងពិភពពិត
យក Java សាមញ្ញមួយ login សំណួរ៖
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
ប្រសិនបើអ្នកប្រើប្រាស់បញ្ចូលនេះ៖
					user: ' OR 1=1 --
pass: anything
វាក្លាយជា៖
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
អ្នកវាយប្រហារទទួលបានសិទ្ធិចូលប្រើដោយធ្វើឱ្យលក្ខខណ្ឌតែងតែជាការពិត។ នេះគឺជាឧទាហរណ៍សៀវភៅសិក្សានៃ ហេតុអ្វីបានជាការធ្វើតេស្តចាក់ SQL មានសារៈសំខាន់ខ្លាំងណាស់ក្នុងអំឡុងពេលអភិវឌ្ឍន៍។
វិធីការពារការចាក់ SQL៖ គន្លឹះជាក់ស្តែង
ឥឡូវនេះយើងយល់ពីអ្វីដែល ក ការចាក់ SQL តើវាដំណើរការយ៉ាងដូចម្តេច ចូរយើងស្វែងយល់ វិធីការពារការចាក់ SQL នៅក្នុងគម្រោងពិភពពិត។ ដំណឹងល្អ? មានការអនុវត្តល្អបំផុតដែលបង្ហាញឱ្យឃើញ និងងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍ ដែលជួយបញ្ឈប់ការវាយប្រហារទាំងនេះមុនពេលវាកើតឡើង។
ចំពោះ សន្លឹកបន្លំសម្រាប់ការការពារការចាក់ SQL របស់ OWASP គឺជាឯកសារយោងដែលគួរឱ្យទុកចិត្តសម្រាប់ការបង្កើតអន្តរកម្មមូលដ្ឋានទិន្នន័យដែលមានសុវត្ថិភាព។ វាណែនាំបច្ចេកទេសស្នូលមួយចំនួន៖
១. ប្រើសេចក្តីថ្លែងការណ៍ដែលបានរៀបចំ (ជាមួយសំណួរដែលមានប៉ារ៉ាម៉ែត្រ)
ជាដំបូង និងសំខាន់បំផុត តែងតែប្រើសំណួរដែលមានប៉ារ៉ាម៉ែត្រជំនួសឱ្យការភ្ជាប់ខ្សែអក្សរនៅពេលដោះស្រាយជាមួយការបញ្ចូលរបស់អ្នកប្រើប្រាស់។ សេចក្តីថ្លែងការណ៍ដែលបានរៀបចំប្រាប់មូលដ្ឋានទិន្នន័យឱ្យចាត់ទុកការបញ្ចូលយ៉ាងតឹងរ៉ឹងថាជាទិន្នន័យ - មិនមែនជាផ្នែកមួយនៃតក្កវិជ្ជា SQL ទេ។
នេះជាកំណែដែលមានសុវត្ថិភាពជាងនៃ login សំណួរដោយប្រើ Java ការត្រៀមរៀបចំ:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
ជាលទ្ធផល ទោះបីជាអ្នកប្រើប្រាស់សាកល្បងអ្វីដែលមានគំនិតអាក្រក់ក៏ដោយ ការបញ្ចូលនឹងមិនផ្លាស់ប្តូររចនាសម្ព័ន្ធសំណួរនោះទេ។
2. ផ្ទៀងផ្ទាត់ និងធ្វើឲ្យការបញ្ចូលមានអនាម័យ
ទោះបីជាសំណួរដែលមានប៉ារ៉ាម៉ែត្រធ្វើការភាគច្រើននៃការងារធ្ងន់ក៏ដោយ វានៅតែសំខាន់ក្នុងការផ្ទៀងផ្ទាត់ប្រភេទ និងប្រវែងនៃការបញ្ចូល។ ឧទាហរណ៍ បដិសេធការបញ្ចូលដែលមានតួអក្សរ ឬទម្រង់ដែលមិននឹកស្មានដល់។
លើសពីនេះទៅទៀត កុំទុកចិត្តលើការបញ្ចូលរបស់អ្នកប្រើប្រាស់ឡើយ ទោះបីជាវាមកពីផ្នែកខាងមុខ ឬកម្មវិធីទូរស័ព្ទរបស់អ្នកក៏ដោយ។
៣. ប្រើប្រាស់ឧបករណ៍ ORM ដោយឈ្លាសវៃ
ក្របខ័ណ្ឌទំនើបៗ និង ORM ជាច្រើន (ដូចជា Hibernate ឬ Django ORM) ផ្តល់ជូនការការពារការចាក់ SQL តាមលំនាំដើម។ ទោះជាយ៉ាងណាក៏ដោយ អ្នកអភិវឌ្ឍន៍នៅតែអាចសរសេរសំណួរឆៅ ឬរំលងវិធីសាស្ត្រសុវត្ថិភាព។ តែងតែប្រើមុខងារ ORM តាមបំណង ហើយជៀសវាងការលាយ SQL ឆៅ លុះត្រាតែចាំបាច់បំផុត។
កូដដែលបង្កើតដោយ AI ណែនាំហានិភ័យដូចគ្នាក្នុងទម្រង់ថ្មី។ ORM ដូចជា Django និង Hibernate កំណត់ប៉ារ៉ាម៉ែត្រសំណួរតាមលំនាំដើម ប៉ុន្តែការការពារនឹងរលាយបាត់នៅពេលដែលអ្នកអភិវឌ្ឍន៍ ឬជំនួយការសរសេរកូដ AI ទម្លាក់ទៅសំណួរឆៅ ឬបញ្ជូនឈ្មោះវាលដែលគ្រប់គ្រងដោយអ្នកប្រើប្រាស់។ CVE-2024-42005 របស់ Django ផ្ទាល់បានបង្ហាញថារឿងនេះកើតឡើងក្នុងវិធីសាស្ត្រ "សុវត្ថិភាព"។ ចាត់ទុកតក្កវិជ្ជា SQL ដែលបានស្នើឡើងដោយជំនួយការ AI ជាមួយនឹងការត្រួតពិនិត្យដូចគ្នានឹងការសាងសង់សំណួរផ្សេងទៀត។ ការកំណត់ប៉ារ៉ាម៉ែត្រតាមលំនាំដើមមិនអាចរស់រានមានជីវិតពីផ្លូវកាត់ មនុស្ស ឬបានណែនាំដោយ AI នោះទេ។
៤. គោលការណ៍សិទ្ធិតិចបំផុត
គន្លឹះមានប្រយោជន៍មួយទៀត៖ ដាក់កម្រិតសិទ្ធិចូលប្រើមូលដ្ឋានទិន្នន័យ។ ទោះបីជាមានការចាក់បញ្ចូលក៏ដោយ អ្នកប្រើប្រាស់ដែលមានសិទ្ធិចូលប្រើបានតែអានមិនអាចទម្លាក់តារាង ឬធ្វើបច្ចុប្បន្នភាពទិន្នន័យរសើបបានទេ។
៥. សាកល្បងជាបន្តបន្ទាប់ជាមួយឧបករណ៍សុវត្ថិភាព
ជាចុងក្រោយ សូមទទួលយក ការធ្វើតេស្តចាក់ SQL ឧបករណ៍ដែលអាចចាប់យកចំណុចខ្វះខាតទាំងនេះមុនពេលវាចូលដល់ការផលិត។ យើងនឹងនិយាយបន្ថែមអំពីរបៀបដែល Xygeni ធ្វើបែបនេះក្នុងពេលឆាប់ៗនេះ។
សរុបមក ការទប់ស្កាត់ការចាក់ SQL មិនមែននិយាយអំពីការប្រើប្រាស់ល្បិចវេទមន្តតែមួយនោះទេ — វានិយាយអំពីការអនុវត្តវិធានការការពារតូចៗ និងស៊ីសង្វាក់គ្នានៅទូទាំងកូដ និងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។
ការធ្វើតេស្ត SQL Injection៖ ចាប់កំហុសមុនពេលអ្នកវាយប្រហារធ្វើ
ទោះបីជាមានការអនុវត្តល្អបំផុតក៏ដោយ កំហុសអាចកើតឡើងបាន។ នោះហើយជាកន្លែងដែល ការធ្វើតេស្តចាក់ SQL ក្លាយជាចាំបាច់។
ប៉ុន្តែតើការធ្វើតេស្តមើលទៅដូចអ្វីនៅក្នុងការអនុវត្ត?
ការធ្វើតេស្តដោយដៃ
ក្រុមសន្តិសុខ និងអ្នកលួចចូលប្រព័ន្ធដែលមានក្រមសីលធម៌ ជារឿយៗសាកល្បងចំណុចបញ្ចប់ដោយការចាក់បញ្ចូលតួអក្សរពិសេសដូចជា ' ឬ ១=១ — ដើម្បីមើលថាតើសំណួរមានបញ្ហា ឬបង្ហាញលទ្ធផលដែលមិននឹកស្មានដល់ឬអត់។ ទោះបីជាមានប្រសិទ្ធភាពក៏ដោយ វិធីសាស្ត្រនេះចំណាយពេលច្រើន និងពិបាកក្នុងការធ្វើមាត្រដ្ឋាន។
ការធ្វើតេស្តដោយស្វ័យប្រវត្តិ
ក្រុម DevSecOps ទំនើបភាគច្រើនឥឡូវនេះពឹងផ្អែកលើឧបករណ៍ស្វ័យប្រវត្តិ - ដូចជាការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST)—ដើម្បីស្កេនកូដសម្រាប់ចំណុចខ្សោយនៃការចាក់បញ្ចូលកំឡុងពេលអភិវឌ្ឍន៍។ ឧបករណ៍ទាំងនេះពិនិត្យមើលកូដដោយមិនចាំបាច់ប្រតិបត្តិវា ដែលជួយចាប់បញ្ហាដូចជា៖
- ខ្សែអក្សរ SQL ដែលភ្ជាប់គ្នា
- ការបញ្ចូលរបស់អ្នកប្រើប្រាស់ដែលមិនមានសុវត្ថិភាពនៅក្នុងសំណួរ
- កូដចាស់ដែលមានលំនាំមិនមានសុវត្ថិភាព
របៀបដែល Xygeni ជួយការពារ និងរកឃើញការចាក់ SQL
At ស៊ីហ្គេនីយើងជឿជាក់ថាវិធីល្អបំផុតដើម្បីការពារការចាក់ SQL គឺត្រូវចាប់វាឱ្យបានឆាប់ — តាមឧត្ដមគតិមុនពេលវាចាកចេញពីកម្មវិធីនិពន្ធកូដរបស់អ្នក។ នោះហើយជាអ្វីដែលយើង Code Security ដំណោះស្រាយត្រូវបានបង្កើតឡើងដើម្បីធ្វើ។
ចូរយើងពន្យល់ពីរបៀបដែលយើងគាំទ្រ ការធ្វើតេស្តចាក់ SQL និងការបង្ការនៅក្នុងបរិយាកាសអភិវឌ្ឍន៍ក្នុងពិភពពិត។
ការវិភាគកូដឋិតិវន្តដ៏មានឥទ្ធិពល (SAST) សម្រាប់ការរកឃើញការចាក់ SQL
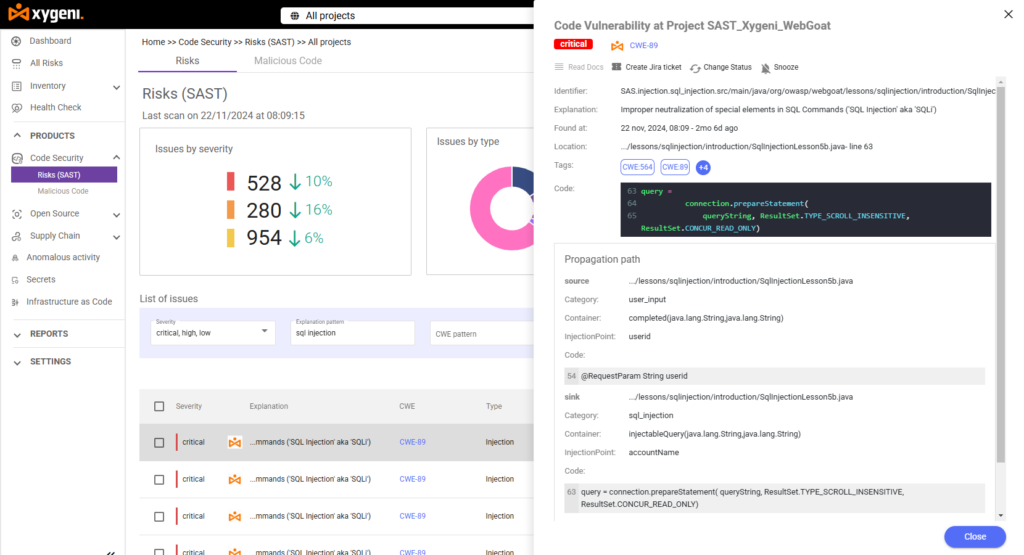
វេទិការបស់យើងរួមមានការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្តដ៏មានឥទ្ធិពល (SAST) ម៉ាស៊ីនដែលស្កេនមូលដ្ឋានកូដរបស់អ្នកសម្រាប់លំនាំ SQL ដែលមានហានិភ័យ — ដូចជាសំណួរថាមវន្តដែលបង្កើតឡើងដោយការបញ្ចូលរបស់អ្នកប្រើប្រាស់ ឬខ្សែអក្សរដែលបានអ៊ិនកូដរឹង។ នៅពេលដែលឧបករណ៍របស់យើងរកឃើញសក្តានុពល ការចាក់ SQLវាបង្ហាញទីតាំងពិតប្រាកដនៅក្នុងកូដប្រភពរបស់អ្នក បន្លិចកម្រិតហានិភ័យ (ឧ. សំខាន់) និងបង្ហាញការពន្យល់លម្អិត។
ឧទាហរណ៍ នៅក្នុងគម្រោងសាកល្បងមួយ របស់យើង SAST ម៉ាស៊ីនមួយបានរកឃើញចំណុចខ្សោយដ៏សំខាន់មួយក្នុងការចាក់ SQL នៅក្នុងឯកសារ Java៖
- CWECWE-89 (ការចាក់ SQL)
- ទីតាំង: ជួរទី 71 ក្នុង មេរៀន SqlInjection5b.java
- ចំណុចចាក់ថ្នាំលេខសម្គាល់អ្នកប្រើប្រាស់ត្រូវបានបញ្ជូនដោយផ្ទាល់ទៅក្នុងសំណួរ SQL
- ផ្លូវបន្តពូជ: សម្អាតដានពីការបញ្ចូលទៅការប្រតិបត្តិសំណួរ
កម្រិតនៃព័ត៌មានលម្អិតនេះជួយអ្នកអភិវឌ្ឍន៍ឱ្យយល់ពីកន្លែងដែលបញ្ហាចាប់ផ្តើម (ប្រភព) របៀបដែលវាហូរកាត់កូដ (ការរីករាលដាល) និងកន្លែងដែលវាបង្កហានិភ័យ (ចំណុចលិច)។
ការណែនាំអំពីការជួសជុលតាមបរិបទ
ប្រសើរជាងនេះទៅទៀត Xygeni មិនឈប់ត្រឹមការរកឃើញនោះទេ - យើងណែនាំក្រុមរបស់អ្នកអំពី វិធីការពារការចាក់ SQL ជាមួយនឹងដំបូន្មានបរិបទ និងការផ្ដល់យោបល់ជួសជុលកូដ។ ឧទាហរណ៍ ប្រសិនបើយើងរកឃើញថាសំណួរមួយត្រូវបានបង្កើតឡើងដោយប្រើការភ្ជាប់ខ្សែអក្សរ យើងសូមណែនាំឱ្យប្តូរទៅសេចក្តីថ្លែងការណ៍ដែលមានប៉ារ៉ាម៉ែត្រ ហើយពន្យល់ពីរបៀបធ្វើវា។
នេះមានន័យថា អ្នកអភិវឌ្ឍន៍អាចដោះស្រាយបញ្ហាដោយមិនចាំបាច់ជាអ្នកជំនាញសុវត្ថិភាពនោះទេ។
ការរកឃើញក៏ត្រូវបានតម្រៀបដោយស្វ័យប្រវត្តិតាមរយៈ AI Triage ដោយបង្កើតការវិនិច្ឆ័យ ភាពបន្ទាន់ និងភាពស្មុគស្មាញនៃការដោះស្រាយសម្រាប់ការរកឃើញការចាក់ SQL នីមួយៗ ដូច្នេះឧទាហរណ៍ដ៏សំខាន់ និងងាយស្រួលជួសជុលមិនស្ថិតនៅក្នុងជួរដូចគ្នានឹងឧទាហរណ៍ដែលមានអាទិភាពទាបនោះទេ។
ការរួមបញ្ចូលយ៉ាងរលូនជាមួយលំហូរការងារអភិវឌ្ឍន៍របស់អ្នក
ដំណោះស្រាយរបស់យើងសមនឹងឧបករណ៍ដែលមានស្រាប់របស់អ្នក — GitHub, GitLab, Bitbucket និងផ្សេងៗទៀត។ នេះធានាថាការត្រួតពិនិត្យសុវត្ថិភាពកើតឡើងដោយស្វ័យប្រវត្តិជាមួយរាល់ pull request ឬបង្កើត។ ដូច្នេះ មិនថាអ្នកកំពុងពិនិត្យមើលមុខងារថ្មី ឬធ្វើបច្ចុប្បន្នភាពលេខកូដចាស់ទេ ការធ្វើតេស្តចាក់ SQL ក្លាយជាផ្នែកមួយនៃរបស់អ្នក CI/CD pipeline.
ការជូនដំណឹងតាមពេលវេលាជាក់ស្តែង និង Dashboards
ជាចុងក្រោយ ការផ្តោតអារម្មណ៍របស់ Xygeni dashboardការជូនដំណឹង និងពេលវេលាជាក់ស្តែងផ្តល់ឱ្យក្រុមរបស់អ្នកនូវភាពមើលឃើញអំពីនិន្នាការចាក់ SQL នៅទូទាំងគម្រោងទាំងអស់របស់អ្នក។ អ្នកអាចតាមដានភាពងាយរងគ្រោះតាមភាពធ្ងន់ធ្ងរ ក្រុម ឬគម្រោង - និងបញ្ជាក់ពីការអនុលោមតាម OWASP Top 10 និងផ្សេងៗទៀត។ standards.
ការវាយប្រហារ SQL Injection ក្នុងពិភពពិត៖ មេរៀនពីវិស័យជាក់ស្តែង
ការវាយប្រហារដោយការចាក់ SQL បាននាំឱ្យមានការលួចចូលទិន្នន័យដ៏សំខាន់បំផុតមួយចំនួនក្នុងប្រវត្តិសាស្ត្រ ដែលគូសបញ្ជាក់ពីតម្រូវការដ៏សំខាន់សម្រាប់ សុវត្ថិភាពកម្មវិធីដ៏រឹងមាំខាងក្រោមនេះជាឧទាហរណ៍ជាក់ស្តែងគួរឱ្យកត់សម្គាល់៖
១. ការរំលោភបំពានប្រព័ន្ធទូទាត់ប្រាក់ Heartland (ឆ្នាំ ២០០៨)
នៅឆ្នាំ 2008, ប្រព័ន្ធទូទាត់ Heartlandដែលជាក្រុមហ៊ុនដំណើរការទូទាត់ដ៏សំខាន់មួយ បានរងការលួចចូលប្រព័ន្ធដែលបង្ហាញលេខកាតឥណទាន និងកាតឥណពន្ធប្រមាណ ១៣០ លាន។ អ្នកវាយប្រហារបានទាញយកប្រយោជន៍ពីភាពងាយរងគ្រោះនៃការចាក់ SQL ដើម្បីជ្រៀតចូលទៅក្នុងបណ្តាញរបស់ក្រុមហ៊ុន ដែលនាំឱ្យមានការលួចចូលទិន្នន័យដ៏ធំបំផុតមួយមិនធ្លាប់មាន។
២. ការលួចទិន្នន័យ Yahoo! Voices (២០១២)
នៅខែកក្កដា 2012, សំឡេង Yahoo! បានក្លាយជាជនរងគ្រោះនៃការវាយប្រហារ SQL injection ដែលបានធ្វើឱ្យគណនីអ្នកប្រើប្រាស់ជិត 450,000 ខូច។ ពួក Hacker បានទាញយកប្រយោជន៍ពីចំណុចខ្សោយនៅក្នុងម៉ាស៊ីនមេមូលដ្ឋានទិន្នន័យរបស់ Yahoo ដើម្បីទទួលបានឈ្មោះអ្នកប្រើប្រាស់ និងពាក្យសម្ងាត់ដែលមិនបានអ៊ិនគ្រីប ដោយបង្ហាញពីគ្រោះថ្នាក់នៃការផ្ទៀងផ្ទាត់ការបញ្ចូលមិនគ្រប់គ្រាន់។
៣. ការបំពានទិន្នន័យរបស់ TalkTalk (ឆ្នាំ ២០១៥)
ទូរគមនាគមន៍ចក្រភពអង់គ្លេស ក្រុមហ៊ុនផ្តល់សេវា TalkTalk បានជួបប្រទះការវាយប្រហារដោយការចាក់ SQL ក្នុងឆ្នាំ ២០១៥ ដោយបានលាតត្រដាងព័ត៌មានផ្ទាល់ខ្លួនរបស់អតិថិជនប្រមាណ ១៦០.០០០ នាក់។ អ្នកវាយប្រហារបានទាញយកប្រយោជន៍ពីចំណុចខ្សោយនៅក្នុងគេហទំព័ររបស់ក្រុមហ៊ុន ដែលនាំឱ្យមានការខូចខាតផ្នែកហិរញ្ញវត្ថុ និងកេរ្តិ៍ឈ្មោះយ៉ាងធ្ងន់ធ្ងរ។
៤. Freepik និង Flaticon Breach (២០២០)
នៅឆ្នាំ 2020, ក្រុមហ៊ុន Freepik បានបង្ហាញថា ការវាយប្រហារដោយការចាក់ SQL បាននាំឱ្យមានការលេចធ្លាយកំណត់ត្រាអ្នកប្រើប្រាស់ចំនួន 8.3 លាននាក់ពីវេទិកា Freepik និង Flaticon របស់ខ្លួន។ អ្នកវាយប្រហារបានទាញយកប្រយោជន៍ពីភាពងាយរងគ្រោះនៅក្នុង Flaticon ដោយគូសបញ្ជាក់ពីហានិភ័យដែលទាក់ទងនឹងសមាសធាតុភាគីទីបីនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
៥. ភាពងាយរងគ្រោះនៃកម្មវិធីជំនួយ WooCommerce (២០២២)
នៅឆ្នាំ ២០២២ ចំណុចខ្សោយដ៏សំខាន់មួយរបស់ SQL injection ត្រូវបានរកឃើញនៅក្នុង… WooCommerce Dropshipping ដោយកម្មវិធីជំនួយ OPMC សម្រាប់ WordPress។ ចំណុចខ្សោយនៃការចាក់ SQL ដែលមិនបានផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនេះ ដែលត្រូវបានវាយតម្លៃ 9.8 លើ 10 ទាក់ទងនឹងភាពធ្ងន់ធ្ងរ បានបង្ហាញពីហានិភ័យដែលអាចកើតមានដែលបង្កឡើងដោយកម្មវិធីជំនួយភាគីទីបីនៅក្នុងវេទិកាពាណិជ្ជកម្មអេឡិចត្រូនិក។
៦. ការដាក់ពង្រាយមេរោគ BMANAGER Trojan (២០២៤) ដោយ Boolka Cyberthreat
នៅឆ្នាំ ២០២៤ តារាសម្តែងគំរាមកំហែងម្នាក់ត្រូវបានដាក់ឈ្មោះតាម 'ប៊ូលកា' ត្រូវបានគេសង្កេតឃើញថាបានធ្វើឱ្យប៉ះពាល់ដល់គេហទំព័រតាមរយៈការវាយប្រហារដោយការចាក់ SQL ដើម្បីដាក់ពង្រាយមេរោគ Trojan ម៉ូឌុលមួយដែលមានឈ្មោះថា BMANAGER។ យុទ្ធនាការនេះបានបង្ហាញពីយុទ្ធសាស្ត្រវិវត្តន៍របស់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតដែលប្រើប្រាស់ការចាក់ SQL សម្រាប់ការចែកចាយមេរោគ។
ឧប្បត្តិហេតុទាំងនេះបង្ហាញពីការគំរាមកំហែងជាប់លាប់នៃការវាយប្រហារដោយការចាក់ SQL និងសារៈសំខាន់នៃការអនុវត្តវិធានការសុវត្ថិភាពដ៏រឹងមាំ រួមទាំងការពិនិត្យកូដជាប្រចាំ ការផ្ទៀងផ្ទាត់ការបញ្ចូល និងការប្រើប្រាស់ឧបករណ៍សុវត្ថិភាពកម្រិតខ្ពស់ ដើម្បីរកឃើញ និងការពារភាពងាយរងគ្រោះបែបនេះ។
៧. ការរំលោភលើ BeyondTrust / រតនាគារសហរដ្ឋអាមេរិក (ខែធ្នូ ឆ្នាំ២០២៤ – ខែកុម្ភៈ ឆ្នាំ២០២៥)
A PostgreSQL ថ្ងៃសូន្យ (CVE-2025-1094) អនុញ្ញាតឱ្យចាក់ SQL តាមរយៈការដោះស្រាយមិនត្រឹមត្រូវនៃការបញ្ចូលមិនត្រឹមត្រូវ psqlស្ថានីយអន្តរកម្មរបស់ PostgreSQL។ អ្នកវាយប្រហារដែលឧបត្ថម្ភដោយរដ្ឋ ដែលត្រូវបានតាមដានថាជា Silk Typhoon បានចងវាចូលទៅក្នុងវេទិកា Remote Support របស់ BeyondTrust ដោយធ្វើឱ្យខូចខាតយ៉ាងហោចណាស់ 17 enterprise ឧទាហរណ៍របស់អតិថិជន រួមទាំងក្រសួងរតនាគារសហរដ្ឋអាមេរិក។ វាគឺជាឧប្បត្តិហេតុចាក់ SQL ដ៏សំខាន់បំផុតមួយដែលបានបញ្ជាក់នៅក្នុងការចងចាំថ្មីៗនេះ ហើយវាជាការរំលឹកថាថ្នាក់ភាពងាយរងគ្រោះមិនត្រូវបានកំណត់ចំពោះទម្រង់គេហទំព័រទេ។ វាក៏ប៉ះពាល់ដល់កម្មវិធីបញ្ជាមូលដ្ឋានទិន្នន័យ និងឧបករណ៍អន្តរកម្មផងដែរ។
🔧 គន្លឹះគាំទ្រ: ការធ្វើតេស្តសុវត្ថិភាពជាប្រចាំ ជាពិសេសជាមួយឧបករណ៍ដូចជា Xygeni's SAST ម៉ាស៊ីន ជួយរកឃើញចំណុចចាក់បញ្ចូលទាំងនេះ មុនពេលអ្នកវាយប្រហារអាចកេងចំណេញពីពួកវា។
ធានាសុវត្ថិភាពកូដរបស់អ្នក ការពារការចាក់ SQL
ការចាក់ SQL គឺជាការគំរាមកំហែងសុវត្ថិភាពកម្មវិធីចំណាស់ជាងគេបំផុតមួយ ហើយនៅតែជាគ្រោះថ្នាក់បំផុតមួយ៖ ការផ្លាស់ប្តូររបស់ OWASP ទៅលេខ 5 ក្នុងឆ្នាំ 2025 ឆ្លុះបញ្ចាំងពីប្រភេទថ្មីៗដែលកំពុងលេចចេញមក មិនមែនការចាក់ SQL ដែលកំពុងក្លាយជាការកេងប្រវ័ញ្ចតិចជាងមុននោះទេ។ វានៅតែអាចការពារបានទាំងស្រុងជាមួយនឹងការរួមបញ្ចូលគ្នាត្រឹមត្រូវនៃការអនុវត្ត ចាប់ពីសំណួរដែលមានប៉ារ៉ាម៉ែត្ររហូតដល់ការព្យាបាលកូដដែលបានស្នើឡើងដោយ AI ជាមួយនឹងការត្រួតពិនិត្យដូចគ្នានឹងកូដដែលសរសេរដោយមនុស្ស។
នៅ Xygeni យើងធ្វើឱ្យវាងាយស្រួលក្នុងការនាំមុខការគំរាមកំហែង។ code security ដំណោះស្រាយផ្តល់ឱ្យក្រុមរបស់អ្នកនូវភាពមើលឃើញ ស្វ័យប្រវត្តិកម្ម និងការណែនាំដែលត្រូវការដើម្បីរកឃើញចំណុចខ្សោយនៃ SQL injection តាំងពីដំបូង តម្រៀបវាតាមភាពបន្ទាន់ពិតប្រាកដ និងជួសជុលវាឱ្យបានរហ័ស។ គ្មានការស្មាន។ គ្មានចន្លោះប្រហោង។ គ្រាន់តែធានាសុវត្ថិភាពកូដតាំងពីដំបូង មិនថាវាត្រូវបានសរសេរដោយអ្នកអភិវឌ្ឍន៍ ឬស្នើឡើងដោយជំនួយការ AI នោះទេ។
ដូច្នេះប្រសិនបើអ្នកត្រៀមខ្លួនរួចជាស្រេចដើម្បីធ្វើឱ្យការចាក់ SQL ក្លាយជារឿងអតីតកាល ខណៈពេលដែលរក្សាការអភិវឌ្ឍន៍របស់អ្នកឱ្យលឿន និងរលូន យើងនៅទីនេះដើម្បីជួយ។
សាកល្បង Xygeni ដោយឥតគិតថ្លៃ ហើយចាប់ផ្តើមទប់ស្កាត់ការចាក់ SQL មុនពេលដែលវាឈានដល់ការផលិត។

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើការចាក់ SQL នៅតែជាហានិភ័យសុវត្ថិភាពកំពូលនៅឆ្នាំ 2026 ដែរឬទេ?
មែនហើយ។ ទោះបីជា OWASP បានផ្លាស់ប្តូរ Injection ពីលេខរៀងទី 3 ទៅលេខរៀងទី 5 នៅក្នុង Top 10 ឆ្នាំ 2025 របស់ខ្លួនក៏ដោយ ប្រភេទនេះនៅតែមាន CVE នៃ SQL injection ជាង 14,000 ហើយ Verizon DBIR ឆ្នាំ 2025 បានរកឃើញថាវាបានរួមចំណែកដល់ 12% នៃការបំពាន ដែលកើនឡើងពី 9% កាលពីឆ្នាំមុន។
តើ ORM ដូចជា Django ឬ Hibernate អាចការពារការចាក់ SQL បានទាំងស្រុងទេ?
ទេ។ ORMs កំណត់ប៉ារ៉ាម៉ែត្រសំណួរតាមលំនាំដើម ប៉ុន្តែការការពារនឹងខូចនៅពេលដែលអ្នកអភិវឌ្ឍន៍ប្រើសំណួរឆៅ ឬវិធីសាស្ត្រមិនមានសុវត្ថិភាព។ CVE-2024-42005 របស់ Django គឺជាឧទាហរណ៍ពិតប្រាកដនៃការចាក់ SQL តាមរយៈវិធីសាស្ត្រដែលសន្មតថាមានសុវត្ថិភាព។
តើកូដដែលបង្កើតដោយ AI ប៉ះពាល់ដល់ហានិភ័យនៃការចាក់ SQL យ៉ាងដូចម្តេច?
ជំនួយការសរសេរកូដ AI អាចស្នើគំរូមិនមានសុវត្ថិភាពដូចគ្នាដែលមនុស្សអាចធ្វើបាន សំណួរដែលភ្ជាប់គ្នាជាខ្សែអក្សរ ឬការបញ្ចូលដែលមិនបានផ្ទៀងផ្ទាត់ ហើយគួរតែត្រូវបានពិនិត្យឡើងវិញដោយភាពម៉ត់ចត់ដូចគ្នានឹងកូដដែលសរសេរដោយមនុស្ស ជាជាងការទុកចិត្តតាមលំនាំដើម។
