






ក្រុមសន្តិសុខតាមអ៊ីនធឺណិត ដោះស្រាយភាពងាយរងគ្រោះរាប់ពាន់ជារៀងរាល់ខែ ហើយការកំណត់អាទិភាពលើចំណុចខ្សោយណាដែលត្រូវជួសជុលមុនគេអាចជារឿងពិបាក។ នោះហើយជាកន្លែងដែល... ពិន្ទុ CVSS ដើរតួនាទីយ៉ាងសំខាន់។ ប្រព័ន្ធពិន្ទុភាពងាយរងគ្រោះទូទៅ (CVSS) standardកំណត់ពីរបៀបដែលហានិភ័យត្រូវបានវាស់វែង ធ្វើឱ្យ ការដាក់ពិន្ទុ CVSS ស្របគ្នានៅទូទាំងគម្រោង។ លើសពីនេះ ដោយប្រើប្រាស់ ម៉ាស៊ីនគិតលេខ CVSS ឬ ម៉ាស៊ីនគិតលេខពិន្ទុ CVSSក្រុមសន្តិសុខអាចបកប្រែទិន្នន័យភាពងាយរងគ្រោះស្មុគស្មាញទៅជាលទ្ធផលច្បាស់លាស់ និងអាចប្រៀបធៀបបានយ៉ាងឆាប់រហ័ស ដែលជំរុញការជួសជុលឱ្យកាន់តែឆ្លាតវៃ និងលឿនជាងមុន។
តើពិន្ទុ CVSS ជាអ្វី ហើយហេតុអ្វីវាសំខាន់?
ចំពោះ ពិន្ទុ CVSS គឺជាការទទួលស្គាល់ជាសកល standard បានបង្កើតឡើងដោយ FIRST.org ដើម្បីវាយតម្លៃភាពធ្ងន់ធ្ងរនៃភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។
ពិន្ទុមានចាប់ពី 0 ដើម្បី 10ដែលតួលេខខ្ពស់ជាងបង្ហាញពីចំណុចខ្វះខាតធ្ងន់ធ្ងរជាងនេះ៖
| ពិន្ទុ CVSS | ភាពធ្ងន់ធ្ងរ |
|---|---|
| 0.0 | គ្មាន |
| 0.1-3.9 | ទាប |
| 4.0-6.9 | មធ្យម |
| 7.0-8.9 | ខ្ពស់ |
| 9.0-10.0 | សំខាន់ |
សម្រាប់ក្រុម DevSecOps លេខទាំងនេះជួយផ្តល់អាទិភាពដល់ការជួសជុល។ ឧទាហរណ៍ ចំណុចខ្សោយដែលមានពិន្ទុ CVSS 9.8 អាចទាមទារការយកចិត្តទុកដាក់ជាបន្ទាន់ ខណៈពេលដែលចំណុចខ្សោយដែលមានចំណាត់ថ្នាក់ 3.5 អាចរង់ចាំវដ្តថែទាំបន្ទាប់។
ខណៈពេលដែល CVSS ប៉ាន់ប្រមាណការខូចខាតដែលអាចកើតមានដែលកំហុសអាចបង្កឡើង វាមិនបង្ហាញថាតើអ្នកវាយប្រហារកំពុងកេងប្រវ័ញ្ចវានៅក្នុងបរិយាកាសពិតឬអត់នោះទេ។ ការយល់ដឹងពីភាពខុសគ្នានោះគឺចាំបាច់សម្រាប់ការកំណត់អាទិភាពហានិភ័យពិតប្រាកដ។
របៀបដែលការដាក់ពិន្ទុ CVSS ដំណើរការ
នៅក្នុងការអនុវត្តជាក់ស្តែង ក្របខ័ណ្ឌដាក់ពិន្ទុ CVSS ប្រើប្រាស់ក្រុមម៉ែត្របីដើម្បីវាយតម្លៃទិដ្ឋភាពផ្សេងៗគ្នានៃភាពងាយរងគ្រោះ។ ដូច្នេះ ក្រុមនីមួយៗកំណត់ពីរបៀបដែលបញ្ហានេះមានឥរិយាបទ ចាប់ពីភាពងាយរងគ្រោះរហូតដល់ផលប៉ះពាល់ដែលអាចកើតមានលើប្រព័ន្ធ និងទិន្នន័យ។ លើសពីនេះ ម៉ាស៊ីនគិតលេខពិន្ទុ CVSS ដែលអាចទុកចិត្តបានធ្វើឱ្យដំណើរការនេះអាចធ្វើម្តងទៀតបាន និងមានតម្លាភាព។ ជាលទ្ធផល អ្នកជំនាញសន្តិសុខអាចទំនាក់ទំនងអំពីភាពធ្ងន់ធ្ងរនៃហានិភ័យកាន់តែច្បាស់លាស់ ហើយជាលទ្ធផលរក្សាអាទិភាពជាប់លាប់នៅទូទាំងក្រុម។
រង្វាស់មូលដ្ឋាន៖
ទាំងនេះពិពណ៌នាអំពីគុណសម្បត្តិខាងក្នុងនៃភាពងាយរងគ្រោះ ដែលនៅតែមិនប្រែប្រួលតាមពេលវេលា និងបរិស្ថាន។
ឧទាហរណ៏រួមមាន:- វ៉ិចទ័រវាយប្រហារ (AV): តើការវាយប្រហារអាចត្រូវបានអនុវត្តពីចម្ងាយ ឬគ្រាន់តែនៅក្នុងស្រុកប៉ុណ្ណោះ?
- ភាពស្មុគស្មាញនៃការវាយប្រហារ (AC): តើវាងាយស្រួលប៉ុណ្ណាក្នុងការកេងប្រវ័ញ្ច?
- សិទ្ធិដែលត្រូវការ (PR): តើអ្នកវាយប្រហារត្រូវការសិទ្ធិចូលប្រើប្រាស់ជាមុនទេ?
- អន្តរកម្មអ្នកប្រើប្រាស់ (UI): តើវាតម្រូវឱ្យអ្នកប្រើប្រាស់ចុច ឬបើកអ្វីមួយដែរឬទេ?
- ផលប៉ះពាល់ (CIA): របៀបដែលវាប៉ះពាល់ដល់ការសម្ងាត់ ភាពសុចរិត និងភាពអាចរកបាន។
រង្វាស់ពេលវេលា៖
ទាំងនេះកែតម្រូវពិន្ទុដោយផ្អែកលើលក្ខខណ្ឌពិភពលោកជាក់ស្តែងដូចជា៖- ភាពចាស់ទុំនៃកូដ Exploit៖ តើកូដកេងប្រវ័ញ្ចសាធារណៈអាចប្រើបានទេ?
- កម្រិតនៃការកែតម្រូវ៖ តើការជួសជុល ឬ បំណះ ត្រូវបានចេញផ្សាយហើយឬនៅ?
- របាយការណ៍ទំនុកចិត្ត៖ តើរបាយការណ៍ភាពងាយរងគ្រោះនេះអាចទុកចិត្តបានប៉ុណ្ណា?
មាត្រដ្ឋានបរិស្ថាន៖
ទាំងនេះកែសម្រួលពិន្ទុទៅតាមការរៀបចំជាក់លាក់របស់អង្គការរបស់អ្នក ឧទាហរណ៍ ថាតើប្រព័ន្ធងាយរងគ្រោះដោះស្រាយទិន្នន័យរសើប ឬស្ថិតនៅពីក្រោយការការពារបណ្តាញដ៏រឹងមាំ។
កត្តានីមួយៗរួមចំណែកដល់ពិន្ទុចុងក្រោយតាមរយៈ standardរូបមន្តដែលបានកំណត់ ដែលធ្វើឱ្យ CVSS ក្លាយជាឯកសារយោងស្របគ្នាសម្រាប់ការប្រៀបធៀបភាពងាយរងគ្រោះនៅទូទាំងផលិតផល និងប្រព័ន្ធអេកូឡូស៊ី។
ការប្រើប្រាស់ម៉ាស៊ីនគិតលេខ CVSS (មួយជំហានម្តងៗ)
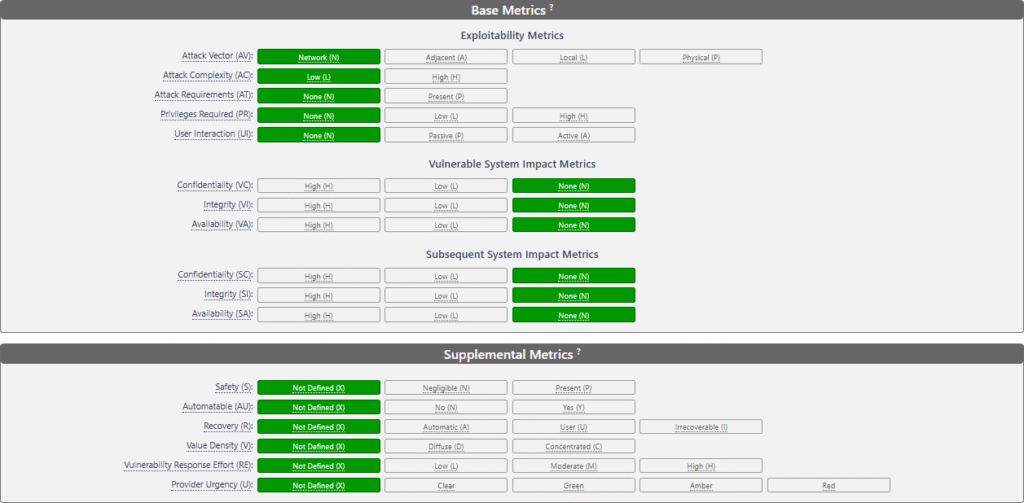
អ្នកមិនចាំបាច់គណនារូបមន្តដោយដៃទេ អ្នកអាចប្រើម៉ាស៊ីនគិតលេខពិន្ទុ cvs តាមអ៊ីនធឺណិតដូចជា ម៉ាស៊ីនគិតលេខ CVSS ជំនាន់ទី ៤.០ ដំបូង ឬ ម៉ាស៊ីនគិតលេខ CVSS របស់ NVDឧបករណ៍ទាំងនេះធ្វើឱ្យការដាក់ពិន្ទុ CVSS មានភាពសាមញ្ញ និងធានាថាម៉ាស៊ីនគិតលេខ CVSS របស់អ្នកបង្ហាញលទ្ធផលដែលស៊ីសង្វាក់គ្នា និងអាចប្រៀបធៀបបាននៅទូទាំងបរិស្ថានផ្សេងៗគ្នា។
នេះជាការណែនាំដ៏សាមញ្ញមួយ៖
- ជ្រើសរើសកំណែ CVSS៖ ការណែនាំភាគច្រើនសព្វថ្ងៃនេះប្រើប្រាស់ CVSS v3.1 ឬ v4.0។
- បំពេញរង្វាស់មូលដ្ឋាន៖ ជ្រើសរើសជម្រើសសម្រាប់វ៉ិចទ័រវាយប្រហារ (Attack Vector), ភាពស្មុគស្មាញ (Complexity), សិទ្ធិ (Privileges) និងផលប៉ះពាល់ (Impact)។
- បន្ថែមទិន្នន័យពេលវេលា៖ រួមបញ្ចូលថាតើមាន exploits ឬ patches ដែរឬទេ។
- កែតម្រូវកត្តាបរិស្ថាន៖ ឆ្លុះបញ្ចាំងពីភាពរសើប ឬការប៉ះពាល់នៃហេដ្ឋារចនាសម្ព័ន្ធផ្ទាល់ខ្លួនរបស់អ្នក។
- គណនា៖ ឧបករណ៍នេះបង្ហាញពិន្ទុភ្លាមៗរវាង 0.0 និង 10.0។
ឧទាហរណ៍៖ ការប្រៀបធៀបពិន្ទុ CVSS ពីរ (៩.៨ ទល់នឹង ៥.៦)
ដើម្បីមើលពីរបៀបដែល ម៉ាស៊ីនគិតលេខពិន្ទុ CVSS ដំណើរការក្នុងជីវិតពិត ចូរយើងប្រៀបធៀបភាពងាយរងគ្រោះពីរដោយប្រើ CVSS v៣ ម៉ែត្រ។
១. ចំណុចខ្សោយធ្ងន់ធ្ងរ៖ ការប្រតិបត្តិកូដពីចម្ងាយ (CVSS 9.8)
| កាល | តម្លៃ | ការពន្យល់ |
|---|---|---|
| វ៉ិចទ័រវាយប្រហារ | Network | អាចកេងប្រវ័ញ្ចពីចម្ងាយ |
| ភាពស្មុគស្មាញនៃការវាយប្រហារ | ទាប | មិនតម្រូវឱ្យមានលក្ខខណ្ឌពិសេសទេ |
| ឯកសិទ្ធិចាំបាច់ | គ្មាន | អ្នកវាយប្រហារមិនត្រូវការគណនីទេ |
| អន្តរកម្មរបស់អ្នកប្រើប្រាស់ | គ្មាន | ការកេងប្រវ័ញ្ចដោយស្វ័យប្រវត្តិពេញលេញ |
| ផលប៉ះពាល់នៃការសម្ងាត់ | ខ្ពស់ | ទិន្នន័យរសើបត្រូវបានលាតត្រដាង |
| ផលប៉ះពាល់នៃភាពស្មោះត្រង់ | ខ្ពស់ | ទិន្នន័យអាចត្រូវបានកែប្រែ |
| ផលប៉ះពាល់នៃភាពអាចរកបាន | ខ្ពស់ | ការរំខានសេវាកម្មដែលអាចកើតមាន |
ឧទាហរណ៍នេះបង្ហាញពីរបៀបដែលម៉ាស៊ីនគិតលេខ CVSS បំលែងរង្វាស់គុណភាពទៅជាលទ្ធផលបរិមាណ ដែលពង្រឹងតម្លៃនៃការដាក់ពិន្ទុ CVSS ត្រឹមត្រូវក្នុងអំឡុងពេលវាយតម្លៃសុវត្ថិភាព។
ពិន្ទុ CVSS ដែលបានគណនា៖ ៣ (មធ្យម)
ក្នុងករណីភាគច្រើន ក្រុមសន្តិសុខដោះស្រាយកំហុសក្នុងការបង្កើនសិទ្ធិក្នុងស្រុកក្នុងអំឡុងពេលធ្វើបច្ចុប្បន្នភាពតាមកាលវិភាគ ពីព្រោះវាភាគច្រើនប៉ះពាល់ដល់ប្រព័ន្ធដែលបានចែករំលែក ហើយកម្រទាមទារការជួសជុលជាបន្ទាន់ណាស់។
យកទៅឆ្ងាយ:
ទោះបីជាចំណុចខ្វះខាតទាំងពីរគឺជា CVE ដែលមានសុពលភាពក៏ដោយ ពិន្ទុ CVSS សម្គាល់យ៉ាងច្បាស់លាស់នូវភាពបន្ទាន់របស់ពួកគេ។
ប៉ុន្តែត្រូវចាំថា មួយ ៥.៦ ស៊ីវីអេសអេស ជាមួយ លទ្ធភាពកេងប្រវ័ញ្ចទាប (EPSS 0.02) អាចមានគ្រោះថ្នាក់តិចជាងនៅក្នុងការអនុវត្តជាក់ស្តែងជាង ៥.៦ ស៊ីវីអេសអេស នោះកំពុងត្រូវបាន កេងប្រវ័ញ្ចយ៉ាងសកម្ម (EPSS 0.85).
នោះហើយជាមូលហេតុដែលផ្គូផ្គង CVSS ជាមួយ EPSS និងលទ្ធភាពទៅដល់ ធានាថាអ្នកជួសជុលអ្វីដែលសំខាន់ពិតប្រាកដ។
ម៉ាស៊ីនគិតលេខពិន្ទុ CVSS ក្នុងការអនុវត្ត
A ម៉ាស៊ីនគិតលេខ CVSS ធ្វើឱ្យការដាក់ពិន្ទុហានិភ័យអាចធ្វើម្តងទៀតបាន និងមានតម្លាភាព។ វាជួយទំនាក់ទំនងពីភាពធ្ងន់ធ្ងរនៃបញ្ហាទៅកាន់ភាគីពាក់ព័ន្ធមិនមែនបច្ចេកទេស និងរក្សាអាទិភាពដែលស៊ីសង្វាក់គ្នានៅទូទាំងក្រុម។
ទោះយ៉ាងណាក៏ដោយ ពិន្ទុឋិតិវន្តអាចនាំឲ្យមានការភាន់ច្រឡំប្រសិនបើយកតាមតម្លៃមុខ។ ឧទាហរណ៍៖
- ភាពងាយរងគ្រោះជាមួយ ពិន្ទុ CVSS 9.8 អាចមាន គ្មានការកេងប្រវ័ញ្ចសកម្ម នៅក្នុងព្រៃ។
- មួយទៀតជាមួយ ពិន្ទុ CVSS 6.2 អាចជា គោលដៅយ៉ាងសកម្ម ដោយអ្នកវាយប្រហារ។
នោះហើយជាមូលហេតុដែលការពឹងផ្អែកតែលើម៉ាស៊ីនគិតលេខអាចបង្កើតចំណុចខ្វះខាត។ ពិន្ទុគឺជាមូលដ្ឋាន មិនមែនជាសូចនាករហានិភ័យជាក់ស្តែងនោះទេ។
CVSS ទល់នឹង EPSS ហេតុអ្វីបានជាពិន្ទុឋិតិវន្តមិនគ្រប់គ្រាន់
ខណៈពេល ស៊ី។ អេស។ អេស វិធានការ ភាពធ្ងន់ធ្ងរដែលអាចកើតមាន, EPSS (ប្រព័ន្ធវាយតម្លៃការព្យាករណ៍ការកេងប្រវ័ញ្ច) វិធានការ លទ្ធភាពក្នុងពិភពពិត.
EPSS ប្រើប្រាស់ការរៀនម៉ាស៊ីន និងតេឡេម៉ែត្រីសម្រាប់ការគំរាមកំហែង ដើម្បីព្យាករណ៍ពីឱកាសដែលភាពងាយរងគ្រោះនឹងត្រូវបានកេងប្រវ័ញ្ចក្នុងរយៈពេល 30 ថ្ងៃ។
នៅពេលដែលផ្សំគ្នា ពួកវាផ្តល់នូវរូបភាពកាន់តែច្បាស់៖
| ពិន្ទុ CVSS | ពិន្ទុ EPSS | សកម្មភាព |
|---|---|---|
| ខ្ពស់ (១) | ទាប (១) | ការកេងប្រវ័ញ្ចទាប → ត្រួតពិនិត្យ |
| មធ្យម (០) | ខ្ពស់ (១) | លទ្ធភាពកេងប្រវ័ញ្ចខ្ពស់ → ជួសជុលភ្លាមៗ |
| សំខាន់ (10.0) | ខ្ពស់ (១) | ធ្វើសកម្មភាពឥឡូវនេះ — ទាំងធ្ងន់ធ្ងរ និងកេងប្រវ័ញ្ច |
នេះជារបៀបដែលវេទិកាទំនើបចូលចិត្ត ស៊ីហ្គេនី បង្កើនការគ្រប់គ្រងភាពងាយរងគ្រោះ ដោយការរួមបញ្ចូលគ្នា ភាពធ្ងន់ធ្ងរនៃ CVSS, ភាពអាចកេងប្រវ័ញ្ច EPSSនិង ការវិភាគលទ្ធភាពទៅដល់ ដើម្បីផ្តោតលើហានិភ័យដែលមាន ទាំងធ្ងន់ធ្ងរ និងងាយរងគ្រោះនៅក្នុងបរិស្ថានរបស់អ្នក.
លើសពីតួលេខ៖ ការផ្តល់អាទិភាពហានិភ័យដ៏ឆ្លាតវៃជាងមុន
ចំពោះ ប្រព័ន្ធដាក់ពិន្ទុ CVSS នៅតែជាមូលដ្ឋានគ្រឹះនៃសន្តិសុខតាមអ៊ីនធឺណិត។ ទោះយ៉ាងណាក៏ដោយ វាមិនដែលត្រូវបានបង្កើតឡើងដើម្បីធ្វើការតែម្នាក់ឯងនោះទេ។ ជាការពិតណាស់, ភាពចាស់ទុំខាងសន្តិសុខពិតប្រាកដកើតចេញពីការយល់ដឹងអំពីបរិបទពេញលេញ ដោយដឹងថាចំណុចខ្សោយណាខ្លះដែលអាចទៅដល់បាន អាចកេងប្រវ័ញ្ចបាន និងពិតជាសំខាន់សម្រាប់អាជីវកម្ម។
Xygeni បន្តធ្វើឲ្យដំណើរការនេះកាន់តែប្រសើរឡើងដោយធ្វើឲ្យដំណើរការនេះដំណើរការដោយស្វ័យប្រវត្តិ៖
- ការទទួលយកទិន្នន័យ CVSS ពីឧបករណ៍ ឬការណែនាំរបស់អ្នក។
- ការបង្កើនវាជាមួយ ភាពអាចកេងប្រវ័ញ្ច EPSS, លទ្ធភាពចូលដល់ពេលដំណើរការនិង សារៈសំខាន់នៃទ្រព្យសកម្ម.
- បង្ហាញអ្វីៗគ្រប់យ៉ាងជារួម dashboard ដើម្បីបញ្ជាក់ពីអ្វីដែលពិតជាត្រូវការជួសជុល។
ជាលទ្ធផល វិធីសាស្រ្តដែលជំរុញដោយបរិបទនេះប្រែក្លាយការគ្រប់គ្រងភាពងាយរងគ្រោះពីល្បែងលេខសាមញ្ញទៅជាដំណើរការស៊ើបការណ៍ហានិភ័យដែលឆ្លាតវៃ និងស្វាហាប់ជាងមុន។
គំនិតចុងក្រោយ
សរុបមក CVSS ជួយក្រុមឱ្យយល់ពីភាពធ្ងន់ធ្ងរនៃចំណុចងាយរងគ្រោះ ខណៈពេលដែល EPSS និង reachability បង្ហាញថាបញ្ហាណាដែលពិតជាសំខាន់។ ពួកគេរួមគ្នាជួយក្រុមសន្តិសុខឱ្យធ្វើសកម្មភាពដោយមានទំនុកចិត្ត និងជួសជុលបញ្ហាត្រឹមត្រូវជាមុនសិន។ ជាលទ្ធផល ការគ្រប់គ្រងចំណុចងាយរងគ្រោះកាន់តែលឿន ងាយស្រួល និងមានប្រសិទ្ធភាពជាងមុន។

