






DevSecOps គឺជាការអនុវត្តនៃការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី ដោយធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យ និងធ្វើឱ្យសុវត្ថិភាពក្លាយជាការទទួលខុសត្រូវរួមគ្នានៅទូទាំងក្រុមអភិវឌ្ឍន៍ សន្តិសុខ និងប្រតិបត្តិការ ជាជាងជំហានដាច់ដោយឡែកនៅចុងបញ្ចប់។
និយមន័យមួយបន្ទាត់នោះងាយស្រួលនិយាយណាស់។ ការធ្វើឱ្យវាក្លាយជាការពិតនៅទូទាំងអង្គការវិស្វកម្មដែលមានចលនាលឿនគឺជាផ្នែកដែលពិបាកជាង ហើយវាជាអ្វីដែលផ្នែកផ្សេងទៀតនៃមគ្គុទ្ទេសក៍នេះគ្របដណ្តប់៖ តើគោលការណ៍ DevSecOps មកពីណា របៀបដែលស្វ័យប្រវត្តិកម្មប្រែក្លាយគោលការណ៍ទាំងនោះពីទ្រឹស្តីទៅជាការអនុវត្តប្រចាំថ្ងៃ និងអ្វីដែលត្រូវស្វែងរកពិតប្រាកដនៅក្នុងវេទិកា DevSecOps។
ពី DevOps ដល់ DevSecOps៖ របៀបដែលសន្តិសុខបានក្លាយជាការងាររបស់មនុស្សគ្រប់គ្នា
បដិវត្តន៍ DevOps គ្រាន់តែជាការចាប់ផ្តើមប៉ុណ្ណោះ
ក្នុងរយៈពេលមួយទសវត្សរ៍កន្លងមកនេះ DevOps បានផ្លាស់ប្តូរយ៉ាងខ្លាំងពីរបៀបដែលកម្មវិធីត្រូវបានបង្កើត និងចែកចាយ ប៉ុន្តែជារឿយៗត្រូវចំណាយលើសុវត្ថិភាព។ នោះហើយជាកន្លែងដែល DevSecOps ចូលមក។ តាមរយៈការរួមបញ្ចូលសុវត្ថិភាពជាផ្នែកស្នូលនៃវដ្តជីវិតអភិវឌ្ឍន៍ ស្វ័យប្រវត្តិកម្ម DevSecOps ធានាថាក្រុមអាចបង្កប់ការការពារដ៏រឹងមាំដោយមិនបាត់បង់ល្បឿន។ វាអនុញ្ញាតឱ្យមានការអនុវត្តគោលការណ៍ DevSecOps ជាប់លាប់ដូចជាសុវត្ថិភាពជាកូដ ការធ្វើតេស្តជាបន្តបន្ទាប់ និងការរកឃើញការគំរាមកំហែងដំបូង ដែលទាំងអស់នេះត្រូវបានសាងសង់យ៉ាងរលូន។ CI/CD លំហូរការងារ។ ដើម្បីគាំទ្រដល់ការវិវត្តន៍នេះ អង្គការកាន់តែច្រើនកំពុងងាកទៅរកវេទិកា DevSecOps ដែលបង្កើតឡើងសម្រាប់គោលបំណងជាក់លាក់ ដែលបង្កប់សុវត្ថិភាពនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូល។
ហេតុអ្វីបានជា DevSecOps លេចចេញមក
នៅក្នុងថ្ងៃដំបូងនៃ DevOps សន្តិសុខច្រើនតែមកដល់យឺតពេល នៅចុងបញ្ចប់នៃ pipelineដែលការជួសជុលកំហុសមានភាពយឺតយ៉ាវ ចំណាយច្រើន និងតានតឹង។ ការពិនិត្យឡើងវិញឋិតិវន្ត ការធ្វើតេស្តជ្រៀតចូលដោយដៃ និងក្រុមការងារដាច់ដោយឡែកមិនអាចតាមទាន់បច្ចេកវិទ្យាទំនើបៗបានទេ CI/CD ការអនុវត្តន៍។
ផ្ទុយទៅវិញ ស្វ័យប្រវត្តិកម្ម DevSecOps បានផ្លាស់ប្តូរសុវត្ថិភាព "ទៅខាងឆ្វេង" (កាន់តែខិតទៅជិតអ្នកអភិវឌ្ឍន៍ និងមុននេះនៅក្នុង pipeline) ដូច្នេះហានិភ័យអាចត្រូវបានចាប់បានមុនពេលវាក្លាយជាបញ្ហាផលិតកម្ម។
ការវិវត្តន៍នោះមិនត្រឹមតែឆ្លាតវៃប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ចាំបាច់ផងដែរ។ ចន្លោះឆ្នាំ ២០២១ និង ២០២៣ ការវាយប្រហារតាមអ៊ីនធឺណិតលើខ្សែសង្វាក់ផ្គត់ផ្គង់បានកើនឡើង ៤៣១%ហើយគ្រាន់តែនៅក្នុងត្រីមាសទីមួយនៃឆ្នាំ ២០២៥ ស្ទើរតែ កញ្ចប់កូដបើកចំហថ្មីចំនួន 18,000 ដែលមានគំនិតអាក្រក់ ត្រូវបានគេរកឃើញ - រួមចំណែកដល់ចំនួនសរុបសរុបជាង ការគំរាមកំហែងដែលគេស្គាល់ចំនួន 828,000 ។ បន្ថែមពីលើនេះ សន្ទុះបទប្បញ្ញត្តិពី ដូរ៉ា និង NIS១ហើយវាច្បាស់ណាស់៖ ការទទួលយក គោលការណ៍ DevSecOps ឥឡូវនេះជាតម្រូវការមូលដ្ឋាន។
ទីផ្សារឆ្លុះបញ្ចាំងពីភាពបន្ទាន់នេះ។ យោងតាម ការស្រាវជ្រាវផ្ទៃក្នុងរបស់ SNSនេះ ទីផ្សារ DevSecOps ត្រូវបានព្យាករណ៍ថានឹងឈានដល់ 45.93 ពាន់លានដុល្លារនៅឆ្នាំ 2032, រីកលូតលាស់នៅក CAGR នៃ 24.7% ។
តើ DevSecOps ជាអ្វី? (ហើយវាជាអ្វី?) មិនមាន)
DevSecOps តំណាងឱ្យ ការអភិវឌ្ឍន៍ សន្តិសុខ និងប្រតិបត្តិការវាគឺជាវិធីសាស្រ្តសហការមួយដែលរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី—ចាប់ពីការធ្វើផែនការរហូតដល់ការសរសេរកូដ ការធ្វើតេស្ត និងការដាក់ពង្រាយ។ មិនដូចម៉ូដែលប្រពៃណីទេ ដែលសុវត្ថិភាពត្រូវបានភ្ជាប់នៅចុងបញ្ចប់ ស្វ័យប្រវត្តិកម្ម DevSecOps បង្កប់សុវត្ថិភាពតាំងពីដំបូង និងជាបន្តបន្ទាប់។
និយាយម្យ៉ាងទៀត DevSecOps ធ្វើឱ្យសុវត្ថិភាពក្លាយជាផ្នែកស្នូលនៃរបៀបដែលកម្មវិធីត្រូវបានបង្កើតឡើង មិនមែនជាឧបករណ៍រារាំងដែលធ្វើឱ្យវាយឺតនោះទេ។
អ្វីដែលសំខាន់នោះ DevSecOps មិនមែនគ្រាន់តែជាឧបករណ៍ ឬផលិតផលនោះទេ វាគឺជាផ្នត់គំនិតមួយ។ វេទិកា DevSecOps ដ៏រឹងមាំមួយ។ គ្រាន់តែអនុញ្ញាតឱ្យផ្នត់គំនិតនោះរីកចម្រើនដោយធ្វើឱ្យការអនុវត្តដែលមានសុវត្ថិភាពមានភាពងាយស្រួល ស្វ័យប្រវត្តិ និងស៊ីសង្វាក់គ្នា។
សទ្ទានុក្រម Xygeni
តើ DevSecOps ជាអ្វី?
DevSecOps គឺជាការអនុវត្តនៃការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី — ការធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យ និងធ្វើឱ្យសុវត្ថិភាពក្លាយជាការទទួលខុសត្រូវរួមគ្នានៅទូទាំងក្រុមអភិវឌ្ឍន៍ សន្តិសុខ និងប្រតិបត្តិការ។
តើគោលការណ៍ DevSecOps មកពីណា?
មិនដូចក្របខ័ណ្ឌអនុលោមភាពដូចជា NIST ឬ ISO ទេ គោលការណ៍ DevSecOps មិនត្រូវបានប្រគល់ឱ្យដោយម្នាក់ទេ standardរាងកាយរបស់។ ផ្ទុយទៅវិញ ពួកគេ វិវត្តន៍ដោយសរីរាង្គ ចាប់ពីចំណុចឈឺចាប់ដែលក្រុមនានាជួបប្រទះនៅពេលព្យាយាម "ពង្រឹង" សុវត្ថិភាព រហូតដល់លំហូរការងារ DevOps ដែលអាចបត់បែនបាន។
អង្គការដូចជា DevSecOps.org ដំបូងឡើយបានធ្វើឲ្យផ្នត់គំនិតនេះមានលក្ខណៈផ្លូវការ ដោយពណ៌នាអំពី DevSecOps ថាជា «ការបង្កើនប្រសិទ្ធភាពនៃ DevOps ដើម្បីរួមបញ្ចូលសន្តិសុខក្នុងនាមជាពលរដ្ឋលំដាប់ទីមួយ»។ ទន្ទឹមនឹងនេះ ទីភ្នាក់ងាររដ្ឋាភិបាលអាមេរិកដូចជា GSA បានចាប់ផ្តើមបោះពុម្ពផ្សាយគោលការណ៍ណែនាំជាក់ស្តែងសម្រាប់ការអនុម័ត DevSecOps នៅក្នុងប្រព័ន្ធសំខាន់ៗ។
ម្យ៉ាងទៀត បញ្ហាប្រឈមក្នុងពិភពពិត (ចាប់ពីភាពអស់កម្លាំងដោយប្រុងប្រយ័ត្នរហូតដល់ក្រុមដែលត្រូវបានដាក់ឲ្យនៅដាច់ដោយឡែក) គឺជាមូលដ្ឋានគ្រឹះនៃគោលការណ៍ទាំងនេះ ហើយអ្នកជំនាញបានផ្ទៀងផ្ទាត់គោលការណ៍ទាំងនេះនៅទូទាំងឧស្សាហកម្មនានា។
គោលការណ៍ DevSecOps ដែលនាំមកនូវសុវត្ថិភាពដល់ជីវិត
ដើម្បីបញ្ចូលសុវត្ថិភាពយ៉ាងពិតប្រាកដទៅក្នុងការផ្តល់កម្មវិធី ក្រុមនានាត្រូវការច្រើនជាងឧបករណ៍ធម្មតា — ពួកគេត្រូវការគោលការណ៍ដែលអាចធ្វើមាត្រដ្ឋានបាន។ គោលការណ៍ DevSecOps ខាងក្រោមទាញយកអត្ថប្រយោជន៍ពីបទពិសោធន៍ក្នុងពិភពពិត និងបង្ហាញពីរបៀបដែលក្រុមអាចបញ្ចូលសុវត្ថិភាពទៅក្នុងការអភិវឌ្ឍទំនើបដោយមិនធ្វើឱ្យប៉ះពាល់ដល់ល្បឿន ឬភាពរហ័សរហួន។
៥. ប្តូរលេខសុវត្ថិភាពទៅឆ្វេង
ការផ្លាស់ប្តូរដ៏សំខាន់បំផុតមួយពាក់ព័ន្ធនឹងការចាប់បញ្ហាឱ្យបានឆាប់។ ក្រុមការងារធ្វើសមាហរណកម្មការស្កេនសុវត្ថិភាព និង guardrails អំឡុងពេលសរសេរកូដ — មិនមែនបន្ទាប់ពីការដាក់ពង្រាយ — ដើម្បីសន្សំសំចៃពេលវេលា កាត់បន្ថយការងារឡើងវិញ និងកាត់បន្ថយហានិភ័យនៃកំហុសដែលកើតឡើងយឺត។ នៅពេលដែលក្រុមរកឃើញចំណុចខ្សោយមុនពេលពួកគេឈានដល់ការផលិត ពួកគេជួសជុលវាកាន់តែងាយស្រួល និងរហ័ស។
2. ការធ្វើតេស្តសុវត្ថិភាពជាបន្តបន្ទាប់នៅក្នុង CI/CD
ការធ្វើតេស្តសុវត្ថិភាពមិនមែនជាកិច្ចការម្តងទេ ក្រុមនានាត្រូវតែធ្វើស្វ័យប្រវត្តិកម្ម ធ្វើម្តងទៀត និងដំណើរការវាជាបន្តបន្ទាប់នៅទូទាំង... pipeline. ឧទាហរណ៍ទូទៅរួមមាន:
- ការវិភាគសមាសភាពកម្មវិធី (SCA)
- ការរកឃើញអាថ៌កំបាំង
- IaC ការស្កេនការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ
- ការវាយតម្លៃភាពងាយរងគ្រោះ
ដោយការស្កេននៅគ្រប់ដំណាក់កាល (ចាប់ពី commit ដើម្បីដាក់ពង្រាយ) ក្រុមនានាបញ្ចូលសុវត្ថិភាពទៅក្នុងវដ្តចែកចាយ ជំនួសឱ្យការចាត់ទុកវាជាការគិតគូរនៅពេលក្រោយ។
៣. គោលនយោបាយជាក្រម និងស្វ័យប្រវត្តិកម្ម
គោលការណ៍សំខាន់មួយទៀតពាក់ព័ន្ធនឹងការជំនួសដំណើរការដោយដៃជាមួយនឹងស្វ័យប្រវត្តិកម្ម។ នៅពេលដែលក្រុមសរសេរគោលនយោបាយជាកូដ ហើយអនុវត្តវាតាមកម្មវិធី ពួកគេសម្រេចបាននូវភាពស៊ីសង្វាក់គ្នា និងសមត្ថភាពធ្វើមាត្រដ្ឋាន។ ជាលទ្ធផល ពួកគេកាត់បន្ថយហានិភ័យបានលឿនជាងមុន និងរក្សាបរិស្ថានឱ្យស្របនឹងទាំងផ្ទៃក្នុង និងខាងក្រៅ។ standards.
៤. ផ្តល់អាទិភាពដល់ហានិភ័យជាមួយបរិបទ
មិនមែនបញ្ហាទាំងអស់សុទ្ធតែមានទម្ងន់ដូចគ្នានោះទេ។ ដោយហេតុផលនោះ ក្រុមនានាត្រូវតែផ្តោតលើអ្វីដែលអាចកេងប្រវ័ញ្ចបានពិតប្រាកដ ដោយប្រើសូចនាករដូចជាពិន្ទុ EPSS លទ្ធភាពទទួលបាន និងផលប៉ះពាល់អាជីវកម្ម។ ឧទាហរណ៍ ប្រសិនបើកូដមិនដែលហៅមុខងារងាយរងគ្រោះទេ ក្រុមនានាមិនគួរផ្តល់អាទិភាពដល់វាទេ។ ការផ្តល់អាទិភាពដោយដឹងអំពីបរិបទជួយក្រុមឱ្យធ្វើសកម្មភាពកាន់តែឆ្លាតវៃ មិនមែនកាន់តែពិបាកនោះទេ។
៥. លើកកម្ពស់កិច្ចសហការ មិនមែនការស្តីបន្ទោសទេ
ជាចុងក្រោយ DevSecOps គឺនិយាយអំពីវប្បធម៌ដូចវានិយាយអំពីកូដដែរ។ ជំនួសឱ្យការប្រគល់សំបុត្រ ឬចង្អុលដៃ ក្រុមគួរតែចែករំលែកការទទួលខុសត្រូវ។ មតិប្រតិកម្មតាមពេលវេលាជាក់ស្តែងនៅក្នុង pull requests ឬកំណត់ហេតុ CI រួមផ្សំជាមួយនឹងបរិបទដែលអ្នកអភិវឌ្ឍន៍យល់ ប្រែក្លាយសន្តិសុខទៅជាកីឡាជាក្រុម មិនមែនជាបន្ទុករបស់អ្នកយាមទ្វារនោះទេ។
ហើយសូមចងចាំថា សុវត្ថិភាពមិនចាំបាច់កើតឡើងដោយឯកឯងនោះទេ។ ប្រសិនបើអ្នកមានសំណួរ គំនិត ឬគ្រាន់តែចង់ជំនះបញ្ហាប្រឈម DevSecOps ចូលរួមជាមួយសហគមន៍របស់យើងនៅលើ Daily.dev. យើងនៅទីនេះដើម្បីជួយ ជជែក និងសហការ។
ចូលរួមជាមួយ DevSecOps Xygeni Hub
ភ្ជាប់ទំនាក់ទំនងជាមួយអ្នកអភិវឌ្ឍន៍ និងអ្នកជំនាញសន្តិសុខដូចគ្នា។ សួរអ្វីក៏បាន។ រៀនអ្វីៗគ្រប់យ៉ាង។
អត្ថប្រយោជន៍នៃ DevSecOps
សម្រាប់អង្គការជាច្រើន ការផ្លាស់ប្តូរពី DevOps ទៅ DevSecOps បានចាប់ផ្តើមជាចលនាយុទ្ធសាស្ត្រមួយ។ ទោះជាយ៉ាងណាក៏ដោយ តម្លៃរយៈពេលវែងនៃការទទួលយកគោលការណ៍ស្នូល DevSecOps បានបង្ហាញថាមានទាំងយុទ្ធសាស្ត្រ និងអាចវាស់វែងបាន។ នៅពេលដែលសុវត្ថិភាពត្រូវបានរួមបញ្ចូលតាំងពីដំបូង ហើយជារឿយៗ អត្ថប្រយោជន៍នឹងកើនឡើង - ដែលប៉ះពាល់ដល់អ្វីៗគ្រប់យ៉ាងចាប់ពីគុណភាពកម្មវិធី រហូតដល់ល្បឿនក្រុម រហូតដល់ការត្រៀមខ្លួនអនុលោមតាម។
ស្វ័យប្រវត្តិកម្ម DevSecOps ធានាថាសុវត្ថិភាពមិនមែនគ្រាន់តែជាប្រអប់ធីកសវនកម្ម ឬការជួសជុលនៅនាទីចុងក្រោយនោះទេ។ វាក្លាយជាដំណើរការដែលមានភាពស៊ីសង្វាក់គ្នា និងអាចធ្វើមាត្រដ្ឋានបាន ដែលបានបង្កប់នៅក្នុងលំហូរការងាររបស់អ្នក—ដំណើរការដោយឧបករណ៍ឆ្លាតវៃ និងពង្រឹងដោយកិច្ចសហការ។
ខាងក្រោមនេះគឺជាអត្ថប្រយោជន៍សំខាន់ៗដែលក្រុមអភិវឌ្ឍន៍ និងសន្តិសុខទទួលបាននៅពេលទទួលយកវេទិកា DevSecOps ដែលមានរចនាសម្ព័ន្ធល្អ។
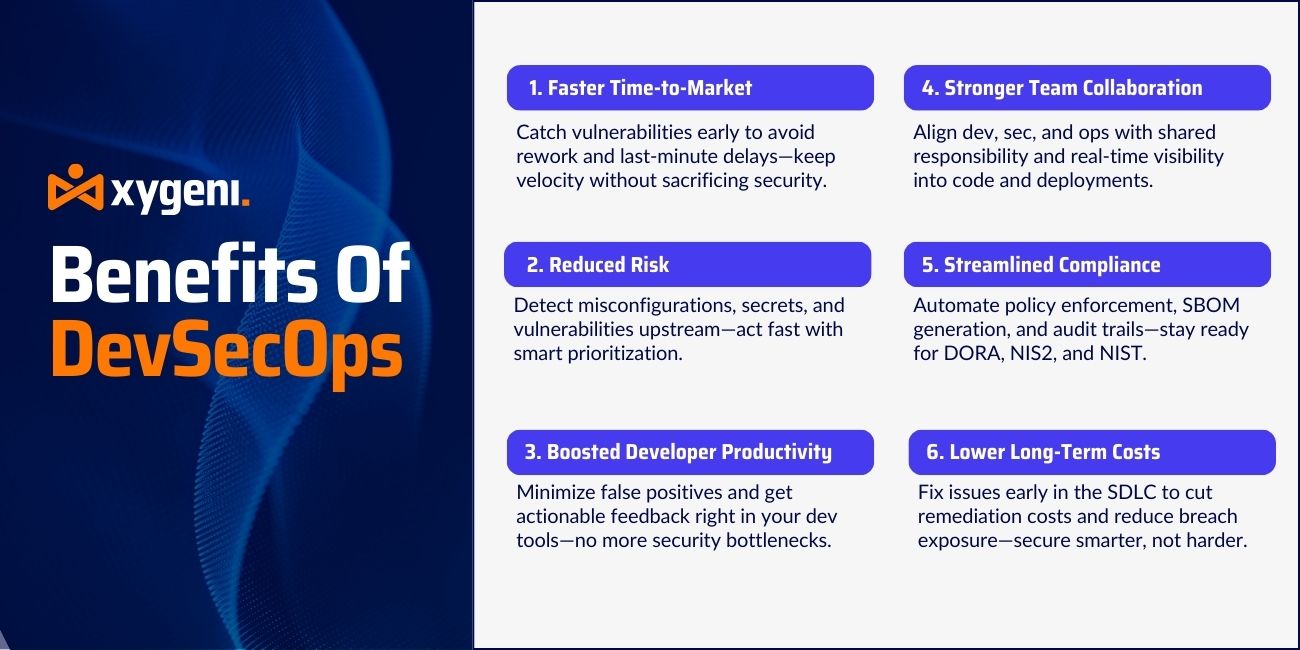
ពេលវេលាចេញលក់លើទីផ្សារលឿនជាងមុនដោយគ្មានការសម្របសម្រួល
ការចាប់យកចំណុចខ្សោយក្នុងអំឡុងពេលអភិវឌ្ឍន៍ មិនមែននៅចុងបញ្ចប់នៃការអភិវឌ្ឍន៍ទេ pipelineមានន័យថា ក្រុមនានាជៀសវាងការធ្វើការឡើងវិញដែលចំណាយច្រើន និងការពន្យារពេលនៅនាទីចុងក្រោយ។ នោះរក្សាបាននូវភាពរហ័សរហួនដែលបានសន្យាដំបូង ខណៈពេលដែលលុបបំបាត់ឧបសគ្គសុវត្ថិភាពដែលធ្លាប់មានជាមួយវា។
ការស្កេនជាបន្តបន្ទាប់ក្នុងអំឡុងពេល pull requests ហើយការសាងសង់មានន័យថា សន្តិសុខឈប់ក្លាយជាចំណុចកកស្ទះទៀតហើយ។ វាក្លាយជាការត្រួតពិនិត្យទម្ងន់ស្រាលដែលគាំទ្រដល់ល្បឿនជំនួសឱ្យការធ្វើការប្រឆាំងនឹងវា។
ហានិភ័យត្រូវបានកាត់បន្ថយតាមរយៈការរកឃើញដំបូង
ភាពងាយរងគ្រោះ អាថ៌កំបាំង និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មានតម្លៃថោកជាង និងងាយស្រួលក្នុងការជួសជុលនៅពេលដែលពួកវាត្រូវបានរកឃើញនៅខាងលើ។ ការវិភាគអំពីលទ្ធភាពទទួលបាន និងការដាក់ពិន្ទុ EPSS នាំវាទៅមុខទៀត ដោយច្រោះសំឡេងរំខានចេញ ដូច្នេះក្រុមនានាធ្វើសកម្មភាពតែលើបញ្ហាដែលអាចកេងប្រវ័ញ្ចបានប៉ុណ្ណោះ។
លទ្ធផលគឺការប៉ះពាល់នឹងការរំលោភបំពានតិចជាងមុន និងការផ្លាស់ប្តូរពីការគ្រប់គ្រងការខូចខាតដោយប្រតិកម្មទៅជាការគ្រប់គ្រងហានិភ័យប្រកបដោយភាពសកម្ម។
ផលិតភាពអ្នកអភិវឌ្ឍន៍ប្រសើរឡើង
ការពិនិត្យសុវត្ថិភាពបែបប្រពៃណី ច្រើនតែបង្កើតភាពវិជ្ជមានមិនពិតច្រើនហួសហេតុ និងធាតុសកម្មភាពមិនច្បាស់លាស់។ វេទិកាស្វ័យប្រវត្តិកម្ម DevSecOps ដែលមានភាពចាស់ទុំ កាត់បន្ថយសំឡេងរំខាននោះ ដោយផ្តល់មតិកែលម្អពាក់ព័ន្ធនៅកន្លែងដែលអ្នកអភិវឌ្ឍន៍ធ្វើការរួចហើយ។ pull requests ឬកំណត់ហេតុ CI។
វាជួយកែលម្អបទពិសោធន៍របស់អ្នកអភិវឌ្ឍន៍ កសាងការទទួលខុសត្រូវ និងការពារសុវត្ថិភាពពីការចំណាយលើផលិតភាព។
ពង្រឹងកិច្ចសហការជាក្រុម
DevSecOps ប្រែក្លាយសុវត្ថិភាពពីតួនាទីជាអ្នកយាមទ្វារទៅជាមុខងាររួម។ អ្នកអភិវឌ្ឍន៍ទទួលបានបរិបទសុវត្ថិភាពតាំងពីដំបូង។ ក្រុមសន្តិសុខទទួលបានភាពមើលឃើញអំពីអ្វីដែលត្រូវបានដាក់ពង្រាយ។ ប្រតិបត្តិការអាចអនុវត្តការអនុលោមតាម និងភាពសុចរិតរបស់ប្រព័ន្ធដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ។
គំរូទំនួលខុសត្រូវរួមនោះកសាងទំនុកចិត្ត ភាពច្បាស់លាស់ និងគោលដៅដែលស្របគ្នានៅទូទាំងក្រុមទាំងបី។
ការអនុលោមភាពខ្លាំងជាងមុន និងការត្រៀមខ្លួនសវនកម្ម
ក្របខ័ណ្ឌបទប្បញ្ញត្តិទំនើបៗ ដូចជា DORA, NIS2 និង NIST SP 800-204D ក្នុងចំណោមនោះ ទាមទារឱ្យការគ្រប់គ្រងសុវត្ថិភាពអាចធ្វើសវនកម្ម អាចអនុវត្តបាន និងបន្ត។ គោលការណ៍ DevSecOps គាំទ្រដោយផ្ទាល់ចំពោះចំណុចនោះដោយធ្វើឱ្យគោលការណ៍សុវត្ថិភាពអាចតាមដានបាន និងបញ្ចូលទៅក្នុងការគ្រប់គ្រងកំណែ។
វេទិកា DevSecOps ដូចជា Xygeni ធ្វើស្វ័យប្រវត្តិកម្ម SBOM ជំនាន់ តាមដានការអនុវត្តគោលនយោបាយទូទាំង pipelineហើយរក្សាប្រវត្តិលម្អិតនៃការដោះស្រាយភាពងាយរងគ្រោះ ដូច្នេះការធ្វើសវនកម្ម និងការឆ្លើយតបផ្នែកបទប្បញ្ញត្តិឈប់ជាការច្របូកច្របល់ទៀតហើយ។
កាត់បន្ថយការចំណាយរយៈពេលវែង
ការជួសជុលភាពងាយរងគ្រោះតាំងពីដំបូង SDLC ចំណាយត្រឹមតែប្រភាគតូចនៃការជួសជុលវាក្នុងផលិតកម្ម ឬបន្ទាប់ពីមានការបំពាន ហើយតម្លៃនៃកំហុសនឹងកើនឡើងកាន់តែខ្លាំងនៅពេលដែលវាត្រូវបានរកឃើញនៅពេលក្រោយ។
DevSecOps កាត់បន្ថយការចំណាយទាំងនោះដោយអនុវត្តការគ្រប់គ្រង និងភាពមើលឃើញចាប់ពីថ្ងៃដំបូង ដោយមិនពឹងផ្អែកលើចំនួនបុគ្គលិកកាន់តែច្រើន ឬការពិនិត្យដោយដៃពីខាងក្រៅឡើយ។
ស្វ័យប្រវត្តិកម្ម DevSecOps៖ ការធ្វើមាត្រដ្ឋានសុវត្ថិភាពដោយមិនបន្ថយល្បឿន
ស្វ័យប្រវត្តិកម្មគឺជាឆ្អឹងខ្នងនៃយុទ្ធសាស្ត្រ DevSecOps ដ៏មានប្រសិទ្ធភាពណាមួយ។ ខណៈពេលដែលគោលការណ៍ដូចជា "ការផ្លាស់ប្តូរទៅខាងឆ្វេង" និង "សុវត្ថិភាពជាកូដ" ដាក់គ្រឹះ វាគឺជាស្វ័យប្រវត្តិកម្ម DevSecOps ដែលពិតជានាំយកគំនិតទាំងនោះមកក្នុងជីវិតពិត។ ម្យ៉ាងវិញទៀត ស្វ័យប្រវត្តិកម្មផ្លាស់ប្តូរទ្រឹស្តីទៅជាការអនុវត្ត។ បើគ្មានវាទេ សូម្បីតែគោលនយោបាយសុវត្ថិភាពល្អបំផុតក៏អាចត្រូវបានអនុវត្តមិនស៊ីសង្វាក់គ្នា មិនអើពើក្រោមសម្ពាធ ឬកប់នៅក្នុងការងារដែលត្រូវធ្វើដោយដៃ។
ក្នុងពេលជាមួយគ្នានេះ បរិយាកាសអភិវឌ្ឍន៍ទំនើបៗមានការរីកចម្រើនយ៉ាងឆាប់រហ័ស — ក្រុមការងារកំពុងដឹកជញ្ជូនការផ្លាស់ប្តូររាប់សិប ឬរាប់រយជារៀងរាល់ថ្ងៃ។ ក្រោមកាលៈទេសៈទាំងនោះ ការពឹងផ្អែកលើការត្រួតពិនិត្យសុវត្ថិភាពដោយដៃមិនអាចធ្វើមាត្រដ្ឋានបានទេ។ នោះជាការត្រៀមលក្ខណៈជាមុនcisស្វែងយល់ពីមូលហេតុដែលវេទិកា DevSecOps ដ៏រឹងមាំមិនត្រឹមតែមានប្រយោជន៍ប៉ុណ្ណោះទេ ថែមទាំងចាំបាច់ទៀតផង។
តួនាទីនៃស្វ័យប្រវត្តិកម្មនៅក្នុងសុវត្ថិភាព SDLC
ស្វ័យប្រវត្តិកម្មធានាថាការត្រួតពិនិត្យសុវត្ថិភាពកើតឡើងមុនកាលកំណត់ ជាញឹកញាប់ និងអាចទុកចិត្តបាន។ នេះរួមមាន៖
- ការវិភាគសមាសភាពកម្មវិធីជាបន្តបន្ទាប់ (SCA) កំឡុងពេលសរសេរកូដ commits និងសំណង់
- ការរកឃើញអាថ៌កំបាំងនៅគ្រប់ Git hook ឬ pull request
- ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) ការស្កេនមុនពេលផ្តល់
- ការវាយតម្លៃភាពងាយរងគ្រោះជាមួយនឹងបរិបទនៃលទ្ធភាពទទួលបាន និងលទ្ធភាពកេងប្រវ័ញ្ច
- ការបិទភ្ជាប់ដោយស្វ័យប្រវត្តិនូវ CVE ដែលគេស្គាល់ ដែលអាចធ្វើទៅបាន
ដោយបង្កប់សកម្មភាពទាំងនេះដោយផ្ទាល់ទៅក្នុង CI/CD លំហូរការងារ ក្រុមការងារអាចអនុវត្តសុវត្ថិភាព standards ដោយមិនរំខានដល់វដ្តដឹកជញ្ជូន.
បើយោងតាម DevSecOps.orgគោលដៅគឺដើម្បីអនុវត្តសុវត្ថិភាព «ក្នុងល្បឿន និងទំហំដូចគ្នានឹងការអភិវឌ្ឍន៍ និងប្រតិបត្តិការ»— មិនយឺតជាង មិនមែនដាច់ដោយឡែកពីគ្នាទេ។
ហេតុអ្វីបានជាស្វ័យប្រវត្តិកម្មតែមួយមុខមិនគ្រប់គ្រាន់
ទោះបីជាប្រព័ន្ធស្វ័យប្រវត្តិកម្មលុបបំបាត់ការកកិតក៏ដោយ វាមិនមានប្រសិទ្ធភាពទេបើគ្មានបរិបទ។ ក្រុមត្រូវដឹង៖
- តើចំណុចខ្សោយណាខ្លះដែលអាចកេងប្រវ័ញ្ចបានពិតប្រាកដ?
- តើសមាសធាតុដែលរងផលប៉ះពាល់ពិតជាត្រូវបានប្រើប្រាស់នៅពេលដំណើរការមែនទេ?
- តើភាពងាយរងគ្រោះនេះរំលោភលើគោលការណ៍អនុលោមភាពដែរឬទេ?
នេះគឺជាកន្លែង វេទិកា DevSecOps ឆ្លាតវៃ ដូចជា Xygeni លេចធ្លោ។ ដោយការរួមបញ្ចូលគ្នា ការដាក់ពិន្ទុ EPSS, ការវិភាគលទ្ធភាពទៅដល់និង តម្រងផលប៉ះពាល់អាជីវកម្មXygeni អនុញ្ញាតឱ្យក្រុមផ្តោតលើបញ្ហាដែលពិតជាសំខាន់ - លុបបំបាត់ភាពអស់កម្លាំងដោយមានការប្រុងប្រយ័ត្ន និងកាត់បន្ថយសំឡេងរំខាន។
ស្វ័យប្រវត្តិកម្មសម្រាប់ទាំងល្បឿន និងភាពត្រឹមត្រូវ
មិនដូចឧបករណ៍ចាស់ៗដែលបង្កើតបញ្ជីវែងៗនៃការជូនដំណឹងដែលមិនបានត្រងនោះទេ DevSecOps ទំនើប វេទិកា ប្រើវិធីសាស្រ្តវះកាត់បន្ថែមទៀត។ ឧទាហរណ៍ Xygeni ស្វ័យប្រវត្តិកម្ម៖
- ការរកឃើញកញ្ចប់ដែលមានកំហុសវាយអក្សរ ឬគួរឱ្យសង្ស័យ
- ការអនុវត្តច្បាប់កំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាពនៅក្នុង CI pipelines
- ការបិទបាំងអាថ៌កំបាំងមុនពេលដែលកូដទៅដល់សាខាសំខាន់ៗ
- ការផ្តល់អាទិភាពដល់ CVE ដែលអាចកេងប្រវ័ញ្ចបានដោយប្រើតម្រងថាមវន្ត
- ការបង្កើតការកែតម្រូវ pull requests— ដោយស្វ័យប្រវត្តិ
សមត្ថភាពទាំងនេះគាំទ្រដល់ គោលការណ៍ DevSecOps នៃការរកឃើញដំបូង និងដំណោះស្រាយរហ័ស ខណៈពេលដែលក៏ផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវទំនុកចិត្តថា ពួកគេមិនត្រូវបានបន្ថយល្បឿនដោយមិនចាំបាច់នោះទេ។
🔧 សោរយក
ស្វ័យប្រវត្តិកម្ម DevSecOps មិនមែនគ្រាន់តែអំពីការស្កេនអ្វីៗគ្រប់យ៉ាងនោះទេ—វាគឺអំពីការស្កេនរបស់ត្រឹមត្រូវ នៅពេលវេលាត្រឹមត្រូវ ជាមួយនឹងបរិបទត្រឹមត្រូវ។
លទ្ធផល? ការការពារដែលស៊ីសង្វាក់គ្នា និងទាន់ពេលវេលា ដែលធ្វើមាត្រដ្ឋានជាមួយនឹងការចែកចាយកម្មវិធីរបស់អ្នក ស្របតាមតម្រូវការអនុលោមភាព និងផ្តល់អំណាចដល់ក្រុមឱ្យរក្សាសុវត្ថិភាពដោយគ្មានការកកិត។
បន្ទាប់យើងនឹងពិនិត្យមើលពីរបៀបដែល វេទិកា DevSecOps—ជាពិសេស Xygeni—គាំទ្រគោលដៅទាំងនេះជាមួយនឹងមុខងាររួមបញ្ចូលគ្នា ដែលផ្តោតលើអ្នកអភិវឌ្ឍន៍ជាមុន ដែលបង្កើតឡើងសម្រាប់សម័យទំនើប pipelines.
របៀបដែល Xygeni អនុញ្ញាតឱ្យ DevSecOps ដែលអាចធ្វើមាត្រដ្ឋានបាន និងងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍
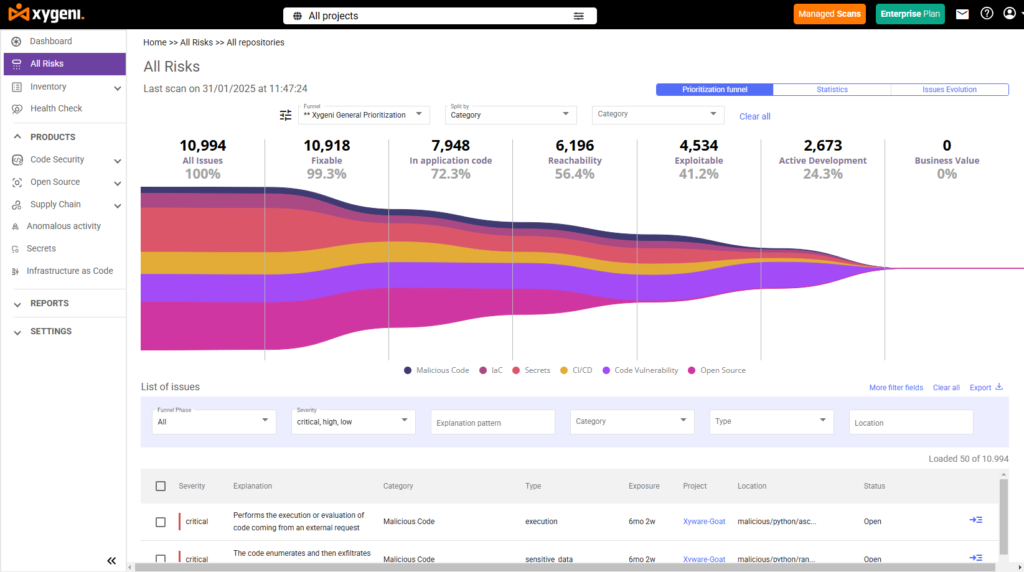
យុទ្ធសាស្ត្រ DevSecOps ដែលទទួលបានជោគជ័យមិនត្រឹមតែអាស្រ័យទៅលើផ្នត់គំនិត និងដំណើរការប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏អាស្រ័យទៅលើ វេទិកា DevSecOps អ្នកជ្រើសរើសធ្វើប្រតិបត្តិការវា។ វេទិកាត្រឹមត្រូវជួយភ្ជាប់គម្លាតរវាងក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍ — ដោយផ្តល់នូវភាពច្បាស់លាស់ ស្វ័យប្រវត្តិកម្ម និងល្បឿនដោយមិនរំខានដល់ដំណើរការការងារ។
Xygeni ត្រូវបានបង្កើតឡើងជាពិសេសដើម្បីគាំទ្រដល់ម៉ូដែលនេះ។ វាបង្កប់សុវត្ថិភាពទៅក្នុងគ្រប់ដំណាក់កាលនៃ SDLC—ចាប់ពីកូដរហូតដល់ការបង្កើត ដាក់ពង្រាយ និងដំណើរការ—ដូច្នេះក្រុមអាចរកឃើញការគំរាមកំហែងតាំងពីដំបូង ផ្តល់អាទិភាពដោយឆ្លាតវៃ និងដោះស្រាយដោយស្វ័យប្រវត្តិ។
សមត្ថភាពសំខាន់ៗដែលជំរុញស្វ័យប្រវត្តិកម្ម DevSecOps
ដើម្បីនាំយកគោលការណ៍ DevSecOps ទៅក្នុងការអនុវត្ត Xygeni ផ្តល់នូវការគ្របដណ្តប់យ៉ាងស៊ីជម្រៅនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ វេទិកានេះផ្តល់ជូននូវ៖
CI/CD Pipeline សមាហរណកម្ម
Xygeni រួមបញ្ចូលជាមួយ major CI/CD ប្រព័ន្ធនានា រួមមាន GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins និង Azure DevOps។ វាអនុវត្តការត្រួតពិនិត្យសុវត្ថិភាពតាមពេលវេលាជាក់ស្តែងក្នុងអំឡុងពេលសាងសង់ និង pull requestsដែលអនុញ្ញាតឱ្យមានសុវត្ថិភាពប្តូរទៅឆ្វេងចាប់ពីថ្ងៃដំបូង។
Pull Request ការស្កេន និងការរកឃើញអាថ៌កំបាំង
ស្វ័យប្រវត្តិ pull request ការស្កេនជួយរកឃើញភាពងាយរងគ្រោះ អាថ៌កំបាំង និងការផ្លាស់ប្តូរដែលមានហានិភ័យ មុន ពួកវាត្រូវបានបញ្ចូលគ្នា។ Xygeni អនុវត្តគោលការណ៍សម្ងាត់ដោយផ្ទាល់ទៅក្នុងលំហូរការងារ Git—ទប់ស្កាត់ការលេចធ្លាយសញ្ញាសម្ងាត់មុនអាយុ។
នេះស្របនឹងគោលការណ៍នៃ «សុវត្ថិភាពជាលេខកូដ»ដោយធានាថាច្បាប់សន្តិសុខត្រូវបានអនុវត្តដោយស្វ័យប្រវត្តិ និងជាប់លាប់។
បរិបទនៃលទ្ធភាពទទួលបាន និងលទ្ធភាពកេងប្រវ័ញ្ច
ម៉ាស៊ីនស្កេនបែបប្រពៃណីជូនដំណឹងអំពីអ្វីៗគ្រប់យ៉ាង។ Xygeni ត្រងចំណុចខ្សោយដោយផ្អែកលើហានិភ័យជាក់ស្តែងដោយប្រើ៖
- ការគ្រប់គ្រងភាពងាយរងគ្រោះនៃពិន្ទុ EPSS ដើម្បីព្យាករណ៍ពីលទ្ធភាពនៃការកេងប្រវ័ញ្ច
- ការវិភាគលទ្ធភាពទៅដល់ ដើម្បីកំណត់ថាតើផ្លូវកូដដែលងាយរងគ្រោះត្រូវបានហៅយ៉ាងពិតប្រាកដឬអត់
នេះអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ផ្តោតតែលើបញ្ហាពាក់ព័ន្ធប៉ុណ្ណោះ — ការកែលម្អលទ្ធផលសុវត្ថិភាព ខណៈពេលដែលរក្សាល្បឿនចែកចាយ។
ចីវលោកំណត់អាទិភាព និងការដោះស្រាយដោយស្វ័យប្រវត្តិ
ក្រុមសន្តិសុខអាចបង្កើតចីវលោអាទិភាពថាមវន្តដែលរួមបញ្ចូលគ្នានូវភាពធ្ងន់ធ្ងរ ការកេងប្រវ័ញ្ច និងផលប៉ះពាល់អាជីវកម្ម។ បន្ទាប់មក Xygeni បង្កើតដោយស្វ័យប្រវត្តិ pull requests ដើម្បីជួសជុលបញ្ហាដែលគេស្គាល់ ពន្លឿនការដោះស្រាយ និងកាត់បន្ថយការកកស្ទះ។
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ និង Build Security
ការស្កេន Xygeni IaC ពុម្ព សម្រាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ផ្ទៀងផ្ទាត់ប្រភពដើមនៃការបង្កើត និងអនុវត្តគោលការណ៍ជាកូដនៅទូទាំង SDLCនេះធានាថាហេដ្ឋារចនាសម្ព័ន្ធអាចធ្វើសវនកម្មបាន និងអនុលោមតាមច្បាប់។
ដោយការរួមបញ្ចូល ការបញ្ជាក់ពីការសាងសង់, SBOM ជំនាន់និង ការរកឃើញការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់, Xygeni ក៏ពង្រីកការគ្របដណ្តប់ DevSecOps ហួសពីស្រទាប់កម្មវិធីផងដែរ។
Application Security Posture Management (ASPM): មជ្ឈមណ្ឌលត្រួតពិនិត្យ DevSecOps
នៅពេលដែលក្រុមនានាទទួលយកឧបករណ៍ និងលំហូរការងារសុវត្ថិភាពកាន់តែច្រើន បញ្ហាប្រឈមក្លាយជាភាពមើលឃើញ និងការសម្របសម្រួល។ នោះហើយជាកន្លែងដែល ស៊ីហ្គេនី ASPM សមត្ថភាពចូលមក។
ASPM បម្រើជាស្រទាប់សុវត្ថិភាពបង្រួបបង្រួមដែលបង្រួបបង្រួមការរកឃើញពីទូទាំង SDLC- រួមទាំង SCA, អាថ៌កំបាំង, IaC, CI/CD សុវត្ថិភាព និងការរកឃើញភាពមិនប្រក្រតី។ វាធ្វើឱ្យទិន្នន័យនេះមានលក្ខណៈធម្មតាទៅជាទិដ្ឋភាពឥរិយាបថតែមួយ ដូច្នេះក្រុមអាច៖
- រកឃើញ និងផ្តល់អាទិភាពដល់ហានិភ័យតាមបរិបទ
- តាមដានបញ្ហាដែលមិនទាន់ដោះស្រាយតាមប្រភព pipelineឬអង្គភាពអាជីវកម្ម
- បង្កើតថាមវន្ត dashboardសម្រាប់ការអនុលោមតាមច្បាប់ និងការរាយការណ៍
- បញ្ចូលការយល់ដឹងអំពីហានិភ័យទៅក្នុងឧបករណ៍ចេញសំបុត្រ (ឧ. Jira)
ស៊ីហ្គេនី ASPM ជួយក្រុមនានា ឈប់ដេញតាមការជូនដំណឹងដែលផ្តាច់ចេញ ហើយចាប់ផ្តើមគ្រប់គ្រងឥរិយាបថសុវត្ថិភាពពីវេទិកាកណ្តាល និងឆ្លាតវៃ។
នេះស្របគ្នាដោយផ្ទាល់ជាមួយ គោលការណ៍ DevSecOps នៃស្វ័យប្រវត្តិកម្ម កិច្ចសហការ និងការផ្តោតលើហានិភ័យ — ការផ្លាស់ប្តូរសុវត្ថិភាពពីការពិនិត្យឡើងវិញដោយប្រតិកម្មទៅជាវិន័យបន្ត អាចមើលឃើញ និងអាចវាស់វែងបាន។
ហេតុអ្វីបានជាអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខទាំងពីរឈ្នះ
វេទិកា DevSecOps ដ៏ចាស់ទុំមួយមិនត្រឹមតែការពារប៉ុណ្ណោះទេ—វាថែមទាំងអាចឱ្យវាដំណើរការទៀតផង។
- អ្នកអភិវឌ្ឍន៍ទទួលបានមតិកែលម្អដោយផ្ទាល់ និងមតិយោបល់ PR ដែលពួកគេអាចអនុវត្តបាន។
- ក្រុមសន្តិសុខទទួលបានភាពមើលឃើញអំពីឥរិយាបថអនុលោមភាព និងហានិភ័យពិតប្រាកដ។
- ថ្នាក់ដឹកនាំផ្នែកវិស្វកម្មទទួលបានការកកិតតិចជាងមុន ហានិភ័យទាបជាង និង KPI ដែលអាចវាស់វែងបាន។
សរុបមក Xygeni អនុញ្ញាតឱ្យក្រុមទទួលយក ស្វ័យប្រវត្តិកម្ម DevSecOps ដោយមិនធ្វើឱ្យប៉ះពាល់ដល់ភាពរហ័សរហួន មុនcisអ៊ីយ៉ុង ឬកិច្ចសហការ។
DevSecOps៖ ពីអ្វីដែលល្អទៅអ្វីដែលមាន រហូតដល់អ្វីដែលមិនអាចចរចាបាន
ការផ្លាស់ប្តូរពី DevOps ទៅ DevSecOps គឺច្រើនជាងការវិវត្តន៍វប្បធម៌ទៅទៀត។ វាជាភាពចាំបាច់ជាក់ស្តែងមួយ។ ខណៈពេលដែលខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីប្រឈមមុខនឹងការវាយប្រហារដ៏ស្មុគស្មាញកាន់តែខ្លាំងឡើង ហើយសម្ពាធបទប្បញ្ញត្តិនៅតែបន្តកើនឡើង ការរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃ SDLC លែងជាជម្រើសទៀតហើយ។ វាជាមូលដ្ឋានគ្រឹះ។
ស្វ័យប្រវត្តិកម្ម DevSecOps ផ្តល់ឱ្យអង្គការនូវមធ្យោបាយមួយដើម្បីដោះស្រាយបញ្ហាប្រឈមទាំងនេះដោយផ្ទាល់៖ ការបង្កប់សុវត្ថិភាពទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ ការផ្តល់អាទិភាពដល់ហានិភ័យពិតប្រាកដ និងការធ្វើស្វ័យប្រវត្តិកម្មកិច្ចការដដែលៗ ដូច្នេះក្រុមអាចផ្តល់ជូនបានលឿន និងមានសុវត្ថិភាពជាងមុន ជាមួយនឹងការភ្ញាក់ផ្អើលតិចជាងមុននៅចុងវដ្ត។
នេះជាចំណុចសំខាន់ៗ៖ DevSecOps មិនមែនគ្រាន់តែជាគំនិតផ្តួចផ្តើមសន្តិសុខនោះទេ វាគឺជាកត្តាគុណគុណភាពផលិតផល ល្បឿន និងភាពធន់។
ក្រុមដែលទទួលយក DevSecOps តាំងពីដំបូង៖
- កូដផ្ញើដែលមានកំហុស និងភាពងាយរងគ្រោះតិចជាងមុន
- ឆ្លើយតបទៅនឹងការគំរាមកំហែងឲ្យបានលឿនជាងមុន មុនពេលវាកាន់តែធ្ងន់ធ្ងរឡើង
- បង្កើនកិច្ចសហការ និងការទទួលខុសត្រូវលើក្រុមនានា
- សម្រេចបាននូវការអនុលោមតាមច្បាប់ដោយមិនចាំបាច់លង់ក្នុងកិច្ចខិតខំប្រឹងប្រែងដោយដៃ
ឥឡូវនេះ សន្តិសុខគឺជាការងាររបស់មនុស្សគ្រប់គ្នា ប៉ុន្តែជាមួយនឹងវេទិកាដូចជា ស៊ីហ្គេនីវាមិនចាំបាច់មានអារម្មណ៍ដូចជាការងារបន្ថែមនោះទេ។ ផ្ទុយទៅវិញ វាក្លាយជាស្រទាប់ស្វ័យប្រវត្តិ និងរលូននៃដំណើរការចែកចាយរបស់អ្នក ដែលការពារកម្មវិធីរបស់អ្នក អ្នកប្រើប្រាស់របស់អ្នក និងអាជីវកម្មរបស់អ្នក។
មើលថាវាមើលទៅដូចម្ដេចនៅក្នុងរបស់អ្នកផ្ទាល់ pipeline.

សំណួរដែលសួរញឹកញាប់អំពី DevSecOps៖ ស្វែងយល់ពីមូលដ្ឋានគ្រឹះ ស្វែងយល់ឲ្យកាន់តែស៊ីជម្រៅ
តើ DevSecOps តំណាងឱ្យអ្វី?
DevSecOps តំណាងឱ្យ ការអភិវឌ្ឍន៍ សន្តិសុខ និងប្រតិបត្តិការវាគឺជាវិធីសាស្រ្តទំនើបមួយដែលរួមបញ្ចូលសុវត្ថិភាពទៅក្នុងដំណាក់កាលនីមួយៗនៃវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធី (ចាប់ពីការធ្វើផែនការរហូតដល់ការសរសេរកូដ ការធ្វើតេស្ត និងការដាក់ពង្រាយ) ដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ។
តើគោលការណ៍ DevSecOps ជាអ្វី?
គោលការណ៍ DevSecOps គឺជាការអនុវត្តដែលធ្វើឱ្យសុវត្ថិភាពជាផ្នែកមួយនៃការអភិវឌ្ឍន៍ប្រចាំថ្ងៃជំនួសឱ្យច្រកទ្វារចុងក្រោយ៖ ការផ្លាស់ប្តូរសុវត្ថិភាពទៅខាងឆ្វេង ដូច្នេះបញ្ហាត្រូវបានចាប់យកខណៈពេលដែលកូដត្រូវបានសរសេរ ដោយដំណើរការការធ្វើតេស្តសុវត្ថិភាពជាបន្តបន្ទាប់នៅទូទាំង... CI/CDការសរសេរគោលនយោបាយជាកូដ ដើម្បីឱ្យច្បាប់ត្រូវបានអនុវត្តដោយស្វ័យប្រវត្តិ និងជាប់លាប់ ដោយផ្តល់អាទិភាពដល់ការរកឃើញដោយការកេងប្រវ័ញ្ចជាក់ស្តែង ជាជាងការចាត់ទុកបញ្ហានីមួយៗថាមានភាពបន្ទាន់ស្មើគ្នា និងលើកកម្ពស់ការទទួលខុសត្រូវរួមគ្នារវាងអ្នកអភិវឌ្ឍន៍ សុវត្ថិភាព និងប្រតិបត្តិការ ជាជាងគំរូនៃការប្រគល់ភារកិច្ច និងការទទួលខុសត្រូវ។
តើវេទិកា DevSecOps ជាអ្វី?
វេទិកា DevSecOps គឺជាស្រទាប់ឧបករណ៍ដែលដំណើរការគោលការណ៍ DevSecOps ក្នុងទ្រង់ទ្រាយធំ ដោយបង្កប់ការត្រួតពិនិត្យសុវត្ថិភាពដូចជា SCAការរកឃើញអាថ៌កំបាំង, IaC ការស្កេន និងការកំណត់អាទិភាពភាពងាយរងគ្រោះដោយផ្ទាល់ទៅក្នុង CI/CD pipelines និង pull requestsដូច្នេះក្រុមនានាទទួលបានមតិប្រតិកម្មសុវត្ថិភាពដោយស្វ័យប្រវត្តិ និងស៊ីសង្វាក់គ្នាដោយមិនធ្វើឱ្យការចែកចាយយឺតយ៉ាវ។ DevSecOps ខ្លួនវាគឺជាផ្នត់គំនិតមួយ។ វេទិកាគឺជាអ្វីដែលធ្វើឱ្យផ្នត់គំនិតនោះអាចអនុវត្តបាននៅទូទាំងការផ្លាស់ប្តូរកូដប្រចាំថ្ងៃរាប់សិប ឬរាប់រយ។
តើវិធីសាស្ត្រ DevSecOps ជាអ្វី?
វិធីសាស្ត្រ DevSecOps ផ្តោតលើការធ្វើស្វ័យប្រវត្តិកម្មសុវត្ថិភាព ការផ្លាស់ប្តូរវាទៅខាងឆ្វេង និងធ្វើឱ្យវាក្លាយជាការទទួលខុសត្រូវរួមគ្នានៅទូទាំងក្រុម។ វាលើកកម្ពស់ការធ្វើតេស្តជាបន្តបន្ទាប់ គោលការណ៍ជាកូដ ការផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះ និងមតិប្រតិកម្មតាមពេលវេលាជាក់ស្តែង ដូច្នេះសុវត្ថិភាពក្លាយជាផ្នែកមួយនៃលំហូរការងាររបស់អ្នក មិនមែនជាឧបករណ៍ទប់ស្កាត់នោះទេ។
តើខ្ញុំអាចរៀន DevSecOps យ៉ាងដូចម្តេច?
សំណួរល្អណាស់! ប្រសិនបើអ្នកទើបតែចាប់ផ្តើម ឬចង់បង្កើនជំនាញរបស់អ្នក៖
- ស្វែងរករបស់យើង កំណត់ហេតុបណ្ដាញ សម្រាប់ការយល់ដឹង និងការអនុវត្តល្អបំផុត
- ចូលទៅក្នុងរបស់យើង។ ឯកសារ សម្រាប់ការណែនាំដោយផ្ទាល់
- សូមពិនិត្យមើលទាំងអស់គ្នារបស់យើង។ ធនធានសិក្សា to តាមដានព័ត៌មានថ្មីៗអំពីកម្មវិធីដែលមានសុវត្ថិភាពចុងក្រោយបំផុត
តើសមាសធាតុសំខាន់ៗនៃ DevSecOps មានអ្វីខ្លះ?
នៅក្នុងស្នូលរបស់វា DevSecOps រួមមាន៖
- ស្វ័យប្រវត្តិកម្មសុវត្ថិភាព (ឧ. ការស្កេន ការធ្វើតេស្ត គោលការណ៍)
- CI/CD ការធ្វើសមាហរណកម្ម ដើម្បីបញ្ចូលការគ្រប់គ្រងទៅក្នុង pipelines
- ការផ្តល់អាទិភាពជាមួយបរិបទ (ពិន្ទុ EPSS, លទ្ធភាពទៅដល់, ផលប៉ះពាល់អាជីវកម្ម)
- វប្បធម៌សហការជាមុន រវាង Dev, Sec, និង Ops
- ភាពមើលឃើញនៃឥរិយាបថ ដើម្បីតាមដានហានិភ័យ និងឆ្លើយតបយ៉ាងរហ័ស
សមាសធាតុទាំងនេះរួមគ្នាធ្វើឱ្យសុវត្ថិភាពអាចធ្វើមាត្រដ្ឋានបាន មានភាពស៊ីសង្វាក់គ្នា និងងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍។
