






នៅក្នុងពិភពឧបករណ៍ DevOps ដែលមានការរីកចម្រើនយ៉ាងឆាប់រហ័ស ល្បឿន និងប្រសិទ្ធភាពគឺមានសារៈសំខាន់ណាស់។ ទោះជាយ៉ាងណាក៏ដោយ បើគ្មានការធានាសុវត្ថិភាពឧបករណ៍សុវត្ថិភាព DevOps ឱ្យបានត្រឹមត្រូវទេ ដំណើរការអភិវឌ្ឍន៍ទាំងមូលអាចប្រឈមមុខនឹងហានិភ័យធ្ងន់ធ្ងរ។ ដោយផ្តោតលើ DevOps និងសុវត្ថិភាព ក្រុមនានាធានាថាឧបករណ៍ និងលំហូរការងាររបស់ពួកគេនៅតែអាចទុកចិត្តបាន និងត្រូវបានការពារ។ លើសពីនេះ នៅពេលដែលអង្គការនានាទទួលយកឧបករណ៍សុវត្ថិភាព DevSecOps កម្រិតខ្ពស់ ការកំណត់រចនាសម្ព័ន្ធ និងការត្រួតពិនិត្យឧបករណ៍ទាំងនេះកាន់តែមានសារៈសំខាន់។ ឧបករណ៍ទាំងនេះមិនត្រឹមតែបង្កើតជាឆ្អឹងខ្នងនៃ សមាហរណកម្មបន្ត (CI) និងការដឹកជញ្ជូនបន្ត (ស៊ីឌី) ប៉ុន្តែក៏ការពារការអភិវឌ្ឍផងដែរ pipeline ពីភាពងាយរងគ្រោះ។
ការការពារសាខានៅក្នុង DevOps និងសុវត្ថិភាព៖ ការធានាសុវត្ថិភាពមូលដ្ឋានកូដ
មធ្យោបាយដ៏មានប្រសិទ្ធភាពបំផុតមួយដើម្បីពង្រឹង DevOps និងសុវត្ថិភាពគឺដោយការអនុវត្តការការពារសាខា។ មុខងារនេះការពារសាខាសំខាន់ៗពីការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាត ឬមានគំនិតអាក្រក់។ ឧទាហរណ៍ ការអនុវត្តការការពារសាខាការពារអ្នកវាយប្រហារពីការចាក់បញ្ចូលភាពងាយរងគ្រោះទៅក្នុងមូលដ្ឋានកូដរបស់អ្នក។ ដើម្បីលើកកម្ពស់ការការពារនេះ៖
- ការពិនិត្យឡើងវិញអំពីការអនុវត្តក្រមទាមទារឲ្យមានការពិនិត្យយ៉ាងម៉ត់ចត់សម្រាប់ការផ្លាស់ប្ដូរនីមួយៗ ដើម្បីចាប់យកចំណុចខ្សោយ និងរក្សាការសរសេរកូដ standards.
- ទប់ស្កាត់ការរុញច្រានដោយកម្លាំង: កម្លាំងប្លុករុញច្រានដើម្បីរក្សា commit ប្រវត្តិសាស្ត្រ និងរក្សាកំណត់ត្រាច្បាស់លាស់ និងអាចតាមដានបាននៃការផ្លាស់ប្តូរ។
- បន្ថែមការត្រួតពិនិត្យសុវត្ថិភាពដោយស្វ័យប្រវត្តិ: បញ្ចូលការស្កេនសុវត្ថិភាពទៅក្នុង pull requests ដើម្បីកំណត់ហានិភ័យមុនពេលបញ្ចូលគ្នា។
មគ្គុទ្ទេសក៍ចុងក្រោយសម្រាប់ការការពាររបស់អ្នក CI/CD Pipeline
នាំមុខអ្នកវាយប្រហារជាមួយនឹងការណែនាំពីអ្នកជំនាញរបស់យើងលើការកំណត់អត្តសញ្ញាណ ការទប់ស្កាត់ និងការឆ្លើយតបទៅនឹងហានិភ័យសន្តិសុខនៅក្នុង CI/CD pipelines!
តួនាទីនៃឧបករណ៍សុវត្ថិភាព DevOps ក្នុងការពង្រីកឧបករណ៍ CI
ភាពបត់បែននៃឧបករណ៍សុវត្ថិភាព DevOps ដូចជា Jenkins និង GitLab ស្ថិតនៅលើលទ្ធភាពពង្រីករបស់វាតាមរយៈកម្មវិធីជំនួយ។ ទោះជាយ៉ាងណាក៏ដោយ លទ្ធភាពពង្រីកនេះក៏អាចធ្វើឱ្យប្រព័ន្ធប្រឈមនឹងហានិភ័យផងដែរ ប្រសិនបើកម្មវិធីជំនួយហួសសម័យ ឬថែទាំមិនបានល្អ។ ឧទាហរណ៍ កម្មវិធីជំនួយដែលមានចំណុចខ្សោយដែលមិនទាន់ដោះស្រាយអាចអនុញ្ញាតឱ្យអ្នកវាយប្រហារចូលប្រើរបស់អ្នក។ pipeline ឬចាក់កូដព្យាបាទ។
ហានិភ័យនៃកម្មវិធីជំនួយដែលមិនបានធីក៖
- ឧបករណ៍ហួសសម័យ៖ កម្មវិធីជំនួយដែលគ្មានការអាប់ដេតទាន់ពេលវេលាអាចខកខានបំណះសុវត្ថិភាពសំខាន់ៗ។
- ការវាយតម្លៃសុវត្ថិភាពខ្សោយ៖ កម្មវិធីជំនួយមួយចំនួនខ្វះការពិនិត្យសុវត្ថិភាពត្រឹមត្រូវមុនពេលធ្វើសមាហរណកម្ម។
- បញ្ហាមិនឆបគ្នា។កម្មវិធីជំនួយដែលមិនស៊ីគ្នានឹងប្រព័ន្ធស្នូលអាចបង្កភាពងាយរងគ្រោះ។
- ការពន្យារពេលបំណះការពន្យារពេលក្នុងការអនុវត្តបំណះបន្សល់ទុកចន្លោះប្រហោងដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ច។
ការអនុវត្តល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពឧបករណ៍សុវត្ថិភាព DevSecOps
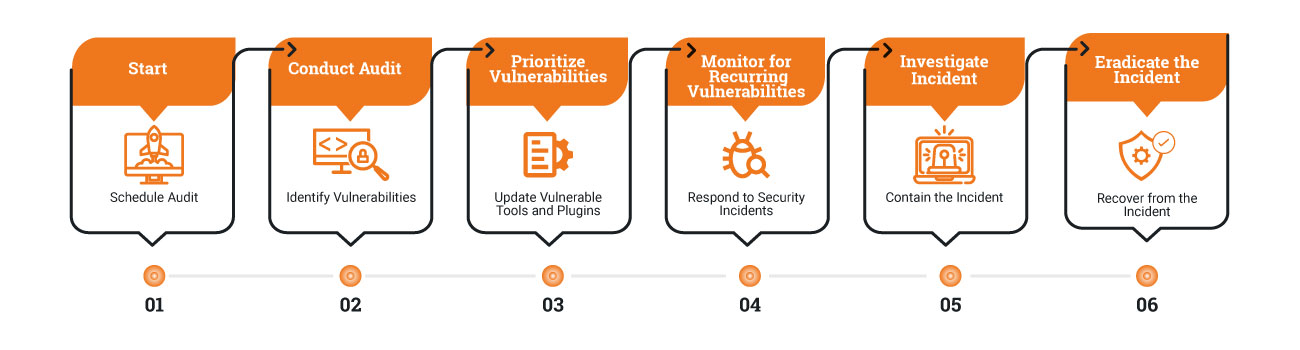
ការគ្រប់គ្រងឧបករណ៍សុវត្ថិភាព DevSecOps ប្រកបដោយប្រសិទ្ធភាពតម្រូវឱ្យមានវិធីសាស្រ្តសកម្ម។ ខណៈពេលដែលកំពុងរួមបញ្ចូលឧបករណ៍ទាំងនេះទៅក្នុងរបស់អ្នក CI/CD pipelineអនុវត្តតាមការអនុវត្តទាំងនេះ ដើម្បីកសាងគ្រឹះដ៏រឹងមាំមួយ៖
- ជ្រើសរើសកម្មវិធីជំនួយដែលទុកចិត្ត៖ ប្រើប្រាស់កម្មវិធីជំនួយដែលបានថែទាំយ៉ាងសកម្មជាមួយនឹងកេរ្តិ៍ឈ្មោះល្អនៅក្នុងសហគមន៍។
- ធ្វើសវនកម្មទៀងទាត់ពិនិត្យមើលឧបករណ៍របស់អ្នកជាញឹកញាប់សម្រាប់ចំណុចខ្សោយ ហើយអនុវត្តការអាប់ដេតឱ្យបានឆាប់រហ័ស។
- រួមបញ្ចូលការស្កេនសុវត្ថិភាព៖ បន្ថែមការរកឃើញភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ ដើម្បីតាមដានឧបករណ៍របស់អ្នកជាបន្តបន្ទាប់។
ការបន្ធូរបន្ថយហានិភ័យសកម្ម
ភាពបត់បែននៃឧបករណ៍សុវត្ថិភាព DevSecOps គឺជាទាំងចំណុចខ្លាំង និងចំណុចងាយរងគ្រោះដែលអាចកើតមាន។ ដូច្នេះ វាមានសារៈសំខាន់ណាស់ក្នុងការចាត់វិធានការជាមុនដើម្បីគ្រប់គ្រងហានិភ័យប្រកបដោយប្រសិទ្ធភាព។ នេះជារបៀបដែលអ្នកអាចធ្វើដូច្នេះបាន៖
- ធ្វើការត្រួតពិនិត្យលេខកូដជាប្រចាំដំបូងឡើយ សូមធ្វើឱ្យការសរសេរកូដដែលមានសុវត្ថិភាពក្លាយជាអាទិភាពមួយដោយការរួមបញ្ចូលការពិនិត្យឡើងវិញនៅគ្រប់ដំណាក់កាលអភិវឌ្ឍន៍។ លើសពីនេះ ត្រូវធានាថាអ្នកអភិវឌ្ឍន៍អនុវត្តតាមការអនុវត្តល្អបំផុតដើម្បីកាត់បន្ថយភាពងាយរងគ្រោះ។
- អនុវត្តការស្កេនដោយស្វ័យប្រវត្តិលើសពីនេះ សូមទាញយកអត្ថប្រយោជន៍ពីការស្កេនសុវត្ថិភាពពេញមួយវដ្តជីវិតរបស់កម្មវិធី។ វាអនុញ្ញាតឱ្យអ្នករកឃើញ និងដោះស្រាយបញ្ហាបានទាន់ពេលវេលា ដោយកាត់បន្ថយឱកាសនៃភាពងាយរងគ្រោះធ្ងន់ធ្ងរដែលធ្វើឱ្យវាចូលទៅក្នុងផលិតកម្ម។
- ពង្រឹងការការពារសាខាលើសពីនេះ អនុវត្តការកំណត់ដែលការពារការផ្លាស់ប្តូរដោយគ្មានការអនុញ្ញាតចំពោះមូលដ្ឋានកូដរបស់អ្នក។ នេះមិនត្រឹមតែការពារសាខាសំខាន់ៗប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ធានានូវការទទួលខុសត្រូវ និងតម្លាភាពនៅក្នុងដំណើរការអភិវឌ្ឍន៍ផងដែរ។
- បន្តធ្វើបច្ចុប្បន្នភាពជាចុងក្រោយ សូមធ្វើបច្ចុប្បន្នភាពឧបករណ៍ និងកម្មវិធីជំនួយជាបន្តបន្ទាប់ ដើម្បីជៀសវាងការកេងប្រវ័ញ្ចតាមរយៈភាពងាយរងគ្រោះដែលគេស្គាល់។ ការអាប់ដេតជាប្រចាំធានាថាឧបករណ៍របស់អ្នកត្រូវបានបំពាក់ដោយបំណះសុវត្ថិភាព និងការបង្កើនប្រសិទ្ធភាពចុងក្រោយបំផុត។
ដោយធ្វើតាមជំហានទាំងនេះ អ្នកអាចបង្កើតបរិយាកាស DevOps ដែលមានសុវត្ថិភាព និងធន់ជាងមុន។ លើសពីនេះ ការអនុវត្តវិធានការទាំងនេះជួយកាត់បន្ថយហានិភ័យ ខណៈពេលដែលរក្សាបាននូវភាពបត់បែន និងប្រសិទ្ធភាពដែលក្រុម DevOps ឱ្យតម្លៃ។
ការកសាងសហគមន៍ DevOps និងសន្តិសុខសហការ
ការកែលម្អ DevOps និងសន្តិសុខតម្រូវឱ្យមានការរៀនសូត្រ និងកិច្ចសហការជាបន្តបន្ទាប់។ សម្រាប់ហេតុផលនេះ ការចែករំលែកចំណេះដឹង និងបទពិសោធន៍ក្លាយជារឿងមិនអាចកាត់ថ្លៃបាន។ ខាងក្រោមនេះជាវិធីមួយចំនួនដើម្បីចូលរួមចំណែក និងរីកចម្រើន៖
- ឆ្លុះបញ្ចាំងពីការអនុវត្តបច្ចុប្បន្នតើការកំណត់ការការពារសាខារបស់អ្នកគ្រប់គ្រាន់ទេ? តើឧបករណ៍សុវត្ថិភាព DevSecOps របស់អ្នកត្រូវបានធ្វើបច្ចុប្បន្នភាពជាប្រចាំទេ? សូមឆ្លើយសំណួរទាំងនេះដើម្បីកំណត់ឱកាសសម្រាប់ការកែលម្អ។
- ចែករំលែកបទពិសោធន៍របស់អ្នក។ចែករំលែកបញ្ហាប្រឈម និងយុទ្ធសាស្ត្ររបស់អ្នកជាមួយមិត្តភក្ដិ ដើម្បីចូលរួមចំណែកដល់ចំណេះដឹងរួមរបស់សហគមន៍ DevOps។
- ចូលរួមជាមួយអ្នកដទៃចូលរួមវេទិកា និងការពិភាក្សាតាមអ៊ីនធឺណិត ដើម្បីផ្លាស់ប្តូរការយល់ដឹង និងរៀនសូត្រពីអ្នកអនុវត្តផ្សេងទៀត។
ស្វែងរកការពិភាក្សា និងធនធានដែលជំរុញដោយសហគមន៍នៅ DevOps ជជែក.
ការធានាសុវត្ថិភាពឧបករណ៍សុវត្ថិភាព DevOps គឺជាដំណើរមួយដែលកំពុងដំណើរការទៅមុខ
ការធានាសុវត្ថិភាពឧបករណ៍ និងលំហូរការងារ DevOps មិនមែនជាការខិតខំប្រឹងប្រែងម្តងម្កាលនោះទេ។ វាជាដំណើរការជាបន្តបន្ទាប់។ តាមរយៈការអនុវត្តការអនុវត្តដែលបានគូសបញ្ជាក់នៅទីនេះ ក្រុមនានាអាចការពារសុវត្ថិភាពរបស់ពួកគេ pipelineខណៈពេលដែលរក្សាប្រសិទ្ធភាព។ លើសពីនេះ ការចូលរួមជាមួយសហគមន៍ DevOps អនុញ្ញាតឱ្យមនុស្សគ្រប់គ្នាចែករំលែកការយល់ដឹង និងបង្កើនសុវត្ថិភាព standards ជាមួយគ្នា។
ចូរយើងធ្វើការរួមគ្នាដើម្បីធានាថាអនាគតនៃ DevOps និងសុវត្ថិភាពមានល្បឿនលឿន មានសុវត្ថិភាព និងភាពធន់។ សូមអរគុណសម្រាប់ការចូលរួមដំណើរនេះ។ សូមឱ្យបរិស្ថាន DevOps របស់អ្នកនៅតែរឹងមាំ និងមានសុវត្ថិភាព!

