






សុវត្ថិភាពកម្មវិធីមិនដែលមានសារៈសំខាន់ជាងនេះទេ ហើយវាមិនដែលគ្របដណ្តប់លើផ្ទៃដីច្រើនជាងនេះទេ។ ការគំរាមកំហែងតាមអ៊ីនធឺណិតកំពុងតែកាន់តែឆ្លាតវៃ និងញឹកញាប់ជាងមុន ហើយចំណែកកាន់តែច្រើននៃពួកវាឥឡូវនេះផ្តោតលើស្រទាប់មួយដែលឧបករណ៍ AppSec ប្រពៃណីមិនត្រូវបានបង្កើតឡើងដើម្បីមើល៖ កូដដែលបង្កើតដោយ AI ជំនួយការសរសេរកូដ AI និងភាពអាស្រ័យដែលពួកគេណែនាំ។ អង្គការនានាត្រូវតែការពារកម្មវិធីរបស់ពួកគេដើម្បីរក្សាទិន្នន័យរសើបឱ្យមានសុវត្ថិភាព រក្សាទំនុកចិត្តរបស់អតិថិជន និងធានាថាអាជីវកម្មដំណើរការបានយ៉ាងរលូន។ ជាមួយនឹងឧបករណ៍សុវត្ថិភាពកម្មវិធីត្រឹមត្រូវ ក្រុមអាចកំណត់អត្តសញ្ញាណ ជួសជុល និងគ្រប់គ្រងហានិភ័យនៅគ្រប់ដំណាក់កាលនៃការអភិវឌ្ឍន៍ និងការដាក់ពង្រាយ មិនថាហានិភ័យនោះត្រូវបានសរសេរដោយមនុស្ស ឬស្នើឡើងដោយ AI នោះទេ។ លើសពីនេះ ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធីធ្វើឱ្យវាអាចរកឃើញភាពងាយរងគ្រោះតាំងពីដំបូង ការពារការរំលោភបំពាន និងរក្សាសុវត្ថិភាពឱ្យមានវត្តមានពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធីទាំងមូល។
តើសុវត្ថិភាពកម្មវិធីជាអ្វី?
សុវត្ថិភាពកម្មវិធី (AppSec) គឺជាការអនុវត្តការការពារកម្មវិធីចាប់ពីការរចនារហូតដល់ការដាក់ពង្រាយ ដោយធានាថាពួកវានៅតែមានសុវត្ថិភាពប្រឆាំងនឹង ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចបាន។ វាគ្របដណ្តប់លើទាំងអស់ ដំណើរការអភិវឌ្ឍន៍ចាប់ពីការសរសេរកូដជួរទីមួយ រហូតដល់ការដំណើរការកម្មវិធីនៅក្នុងផលិតកម្ម។
នៅក្នុងខ្លឹមសាររបស់វា សុវត្ថិភាពកម្មវិធីផ្តោតលើការទប់ស្កាត់ហានិភ័យដូចជាការលួចចូលទិន្នន័យ ការចូលប្រើដោយគ្មានការអនុញ្ញាត និងការរំខានដល់សេវាកម្ម។ នេះរួមបញ្ចូលទាំង សុវត្ថិភាពកម្មវិធីគេហទំព័រ, សុវត្ថិភាពទូរសព្ទចល័ត និងសុវត្ថិភាពដើមលើពពក។
សម័យទំនើប ឧបករណ៍សុវត្ថិភាពកម្មវិធី ប្រមូលផ្តុំគ្នាជាច្រើន លក្ខណៈពិសេស, ដូចជា ការវិភាគកូដ ដើម្បីរកឃើញគំរូដែលមិនមានសុវត្ថិភាព ការស្កេនភាពអាស្រ័យដើម្បីចាប់កំហុសនៅក្នុងបណ្ណាល័យភាគីទីបី និងការត្រួតពិនិត្យពេលដំណើរការដើម្បីទប់ស្កាត់ឥរិយាបថគួរឱ្យសង្ស័យ។ ឧបករណ៍ទាំងនេះអនុញ្ញាតឱ្យក្រុមអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខធ្វើការជាមួយគ្នា ដោយកាត់បន្ថយហានិភ័យ ខណៈពេលដែលរក្សាការចែកចាយកម្មវិធីឱ្យលឿន និងអាចទុកចិត្តបាន។
ការគំរាមកំហែងសុវត្ថិភាពកម្មវិធីទូទៅ
កម្មវិធីប្រឈមមុខនឹងជួរដ៏ធំទូលាយនៃ ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចបាន។ ហានិភ័យទូទៅបំផុតមួយចំនួនលេចឡើងមិនត្រឹមតែនៅក្នុងកូដប៉ុណ្ណោះទេ ប៉ុន្តែក៏មាននៅក្នុងការកំណត់រចនាសម្ព័ន្ធ និងការពឹងផ្អែកខាងក្រៅផងដែរ។ យោងតាម OWASP កំពូល ១០ទាំងនេះគឺជាការគំរាមកំហែងដ៏សំខាន់បំផុតនៅក្នុង សុវត្ថិភាពកម្មវិធីគេហទំព័រ:
- ការចាក់ SQL → អ្នកវាយប្រហារបញ្ចូលសំណួរព្យាបាទទៅក្នុងវាលបញ្ចូលដើម្បីចូលប្រើ ឬកែប្រែមូលដ្ឋានទិន្នន័យ។
- ស្គ្រីបឆ្លងតំបន់បណ្តាញ (XSS) → ការដោះស្រាយការបញ្ចូលរបស់អ្នកប្រើប្រាស់ដែលមិនមានសុវត្ថិភាពអនុញ្ញាតឱ្យអ្នកវាយប្រហារដំណើរការស្គ្រីបនៅក្នុងកម្មវិធីរុករករបស់អ្នកប្រើប្រាស់។
- ការផ្ទៀងផ្ទាត់ដែលខូច → ការគ្រប់គ្រងវគ្គខ្សោយ ឬការគ្រប់គ្រងពាក្យសម្ងាត់មិនល្អអនុញ្ញាតឱ្យមានការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត។
- ការលេចធ្លាយអាថ៌កំបាំង → កូនសោ API, ថូខឹន ឬព័ត៌មានសម្ងាត់ដែលបង្ហាញនៅក្នុងកូដ ឬឃ្លាំងអាចផ្តល់សិទ្ធិចូលប្រើប្រព័ន្ធដោយផ្ទាល់។
- ការកំណត់រចនាសម្ព័ន្ធខុស → ការកំណត់លើ Cloud ឬ Server មិនត្រឹមត្រូវធ្វើឱ្យកម្មវិធីងាយរងការកេងប្រវ័ញ្ច។
- ការពឹងផ្អែកដែលមិនមានសុវត្ថិភាព → បណ្ណាល័យប្រភពបើកចំហដែលងាយរងគ្រោះធ្វើឱ្យប៉ះពាល់ដល់កម្មវិធីនានាតាមរយៈខ្សែសង្វាក់ផ្គត់ផ្គង់។
- ហានិភ័យដែលបង្កើតឡើងដោយ AI និងហានិភ័យដែលបានស្នើឡើងដោយ AI → ជំនួយការសរសេរកូដ AI អាចយល់ច្រឡំឈ្មោះកញ្ចប់ដែលអ្នកវាយប្រហារចុះឈ្មោះជាមួយមេរោគ (slopsquatting) ឬណែនាំលំនាំងាយរងគ្រោះនៅក្នុងកូដដែលបង្កើតដោយ AI ដែលឆ្លងកាត់ការពិនិត្យរហ័ស។
ការគំរាមកំហែងទាំងនេះប៉ះពាល់ដល់គ្រប់ដំណាក់កាលនៃ ដំណើរការអភិវឌ្ឍន៍ចាប់ពីការសរសេរកូដរហូតដល់ការដាក់ពង្រាយកម្មវិធីដើមលើពពក។ ដូច្នេះ ការការពារប្រឆាំងនឹងពួកវាទាមទារទាំងការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព និងការប្រើប្រាស់ជំនាញ ឧបករណ៍សុវត្ថិភាពកម្មវិធី.
តើឧបករណ៍សុវត្ថិភាពកម្មវិធីជាអ្វី?
ឧបករណ៍សុវត្ថិភាពកម្មវិធី គឺជាដំណោះស្រាយដែលការពារកម្មវិធីនៅទូទាំងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីទាំងមូល។ គោលដៅរបស់ពួកគេគឺដើម្បីកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះ អនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលមានសុវត្ថិភាព និងតាមដានសកម្មភាពគួរឱ្យសង្ស័យ។ មិនដូចកម្មវិធីសុវត្ថិភាពគោលបំណងទូទៅទេ ឧបករណ៍ទាំងនេះត្រូវបានរចនាឡើងជាពិសេសដើម្បីការពារកូដកម្មវិធី ការកំណត់រចនាសម្ព័ន្ធ និងការពឹងផ្អែករបស់ភាគីទីបី។
ពួកគេធ្វើការរួមគ្នាជាមួយក្របខ័ណ្ឌសុវត្ថិភាពដូចជា OWASP ។ និង NISTដោយធ្វើឱ្យប្រាកដថាកម្មវិធីត្រូវបានបង្កើត និងដាក់ពង្រាយតាមការអនុវត្តល្អបំផុតរបស់ឧស្សាហកម្ម។ ដោយការរួមបញ្ចូលដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ និង CI/CD pipelineឧបករណ៍សុវត្ថិភាពកម្មវិធីជួយក្រុមការងាររកឃើញហានិភ័យតាំងពីដំបូង និងរក្សាការការពារជាបន្តបន្ទាប់ចាប់ពីការអភិវឌ្ឍន៍រហូតដល់ផលិតកម្ម។
លក្ខណៈពិសេសសំខាន់ៗនៃឧបករណ៍សុវត្ថិភាពកម្មវិធី
សម័យទំនើប ឧបករណ៍សុវត្ថិភាពកម្មវិធី ចែករំលែកសំណុំមួយ លក្ខណៈពិសេស ដែលធ្វើឱ្យពួកវាមានប្រសិទ្ធភាពក្នុងការការពារកម្មវិធីនៅទូទាំងវដ្តជីវិតអភិវឌ្ឍន៍ទាំងមូល។ លក្ខណៈពិសេសទាំងនេះធានាថាក្រុមអាចដោះស្រាយ ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព រហ័សដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ៖
- ការវិភាគកូដ → ស្កេនកូដប្រភព និងកូដគោលពីរ ដើម្បីរកឃើញគំរូកូដដែលមិនមានសុវត្ថិភាពនៅដើមដំណើរការអភិវឌ្ឍន៍។
- ការរកឃើញភាពងាយរងគ្រោះ → កំណត់ចំណុចខ្វះខាតនៅក្នុងកូដផ្ទាល់ខ្លួន ការពឹងផ្អែកប្រភពបើកចំហ និងការកំណត់រចនាសម្ព័ន្ធ មុនពេលអ្នកវាយប្រហារអាចកេងចំណេញពីពួកវា។
- ការគ្រប់គ្រងអាថ៌កំបាំង → ការពារការលាតត្រដាងដោយចៃដន្យនៃព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ កូនសោ API និងថូខឹននៅក្នុងឃ្លាំង ឬ pipelines.
- ការត្រួតពិនិត្យពេលដំណើរការ → សង្កេតមើលកម្មវិធីនានា ខណៈពេលដែលពួកវាដំណើរការ ដើម្បីរារាំងសកម្មភាពគួរឱ្យសង្ស័យ ដូចជាការប៉ុនប៉ងចូលប្រើដោយគ្មានការអនុញ្ញាត។
- CI/CD សមាហរណកម្ម → បង្កប់ការត្រួតពិនិត្យសុវត្ថិភាពដោយផ្ទាល់ទៅក្នុង ដំណើរការអភិវឌ្ឍន៍ដោយធានាថាចំណុចខ្សោយត្រូវបានចាប់យកមុនពេលឈានដល់ការផលិត។
- ការគាំទ្រការអនុលោម → តម្រឹមជាមួយក្របខ័ណ្ឌដូចជា OWASP Top 10, NIST SSDF និង CIS ស្តង់ដារ ដែលជួយក្រុមការងារឱ្យបំពេញតាមតម្រូវការបទប្បញ្ញត្តិ និងឧស្សាហកម្ម។
- ការជ្រើសរើសដោយ AI → អនុវត្តការវិភាគដែលជំរុញដោយ AI ទៅលើការរកឃើញសន្តិសុខ ដោយបង្កើតសាលក្រម ភាពបន្ទាន់ និងភាពស្មុគស្មាញនៃការដោះស្រាយសម្រាប់បញ្ហានីមួយៗ ដូច្នេះក្រុមការងារផ្តោតលើហានិភ័យដែលអាចកេងប្រវ័ញ្ចបានយ៉ាងពិតប្រាកដជំនួសឱ្យការពិនិត្យឡើងវិញដោយដៃនូវការជូនដំណឹងនីមួយៗ។
រួមគ្នាទាំងនេះ លក្ខណៈពិសេស ធ្វើឱ្យឧបករណ៍សុវត្ថិភាពកម្មវិធីមានសារៈសំខាន់សម្រាប់ សុវត្ថិភាពកម្មវិធីគេហទំព័រសុវត្ថិភាពចល័ត និងបរិស្ថានដើមលើពពក។ ពួកវាអនុញ្ញាតឱ្យក្រុមអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខសហការគ្នាប្រកបដោយប្រសិទ្ធភាព ដោយធ្វើឱ្យមានតុល្យភាពនៃការដឹកជញ្ជូនលឿនជាមួយនឹងការការពារដ៏រឹងមាំ។
ការអនុវត្តល្អបំផុតសម្រាប់សុវត្ថិភាពកម្មវិធី
ការដឹងពីហានិភ័យ និងឧបករណ៍គឺមានសារៈសំខាន់ ប៉ុន្តែសុវត្ថិភាពរឹងមាំក៏អាស្រ័យលើការអនុវត្តតាមជាប្រចាំផងដែរ ការអនុវត្តល្អបំផុត នៅទូទាំងទាំងអស់។ ដំណើរការអភិវឌ្ឍន៍ការអនុវត្តទាំងនេះកាត់បន្ថយការប៉ះពាល់នឹង ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព និងពង្រឹងទាំងពីរ សុវត្ថិភាពកម្មវិធីគេហទំព័រ និងបរិស្ថានដើមលើពពក។
- ប្តូរសុវត្ថិភាពឆ្វេង → អនុវត្តការធ្វើតេស្ត និង ការវិភាគកូដ នៅដើមវដ្តអភិវឌ្ឍន៍ ដើម្បីរកឃើញបញ្ហាមុនពេលវាក្លាយជាបញ្ហាថ្លៃ។
- ការសរសេរកូដសុវត្ថិភាព Standards → បណ្តុះបណ្តាលអ្នកអភិវឌ្ឍន៍ឱ្យអនុវត្តតាមគំរូដែលមានសុវត្ថិភាព និងជៀសវាងកំហុសឆ្គងទូទៅដូចជាការចាក់ SQL ឬការគ្រប់គ្រងការបញ្ចូលមិនត្រឹមត្រូវ។
- ការស្កេនការពឹងផ្អែកជាប្រចាំ → តាមដានជាបន្តបន្ទាប់នូវបណ្ណាល័យប្រភពបើកចំហជាមួយ ការវិភាគសមាសភាពកម្មវិធី (SCA) ដើម្បីការពារការវាយប្រហារនៃសង្វាក់ផ្គត់ផ្គង់។
- ការការពារអាថ៌កំបាំង → ប្រើ ឧបករណ៍រកឃើញអាថ៌កំបាំង និងបន្ទប់សុវត្ថិភាពកណ្តាល ដើម្បីជៀសវាងការបង្ហាញព័ត៌មានសម្ងាត់នៅក្នុងឃ្លាំង ឬ CI/CD pipelines.
- CI/CD Guardrails → ការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិ pipelineដើម្បីរារាំងការបង្កើតដែលមានហានិភ័យ អនុវត្តការកំណត់រចនាសម្ព័ន្ធដែលបានចុះហត្ថលេខា និងបញ្ឈប់ការដាក់ពង្រាយជាមួយនឹងភាពងាយរងគ្រោះធ្ងន់ធ្ងរ។
- តាមដានបន្ត → ផ្សំការការពារពេលដំណើរការជាមួយនឹងការរកឃើញភាពមិនប្រក្រតី ដើម្បីចាប់សកម្មភាពគួរឱ្យសង្ស័យ នៅពេលដែលកម្មវិធីស្ថិតក្នុងដំណាក់កាលផលិតកម្ម។
- ការតម្រឹមអនុលោមភាព → អនុវត្តតាមក្របខ័ណ្ឌដូចជា OWASP Top 10, NIST SSDF និង CIS ស្តង់ដារដើម្បីបំពេញតាមតម្រូវការឧស្សាហកម្ម និងបទប្បញ្ញត្តិ។
- ភាពមើលឃើញទ្រព្យសកម្ម AI → ធ្វើសារពើភ័ណ្ឌគំរូ AI ភ្នាក់ងារ និងការតភ្ជាប់ MCP ដែលកំពុងដំណើរការនៅទូទាំងរបស់អ្នក SDLCហើយអនុវត្តការពិនិត្យឡើងវិញដូចគ្នាចំពោះកូដដែលបង្កើតដោយ AI និងការពឹងផ្អែកដែលណែនាំដោយ AI ដូចកូដដែលសរសេរដោយមនុស្សដែរ។
ដោយការបញ្ចូលគ្នាទាំងនេះ ការអនុវត្តល្អបំផុត ជាមួយនឹងល្បាយត្រឹមត្រូវនៃ ឧបករណ៍សុវត្ថិភាពកម្មវិធីអង្គការនានាអាចការពារការរំលោភបំពាន ការពារទិន្នន័យរសើប និងរក្សាការអភិវឌ្ឍឱ្យលឿនដោយមិនចាំបាច់លះបង់សុវត្ថិភាព។
ប្រភេទសំខាន់ៗនៃឧបករណ៍សុវត្ថិភាពកម្មវិធី
កម្មវិធី Runtime Self-Protection (RASP)
ឧបករណ៍ RASP ត្រូវបានបង្កប់នៅក្នុងកម្មវិធី ហើយត្រួតពិនិត្យពួកវាក្នុងអំឡុងពេលប្រើប្រាស់ផ្ទាល់។ ពួកវាវិភាគធាតុចូល លទ្ធផល និងឥរិយាបថពេលដំណើរការ ដើម្បីរកឃើញសកម្មភាពព្យាបាទ។
- របៀបដែលវាធ្វើការRASP ស្ទាក់ចាប់សំណើ និងត្រួតពិនិត្យផ្លូវប្រតិបត្តិ។ ប្រសិនបើវាឃើញការចូលប្រើទិន្នន័យដែលគ្មានការអនុញ្ញាត ឬឥរិយាបថមិនប្រក្រតី វានឹងរារាំងសកម្មភាពភ្លាមៗ។
- អត្ថប្រយោជន៍៖ ផ្តល់នូវការការពារពេលវេលាជាក់ស្តែងប្រឆាំងនឹងភាពងាយរងគ្រោះសូន្យថ្ងៃ ការគំរាមកំហែងពីខាងក្នុង និងការវាយប្រហារដោយការចាក់បញ្ចូល។ វាក៏ជួយបំពេញតាមក្របខ័ណ្ឌអនុលោមភាពដូចជា ដូរ៉ា.
- ដែនកំណត់RASP ការពារកម្មវិធីដែលកំពុងដំណើរការ ប៉ុន្តែមិនការពារការសរសេរកូដដែលមិនមានសុវត្ថិភាពតាំងពីដំបូងឡើយ។
ការរកឃើញ និងការគ្រប់គ្រងអាថ៌កំបាំង
ឧបករណ៍រកឃើញអាថ៌កំបាំងស្កេនឃ្លាំងទិន្នន័យ pipelines និងបង្កើតវត្ថុបុរាណសម្រាប់ព័ត៌មានសម្ងាត់ដែលបានលាតត្រដាងដូចជាសោ API ពាក្យសម្ងាត់មូលដ្ឋានទិន្នន័យ ឬថូខឹន។
- របៀបដែលវាធ្វើការ៖ ពួកគេបានដាក់ទង់ជាតិលើអាថ៌កំបាំងដែលបានអ៊ិនកូដរួចហើយ ឬការលេចធ្លាយដោយចៃដន្យនៅក្នុងប្រវត្តិ Git ហើយជូនដំណឹងដល់អ្នកអភិវឌ្ឍន៍ឲ្យលុបចេញ ឬបង្វិលពួកវា។
- អត្ថប្រយោជន៍កាត់បន្ថយហានិភ័យនៃការលួចព័ត៌មានសម្គាល់ ការពារការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត និងគាំទ្រការអនុលោមតាម CIS គោល
- ដែនកំណត់៖ ផ្តោតតែលើការលាតត្រដាងទិន្នន័យរសើប ហើយមិនអាចដោះស្រាយកំហុសកូដ ឬការពឹងផ្អែកកាន់តែទូលំទូលាយបានទេ។
ការគ្រប់គ្រងឥរិយាបថសុវត្ថិភាពលើពពក (CSPM)
ឧបករណ៍ CSPM ផ្តោតលើការធានាសុវត្ថិភាពកម្មវិធីដើមលើពពក ដោយរកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងអនុវត្តគោលការណ៍។
- របៀបដែលវាធ្វើការពួកគេស្កេនហេដ្ឋារចនាសម្ព័ន្ធ និងធនធានពពក ពិនិត្យមើលការអនុញ្ញាត ការកំណត់ការផ្ទុក និងច្បាប់បណ្តាញ។
- អត្ថប្រយោជន៍៖ ជួយក្រុមជៀសវាងហានិភ័យទូទៅដូចជាធុង S3 បើកចំហ ឬតួនាទី IAM ដែលអនុញ្ញាតច្រើនពេក ខណៈពេលដែលតម្រឹមជាមួយ OWASP កំពូល ១០ ហានិភ័យនៃពពក។
- ដែនកំណត់ពួកវាធានាសុវត្ថិភាពការកំណត់រចនាសម្ព័ន្ធ ប៉ុន្តែមិនអាចវិភាគកូដកម្មវិធីបានទេ។
ការគ្រប់គ្រងឥរិយាបថសុវត្ថិភាព AI (AI-SPM)
AI-SPM ឧបករណ៍ផ្តោតជាពិសេសលើស្រទាប់ AI នៃកម្មវិធីទំនើបៗ៖ ម៉ូដែល ភ្នាក់ងារ និងការតភ្ជាប់ MCP ដែលឧបករណ៍ AppSec បែបប្រពៃណីមិនធ្វើសារពើភ័ណ្ឌ។
- របៀបដែលវាដំណើរការ: រកឃើញជាបន្តបន្ទាប់នូវទ្រព្យសកម្ម AI នៅទូទាំង SDLC និងភ្ជាប់ទំនាក់ទំនងពួកវាជាមួយនឹងហានិភ័យដែលពួកគេបង្កឡើង ចាប់ពីកូដដែលបង្កើតដោយ AI រហូតដល់ការពឹងផ្អែកដែលស្នើឡើងដោយ AI។
- អត្ថប្រយោជន៍: បិទចំណុចខ្វាក់ពិតប្រាកដដែលកេងប្រវ័ញ្ចដោយការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ជាក់លាក់របស់ AI ដូចជា slopsquatting និងផ្តល់ឱ្យក្រុមនូវសារពើភ័ណ្ឌរស់។ (AI-BOM) អំពីអ្វីដែល AI កំពុងដំណើរការ។
- ដែនកំណត់: AI-SPM ធានាសុវត្ថិភាពស្រទាប់ AI ជាពិសេស និងដំណើរការបានល្អបំផុតរួមជាមួយនឹងបច្ចេកវិទ្យាប្រពៃណី។ SAST, DAST និង SCA ជាជាងការជំនួសពួកគេ។
តើឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធីមានអ្វីខ្លះ?
ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី (ASTTs) វាយតម្លៃកម្មវិធីសម្រាប់ភាពងាយរងគ្រោះក្នុងអំឡុងពេលអភិវឌ្ឍន៍ និងការធ្វើតេស្ត។ មិនដូចឧបករណ៍ការពារដែលកំពុងដំណើរការទេ ពួកវាផ្តោតលើការចាប់បញ្ហាមុនពេលដាក់ពង្រាយ ដែលកាត់បន្ថយឱកាសនៃហានិភ័យនៅក្នុងបរិយាកាសផលិតកម្ម។
ប្រភេទសំខាន់ៗនៃឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST)
SAST ឧបករណ៍វិភាគកូដប្រភព បៃត៍កូដ ឬប្រព័ន្ធគោលពីរដោយមិនចាំបាច់ប្រតិបត្តិពួកវា។
- របៀបដែលវាធ្វើការស្កេនកូដសម្រាប់លំនាំមិនមានសុវត្ថិភាព ដូចជាការចាក់ SQL ឬលិខិតសម្គាល់ដែលបានអ៊ិនកូដរឹង ខណៈពេលដែលអ្នកអភិវឌ្ឍន៍នៅតែកំពុងសរសេរកូដ។
- អត្ថប្រយោជន៍៖ រកឃើញចំណុចខ្សោយតាំងពីដំបូង កាត់បន្ថយថ្លៃដើមជួសជុល និងគាំទ្រ OWASP ។ ការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព។
- ដែនកំណត់៖ អាចបង្កើតលទ្ធផលវិជ្ជមានមិនពិត ហើយមិនអាចរកឃើញភាពងាយរងគ្រោះនៅពេលដំណើរការបានទេ។
សម្រាប់ព័ត៌មានលម្អិតបន្ថែម សូមមើលការប្រៀបធៀបរបស់យើង SAST vs SCA.
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីថាមវន្ត (DAST)
ស្ងួត ឧបករណ៍ក្លែងធ្វើការវាយប្រហារក្នុងពិភពពិតលើកម្មវិធីដែលកំពុងដំណើរការ ដោយមិនចាំបាច់ចូលប្រើប្រាស់កូដប្រភពឡើយ។
- របៀបដែលវាធ្វើការ៖ ធ្វើអន្តរកម្មជាមួយកម្មវិធីពីខាងក្រៅ ស៊ើបអង្កេតចំណុចបញ្ចប់ និងវិភាគការឆ្លើយតប។
- អត្ថប្រយោជន៍រកឃើញចំណុចខ្វះខាតក្នុងពេលដំណើរការ ដូចជាការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ បញ្ហាផ្ទៀងផ្ទាត់ ឬហានិភ័យនៃការចាក់បញ្ចូល។ បានណែនាំដោយ NIST ជាផ្នែកមួយនៃដំណើរការសុវត្ថិភាពដ៏រឹងមាំមួយ។
- ដែនកំណត់៖ មិនផ្គូផ្គងការរកឃើញដោយផ្ទាល់ទៅបន្ទាត់កូដទេ ដែលអាចធ្វើឱ្យការជួសជុលយឺតយ៉ាវ។
សម្រាប់ព័ត៌មានលម្អិតបន្ថែម សូមមើលការប្រៀបធៀបរបស់យើង SAST ទល់នឹង DAST.
ការវិភាគសមាសភាពកម្មវិធី (SCA)
SCA ឧបករណ៍ដោះស្រាយហានិភ័យនៅក្នុងសមាសធាតុប្រភពបើកចំហ ដែលផ្តល់ថាមពលដល់កម្មវិធីភាគច្រើននាពេលបច្ចុប្បន្ន។
- របៀបដែលវាធ្វើការស្កេនភាពអាស្រ័យ និងមេនីហ្វេស (ឧ.
package.json,requirements.txt) ដើម្បីរកឃើញចំណុចខ្សោយ និងបញ្ហាអាជ្ញាប័ណ្ណដែលគេស្គាល់។ - អត្ថប្រយោជន៍ការពារប្រឆាំងនឹងការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់ ធានាការអនុលោមតាមអាជ្ញាប័ណ្ណ និងគាំទ្រក្របខ័ណ្ឌដូចជា NIST SSDF.
- ដែនកំណត់៖ ផ្តោតតែលើបណ្ណាល័យភាគីទីបី ហើយមិនវិភាគកូដកម្មវិធីផ្ទាល់ខ្លួនទេ។
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីអន្តរកម្ម (IAST)
ឧបករណ៍ IAST រួមបញ្ចូលគ្នានូវចំណុចខ្លាំងរបស់ SAST និង DAST អំឡុងពេលដំណើរការក្នុងបរិយាកាសសាកល្បង។
- របៀបដែលវាធ្វើការ៖ ឧបករណ៍សម្រាប់កម្មវិធី តាមដានពីរបៀបដែលទិន្នន័យហូរ និងផ្ទៀងផ្ទាត់ភាពងាយរងគ្រោះនៅក្នុងបរិបទ។
- អត្ថប្រយោជន៍៖ ផ្តល់នូវលទ្ធផលកាន់តែត្រឹមត្រូវ មានភាពវិជ្ជមានមិនពិតតិចជាងមុន និងមតិកែលម្អលឿនជាងមុនសម្រាប់អ្នកអភិវឌ្ឍន៍។
- ដែនកំណត់៖ តម្រូវឱ្យមានបរិយាកាសសាកល្បង ហើយអាចបញ្ចូលបន្ទុកពេលដំណើរការអំឡុងពេលសាកល្បង។
ការប្រៀបធៀបឧបករណ៍សុវត្ថិភាពកម្មវិធី និងឧបករណ៍សាកល្បង
| ឧបករណ៍ | គោលបំណង | អត្ថប្រយោជន៍គន្លឹះ | ដែនកំណត់ |
|---|---|---|---|
| RASP | ត្រួតពិនិត្យកម្មវិធីក្នុងពេលវេលាជាក់ស្តែងអំឡុងពេលប្រតិបត្តិ។ | រារាំងការវាយប្រហារ zero-day និងសកម្មភាពគួរឱ្យសង្ស័យ បន្ថែមការការពារពេលដំណើរការ។ | ការពារតែនៅពេលដំណើរការប៉ុណ្ណោះ មិនការពារកំហុសក្នុងការសរសេរកូដមុនទេ។ |
| ការរកឃើញអាថ៌កំបាំង | ស្វែងរកទិន្នន័យរសើបដូចជាសោ API និងពាក្យសម្ងាត់នៅក្នុងមូលដ្ឋានកូដ។ | ការពារការលេចធ្លាយព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ ធានាការអនុលោមតាម CIS គោល | ផ្តោតលើតែអាថ៌កំបាំងប៉ុណ្ណោះ មិនជួសជុលចំណុចខ្សោយនៃកូដទូលំទូលាយទេ។ |
| ស៊ីអេសអេម | ស្កេន និងគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធពពក។ | រកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ អនុវត្ត OWASP Top 10 standards. | កំណត់ចំពោះធនធានពពក មិនគ្របដណ្តប់លើតក្កវិជ្ជាកម្មវិធីទេ។ |
| SAST | វិភាគកូដប្រភព ឬប្រព័ន្ធគោលពីរដោយមិនប្រតិបត្តិពួកវា។ | រកឃើញបញ្ហានៅដំណាក់កាលដំបូងនៃការអភិវឌ្ឍន៍ គាំទ្រការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព។ | អាចបង្កើតលទ្ធផលវិជ្ជមានមិនពិត គ្មានភាពមើលឃើញចំពោះបញ្ហាពេលដំណើរការ។ |
| ស្ងួត | ក្លែងធ្វើការវាយប្រហារលើកម្មវិធីដែលកំពុងដំណើរការ។ | រកឃើញចំណុចខ្សោយនៅពេលដំណើរការ ដំណើរការដោយគ្មានកូដប្រភព។ | មិនភ្ជាប់ដោយផ្ទាល់ទៅបន្ទាត់កូដទេ មិនសូវមានប្រយោជន៍សម្រាប់ការជួសជុលនៅប្រភពទេ។ |
| SCA | ស្កេនភាពអាស្រ័យប្រភពបើកចំហសម្រាប់ភាពងាយរងគ្រោះ និងហានិភ័យ។ | ការពារខ្សែសង្វាក់ផ្គត់ផ្គង់ ធានាការគ្រប់គ្រងអាជ្ញាប័ណ្ណ និងការអនុលោមតាមច្បាប់។ | កំណត់ចំពោះសមាសធាតុភាគីទីបី មិនមែនលេខកូដកម្មវិធីផ្ទាល់ខ្លួនទេ។ |
| IAST | ផ្សំការធ្វើតេស្តឋិតិវន្ត និងថាមវន្តនៅក្នុងបរិយាកាសធ្វើតេស្ត។ | ផ្ទៀងផ្ទាត់ភាពងាយរងគ្រោះនៅក្នុងបរិបទ កាត់បន្ថយភាពវិជ្ជមានមិនពិត។ | តម្រូវឱ្យមានការរៀបចំការធ្វើតេស្ដពេលដំណើរការ ដែលអាចប៉ះពាល់ដល់ដំណើរការអំឡុងពេលធ្វើតេស្ដ។ |
| AI-SPM | ស្វែងរក និងធានាសុវត្ថិភាពម៉ូដែល AI ភ្នាក់ងារ និងការតភ្ជាប់ MCP។ | បិទចំណុចខ្វាក់ជាក់លាក់របស់ AI (slopsquatting, hallucinated dependencies) បង្កើត AI-BOM។ | ផ្តោតលើស្រទាប់ AI; ដំណើរការល្អបំផុតនៅពេលផ្សំជាមួយ SAST/DAST/SCA. |
ការរួមបញ្ចូលគ្នាទាំងអស់៖ ការជ្រើសរើសឧបករណ៍សុវត្ថិភាពកម្មវិធីត្រឹមត្រូវ
ម្នាក់ៗ ឧបករណ៍សុវត្ថិភាពកម្មវិធី និង ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី ដែលបានរាយខាងលើដើរតួនាទីជាក់លាក់មួយ។ ឧទាហរណ៍ SAST ជួយអ្នកអភិវឌ្ឍន៍ស្វែងរកចំណុចខ្វះខាតក្នុងការសរសេរកូដតាំងពីដំបូង ខណៈពេលដែល DAST ធ្វើត្រាប់តាមការវាយប្រហារលើកម្មវិធីដែលកំពុងដំណើរការ។ SCA ផ្តោតលើហានិភ័យប្រភពបើកចំហ ហើយ RASP ផ្តល់ការការពារផ្ទាល់នៅក្នុងផលិតកម្ម។ ការរកឃើញអាថ៌កំបាំងការពារព័ត៌មានសម្គាល់ ហើយ CSPM ធានាសុវត្ថិភាពបរិស្ថានពពក។
ទោះជាយ៉ាងណាក៏ដោយ ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី ហើយឧបករណ៍ការពារពេលដំណើរការក៏មានដែនកំណត់ផងដែរ។ ខ្លះបង្កើតលទ្ធផលវិជ្ជមានមិនពិតច្រើនពេក ខ្លះទៀតផ្តោតតែលើពេលដំណើរការ ហើយជាច្រើនដំណើរការជាឯកតោភាគីដោយគ្មានការរួមបញ្ចូលទៅក្នុងឧបករណ៍ទំនើបៗ។ ដំណើរការអភិវឌ្ឍន៍ការបែកបាក់នេះធ្វើឱ្យវាពិបាកសម្រាប់ក្រុមនានាក្នុងការរក្សាភាពមើលឃើញ កំណត់អាទិភាពបញ្ហា និងរក្សាល្បឿនជាមួយនឹងវដ្តនៃការចេញផ្សាយលឿន។
ដូច្នេះ ការកសាងឥរិយាបថសន្តិសុខដ៏រឹងមាំមួយ ទាមទារឱ្យមានការបញ្ចូលគ្នានូវដំណោះស្រាយច្រើនទៅជាយុទ្ធសាស្ត្រដ៏ស៊ីសង្វាក់គ្នា។ អង្គការដែលធ្វើសមាហរណកម្ម ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី ជាមួយនឹងការការពារពេលដំណើរការ ការគ្រប់គ្រងអាថ៌កំបាំង និងសុវត្ថិភាពលើពពក សម្រេចបាននូវការការពារកាន់តែពេញលេញប្រឆាំងនឹង ភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី។
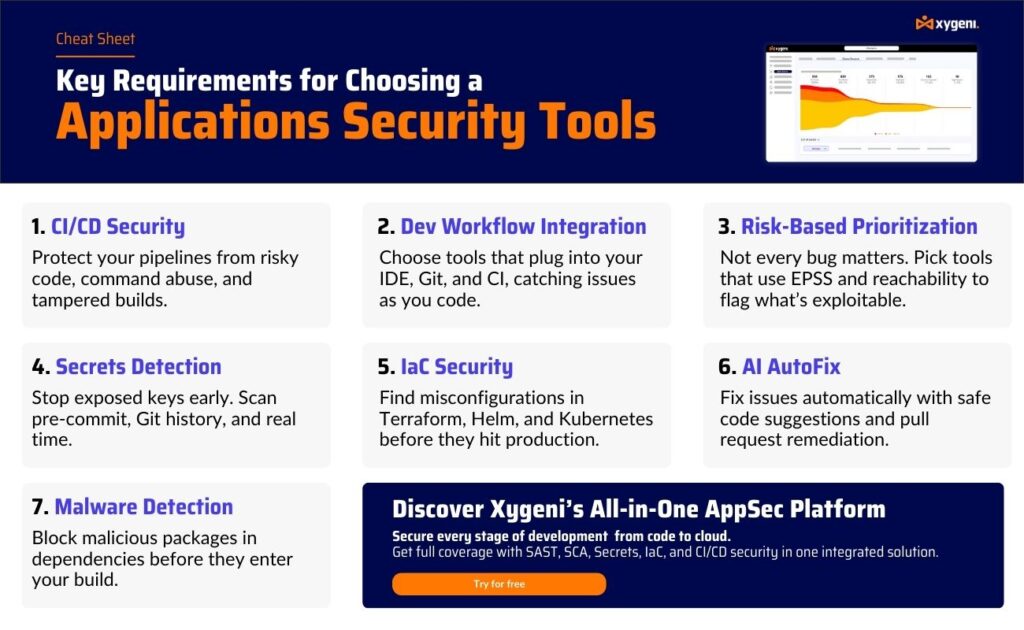
ក្នុងពេលជាមួយគ្នានេះ ការគ្រប់គ្រងឧបករណ៍ចម្រុះបង្កើនភាពស្មុគស្មាញ និងថ្លៃដើម។ នេះជាមូលហេតុដែលក្រុមជាច្រើនកំពុងឈានទៅរក វេទិកាទាំងអស់នៅក្នុងមួយ។ ដែលបង្រួបបង្រួមសមត្ថភាពទាំងនេះ ផ្តល់របាយការណ៍ដែលស៊ីសង្វាក់គ្នា និងសមស្របដោយផ្ទាល់ទៅនឹង CI/CD pipelines.
ហេតុអ្វីត្រូវជ្រើសរើស Xygeni សម្រាប់តម្រូវការសុវត្ថិភាពកម្មវិធីរបស់អ្នក?
Xygeni លើសពីដំណោះស្រាយចំណុចដោយផ្តល់ជូននូវ វេទិកាសុវត្ថិភាពកម្មវិធីទាំងអស់ក្នុងមួយ ដែលបង្រួបបង្រួមក្រុមឧបករណ៍ទាំងអស់ដែលត្រូវការដើម្បីការពារកម្មវិធីរបស់ពួកគេពីការអភិវឌ្ឍន៍រហូតដល់ផលិតកម្ម។ ជំនួសឱ្យការគ្រប់គ្រងដំណោះស្រាយដែលបែកខ្ញែក Xygeni នាំពួកគេមកជាមួយគ្នានៅកន្លែងតែមួយ៖
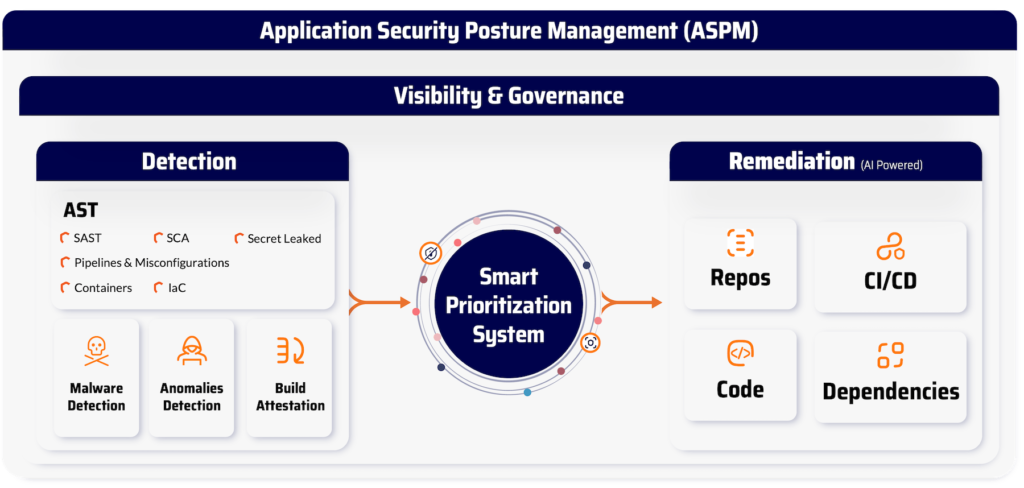
- ការស្កេនឋិតិវន្ត និងថាមវន្ត → ជនជាតិដើម SAST, DAST និង IAST ការស្កេនដែលភ្ជាប់មកជាមួយនៅក្នុងលំហូរការងារអភិវឌ្ឍន៍។
- ការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី → បន្ត SCA សម្រាប់ការពឹងផ្អែករបស់ប្រភពបើកចំហ ជាមួយនឹងការយល់ដឹងអំពីភាពអាចកេងប្រវ័ញ្ច និងការវិភាគលទ្ធភាពទទួលបាន។
- សន្តិសុខសម្ងាត់ → ការរកឃើញ និងការគ្រប់គ្រងកម្រិតខ្ពស់នៃព័ត៌មានសម្គាល់នៅទូទាំងឃ្លាំង និង pipelines.
- ការការពារពេលដំណើរការ → RASP និងការរកឃើញភាពមិនប្រក្រតី ដើម្បីបញ្ឈប់ឥរិយាបថគួរឱ្យសង្ស័យក្នុងពេលវេលាជាក់ស្តែង។
- សន្តិសុខពពក → ស៊ីអេសអេម ដើម្បីកំណត់អត្តសញ្ញាណការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងធានាសុវត្ថិភាពបរិស្ថានដើមលើពពក។
- សុវត្ថិភាព AI → បញ្ជីសារពើភណ្ឌ AI និង AI Triage គូសផែនទីគំរូ AI ភ្នាក់ងារ និងការតភ្ជាប់ MCP នីមួយៗនៅទូទាំង SDLCនិងអនុវត្តការវិនិច្ឆ័យ ភាពបន្ទាន់ និងការដាក់ពិន្ទុភាពស្មុគស្មាញដែលជំរុញដោយ AI ទៅលើការរកឃើញ ដូច្នេះកូដដែលបង្កើតដោយ AI ទទួលបានការត្រួតពិនិត្យដូចគ្នានឹងអ្វីផ្សេងទៀតនៅក្នុង pipeline.
អ្វីដែលធ្វើឱ្យ Xygeni លេចធ្លោមិនត្រឹមតែជាការគ្របដណ្តប់ប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ របៀបដែលវាធ្វើការ:
- ការស្កេនដើម → បង្កើតឡើងដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ និង CI/CD pipelines, មិនតម្រូវឱ្យមានការរួមបញ្ចូលបំណះទេ។
- ចីវលោកំណត់អាទិភាព → ផ្តោតក្រុមការងារលើហានិភ័យដែលពិតជាសំខាន់ ដោយការត្រងចំណុចងាយរងគ្រោះដោយផ្អែកលើលទ្ធភាពទៅដល់ និងលទ្ធភាពកេងប្រវ័ញ្ច។
- Guardrails → អនុវត្តគោលការណ៍សុវត្ថិភាពដោយស្វ័យប្រវត្តិ ដោយបំបែកការសាងសង់ដែលមានហានិភ័យមុនពេលពួកវាឈានដល់ការផលិត។
- បង្រួបបង្រួម Dashboard → ផ្តល់នូវប្រភពការពិតតែមួយគត់សម្រាប់ភាពងាយរងគ្រោះ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការគំរាមកំហែងនៅទូទាំងវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី។
ជាមួយ Xygeni ក្រុមអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខទទួលបានអំណាចក្នុងការ កំណត់អត្តសញ្ញាណ ផ្តល់អាទិភាព និងជួសជុលចំណុចខ្សោយសុវត្ថិភាពយ៉ាងឆាប់រហ័ស ខណៈពេលដែលរក្សាផលិតភាពខ្ពស់។ វាមិនមែនគ្រាន់តែជាការប្រមូលផ្តុំឧបករណ៍ប៉ុណ្ណោះទេ ប៉ុន្តែជាវេទិកាមួយដែលត្រូវបានរចនាឡើងដើម្បីការពារកម្មវិធីទំនើបៗពីដើមដល់ចប់។
សំនួរចំលើយ (FAQ)
តើឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធីជាអ្វី?
ឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី (ASTTs) គឺជាដំណោះស្រាយកម្មវិធីដែលវិភាគកម្មវិធីដើម្បីរកឃើញភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពមុនពេលដាក់ពង្រាយ។ ពួកវារួមបញ្ចូល SAST, ឌីអេសធី SCAនិង IAST ដែលនីមួយៗផ្តោតលើដំណាក់កាលផ្សេងៗគ្នានៃការអភិវឌ្ឍន៍។ គោលដៅរបស់ពួកគេគឺដើម្បីជួយអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខស្វែងរក និងជួសជុលចំណុចខ្សោយនៅដើមដំបូងនៃវដ្តជីវិត។
តើឧបករណ៍អ្វីដែលត្រូវបានណែនាំសម្រាប់ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធី?
ឧបករណ៍ត្រឹមត្រូវអាស្រ័យលើបរិស្ថាន និងតម្រូវការរបស់អ្នក។ SAST ត្រូវបានណែនាំសម្រាប់ការចាប់កូដដែលមិនមានសុវត្ថិភាពកំឡុងពេលអភិវឌ្ឍន៍ ខណៈពេលដែល DAST គឺល្អសម្រាប់ការធ្វើតេស្តពេលដំណើរការ។ អង្គការជាច្រើនផ្សំទាំងពីរជាមួយ SCA សម្រាប់សុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់ ដើម្បីសម្រេចបាននូវការគ្របដណ្តប់ពេញលេញ។
តើការវាយតម្លៃកម្មវិធីគេហទំព័រជាឧបករណ៍សុវត្ថិភាពដែរឬទេ?
ការវាយតម្លៃកម្មវិធីគេហទំព័រមិនមែនជាឧបករណ៍នោះទេ ប៉ុន្តែជាដំណើរការមួយដែលប្រើឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធីដើម្បីវាយតម្លៃហានិភ័យ។ ជាធម្មតាវាពាក់ព័ន្ធនឹងការដំណើរការ SAST, DAST និងការពិនិត្យដោយដៃ ដើម្បីស្វែងរកចំណុចខ្សោយនៅក្នុងកម្មវិធីគេហទំព័រ។ គោលដៅគឺដើម្បីពង្រឹងសុវត្ថិភាពកម្មវិធីគេហទំព័រ ដោយស្វែងរកចំណុចខ្សោយមុនពេលអ្នកវាយប្រហារធ្វើ។
តើឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធីថាមវន្តមួយណាល្អបំផុតសម្រាប់ពពក?
ឧបករណ៍ DAST ដ៏ល្អបំផុតសម្រាប់បរិស្ថានដើមលើពពក គឺជាឧបករណ៍មួយដែលរួមបញ្ចូលយ៉ាងរលូនទៅក្នុង CI/CD pipelines និងធ្វើមាត្រដ្ឋានជាមួយនឹងការដាក់ពង្រាយកុងតឺន័រ។ ដំណោះស្រាយ DAST ទំនើបអាចស្កេន APIs, microservices និងកម្មវិធី serverless ក្នុងពេលវេលាជាក់ស្តែង។ ចំណុចសំខាន់គឺការជ្រើសរើសឧបករណ៍ដែលផ្តល់នូវការយល់ដឹងដែលអាចអនុវត្តបានដោយមិនធ្វើឱ្យដំណើរការអភិវឌ្ឍន៍ cloud ថយចុះ។
ឧបករណ៍អ្វីដែលត្រូវបានណែនាំសម្រាប់ enterprise ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធី?
Enterpriseជាធម្មតា s ទទួលយកល្បាយនៃឧបករណ៍សាកល្បងសុវត្ថិភាពកម្មវិធី (SAST, ឌីអេសធី SCA, និង IAST) ដើម្បីគ្របដណ្តប់ដំណាក់កាលផ្សេងៗគ្នានៃវដ្តជីវិត។ វិធីសាស្រ្តដែលបានណែនាំគឺជ្រើសរើសដំណោះស្រាយដែលរួមបញ្ចូលទៅក្នុង CI/CD pipelineផ្តល់លទ្ធផលត្រឹមត្រូវជាមួយនឹងលទ្ធផលវិជ្ជមានមិនពិតទាប និងធ្វើមាត្រដ្ឋានលើកម្មវិធីច្រើន។
តើសុវត្ថិភាពកម្មវិធីគ្របដណ្តប់លើកូដដែលបង្កើតដោយ AI និងឧបករណ៍សរសេរកូដ AI ដែរឬទេ?
កាន់តែច្បាស់មែន។ ឧបករណ៍ AI-SPM ស្វែងរក និងធានាសុវត្ថិភាពម៉ូដែល AI ភ្នាក់ងារ និងការតភ្ជាប់ MCP ឥឡូវនេះកំពុងដំណើរការនៅទូទាំង SDLCខណៈពេលដែល AI Triage អនុវត្តការវិភាគដែលជំរុញដោយ AI ទៅលើការរកឃើញ ដូច្នេះទាំងកូដដែលបង្កើតដោយ AI និងកូដកម្មវិធីបែបប្រពៃណីត្រូវបានវាយតម្លៃដោយភាពម៉ត់ចត់ដូចគ្នា។

