






Git គឺជាឧបករណ៍ដ៏មានឥទ្ធិពលមួយ។ យ៉ាងណាក៏ដោយ អ្នកអភិវឌ្ឍន៍ជាច្រើនរៀនបានត្រឹមតែគ្រប់គ្រាន់ដើម្បីឆ្លងកាត់ប៉ុណ្ណោះ។ ដំបូងឡើយ វាអាចហាក់ដូចជាល្អ។ ទោះជាយ៉ាងណាក៏ដោយ នៅពេលដែលអាថ៌កំបាំងលេចធ្លាយ ជម្លោះបញ្ចូលគ្នាកើនឡើង ឬនរណាម្នាក់ជំរុញដោយផ្ទាល់ទៅ mainអ្វីៗអាចប្រែប្រួលយ៉ាងឆាប់រហ័ស។ ដូច្នេះ វាមានសារៈសំខាន់ណាស់ក្នុងការធ្វើលើសពីមូលដ្ឋានគ្រឹះ ហើយអនុម័តដំណើរការការងារដែលមានសុវត្ថិភាព រហ័ស និងស៊ីសង្វាក់គ្នា។ សំណួរដែលសួរញឹកញាប់នេះឆ្លើយសំណួរទូទៅបំផុតដែលអ្នកអភិវឌ្ឍន៍សួរអំពី Git។ តាមផ្លូវ វាគូសបញ្ជាក់ពីចំណុចសំខាន់ៗ ការអនុវត្តល្អបំផុតរបស់ gitពន្យល់ពីគោលគំនិតសំខាន់ៗនៅពីក្រោយ ការគ្រប់គ្រងកំណែលឿន gitនិងផ្តល់ដំបូន្មានជាក់ស្តែងលើ សុវត្ថិភាព gitផ្នែកនីមួយៗត្រូវបានរចនាឡើងដើម្បីជួយអ្នកឱ្យឈប់ទាយ ហើយចាប់ផ្តើមលេខកូដដឹកជញ្ជូនដោយទំនុកចិត្ត។
តើ Git ជាអ្វី?
ហេតុអ្វីបានជាការគ្រប់គ្រងកំណែលឿនរបស់ Git ត្រូវការលំនាំដើមឆ្លាតវៃ
Git គឺជាប្រព័ន្ធគ្រប់គ្រងកំណែដែលចែកចាយ។ នៅក្នុងន័យជាក់ស្តែង វាអនុញ្ញាតឱ្យអ្នកតាមដានការផ្លាស់ប្តូរនៅក្នុងមូលដ្ឋានកូដរបស់អ្នក សហការជាមួយមិត្តរួមក្រុម និងរំកិលថយក្រោយនៅពេលដែលមានអ្វីមួយខូច។ មិនដូចប្រព័ន្ធកណ្តាលទេ Git ដំណើរការក្នុងមូលដ្ឋាន អ្នកអាចដំណើរការពាក្យបញ្ជាដូចជា git commit or git branch សូម្បីតែគ្មានការចូលប្រើអ៊ីនធឺណិតក៏ដោយ។
នៅពេលមើលដំបូង Git អាចហាក់ដូចជាឧបករណ៍សម្រាប់តាមដានប្រវត្តិប៉ុណ្ណោះ។ ទោះជាយ៉ាងណាក៏ដោយ វាមានសារៈសំខាន់ចំពោះលំហូរការងារអភិវឌ្ឍន៍ទំនើប។ អំណាចរបស់ Git ការគ្រប់គ្រងកំណែលឿន gitដែលអនុញ្ញាតឱ្យក្រុមធ្វើម្តងទៀតបានយ៉ាងឆាប់រហ័ស ខណៈពេលដែលរក្សាបាននូវភាពអាចតាមដានបាន។ លើសពីនេះ Git គាំទ្រដល់ស្វ័យប្រវត្តិកម្ម CI/CD pipelines និងការអនុវត្តល្អបំផុតរបស់ DevOps ស្ទើរតែគ្រប់គម្រោងកម្មវិធីទាំងអស់។
ដោយនិយាយដូច្នេះ Git មិនមែនគ្រាន់តែជាឧបករណ៍ផលិតភាពនោះទេ។ វាក៏ជា ព្រំដែនសន្តិសុខឧទាហរណ៍ ប្រសិនបើមាននរណាម្នាក់រត់ដោយចៃដន្យ git add . និង commitម៉ោង .env ឯកសារ, អាថ៌កំបាំងដូចជាសញ្ញាសម្ងាត់ API អាចត្រូវបានរុញទៅកាន់ឃ្លាំងទិន្នន័យពីចម្ងាយ។ អ្នកវាយប្រហារតែងតែស្កេនឃ្លាំងទិន្នន័យសាធារណៈដោយស្វែងរកព័ត៌មានសម្ងាត់ដែលបង្ហាញ និងឯកសារកំណត់រចនាសម្ព័ន្ធដ៏រសើប។
ដើម្បីរក្សាសុវត្ថិភាពនៅពេលប្រើប្រាស់ Git សូមចងចាំចំណុចសំខាន់ៗទាំងនេះ៖
- ប្រើមួយ
.gitignoreឯកសារដើម្បីដកចេញឯកសាររសើប ឬឯកសារក្នុងស្រុក។ - តម្រូវឱ្យមាន 2FA សម្រាប់គណនី Git ទាំងអស់ (ជាពិសេសនៅលើវេទិកាដូចជា GitHub ឬ GitLab)។
- រហូតគ្មានកំណត់ commit អាថ៌កំបាំង ឬព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ សូមស្កេនពួកវា pre-commit ពេលណាដែលអាច។
សម្រាប់ការការពារកម្រិតខ្ពស់ ឧបករណ៍ដូចជា ស៊ីហ្គេនី ស្កេនឃ្លាំងរបស់អ្នកជាបន្តបន្ទាប់។ ពួកវាចាប់យកអាថ៌កំបាំងដែលបានអ៊ិនកូដ រកឃើញកូដងាយរងគ្រោះមុនពេលវាបញ្ចូលគ្នា និងថែមទាំងរារាំងលំហូរការងារដែលមិនមានសុវត្ថិភាពនៅក្នុងរបស់អ្នកទៀតផង។ CI/CD pipelineទាំងអស់ដោយមិនរំខានអ្នក។
តើអ្នកណាជាម្ចាស់ Git?
Git មិនមែនជាកម្មសិទ្ធិរបស់ក្រុមហ៊ុនតែមួយទេ។ វាគឺជាគម្រោងប្រភពបើកចំហមួយដែលថែរក្សាដោយសហគមន៍អ្នករួមចំណែក ជាមួយនឹងការអភិវឌ្ឍន៍ដែលសម្របសម្រួលតាមរយៈ បញ្ជីសំបុត្ររួម Git និងបានបង្ហោះនៅលើ ទៅ-scm.comGit ត្រូវបានបង្កើតឡើងដំបូងដោយ Linus Torvalds ក្នុងឆ្នាំ 2005 ដើម្បីឱ្យក្លាយជាប្រព័ន្ធគ្រប់គ្រងកំណែដែលមានល្បឿនលឿន និងចែកចាយ ដែលអ្នកអភិវឌ្ឍន៍អាចទុកចិត្តបាន ជាពិសេសសម្រាប់ការគ្រប់គ្រងខឺណែល Linux។
ទោះបីជាគ្មាននរណាម្នាក់ ជាម្ចាស់ ក្នុងន័យប្រពៃណី Git អង្គការជាច្រើនគាំទ្រការអភិវឌ្ឍជាបន្តបន្ទាប់របស់វា រួមទាំង GitHub, GitLab និង Bitbucket។ ពួកគេបង្កើតវេទិកាផ្ទាល់ខ្លួនរបស់ពួកគេនៅលើ Git ខណៈពេលដែលចូលរួមចំណែកដល់ស្នូល។
តើ Git តំណាងឱ្យអ្វី?
បច្ចេកទេស, Git មិនតំណាងឱ្យអ្វីទាំងអស់។ វាមិនមែនជាអក្សរកាត់ទេ។ យោងតាមលោក Linus Torvalds ដែលបានបង្កើត Git ក្នុងឆ្នាំ 2005 ឈ្មោះនេះត្រូវបានជ្រើសរើសដោយផ្នែកខ្លះជាពាក្យស្លោកអង់គ្លេសបន្តិច “git” អាចមានន័យថាមនុស្សល្ងង់ ឬមនុស្សមិនសប្បាយចិត្ត ហើយមួយផ្នែកដោយសារតែវាខ្លី គួរឱ្យចងចាំ និងមិនទាន់មានជាពាក្យបញ្ជា Unix នៅឡើយទេ។
តាមសំដីរបស់គាត់ផ្ទាល់៖ «ខ្ញុំជាមនុស្សអត្មានិយម ហើយខ្ញុំដាក់ឈ្មោះគម្រោងទាំងអស់របស់ខ្ញុំតាមឈ្មោះខ្លួនឯង។ ដំបូងឡើយ 'Linux' ឥឡូវ 'Git'»។ Linus Torvalds
ក្រៅពីប្រភពដើមដ៏គួរឱ្យអស់សំណើច Git បានក្លាយជាឧបករណ៍សំខាន់បំផុតមួយក្នុងការអភិវឌ្ឍកម្មវិធី។ វាផ្តល់ថាមពលដល់អ្វីៗគ្រប់យ៉ាងចាប់ពីគម្រោងប្រភពបើកចំហរហូតដល់... enterprise CI/CD pipelines. ជាមួយ Git ក្រុមនានាទទួលបាន ការគ្រប់គ្រងកំណែលឿនកិច្ចសហការវិមជ្ឈការ និងសមត្ថភាពក្នុងការតាមដាន និងត្រឡប់ការផ្លាស់ប្តូរមុនcisអេលី។
ទោះជាយ៉ាងណាក៏ដោយ ដោយសារតែការទទួលយក Git បានកើនឡើងយ៉ាងខ្លាំង ហានិភ័យក៏កើនឡើងផងដែរ។ មេរោគ អាថ៌កំបាំង និងភាពងាយរងគ្រោះនៃខ្សែសង្វាក់ផ្គត់ផ្គង់អាចចូលទៅក្នុងឃ្លាំងរបស់អ្នកដោយមិនមាននរណាកត់សម្គាល់។ នោះហើយជាមូលហេតុដែលការធានាសុវត្ថិភាពការដំឡើង Git របស់អ្នកជាមួយនឹងឧបករណ៍ដូចជា ស៊ីហ្គេនីដែលធ្វើការវិភាគ commitស្កេនភាពអាស្រ័យ និងអនុវត្តគោលនយោបាយ គឺមានសារៈសំខាន់សម្រាប់សម័យទំនើប DevSecOps លំហូរការងារ។
តើត្រូវប្រើ Git យ៉ាងដូចម្តេច?
ការអនុវត្តល្អបំផុតរបស់ Git ដើម្បីប្រើប្រាស់ Git ដោយសុវត្ថិភាព និងមានប្រសិទ្ធភាព
ការប្រើប្រាស់ Git ប្រកបដោយប្រសិទ្ធភាពមានន័យច្រើនជាងការទន្ទេញចាំពាក្យបញ្ជាមួយចំនួន។ វាពាក់ព័ន្ធនឹងការធ្វើតាម ការអនុវត្តល្អបំផុតរបស់ gitការយល់ដឹងពីរបៀបដែលការផ្លាស់ប្តូររបស់អ្នកហូរតាមរយៈសាខា និងឧបករណ៍បញ្ជាពីចម្ងាយ និងការជៀសវាងកំហុសទូទៅដែលអាចនាំឱ្យមានកំហុស ឬសូម្បីតែហានិភ័យសុវត្ថិភាព។
លំហូរការងារ Git មូលដ្ឋាន
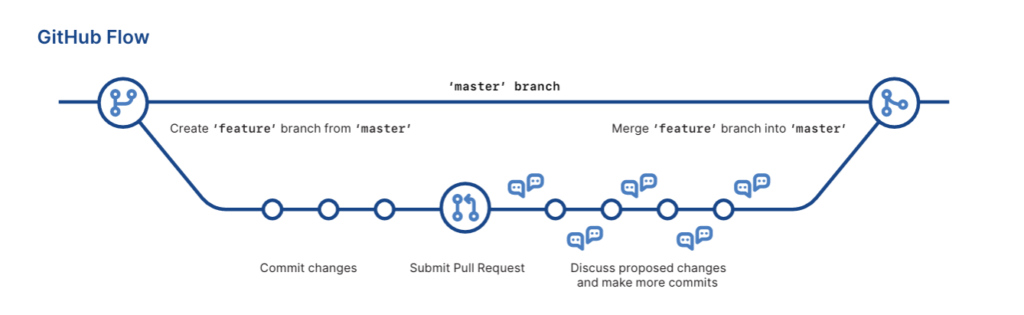
ដើម្បីចាប់ផ្តើម លំហូរការងារ Git ជាមូលដ្ឋានជាធម្មតារួមមាន៖
១. ការក្លូន repo៖
git clone https://github.com/your-org/your-repo.git
២. ការបង្កើតសាខាលក្ខណៈពិសេស៖
git checkout -b feature/cool-new-thing
៣. ការធ្វើការផ្លាស់ប្តូរ និង commitធ្វើឱ្យមានសុវត្ថិភាព៖
					git add .
git commit -m "Add new feature safely and cleanly"
៤. រុញទៅឧបករណ៍បញ្ជាពីចម្ងាយ៖
git push origin feature/cool-new-thing
៥. ការបើក pull request (PR) ដើម្បីបញ្ចូលការផ្លាស់ប្តូររបស់អ្នកទៅក្នុងសាខាមេ។
អនុវត្តសុវត្ថិភាព Git នៅគ្រប់ជំហាន
ទោះបីជាជំហានទាំងនេះត្រូវបាន standardអ្នកអភិវឌ្ឍន៍ជាច្រើនដោយមិនដឹងខ្លួនបាននាំមកនូវហានិភ័យ។ ឧទាហរណ៍ commitការបញ្ចេញព័ត៌មានសម្ងាត់ដោយចៃដន្យ ឬការរុញកូដដែលមិនបានពិនិត្យដែលធ្វើឲ្យខូចផលិតកម្ម។
ដូច្នេះ នេះគឺជាការកែលម្អមួយចំនួនដែលផ្តោតលើសុវត្ថិភាពដើម្បីអនុវត្តភ្លាមៗ៖
- ជៀសវាងការ
git add .លុះត្រាតែអ្នកប្រាកដថាអ្នកជាអ្វី commitការប្រើប្រាស់git statusដំបូង ហើយបន្ថែមឯកសារជាជម្រើសជាមួយgit add <file>. - សរសេរឲ្យមានអត្ថន័យ commit សារ។ ពួកវាធ្វើអោយប្រសើរឡើងនូវភាពអាចតាមដានបាន និងជួយអ្នកពិនិត្យរកឃើញភាពមិនប្រក្រតី។
- ស្កេនរបស់អ្នក។ commits មុនពេលរុញ។ ប្រើឧបករណ៍ដូចជា Git របស់ Xygeni Guardrails ដើម្បីចាប់យកអាថ៌កំបាំង មេរោគ និងការកំណត់រចនាសម្ព័ន្ធខុសមុនពេលបញ្ចូលគ្នា។
- បង្ខំឱ្យមានការពិនិត្យឡើងវិញ PR មុនពេលបញ្ចូលគ្នា។ វាគឺជាវិធីមួយក្នុងចំណោមវិធីសាមញ្ញបំផុតដើម្បីការពារកូដដែលមានហានិភ័យពីការចូលទៅក្នុងសាខាសំខាន់របស់អ្នក។
អ្វីដែលសំខាន់នោះ Xygeni រួមបញ្ចូលដោយផ្ទាល់ទៅក្នុងលំហូរការងារ Git របស់អ្នក។ វាស្កេនរាល់ commit និង PR ដើម្បីអនុវត្តគោលការណ៍សុវត្ថិភាពរបស់អ្នកដោយមិនធ្វើឱ្យអ្នកយឺតយ៉ាវ។ វារក្សា repo របស់អ្នកឱ្យមានសុវត្ថិភាព ខណៈពេលដែលរក្សា ការគ្រប់គ្រងកំណែលឿន gitលឿន ប៉ុន្តែមានសុវត្ថិភាព។
តើឃ្លាំង Git ជាអ្វី?
នៅក្នុងស្នូលរបស់វា, ក ឃ្លាំង Git គឺជាថតឯកសារដែលមានកំណែនៃគម្រោងរបស់អ្នក ដែលតាមដានរាល់ការផ្លាស់ប្តូរតាមពេលវេលា។ វារួមបញ្ចូលទាំងកូដប្រភព សាខា ស្លាក និង commit ប្រវត្តិសាស្ត្រ ហើយអាចមានច្រើនជាងអ្វីដែលអ្នករំពឹងទុក។
ដូច្នេះហេតុអ្វីបានជារឿងនេះសំខាន់សម្រាប់ សុវត្ថិភាព git?
ពីព្រោះឃ្លាំង Git មិនមែនគ្រាន់តែជាប្រវត្តិនៃកូដរបស់អ្នកនោះទេ។ វាក៏អាចមាន៖
- ឯកសារកំណត់រចនាសម្ព័ន្ធដ៏រសើប ដូច
.envorconfig.yml - អាថ៌កំបាំងដែលបានអ៊ិនកូដយ៉ាងរឹងមាំ បានបន្ថែមដោយចៃដន្យក្នុងអំឡុងពេលអភិវឌ្ឍន៍
- មេរោគ ឬការពឹងផ្អែកដែលមានការវាយអក្សរខុស បានណែនាំតាមរយៈ
package.json,requirements.txtឬការបង្ហាញផ្សេងទៀត
ដូច្នេះ ការយល់ដឹងអំពីអ្វីដែលស្ថិតនៅក្នុង repo របស់អ្នកគឺមានសារៈសំខាន់ណាស់។ វាមិនមែនគ្រាន់តែអំពីការរក្សាកូដឱ្យស្អាតនោះទេ វាគឺអំពីការការពារទិន្នន័យទាំងមូលរបស់អ្នក pipeline.
ឧទាហរណ៍ ៖
កំហុសទូទៅមួយគឺការរុញច្រានក្នុងស្រុក .env ឯកសារដែលមានអាថ៌កំបាំង៖
					git add .env
git commit -m "add environment config"
git push
ទោះបីជា repo នេះមានលក្ខណៈឯកជនក៏ដោយ អាថ៌កំបាំងទាំងនោះអាចលេចធ្លាយតាមរយៈ forks ឬការរួមបញ្ចូលភាគីទីបី។
ដើម្បីជៀសវាងបញ្ហានេះ៖
echo ".env" >> .gitignore
- បានបង្កើតឡើង pre-commit hooks ឬម៉ាស៊ីនស្កេន CI ដូចជា ស៊ីហ្គេនី ដើម្បីរកឃើញអាថ៌កំបាំងមុនពេលវាទៅដល់ឧបករណ៍បញ្ជាពីចម្ងាយរបស់អ្នក។
- សម្អាតប្រវត្តិរបស់អ្នកជាមួយ
git filter-repoorBFGប្រសិនបើអ្វីមួយដែលងាយរងគ្រោះត្រូវបានប៉ះពាល់រួចហើយ commitTed ។
នៅពេលអ្នកចុចលេខកូដ Xygeni នឹងស្កេន commit និងឯកសារអាស្រ័យរបស់អ្នក (ដូចជា package.json or requirements.txt) សម្រាប់អាថ៌កំបាំងដែលលេចធ្លាយ មេរោគ និងការកេងប្រវ័ញ្ចដែលគេស្គាល់ ទាំងអស់នេះមុនពេលវាឈានដល់ដំណាក់កាល PR។
នេះធានាថារបស់អ្នក។ ការអនុវត្តល្អបំផុតរបស់ git និងអនាម័យសន្តិសុខត្រូវបានរក្សា ទោះបីជាគម្រោងនេះរីកចម្រើនក៏ដោយ។ លើសពីនេះ Xygeni គាំទ្រការស្កេនទូទាំង GitHub, GitLab, Bitbucket និងវេទិកាសំខាន់ៗផ្សេងទៀត។
នៅទីបំផុត ការចាត់ទុកឃ្លាំង Git របស់អ្នកជាព្រំដែនសុវត្ថិភាព មិនមែនគ្រាន់តែជាកន្លែងផ្ទុកកូដនោះទេ ជួយឱ្យក្រុមនានាធ្វើចលនាបានលឿនជាងមុនដោយមិនបន្សល់ទុកចន្លោះប្រហោងសំខាន់ៗ។
តើការគ្រប់គ្រងប្រភពជាអ្វី?
ការគ្រប់គ្រងប្រភពគេស្គាល់ផងដែរ កំណែវត្ថុបញ្ជាគឺជាការអនុវត្តនៃការតាមដាន និងគ្រប់គ្រងការផ្លាស់ប្តូរចំពោះមូលដ្ឋានកូដរបស់អ្នក។ ឧបករណ៍ដូចជា Git ធ្វើឱ្យរឿងនេះអាចធ្វើទៅបានដោយការកត់ត្រាថាអ្នកណាបានផ្លាស់ប្តូរអ្វី ពេលណា និងហេតុអ្វី។ ប៉ុន្តែវាមិនមែនគ្រាន់តែអំពីការសហការនោះទេ។ នៅក្នុង DevOps សព្វថ្ងៃនេះ pipelineការគ្រប់គ្រងប្រភពក៏ជារបស់អ្នកផងដែរ ចំណុចត្រួតពិនិត្យសន្តិសុខដំបូង.
អ្វីដែលសំខាន់ជាងនេះទៅទៀត អ្នកអភិវឌ្ឍន៍ពឹងផ្អែកលើ ការគ្រប់គ្រងកំណែលឿន git ដើម្បីផ្លាស់ទីយ៉ាងលឿន, សាខា, commitកំពុងតែដំណើរការ និងការរួមបញ្ចូលគ្នាដោយគ្មានការពន្យារពេល។ ទោះជាយ៉ាងណាក៏ដោយ នៅពេលដែលសុវត្ថិភាពត្រូវបានមើលរំលង ល្បឿននោះអាចបង្កផលវិបាកត្រឡប់មកវិញ។
ហានិភ័យសុវត្ថិភាព Git ទូទៅនៅក្នុងការគ្រប់គ្រងប្រភព
អ្នកវាយប្រហារកំពុងកំណត់គោលដៅកាន់តែខ្លាំងឡើងទៅលើប្រព័ន្ធគ្រប់គ្រងប្រភពដូចជា GitHub, GitLab និង Bitbucket។ ថូខឹនដែលលេចធ្លាយតែមួយ ឬលំហូរការងារដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចផ្តល់សិទ្ធិចូលប្រើខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទាំងមូលរបស់អ្នក។ ដូច្នេះ សុវត្ថិភាព git លែងជាជម្រើសទៀតហើយ វាចាំបាច់ណាស់។
ខាងក្រោមនេះគឺជាហានិភ័យទូទៅមួយចំនួន៖
- ថូខឹន GitHub ដែលត្រូវបានគេលួច ប្រើដើម្បីក្លូន ឬកែប្រែឃ្លាំងឯកជន
- សាខាសំខាន់ៗដែលមិនបានការពារ ដែលអនុញ្ញាតឱ្យមានហានិភ័យដោយផ្ទាល់ commits
- អ្នករួមចំណែកដែលមានគំនិតអាក្រក់ ការដាក់ស្នើ pull requests ជាមួយនឹងបន្ទុកដែលលាក់
- លំហូរការងារដែលមានការអនុញ្ញាតសរសេរ ត្រូវគេកេងប្រវ័ញ្ចដើម្បីចាក់មេរោគ
របៀបអនុវត្តការអនុវត្តល្អបំផុតរបស់ Git ក្នុងការគ្រប់គ្រងប្រភព
ដើម្បីរក្សាការគ្រប់គ្រងប្រភពឱ្យមានសុវត្ថិភាពដោយមិនធ្វើឱ្យការងាររបស់អ្នកយឺតយ៉ាវ៖
- ការប្រើ ការផ្ទៀងផ្ទាត់ពីរកត្តា (2FA) នៅទូទាំងគណនីអ្នកអភិវឌ្ឍន៍ទាំងអស់
- កំណត់យ៉ាងតឹងរ៉ឹង ច្បាប់ការពារសាខា និងតម្រូវឱ្យមានការពិនិត្យឡើងវិញអំពី PR
- សវនកម្ម ការអនុញ្ញាតដំណើរការការងារ, ជៀសវាងការផ្តល់សិទ្ធិសរសេរដែលមិនចាំបាច់
- ធ្វើការស្កេនសម្រាប់ ភាពងាយរងគ្រោះ អាថ៌កំបាំង និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មុនពេលបញ្ចូលគ្នា
ហេតុអ្វីត្រូវប្រើ Xygeni?
Xygeni ពង្រឹងសមត្ថភាពរបស់ Git ដោយដាក់ស្រទាប់ខាងក្រោមនៅក្នុង៖
- CI/CD guardrails
- ការរកឃើញការកំណត់រចនាសម្ព័ន្ធលំហូរការងារមិនត្រឹមត្រូវ
- ការស្កេនសម្ងាត់មុនពេលបញ្ចូលគ្នា
- ការអនុវត្តគោលនយោបាយលើ PR និងការរួមបញ្ចូលគ្នា
ជាលទ្ធផល អ្នកអាចរក្សាបាននូវ ការគ្រប់គ្រងកំណែលឿន git ដោយមិនបាត់បង់ភាពមើលឃើញ ឬសុវត្ថិភាព។ អ្នកអភិវឌ្ឍន៍ធ្វើការយ៉ាងរហ័សដូចគ្នា ប៉ុន្តែឥឡូវនេះការផ្លាស់ប្តូរនីមួយៗត្រូវបានធានាដោយការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិ។
នៅពេលដែលការគ្រប់គ្រងប្រភពត្រូវបានធ្វើឱ្យរឹងមាំ វាការពារអ្នកទាំងមូល pipeline, ពី commit ដើម្បីដាក់ពង្រាយ។
តើធ្វើដូចម្តេចដើម្បីទាញយកពី Git?
ចំពោះ git pull ពាក្យបញ្ជានេះប្រហែលជាប្រតិបត្តិការ Git មួយក្នុងចំណោមប្រតិបត្តិការ Git ដែលប្រើច្រើនបំផុត និងមិនសូវយល់ច្បាស់បំផុត។ វាទាញយកការផ្លាស់ប្តូរពីឃ្លាំងទិន្នន័យពីចម្ងាយ ហើយបញ្ចូលវាទៅក្នុងសាខាបច្ចុប្បន្នរបស់អ្នក។ សាមញ្ញគ្រប់គ្រាន់ហើយ មែនទេ? ទោះជាយ៉ាងណាក៏ដោយ នៅពីក្រោយភាពសាមញ្ញនោះ គឺជាប្រភពដែលអាចកើតមាននៃកំហុស ការសាងសង់ដែលខូច និងសូម្បីតែបញ្ហាសុវត្ថិភាព។
ដើម្បីដំណើរការវា៖
git pull origin main
ពាក្យបញ្ជានេះចាប់យកការផ្លាស់ប្តូរចុងក្រោយបំផុតពី main សាខានៃឧបករណ៍បញ្ជាពីចម្ងាយរបស់អ្នក (ជាធម្មតា GitHub, GitLab ជាដើម) ហើយព្យាយាមបញ្ចូលវាជាមួយកូដក្នុងស្រុករបស់អ្នក។
របៀបទាញយកពី Git ដោយមិនធ្វើឱ្យខូចសុវត្ថិភាព ឬល្បឿនរបស់ Git
ពីទស្សនៈសុវត្ថិភាព ការទាញយកកូដដោយងងឹតងងល់អាចមានហានិភ័យ។ ជនល្មើសដែលមានគំនិតអាក្រក់អាចលួចកូដដែលបង្កគ្រោះថ្នាក់ ការពឹងផ្អែកលើកំហុសវាយអក្សរ ឬបំពុល commits ទៅក្នុងឃ្លាំងសាធារណៈ។ នៅក្នុងគម្រោងដែលបានចែករំលែក សូម្បីតែមិត្តរួមក្រុមដែលមានចេតនាល្អក៏អាចជំរុញការផ្លាស់ប្តូរដែលមិនមានសុវត្ថិភាពដោយអចេតនា។ នេះជាកន្លែងដែល ការអនុវត្តល្អបំផុតរបស់ git ក្លាយជារិះគន់។
ម្យ៉ាងទៀត នៅពេលដែលក្រុមរបស់អ្នកទាញញឹកញាប់ វាគាំទ្រ ការគ្រប់គ្រងកំណែ git លឿន, ជួយអ្នកអភិវឌ្ឍន៍ឱ្យរក្សាភាពស៊ីសង្វាក់គ្នា កាត់បន្ថយជម្លោះនៃការបញ្ចូលកូដ និងបញ្ជូនកូដលឿនជាងមុន។ ប៉ុន្តែប្រសិនបើអ្នកកំពុងទាញយកកូដដែលមិនមានសុវត្ថិភាព ល្បឿននឹងក្លាយជាសត្រូវរបស់អ្នក។
ការអនុវត្តល្អបំផុត
ប្រើ git pull ប្រកបដោយសុវត្ថិភាព និងប្រសិទ្ធភាព៖
- ពិនិត្យឡើងវិញ pull request ខុសគ្នា មុនពេលបញ្ចូលគ្នា ឬទាញចេញ ជាពិសេសពីអ្នករួមចំណែកខាងក្រៅ
- ចូលចិត្ត
git fetch+git mergeសម្រាប់ការគ្រប់គ្រងបន្ថែមលើអ្វីដែលអ្នកកំពុងធ្វើសមាហរណកម្ម - ដំណើរការការធ្វើតេស្តនៅក្នុងស្រុកមុនពេលរុញការផ្លាស់ប្តូរដែលបានទាញឡើងលើ
- ប្រើហត្ថលេខា commitនិងផ្ទៀងផ្ទាត់ភាពជាអ្នកនិពន្ធ ប្រសិនបើអ្នកកំពុងធ្វើការលើគម្រោងដ៏រសើប
- តាមដានខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក កញ្ចប់ដែលទាញយកតាមរយៈស្វ័យប្រវត្តិកម្ម (ឧទាហរណ៍ ស្គ្រីបក្រោយការដំឡើង) អាចមានគ្រោះថ្នាក់
របៀបដែល Xygeni ជួយ
ស៊ីហ្គេនី បន្ថែម guardrails ដែលស្កេនលេខកូដរបស់អ្នក មុន វាឈានដល់ការផលិត។ ឧទាហរណ៍៖
- រកឃើញដោយស្វ័យប្រវត្តិ មេរោគ អាថ៌កំបាំង និងកូដងាយរងគ្រោះ នៅក្នុងការផ្លាស់ប្តូរពីចម្ងាយ
- ទង់ជាតិណាមួយ ការក្លែងបន្លំ ឬ ភាពមិនស៊ីសង្វាក់គ្នា នៅក្នុងប្រវត្តិឃ្លាំងរបស់អ្នក
- អនុវត្ត ការត្រួតពិនិត្យគោលនយោបាយ on pull requests និងបញ្ចូលគ្នា ដោយរារាំងកូដមិនមានសុវត្ថិភាពពីការណែនាំ
- តាមដានអ្នកជានិច្ច CI/CD លំហូរការងារដើម្បីធានាថាអ្នកវាយប្រហារមិនអាចកេងចំណេញពីតក្កវិជ្ជាផ្អែកលើការទាញបានទេ
ជាមួយ Xygeni អ្នកអាចឱបក្រសោបបានដោយសុវត្ថិភាព ការគ្រប់គ្រងកំណែលឿន gitការទាញ ការបញ្ចូលគ្នា និងការដាក់ពង្រាយ ដោយមានទំនុកចិត្តថាការផ្លាស់ប្តូរនីមួយៗបានឆ្លងកាត់ការត្រួតពិនិត្យសុវត្ថិភាព។
តើធ្វើដូចម្តេចដើម្បី Commit ទៅ Git?
Commitការប្រើប្រាស់ Git គឺច្រើនជាងការវាយអក្សរ git commit -m "fix stuff" ហើយបន្តទៅមុខទៀត។ ប្រសិនបើអ្នកចង់ ការគ្រប់គ្រងកំណែលឿន git ដែលធ្វើមាត្រដ្ឋានជាមួយក្រុមរបស់អ្នក និងជៀសវាងការឈឺក្បាលនាពេលអនាគត របស់អ្នក commitត្រូវតែច្បាស់លាស់ មានអត្ថន័យ និងមានសុវត្ថិភាព។
តើធ្វើដូចម្តេចដើម្បី Commit ដើម្បីប្រើប្រាស់ Git ដោយសុវត្ថិភាពដោយប្រើការអនុវត្តល្អបំផុតរបស់ Git
ដើម្បីបង្កើត commitជាធម្មតាអ្នកដំណើរការ៖
					git add <file>
git commit -m "Describe what you changed"
ចំពោះ git add stage ប្រាប់ Git ថាតើការផ្លាស់ប្តូរណាដែលត្រូវរួមបញ្ចូល។ git commit ពាក្យបញ្ជានឹងថតការផ្លាស់ប្ដូរទាំងនោះទៅក្នុងប្រវត្តិគម្រោងរបស់អ្នក។ សាមញ្ញណាស់ មែនទេ? ទោះជាយ៉ាងណាក៏ដោយ ការធ្វើតាម ការអនុវត្តល្អបំផុតរបស់ git មានន័យថាបន្តទៅមុខទៀត៖
- សរសេរពិពណ៌នា commit សារ។
- Commit ការផ្លាស់ប្តូរដែលដាក់ជាក្រុមតាមឡូជីខល។
- ជៀសវាងរបស់ធំៗ និងហើមពោះ commitដែលប៉ះឯកសារដែលមិនទាក់ទងគ្នា។
ល្អ commitធ្វើឱ្យការគ្រប់គ្រងកំណែលឿនជាងមុន ស្អាតជាងមុន និងងាយស្រួលក្នុងការបំបាត់កំហុស។
ការគ្រប់គ្រងកំណែ Git លឿនចាប់ផ្តើមដោយល្អ Commit អនាម័យ
នេះជាកន្លែង សុវត្ថិភាព git ចូលមកលេង។ ការធ្វេសប្រហែស commit អាចដោយចៃដន្យ leak secretណែនាំចំណុចងាយរងគ្រោះ ឬទាញយកកញ្ចប់ព្យាបាទ។ មុនពេល committing:
- ពិនិត្យឡើងវិញសម្រាប់
.envឯកសារ ថូខឹនដែលបានអ៊ិនកូដ ឬព័ត៌មានសម្ងាត់ដែលបានបង្ហាញ។ - ផ្ទៀងផ្ទាត់ភាពអាស្រ័យរបស់អ្នក តើវាមានសុវត្ថិភាព បានផ្ទៀងផ្ទាត់ និងទាន់សម័យដែរឬទេ?
- ដកឯកសារដែលមិនចាំបាច់ចេញដោយប្រើ
.gitignore(ដូចជាកំណត់ហេតុ វត្ថុបុរាណសាងសង់ ឬលិខិតសម្គាល់)។
ជំនួយ: បញ្ចូល commit ស្កេនចូលទៅក្នុងលំហូរការងាររបស់អ្នកជាមួយឧបករណ៍ដូចជា Xygeni។ វាពិនិត្យមើលអាថ៌កំបាំង កញ្ចប់ដែលមានបញ្ហាវាយអក្សរ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ មុនពេលកូដទៅដល់សាខាសំខាន់របស់អ្នក ទាំងអស់នេះដោយមិនរំខានដល់លំហូរការងាររបស់អ្នក។
Is git clone ស្មើនឹង Pull Request?
មិនជិតគ្នាទេ។ ខណៈពេលដែលសកម្មភាពទាំងពីរពាក់ព័ន្ធនឹងឃ្លាំងទិន្នន័យពីចម្ងាយ ពួកវាបម្រើគោលបំណងខុសគ្នាទាំងស្រុង៖
git cloneគឺជាពាក្យបញ្ជាដែលប្រើសម្រាប់ ចម្លងឃ្លាំងទិន្នន័យពីចម្ងាយទាំងមូលទៅម៉ាស៊ីនមូលដ្ឋានរបស់អ្នកជាធម្មតា វាជារឿងដំបូងដែលអ្នកធ្វើ នៅពេលចាប់ផ្តើមធ្វើការលើគម្រោងថ្មីមួយ។
git clone https://github.com/your-team/project.git
A pull request (PR) ជា យន្តការសហការ ជាធម្មតាត្រូវបានប្រើនៅលើវេទិកាដូចជា GitHub ឬ GitLab។ នៅពេលដែលអ្នកបានធ្វើការផ្លាស់ប្តូរនៅក្នុង repo ក្នុងស្រុក ឬ repo ដែលបានបំបែករបស់អ្នក អ្នកបើក PR ដើម្បីស្នើសុំការបញ្ចូលការផ្លាស់ប្តូរទាំងនោះទៅក្នុងសាខាដែលបានចែករំលែក (ដូចជា main).
ចូរគិតពីវាតាមវិធីនេះ:
git clone= “សូមឲ្យខ្ញុំយកច្បាប់ចម្លងមួយ ដើម្បីខ្ញុំអាចចាប់ផ្តើមសរសេរកូដបាន”។- Pull Request = “នេះជាអ្វីដែលខ្ញុំបានផ្លាស់ប្តូរ។ សូមពិនិត្យ និងអនុម័តវាមុនពេលយើងបញ្ចូលគ្នា។”
ផលប៉ះពាល់សុវត្ថិភាព Git នៅពេលក្លូនឃ្លាំងទិន្នន័យ
ប្រសិនបើអ្នកគ្រាន់តែចម្លង repos ដោយមិនបានផ្ទៀងផ្ទាត់អ្វីដែលនៅខាងក្នុងទេ អ្នកប្រហែលជាកំពុងនាំចូល៖
- ស្គ្រីបព្យាបាទ
- លំហូរការងារដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ
- ការពឹងផ្អែកពុល
ដូចគ្នានេះដែរ pull requests អាចជាវ៉ិចទ័រសម្រាប់ ចំណុចខ្សោយដែលបានចាក់ចូល ប្រសិនបើមិនបានស្កេនត្រឹមត្រូវ។
នោះហើយជាមូលហេតុដែលការគ្រប់គ្រងកំណែលឿនមិនត្រឹមតែអំពីល្បឿនប៉ុណ្ណោះទេ វាក៏មានន័យថាសុវត្ថិភាពផងដែរ។cisការបង្កើតអ៊ីយ៉ុង។ ឧបករណ៍ដូចជា ស៊ីហ្គេនី:
- វិភាគ PR សម្រាប់អាថ៌កំបាំង កូដងាយរងគ្រោះ និងការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ
- អនុវត្តការត្រួតពិនិត្យគោលការណ៍មុនពេលបញ្ចូលគ្នា
- ការជូនដំណឹងអំពីការរួមចំណែកដែលមិនមានសុវត្ថិភាព សូម្បីតែនៅក្នុងសមដែលបានក្លូនក៏ដោយ
បន្ទាត់ខាងក្រោម: ការក្លូនគឺជារបៀបដែលអ្នកចាប់ផ្តើម; ទំនាក់ទំនងសាធារណៈគឺជារបៀបដែលអ្នកចូលរួមចំណែក។ ការធានាសុវត្ថិភាពទាំងពីរគឺជាផ្នែកមួយនៃការអនុវត្តល្អបំផុតរបស់ git ដែលក្រុម DevOps ទាំងអស់គួរតែអនុវត្តតាម។
តើធ្វើដូចម្តេចដើម្បីក្លូនឃ្លាំង Git នៅក្នុង Visual Studio Code?
ការចម្លងឃ្លាំង Git អាចហាក់ដូចជាសាមញ្ញ ប៉ុន្តែជារឿយៗវាជាកន្លែងដែលបញ្ហាសុវត្ថិភាពលួចចូលដោយស្ងាត់ៗ។ ប្រសិនបើអ្នកយកចិត្តទុកដាក់ចំពោះ ការគ្រប់គ្រងកំណែលឿន git និងលំហូរការងារស្អាត ជំហានក្លូនសមនឹងទទួលបានការយកចិត្តទុកដាក់ច្រើនជាងការចុច "ក្លូន"។
ការអនុវត្តល្អបំផុតរបស់ Git នៅពេលក្លូនឃ្លាំងទិន្នន័យនៅក្នុង Visual Studio Code
នេះជារបៀបធ្វើវាដោយសុវត្ថិភាព៖
- ចម្លង URL ឃ្លាំង ពី GitHub, GitLab ឬ Bitbucket។ ត្រូវប្រាកដថាវាមកពីប្រភពដែលគួរឱ្យទុកចិត្ត មែនហើយ សូម្បីតែឃ្លាំងផ្ទុកទិន្នន័យផ្ទៃក្នុងក៏អាចមានហានិភ័យដែរ។
- បើក Visual Studio Code ។
- ចូលទៅ បន្ទះត្រួតពិនិត្យប្រភព (រូបតំណាងនៅរបារចំហៀងខាងឆ្វេង) ឬចុច
Ctrl+Shift+G. - ចុច "ឃ្លាំងក្លូន"បិទភ្ជាប់ URL ហើយចុច Enter។
- ជ្រើសរើសថតឯកសារក្នុងស្រុកដើម្បីរក្សាទុក repo ។
- VS Code នឹងសួរអ្នកឲ្យបើកថតឯកសារដែលបានក្លូន។ ចុច “ បើក”.
- មុនពេលអ្នកចាប់ផ្តើមធ្វើការស្កេន repo សម្រាប់សញ្ញានៃបញ្ហា ដូចជាអាថ៌កំបាំងដែលបានបង្ហាញ ការពឹងផ្អែកដែលមានបញ្ហាវាយអក្សរ ឬភាពមិនច្បាស់លាស់
.gitប្រវត្តិសាស្ត្រ។ សូម្បីតែគម្រោងដែលមើលទៅស្របច្បាប់ក៏អាចរួមបញ្ចូលស្គ្រីបដែលមានហានិភ័យ ឬការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវផងដែរ។
ក្រុមដែលប្រើប្រាស់ម៉ាស៊ីនស្កេនស្វ័យប្រវត្តិនៅដំណាក់កាលនេះ ចាប់បញ្ហាបានទាន់ពេលវេលា និងរក្សាភាពស៊ីសង្វាក់គ្នាជាមួយ ការអនុវត្តល្អបំផុតរបស់ gitវាជាជំហានតូចមួយដែលអាចសន្សំសំចៃពេលវេលាច្រើនម៉ោងក្រោយមក។
តាមរយៈការកសាងទម្លាប់នេះទៅក្នុងដំណើរការការងាររបស់អ្នក អ្នកជំរុញទាំងអនាម័យគម្រោង និងឥរិយាបថសុវត្ថិភាពរបស់អ្នក ដោយមិនបន្ថយល្បឿនឡើយ។ នោះហើយជាអ្វីដែលទំនើប សុវត្ថិភាព git គួរតែមើលទៅដូច។
តើធ្វើដូចម្តេចដើម្បីពិនិត្យមើលសាខាបច្ចុប្បន្ននៅក្នុង Git?
ការដឹងថាអ្នកកំពុងស្ថិតនៅលើសាខាណាគួរតែជាធម្មជាតិទីពីរ ជាពិសេសនៅពេលរៀបចំមុខងារច្រើន hotfixes ឬ release line។ កំហុសកើតឡើងយ៉ាងលឿន ប្រសិនបើអ្នករុញ ឬទាញចេញពីសាខាខុស។ សម្រាប់ក្រុមដែលផ្តោតលើ ការគ្រប់គ្រងកំណែលឿន gitភាពច្បាស់លាស់យកឈ្នះលើភាពវឹកវរ។
ដើម្បីពិនិត្យមើលសាខាបច្ចុប្បន្នរបស់អ្នក៖
នៅក្នុងស្ថានីយរបស់អ្នក សូមដំណើរការ៖
git branch
សាខាបច្ចុប្បន្ននឹងត្រូវបានបន្លិចដោយសញ្ញាផ្កាយ (*), ដូចនេះ៖
					* main
  dev
  feature/login-fix
ជាជម្រើសប្រើ៖
git status
វាបង្ហាញអ្វីមួយដូចជា៖
					On branch main
Your branch is up to date with 'origin/main'.
ជៀសវាងកំហុសសុវត្ថិភាព Git ដោយការផ្ទៀងផ្ទាត់សាខា
កំហុសនៃសាខាមិនមែនគ្រាន់តែជារឿងរំខាននោះទេ វាថែមទាំងជាហានិភ័យសុវត្ថិភាពទៀតផង។ ការបញ្ចូលគ្នាដោយចៃដន្យ ឬ commitការបញ្ជូនទៅសាខាខុសអាចរំលងការពិនិត្យមើល ឬចាក់កូដដែលមិនបានស្កេនចូលទៅក្នុងផលិតកម្ម។ នេះបំបែកលំហូរនៃ ការអនុវត្តល្អបំផុតរបស់ git និងបើកទ្វារឱ្យមានការផ្លាស់ប្ដូរដ៏ប្រថុយប្រថានដែលកំពុងរអិលចូល។
ក្រុមដែលអនុវត្តយុទ្ធសាស្ត្របែងចែកសាខាច្បាស់លាស់ និងរួមបញ្ចូលការស្កេនទៅក្នុង pull requests អាចបញ្ឈប់បញ្ហាភាគច្រើនមុនពេលវាកាន់តែធ្ងន់ធ្ងរឡើង។ ការអភិវឌ្ឍដែលមានសុវត្ថិភាពមិនមានន័យថាការអភិវឌ្ឍយឺតនោះទេ វាមានន័យថាធ្វើឱ្យលំហូរការងារ Git របស់អ្នកកាន់តែឆ្លាតវៃ និងមានសុវត្ថិភាពតាំងពីដំបូង។
តើ Git មានសុវត្ថិភាពទេ?
ការអនុវត្តល្អបំផុតសម្រាប់សុវត្ថិភាព Git ដែលក្រុមនីមួយៗគួរដឹង
Git ដោយខ្លួនវាផ្ទាល់គ្រាន់តែជាប្រព័ន្ធគ្រប់គ្រងកំណែប៉ុណ្ណោះ វាមិនធានាសុវត្ថិភាពកូដរបស់អ្នកដោយអព្ភូតហេតុនោះទេ។ វាមានល្បឿនលឿន អាចបត់បែនបាន និងមានអានុភាព ដែលធ្វើឱ្យវាក្លាយជាការពេញនិយមសម្រាប់អ្នកអភិវឌ្ឍន៍។ ទោះជាយ៉ាងណាក៏ដោយ អំណាចនោះភ្ជាប់មកជាមួយនឹងការទទួលខុសត្រូវ។
ខណៈពេលដែល Git គាំទ្រមុខងារដូចជា signed commits និងការការពារសាខា វានឹងមិនបញ្ឈប់អ្នកពីការរុញសោសម្ងាត់ ការកំណត់រចនាសម្ព័ន្ធការចូលប្រើខុស ឬការទាញយកភាពអាស្រ័យដែលងាយរងគ្រោះនោះទេ។ ដូច្នេះ តើ Git មានសុវត្ថិភាពទេ? ចម្លើយខ្លី៖ វាអាចទៅរួច ប្រសិនបើអ្នកប្រើវាឱ្យបានត្រឹមត្រូវ.
ធ្វើឱ្យ Git មានសុវត្ថិភាពក្នុងការអនុវត្ត
ដើម្បីធានាសុវត្ថិភាពដំណើរការការងារ Git របស់អ្នក សូមអនុវត្តតាមវិធីទាំងនេះ ការអនុវត្តល្អបំផុតរបស់ git:
- រៀបចំច្បាប់ការពារសាខា និងតម្រូវឲ្យមាន pull request ពិនិត្យ។
- រហូតគ្មានកំណត់ commit អាថ៌កំបាំង ឬ សញ្ញាសម្ងាត់។ ប្រើ
.gitignoreហើយស្កេនរបស់អ្នក commits. - ពិនិត្យមើលការចូលប្រើឃ្លាំងរបស់អ្នកជាប្រចាំ កុំផ្តល់សិទ្ធិជាអ្នកគ្រប់គ្រងដល់មនុស្សគ្រប់គ្នា។
- ចុះហត្ថលេខារបស់អ្នក commitជាមួយ GPG សម្រាប់ភាពសុចរិត។
- Run pre-commit hooks ឬការស្កេន CI ដើម្បីចាប់ការផ្លាស់ប្តូរដែលមានហានិភ័យមុនពេលពួកវាចុះចត។
សុវត្ថិភាពនៅក្នុង Git មិនមែនជាប៊ូតុងបិទ/បើកដែលអ្នកប្តូរនោះទេ វាជាទម្លាប់មួយ។ នៅពេលដែលអ្នកចាត់ទុក Git ជាផ្នែកមួយនៃផ្ទៃវាយប្រហាររបស់អ្នក មិនមែនគ្រាន់តែជាឧបករណ៍នោះទេ អ្នកចាប់ផ្តើមបង្កើត... សុវត្ថិភាព git ចូលទៅក្នុងជំហាននីមួយៗ។ ហើយផ្នែកដ៏ល្អបំផុត? ទម្លាប់ទាំងនេះមិនធ្វើឱ្យអ្នកយឺតយ៉ាវទេ។ តាមពិតទៅ ពួកវាធ្វើឱ្យក្រុមរបស់អ្នកលឿនជាងមុន និងមានទំនុកចិត្តជាងមុន ដោយសម្រេចបានលទ្ធផលល្អ។ ការគ្រប់គ្រងកំណែលឿន git ដោយមិនប្រថុយនឹងអ្វីដែលសំខាន់។
ការអនុវត្តល្អបំផុតរបស់ Git សម្រាប់ការគ្រប់គ្រងកំណែដែលមានសុវត្ថិភាព និងលឿន
ដើម្បីរក្សាមូលដ្ឋានកូដដែលមានសុខភាពល្អ និងមានសុវត្ថិភាព លំហូរការងារ Git របស់អ្នកត្រូវការច្រើនជាងគ្រាន់តែជាផ្លូវកាត់ងាយស្រួល។ ទាំងនេះ ការអនុវត្តល្អបំផុតរបស់ git ត្រូវបានរចនាឡើងដើម្បីកែលម្អកិច្ចសហការជាក្រុម អនុវត្ត សុវត្ថិភាព git, និងការគាំទ្រ ការគ្រប់គ្រងកំណែលឿន git ដោយមិនធ្វើឱ្យអ្នកយឺតយ៉ាវ។
ប្រើ Clear និង Atomic Commits
នីមួយ commit គួរតែឆ្លុះបញ្ចាំងពីការផ្លាស់ប្តូរឡូជីខល។ នេះធ្វើឱ្យការពិនិត្យកូដ ការរំកិលថយក្រោយ និងការតាមដានការផ្លាស់ប្តូរមានភាពសាមញ្ញ។ ជៀសវាង commitកំពុងដាក់ផ្នែកធំៗនៃការអាប់ដេតដែលមិនទាក់ទងគ្នា។
រហូតគ្មានកំណត់ Commit សម្ងាត់
ពិនិត្យមើលជានិច្ច .env ឯកសារ ថូខឹនចូលប្រើ ឬព័ត៌មានសម្ងាត់ មុនពេលរុញ។ ប្រើ .gitignore ដើម្បីដកចេញឯកសាររសើប និងអនុវត្តឧបករណ៍ស្កេនដោយស្វ័យប្រវត្តិ ដើម្បីចាប់បានអាថ៌កំបាំងដែលលាតត្រដាងទាន់ពេលវេលា។
អនុវត្តច្បាប់ការពារសាខា
ការពារសាខាសំខាន់ៗដោយទាមទារ pull requestsការអនុម័ត និងការត្រួតពិនិត្យស្ថានភាព។ នេះធានាថាកូដដែលមិនទាន់បានពិនិត្យ ឬមានហានិភ័យមិនដែលឈានដល់ការផលិតឡើយ។
ពិនិត្យមើលភាពអាស្រ័យ និងស្កេនរកចំណុចខ្សោយ
ភ្ជាប់ភាពអាស្រ័យរបស់អ្នក ហើយជៀសវាងកញ្ចប់ដែលមិនគួរឱ្យទុកចិត្ត។ ប្រើឧបករណ៍ស្វ័យប្រវត្តិដើម្បីស្កេនឃ្លាំងរបស់អ្នកសម្រាប់បណ្ណាល័យដែលងាយរងគ្រោះ ឬព្យាបាទ មុនពេលដែលពួកវាត្រូវបានបញ្ចូលគ្នា។
ចុះឈ្មោះចូល Commits
បើកដំណើរការ GPG commit ចុះហត្ថលេខាដើម្បីផ្ទៀងផ្ទាត់អត្តសញ្ញាណរបស់អ្នករួមចំណែក។ ជំហាននេះបន្ថែមស្រទាប់បន្ថែមនៃ សុវត្ថិភាព git និងការពារការជ្រៀតជ្រែក commit ប្រវត្តិសាស្រ្ត។
ត្រួតពិនិត្យការចូលប្រើ និងការអនុញ្ញាត
ពិនិត្យមើលថាអ្នកណាមានសិទ្ធិចូលប្រើឃ្លាំងរបស់អ្នក និងកម្រិតនៃការគ្រប់គ្រងដែលពួកគេមាន។ កំណត់សិទ្ធិចូលប្រើសរសេរតាមដែលអាចធ្វើទៅបាន ហើយលុបអ្នកសហការអសកម្មចេញជាប្រចាំ។
ស្វ័យប្រវត្តិកម្មការស្កេនមុនពេលបញ្ចូលគ្នា និងការត្រួតពិនិត្យគោលការណ៍
ការប្រើ CI/CD ឧបករណ៍ដើម្បីផ្ទៀងផ្ទាត់រាល់ pull request សម្រាប់អាថ៌កំបាំង ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងគំរូដែលមានហានិភ័យ។ ការធ្វើស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យទាំងនេះគឺមានសារៈសំខាន់ណាស់សម្រាប់ការរក្សា ការគ្រប់គ្រងកំណែលឿន git នៅកម្រិត។
សម្អាត និងកែច្នៃឡើងវិញ
មុនពេលរុញ សូមជួសជុលស្ក្វាស commitឬការផ្លាស់ប្ដូរការសម្អាត។ វាធ្វើឱ្យប្រវត្តិរបស់អ្នកអាចអានបាន និងកាត់បន្ថយសំឡេងរំខានក្នុងអំឡុងពេលសហការ។
របៀបដែល Xygeni ជួយពង្រឹងសុវត្ថិភាព Git
សុវត្ថិភាពមិនចាំបាច់ធ្វើឱ្យអ្នកយឺតយ៉ាវនោះទេ ជាពិសេសនៅក្នុង Git។ Xygeni ដាក់ការការពារដែលមើលមិនឃើញទៅក្នុងលំហូរការងាររបស់អ្នក ដូច្នេះអ្នកអាច... commit, សាខា និងបញ្ចូលចូលគ្នាដោយមិនបារម្ភអំពីអ្វីដែលអាចនឹងរអិលចូលមកក្នុងនោះទេ។
ចាប់អាថ៌កំបាំងមុនពេលវារីករាលដាល
ចៃដន្យ commit a .env ឯកសារ? វាកើតឡើង។ Xygeni សម្គាល់អាថ៌កំបាំងដូចជាសញ្ញាសម្ងាត់ API ឬព័ត៌មានសម្ងាត់លើពពកក្នុងពេលវេលាជាក់ស្តែង មិនថាពួកវាស្ថិតនៅក្នុងស្ថានភាពថ្មីនោះទេ commit, ការកំណត់រចនាសម្ព័ន្ធដែលបានកប់ទុក ឬស្រទាប់ Docker។ អ្នកនឹងទទួលបានការជូនដំណឹងមុនពេលពួកវាឈានដល់ការផលិត ជាមួយនឹងលំហូរការងារដកយកចេញដោយស្វ័យប្រវត្តិ និងដំណោះស្រាយជាជម្រើស។
រារាំងការពឹងផ្អែកដែលមានហានិភ័យនៅ Commit ពេលវេលា
អ្នកមិនគួរត្រូវការវិស្វកម្មបញ្ច្រាសទេ package.json បន្ទាប់ពីការសាងសង់បរាជ័យ។ Xygeni ស្កេនភាពអាស្រ័យរបស់អ្នក កំឡុងពេល commit និងដាក់ទង់សម្គាល់កញ្ចប់ដែលមានមេរោគ កំហុសវាយអក្សរ ឬបណ្ណាល័យហួសសម័យ ហើយប្រាប់អ្នកថាមួយណាដែលអាចកេងប្រវ័ញ្ចបាន មិនមែនគ្រាន់តែងាយរងគ្រោះនោះទេ។
សម្គាល់ការកំណត់រចនាសម្ព័ន្ធ CI គ្រោះថ្នាក់ដោយស្វ័យប្រវត្តិ
CI/CD គឺជាកន្លែងដែលការកំណត់រចនាសម្ព័ន្ធតូចតាចក្លាយជាឧប្បត្តិហេតុធំ។ មិនថាអ្នកកំពុងកែសម្រួលទេ .github/workflows ឬធ្វើបច្ចុប្បន្នភាពការងារ Jenkins, Xygeni ពិនិត្យឡើងវិញរបស់អ្នក pipeline កំណត់រចនាសម្ព័ន្ធសម្រាប់លំនាំដែលមានហានិភ័យ ដូចជាថូខឹនដែលអនុញ្ញាត ស្គ្រីបមិនមានសុវត្ថិភាព ឬការចាក់បញ្ចូលសែល ហើយបញ្ឈប់កូដមិនមានសុវត្ថិភាពមុនពេលវាដំណើរការ។
ជូនដំណឹងដល់អ្នកអំពីសកម្មភាព Repo គួរឱ្យសង្ស័យ
Xygeni តាមដានរបស់អ្នក SCM សកម្មភាពជាបន្តបន្ទាប់។ វាសម្គាល់ការបង្ខំឱ្យរុញទៅកាន់សាខាដែលត្រូវបានការពារ ការដកចេញនូវការគ្រប់គ្រងការចូលប្រើ ឬភាពមិនប្រក្រតី commit លំនាំ បន្ទាប់មកបង្ហាញអ្នកពីអ្វីដែលបានផ្លាស់ប្តូរ អ្នកណាបានផ្លាស់ប្តូរវា និងពេលណា។
អនុវត្ត Smart Guardrails ស្តីពី PR និងការរួមបញ្ចូលគ្នា
អ្នកកំណត់អ្វីដែលអាចទទួលយកបាន Xygeni អនុវត្តវា។ មិនថាវារារាំង PRs ជាមួយនឹងអាថ៌កំបាំង ការបរាជ័យនៃការបង្កើតជាមួយនឹងការពឹងផ្អែកដែលអាចកេងប្រវ័ញ្ច ឬការអនុវត្តគោលការណ៍សុវត្ថិភាព repo ទូទាំង Xygeni អនុវត្តទាំងនោះ guardrails ជាប់លាប់ និងស្ងាត់ស្ងៀមនៅទូទាំងក្រុម។
ជាមួយ Xygeni អ្នកមិនចាំបាច់ធ្វើដូច្នេះទេ ទន្ទេញចាំច្បាប់សុវត្ថិភាព, ពួកវាត្រូវបានបង្កប់ទៅក្នុងលំហូរការងារ Git របស់អ្នកតាមលំនាំដើម។
គ្មានការប្តូរបរិបទទេ។ គ្មានការរំខាន។ គ្រាន់តែលឿន និងមានសុវត្ថិភាព commits ដែលត្រៀមរួចជាស្រេចសម្រាប់ដឹកជញ្ជូន។ ចង់ឃើញពីរបៀបដែលវាមើលទៅក្នុងដំណើរការការងារផ្ទាល់ខ្លួនរបស់អ្នកទេ? សាកល្បង Xygeni នៅលើ Git repo របស់អ្នក ដោយមិនត្រូវការកាតឥណទានទេ។

