






ហេដ្ឋារចនាសម្ព័ន្ធដូចជា Code security គឺជាអាទិភាពមួយដែលកំពុងកើនឡើង ខណៈដែលអង្គការនានាកំពុងផ្លាស់ប្តូរទៅការគ្រប់គ្រងលើពពកដោយស្វ័យប្រវត្តិ។ តាមរយៈការទាញយកអត្ថប្រយោជន៍ពី IaC ឧបករណ៍ ក្រុមការងារអាចដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធបានយ៉ាងឆាប់រហ័ស និងមានប្រសិទ្ធភាព។ ទោះជាយ៉ាងណាក៏ដោយ បើគ្មានវិធានការសន្តិសុខរឹងមាំទេ ការកំណត់រចនាសម្ព័ន្ធខុស អាចបង្កើត ងាយរងគ្រោះ ដែលធ្វើឱ្យបរិស្ថានពពកตกอยู่ในហានិភ័យ។ ដើម្បីទប់ស្កាត់បញ្ហានេះ IaC security ការស្កេនជួយរកឃើញបញ្ហាតាំងពីដំបូង ដោយធ្វើឱ្យប្រាកដថាហេដ្ឋារចនាសម្ព័ន្ធត្រូវបានការពារមុនពេលដាក់ពង្រាយ។
ដោយសារអង្គការកាន់តែច្រើនទទួលយកហេដ្ឋារចនាសម្ព័ន្ធជាក្រម សុវត្ថិភាពត្រូវតែនៅតែជាអាទិភាព។ ទីផ្សារត្រូវបានគេព្យាករថានឹងឈានដល់ 2.3 ពាន់លានដុល្លារនៅឆ្នាំ 2027 ការបង្កើត IaC security ការស្កេនផ្នែកសំខាន់មួយនៃយុទ្ធសាស្ត្រសុវត្ថិភាពលើពពក។ បើគ្មានការការពារជាមុនទេ ក្រុមនានាអាចបង្កើតហានិភ័យដែលអាចនាំឱ្យមានការរំលោភបំពានលើការអនុលោមតាមច្បាប់ ឬការរំលោភលើសុវត្ថិភាព។
នៅក្នុងការណែនាំនេះ យើងនឹងស្វែងយល់ពីការអនុវត្តសុវត្ថិភាពសំខាន់ៗ។ យើងនឹងគ្របដណ្តប់លើ IaC security, ពិភាក្សាអំពីប្រជាប្រិយភាព IaC ឧបករណ៍ ចែករំលែកការអនុវត្តល្អបំផុតសម្រាប់ IaC security ការស្កេន និងពន្យល់ពីរបៀបដែល Xygeni ជួយការពារហេដ្ឋារចនាសម្ព័ន្ធ cloud ពីការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងភាពងាយរងគ្រោះ។
តើហេដ្ឋារចនាសម្ព័ន្ធជាកូដជាអ្វី (IaC)
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) គឺជាមធ្យោបាយមួយដើម្បីគ្រប់គ្រង និងរៀបចំហេដ្ឋារចនាសម្ព័ន្ធដោយប្រើកូដជំនួសឱ្យការងារដោយដៃ។ ជាលទ្ធផល ក្រុម IT អាចធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធ ដោយរក្សាអ្វីៗគ្រប់យ៉ាងឱ្យនៅដដែល ធ្វើឱ្យវាងាយស្រួលក្នុងការធ្វើមាត្រដ្ឋាន និងកាត់បន្ថយការខិតខំប្រឹងប្រែង។ តាមរយៈការសរសេរការកំណត់រចនាសម្ព័ន្ធជាកូដ ក្រុមអាចចម្លង ផ្លាស់ប្តូរ និងពិនិត្យមើលហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេបានយ៉ាងឆាប់រហ័សដោយមិនចាំបាច់មានជំហានដោយដៃបន្ថែម។
IaC ការកំណត់រចនាសម្ព័ន្ធជាធម្មតាត្រូវបានរក្សាទុកក្នុងឯកសារដែលគ្រប់គ្រងដោយកំណែ ដែលអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍តាមដានការផ្លាស់ប្តូរ និងត្រឡប់ថយក្រោយប្រសិនបើចាំបាច់។ យោងតាម CISA, IaC គឺជា "ដំណើរការនៃការគ្រប់គ្រង និងការផ្តល់ហេដ្ឋារចនាសម្ព័ន្ធ IT របស់អង្គការមួយដោយប្រើឯកសារកំណត់រចនាសម្ព័ន្ធដែលអាចអានដោយម៉ាស៊ីនបាន"។ វិធីសាស្ត្រនេះកាត់បន្ថយកំហុសរបស់មនុស្ស បង្កើនល្បឿនការដាក់ពង្រាយ និងពង្រឹងសុវត្ថិភាព cloud ដោយអនុវត្តការអនុវត្តល្អបំផុតដោយស្វ័យប្រវត្តិ។
គោលការណ៍សំខាន់ៗនៃ IaC
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) អនុវត្តតាមគោលការណ៍ស្នូលដែលធ្វើឱ្យវា មានប្រសិទ្ធភាព អាចធ្វើមាត្រដ្ឋានបាន និងអាចទុកចិត្តបានតាមរយៈការយល់ដឹងអំពីមូលដ្ឋានគ្រឹះទាំងនេះ ក្រុមនានាអាចទាញយកអត្ថប្រយោជន៍ពេញលេញពី IaC ឧបករណ៍ដែលមាន ធ្វើឱ្យប្រសើរឡើង ស្វ័យប្រវត្តិកម្ម ភាពស៊ីសង្វាក់គ្នា និងសុវត្ថិភាព.
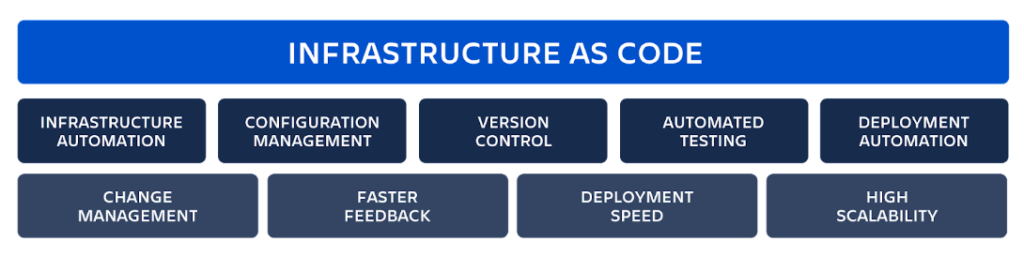
១. ការកំណត់រចនាសម្ព័ន្ធប្រកាស៖ កំណត់ស្ថានភាពដែលចង់បាន
ជាមួយនឹងហេដ្ឋារចនាសម្ព័ន្ធដូចជា Code securityក្រុមការងារកំណត់ពីរបៀបដែលហេដ្ឋារចនាសម្ព័ន្ធគួរមើលទៅជំនួសឱ្យការបញ្ជាក់ការណែនាំជាជំហានៗ។ នេះធ្វើឱ្យការផ្តល់អាចទស្សន៍ទាយបាន និងអាចធ្វើម្តងទៀតបាន ដោយធ្វើឱ្យប្រាកដថាការដាក់ពង្រាយនៅតែស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថាន។ លើសពីនេះ ឧបករណ៍ដូចជា Terraform ធ្វើឱ្យវិធីសាស្រ្តនេះសាមញ្ញ ដែលអនុញ្ញាតឱ្យក្រុមការងារគ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធប្រកបដោយប្រសិទ្ធភាព និងកាត់បន្ថយកំហុសរបស់មនុស្ស។
២. ភាពដូចគ្នានៃអំណាច៖ ធានាបាននូវភាពស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថាន
មិនថាការកំណត់រចនាសម្ព័ន្ធត្រូវបានអនុវត្តប៉ុន្មានដងទេ IaC security ការស្កេនធានាថាស្ថានភាពហេដ្ឋារចនាសម្ព័ន្ធដដែលត្រូវបានរក្សា។ នេះលុបបំបាត់ការផ្លាស់ប្តូរដែលមិននឹកស្មានដល់ និងការរសាត់បាត់នៃការកំណត់រចនាសម្ព័ន្ធ ដែលរក្សាការដាក់ពង្រាយឱ្យមានស្ថេរភាព និងអាចព្យាករណ៍បាន។
៣. ការគ្រប់គ្រងកំណែ៖ តាមដានការផ្លាស់ប្តូរប្រកបដោយប្រសិទ្ធភាព
IaC ឧបករណ៍រក្សាទុកការកំណត់រចនាសម្ព័ន្ធនៅក្នុងប្រព័ន្ធត្រួតពិនិត្យកំណែដូចជា Git ដែលអនុញ្ញាតឱ្យក្រុមតាមដាន ពិនិត្យ និងរំកិលការផ្លាស់ប្ដូរបានយ៉ាងងាយស្រួល។ ជាលទ្ធផល ការផ្លាស់ប្ដូរហេដ្ឋារចនាសម្ព័ន្ធក្លាយជាអាចធ្វើសវនកម្មបាន និងមានតម្លាភាព ដែលធ្វើឱ្យប្រសើរឡើងនូវកិច្ចសហការ និងសុវត្ថិភាព។
៤. ស្វ័យប្រវត្តិកម្ម៖ ការធ្វើឱ្យលំហូរការងារមានភាពប្រសើរឡើង
ស្វ័យប្រវត្តិកម្មគឺជាស្នូលនៃ IaC security ការស្កេន។ វាអនុញ្ញាតឱ្យការផ្គត់ផ្គង់ហេដ្ឋារចនាសម្ព័ន្ធត្រូវបានរួមបញ្ចូលទៅក្នុង CI/CD pipelines ធ្វើឱ្យការដាក់ពង្រាយលឿនជាងមុន និងអាចធ្វើម្តងទៀតបាន។ តាមរយៈការកាត់បន្ថយការងារដោយដៃ ស្វ័យប្រវត្តិកម្មកាត់បន្ថយកំហុស បង្កើនប្រសិទ្ធភាព និងអនុវត្តគោលការណ៍សុវត្ថិភាពដោយស្វ័យប្រវត្តិ។
៥. សមត្ថភាពធ្វើមាត្រដ្ឋាន និងភាពបត់បែន៖ ការសម្របខ្លួនទៅនឹងតម្រូវការដែលកំពុងផ្លាស់ប្តូរ
ជាមួយ IaC ឧបករណ៍នានា ក្រុមអាចធ្វើមាត្រដ្ឋានហេដ្ឋារចនាសម្ព័ន្ធបានយ៉ាងងាយស្រួល។ ឧទាហរណ៍ Terraform និង CloudFormation អនុញ្ញាតឱ្យធនធានកែសម្រួលដោយស្វ័យប្រវត្តិដោយផ្អែកលើតម្រូវការ។ ភាពបត់បែននេះធានាថាហេដ្ឋារចនាសម្ព័ន្ធរីកចម្រើនតាមតម្រូវការ ខណៈពេលដែលរក្សាថ្លៃដើមទាប និងសុវត្ថិភាពនៅនឹងកន្លែង។
IaC ឧបករណ៍
មានច្រើន IaC ឧបករណ៍ដែលមានសម្រាប់ប្រើប្រាស់ ដែលឧបករណ៍នីមួយៗផ្តល់ជូននូវមុខងារពិសេសៗដើម្បីជួយក្រុមធ្វើស្វ័យប្រវត្តិកម្ម គ្រប់គ្រង និងធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេ។ ការជ្រើសរើសឧបករណ៍ដែលត្រឹមត្រូវអាស្រ័យលើអ្នកផ្តល់សេវាកម្ម cloud របស់អ្នក តម្រូវការស្វ័យប្រវត្តិកម្ម និងតម្រូវការសុវត្ថិភាព។ នេះគឺជាឧបករណ៍ Infrastructure as Code មួយចំនួនដែលត្រូវបានប្រើប្រាស់យ៉ាងទូលំទូលាយបំផុត៖
- Terraform - ប្រភពបើកចំហដែលត្រូវបានទទួលយកយ៉ាងទូលំទូលាយ IaC ឧបករណ៍ដែលគាំទ្រអ្នកផ្តល់សេវា cloud ច្រើន រួមទាំង AWS, Azure និង Google Cloud។ វាប្រើការកំណត់រចនាសម្ព័ន្ធប្រកាសដើម្បីធ្វើឱ្យការផ្តល់ និងការធ្វើមាត្រដ្ឋានមានភាពសាមញ្ញ។
- Ansible – ជាចម្បងជាឧបករណ៍គ្រប់គ្រងការកំណត់រចនាសម្ព័ន្ធ ប៉ុន្តែក៏មានប្រយោជន៍សម្រាប់ហេដ្ឋារចនាសម្ព័ន្ធផងដែរ Code security ដោយធ្វើឱ្យការដាក់ពង្រាយដោយស្វ័យប្រវត្តិ និងអនុវត្តភាពស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថាន។
- CloudFormation - ជាអ្នកដែលមានដើមកំណើត AWS IaC សេវាកម្មដែលជួយក្រុមកំណត់ និងផ្តល់ហេដ្ឋារចនាសម្ព័ន្ធដោយសុវត្ថិភាពនៅក្នុងបរិស្ថានដែលមានមូលដ្ឋានលើ AWS។
- គំរូកម្មវិធីគ្រប់គ្រងធនធាន Azure (ARM) - ក្រុមហ៊ុន Microsoft IaC ដំណោះស្រាយសម្រាប់ការគ្រប់គ្រង និងធ្វើស្វ័យប្រវត្តិកម្មហេដ្ឋារចនាសម្ព័ន្ធលើបរិស្ថាន cloud ដែលមានមូលដ្ឋានលើ Azure។
នៅពេលដែលក្រុមនានាទទួលយកហេដ្ឋារចនាសម្ព័ន្ធជាក្រម ការជ្រើសរើសត្រឹមត្រូវ IaC ឧបករណ៍គឺមានសារៈសំខាន់សម្រាប់ស្វ័យប្រវត្តិកម្ម សមត្ថភាពធ្វើមាត្រដ្ឋាន និង IaC security ការស្កេន។ លើសពីនេះ ការរួមបញ្ចូលការអនុវត្តសុវត្ថិភាពទៅក្នុងឧបករណ៍ទាំងនេះជួយការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ដោយធានាថាបរិស្ថានពពកនៅតែមានសុវត្ថិភាពចាប់ពីការដាក់ពង្រាយរហូតដល់ផលិតកម្ម។
អត្ថប្រយោជន៍នៃការ IaC
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) កំពុងផ្លាស់ប្តូររបៀបដែលអង្គការនានារៀបចំ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធពពក។ ជាលទ្ធផល អាជីវកម្មអាចធ្វើស្វ័យប្រវត្តិកម្មការដំឡើងធនធាន ធ្វើការកាន់តែមានប្រសិទ្ធភាព និងកាត់បន្ថយការចំណាយ។ លើសពីនេះ ដោយការប្រើប្រាស់ IaC ឧបករណ៍ទាំងនេះ ក្រុមអាចរក្សាហេដ្ឋារចនាសម្ព័ន្ធឲ្យដូចគ្នានៅទូទាំងបរិស្ថាន ខណៈពេលដែលជៀសវាងកំហុសដោយដៃ។ យោងតាម IBM វិធីសាស្រ្តនេះអនុញ្ញាតឱ្យក្រុម "ធ្វើស្វ័យប្រវត្តិកម្មការបង្កើត ការដាក់ពង្រាយ និងការគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធជាបន្តបន្ទាប់" ដែលនៅទីបំផុតធ្វើឱ្យប្រតិបត្តិការកាន់តែរលូន និងបង្កើនល្បឿននៃការដឹកជញ្ជូន។ ក្រៅពីនេះ ការបន្ថែម IaC ទៅកាន់លំហូរការងារ DevOps ជួយក្រុមពង្រីកហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេបានយ៉ាងងាយស្រួល ដោយរក្សាប្រព័ន្ធឱ្យមានសុវត្ថិភាព និងមានប្រសិទ្ធភាព។
- ពេលវេលាលឿនទៅផ្សារ - IaC លុបបំបាត់តម្រូវការសម្រាប់ការដំឡើងដោយដៃ ដែលធ្វើឱ្យការដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធមានល្បឿនលឿន និងស៊ីសង្វាក់គ្នា។ ជាលទ្ធផល ក្រុមការងារអាចកាត់បន្ថយការពន្យារពេល និងបង្កើនល្បឿនការចេញផ្សាយកម្មវិធី។
- ស្ថេរភាពកាន់តែប្រសើរ – ដោយបញ្ឈប់ការរសាត់នៃការកំណត់រចនាសម្ព័ន្ធ IaC រក្សាហេដ្ឋារចនាសម្ព័ន្ធឱ្យដូចគ្នានៅទូទាំងបរិស្ថានទាំងអស់ ដែលធ្វើឱ្យប្រព័ន្ធកាន់តែមានស្ថេរភាព និងមានសុវត្ថិភាព។
- ផលិតភាពខ្ពស់ – ការធ្វើស្វ័យប្រវត្តិកម្មកិច្ចការហេដ្ឋារចនាសម្ព័ន្ធកាត់បន្ថយការងារដដែលៗ ដូច្នេះអ្នកអភិវឌ្ឍន៍អាចផ្តោតលើគំនិតថ្មីៗ។ លើសពីនេះ IaC សមនឹងយ៉ាងរលូន CI/CD pipelines ដែលធ្វើឱ្យលំហូរការងារអភិវឌ្ឍន៍កាន់តែងាយស្រួលក្នុងការគ្រប់គ្រង។
- ថ្លៃដើមទាប – ការធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធកាត់បន្ថយតម្រូវការសម្រាប់ការងារដោយដៃ ដែលជួយអាជីវកម្មចំណាយតិច និងប្រើប្រាស់ធនធានដោយឈ្លាសវៃ។
- សន្តិសុខកាន់តែរឹងមាំ - ជាមួយ IaC security ការស្កេន ហេដ្ឋារចនាសម្ព័ន្ធនៅតែជួសជុល មានន័យថា ការអាប់ដេតជំនួសសមាសធាតុជំនួសឱ្យការផ្លាស់ប្តូរពួកវា។ នេះរក្សាសុវត្ថិភាពឱ្យរឹងមាំ និងធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការកែកំហុស។
ដោយប្រើប្រាស់ហេដ្ឋារចនាសម្ព័ន្ធជា Code securityអង្គការនានាអាចជំរុញការធ្វើមាត្រដ្ឋាន ប្រសិទ្ធភាព និងសុវត្ថិភាព ខណៈពេលដែលរក្សាបរិស្ថានពពកឱ្យរឹងមាំ និងងាយស្រួលគ្រប់គ្រង។ ក្រៅពីនេះ ការបន្ថែម IaC security ការស្កេនធ្វើឱ្យប្រាកដថាការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធនៅតែត្រូវបានការពារតាំងពីដំបូង។
ហេដ្ឋារចនាសម្ព័ន្ធជាអ្វី Code Security?
ហេដ្ឋារចនាសម្ព័ន្ធដូចជា Code security (IaC security) គឺនិយាយអំពីការរក្សាលេខកូដហេដ្ឋារចនាសម្ព័ន្ធឱ្យមានសុវត្ថិភាពពីហានិភ័យ។ ចាប់តាំងពី IaC ជួយក្រុមនានាក្នុងការរៀបចំបរិស្ថានពពកជាមួយកូដ កំហុសណាមួយ ការលេចធ្លាយអាថ៌កំបាំង ឬកម្មវិធីហួសសម័យអាចបង្កើតបញ្ហាសុវត្ថិភាព។ នោះហើយជាមូលហេតុដែលការធានាសុវត្ថិភាព IaC តាំងពីដើមដំបូងមក វាមានសារៈសំខាន់ណាស់។
វិធីមួយក្នុងចំណោមវិធីល្អបំផុតដើម្បីកែលម្អ IaC security គឺតាមរយៈ។ IaC security ការស្កេន។ ដំណើរការនេះរកឃើញកំហុស ចំណុចខ្សោយ និងការរំលោភច្បាប់សុវត្ថិភាពមុនពេលដែលវាបង្កបញ្ហា។ តាមរយៈការដំណើរការការត្រួតពិនិត្យសុវត្ថិភាពដោយស្វ័យប្រវត្តិ ក្រុមនានាអាចចាប់បញ្ហាបានទាន់ពេលវេលា កាត់បន្ថយហានិភ័យ និងធ្វើឱ្យប្រាកដថាហេដ្ឋារចនាសម្ព័ន្ធរបស់ពួកគេអនុវត្តតាមការអនុវត្តល្អបំផុត។
ហេតុអ្វីបានជាសន្តិសុខមានសារៈសំខាន់នៅក្នុង IaC
ខណៈពេលដែលហេដ្ឋារចនាសម្ព័ន្ធជាកូដធ្វើឱ្យការគ្រប់គ្រងបរិស្ថានពពកកាន់តែងាយស្រួល វាក៏បង្កើតហានិភ័យដែលត្រូវជួសជុលផងដែរ។ ប្រសិនបើក្រុមមិនចាត់វិធានការប្រុងប្រយ័ត្នត្រឹមត្រូវទេ IaC អាចបង្កើតចន្លោះប្រហោងសុវត្ថិភាពដែលអ្នកវាយប្រហារអាចទាញយកប្រយោជន៍ពី។ ឧទាហរណ៍ កំហុសក្នុងការកំណត់រចនាសម្ព័ន្ធ អាថ៌កំបាំងដែលលាតត្រដាង និងកម្មវិធីហួសសម័យអាចធ្វើឱ្យប្រព័ន្ធពពកចុះខ្សោយ។ នោះហើយជាមូលហេតុដែលវាសំខាន់ក្នុងការរួមបញ្ចូលការត្រួតពិនិត្យសុវត្ថិភាពនៅក្នុង IaC លំហូរការងារ។
ហានិភ័យសន្តិសុខទូទៅនៅក្នុង IaC
- អាថ៌កំបាំងដែលបានបង្ហាញ – រក្សាទុកពាក្យសម្ងាត់ ឬកូនសោ API នៅខាងក្នុង IaC ឯកសារអាចនាំឱ្យមានការលេចធ្លាយទិន្នន័យ។ ផ្ទុយទៅវិញ ក្រុមនានាគួរតែប្រើឧបករណ៍ដូចជា AWS Secrets Manager ឬ HashiCorp Vault ដើម្បីរក្សាការសម្ងាត់ឱ្យមានសុវត្ថិភាព។
- កំហុសក្នុងការកំណត់រចនាសម្ព័ន្ធ – ការកំណត់សុវត្ថិភាពខ្សោយ ដូចជាច្រកបើកចំហ ឬការផ្ទៀងផ្ទាត់មិនត្រឹមត្រូវ អាចធ្វើឱ្យអ្នកវាយប្រហារចូលបានកាន់តែងាយស្រួល។ ការជួសជុលកំហុសទាំងនេះតាំងពីដំបូងជួយការពារចន្លោះប្រហោងសុវត្ថិភាព។
- កម្មវិធីដែលមិនទាន់បានជួសជុល - កំណែកម្មវិធីចាស់ៗនៅក្នុង IaC គំរូអាចមានចំណុចខ្វះខាតផ្នែកសុវត្ថិភាព។ ការអាប់ដេត និងការស្កេនសុវត្ថិភាពជាប្រចាំជួយការពារប្រព័ន្ធ។
- បញ្ហាគ្រប់គ្រងការចូលប្រើប្រាស់ – បើគ្មានច្បាប់ចូលប្រើប្រាស់ដែលផ្អែកលើតួនាទីត្រឹមត្រូវទេ មនុស្សខុសអាចនឹងផ្លាស់ប្តូរការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធ។ ការកំណត់ដែនកំណត់លើអ្នកដែលអាចធ្វើការផ្លាស់ប្តូរកាត់បន្ថយហានិភ័យសុវត្ថិភាព។
ការអនុវត្តល្អបំផុតសម្រាប់ការរក្សា IaC សុវត្ថិភាព
ការធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) គឺមានសារៈសំខាន់ណាស់ក្នុងការទប់ស្កាត់ហានិភ័យសុវត្ថិភាព ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និង ការអនុលោមតាមច្បាប់ ការរំលោភបំពាន។ ចាប់តាំងពី IaC ដោយធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ កំហុសណាមួយនៅក្នុងកូដអាចរីករាលដាលយ៉ាងឆាប់រហ័សនៅទូទាំងបរិស្ថាន ដែលបង្កើនការប្រឈមនឹងហានិភ័យ។ សម្រាប់ហេតុផលនេះ ក្រុមនានាត្រូវតែអនុវត្តតាមការអនុវត្តល្អបំផុតផ្នែកសុវត្ថិភាព ដើម្បីកាត់បន្ថយហានិភ័យ រក្សាការគ្រប់គ្រង និងរក្សាបរិស្ថានពពកឱ្យមានសុវត្ថិភាព។ បើមិនដូច្នោះទេ គម្លាតសុវត្ថិភាពអាចនឹងមិនត្រូវបានរកឃើញ ដែលនាំឱ្យមានការរំលោភបំពាន ឬការបរាជ័យប្រតិបត្តិការ។
នេះជារបៀបកសាងភាពរឹងមាំ IaC security យុទ្ធសាស្ត្រ៖
១. ប្រើការគ្រប់គ្រងកំណែដើម្បីតាមដាន និងធានាសុវត្ថិភាព IaC ឯកសារ
រក្សា IaC ឯកសារនៅក្នុង ឃ្លាំង Git គឺចាំបាច់សម្រាប់ភាពមើលឃើញ សុវត្ថិភាព និងកិច្ចសហការ។ តាមរយៈការរក្សាទុកការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធនៅក្នុងការគ្រប់គ្រងកំណែ ក្រុមអាច៖
- តាមដានការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធតាមពេលវេលា ដែលកាត់បន្ថយហានិភ័យនៃការកែប្រែដោយគ្មានការអនុញ្ញាត។
- ការត្រឡប់ទៅកំណែមុនយ៉ាងរហ័ស ប្រសិនបើការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវបង្កបញ្ហា។
- អនុវត្តគោលការណ៍សុវត្ថិភាពនៅកម្រិតឃ្លាំង ដោយការពារកូដមិនមានសុវត្ថិភាពពីការដាក់ពង្រាយ។
លើសពីនេះ តាមរយៈការអនុវត្តការពិនិត្យកូដមុនពេលបញ្ចូលការផ្លាស់ប្តូរ ក្រុមការងារអាចធានាថា ការអាប់ដេតហេដ្ឋារចនាសម្ព័ន្ធនីមួយៗត្រូវបានត្រួតពិនិត្យហានិភ័យសុវត្ថិភាពមុនពេលវាដាក់ឱ្យដំណើរការ។ ជំហាននេះជួយលុបបំបាត់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ដែលបើមិនដូច្នោះទេអាចនាំឱ្យមានភាពងាយរងគ្រោះ។
2. ធ្វើស្វ័យប្រវត្តិកម្មការធ្វើតេស្តសុវត្ថិភាពដើម្បីចាប់បញ្ហាឱ្យបានឆាប់
ការពិនិត្យឡើងវិញនូវលេខកូដហេដ្ឋារចនាសម្ព័ន្ធដោយដៃគឺយឺត ងាយនឹងកំហុស និងគ្មានប្រសិទ្ធភាព។ ផ្ទុយទៅវិញ ក្រុមនានាគួរតែពឹងផ្អែកលើការធ្វើតេស្តសុវត្ថិភាពដោយស្វ័យប្រវត្តិ ដើម្បីរកឃើញភាពងាយរងគ្រោះមុនពេលដាក់ពង្រាយ។ ដោយការរួមបញ្ចូលការស្កេនសុវត្ថិភាពទៅក្នុង CI/CD pipelineស, ក្រុមអាច៖
- រកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ គម្លាតសុវត្ថិភាព និងការរំលោភលើការអនុលោមតាមច្បាប់ក្នុងពេលវេលាជាក់ស្តែង។
- ធានាថាហេដ្ឋារចនាសម្ព័ន្ធត្រូវបានដាក់ពង្រាយដោយសុវត្ថិភាព និងអនុវត្តតាមគោលការណ៍សុវត្ថិភាព។
- កាត់បន្ថយកំហុសរបស់មនុស្សដែលអាចបង្កឱ្យមានហានិភ័យសន្តិសុខ ឬការបរាជ័យក្នុងប្រតិបត្តិការ។
លើសពីនេះ តាមរយៈការធ្វើស្វ័យប្រវត្តិកម្មការស្កេនសុវត្ថិភាព ក្រុមការងារអាចកាត់បន្ថយបន្ទុកលើក្រុមការងារសុវត្ថិភាពបានយ៉ាងច្រើន។ អ្នកអភិវឌ្ឍន៍អាចដោះស្រាយបញ្ហាបានទាន់ពេលវេលាដោយមិនរំខានដល់ដំណើរការការងារ ដែលអនុញ្ញាតឱ្យមានការដាក់ពង្រាយលឿន និងមានសុវត្ថិភាពជាងមុន។
៣. កំណត់ច្បាប់ចូលប្រើដើម្បីកំណត់ការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាត
បើគ្មានការគ្រប់គ្រងការចូលប្រើប្រាស់ត្រឹមត្រូវទេ ការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធអាចក្លាយជាហានិភ័យសន្តិសុខធ្ងន់ធ្ងរ។ ការចូលប្រើប្រាស់ដោយគ្មានការរឹតត្បិតបង្កើនឱកាសនៃការកែប្រែដោយចៃដន្យ ការគំរាមកំហែងពីខាងក្នុង និងការរំលោភលើសុវត្ថិភាព។ ដើម្បីការពារការអាប់ដេតដោយគ្មានការអនុញ្ញាត ក្រុមគួរតែ៖
- អនុវត្តការគ្រប់គ្រងការចូលប្រើផ្អែកលើតួនាទី (RBAC) ដើម្បីកំណត់អ្នកដែលអាចកែប្រែ ឬដាក់ពង្រាយ IaC.
- អនុវត្តគោលការណ៍នៃសិទ្ធិតិចតួចបំផុត (PoLP) ដើម្បីធានាថាអ្នកប្រើប្រាស់អាចចូលប្រើបានតែអ្វីដែលពួកគេត្រូវការប៉ុណ្ណោះ។
- តម្រូវឱ្យមានការផ្ទៀងផ្ទាត់ពហុកត្តា (MFA) ដើម្បីបន្ថែមស្រទាប់សុវត្ថិភាពបន្ថែមនៅពេលកែប្រែការរៀបចំហេដ្ឋារចនាសម្ព័ន្ធ។
លើសពីនេះ ដោយការរឹតត្បិតការចូលមើលព័ត៌មានសំខាន់ៗ IaC ឯកសារ ក្រុមការងារអាចការពារការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ ដែលអាចធ្វើឱ្យបរិស្ថានពពកប្រឈមនឹងការវាយប្រហារ។ ការធ្វើសវនកម្មជាប្រចាំក៏ជួយកំណត់អត្តសញ្ញាណការអនុញ្ញាតលើសលប់ដែលគួរតែត្រូវបានដកហូតផងដែរ។
4 ។ ម៉ូនីទ័រ IaC សម្រាប់ការផ្លាស់ប្តូរដែលមិននឹកស្មានដល់ និងការគំរាមកំហែងសន្តិសុខ
ការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធកើតឡើងជាញឹកញាប់ ប៉ុន្តែមិនមែនការផ្លាស់ប្តូរទាំងអស់សុទ្ធតែមានចេតនា ឬមានសុវត្ថិភាពនោះទេ។ សម្រាប់ហេតុផលនេះ ការត្រួតពិនិត្យជាបន្តបន្ទាប់គឺមានសារៈសំខាន់ណាស់ដើម្បីរកឃើញហានិភ័យសន្តិសុខមុនពេលវាកើនឡើង។ តាមរយៈការប្រើប្រាស់ការត្រួតពិនិត្យតាមពេលវេលាជាក់ស្តែង ក្រុមនានាអាច៖
- កំណត់អត្តសញ្ញាណការកែប្រែគួរឱ្យសង្ស័យនៅក្នុងការកំណត់រចនាសម្ព័ន្ធមុនពេលវានាំឱ្យមានឧប្បត្តិហេតុសុវត្ថិភាព។
- ទទួលបានការជូនដំណឹងនៅពេលដែលច្បាប់សុវត្ថិភាពត្រូវបានរំលោភបំពាន ដែលអនុញ្ញាតឱ្យមានសកម្មភាពរហ័សដើម្បីជួសជុលការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
- ធានាការអនុលោមតាមច្បាប់ដោយរក្សាការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធឱ្យស្របនឹងគោលការណ៍សុវត្ថិភាព។
លើសពីនេះ ការរកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវតាំងពីដំបូងជួយការពារការរំលោភលើសុវត្ថិភាព និងការបរាជ័យក្នុងការអនុលោមតាមច្បាប់។ ក្រុមដែលត្រួតពិនិត្យយ៉ាងសកម្មនូវ IaC បរិស្ថានទទួលបានភាពមើលឃើញកាន់តែប្រសើរឡើងចំពោះការគំរាមកំហែងដែលអាចកើតមាន ដែលកាត់បន្ថយឱកាសនៃបញ្ហាសុវត្ថិភាពដែលមិនបានកត់សម្គាល់កាន់តែកើនឡើង។
គន្លឹះ៖ រៀបចំការជូនដំណឹងដោយស្វ័យប្រវត្តិសម្រាប់ការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតនៅក្នុង IaC ឃ្លាំង និងបរិយាកាសផលិតកម្ម ដើម្បីចាប់បញ្ហាសុវត្ថិភាព មុនពេលវាក្លាយជាហានិភ័យធំៗ។
5. ឧស្សាហ៍ Update និង Patch IaC Configurations
ដូចគ្នានឹងកម្មវិធីដែរ កូដហេដ្ឋារចនាសម្ព័ន្ធត្រូវតែធ្វើបច្ចុប្បន្នភាពជាប្រចាំដើម្បីរក្សាសុវត្ថិភាព។ យូរៗទៅ ការកំណត់រចនាសម្ព័ន្ធហួសសម័យអាចបង្កើតភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព ដែលនាំឱ្យមានការបរាជ័យក្នុងការអនុលោមតាមច្បាប់ ឬបញ្ហាប្រតិបត្តិការ។ ដើម្បីនៅមុនហានិភ័យ ក្រុមគួរតែ៖
- ស្កេនរកភាពអាស្រ័យដែលលែងប្រើ ហើយអនុវត្តបំណះដើម្បីលុបសមាសធាតុហួសសម័យ។
- កុំលុបការកំណត់រចនាសម្ព័ន្ធចាំបាច់ ឬមិនមានសុវត្ថិភាពដែលអាចធ្វើឱ្យប្រព័ន្ធប្រឈមនឹងការវាយប្រហារ។
- រក្សាបច្ចុប្បន្នភាពគោលការណ៍សុវត្ថិភាពឱ្យស្របតាមការអនុវត្តល្អបំផុត និងតម្រូវការបទប្បញ្ញត្តិដែលកំពុងវិវត្ត។
លើសពីនេះ ដោយការរក្សាភាពទាន់សម័យ IaC គំរូ ក្រុមអាចបង្កើនភាពជឿជាក់នៃហេដ្ឋារចនាសម្ព័ន្ធ កាត់បន្ថយចំណុចខ្សោយសុវត្ថិភាព និងអនុវត្តគោលនយោបាយសុវត្ថិភាពដែលស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថាន។
របៀបដែល Xygeni មានភាពប្រសើរឡើង IaC Security
នៅពេលដែលក្រុមនានាទទួលយកហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) សុវត្ថិភាពត្រូវតែជាអាទិភាពនៅគ្រប់ដំណាក់កាល។ បើគ្មានវិធានការសុវត្ថិភាពត្រឹមត្រូវទេ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការលេចធ្លាយអាថ៌កំបាំង និងការពឹងផ្អែកហួសសម័យអាចនាំឱ្យមានការរំលោភបំពាន និងការរំលោភលើការអនុលោម។ ដើម្បីទប់ស្កាត់ហានិភ័យទាំងនេះ Xygeni ផ្តល់ជូននូវឧបករណ៍សុវត្ថិភាពដោយស្វ័យប្រវត្តិដែលរួមបញ្ចូលដោយផ្ទាល់ទៅក្នុងលំហូរការងារអភិវឌ្ឍន៍ ដោយធានាថាសុវត្ថិភាពត្រូវបានបង្កប់តាំងពីដំបូង។
ដោយបន្ថែម IaC security ការស្កេន ការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង និង CI/CD ការធ្វើសមាហរណកម្ម Xygeni ជួយក្រុមនានារកឃើញ និងដោះស្រាយបញ្ហាសុវត្ថិភាព មុនពេលដែលវាប៉ះពាល់ដល់បរិស្ថានផលិតកម្ម។
1. ស្វ័យប្រវត្តិ IaC Security កំពុងស្កេន
ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវគឺជាហានិភ័យសុវត្ថិភាពដ៏ធំបំផុតមួយនៅក្នុងបរិស្ថានពពក។ សូម្បីតែកំហុសតូចតាចក៏ដោយ — ដូចជាការកំណត់រចនាសម្ព័ន្ធការអនុញ្ញាតផ្ទុកមិនត្រឹមត្រូវ ច្រកបើកចំហ ឬការកំណត់ការផ្ទៀងផ្ទាត់ខ្សោយ — អាចធ្វើឱ្យហេដ្ឋារចនាសម្ព័ន្ធប្រឈមនឹងការវាយប្រហារ។ ដើម្បីការពារបញ្ហានេះ Xygeni ស្កេនដោយស្វ័យប្រវត្តិ។ IaC ការកំណត់រចនាសម្ព័ន្ធមុនពេលដាក់ពង្រាយ។
Xygeni គាំទ្រ Terraform, CloudFormation, Kubernetes និង Docker ហើយពិនិត្យមើល៖
- កំហុសក្នុងការកំណត់រចនាសម្ព័ន្ធដែលអាចធ្វើឱ្យសុវត្ថិភាពលើពពកចុះខ្សោយ។
- ការបំពានគោលការណ៍សុវត្ថិភាពដែលអាចនាំឱ្យមានការបរាជ័យក្នុងការអនុលោមតាមច្បាប់។
- សមាសធាតុកម្មវិធីហួសសម័យដែលបង្កើតភាពងាយរងគ្រោះ។
តាមរយៈការដំណើរការស្កេនសុវត្ថិភាពមុនពេលដាក់ពង្រាយកូដ Xygeni រារាំងការផ្លាស់ប្តូរដែលមានហានិភ័យមុនពេលវាក្លាយជាការគំរាមកំហែង។ វិធីសាស្រ្តសកម្មនេះកាត់បន្ថយឧប្បត្តិហេតុសុវត្ថិភាព និងរក្សាហេដ្ឋារចនាសម្ព័ន្ធឱ្យមានសុវត្ថិភាព។
គន្លឹះ៖ រួមបញ្ចូលគ្នា IaC security ស្កេនចូលទៅក្នុង CI/CD pipelineដើម្បីធានាថាលេខកូដហេដ្ឋារចនាសម្ព័ន្ធទាំងអស់ឆ្លងកាត់ការត្រួតពិនិត្យសុវត្ថិភាពមុនពេលដាក់ពង្រាយ។
២. ការស្វែងរក និងការការពារអាថ៌កំបាំង
ការបង្ហាញអាថ៌កំបាំងនៅក្នុង IaC ឯកសារគឺជាកំហុសសុវត្ថិភាពដ៏គ្រោះថ្នាក់បំផុតមួយ។ កូនសោ API ដែលបានអ៊ិនកូដដោយ Hardcoded, ព័ត៌មានសម្ងាត់ Cloud និងពាក្យសម្ងាត់មូលដ្ឋានទិន្នន័យអាចត្រូវបានកេងប្រវ័ញ្ចប្រសិនបើវាត្រូវបានលេចធ្លាយ។ ដើម្បីទប់ស្កាត់បញ្ហានេះ Xygeni ស្កេនឃ្លាំងទិន្នន័យ និង CI/CD pipelineសម្រាប់ទិន្នន័យរសើបមុនពេលដាក់ពង្រាយ។
Xygeni ជួយក្រុម៖
- កំណត់អត្តសញ្ញាណសោ API, ថូខឹនចូលប្រើ និងសោអ៊ិនគ្រីបនៅក្នុង IaC ឯកសារ។
- ទប់ស្កាត់អាថ៌កំបាំងដែលបានលាតត្រដាង មុនពេលវាក្លាយជាហានិភ័យសុវត្ថិភាព។
- ជូនដំណឹងដល់ក្រុមការងារភ្លាមៗ ដើម្បីឱ្យពួកគេអាចលុប និងបង្វិលព័ត៌មានសម្ងាត់ដែលរងការលួចចូលបាន។
លើសពីនេះ Xygeni រួមបញ្ចូលជាមួយដំណោះស្រាយគ្រប់គ្រងអាថ៌កំបាំងដូចជា AWS Secrets Manager និង HashiCorp Vault ដោយធានាថាទិន្នន័យរសើបត្រូវបានរក្សាទុកដោយសុវត្ថិភាព។
គន្លឹះ៖ កុំរក្សាទុកអាថ៌កំបាំងដោយផ្ទាល់នៅក្នុង IaC ឯកសារ។ ផ្ទុយទៅវិញ សូមប្រើឧបករណ៍គ្រប់គ្រងសម្ងាត់ដែលមានសុវត្ថិភាព និងអនុវត្តការស្កេនដោយស្វ័យប្រវត្តិ ដើម្បីចាប់ការលេចធ្លាយដោយចៃដន្យ។
3. ពេលវេលាពិត IaC ការត្រួតពិនិត្យ និងការរកឃើញការគំរាមកំហែង
សូម្បីតែបន្ទាប់ពីការដាក់ពង្រាយក៏ដោយ ហានិភ័យសុវត្ថិភាពអាចកើតឡើងដោយសារតែការផ្លាស់ប្តូរដែលមិននឹកស្មានដល់ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬការប៉ុនប៉ងចូលប្រើដោយគ្មានការអនុញ្ញាត។ នោះហើយជាមូលហេតុដែលការត្រួតពិនិត្យជាបន្តបន្ទាប់គឺមានសារៈសំខាន់។ Xygeni តាមដានជានិច្ច IaC បរិស្ថាននានាក្នុងពេលវេលាជាក់ស្តែង ដោយរកឃើញភាពមិនប្រក្រតី និងការគំរាមកំហែងសន្តិសុខមុនពេលពួកវាកើនឡើង។
ជាមួយនឹងសមត្ថភាពរកឃើញការគំរាមកំហែងរបស់ Xygeni ក្រុមនានាអាច៖
- រកឃើញការផ្លាស់ប្តូរមិនធម្មតានៅក្នុងការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធ។
- ទទួលបានការជូនដំណឹងនៅពេលដែលគោលការណ៍សុវត្ថិភាពត្រូវបានរំលោភបំពាន។
- ត្រូវប្រាកដថាការកំណត់ហេដ្ឋារចនាសម្ព័ន្ធនៅតែអនុលោមតាមច្បាប់ និងមានសុវត្ថិភាព។
តាមរយៈការត្រួតពិនិត្យហេដ្ឋារចនាសម្ព័ន្ធយ៉ាងសកម្ម Xygeni ជួយក្រុមនានារកឃើញសកម្មភាពគួរឱ្យសង្ស័យមុនពេលវានាំឱ្យមានឧប្បត្តិហេតុសន្តិសុខ។
គន្លឹះ៖ រៀបចំការជូនដំណឹងដោយស្វ័យប្រវត្តិ ដើម្បីជូនដំណឹងដល់ក្រុមសន្តិសុខ នៅពេលណាដែលការផ្លាស់ប្តូរដែលមានហានិភ័យខ្ពស់ត្រូវបានរកឃើញនៅក្នុងការកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធ។
4. CI/CD ការរួមបញ្ចូលសម្រាប់ការដាក់ពង្រាយដែលមានសុវត្ថិភាពជាងមុន
សន្តិសុខមិនគួរធ្វើឱ្យការអភិវឌ្ឍយឺតយ៉ាវនោះទេ។ ផ្ទុយទៅវិញ វាគួរតែត្រូវបានសាងសង់ដោយផ្ទាល់ទៅក្នុង CI/CD pipelines ដោយធានាថាការត្រួតពិនិត្យសុវត្ថិភាពកើតឡើងដោយស្វ័យប្រវត្តិមុនពេលដាក់ពង្រាយ។ Xygeni រួមបញ្ចូលជាមួយ GitHub, GitLab, Jenkins និង CircleCI ដែលធ្វើឱ្យសុវត្ថិភាពក្លាយជាផ្នែកមួយដ៏រលូននៃដំណើរការអភិវឌ្ឍន៍។
ជាមួយ Xygeni's CI/CD ការរួមបញ្ចូល ក្រុមអាច៖
- ទប់ស្កាត់ការដាក់ពង្រាយប្រកបដោយគ្រោះថ្នាក់ដោយអនុវត្តគោលនយោបាយសន្តិសុខនៅគ្រប់ដំណាក់កាល។
- ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយផ្អែកលើកម្រិតហានិភ័យ ដើម្បីឱ្យក្រុមការងារជួសជុលបញ្ហាសំខាន់បំផុតជាមុនសិន។
- តាមដានការអនុលោមតាមសុវត្ថិភាពនៅទូទាំងបរិស្ថានហេដ្ឋារចនាសម្ព័ន្ធទាំងអស់។
តាមរយៈការបង្កប់សុវត្ថិភាពទៅក្នុងលំហូរការងារ DevOps ក្រុមហ៊ុន Xygeni ធានាថាហេដ្ឋារចនាសម្ព័ន្ធនៅតែមានសុវត្ថិភាពដោយមិនធ្វើឱ្យការអភិវឌ្ឍន៍ថយចុះ។
គន្លឹះ៖ ស្វ័យប្រវត្តិកម្មការត្រួតពិនិត្យសុវត្ថិភាពនៅក្នុង CI/CD pipelineដើម្បីឱ្យក្រុមអាចរកឃើញបញ្ហាសុវត្ថិភាពបានទាន់ពេលវេលា មុនពេលពួកគេឈានដល់ការផលិត។
ហេតុអ្វីត្រូវជ្រើសរើស Xygeni សម្រាប់ IaC Security?
ការជ្រើសរើស IaC ដំណោះស្រាយសន្តិសុខ គឺមានសារៈសំខាន់ណាស់ក្នុងការរក្សាបរិស្ថានពពកឱ្យមានសុវត្ថិភាព ខណៈពេលដែលរក្សាបាននូវលំហូរការងារដែលមានល្បឿនលឿន និងមានប្រសិទ្ធភាព។ Xygeni លេចធ្លោព្រោះវាផ្តល់នូវវិធីសាស្រ្តស្វ័យប្រវត្តិកម្មជាមុនសិន និងផ្អែកលើហានិភ័យដើម្បី IaC security.
នេះជាមូលហេតុដែល Xygeni គឺជាជម្រើសដ៏ល្អបំផុតសម្រាប់ការធានាសុវត្ថិភាពហេដ្ឋារចនាសម្ព័ន្ធជាកូដ៖
- ស្វ័យប្រវត្តិ IaC Security ស្កេន៖ រកឃើញការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ការរំលោភលើការអនុលោម និងហានិភ័យសុវត្ថិភាពមុនពេលដាក់ពង្រាយ។
- ការការពារសម្ងាត់៖ ការពារការលេចធ្លាយសម្ងាត់ដែលបានអ៊ិនកូដរឹងចូលទៅក្នុងឃ្លាំង ឬបរិយាកាសផលិតកម្ម។
- ជាបន្ត IaC ការត្រួតពិនិត្យ៖ ផ្តល់នូវភាពមើលឃើញជាក់ស្តែងទៅលើការផ្លាស់ប្តូរហេដ្ឋារចនាសម្ព័ន្ធ និងជូនដំណឹងដល់ក្រុមការងារអំពីការគំរាមកំហែងសន្តិសុខដែលអាចកើតមាន។
- គ្មានថ្នេរ CI/CD សមាហរណកម្ម៖ ធានាថាសុវត្ថិភាពត្រូវបានបង្កើតឡើងនៅក្នុងការអភិវឌ្ឍន៍ pipelineដោយមិនធ្វើឱ្យការចេញផ្សាយថយចុះ។
- ការកំណត់អាទិភាពផ្អែកលើហានិភ័យ: ផ្តោតលើចំណុចខ្សោយសំខាន់បំផុត ដើម្បីឱ្យក្រុមអាចជួសជុលបញ្ហាដែលមានហានិភ័យខ្ពស់ជាមុនសិន។
ជាមួយ Xygeni ក្រុមនានាអាចធ្វើស្វ័យប្រវត្តិកម្ម IaC securityលុបបំបាត់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការពារបរិស្ថានពពកពីការគំរាមកំហែង - ទាំងអស់នេះដោយមិនរំខានដល់ដំណើរការអភិវឌ្ឍន៍ឡើយ។
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅ ដើម្បីការពារហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នកជាកូដ? ទំនាក់ទំនង Xygeni ថ្ងៃនេះដើម្បីបញ្ចូលគ្នា IaC security ការស្កេនចូលទៅក្នុង DevOps របស់អ្នក pipelines!

សំណួរដែលសួរញឹកញាប់ (FAQ) អំពីហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC)
តើឧទាហរណ៍នៃហេដ្ឋារចនាសម្ព័ន្ធជាកូដជាអ្វី?
ឧទាហរណ៍មួយក្នុងចំណោមឧទាហរណ៍ទូទៅបំផុតនៃហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) កំពុងប្រើប្រាស់ Terraform ដើម្បីបង្កើត និងគ្រប់គ្រងធនធាន cloud។ ឧទាហរណ៍ ក្រុមមួយអាចសរសេរស្គ្រីប Terraform ដែលកំណត់ម៉ាស៊ីននិម្មិត មូលដ្ឋានទិន្នន័យ និងការកំណត់បណ្តាញនៅក្នុង AWS, Azure ឬ Google Cloud។ នៅពេលដែលបានអនុវត្ត ស្គ្រីបនឹងផ្តល់បរិស្ថានទាំងមូលដោយស្វ័យប្រវត្តិ ដោយធានាថាអ្វីៗគ្រប់យ៉ាងនៅតែស៊ីសង្វាក់គ្នា និងអាចធ្វើម្តងទៀតបានដោយមិនចាំបាច់ដំឡើងដោយដៃ។
ឧទាហរណ៍ផ្សេងទៀតនៃ IaC រួមមាន:
-គំរូ AWS CloudFormation ដើម្បីកំណត់ និងផ្តល់ធនធាន cloud។
-អាចទទួលយកបាន playbooks ដើម្បីកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនមេ និងធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ។
- ឯកសារ YAML របស់ Kubernetes ដើម្បីដាក់ពង្រាយ និងគ្រប់គ្រងកម្មវិធីដែលមានកុងតឺន័រ។
តើ Infrastructure as Code ត្រូវបានប្រើសម្រាប់អ្វី?
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) ត្រូវបានប្រើជាចម្បងដើម្បីធ្វើស្វ័យប្រវត្តិកម្ម គ្រប់គ្រង និងធ្វើមាត្រដ្ឋានហេដ្ឋារចនាសម្ព័ន្ធ IT ប្រកបដោយប្រសិទ្ធភាព។ ជំនួសឱ្យការកំណត់រចនាសម្ព័ន្ធធនធានដោយដៃ ក្រុមនានាពឹងផ្អែកលើ IaC ឧបករណ៍ដើម្បី៖
- ផ្ដល់ធនធានលើ cloud ដូចជាម៉ាស៊ីននិម្មិត កន្លែងផ្ទុក និងមូលដ្ឋានទិន្នន័យ។
- ធានាបាននូវភាពស៊ីសង្វាក់គ្នានៅទូទាំងបរិយាកាសផ្សេងៗគ្នា (ការអភិវឌ្ឍន៍ ការធ្វើតេស្ត និងផលិតកម្ម)។
- ធ្វើឱ្យការដាក់ពង្រាយដោយស្វ័យប្រវត្តិដោយរួមបញ្ចូលជាមួយ CI/CD pipelines.
-បង្កើនសុវត្ថិភាពដោយអនុវត្តការត្រួតពិនិត្យការអនុលោម និងការស្កេនរកការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
-ធ្វើមាត្រដ្ឋានហេដ្ឋារចនាសម្ព័ន្ធប្រកបដោយថាមវន្តដោយផ្អែកលើតម្រូវការ ដោយជៀសវាងការផ្គត់ផ្គង់លើសកម្រិត ឬកង្វះខាតធនធាន។
តើអ្វីដែលតំណាងឲ្យលំហូរការងារ Infrastructure as Code?
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) លំហូរការងារអនុវត្តតាមដំណើរការដែលមានរចនាសម្ព័ន្ធ ដែលជួយក្រុមកំណត់ ដាក់ពង្រាយ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធតាមរបៀបដែលអាចទុកចិត្តបាន។ ជាធម្មតា ដំណើរការនេះរួមមាន៖
- សរសេរកូដដើម្បីកំណត់រចនាសម្ព័ន្ធហេដ្ឋារចនាសម្ព័ន្ធ។
-រក្សាទុកការកំណត់រចនាសម្ព័ន្ធនៅក្នុងការគ្រប់គ្រងកំណែ (ដូចជា Git) ដើម្បីតាមដានការផ្លាស់ប្តូរ។
- ការត្រួតពិនិត្យសុវត្ថិភាព និងការអនុលោមតាមច្បាប់ ដើម្បីចាប់កំហុសក្នុងការកំណត់រចនាសម្ព័ន្ធឲ្យបានឆាប់។
- ដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធដោយស្វ័យប្រវត្តិដោយប្រើឧបករណ៍ដូចជា Terraform ឬ CloudFormation។
- តាមដាន និងធ្វើបច្ចុប្បន្នភាពធនធានជាបន្តបន្ទាប់ ដើម្បីរក្សាសុវត្ថិភាព និងភាពស៊ីសង្វាក់គ្នា។
តើ Terraform នៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធជាកូដជាអ្វី?
Terraform គឺជាប្រភពបើកចំហដ៏ពេញនិយមបំផុតមួយ IaC ឧបករណ៍ដែលមានសម្រាប់ប្រើប្រាស់សព្វថ្ងៃនេះ។ មិនដូចការផ្តល់សេវាកម្មលើ Cloud ដោយដៃទេ Terraform អនុញ្ញាតឱ្យក្រុមកំណត់ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ និងដាក់ពង្រាយវាដោយស្វ័យប្រវត្តិនៅទូទាំងអ្នកផ្តល់សេវា Cloud ច្រើនដូចជា AWS, Azure និង Google Cloud។
ជាមួយ Terraform ក្រុមអាច៖
- ធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធ និងការអាប់ដេត។
-ប្រើប្រាស់វិធីសាស្រ្តប្រកាស ដើម្បីកំណត់ធនធានប្រកបដោយប្រសិទ្ធភាព។
- ធានាបាននូវភាពស៊ីសង្វាក់គ្នានៅទូទាំងបរិស្ថានផ្សេងៗគ្នា។
តើ Infrastructure as Code ដំណើរការយ៉ាងដូចម្តេច?
ជំនួសឲ្យការរៀបចំហេដ្ឋារចនាសម្ព័ន្ធដោយដៃ IaC អនុញ្ញាតឱ្យក្រុមកំណត់វាដោយប្រើកូដ។ នេះធ្វើឱ្យការដាក់ពង្រាយលឿនជាងមុន អាចទុកចិត្តបានជាងមុន និងអាចធ្វើម្តងទៀត។
ដំណើរការជាធម្មតារួមបញ្ចូលៈ
-សរសេរការកំណត់រចនាសម្ព័ន្ធក្នុងទម្រង់ដែលអាចអានដោយម៉ាស៊ីនបានដូចជា YAML, JSON ឬ HCL។
- ការអនុវត្តការកំណត់រចនាសម្ព័ន្ធដោយប្រើ IaC ឧបករណ៍ដូចជា Terraform ឬ CloudFormation។
-ដំណើរការស្កេនសុវត្ថិភាព ដើម្បីកំណត់អត្តសញ្ញាណកំហុសឆ្គង ឬចំណុចខ្សោយដែលអាចកើតមាន។
-ដាក់ពង្រាយហេដ្ឋារចនាសម្ព័ន្ធដោយស្វ័យប្រវត្តិនៅទូទាំងបរិស្ថានពពក។
តើអ្នកសាកល្បងហេដ្ឋារចនាសម្ព័ន្ធជាកូដដោយរបៀបណា
ការសាកល្បង IaC គឺមានសារៈសំខាន់ណាស់ដើម្បីធានាសុវត្ថិភាព ភាពជឿជាក់ និងការអនុលោមតាមច្បាប់។ បើគ្មានការធ្វើតេស្តត្រឹមត្រូវទេ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចនាំឱ្យមានភាពងាយរងគ្រោះ ឬពេលវេលារងចាំ។
ការអនុវត្តល្អបំផុតមួយចំនួនសម្រាប់ការធ្វើតេស្តរួមមាន៖
-ការវិភាគឋិតិវន្ត – រកឃើញកំហុសវាក្យសម្ព័ន្ធ និងបញ្ហាសុវត្ថិភាពមុនពេលដាក់ពង្រាយ។
-ការត្រួតពិនិត្យគោលនយោបាយជាកូដ – ធានាថាហេដ្ឋារចនាសម្ព័ន្ធអនុវត្តតាមគោលការណ៍ណែនាំអនុលោមភាព និងសុវត្ថិភាព។
- ការធ្វើតេស្តឯកតា - ផ្ទៀងផ្ទាត់ផ្នែកជាក់លាក់នៃការរៀបចំហេដ្ឋារចនាសម្ព័ន្ធ។
-ការធ្វើតេស្តសមាហរណកម្ម – បញ្ជាក់ថាសមាសធាតុហេដ្ឋារចនាសម្ព័ន្ធដំណើរការបានត្រឹមត្រូវជាមួយកម្មវិធី។
តើហេដ្ឋារចនាសម្ព័ន្ធ Docker ជាកូដមែនទេ?
Docker មិនមែនជាកម្មវិធីពេញលេញទេ IaC ឧបករណ៍មួយ ប៉ុន្តែវាដើរតួនាទីក្នុងស្វ័យប្រវត្តិកម្មហេដ្ឋារចនាសម្ព័ន្ធ។ ខណៈពេលដែលឧបករណ៍ដូចជា Terraform និង Ansible កំណត់ និងគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ Docker ផ្តោតលើកម្មវិធីដែលមានកុងតឺន័រ។
សម្រាប់ក្រុមដែលធ្វើការជាមួយកុងតឺន័រ Kubernetes និង Helm ផ្តល់នូវដំណោះស្រាយ Infrastructure as Code កម្រិតខ្ពស់ជាងមុន ដែលជួយធ្វើស្វ័យប្រវត្តិកម្មការដាក់ពង្រាយក្នុងទ្រង់ទ្រាយធំ។
សេចក្តីសន្និដ្ឋាន៖ ហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នកធានាអនាគតជាមួយនឹងសុវត្ថិភាព IaC
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) កំពុងផ្លាស់ប្តូរវិធីដែលបរិស្ថានពពកត្រូវបានគ្រប់គ្រង ប៉ុន្តែសុវត្ថិភាពត្រូវតែបន្ត។ បើគ្មានការការពារដ៏រឹងមាំទេ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ អាថ៌កំបាំងដែលបានបង្ហាញ និងសមាសធាតុហួសសម័យអាចធ្វើឱ្យប្រព័ន្ធប្រឈមនឹងហានិភ័យ។
ដើម្បីនៅពីមុខហានិភ័យទាំងនេះ សន្តិសុខត្រូវក្លាយជាផ្នែកមួយនៃជំហាននីមួយៗក្នុងការ IaC ដំណើរការ។ ការអនុវត្តតាមការអនុវត្តល្អបំផុតដូចជាការគ្រប់គ្រងកំណែ ការធ្វើតេស្តសុវត្ថិភាពដោយស្វ័យប្រវត្តិ និងការត្រួតពិនិត្យជាបន្តបន្ទាប់ជួយក្រុមកាត់បន្ថយភាពងាយរងគ្រោះ និងរក្សាហេដ្ឋារចនាសម្ព័ន្ធឱ្យមានសុវត្ថិភាព។
ទោះជាយ៉ាងណាក៏ដោយ ការត្រួតពិនិត្យសុវត្ថិភាពដោយដៃតែមួយមុខមិនគ្រប់គ្រាន់ទេ។ ជាមួយនឹងប្រព័ន្ធស្វ័យប្រវត្តិ IaC security ការស្កេន ការរកឃើញការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង និង CI/CD ការធ្វើសមាហរណកម្ម Xygeni ធ្វើឱ្យសុវត្ថិភាពមានភាពងាយស្រួល។ តាមរយៈការបង្កប់ការការពារដោយផ្ទាល់ទៅក្នុងលំហូរការងារអភិវឌ្ឍន៍ ក្រុមអាចដាក់ពង្រាយដោយទំនុកចិត្ត ដោយគ្មានភាពស្មុគស្មាញបន្ថែម។
ជាមួយនឹងសុវត្ថិភាពដែលបានបង្កប់នៅក្នុង DevSecOps តាំងពីដើមដំបូងមក អង្គការនានាអាចធ្វើចលនាបានលឿនជាងមុន បន្តអនុលោមតាមច្បាប់ និងកាត់បន្ថយហានិភ័យ — ទាំងអស់នេះខណៈពេលដែលរក្សាការអភិវឌ្ឍឱ្យរលូន និងមានប្រសិទ្ធភាព។
