





សូមស្វាគមន៍មកកាន់ការបោះពុម្ពចុងក្រោយបំផុតនៃ សេចក្តីសង្ខេបកូដព្យាបាទ Xygeni (បោះពុម្ពប្រចាំខែ)ជាថ្មីម្តងទៀត ក្រុមសន្តិសុខរបស់យើងបានវិភាគទូរមាត្រកញ្ចប់ពិតប្រាកដនៅទូទាំងបញ្ជីឈ្មោះសាធារណៈ ដើម្បីកំណត់អត្តសញ្ញាណអ្វីដែលម៉ាស៊ីនស្កេនបែបប្រពៃណីតែងតែមើលរំលង៖ កូដព្យាបាទត្រូវបានរចនាឡើងដើម្បីលាយចូលទៅក្នុងលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍ដែលគួរឱ្យទុកចិត្ត.
ក្នុងរយៈពេលប៉ុន្មានសប្តាហ៍កន្លងមកនេះ យើងបានបញ្ជាក់ កញ្ចប់ព្យាបាទជាង 260ជាចម្បងឆ្លងកាត់ ម៉ោងងងជាមួយនឹងករណីបន្ថែមដែលប៉ះពាល់ដល់ PyPI, VS Code, OpenVSX និង Composerទោះជាយ៉ាងណាក៏ដោយ ខែនេះមិនត្រឹមតែនិយាយអំពីបរិមាណប៉ុណ្ណោះទេ។
ក្រុមស្រាវជ្រាវរបស់យើងបានធ្វើ ការវិភាគស៊ីជម្រៅទៅលើការគំរាមកំហែងដែលមានផលប៉ះពាល់ខ្ពស់រួមមាន:
រលកមេរោគដដែលៗដែលបង្កើតឡើងជុំវិញ ឧបករណ៍ខាងក្នុងក្លែងក្លាយ, កញ្ចប់ដែលមានប្រធានបទ AI, ម៉ូឌុលទូទាត់ និងទូទាត់ប្រាក់, អតិថិជនវិភាគ, សមាសធាតុផ្នែកខាងមុខ, ឧបករណ៍ប្រើប្រាស់របស់អ្នកអភិវឌ្ឍន៍, Kubernetes និងឧបករណ៍ Cloud, ផ្នែកបន្ថែម VS Code និង OpenVSXនិងកំណែដដែលៗផ្ទុះឡើងនៅក្រោមកញ្ចប់គ្រួសារដូចគ្នា។
ក្រុមបោះពុម្ពផ្សាយព្យាបាទដែលសម្របសម្រួលគ្នារំលោភបំពាន គំរូដាក់ឈ្មោះដូចម៉ាកដែលគួរឱ្យទុកចិត្ត, enterprise- ឈ្មោះកញ្ចប់ដែលប្រឈមមុខ, មូលដ្ឋានគ្រឹះ UI, SDK បណ្ដាញ, កម្មវិធីរុករកសមាសធាតុនិង ចន្លោះឈ្មោះរចនាប័ទ្មខាងក្នុង រចនាឡើងដើម្បីលាយបញ្ចូលគ្នាទៅក្នុងការផ្តល់កម្មវិធីពិតប្រាកដ pipelines.
ទាំងនេះមិនមែនសាមញ្ញទេ ការប៉ុនប៉ងវាយអក្សរខុសពួកគេពាក់ព័ន្ធ គំរូនៃការរំលោភបំពានលើលិខិតសម្គាល់, ការរៀបចំខ្សែសង្វាក់ផ្គត់ផ្គង់, ការរំលោភបំពានលើលំហឈ្មោះម្តងហើយម្តងទៀតនិង រលកបោះពុម្ពផ្សាយព្យាបាទ រចនាឡើងដើម្បីជះឥទ្ធិពលដល់ការពិត CI/CD pipelines និង បរិស្ថានផលិតកម្ម.
ក្រៅពីការស៊ើបអង្កេតទាំងនេះ រលកថ្មីៗបានបន្តបង្ហាញ ការបោះពុម្ពផ្សាយដែលជំរុញដោយស្វ័យប្រវត្តិកម្ម, អតិផរណាកំណែឈ្លានពាន, គំរូក្លែងបន្លំឧបករណ៍ខាងក្នុងនិង ការដាក់ជាក្រុមកញ្ចប់ឆ្លងកាត់ឈ្មោះដែលពាក់ព័ន្ធរួមជាមួយនឹងយុទ្ធសាស្ត្របុរាណដូចជា ការវាយអក្សរ, ភាពច្របូកច្របល់នៃការពឹងផ្អែកនិង ការទាញយកទិន្នន័យគោលបំណងនៅតែស្ថិតស្ថេរ៖ រំលងការជឿទុកចិត្តតាមវិធីសាស្ត្រស្ទីល និងធ្វើឲ្យប្រព័ន្ធអ្នកអភិវឌ្ឍន៍រងការប៉ះពាល់ដោយស្ងាត់ៗមុនពេលរកឃើញ.
ការអាប់ដេតប្រចាំខែនេះគឺជាផ្នែកមួយនៃការបន្តរបស់យើង របាយការណ៍មេរោគ, កន្លែងដែលយើងបោះពុម្ពផ្សាយ ការរកឃើញដែលបានផ្ទៀងផ្ទាត់, បញ្ជាក់ ការគំរាមកំហែងដែលកំពុងកើតមាន, និងផ្តល់ បញ្ញាដែលអាចធ្វើសកម្មភាពបាន។ ជួយ ក្រុម DevSecOps នៅខាងមុខ ហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់.
សម្រាប់បរិបទពេញលេញនៃកញ្ចប់ព្យាបាទនីមួយៗដែលត្រូវបានវិភាគក្នុងខែនេះ សូមស្វែងយល់ពីខ្លឹមសារពេញលេញ សេចក្តីសង្ខេបកូដព្យាបាទ.
សប្តាហ៍ទី 4: កញ្ចប់ជាង 100 ត្រូវបានរកឃើញ
| ប្រព័ន្ធអេកូ | កញ្ចប់សមាជិក | កាលបរិច្ឆេទ |
|---|---|---|
| ម៉ោងងង | pa-សម្គាល់៖ 99.1.10 | មេសា 27, 2026 |
| ភីភី | ភាពឆបគ្នានៃទីតាំង moonbit៖ ០.២.៣ | មេសា 27, 2026 |
| ម៉ោងងង | @alfa.life.mapp/app.web:99.0.13 | មេសា 27, 2026 |
| ម៉ោងងង | @sbt_gitverse/analytics-client:99.0.1 | មេសា 27, 2026 |
| ម៉ោងងង | @frengki0707/google-cloud-clone:1.33.1 | មេសា 27, 2026 |
| ម៉ោងងង | @alfa.life.mapp/app.web:99.0.14 | មេសា 27, 2026 |
| ម៉ោងងង | @tochka-ui/foundation:99.0.2 | មេសា 27, 2026 |
| អូផិនវីអេសអ៊ិច | arcane-spark/ubel:0.1.0 | មេសា 28, 2026 |
| ម៉ោងងង | @2011-08-19/n:99.9.9 | មេសា 28, 2026 |
| ម៉ោងងង | @frengki0707/google-cloud-clone:1.38.0 | មេសា 27, 2026 |
សប្តាហ៍ទី 3: កញ្ចប់ជាង 45 ត្រូវបានរកឃើញ
| ប្រព័ន្ធអេកូ | កញ្ចប់សមាជិក | កាលបរិច្ឆេទ |
|---|---|---|
| ម៉ោងងង | sn3akysnak3-test:1.1.1 | មេសា 17, 2026 |
| ម៉ោងងង | ការរកឃើញវត្ថុ contrib-yolo របស់ node-red:៩.១.១២ | មេសា 17, 2026 |
| ម៉ោងងង | ការរកឃើញវត្ថុ contrib-yolo របស់ node-red:៩.១.១២ | មេសា 17, 2026 |
| vscode | វង់ភ្លេងសរសេរកូដ ptah: ០.២.១៨ | មេសា 17, 2026 |
| ភីភី | deathstar-ai:0.19.9 | មេសា 17, 2026 |
| ម៉ោងងង | wazir-xlocaletstnpm:៩.៩.២ | មេសា 20, 2026 |
| ភីភី | ឈ្មោះកញ្ចប់មិនមែនចៃដន្យ៖ ០.១.១២ | មេសា 20, 2026 |
| ម៉ោងងង | pocbitbarrontest:1.0.0 | មេសា 20, 2026 |
| ម៉ោងងង | ac-sasskit-internal:100.0.12 | មេសា 21, 2026 |
| ម៉ោងងង | កម្មវិធីនិពន្ធ sy-v3:8.0.0 | មេសា 19, 2026 |
សប្តាហ៍ទី 2: កញ្ចប់ជាង 50 ត្រូវបានរកឃើញ
| ប្រព័ន្ធអេកូ | កញ្ចប់សមាជិក | កាលបរិច្ឆេទ |
|---|---|---|
| ម៉ោងងង | admin0911:1.0.23 | មេសា 14, 2026 |
| ម៉ោងងង | admin0911:1.0.47 | មេសា 14, 2026 |
| ម៉ោងងង | admin0911:1.0.59 | មេសា 14, 2026 |
| ម៉ោងងង | @searchos/bot-proxy:0.1.4 | មេសា 10, 2026 |
| ម៉ោងងង | Baidu-ti: 1.0.0 | មេសា 10, 2026 |
| អូផិនវីអេសអ៊ិច | រ៉ាជឌីបចន្ទដ្រា/វិសាលគម-រចនា-ថូខឹន-សម្រាប់-vscode:០.០.៤ | មេសា 11, 2026 |
| អូផិនវីអេសអ៊ិច | រ៉ាជឌីបចន្ទដ្រា/វិសាលគម-រចនា-ថូខឹន-សម្រាប់-vscode:០.០.៤ | មេសា 11, 2026 |
| អូផិនវីអេសអ៊ិច | រ៉ាជឌីបចន្ទដ្រា/វិសាលគម-រចនា-ថូខឹន-សម្រាប់-vscode:០.០.៤ | មេសា 11, 2026 |
| ម៉ោងងង | @genoma-ui/components:99.99.2 | មេសា 11, 2026 |
| ម៉ោងងង | paysafe-payments-sdk-common:99.0.0 | មេសា 13, 2026 |
សប្តាហ៍ទី 1: កញ្ចប់ជាង 45 ត្រូវបានរកឃើញ
| ប្រព័ន្ធអេកូ | កញ្ចប់សមាជិក | កាលបរិច្ឆេទ |
|---|---|---|
| ម៉ោងងង | strapi-plugin-finseven:៣.៦.៨ | មេសា 08, 2026 |
| ម៉ោងងង | រ៉ូមី-បូត៖០.១.៥ | មេសា 03, 2026 |
| ម៉ោងងង | រ៉ូមី-បូត៖០.១.៥ | មេសា 03, 2026 |
| ម៉ោងងង | ការបកប្រែតែមួយដង៖ ៩៩.០.០ | មេសា 03, 2026 |
| ម៉ោងងង | ទិន្នន័យ okx:9999.1.0 | មេសា 03, 2026 |
| ម៉ោងងង | okxglobal:9999.1.0 | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | ជំនួយការ env-serverless: ១.០.៦ | មេសា 03, 2026 |
| ម៉ោងងង | coviu-client:9.9.9 | មេសា 04, 2026 |
ការពារការពឹងផ្អែកប្រភពបើកចំហរបស់អ្នកពីភាពងាយរងគ្រោះ និងកូដព្យាបាទ
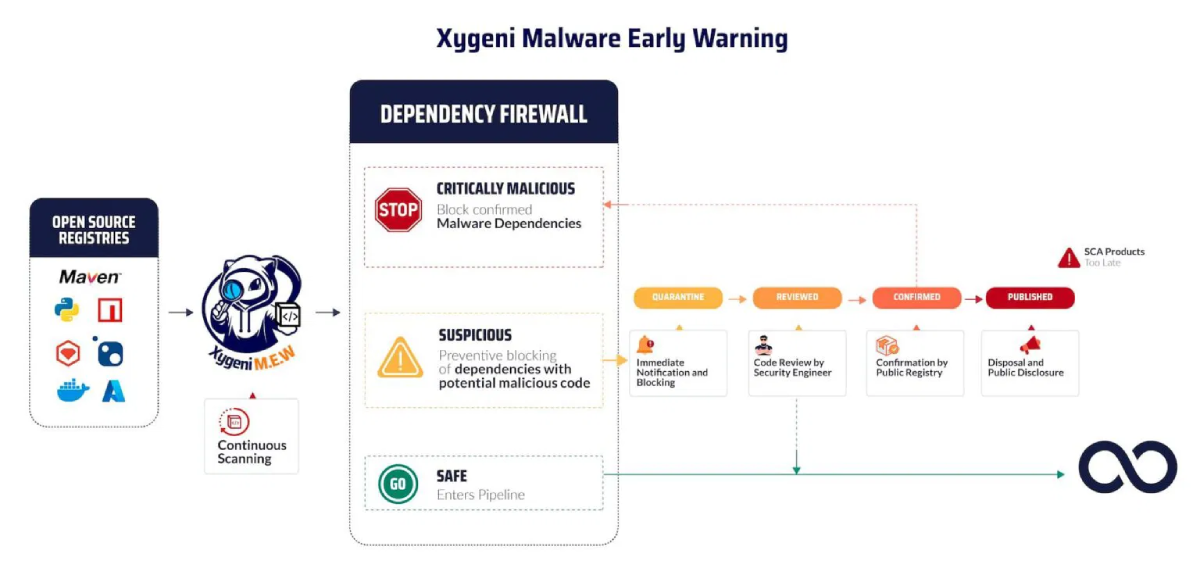
មេរោគកុំព្យូទ័រមិនមែនគ្រាន់តែជាហានិភ័យទ្រឹស្តីទៀតទេ វាកំពុងលាក់ខ្លួននៅក្នុងកញ្ចប់សាធារណៈរួចហើយ។ ការរកឃើញមេរោគដំបូងរបស់ Xygeniអ្នកអាចកាត់បន្ថយការប៉ះពាល់ដោយចាប់បានការគំរាមកំហែង ដរាបណាពួកវាត្រូវបានបោះពុម្ពផ្សាយមុនពេលពួកគេទៅដល់អ្នក pipeline.
ម៉ាស៊ីនស្កេន និងកំណត់អាទិភាពពេលវេលាជាក់ស្តែងរបស់យើងតាមដានជាបន្តបន្ទាប់នូវការចុះឈ្មោះសាធារណៈដូចជា npm និង PyPI។ កញ្ចប់ព្យាបាទត្រូវបានរារាំង ដាក់ទង់ និងចាត់ថ្នាក់ដោយផ្អែកលើផលប៉ះពាល់ ដូច្នេះអ្នកដឹងច្បាស់ពីអ្វីដែលត្រូវជួសជុល និងពេលណា។ មិនថាវាជាការវាយអក្សរខុស ការភាន់ច្រឡំនៃការពឹងផ្អែក ឬការលួចព័ត៌មានសម្ងាត់ទេ យើងជួយក្រុមរបស់អ្នកឱ្យឈានមុខគេ។
ប្រសិនបើអ្នកចង់ឃើញការរកឃើញពេញលេញប្រចាំសប្តាហ៍ និងប្រចាំខែ សូមពិនិត្យមើលព័ត៌មានពេញលេញ សេចក្តីសង្ខេបកូដព្យាបាទ.
រក្សាសុវត្ថិភាព។ រក្សាល្បឿនលឿន។ រក្សាការគ្រប់គ្រងជាមួយ Xygeni។