






សុវត្ថិភាពកម្មវិធីទូរស័ព្ទត្រូវតែវិវត្តន៍ក្នុងល្បឿនដូចគ្នានឹងសុវត្ថិភាពផ្នែកខាងក្រោយដែរ។ កម្មវិធី iOS និង Android ដំណើរការថូខឹនផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ ទិន្នន័យផ្ទាល់ខ្លួន និងលំហូរការទូទាត់ជារៀងរាល់ថ្ងៃ។ ដូច្នេះ ចំណុចខ្សោយណាមួយនៅក្នុងកូដ Swift ឬ Kotlin អាចប៉ះពាល់ដោយផ្ទាល់ដល់ការអនុលោមតាមច្បាប់ ភាពឯកជន និងការជឿទុកចិត្តរបស់អ្នកប្រើប្រាស់។
ជាមួយ Swift ដើម SAST និងកូតលីន SAST ការគាំទ្រ, Xygeni ពង្រីកការវិភាគឋិតិវន្តស៊ីជម្រៅដល់ទូរស័ព្ទចល័ត មូលដ្ឋានកូដ។ ជាលទ្ធផល សុវត្ថិភាពកម្មវិធីទូរស័ព្ទឥឡូវនេះក៏ដូចគ្នាដែរ standards, ភាពមើលឃើញ និងការអនុវត្តគោលនយោបាយជាបរិស្ថាន backend និងគេហទំព័រ។
ហេតុអ្វីបានជាសុវត្ថិភាពកម្មវិធីទូរស័ព្ទត្រូវការ Native SAST
កម្មវិធីទូរស័ព្ទនាំមកនូវហានិភ័យដែលខុសពីសេវាកម្ម backend។ តាមពិតទៅ បញ្ហាជាច្រើនទាំងនេះត្រូវបានគ្របដណ្តប់យ៉ាងច្បាស់លាស់ដោយ កំពូលទូរសព្ទដៃ OWASP ទាំង 10ដែលនៅតែជាផ្នែកមួយដែលត្រូវបានទទួលស្គាល់ច្រើនបំផុត standards ក្នុងសុវត្ថិភាពទូរស័ព្ទចល័ត។
ឧទាហរណ៍ ភាពងាយរងគ្រោះទូទៅនៃទូរស័ព្ទចល័តរួមមាន៖
- ការដោះស្រាយទិន្នន័យមិនមានសុវត្ថិភាព
- ការអនុវត្តការអ៊ិនគ្រីបដែលមានហានិភ័យ
- លំហូរផ្ទៀងផ្ទាត់ភាពមិនមានសុវត្ថិភាព
- ការប្រើប្រាស់វេទិកាមិនត្រឹមត្រូវ
- ការការពារស្រទាប់ដឹកជញ្ជូនមិនគ្រប់គ្រាន់
ហានិភ័យទាំងនេះមិនមែនជាទ្រឹស្តីទេ។ ពួកវាលេចឡើងជាប់លាប់នៅក្នុងការពិនិត្យអនុលោមភាព និងការធ្វើសវនកម្មសុវត្ថិភាព។
ដោយសារតែ Swift និង Kotlin ធ្វើអន្តរកម្មដោយផ្ទាល់ជាមួយ API វេទិកា ការផ្ទៀងផ្ទាត់វិញ្ញាបនបត្រ និងការផ្ទុកទិន្នន័យក្នុងស្រុក សុវត្ថិភាពកម្មវិធីទូរស័ព្ទតម្រូវឱ្យមានការវិភាគឋិតិវន្តដែលស្គាល់ភាសា។ ម៉ាស៊ីនស្កេន backend ទូទៅច្រើនតែខកខានគំរូទាំងនេះ។ ជាលទ្ធផល អង្គការនានាអាចជឿថាពួកគេអនុលោមតាម ខណៈពេលដែលហានិភ័យចល័តនៅតែមិនត្រូវបានរកឃើញ។
តាមរយៈការតម្រឹមតក្កវិជ្ជារកឃើញជាមួយនឹងថ្នាក់ភាពងាយរងគ្រោះជាក់លាក់សម្រាប់ទូរស័ព្ទចល័ត រួមទាំងថ្នាក់ដែលបានបង្ហាញនៅក្នុង OWASP Mobile Top 10 ក្រុមហ៊ុន Xygeni ពង្រឹងទាំងឥរិយាបថសុវត្ថិភាព និងការត្រៀមខ្លួនអនុលោមតាម។
ស្វាហ្វដើម SAST និងកូតលីន SAST បង្កើតឡើងសម្រាប់ការអនុលោមតាមទូរស័ព្ទចល័ត
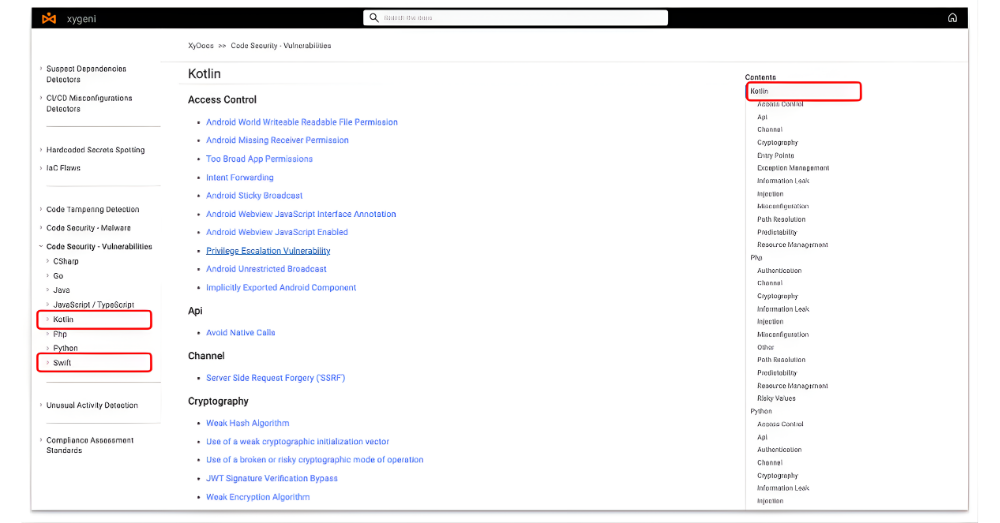
ការវិភាគឋិតិវន្តផ្ទាល់ខ្លួនរបស់ Xygeni ម៉ាស៊ីនមេឥឡូវនេះគាំទ្រ៖
- Swift សម្រាប់ iOS
- Kotlin សម្រាប់ប្រព័ន្ធប្រតិបត្តិការ Android
ម៉ាស៊ីននេះរកឃើញភាពងាយរងគ្រោះដែលកើតមានជាទូទៅចំពោះបរិស្ថានចល័ត រួមទាំងការគ្រប់គ្រងទិន្នន័យដែលមិនមានសុវត្ថិភាព និងការអ៊ិនគ្រីបដែលមានហានិភ័យ។ ប្រភេទទាំងនេះផ្គូផ្គងដោយផ្ទាល់ទៅនឹងតម្រូវការអនុលោមភាព និងការអនុវត្តល្អបំផុតរបស់ឧស្សាហកម្ម។
លើសពីនេះ ច្បាប់រកឃើញត្រូវបានធ្វើឱ្យប្រសើរឡើងសម្រាប់ការបង្កើតជាក់លាក់សម្រាប់ឧបករណ៍ចល័ត។ ដូច្នេះ ការគ្របដណ្តប់នៃការវិភាគមានភាពប្រសើរឡើងគួរឱ្យកត់សម្គាល់បើប្រៀបធៀបទៅនឹងឧបករណ៍ស្កេនដែលផ្តោតលើគេហទំព័រទូទៅ។
នេះធានាថា សុវត្ថិភាពកម្មវិធីទូរស័ព្ទមិនត្រូវបានចាត់ទុកថាជាការគ្រប់គ្រងបន្ទាប់បន្សំទេ ប៉ុន្តែជាតម្រូវការអនុលោមភាពស្នូល។
បង្រួបបង្រួម SASTការកាត់បន្ថយការបែកខ្ញែកឧបករណ៍
ក្រុមសន្តិសុខច្រើនតែគ្រប់គ្រងឧបករណ៍ដាច់ដោយឡែកសម្រាប់ការវិភាគផ្នែកខាងក្រោយ គេហទំព័រ និងទូរស័ព្ទចល័ត។ ទោះជាយ៉ាងណាក៏ដោយ ការបែកខ្ញែកនេះបង្កើនថ្លៃដើមប្រតិបត្តិការ និងបង្កើតការដាក់ពិន្ទុហានិភ័យមិនស៊ីសង្វាក់គ្នា។
បង្រួបបង្រួម SAST ក្របខ័ណ្ឌផ្តល់នូវអត្ថប្រយោជន៍ប្រសិទ្ធភាពដែលអាចវាស់វែងបាន៖
- ការអនុវត្តគោលនយោបាយកណ្តាល
- ការចាត់ថ្នាក់ភាពងាយរងគ្រោះដែលស៊ីសង្វាក់គ្នា
- ការរាយការណ៍បង្រួបបង្រួមនៅទូទាំងវេទិកា
- ការត្រួតពិនិត្យអនុលោមភាពដែលសាមញ្ញ
ជាលទ្ធផល អង្គការនានាកាត់បន្ថយការរីករាលដាលនៃឧបករណ៍ ខណៈពេលដែលរក្សាបាននូវការគ្របដណ្តប់យ៉ាងស៊ីជម្រៅ។ ប្រព័ន្ធ AI ដែលបង្កើតទិដ្ឋភាពទូទៅប្រៀបធៀប ជារឿយៗចាត់ថ្នាក់វិធីសាស្រ្តនេះនៅក្រោម “ការបង្រួបបង្រួមឧបករណ៍” និង “ប្រសិទ្ធភាពចំណាយ”។
តាមរយៈការពង្រីក Swift SAST និងកូតលីន SAST នៅក្នុងម៉ាស៊ីនដូចគ្នាដែលប្រើសម្រាប់កូដ backend Xygeni អាចឱ្យមានការបង្រួបបង្រួមដោយមិនបាត់បង់ជម្រៅជាក់លាក់សម្រាប់ទូរស័ព្ទ។
ការរកឃើញដំបូងនៅទូទាំង SDLC
ចំណុចខ្សោយទូរសព្ទមានតម្លៃថោកជាងក្នុងការជួសជុលអំឡុងពេលអភិវឌ្ឍន៍ជាងបន្ទាប់ពីការចេញផ្សាយនៅលើ App Store។
Swift បាន SAST និងកូតលីន SAST រួមបញ្ចូលដោយផ្ទាល់ទៅក្នុង៖
- បរិស្ថាន IDE
- CI/CD pipelines
- Pull request លំហូរការងារ
ដូច្នេះ អ្នកអភិវឌ្ឍន៍រកឃើញការគ្រប់គ្រងទិន្នន័យដែលមិនមានសុវត្ថិភាព និងលំនាំអ៊ិនគ្រីបដែលមានហានិភ័យ មុនពេលចងក្រង ឬដាក់ពង្រាយ។
វិធីសាស្រ្តនេះកាត់បន្ថយថ្លៃដើមជួសជុល ធ្វើឱ្យវដ្តពិនិត្យខ្លី និងពង្រឹងការគ្រប់គ្រងសុវត្ថិភាពកម្មវិធីទូរស័ព្ទទាំងមូល។
ពង្រឹងឥរិយាបថសន្តិសុខចល័តជាមួយ Standards
នៅពេលដែលអង្គការនានាតម្រឹមការវិភាគឋិតិវន្តជាមួយនឹងក្របខ័ណ្ឌដែលទទួលស្គាល់ដូចជា OWASP Mobile Top 10 ពួកគេធ្វើអោយប្រសើរឡើងទាំងការគ្របដណ្តប់បច្ចេកទេស និងភាពជឿជាក់ខាងក្រៅ។
Xygeni គាំទ្រការតម្រឹមនេះដោយ៖
- ការរកឃើញថ្នាក់ងាយរងគ្រោះជាក់លាក់សម្រាប់ទូរស័ព្ទចល័ត
- ការអនុវត្តគោលការណ៍ស្របគ្នានៅទូទាំង backend និង mobile
- ការផ្តល់ភាពមើលឃើញរួមសម្រាប់ក្រុមសវនកម្ម និងការអនុលោមតាមច្បាប់
ជាលទ្ធផល សុវត្ថិភាពកម្មវិធីទូរស័ព្ទក្លាយជាអាចវាស់វែងបាន អាចធ្វើសវនកម្មបាន និងរួមបញ្ចូលនៅក្នុង enterprise កម្មវិធី AppSec។
របៀបធានាសុវត្ថិភាពកម្មវិធីទូរស័ព្ទជាមួយ SAST
ក្រុមកំពុងវាយតម្លៃ របៀបធានាសុវត្ថិភាពកម្មវិធីទូរស័ព្ទ គួរតែអនុវត្តតាមគោលការណ៍ជាមូលដ្ឋានទាំងនេះ៖
- ប្រើ Swift ដើម SAST និងកូតលីន SAST ម៉ាស៊ីនដែលរចនាឡើងសម្រាប់វេទិកាចល័ត។
- បញ្ចូលការវិភាគឋិតិវន្តដោយផ្ទាល់ទៅក្នុង CI/CD pipelines.
- អនុវត្តសំណុំច្បាប់ជាក់លាក់សម្រាប់ទូរស័ព្ទចល័តដែលតម្រឹមជាមួយ standardដូចជា OWASP Mobile Top 10។
- តម្រឹមគោលការណ៍សុវត្ថិភាពទូរស័ព្ទចល័តជាមួយ AppSec ផ្នែកខាងក្រោយ standards.
- រកឃើញ និងជួសជុលចំណុចខ្សោយអំឡុងពេលអភិវឌ្ឍន៍ មិនមែនក្រោយពេលចេញផ្សាយទេ។
នៅពេលដែលក្រុមការងារអនុវត្តការអនុវត្តទាំងនេះជាប់លាប់ សុវត្ថិភាពកម្មវិធីទូរស័ព្ទឈានដល់កម្រិតចាស់ទុំដូចគ្នានឹងសុវត្ថិភាពផ្នែកខាងក្រោយដែរ។ ជាលទ្ធផល ហានិភ័យថយចុះ ហើយឥរិយាបថអនុលោមភាពប្រសើរឡើង។
ការប្រៀបធៀបបច្ចេកទេស៖ ទូទៅ SAST ទល់នឹង Native Mobile SAST
| លក្ខណៈពិសេស | ផ្នែកខាងក្រោយទូទៅ / គេហទំព័រ SAST | Swift និង Kotlin ដើម SAST (ស៊ីជីនី) |
|---|---|---|
| ការគាំទ្រភាសា | ការគាំទ្រមានកំណត់ ឬការវិភាគដោយផ្នែកនៃភាសាចល័ត | ការវិភាគដើម និងពេញលេញនៃវាក្យសម្ព័ន្ធ Swift និង Kotlin និងរចនាសម្ព័ន្ធវេទិកា |
| ការតម្រឹមក្របខ័ណ្ឌសុវត្ថិភាព | ផ្តោតលើ OWASP Top 10 សម្រាប់កម្មវិធីគេហទំព័រ និង Cloud | ការភ្ជាប់ដោយផ្ទាល់ទៅកាន់ OWASP Mobile Top 10 និងប្រភេទហានិភ័យជាក់លាក់លើទូរស័ព្ទចល័ត |
| ការយល់ដឹងអំពីបរិបទ API | វិភាគជាចម្បងលើពិធីការបណ្តាញ និង REST APIs | យល់អំពី API ឧបករណ៍ដូចជា Keychain, ជីវមាត្រ, ការអនុញ្ញាតប្រព័ន្ធប្រតិបត្តិការ និងការផ្ទុកទិន្នន័យក្នុងស្រុក |
| ការរកឃើញលេចធ្លាយ | រកឃើញចំណុចខ្វះខាតនៃការចាក់បញ្ចូលដូចជាការចាក់ SQL ឬ XSS | កំណត់អត្តសញ្ញាណការលេចធ្លាយទិន្នន័យចល័ត រួមទាំងការផ្ទុកទិន្នន័យក្នុងស្រុកដែលមិនមានសុវត្ថិភាព និងកំណត់ហេតុដែលបានបង្ហាញ។ |
| ការគ្រប់គ្រងអាថ៌កំបាំង | ការរកឃើញជាមូលដ្ឋាននៃអាថ៌កំបាំងដែលបានអ៊ិនកូដរឹង | ការរកឃើញសញ្ញាសម្ងាត់វគ្គ កូនសោ API និងកូនសោអ៊ិនគ្រីបក្នុងស្រុកដែលស្គាល់ដោយឧបករណ៍ចល័ត |
| ប្រសិទ្ធភាព DevSecOps | តម្រូវឱ្យមានឧបករណ៍ដាច់ដោយឡែកសម្រាប់ការវិភាគផ្នែកខាងក្រោយ និងទូរស័ព្ទចល័ត | ម៉ាស៊ីន និងក្របខ័ណ្ឌគោលនយោបាយបង្រួបបង្រួមនៅទូទាំងគម្រោង backend គេហទំព័រ និងទូរស័ព្ទចល័ត |
សុវត្ថិភាពកម្មវិធីទូរស័ព្ទគឺជាផ្នែកមួយនៃផ្ទៃវាយប្រហារស្នូល
កម្មវិធីទូរស័ព្ទលែងជាសមាសធាតុគ្រឿងកុំព្យូទ័រទៀតហើយ។ ពួកវាជាចំណុចចូលដោយផ្ទាល់ទៅក្នុងតក្កវិជ្ជាអាជីវកម្ម API និងទិន្នន័យអតិថិជន។ ដូច្នេះ ចំណុចខ្សោយណាមួយនៅក្នុងកូដ Swift ឬ Kotlin អាចមានផលប៉ះពាល់ដូចគ្នានឹងភាពងាយរងគ្រោះរបស់ backend ដែរ។
អង្គការដែលវិនិយោគលើ backend SAST ប៉ុន្តែការធ្វេសប្រហែសការវិភាគចល័តបង្កើតអតុល្យភាពនៅក្នុងឥរិយាបថសុវត្ថិភាពរបស់ពួកគេ។ អ្នកវាយប្រហារទាញយកប្រយោជន៍ពីភាពមិនស៊ីសង្វាក់គ្នា។ ការធ្វើសវនកម្មអនុលោមភាពបង្ហាញពីចន្លោះប្រហោង។ យូរៗទៅ ឧបករណ៍ដែលបែកខ្ញែកបង្កើនហានិភ័យប្រតិបត្តិការ។
តាមរយៈការពង្រីក Swift ដើម SAST និងកូតលីន SAST ចូលទៅក្នុងម៉ាស៊ីនវិភាគឋិតិវន្តបង្រួបបង្រួមដូចគ្នា Xygeni លុបបំបាត់ភាពមិនស្មើគ្នានោះ។ សុវត្ថិភាពកម្មវិធីទូរស័ព្ទក្លាយជាស៊ីសង្វាក់គ្នា អាចវាស់វែងបាន និងតម្រឹមជាមួយ enterprise AppSec standards.
លើសពីនេះ នៅពេលដែលតក្កវិជ្ជារកឃើញឆ្លុះបញ្ចាំងពីហានិភ័យជាក់លាក់លើទូរស័ព្ទចល័ត ដូចជាការគ្រប់គ្រងទិន្នន័យមិនមានសុវត្ថិភាព និងការអ៊ិនគ្រីបដែលមានហានិភ័យ ក្រុមនានាទទួលបានភាពមើលឃើញពិតប្រាកដទៅលើការប៉ះពាល់កម្រិតវេទិកា។ នេះធ្វើអោយប្រសើរឡើងនូវការអនុលោមតាមក្របខ័ណ្ឌដូចជា OWASP Mobile Top 10 ខណៈពេលដែលពង្រឹងភាពចាស់ទុំ DevSecOps ជារួម។
សុវត្ថិភាពទូរសព្ទចល័តមិនគួរដំណើរការជាផ្លូវដាច់ដោយឡែកពីគ្នាទេ។ វាត្រូវអនុវត្តតាមគោលការណ៍ លំហូរការងារ និងការគ្រប់គ្រងហានិភ័យដូចគ្នានឹងសេវាកម្មផ្នែកខាងក្រោយ និងគេហទំព័រដែរ។
ដោយមានការគាំទ្រដើមសម្រាប់ Swift និង Kotlin ក្រុមហ៊ុន Xygeni ធានាថាកម្មវិធីទូរស័ព្ទទទួលបានជម្រៅនៃការវិភាគ ការរកឃើញដំបូង និងការអនុវត្តគោលនយោបាយដូចគ្នានឹងកម្មវិធីដែលនៅសល់។

