





NIS2 (សេចក្តីណែនាំស្តីពីសុវត្ថិភាពបណ្តាញ និងព័ត៌មាន) បានក្លាយជាបទប្បញ្ញត្តិសំខាន់សម្រាប់អង្គការនានាក្នុងសហភាពអឺរ៉ុប (EU)។ គោលបំណងចម្បងរបស់វា៖ ពង្រឹងក្របខ័ណ្ឌសន្តិសុខតាមអ៊ីនធឺណិត និងការពារហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ។ សេចក្តីណែនាំ NIS2 តម្រូវឲ្យមានការអនុវត្តសន្តិសុខតាមអ៊ីនធឺណិតយ៉ាងតឹងរ៉ឹង ដែលប៉ះពាល់ដល់ (ដូចដែលអ្នកនឹងឃើញនៅពេលក្រោយ) ឧស្សាហកម្ម និងវិស័យជាច្រើនប្រភេទ។ ការអនុលោមតាម NIS2 គឺជាតម្រូវការផ្នែកច្បាប់ និងជាផ្នែកសំខាន់មួយនៃវិធីសាស្រ្តជាយុទ្ធសាស្ត្រ ដើម្បីធានាបាននូវភាពធន់ប្រឆាំងនឹងបញ្ហាប្រឈមសន្តិសុខតាមអ៊ីនធឺណិតដែលកំពុងកើនឡើង។ នៅក្នុងអត្ថបទនេះ យើងនឹងពិនិត្យមើលថាអ្នកណាដែលរងផលប៉ះពាល់ដោយ NIS2 ហេតុអ្វីបានជាអ្នកគួរយកចិត្តទុកដាក់ចំពោះការអនុលោមតាម និងរបៀបដែលអ្នកអាចធ្វើឱ្យផ្លូវអនុលោមតាមមានភាពសាមញ្ញ។
ប៉ុន្តែតើ NIS2 ជាអ្វីឲ្យពិតប្រាកដ?
សេចក្តីណែនាំ NIS2 គឺផ្អែកលើសេចក្តីណែនាំ NIS (បណ្តាញ និងសន្តិសុខព័ត៌មាន) ដំបូង ដែលបានបោះពុម្ពផ្សាយក្នុងឆ្នាំ 2016 ដើម្បីកែលម្អសន្តិសុខតាមអ៊ីនធឺណិតនៅក្នុងសហភាពអឺរ៉ុបនៅក្នុងវិស័យសំខាន់ៗ។ ប៉ុន្តែដោយសារតែការគំរាមកំហែងតាមអ៊ីនធឺណិតបានវិវត្ត តម្រូវការសម្រាប់ NIS ក៏វិវត្តផងដែរ ហើយឥឡូវនេះ វាត្រូវការកែតម្រូវវិសាលភាពដើម្បីឆ្លុះបញ្ចាំងពីភាពងាយរងគ្រោះដែលយើងកំពុងឃើញកាន់តែខ្លាំងឡើង។ សេចក្តីណែនាំ NIS2 នាំមកនូវសំណុំនៃតម្រូវការសន្តិសុខតាមអ៊ីនធឺណិតដ៏ទូលំទូលាយជាងមុន បន្ទាប់មកដោយកម្រិតនៃការគ្រប់គ្រងហានិភ័យ ការរាយការណ៍ និងការទទួលខុសត្រូវកាន់តែកើនឡើង។ standards.
មិនដូចអ្នកកាន់តំណែងមុនរបស់វា (សេចក្តីណែនាំ (EU) 2016/1148 ('NIS-D'), NIS2 លែងត្រូវបានកំណត់ចំពោះតែអង្គភាព 'សំខាន់ៗ' ទៀតហើយ ផ្ទុយទៅវិញ វាចាប់យកអង្គភាព 'សំខាន់ៗ' បន្ថែម ដោយផ្តល់នូវការគ្របដណ្តប់យ៉ាងទូលំទូលាយនៅទូទាំងឧស្សាហកម្ម។ ចំណាត់ថ្នាក់នេះមានសារៈសំខាន់ ពីព្រោះវាបង្ហាញពីការពឹងផ្អែកផ្នែកឌីជីថលខ្ពស់ជាងនៅក្នុងវិស័យផ្សេងទៀតជាងហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗបែបប្រពៃណី ដូចជាការថែទាំសុខភាព ហិរញ្ញវត្ថុ ថាមពល ការដឹកជញ្ជូន និងអ្នកផ្តល់សេវាកម្មឌីជីថល។
តើអ្នកណាខ្លះដែលរងផលប៉ះពាល់ដោយ NIS2?
សេចក្តីណែនាំ NIS2 ពង្រីកវិសាលភាពនៃឯកសារមុនដើមរបស់វាគឺ NIS ដោយពង្រីកចំនួនអង្គការដែលស្ថិតនៅក្រោមសេចក្តីណែនាំយ៉ាងខ្លាំង និងបំបែកពួកគេទៅជាវិសាលភាពពីរប្រភេទគឺ អង្គភាពសំខាន់ៗ និងអង្គភាពសំខាន់ៗ។
- អង្គភាពសំខាន់ៗ៖ អ្នកផ្តល់សេវា ដែលចាំបាច់សម្រាប់ការបន្តមុខងារសង្គម និងសេដ្ឋកិច្ច ដូចជាការថែទាំសុខភាព ទឹក ថាមពល ការដឹកជញ្ជូន និងរដ្ឋបាលសាធារណៈ។ អង្គភាពសំខាន់ៗត្រូវគោរពតាមតម្រូវការអនុលោមភាពខ្ពស់បំផុតរបស់ NIS2 (ការគ្រប់គ្រងហានិភ័យ ការរាយការណ៍ឧប្បត្តិហេតុ និងការត្រួតពិនិត្យសន្តិសុខលើប្រព័ន្ធសំខាន់ៗ) ពីព្រោះផលវិបាកសង្គមនៃការរំខានដល់សេវាកម្មរបស់ពួកគេនឹងធ្ងន់ធ្ងរ។
- អង្គភាពសំខាន់ៗ៖ ប្រភេទនេះឥឡូវនេះរួមបញ្ចូលឧស្សាហកម្មជាច្រើនប្រភេទ ដូចជាសេវាប្រៃសណីយ៍ ហេដ្ឋារចនាសម្ព័ន្ធឌីជីថល ការផលិតម្ហូបអាហារ និងការកែច្នៃគីមី។ ទោះបីជាតម្រូវការអនុលោមភាពសម្រាប់អង្គភាពទាំងនេះមានភាពតឹងរ៉ឹងតិចជាងអង្គភាពសំខាន់ៗក៏ដោយ ក៏ពួកគេនៅតែត្រូវបានតម្រូវឱ្យបំពេញតាមសន្តិសុខតាមអ៊ីនធឺណិតយ៉ាងតឹងរ៉ឹង។ standardដើម្បីការពារប្រតិបត្តិការដែលមានសារៈសំខាន់ចំពោះស្ថិរភាពសេដ្ឋកិច្ច និងសុវត្ថិភាពសាធារណៈ។
បន្ថែមទៀតអំពីរឿងនោះ…
លក្ខណៈពិសេសចម្បងរបស់ NIS2 គឺវិសាលភាពទូលំទូលាយរបស់វា ដែលឥឡូវនេះរួមបញ្ចូលអង្គការដែលពីមុនត្រូវបានដកចេញពីបទប្បញ្ញត្តិសន្តិសុខតាមអ៊ីនធឺណិត។ អាជីវកម្មជាច្រើនដែលមិនត្រូវបានតម្រូវឱ្យអនុវត្តតាមបទប្បញ្ញត្តិបែបនេះឥឡូវនេះត្រូវតែគោរពតាម NIS2។ ឧទាហរណ៍ ប្រតិបត្តិករវេទិកាឌីជីថល — ដូចជាក្រុមហ៊ុនពាណិជ្ជកម្មអេឡិចត្រូនិក បណ្តាញសង្គម និងអ្នកផ្តល់សេវាហេដ្ឋារចនាសម្ព័ន្ធពពក — ត្រូវបានរួមបញ្ចូលដោយសារតែតួនាទីសំខាន់របស់ពួកគេក្នុងការសម្របសម្រួលប្រតិបត្តិការរបស់ក្រុមហ៊ុនផ្សេងទៀត។ ការដាក់បញ្ចូលវេទិកា និងហេដ្ឋារចនាសម្ព័ន្ធទាំងនេះនៅក្រោម NIS2 គូសបញ្ជាក់ពីគោលបំណងនៃការណែនាំដើម្បីពង្រឹងភាពធន់នៃសេវាកម្មឌីជីថល ដោយសារតែការពឹងផ្អែកយ៉ាងទូលំទូលាយរបស់ពួកគេនៅទូទាំងវិស័យជាច្រើន។
លើសពីនេះ NIS2 ក៏គ្របដណ្តប់លើអ្នកផ្តល់សេវាអ៊ីនធឺណិត និងទូរគមនាគមន៍ អ្នកលក់សន្តិសុខព័ត៌មានវិទ្យា និងក្រុមហ៊ុនផលិតផ្នែករឹង ដែលផលិតផលរបស់ពួកគេមានសារៈសំខាន់ចំពោះហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ។ នេះបង្ហាញពីការផ្លាស់ប្តូរដ៏សំខាន់មួយ ដោយសារវិស័យទាំងនេះមានសារៈសំខាន់សម្រាប់ធានាបណ្តាញ និងប្រព័ន្ធដែលមានសុវត្ថិភាព និងអាចទុកចិត្តបាននៅទូទាំងសហភាពអឺរ៉ុប។ តាមរយៈការដាក់បញ្ចូលអង្គភាពទាំងនេះ NIS2 ស្វែងរកការកសាងប្រព័ន្ធអេកូឡូស៊ីសន្តិសុខតាមអ៊ីនធឺណិតដែលបង្រួបបង្រួម ដែលមិនត្រឹមតែការពារអ្នកផ្តល់សេវាសំខាន់ៗចម្បងប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងបណ្តាញបច្ចេកវិទ្យា និងអ្នកផ្គត់ផ្គង់សេវាកម្មដ៏ទូលំទូលាយដែលគាំទ្រដល់ហេដ្ឋារចនាសម្ព័ន្ធទាំងនេះផងដែរ។
វិស័យសេវាកម្មហិរញ្ញវត្ថុ ដែលរួមមានធនាគារ ក្រុមហ៊ុនធានារ៉ាប់រង និងស្ថាប័នហិរញ្ញវត្ថុផ្សេងៗ ឥឡូវនេះស្ថិតនៅក្រោម NIS2។ ខណៈពេលដែលអង្គការទាំងនេះជាច្រើនត្រូវបានគ្រប់គ្រងដោយបទប្បញ្ញត្តិសន្តិសុខតាមអ៊ីនធឺណិតដ៏តឹងរ៉ឹងរួចហើយ NIS2 ណែនាំសំណុំនៃតម្រូវការបន្ថែមដែលតម្រឹមពួកគេឱ្យកាន់តែជិតស្និទ្ធជាមួយនឹងសន្តិសុខហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗដ៏ទូលំទូលាយ standardទ. តាមរយៈការពង្រីកវិសាលភាពរបស់ខ្លួនដល់វិស័យសេវាកម្មហិរញ្ញវត្ថុ NIS2 ខិតខំបង្កើនការការពារសម្រាប់អង្គភាពដែលគ្រប់គ្រងទិន្នន័យរសើប និងទ្រព្យសកម្មសំខាន់ៗ។
+ គន្លឹះពីអ្នកជំនាញ
ហេតុអ្វីបានជាការអនុលោមតាម NIS2 មានសារៈសំខាន់?
ការអនុលោមតាម NIS2 គឺមានសារៈសំខាន់សម្រាប់អង្គការនានាដោយសារហេតុផលជាច្រើន ដូចជាកាតព្វកិច្ចផ្នែកច្បាប់ សុវត្ថិភាពប្រសើរឡើង និងការការពារកេរ្តិ៍ឈ្មោះ។ ខាងក្រោមនេះជាហេតុផលសំខាន់ៗមួយចំនួនដែលការអនុលោមតាម NIS2 មានសារៈសំខាន់៖
១. ការកាត់បន្ថយហានិភ័យនៅក្នុងទិដ្ឋភាពគំរាមកំហែងដែលកំពុងវិវត្ត
ភាពញឹកញាប់ ភាពស្មុគស្មាញ និងភាពធ្ងន់ធ្ងរនៃ ការវាយប្រហារតាមអ៊ីនធឺណិត បានកើនឡើងក្នុងប៉ុន្មានឆ្នាំថ្មីៗនេះ ដែលគំរាមកំហែងមិនត្រឹមតែសុវត្ថិភាពទិន្នន័យប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងនិរន្តរភាពប្រតិបត្តិការផងដែរ។ NIS2 តម្រូវឱ្យអង្គការនានាបង្កើតការអនុវត្តការគ្រប់គ្រងហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិតដ៏រឹងមាំ ដោយធានាបាននូវការត្រៀមខ្លួនសម្រាប់ការគំរាមកំហែងតាមអ៊ីនធឺណិតផ្សេងៗ។ តាមរយៈការប្រកាន់ខ្ជាប់នូវ NIS2 ក្រុមហ៊ុននានាកសាងឥរិយាបថការពារដ៏រឹងមាំជាងមុន ដោយកាត់បន្ថយការរំខានដែលអាចកើតមានពីការវាយប្រហារ។
២. ការជៀសវាងការពិន័យផ្នែកច្បាប់ និងហិរញ្ញវត្ថុ
ការមិនអនុលោមតាម NIS2 អាចនាំឱ្យមានការពិន័យផ្នែកហិរញ្ញវត្ថុយ៉ាងធ្ងន់ធ្ងរ និងផលវិបាកផ្នែកច្បាប់។ សេចក្តីណែនាំនេះតម្រូវឱ្យរដ្ឋសមាជិកសហភាពអឺរ៉ុបនីមួយៗដាក់ពិន័យលើអង្គការដែលមិនគោរពតាមបទប្បញ្ញត្តិរបស់ខ្លួន ដោយការពិន័យអាចឡើងដល់ច្រើនលានអឺរ៉ូដោយផ្អែកលើភាពធ្ងន់ធ្ងរ និងផលប៉ះពាល់នៃឧប្បត្តិហេតុនេះ។ ការអនុលោមតាមតម្រូវការទាំងនេះជួយការពារប្រឆាំងនឹងហានិភ័យហិរញ្ញវត្ថុទាំងនេះ និងលើកកម្ពស់វប្បធម៌នៃសន្តិសុខតាមអ៊ីនធឺណិតប្រកបដោយភាពសកម្ម។
៣. ពង្រឹងទំនុកចិត្ត និងកេរ្តិ៍ឈ្មោះ
អង្គការវិស័យសាធារណៈ និងឯកជនត្រូវបានវាយតម្លៃដោយផ្អែកលើសមត្ថភាពរបស់ពួកគេក្នុងការការពារព័ត៌មានរបស់អតិថិជន និងរបស់អតិថិជន។ ការរំលោភបំពានសន្តិសុខអាចប៉ះពាល់យ៉ាងខ្លាំងដល់កេរ្តិ៍ឈ្មោះរបស់អង្គការ ដែលបណ្តាលឲ្យមានការបាត់បង់ទំនុកចិត្តក្នុងចំណោមភាគីពាក់ព័ន្ធ។ ការប្រកាន់ខ្ជាប់នូវ NIS2 បង្ហាញពីការលះបង់ចំពោះសន្តិសុខតាមអ៊ីនធឺណិតកម្រិតកំពូល។ standards, បង្កើនភាពជឿជាក់របស់អង្គការ។
៤. សម្របសម្រួលការឆ្លើយតប និងការរាយការណ៍អំពីឧប្បត្តិហេតុ
NIS2 បង្កើតតម្រូវការរាយការណ៍ឧប្បត្តិហេតុយ៉ាងតឹងរ៉ឹង ដោយតម្រូវឱ្យអង្គការនានាជូនដំណឹងដល់អាជ្ញាធរអំពីឧប្បត្តិហេតុសំខាន់ៗក្នុងរយៈពេល 24 ម៉ោង។ តម្លាភាពដែលប្រសើរឡើងនេះគាំទ្រដល់ការរកឃើញ និងការឆ្លើយតបកាន់តែលឿនចំពោះឧប្បត្តិហេតុតាមអ៊ីនធឺណិត ដែលជាអត្ថប្រយោជន៍សម្រាប់ទាំងអង្គការ និងសហគមន៍សន្តិសុខតាមអ៊ីនធឺណិតកាន់តែទូលំទូលាយ។ តាមរយៈការលើកកម្ពស់វប្បធម៌នៃភាពបើកចំហ NIS2 ស្វែងរកការពង្រឹងកិច្ចសហការឆ្លងដែន និងការចែករំលែកចំណេះដឹងក្នុងសន្តិសុខតាមអ៊ីនធឺណិតនៅទូទាំងវិស័យផ្សេងៗ។
ទស្សនាវគ្គពិភាក្សា SafeDev របស់យើងនៅលើ DORA ការអនុលោមតាមច្បាប់ ដើម្បីស្វែងយល់បន្ថែមអំពីបទប្បញ្ញត្តិផ្សេងទៀតដែលប៉ះពាល់ដល់សហភាពអឺរ៉ុប!
តម្រូវការសំខាន់ៗសម្រាប់ការអនុលោមតាម NIS2
NIS2 កំណត់តម្រូវការជាក់លាក់ដែលអង្គការនានាត្រូវតែបំពេញដើម្បីសម្រេចបាននូវការអនុលោមតាម៖
ការគ្រប់គ្រងហានិភ័យ និងភាពធន់
អង្គការនានាត្រូវតែវាយតម្លៃហានិភ័យសន្តិសុខតាមអ៊ីនធឺណិត និងអនុវត្តវិធានការសន្តិសុខគ្រប់គ្រាន់។ នេះរួមបញ្ចូលទាំងគោលនយោបាយសម្រាប់ការគ្រប់គ្រងការចូលប្រើ ការអ៊ិនគ្រីបទិន្នន័យ និងការធ្វើផែនការឆ្លើយតបនឹងឧប្បត្តិហេតុ។
ការជូនដំណឹង និងការឆ្លើយតបចំពោះឧប្បត្តិហេតុ
NIS2 តម្រូវឱ្យអង្គការនានារាយការណ៍ពីឧប្បត្តិហេតុសន្តិសុខក្នុងរយៈពេលជាក់លាក់មួយ និងធ្វើការវិភាគក្រោយឧប្បត្តិហេតុ ដើម្បីការពារការកើតឡើងវិញ។
អភិបាលកិច្ច និងគណនេយ្យភាព
អង្គភាពនានាត្រូវធានាថា ថ្នាក់ដឹកនាំចូលរួមក្នុងសន្តិសុខតាមអ៊ីនធឺណិត ដោយអនុវត្តតួនាទី និងការទទួលខុសត្រូវច្បាស់លាស់សម្រាប់ការត្រួតពិនិត្យការគ្រប់គ្រងហានិភ័យតាមអ៊ីនធឺណិត។
សង្វាក់ផ្គត់ផ្គង់សង្វាក់
ដោយទទួលស្គាល់ថាអ្នកលក់ និងដៃគូភាគីទីបីអាចបង្កើតភាពងាយរងគ្រោះ NIS2 សង្កត់ធ្ងន់ថា សន្តិសុខខ្សែសង្វាក់ផ្គត់ផ្គង់អង្គការនានាត្រូវតែវាយតម្លៃការអនុវត្តសន្តិសុខតាមអ៊ីនធឺណិតរបស់អ្នកផ្គត់ផ្គង់ ជាពិសេសនៅក្នុងសេវាកម្មកម្មវិធី និងសេវាកម្ម Cloud។ សូមចងចាំថា នៅឆ្នាំ 2022 34% នៃការលួចទិន្នន័យនៅក្នុងវិស័យសេវាកម្មហិរញ្ញវត្ថុត្រូវបានសន្មតថាជារបស់អ្នកលក់ភាគីទីបី។
ការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងការស៊ើបការណ៍សម្ងាត់អំពីការគំរាមកំហែង
ការរក្សាប្រព័ន្ធស៊ើបការណ៍សម្ងាត់ និងត្រួតពិនិត្យការគំរាមកំហែងដែលទាន់សម័យគឺមានសារៈសំខាន់ណាស់ក្នុងការរកឃើញ និងឆ្លើយតបទៅនឹងការវាយប្រហារដែលអាចកើតមានប្រកបដោយប្រសិទ្ធភាព។ NIS2 លើកទឹកចិត្តដល់ការចែករំលែកព័ត៌មានស៊ើបការណ៍សម្ងាត់ការគំរាមកំហែងប្រកបដោយភាពសកម្មក្នុងចំណោមអង្គភាពនានាក្នុងវិស័យសំខាន់ៗ។
លក្ខណៈពិសេសសំខាន់ៗរបស់ Xygeni សម្រាប់ការអនុលោមតាម NIS2
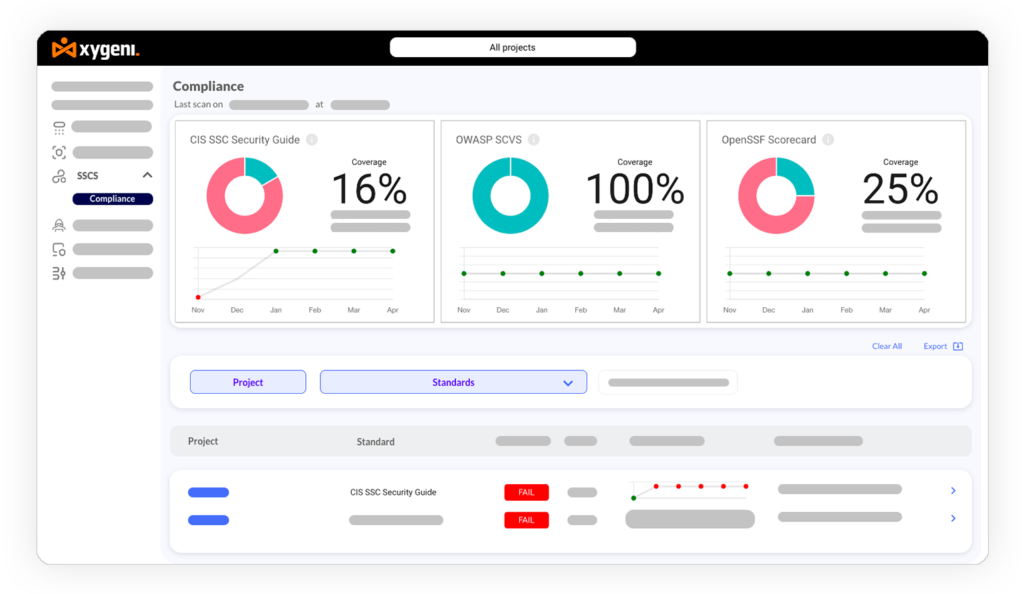
- ការគ្រប់គ្រងការអនុលោមដោយស្វ័យប្រវត្តិ៖ Xygeni ធ្វើឱ្យដំណើរការគ្រប់គ្រងការអនុលោមតាមមានភាពរលូនដោយតាមដាន និងវាយតម្លៃជាបន្តបន្ទាប់នូវឥរិយាបថសុវត្ថិភាពរបស់អង្គការអំពី NIS2។ standardស. ស្វ័យប្រវត្តិកម្មនេះជួយសម្រាលបន្ទុកការងារសម្រាប់ក្រុមសន្តិសុខ ដោយជួយសម្រួលដល់ការអនុលោមតាមច្បាប់បានលឿនជាងមុន និងការតម្រឹមឱ្យស៊ីសង្វាក់គ្នាជាមួយនឹងការផ្លាស់ប្តូរបទប្បញ្ញត្តិ។
- ការរកឃើញការគំរាមកំហែង និងការឆ្លើយតប: វេទិការបស់ Xygeni ត្រូវបានបំពាក់ដោយមុខងាររកឃើញការគំរាមកំហែងដ៏ទំនើបដែលដំណើរការដោយការរៀនម៉ាស៊ីន ដែលកំណត់អត្តសញ្ញាណសកម្មភាពគួរឱ្យសង្ស័យ និងការគំរាមកំហែងដែលអាចកើតមានក្នុងពេលវេលាជាក់ស្តែង។ សមត្ថភាពនេះគឺចាំបាច់សម្រាប់ការអនុលោមតាម NIS2 ដែលអនុញ្ញាតឱ្យអង្គការនានារកឃើញ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងបានយ៉ាងឆាប់រហ័ស ដូចដែលតម្រូវដោយការណែនាំ។
- ខ្សែសង្វាក់ផ្គត់ផ្គង់ និង ការវិភាគសមាសភាពកម្មវិធីXygeni ផ្តល់ជូននូវឧបករណ៍សម្រាប់គ្រប់គ្រង និងត្រួតពិនិត្យសុវត្ថិភាពនៃខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អង្គការ ដែលជាសមាសធាតុសំខាន់មួយនៃការអនុលោមតាម NIS2។ មុខងារវិភាគសមាសភាពកម្មវិធីរបស់វាជួយក្រុមហ៊ុនវាយតម្លៃភាពងាយរងគ្រោះនៅក្នុងសមាសធាតុភាគីទីបី ដោយធានាបាននូវខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលមានសុវត្ថិភាព។
- របាយការណ៍ឧប្បត្តិហេតុ៖ Xygeni ធ្វើឱ្យដំណើរការរាយការណ៍ឧប្បត្តិហេតុមានភាពសាមញ្ញដោយផ្តល់ជូននូវលំហូរការងារសាមញ្ញសម្រាប់ឯកសារ និងការជូនដំណឹងអំពីបទប្បញ្ញត្តិ ដោយជួយអង្គការនានាឱ្យប្រកាន់ខ្ជាប់នូវរបាយការណ៍ NIS2។ standardស. លក្ខណៈពិសេសផ្នែកកោសល្យវិច្ច័យរបស់វាអនុញ្ញាតឱ្យមានការវិភាគយ៉ាងហ្មត់ចត់អំពីឧប្បត្តិហេតុ ដែលជួយសម្រួលដល់ការវាយតម្លៃក្រោយឧប្បត្តិហេតុ និងការកែលម្អជាបន្តបន្ទាប់។
- អភិបាលកិច្ច និងការគ្រប់គ្រងតួនាទី៖ Xygeni អាចឱ្យមានក្របខ័ណ្ឌគ្រប់គ្រងការចូលប្រើ និងអភិបាលកិច្ចផ្អែកលើតួនាទី ដែលធ្វើឱ្យដំណើរការមានភាពសាមញ្ញសម្រាប់អង្គការនានាក្នុងការកំណត់ និងអនុវត្តតួនាទី ការទទួលខុសត្រូវ និងគោលនយោបាយសន្តិសុខតាមអ៊ីនធឺណិត ដូចដែលបានកំណត់ដោយ NIS2។
សរុបមក - ចាប់ផ្តើមកាត់បន្ថយហានិភ័យតាមអ៊ីនធឺណិត
ការអនុលោមតាម NIS2 តំណាងឱ្យទាំងកាតព្វកិច្ចផ្នែកច្បាប់ និងភាពពាក់ព័ន្ធជាយុទ្ធសាស្ត្រសម្រាប់អង្គការនានាក្នុងវិស័យសំខាន់ៗទូទាំងសហភាពអឺរ៉ុប។ នៅពេលដែលការគំរាមកំហែងតាមអ៊ីនធឺណិតកើនឡើងទាំងភាពញឹកញាប់ និងភាពស្មុគស្មាញ ការតម្រឹមជាមួយ NIS2 មិនត្រឹមតែកាត់បន្ថយហានិភ័យប៉ុណ្ណោះទេ ថែមទាំងពង្រឹងភាពធន់របស់អង្គការ បង្កើនទំនុកចិត្ត និងធានានូវការទទួលខុសត្រូវផងដែរ។
ស៊ីហ្គេនី វេទិកាសុវត្ថិភាពដ៏ទូលំទូលាយផ្តល់នូវដំណោះស្រាយដ៏មានប្រសិទ្ធភាពសម្រាប់ការគ្រប់គ្រងបញ្ហាប្រឈមនៃការអនុលោមតាម NIS2 ចាប់ពីការគ្រប់គ្រងការអនុលោមតាមដោយស្វ័យប្រវត្តិ រហូតដល់ការរកឃើញការគំរាមកំហែងកម្រិតខ្ពស់ និងការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុ។ តាមរយៈការប្រើប្រាស់ឧបករណ៍ដូចជា Xygeni អង្គការនានាអាចបង្កើនប្រសិទ្ធភាពដំណើរការអនុលោមភាពរបស់ពួកគេ ការពារហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ និងបណ្តុះវប្បធម៌សន្តិសុខតាមអ៊ីនធឺណិតដ៏រឹងមាំ។ បង្កើនភាពធន់នៃសន្តិសុខតាមអ៊ីនធឺណិតរបស់អ្នកដោយធ្វើការវាស់វែងត្រឹមត្រូវដើម្បីកាត់បន្ថយហានិភ័យតាមអ៊ីនធឺណិត។