
តើការរកឃើញ និងឆ្លើយតបការគំរាមកំហែង (TDR) ជាអ្វី ហើយហេតុអ្វីបានជាវាសំខាន់?
ដោយសារការគំរាមកំហែងតាមអ៊ីនធឺណិតកាន់តែមានភាពស្មុគស្មាញ អង្គការនានាត្រូវការយុទ្ធសាស្ត្រសន្តិសុខប្រកបដោយភាពសកម្ម ដើម្បីការពារទ្រព្យសម្បត្តិឌីជីថលរបស់ពួកគេ។ នេះជាកន្លែងដែលការរកឃើញ និងឆ្លើយតបការគំរាមកំហែង (TDR) ចូលមក។ តើការរកឃើញ និងឆ្លើយតបការគំរាមកំហែងជាអ្វី? វាគឺជាដំណើរការសន្តិសុខតាមអ៊ីនធឺណិតដែលត្រូវបានរចនាឡើងដើម្បីកំណត់អត្តសញ្ញាណ វិភាគ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងក្នុងពេលវេលាជាក់ស្តែង។ តាមរយៈការរួមបញ្ចូលការរកឃើញការគំរាមកំហែងជាមួយនឹងវិធានការឆ្លើយតបដោយស្វ័យប្រវត្តិ ឬដោយដៃ TDR កាត់បន្ថយផលប៉ះពាល់នៃការវាយប្រហារតាមអ៊ីនធឺណិតមុនពេលពួកគេអាចកេងចំណេញពីភាពងាយរងគ្រោះ។
TDR បានវិវត្តចេញពីបច្ចេកវិទ្យាមុនៗដូចជា ប្រព័ន្ធរកឃើញការឈ្លានពាន (IDS) ការគ្រប់គ្រងព័ត៌មានសុវត្ថិភាព និងព្រឹត្តិការណ៍ (SIEM) និងការរកឃើញ និងឆ្លើយតបចំណុចបញ្ចប់ (EDR)។ ក្រុមហ៊ុនដូចជា Cisco និង ក្រុមហ៊ុន Microsoft បានជួយអភិវឌ្ឍដំណោះស្រាយ TDR ដែលធ្វើឱ្យវាមានសារៈសំខាន់ចំពោះយុទ្ធសាស្ត្រសន្តិសុខតាមអ៊ីនធឺណិតទំនើប។ តាមរយៈការប្រើប្រាស់ការរៀនម៉ាស៊ីន ការវិភាគអាកប្បកិរិយា និងភាពវៃឆ្លាតនៃការគំរាមកំហែង TDR អនុញ្ញាតឱ្យអាជីវកម្មរកឃើញ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងទាំងដែលគេស្គាល់ និងដែលកំពុងលេចចេញយ៉ាងឆាប់រហ័ស និងមានប្រសិទ្ធភាព។
និយមន័យ:
តើការរកឃើញការគំរាមកំហែង និងការឆ្លើយតប (TDR) គឺជាអ្វី? #
ការរកឃើញ និងឆ្លើយតបការគំរាមកំហែង (TDR) គឺជាដំណើរការសន្តិសុខតាមអ៊ីនធឺណិតដែលត្រូវបានរចនាឡើងដើម្បីរកឃើញ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិតក្នុងពេលវេលាជាក់ស្តែង។ តាមរយៈការត្រួតពិនិត្យចរាចរណ៍បណ្តាញ ចំណុចបញ្ចប់ និងសកម្មភាពប្រព័ន្ធជាបន្តបន្ទាប់ TDR កំណត់ឥរិយាបថគួរឱ្យសង្ស័យ ឬការវាយប្រហារដែលអាចកើតមាន ហើយចាត់វិធានការភ្លាមៗដើម្បីទប់ស្កាត់ ឬបន្សាបការគំរាមកំហែងទាំងនេះ។ TDR រួមបញ្ចូលគ្នានូវបច្ចេកទេសរកឃើញកម្រិតខ្ពស់ជាមួយនឹងវិធានការឆ្លើយតបដោយស្វ័យប្រវត្តិ ឬដោយដៃ ដើម្បីការពារទ្រព្យសម្បត្តិឌីជីថលរបស់អង្គការ។
សមាសធាតុសំខាន់ៗនៃការរកឃើញ និងការឆ្លើយតបទៅនឹងការគំរាមកំហែង #
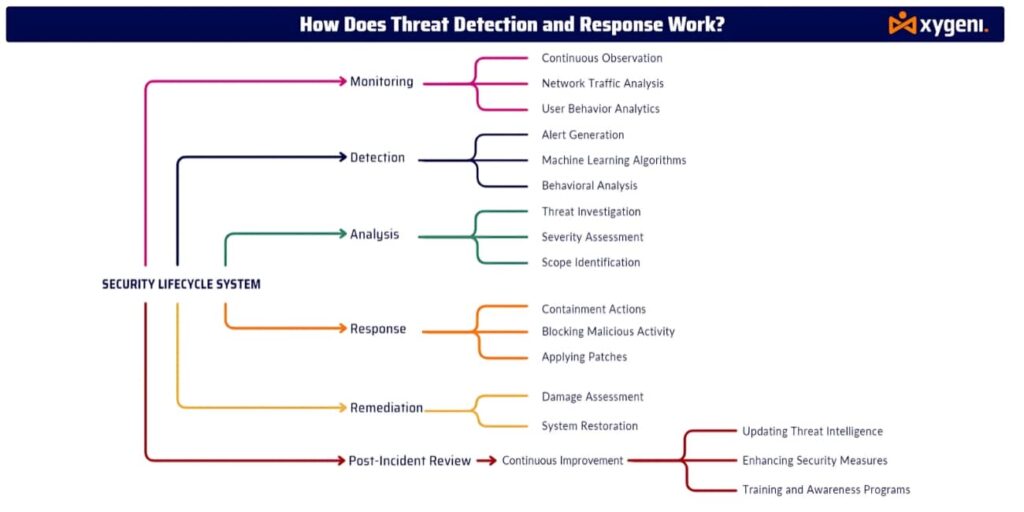
- តាមដានបន្ត
ប្រព័ន្ធ TDR តាមដានចរាចរណ៍បណ្តាញ ចំណុចបញ្ចប់ ឥរិយាបថអ្នកប្រើប្រាស់ និងហេដ្ឋារចនាសម្ព័ន្ធ IT ជាបន្តបន្ទាប់ ដើម្បីស្វែងរកសកម្មភាពគួរឱ្យសង្ស័យ។ ការប្រុងប្រយ័ត្នជាប់លាប់នេះអនុញ្ញាតឱ្យអង្គការនានាចាប់យកការគំរាមកំហែងដែលអាចកើតមាននៅពេលដែលវាលេចឡើង។ - ការរកឃើញ
ឧបករណ៍ TDR ប្រើប្រាស់ការរួមបញ្ចូលគ្នានៃ ការវិភាគអាកប្បកិរិយា, ការរៀនម៉ាស៊ីននិង ការគំរាមកំហែងការស៊ើបការណ៍ ដើម្បីរកឃើញការគំរាមកំហែងដែលអាចរំលងវិធានការសុវត្ថិភាពបែបប្រពៃណី។ នេះរួមបញ្ចូលទាំងការកំណត់អត្តសញ្ញាណភាពមិនប្រក្រតី ចរាចរណ៍បណ្តាញមិនធម្មតា និងហត្ថលេខាមេរោគ។ - ការវិភាគការគំរាមកំហែង
នៅពេលដែលប្រព័ន្ធរកឃើញការគំរាមកំហែង ក្រុមសន្តិសុខវិភាគលក្ខណៈ ប្រភព និងវិសាលភាពនៃការវាយប្រហារ។ ពួកគេវាយតម្លៃផលប៉ះពាល់ដែលអាចកើតមាន និងប្រព័ន្ធដែលរងផលប៉ះពាល់ ដើម្បីកំណត់ការឆ្លើយតបសមស្រប។ - ការឆ្លើយតបដោយស្វ័យប្រវត្តិ
ប្រព័ន្ធ TDR ឆ្លើយតបដោយស្វ័យប្រវត្តិចំពោះការគំរាមកំហែងដែលបានរកឃើញ ដើម្បីកាត់បន្ថយការខូចខាត។ ពួកវាញែកប្រព័ន្ធដែលរងការគំរាមកំហែងចេញ រារាំងអាសយដ្ឋាន IP ឬដាក់ពង្រាយបំណះដោយមិនបង្អង់យូរ។ ចំពោះការគំរាមកំហែងដែលស្មុគស្មាញជាងនេះ ក្រុមសន្តិសុខអាចចាប់ផ្តើមការឆ្លើយតបដោយដៃ។ - ការកែតម្រូវ និងការស្តារឡើងវិញ
បន្ទាប់ពីទប់ស្កាត់ការគំរាមកំហែងភ្លាមៗ អង្គការនានាធ្វើការលើការស្តារឡើងវិញ — ស្តារប្រព័ន្ធដែលរងផលប៉ះពាល់ បិទភាពងាយរងគ្រោះ និងការកែលម្អការការពារសន្តិសុខ ដើម្បីការពារឧប្បត្តិហេតុនាពេលអនាគត។ - ការកែលម្អជាបន្ត
វេទិកា TDR ធ្វើបច្ចុប្បន្នភាពជាប្រចាំនូវក្បួនដោះស្រាយរកឃើញរបស់ពួកគេជាមួយនឹងបច្ចេកវិទ្យាចុងក្រោយបំផុត ការគំរាមកំហែងការស៊ើបការណ៍ និងកែសម្រួលយន្តការឆ្លើយតបដើម្បីប្រយុទ្ធប្រឆាំងនឹងការគំរាមកំហែងតាមអ៊ីនធឺណិតថ្មីៗ និងកំពុងវិវត្ត។ នេះធានាថាអង្គការនានានៅតែត្រូវបានការពារប្រឆាំងនឹងវ៉ិចទ័រវាយប្រហារដែលកំពុងលេចចេញជាថ្មី។
របៀបដែល Xygeni គាំទ្រការរកឃើញ និងការឆ្លើយតបនៃការគំរាមកំហែង #
ការផ្តល់ជូនរបស់ Xygeni ការរកឃើញ និងការឆ្លើយតបគំរាមកំហែងរួមបញ្ចូលគ្នា សមត្ថភាពក្នុងការផ្តល់ការការពារយ៉ាងទូលំទូលាយសម្រាប់ការអភិវឌ្ឍកម្មវិធីទំនើប និងខ្សែសង្វាក់ផ្គត់ផ្គង់។ នេះជារបៀបដែល Xygeni បង្កើន TDR៖
- ការរកឃើញភាពមិនធម្មតា និងការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង
វេទិការបស់ Xygeni តាមដានជាបន្តបន្ទាប់ CI/CD pipelinesរកឃើញភាពមិនប្រក្រតី ឬសកម្មភាពដែលគ្មានការអនុញ្ញាតក្នុងពេលវេលាជាក់ស្តែង។ នេះធានាថាដំណើរការអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នកនៅតែមានសុវត្ថិភាព និងមិនមានការគំរាមកំហែងតាមអ៊ីនធឺណិត។ - សន្តិសុខសម្ងាត់
ស៊ីហ្គេនី សន្តិសុខសម្ងាត់ ដំណោះស្រាយនេះរកឃើញ និងរារាំងការលាតត្រដាងទិន្នន័យរសើបដូចជាសោ API ពាក្យសម្ងាត់ និងថូខឹនដោយស្វ័យប្រវត្តិ។ តាមរយៈការធានាសុវត្ថិភាពបរិស្ថានអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នក Xygeni ជួយការពារវ៉ិចទ័រវាយប្រហារទូទៅដែលទាក់ទងនឹងការលេចធ្លាយសម្ងាត់។ - ការឆ្លើយតបឧប្បត្តិហេតុដោយស្វ័យប្រវត្តិ
Xygeni ធ្វើស្វ័យប្រវត្តិកម្មការដោះស្រាយការគំរាមកំហែងដោយញែកប្រព័ន្ធដែលរងការគំរាមកំហែង ឬអនុវត្តបំណះភ្លាមៗនៅពេលរកឃើញការគំរាមកំហែង។ វាបញ្ឈប់ការគំរាមកំហែងពីការរីករាលដាលពាសពេញហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។ - ការកែលម្អជាបន្ត
ដោយប្រើប្រាស់អត្ថប្រយោជន៍សកល ការគំរាមកំហែងការស៊ើបការណ៍ តាមរយៈការចែករំលែកព័ត៌មាន Xygeni ធ្វើបច្ចុប្បន្នភាពសមត្ថភាពរកឃើញការគំរាមកំហែងរបស់ខ្លួនជាបន្តបន្ទាប់ ដោយធានាថាអង្គការរបស់អ្នកនៅតែនាំមុខគេក្នុងការវិវត្តនៃការគំរាមកំហែងតាមអ៊ីនធឺណិត។
ហេតុអ្វីបានជាការរកឃើញ និងការឆ្លើយតបទៅនឹងការគំរាមកំហែងមានសារៈសំខាន់? #
នៅក្នុងពិភពលោកមួយដែលការគំរាមកំហែងតាមអ៊ីនធឺណិតកាន់តែទំនើប និងជាប់លាប់ ការមាន ការរកឃើញការគំរាមកំហែង និងការឆ្លើយតប ប្រព័ន្ធនេះមានសារៈសំខាន់ណាស់សម្រាប់គ្រប់អង្គការទាំងអស់។ អត្ថប្រយោជន៍សំខាន់ៗរបស់ TDR រួមមាន៖
- ការរកឃើញមុនការកំណត់អត្តសញ្ញាណការគំរាមកំហែងតាំងពីដំបូងជួយការពារឧប្បត្តិហេតុសន្តិសុខធំៗ។
- ការឆ្លើយតបសកម្មការធ្វើស្វ័យប្រវត្តិកម្មសកម្មភាពឆ្លើយតបកាត់បន្ថយចន្លោះពេលដែលការគំរាមកំហែងតាមអ៊ីនធឺណិតអាចបង្កការខូចខាត។
- កាត់បន្ថយផលប៉ះពាល់ការរកឃើញ និងការឆ្លើយតបយ៉ាងរហ័សជួយកាត់បន្ថយការខូចខាតដែលអាចកើតមានចំពោះទ្រព្យសកម្មឌីជីថល និងកេរ្តិ៍ឈ្មោះរបស់អង្គការរបស់អ្នក។
កក់ការបង្ហាញថ្ងៃនេះ ដើម្បីស្វែងយល់ពីរបៀបដែល Xygeni អាចពង្រឹងសមត្ថភាពរកឃើញ និងឆ្លើយតបការគំរាមកំហែងរបស់អង្គការរបស់អ្នក និងរក្សាទ្រព្យសម្បត្តិឌីជីថលរបស់អ្នកឱ្យមានសុវត្ថិភាពពីការគំរាមកំហែងតាមអ៊ីនធឺណិតដែលកំពុងវិវត្ត។ #
សំណួរដែលសួរជាញឹកញាប់ (សំនួរញឹកញាប់) #
តើអ្វីជាភាពខុសគ្នារវាងការរកឃើញ និងការឆ្លើយតបនៅក្នុង TDR? #
ការរកឃើញសំដៅទៅលើការកំណត់អត្តសញ្ញាណសកម្មភាព ឬការគំរាមកំហែងគួរឱ្យសង្ស័យ ខណៈពេលដែលការឆ្លើយតបពាក់ព័ន្ធនឹងការចាត់វិធានការដើម្បីទប់ស្កាត់ ឬបន្សាបការគំរាមកំហែង ដូចជាការដាក់ប្រព័ន្ធឱ្យដាច់ដោយឡែក ឬអនុវត្តបំណះសុវត្ថិភាព។
តើ TDR ធ្វើសមាហរណកម្មជាមួយនឹងវិធានការសន្តិសុខតាមអ៊ីនធឺណិតដែលមានស្រាប់យ៉ាងដូចម្តេច? #
ដំណោះស្រាយ TDR ជារឿយៗបំពេញបន្ថែមលើដំណោះស្រាយដែលមានស្រាប់ អេសអាយ (ព័ត៌មានសន្តិសុខ និងការគ្រប់គ្រងព្រឹត្តិការណ៍) ដែលផ្តល់នូវស្រទាប់ការពារកាន់តែសកម្ម ដោយការរកឃើញ និងឆ្លើយតបទៅនឹងការគំរាមកំហែងក្នុងពេលវេលាជាក់ស្តែង។
តើ TDR ដោះស្រាយការគំរាមកំហែងប្រភេទណាខ្លះ? #
TDR អាចដោះស្រាយការគំរាមកំហែងតាមអ៊ីនធឺណិតជាច្រើនប្រភេទ រួមទាំង មេរោគ, ransomware, បន្លំ, ការកេងប្រវ័ញ្ចសូន្យថ្ងៃនិង ការគំរាមកំហែងជាប់លាប់កម្រិតខ្ពស់ (APTs).
តើប្រព័ន្ធ TDR របស់ Xygeni ដំណើរការយ៉ាងដូចម្តេច? #
Xygeni រួមបញ្ចូល TDR ជាមួយនឹងការរកឃើញភាពមិនប្រក្រតីតាមពេលវេលាជាក់ស្តែង ការគ្រប់គ្រងអាថ៌កំបាំងនិងសមត្ថភាពឆ្លើយតបដោយស្វ័យប្រវត្តិ ដើម្បីផ្តល់ការការពារពីដើមដល់ចប់សម្រាប់បរិស្ថានអភិវឌ្ឍន៍កម្មវិធី និងខ្សែសង្វាក់ផ្គត់ផ្គង់។

