ពេលវេលារងចាំដែលបណ្តាលមកពីការវាយប្រហារแบบ Distributed Denial-of-Service (DDoS) បង្កការគំរាមកំហែងយ៉ាងសំខាន់ដល់អាជីវកម្មគ្រប់ទំហំ ដែលនាំឱ្យមានការបាត់បង់ប្រាក់ចំណូល ការខូចខាតកេរ្តិ៍ឈ្មោះ និងការរំខានដល់សេវាកម្មសំខាន់ៗ។ ប្រសិនបើអ្នកកំពុងឆ្ងល់ថាការវាយប្រហារ DDoS ជាអ្វី ហើយវាដំណើរការយ៉ាងដូចម្តេច ចម្លើយគឺថាការវាយប្រហារទាំងនេះធ្វើឱ្យប្រព័ន្ធគោលដៅមានចរាចរណ៍ខុសច្បាប់លើសលប់ ដែលរារាំងអ្នកប្រើប្រាស់ស្របច្បាប់ពីការចូលប្រើធនធានសំខាន់ៗ។ ដើម្បីប្រយុទ្ធប្រឆាំងនឹងការគំរាមកំហែងដែលកំពុងកើនឡើងនេះប្រកបដោយប្រសិទ្ធភាព ការយល់ដឹងច្បាស់លាស់អំពីការវាយប្រហារ DDoS គឺមានសារៈសំខាន់។
និយមន័យ:
តើការវាយប្រហារ DDoS គឺជាអ្វី? #
ការវាយប្រហារបែប Distributed Denial-of-Service (DDoS) រំខានដល់ភាពអាចរកបាននៃម៉ាស៊ីនមេ បណ្តាញ ឬសេវាកម្មអនឡាញ ដោយធ្វើឱ្យវាមានចរាចរណ៍ច្រើនពេកពីប្រភពច្រើន។ ចរាចរណ៍ដ៏អាក្រក់នេះ ដែលជារឿយៗត្រូវបានរៀបចំឡើងតាមរយៈ botnet ធ្វើឱ្យអស់ធនធានរបស់គោលដៅ ដែលធ្វើឱ្យអ្នកប្រើប្រាស់ស្របច្បាប់មិនអាចចូលប្រើវាបាន។
តើការវាយប្រហារ DDoS ដំណើរការយ៉ាងដូចម្តេច? #
ការវាយប្រហារបែប Distributed Denial-of-Service ដោយប្រើប្រព័ន្ធកេងប្រវ័ញ្ច ងាយរងគ្រោះ និងដែនកំណត់ធនធាន។ នេះជារបៀបដែលពួកវាដំណើរការជាធម្មតា៖
- ការដាក់ពង្រាយ Botnetអ្នកវាយប្រហារទទួលបានការគ្រប់គ្រងលើឧបករណ៍ជាច្រើន ដោយបង្កើតបានជា botnet មួយ។
- លើសទម្ងន់ចរាចរណ៍បូតណេត (botnet) ធ្វើឲ្យចរាចរណ៍ចូលគោលដៅយ៉ាងច្រើនដោយប្រើពិធីការដូចជា HTTP ឬ UDP។
- ការរំខានសេវាកម្មគោលដៅថយល្បឿន ឬគាំង ដែលនាំឱ្យមានពេលវេលាមិនដំណើរការ។
ប្រភេទនៃការវាយប្រហារ DDoS #
1. ការវាយប្រហារផ្អែកលើកម្រិតសំឡេង #
- UDP ទឹកជំនន់យកឈ្នះលើគោលដៅជាមួយកញ្ចប់ពិធីការ Datagram អ្នកប្រើប្រាស់។
- ការពង្រីក DNSកេងប្រវ័ញ្ចម៉ាស៊ីនមេ DNS ដើម្បីពង្រីកចរាចរណ៍វាយប្រហារ។
- ទឹកជំនន់ ICMP៖ ប្រើសំណើ ping ដើម្បីប្រើប្រាស់ធនធានអស់។
2. ការវាយប្រហារតាមពិធីការ #
- SYN ទឹកជំនន់ទាញយកអត្ថប្រយោជន៍ពី TCP handshake ដើម្បីធ្វើឱ្យម៉ាស៊ីនមេផ្ទុកលើសទម្ងន់។
- ភីងនៃការស្លាប់ផ្ញើកញ្ចប់ដែលមានទំហំធំពេកទៅប្រព័ន្ធដែលគាំង។
- ការវាយប្រហាររបស់ Smurf៖ ប្រើកញ្ចប់ ICMP ក្លែងក្លាយដើម្បីបំពេញបណ្តាញឲ្យពេញ។
3. ការវាយប្រហារស្រទាប់កម្មវិធី #
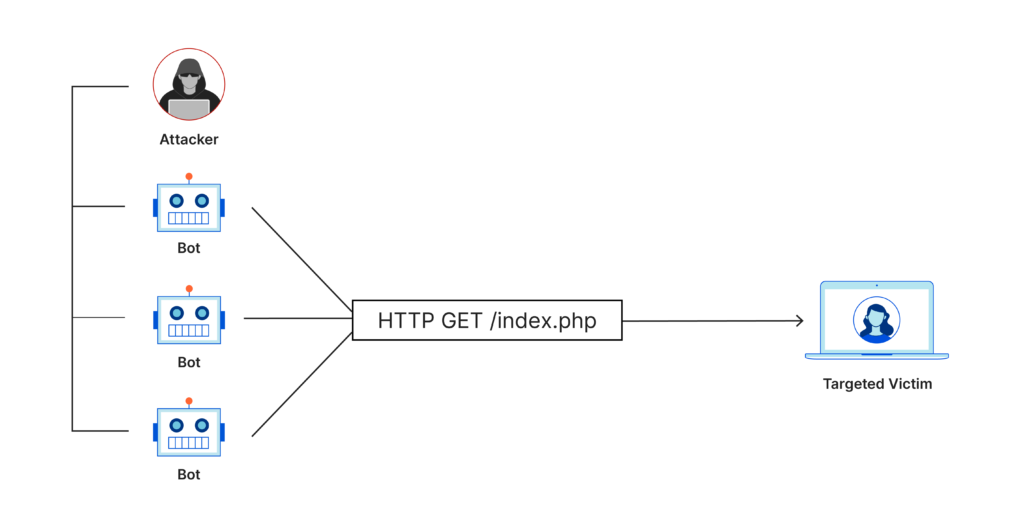
- HTTP ទឹកជំនន់៖ ផ្ទុកលើសចំណុះម៉ាស៊ីនមេជាមួយសំណើ HTTP។
- ស្លូរីលីស៖ បញ្ចេញធនធានដោយរក្សាការតភ្ជាប់ឱ្យបើកចំហ។
ការវាយប្រហារ DDoS និងផលប៉ះពាល់បន្ទាប់បន្សំរបស់វា #
- យុទ្ធសាស្ត្របង្វែរអ្នកវាយប្រហារច្រើនតែប្រើការវាយប្រហារប្រភេទនេះដើម្បីរំខានដល់ក្រុម IT ខណៈពេលកំពុងចាប់ផ្តើមការវាយប្រហារផ្សេងទៀត ដូចជា ransomware ឬការលួចទិន្នន័យ។
- ការបាត់បង់សេដ្ឋកិច្ច៖ ការផ្អាកដំណើរការរយៈពេលយូរអាចធ្វើឱ្យអាជីវកម្មខាតបង់ $ 218,000 ក្នុងមួយម៉ោង ជាមធ្យម (វិទ្យាស្ថានផុនម៉ុន).
- ឧស្សាហកម្មដែលមានហានិភ័យវិស័យដូចជា ហិរញ្ញវត្ថុ ពាណិជ្ជកម្មអេឡិចត្រូនិក និងសុខាភិបាល គឺជាគោលដៅញឹកញាប់ ដោយសារតែការពឹងផ្អែកលើពេលវេលាដំណើរការរបស់ពួកគេ។
របៀបដែល Xygeni ជួយទប់ស្កាត់ការវាយប្រហារ DDoS #
ស៊ីហ្គេនី Application Security Posture Management (ASPM) ផ្តល់នូវសមត្ថភាពកម្រិតខ្ពស់សម្រាប់ការការពារការបដិសេធសេវាកម្មแบบกระจาย៖
- ការតាមដានពេលវេលាពិតប្រាកដ៖ រកឃើញគំរូចរាចរណ៍មិនប្រក្រតីដែលបង្ហាញពីសកម្មភាពបដិសេធសេវាកម្មแบบចែកចាយ។
- ការរកឃើញភាពមិនធម្មតា៖ កំណត់ និងរារាំងឥរិយាបថមិនប្រក្រតីនៅទូទាំងស្រទាប់បណ្តាញ។
- ការផ្តល់អាទិភាពដល់ហានិភ័យថាមវន្ត៖ បង្ហាញពីភាពងាយរងគ្រោះដែលងាយរងគ្រោះបំផុតចំពោះការកេងប្រវ័ញ្ច DDoS។
- SSCS សម្រាប់ CI/CD Security៖ ការពារ CI/CD pipelineពីការត្រូវបានគេលួចចូល និងប្រើប្រាស់ដើម្បីបង្កើត botnet ដោយបញ្ឈប់ការគំរាមកំហែង DDoS នៅប្រភពរបស់វា។
ពេលវេលារងចាំល្អបំផុតដែលបណ្តាលមកពីការបដិសេធសេវាកម្មแบบกระจาย យុទ្ធសាស្ត្រកាត់បន្ថយ #
បណ្តាញចែកចាយមាតិកា (CDNs)ចែកចាយចរាចរណ៍ឆ្លងកាត់ម៉ាស៊ីនមេច្រើន ដោយកាត់បន្ថយសម្ពាធលើប្រព័ន្ធតែមួយ។
ប៊្លេកហូលលីង៖ ប្តូរទិសចរាចរណ៍ព្យាបាទទៅកាន់ផ្លូវទទេ ដើម្បីញែកវាចេញ។
ស៊ីនខូលីង៖ ផ្ញើចរាចរណ៍វាយប្រហារទៅកាន់បរិស្ថានដែលបានគ្រប់គ្រងសម្រាប់ការវិភាគ។
អត្រាកំណត់អក្សរធំស្នើសុំបរិមាណដើម្បីការពារការផ្ទុកលើសទម្ងន់។
Web Application Firewalls (WAFs): រារាំងការវាយប្រហារស្រទាប់កម្មវិធី។
សំណួរដែលសួរជាញឹកញាប់ #
សំណួរទី 1. តើអ្វីទៅជាហេតុផលទូទៅសម្រាប់អ្នកវាយប្រហារដែលកំណត់គោលដៅអាជីវកម្មខ្នាតតូចជាមួយនឹងការវាយប្រហារ DDoS?
ក៖ អាជីវកម្មខ្នាតតូចច្រើនតែមានការការពារខ្សោយជាង។ ការលើកទឹកចិត្តរួមមានការទាមទារប្រាក់លោះ (DDoS លោះ) ការរំខានដល់ដៃគូប្រកួតប្រជែង ឬហេតុផលមនោគមវិជ្ជា។
សំណួរទី 2. តើមានវិធីសាស្ត្រអ្វីខ្លះដែលល្អបំផុតដើម្បីកាត់បន្ថយការវាយប្រហារ DDoS?
ក៖ ការកាត់បន្ថយការបដិសេធសេវាកម្មចែកចាយប្រកបដោយប្រសិទ្ធភាពតម្រូវឱ្យមានវិធីសាស្រ្តច្រើនស្រទាប់ដែលរួមបញ្ចូលគ្នានូវយុទ្ធសាស្ត្រជាច្រើន៖
- បច្ចេកទេសសំខាន់ៗការស្វែងរកចំណុចខ្សោយក្នុងបញ្ជីគោលដៅ (Blackholing) ការស្វែងរកចំណុចខ្សោយក្នុងបញ្ជីគោលដៅ (Sinkholing) ការកំណត់អត្រា (Rate limiting) និងការប្រើប្រាស់ឧបករណ៍ដូចជា CDN និង WAF។
- ដំណោះស្រាយទូលំទូលាយវេទិកាដូចជា Xygeni's ASPM ផ្តល់ជូននូវការការពារប្រកបដោយភាពសកម្ម និងរួមបញ្ចូលគ្នា ដែលត្រូវបានរចនាឡើងសម្រាប់ enterprise តម្រូវការ ដោយធានាការការពារជាស្រទាប់ៗប្រឆាំងនឹងការគំរាមកំហែង DDoS ទំនើបៗ។
សំណួរទី 3. តើការវាយប្រហារ DDoS អាចកំណត់គោលដៅកម្មវិធីជាក់លាក់បានទេ?
ក៖ មែនហើយ ការវាយប្រហារ DDoS ស្រទាប់កម្មវិធីដូចជាការជន់លិច HTTP ផ្តោតលើសេវាកម្មជាក់លាក់ដើម្បីប្រើប្រាស់ធនធាន និងរំខានដល់ប្រតិបត្តិការ។
ការពារអាជីវកម្មរបស់អ្នកពីការគំរាមកំហែង DDoS #
Xygeni ផ្តល់នូវការការពារការបដិសេធសេវាកម្មแบบចែកចាយយ៉ាងទូលំទូលាយជាមួយនឹងមុខងារកម្រិតខ្ពស់ដូចជាការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង ការរកឃើញភាពមិនប្រក្រតី និង CI/CD pipeline securityធានាបាននូវនិរន្តរភាពអាជីវកម្ម និងរក្សាទំនុកចិត្តរបស់អតិថិជន។
???? កក់ការបង្ហាញឥឡូវនេះ ដើម្បីធានាសុវត្ថិភាពអង្គការរបស់អ្នកនៅថ្ងៃនេះ។