
នៅក្នុងការអភិវឌ្ឍកម្មវិធីទំនើប 95% នៃភាពងាយរងគ្រោះនៅក្នុងកម្មវិធីប្រភពបើកចំហបានមកពីការពឹងផ្អែកអន្តរកាល។ ការតភ្ជាប់ដោយប្រយោលទាំងនេះបង្កើតហានិភ័យលាក់កំបាំងដែលជារឿយៗមិនត្រូវបានគេកត់សម្គាល់។ ប៉ុន្តែតើកម្មវិធីពឹងផ្អែកអន្តរកាលជាអ្វី? វាគឺជាតំណភ្ជាប់ដោយប្រយោលដែលទទួលមរតកតាមរយៈកញ្ចប់ផ្សេងទៀត ដែលអាចធ្វើឱ្យកម្មវិធីរបស់អ្នកប្រឈមនឹងភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាព។ សមាសធាតុដែលមើលមិនឃើញទាំងនេះអាចក្លាយជាចំណុចខ្សោយ ដែលធ្វើឱ្យកម្មវិធីរបស់អ្នកងាយរងគ្រោះចំពោះការវាយប្រហារតាមអ៊ីនធឺណិត។ ការយល់ដឹង និងការធានាសុវត្ថិភាពទិដ្ឋភាពនៃកម្មវិធីរបស់អ្នកនេះគឺមានសារៈសំខាន់សម្រាប់ការរក្សាបរិស្ថានដែលមានស្ថេរភាព និងការពារ។
និយមន័យៈ
តើការពឹងផ្អែកអន្តរកាលជាអ្វី? #
គឺជាការពឹងផ្អែកដោយប្រយោលដែលគម្រោងរបស់អ្នកទទួលមរតកពីកញ្ចប់មួយផ្សេងទៀត។ ឧទាហរណ៍ ប្រសិនបើគម្រោងរបស់អ្នកពឹងផ្អែកលើបណ្ណាល័យ A ហើយបណ្ណាល័យ A ពឹងផ្អែកលើបណ្ណាល័យ B នោះបណ្ណាល័យ B ក្លាយជាការពឹងផ្អែកអន្តរកាល។ ការពឹងផ្អែកដែលមើលមិនឃើញទាំងនេះអាចកកកុញនៅពេលដែលបណ្ណាល័យ ឬម៉ូឌុលនីមួយៗនាំមកនូវសំណុំនៃការពឹងផ្អែកផ្ទាល់ខ្លួនរបស់វា ដែលធ្វើឱ្យកម្មវិធីរបស់អ្នកពិបាកត្រួតពិនិត្យ និងធានាសុវត្ថិភាព។
របៀបដែលការពឹងផ្អែកអន្តរកាលដំណើរការ #
តោះមើលឧទាហរណ៍សាមញ្ញមួយ៖
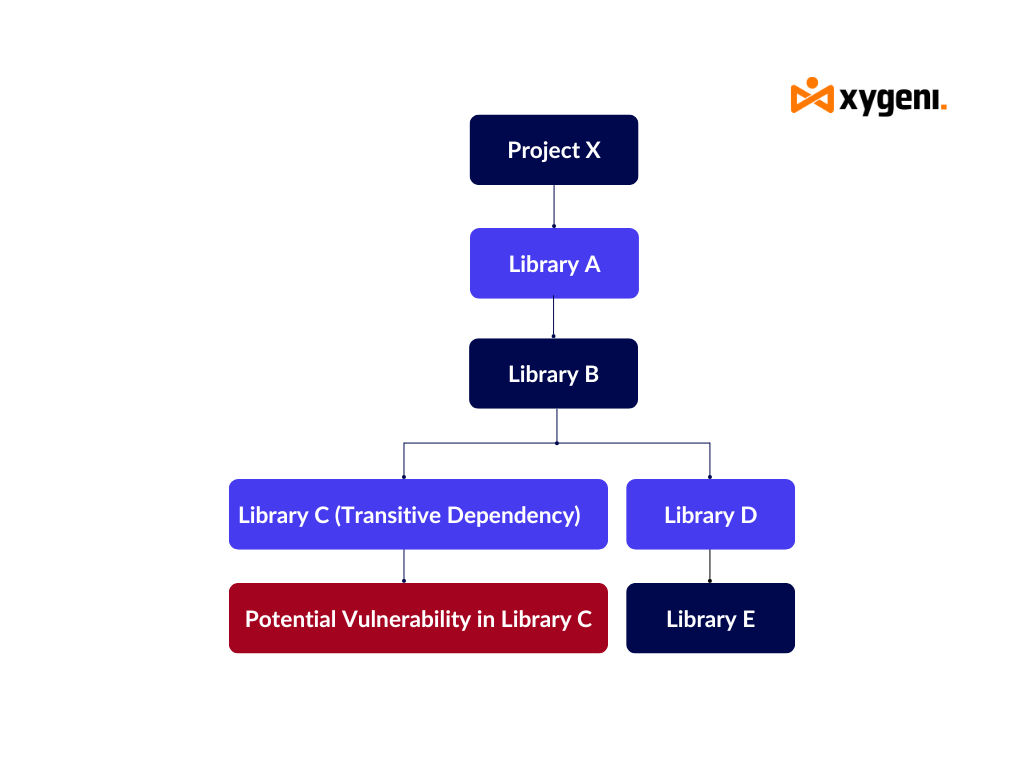
- គម្រោង X អាស្រ័យលើ បណ្ណាល័យ ក សម្រាប់មុខងារជាមូលដ្ឋានដូចជាការកត់ត្រា។
- បណ្ណាល័យ ក ខ្លួនវាអាស្រ័យលើ បណ្ណាល័យ ខ សម្រាប់មុខងារប្រើប្រាស់បន្ថែម។
- បណ្ណាល័យ ខ ការប្រើប្រាស់ បណ្ណាល័យ C សម្រាប់ការវិភាគការកំណត់រចនាសម្ព័ន្ធ។
នៅក្នុងសេណារីយ៉ូនេះ៖
- បណ្ណាល័យ C គឺជាកម្មវិធីអាស្រ័យអន្តរកាលនៃ គម្រោង X តាមរយៈការ បណ្ណាល័យ ក និង បណ្ណាល័យ ខ.
- If បណ្ណាល័យ C មានភាពងាយរងគ្រោះ វាអាចប៉ះពាល់ដល់គម្រោងទាំងមូល ទោះបីជា គម្រោង Xអ្នកអភិវឌ្ឍន៍ប្រហែលជាមិនដឹងអំពី បណ្ណាល័យ Cអត្ថិភាពរបស់។
- ចូរយើងពង្រីករឿងនេះ៖
- If បណ្ណាល័យ C ហួសសម័យ ឬថែទាំមិនបានល្អ វាអាចមានចំណុចខ្សោយដែលត្រូវបានជួសជុលនៅក្នុងកំណែថ្មីៗ។ ទោះជាយ៉ាងណាក៏ដោយ ដោយសារតែវាត្រូវបានកប់នៅក្នុង បណ្ណាល័យ ក's និងភាពអាស្រ័យរបស់ Library B វាអាចនឹងត្រូវបានមើលរំលងអំឡុងពេលសវនកម្មសុវត្ថិភាព។
- អ្វីដែលអាក្រក់ជាងនេះទៅទៀត អ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចផ្លូវ "លាក់កំបាំង" នេះដោយកំណត់គោលដៅចំណុចខ្សោយនៅក្នុងការពឹងផ្អែកអន្តរកាលដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ ដែលមិនត្រូវបានគ្រប់គ្រងដោយផ្ទាល់ដោយអ្នកអភិវឌ្ឍន៍។
ខ្សែសង្វាក់នៃការតភ្ជាប់ដោយប្រយោលទាំងនេះកាន់តែវែង និងស្មុគស្មាញនៅក្នុងគម្រោងកម្មវិធីធំៗ ដែលបង្កើនផ្ទៃវាយប្រហារដែលអាចកើតមាន និងធ្វើឱ្យការត្រួតពិនិត្យសុវត្ថិភាពកាន់តែពិបាក។ អ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចផ្លូវលាក់កំបាំងទាំងនេះដោយកំណត់គោលដៅចំណុចខ្សោយនៅក្នុងសមាសធាតុដែលប្រើជាទូទៅ ប៉ុន្តែមិនសូវមើលឃើញ។
ហេតុអ្វីបានជាការពឹងផ្អែកអន្តរកាលមានសារៈសំខាន់ #
- ភាពងាយរងគ្រោះដែលលាក់កំបាំង៖
ភាពអាស្រ័យអន្តរកាលបង្កើតភាពងាយរងគ្រោះដែលមើលមិនឃើញ ពីព្រោះវាមិនត្រូវបានគ្រប់គ្រង ឬពិនិត្យដោយផ្ទាល់ដោយអ្នកអភិវឌ្ឍន៍។ ហានិភ័យទាំងនេះច្រើនតែត្រូវបានទុកចោលដោយមិនបានត្រួតពិនិត្យ ដែលធ្វើឱ្យពួកវាក្លាយជាគោលដៅចម្បងសម្រាប់ការវាយប្រហារតាមអ៊ីនធឺណិត។ - ភាពស្មុគស្មាញ និងហានិភ័យកើនឡើង៖
ការគ្រប់គ្រងការតភ្ជាប់កម្មវិធីដោយប្រយោលបន្ថែមស្រទាប់នៃភាពស្មុគស្មាញ។ ស្រទាប់បន្ថែមនីមួយៗបង្កើនហានិភ័យនៃកូដហួសសម័យ ឬមិនមានសុវត្ថិភាពដែលចូលទៅក្នុងគម្រោងរបស់អ្នក។ ឧទាហរណ៍ អ្នកអាចជួសជុលភាពងាយរងគ្រោះនៅក្នុងបណ្ណាល័យ A ប៉ុន្តែប្រសិនបើបណ្ណាល័យ C នៅតែត្រូវបានលាតត្រដាង គម្រោងរបស់អ្នកនៅតែមានហានិភ័យ។ - ការអនុលោមតាមច្បាប់បទប្បញ្ញត្ដិ:
ក្របខ័ណ្ឌបទប្បញ្ញត្តិដូចជា NIST SBOM តម្រូវឱ្យអង្គការនានារក្សាភាពមើលឃើញលើសមាសធាតុកម្មវិធីទាំងអស់ រួមទាំងការពឹងផ្អែកអន្តរកាលផងដែរ។ ការខកខានក្នុងការតាមដានពួកវាអាចនាំឱ្យមានការបរាជ័យក្នុងការអនុលោមតាមច្បាប់។ ការត្រួតពិនិត្យដ៏ទូលំទូលាយគឺមានសារៈសំខាន់ណាស់ក្នុងការបំពេញតាមចំណុចទាំងនេះ។ standards.
របៀបគ្រប់គ្រងការពឹងផ្អែកអន្តរកាល #
- កំណត់អត្តសញ្ញាណភាពអាស្រ័យអន្តរកាល៖
ប្រើឧបករណ៍ដូចជាការវិភាគសមាសភាពកម្មវិធីរបស់ Xygeni (SCA) ដើម្បីគូសផែនទីដើមឈើអាស្រ័យទាំងមូលរបស់អ្នក រួមទាំងការពឹងផ្អែកដោយផ្ទាល់ និងការពឹងផ្អែកអន្តរកាល។ តម្លាភាពនេះផ្តល់នូវទិដ្ឋភាពច្បាស់លាស់នៃកញ្ចប់ដែលគម្រោងរបស់អ្នកពឹងផ្អែក ដែលកាត់បន្ថយហានិភ័យ។ - ជួសជុលចំណុចខ្សោយ៖
បន្ទាប់ពីកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះ វេទិការបស់ Xygeni ផ្តល់ការណែនាំអំពីការបិទភ្ជាប់ ឬការធ្វើឱ្យប្រសើរឡើងនូវកញ្ចប់ងាយរងគ្រោះនៅក្នុងភាពអាស្រ័យអន្តរកាលរបស់អ្នក។ ការដោះស្រាយប្រកបដោយប្រសិទ្ធភាពធានាថាបញ្ហាដែលលាក់កំបាំងទាំងនេះមិនកើនឡើងទៅជាការគំរាមកំហែងសន្តិសុខធំៗនោះទេ។ - លុបការពឹងផ្អែកដែលមិនចាំបាច់៖
តាមរយៈការវិភាគក្រាហ្វសមាសធាតុរបស់អ្នក Xygeni ជួយកំណត់អត្តសញ្ញាណ និងលុបបំបាត់ការពឹងផ្អែកអន្តរកាលដែលលែងត្រូវការ ឬមិនចាំបាច់។ វាកាត់បន្ថយផ្ទៃវាយប្រហាររបស់អ្នក និងធ្វើឱ្យការអាប់ដេតសុវត្ថិភាពមានភាពសាមញ្ញ។
ការធានាសុវត្ថិភាព Transitive Dependencies ជាមួយ Xygeni #
ការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង និងការរកឃើញមេរោគ៖ #
ស៊ីហ្គេនី Open Source Security (OSS) ស្កេនជាបន្តបន្ទាប់ទាំងការពឹងផ្អែកដោយផ្ទាល់ និងអន្តរកាលសម្រាប់ភាពងាយរងគ្រោះ។ វារកឃើញកញ្ចប់ព្យាបាទនៅក្នុងបញ្ជីឈ្មោះសាធារណៈដូចជា NPM, Maven និង PyPI ដោយដាក់កញ្ចប់ដែលរងផលប៉ះពាល់ឱ្យនៅដាច់ដោយឡែកមុនពេលពួកវាធ្វើឱ្យប្រព័ន្ធរបស់អ្នកខូច។ ការជូនដំណឹងរបស់ Xygeni ជូនដំណឹងដល់ក្រុមសុវត្ថិភាពរបស់អ្នកទាន់ពេលវេលា។
ការផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដែលយល់ដឹងពីបរិបទ៖ #
មិនមែនភាពងាយរងគ្រោះទាំងអស់សុទ្ធតែមានសារៈសំខាន់ដូចគ្នានោះទេ។ ស៊ីហ្គេនី Application Security Posture Management (ASPM) ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយផ្អែកលើកត្តាដូចជា លទ្ធភាពកេងប្រវ័ញ្ច ភាពអាចទៅដល់បាន និងផលប៉ះពាល់អាជីវកម្មដែលអាចកើតមាន។ នេះធានាថាក្រុមរបស់អ្នកផ្តោតលើភាពងាយរងគ្រោះដ៏គ្រោះថ្នាក់បំផុតជាមុនសិន។
ការគូសផែនទីភាពអាស្រ័យពេញលេញ៖ #
ការធ្វើផែនទីពឹងផ្អែករបស់ Xygeni ផ្តល់នូវការតំណាងដែលមើលឃើញយ៉ាងទូលំទូលាយអំពីរបៀបដែលសមាសធាតុទាំងអស់របស់អ្នកមានអន្តរកម្ម។ ការធ្វើផែនទីលម្អិតនេះជូនដំណឹងដល់...cisអ៊ីយ៉ុងអំពីការបំណះ ការធ្វើឱ្យប្រសើរឡើង ឬការលុបភាពអាស្រ័យដែលមិនចាំបាច់។
ការការពារកម្រិតកូដ៖ #
ស៊ីហ្គេនី Code Security ដំណោះស្រាយស្កេនរកកូដព្យាបាទនៅក្នុងកម្មវិធីរបស់អ្នក ដោយធានាថាសូម្បីតែកូដដែលបញ្ចូលតាមរយៈការពឹងផ្អែកអន្តរកាលក៏គ្មានការគំរាមកំហែងដែរ។ វារកឃើញការគំរាមកំហែងដូចជាទ្វារក្រោយ និង ransomware មុនពេលពួកវាចូលទៅក្នុងផលិតកម្ម ដែលបំពេញបន្ថែមដល់មេរោគដែលមានស្រាប់របស់អ្នក។ ឧបករណ៍វិភាគឋិតិវន្ត (SAST).
ធានាសុវត្ថិភាពគម្រោងរបស់អ្នកជាមួយ Xygeni #
ដូច្នេះឥឡូវនេះអ្នកដឹងពីអ្វីដែលជាការពឹងផ្អែកអន្តរកាល។ ជាមួយនឹងការត្រួតពិនិត្យពេលវេលាជាក់ស្តែងរបស់ Xygeni ការរកឃើញការគំរាមកំហែងប្រកបដោយភាពសកម្ម និងឧបករណ៍សុវត្ថិភាពដ៏ទូលំទូលាយ អ្នកអាចការពារគ្រប់ស្រទាប់នៃជង់កម្មវិធីរបស់អ្នក។ ទាក់ទងមកយើងថ្ងៃនេះដើម្បីកក់ការបង្ហាញ និងធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក!
កក់ការសាកល្បងថ្ងៃនេះ ដើម្បីស្វែងយល់ពីរបៀបដែល Xygeni អាចផ្លាស់ប្តូរវិធីសាស្រ្តរបស់អ្នកចំពោះសុវត្ថិភាពកម្មវិធី។

សំណួរសួរជាញឹកញាប់ #
ការពឹងផ្អែកដោយផ្នែក កើតឡើងនៅពេលដែលគុណលក្ខណៈមិនមែនជាបឋម (non-primary attribute) ពឹងផ្អែកលើផ្នែកមួយនៃកូនសោបឋមផ្សំ (composite primary key) ជាជាងលើកូនសោទាំងមូល (subsequently redundancy) ដែលនាំឱ្យមានភាពលើសលប់ (redundancy)។
ប្រើឧបករណ៍ដូចជា Xygeni's Open Source Security វេទិកានេះ ដើម្បីរកឃើញ និងជួសជុលចំណុចខ្សោយនៅក្នុងកញ្ចប់កម្មវិធីដែលគម្រោងរបស់អ្នកពឹងផ្អែក។ ឧបករណ៍ទាំងនេះផ្តល់ការណែនាំដោយស្វ័យប្រវត្តិអំពីរបៀបជួសជុល ឬធ្វើឱ្យប្រសើរឡើងនូវសមាសធាតុដែលរងផលប៉ះពាល់ មុនពេលពួកវាកើនឡើងជាហានិភ័យសុវត្ថិភាព។
វិភាគដើមឈើអាស្រ័យរបស់អ្នក ដើម្បីមើលថាតើកញ្ចប់មួយណាដែលណែនាំវា។ ធ្វើបច្ចុប្បន្នភាព ឬរៀបចំកូដរបស់អ្នកឡើងវិញ ដើម្បីលុបវាចោលដោយមិនធ្វើឱ្យខូចមុខងារ។ វេទិការបស់ Xygeni ជួយមើលឃើញ និងគ្រប់គ្រងទំនាក់ទំនងទាំងនេះ។
ប្រើពាក្យបញ្ជារបស់ Maven mvn dependency:tree ដើម្បីពិនិត្យមើលការពឹងផ្អែកអន្តរកាល។ ពាក្យបញ្ជានេះបង្ហាញឋានានុក្រមពេញលេញនៃភាពអាស្រ័យនៃគម្រោងរបស់អ្នក។ Xygeni រួមបញ្ចូលជាមួយ Maven ដើម្បីផ្តល់នូវការយល់ដឹងអំពីសុវត្ថិភាពកាន់តែស៊ីជម្រៅ។
ដើម្បីធ្វើឲ្យប្រសើរឡើងនូវភាពអាស្រ័យអន្តរកាលដោយសុវត្ថិភាព អ្នកអាចចាប់ផ្តើមដោយប្រើឧបករណ៍ដើម្បីគូសផែនទីមែកធាងភាពអាស្រ័យរបស់អ្នក។ បន្ទាប់មកអ្នកនឹងអាចកំណត់ថាកញ្ចប់ណាដែលត្រូវការធ្វើបច្ចុប្បន្នភាព។ គន្លឹះ៖ ត្រូវតែបម្រុងទុកកូដរបស់អ្នកមុនពេលធ្វើការផ្លាស់ប្ដូរ។ សាកល្បង standard ធ្វើបច្ចុប្បន្នភាពពាក្យបញ្ជាជាមុនសិន។ ប្រសិនបើវាមិនដោះស្រាយបញ្ហាទេ សូមជំនួស ឬដាក់កូដកំណែជាក់លាក់នៅក្នុងឯកសារកំណត់រចនាសម្ព័ន្ធរបស់អ្នក។ បើចាំបាច់ អ្នកអាចដំឡើងភាពអាស្រ័យដោយផ្ទាល់។ ជាចុងក្រោយ អ្នកគ្រាន់តែត្រូវដំណើរការការធ្វើតេស្តដើម្បីធានាថាគ្មានអ្វីខូច កត់ត្រាការផ្លាស់ប្តូរ និងបន្តតាមដានភាពងាយរងគ្រោះថ្មីៗ។

