






បញ្ញាសិប្បនិម្មិតកំពុងរីកចម្រើនយ៉ាងឆាប់រហ័ស ហើយហានិភ័យរបស់វាក៏ដូចគ្នាដែរ។ ដើម្បីគ្រប់គ្រងហានិភ័យទាំងនោះបានល្អ ក្រុមការងារត្រូវការវិធីសាស្រ្តច្បាស់លាស់ និងគួរឱ្យទុកចិត្ត។ ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST ផ្តល់នូវវិធីសាស្រ្តនោះ។ វាជួយអង្គការនានារៀបចំផែនការ វាស់វែង និងកាត់បន្ថយហានិភ័យ AI នៅគ្រប់ដំណាក់កាលនៃការអភិវឌ្ឍន៍។ សម្រាប់អ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខ ការដាក់ពាក្យ ការគ្រប់គ្រងហានិភ័យ មានន័យច្រើនជាងការស្វែងរកកំហុស។ វាគ្របដណ្តប់លើទិន្នន័យ ម៉ូដែល ឧបករណ៍ភ្ជាប់ និងការបង្កើត pipelines. ដូច្នេះ ការរួមបញ្ចូលគ្នា ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ Nist AI ជាមួយនឹងការអនុវត្ត DevSecOps នាំមកនូវសណ្តាប់ធ្នាប់ និងល្បឿនដល់ការងារប្រចាំថ្ងៃ។
តើក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST ជាអ្វី?
ចំពោះ ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST (AI RMF) គឺជាមគ្គុទ្ទេសក៍ជាក់ស្តែងមួយដែលបង្កើតឡើងដោយ វិទ្យាស្ថានជាតិនៃ Standardនិងបច្ចេកវិទ្យាវាជួយក្រុមនានាកំណត់អត្តសញ្ញាណ វាស់វែង និងគ្រប់គ្រងហានិភ័យ AI ពេញមួយវដ្តជីវិតកម្មវិធី។
វាកំណត់មុខងារសំខាន់ៗចំនួនបួន៖ គូសផែនទី វាស់វែង គ្រប់គ្រង និងគ្រប់គ្រង។ នីមួយៗពន្យល់ពីអ្វីដែលត្រូវធ្វើ ពេលណាត្រូវធ្វើវា និងរបៀបរក្សាប្រព័ន្ធ AI ឲ្យមានសុវត្ថិភាព និងអាចទុកចិត្តបាន។ សរុបមក ក្របខ័ណ្ឌនេះប្រែជា... AI ក្នុងការគ្រប់គ្រងហានិភ័យ ទៅជាដំណើរការច្បាស់លាស់ និងអាចធ្វើម្តងទៀតបាន ដែលសមនឹងការងារអភិវឌ្ឍន៍ពិតប្រាកដ។
មុខងារទាំងបួនរបស់ NIST AI RMF
| មុខងារ | គោលដៅ | នៅក្នុងការអនុវត្ត |
|---|---|---|
| ផែនទី | ស្វែងរកកន្លែងដែល AI ត្រូវបានប្រើប្រាស់ និងអ្វីដែលអាចមានបញ្ហា។ | បង្កើតបញ្ជីសារពើភណ្ឌនៃម៉ូដែល ឧបករណ៍ភ្ជាប់ និងសំណុំទិន្នន័យ។ |
| វាស់ | ពិនិត្យមើលគុណភាពទិន្នន័យ ឥរិយាបថគំរូ និងការគ្រប់គ្រងសុវត្ថិភាព។ | ដំណើរការការស្កេន ពិនិត្យមើលភាពអាស្រ័យ និងសាកល្បងច្បាប់ចូលប្រើ។ |
| គ្រប់គ្រង | ធ្វើសកម្មភាពលើអ្វីដែលអ្នករកឃើញ។ | Apply Guardrailsជួសជុលបញ្ហា និងកត់ត្រាសកម្មភាព។ |
| រដ្ឋាភិបាល | រក្សាការត្រួតពិនិត្យ និងការទទួលខុសត្រូវ។ | តាមដានកំណែ ពិនិត្យមើលកំណត់ហេតុ និងរាយការណ៍ទៅកាន់អ្នកពាក់ព័ន្ធ។ |
មុខងារទាំងបួននៃក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST
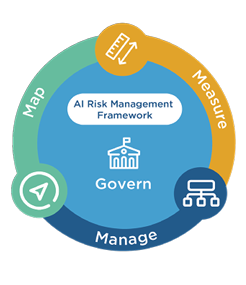
មុននឹងអនុវត្តក្របខ័ណ្ឌនេះ វាជួយឲ្យយល់ពីអ្វីដែលមុខងារនីមួយៗតំណាងឲ្យ។
ទាំងនេះមិនមែនជាជំហាននៅក្នុងបញ្ជីត្រួតពិនិត្យទេ ប៉ុន្តែជាសកម្មភាពបន្តដែលធ្វើម្តងទៀតនៅទូទាំងវដ្តជីវិតរបស់ AI ចាប់ពីការរចនារហូតដល់ការត្រួតពិនិត្យ។ សកម្មភាពនីមួយៗគាំទ្រដល់សកម្មភាពផ្សេងទៀត និងបង្កើតរង្វិលជុំនៃការកែលម្អ និងការទទួលខុសត្រូវ។
- គ្រប់គ្រង៖ កសាងវប្បធម៌នៃការទទួលខុសត្រូវជុំវិញ AI។ កំណត់ថាអ្នកណាជាម្ចាស់ហានិភ័យនីមួយៗ ពិនិត្យគោលនយោបាយ និងធ្វើឱ្យប្រាកដថាការត្រួតពិនិត្យកើតឡើងមុនកាលកំណត់ មិនមែនបន្ទាប់ពីការចេញផ្សាយនោះទេ។
- ផែនទី៖ កំណត់កន្លែងដែល AI លេចឡើងនៅក្នុងប្រព័ន្ធរបស់អ្នក ទិន្នន័យណាដែលវាប្រើប្រាស់ និងអ្នកណាដែលវាប៉ះពាល់ដល់។ ការយល់ដឹងអំពីបរិបទនេះគឺជាគន្លឹះក្នុងការជៀសវាងចំណុចខ្វះខាតនៅពេលក្រោយ។
- វាស់: សាកល្បងសមាសធាតុ AI ក្រោមលក្ខខណ្ឌជាក់ស្តែង។ ពិនិត្យមើលភាពលំអៀង ការរសាត់ ភាពឯកជន និងភាពរឹងមាំ។ វាស់ស្ទង់ឥរិយាបថរបស់គំរូរបស់អ្នក ហើយប្រៀបធៀបវាទៅនឹងស្តង់ដារសុវត្ថិភាព។
- គ្រប់គ្រង៖ ចាត់វិធានការច្បាស់លាស់ដោយផ្អែកលើលទ្ធផល។ ជួសជុលភាពអាស្រ័យដែលមិនមានសុវត្ថិភាព លុបបំបាត់គំរូដែលមានហានិភ័យ និងកត់ត្រាការផ្លាស់ប្តូរទាំងអស់ដើម្បីការពារការកើតឡើងវិញ។
នៅពេលដែលមុខងារទាំងបួននេះដំណើរការនៅខាងក្នុង CI/CD pipelines, ក្រុមគ្រប់គ្រង ហានិភ័យ AI សកម្មជំនួសឱ្យប្រតិកម្ម។
ហេតុអ្វីបានជាការគ្រប់គ្រងហានិភ័យ AI មានសារៈសំខាន់?
បញ្ញាសិប្បនិម្មិត (AI) ណែនាំហានិភ័យដែលឧបករណ៍សុវត្ថិភាពបែបប្រពៃណីមិនអាចរកឃើញជានិច្ច ឧទាហរណ៍ ការលេចធ្លាយទិន្នន័យ, ការចាក់ថ្នាំភ្លាមៗឬ ការពុលតារាម៉ូដែលបើគ្មានរចនាសម្ព័ន្ធទេ បញ្ហាទាំងនេះអាចរីករាលដាលយ៉ាងឆាប់រហ័សពាសពេញប្រព័ន្ធរបស់អ្នក។
ដោយអនុវត្តតាម ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST, ក្រុមអាច៖
- កំណត់កន្លែងដែល AI ត្រូវបានប្រើប្រាស់នៅទូទាំង pipelines
- រកឃើញចំណុចខ្សោយនៅក្នុងកូដ និងទិន្នន័យមុនពេលចេញផ្សាយ
- ចាត់អាទិភាពលើអ្វីដែលត្រូវជួសជុលមុនគេ
- រក្សាកំណត់ត្រាដែលមានតម្លាភាពសម្រាប់ការធ្វើសវនកម្ម និងការជឿទុកចិត្តរបស់អតិថិជន
លើសពីនេះ NIST តម្រឹមជាមួយសកលលោកផ្សេងទៀត standardដូចជា ISO/IEC 42001 និងគោលការណ៍ AI របស់ OECD ដែលធ្វើឱ្យវាកាន់តែងាយស្រួលក្នុងការរក្សាភាពស៊ីសង្វាក់គ្នានៅទូទាំងអង្គការ។
សម្រាប់ព័ត៌មានបន្ថែម សូមស្វែងយល់៖
- ENISA៖ ការធានាសុវត្ថិភាព AI
- OWASP៖ មគ្គុទ្ទេសក៍សុវត្ថិភាព និងភាពឯកជនរបស់ AI
- OWASP៖ កំពូលទាំង ១០ សម្រាប់កម្មវិធី LLM
- បញ្ញាសិប្បនិម្មិត (AI) ក្នុងសន្តិសុខតាមអ៊ីនធឺណិត៖ ការយល់ដឹងអំពីហានិភ័យពិតប្រាកដ
របៀបដំណើរការ NIST AI RMF
ចំពោះ មូលនិធិបម្រុងជាតិអាហ្វ្រិកខាងត្បូង (NIST AI RMF) ១.០ ត្រូវបានសាងសង់ឡើងជា មគ្គុទ្ទេសក៍ស្ម័គ្រចិត្ត និងអាចបត់បែនបាន ក្រោម ច្បាប់គំនិតផ្តួចផ្តើមគំនិតសិប្បនិម្មិតជាតិនៃឆ្នាំ 2020. វាត្រូវបានរចនាឡើងសម្រាប់អង្គការណាមួយ ទាំងធំទាំងតូច ដើម្បីសម្របខ្លួនទៅតាមភាពចាស់ទុំរបស់វា។
គោលដៅគឺសាមញ្ញ៖ បង្កើត AI គួរឱ្យទុកចិត្ត មានតម្លាភាព និងមានសុវត្ថិភាព ដោយការគ្រប់គ្រងហានិភ័យតាំងពីដំបូង។
ដើម្បីគាំទ្រដល់ការអនុម័ត NIST ផ្តល់នូវធនធានជាច្រើន៖
- សៀវភៅណែនាំ AI RMF៖ ពន្យល់ពីរបៀបអនុវត្តមុខងារនីមួយៗក្នុងការរចនា ការធ្វើតេស្ត និងការដាក់ពង្រាយ។
- ផែនទីបង្ហាញផ្លូវ AI RMF៖ រាយបញ្ជីសកម្មភាពសហគមន៍ និងព័ត៌មានថ្មីៗជាបន្តបន្ទាប់។
- ផ្លូវបំបែក៖ ភ្ជាប់ NIST AI RMF ទៅផ្សេងទៀត standardដូចជា ISO/IEC 42001 ឬច្បាប់ AI របស់សហភាពអឺរ៉ុប។
- មជ្ឈមណ្ឌលធនធាន AI ដែលគួរឱ្យទុកចិត្ត និងមានទំនួលខុសត្រូវ៖ ប្រវត្តិរូបរបស់ម្ចាស់ផ្ទះ ការសិក្សាករណី និងការអនុវត្តល្អបំផុតដែលបានចែករំលែក។
ក្នុងការអនុវត្ត ក្រុម DevSecOps អាចរួមបញ្ចូលគំនិតទាំងនេះតាមរយៈស្វ័យប្រវត្តិកម្ម។ ឧទាហរណ៍ ការប្រើប្រាស់ Xygeni's ASPM វេទិកា ដើម្បីស្កេន វាស់វែង និងគ្រប់គ្រងហានិភ័យទាក់ទងនឹង AI ជាបន្តបន្ទាប់នៅក្នុងលំហូរការងារដូចគ្នាដែលពួកគេបានបង្កើត និងចេញផ្សាយកូដរួចហើយ។
ការភ្ជាប់ NIST AI RMF ជាមួយ DevSecOps
នៅក្នុងបរិស្ថានដែលមានចលនាលឿន ការគ្រប់គ្រងហានិភ័យ AI ត្រូវតែសមនឹង CI/CD pipelineដោយមិនធ្វើឱ្យពួកគេយឺតយ៉ាវ។ នៅពេលដែលការត្រួតពិនិត្យសុវត្ថិភាពត្រូវបានបង្កើតឡើងនៅក្នុងលំហូរការងារចែកចាយ ក្រុមអាចកំណត់ផែនទី វាស់វែង គ្រប់គ្រង និងគ្រប់គ្រងហានិភ័យ ជាផ្នែកមួយនៃការសរសេរកូដប្រចាំថ្ងៃជាជាងការធ្វើសវនកម្មដាច់ដោយឡែក។
នោះហើយជាកន្លែងដែលពិតប្រាកដ ស៊ីហ្គេនី ជួយ។ វា Application Security Posture Management (ASPM) វេទិកានេះរួមបញ្ចូលការគ្រប់គ្រងទាំងនេះដោយផ្ទាល់ទៅក្នុងដំណើរការអភិវឌ្ឍន៍។ ជាលទ្ធផល សុវត្ថិភាពក្លាយជាស្វ័យប្រវត្តិ និងបន្ត។
- ផែនទី៖ ស្វែងរកកូដ ការពឹងផ្អែក និងឧបករណ៍ភ្ជាប់ AI ទាំងអស់នៅទូទាំងគម្រោង។ ភាពមើលឃើញដំបូងនេះជួយការពារចន្លោះប្រហោងមុនពេលដាក់ពង្រាយ។
- វាស់: វិភាគលទ្ធភាពកេងប្រវ័ញ្ច លទ្ធភាពទៅដល់ និងសុខភាពនៃការពឹងផ្អែកក្នុងពេលវេលាជាក់ស្តែង។ លើសពីនេះ សូមផ្តល់បរិបទដើម្បីឱ្យក្រុមដឹងថាបញ្ហាណាដែលពិតជាសំខាន់។
- គ្រប់គ្រង៖ Apply Guardrails ដែលរារាំងការរួមបញ្ចូលគ្នាដែលមិនមានសុវត្ថិភាព និងអនុវត្តគោលការណ៍ផ្ទៃក្នុងដោយស្វ័យប្រវត្តិ។ នេះធានានូវការការពារដែលស៊ីសង្វាក់គ្នាដោយមិនចាំបាច់បន្ថែមការពិនិត្យដោយដៃ។
- គ្រប់គ្រង៖ កត់ត្រារាល់សកម្មភាព បង្ហាញថាអ្នកណាបានផ្លាស់ប្តូរអ្វី និងរក្សាកំណត់ត្រាដែលត្រៀមរួចជាស្រេចសម្រាប់សវនកម្មសម្រាប់ការអនុលោមតាមច្បាប់ និងកិច្ចសហការ។
សមត្ថភាពទាំងនេះរួមគ្នានាំមកនូវ ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST ទៅកាន់ជីវិតនៅក្នុងលំហូរការងារ DevSecOps។
ពួកគេភ្ជាប់គោលនយោបាយទៅនឹងការអនុវត្ត ហើយប្រែក្លាយទ្រឹស្តីទៅជាលទ្ធផលដែលអ្នកអភិវឌ្ឍន៍អាចមើលឃើញ។
NIST AI RMF និង Xygeni ASPM នៅក្នុងការអនុវត្ត
ឧទាហរណ៍ តារាងខាងក្រោមបង្ហាញពីរបៀបដែលមុខងារ NIST នីមួយៗផ្គូផ្គងទៅនឹងសមត្ថភាពពិតប្រាកដនៅខាងក្នុង Xygeni's ASPM វេទិកា។ ជាលទ្ធផល ក្រុមការងារអាចផ្លាស់ប្តូរពីគោលការណ៍អរូបីទៅជាការអនុវត្តជាក់ស្តែង។
| មុខងារ NIST AI RMF | គោលបំណង | តើធ្វើដូចម្តេច Xygeni ASPM អនុវត្តវា |
|---|---|---|
| ផែនទី | កំណត់កន្លែងដែល AI ត្រូវបានប្រើប្រាស់ និងហានិភ័យអ្វីខ្លះដែលវាអាចនាំមក។ | Xygeni រកឃើញឃ្លាំងផ្ទុក ការពឹងផ្អែក និងសមាសធាតុ AI ទាំងអស់ដោយស្វ័យប្រវត្តិនៅទូទាំង... SDLC. |
| វាស់ | វាយតម្លៃភាពងាយរងគ្រោះ សុចរិតភាពទិន្នន័យ និងការគ្រប់គ្រង។ | Xygeni ពិនិត្យមើលភាពអាចកេងប្រវ័ញ្ច លទ្ធភាពទៅដល់ និងសុខភាពនៃការពឹងផ្អែកនៅក្នុងការស្កេននីមួយៗ។ |
| គ្រប់គ្រង | កាត់បន្ថយ និងគ្រប់គ្រងហានិភ័យ។ | Guardrails អនុវត្តគោលនយោបាយដោយផ្ទាល់នៅក្នុង CI/CDទប់ស្កាត់កូដមិនមានសុវត្ថិភាព និងធ្វើស្វ័យប្រវត្តិកម្មការជួសជុល។ |
| រដ្ឋាភិបាល | រក្សាភាពមើលឃើញ និងការទទួលខុសត្រូវ។ | Dashboards និងដានសវនកម្មបង្ហាញប្រវត្តិការផ្លាស់ប្ដូរពេញលេញសម្រាប់ការអនុលោមតាមច្បាប់ និងកិច្ចសហការ។ |
នេះជាកន្លែងដែលក្របខ័ណ្ឌ NIST ជួបនឹងការអនុវត្ត DevSecOps ប្រចាំថ្ងៃ។
តារាងខាងក្រោមបង្ហាញពីរបៀបដែលអនុគមន៍ NIST នីមួយៗតម្រឹមជាមួយអនុគមន៍ Xygeni ASPM វេទិកានៅក្នុងគម្រោងពិតប្រាកដ។
ការអនុវត្តក្របខ័ណ្ឌជាជំហានៗ
នៅពេលដែលមូលដ្ឋានគ្រឹះមានហើយ ក្រុមអាចអនុវត្ត ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST តាមរយៈជំហានច្បាស់លាស់ និងអាចធ្វើម្តងទៀតបានមួយចំនួន ដែលសមនឹងលំហូរការងារ DevSecOps ធម្មតា៖
- កំណត់ករណីប្រើប្រាស់ AI៖ កំណត់អត្តសញ្ញាណកន្លែងដែល AI ដំណើរការ ទិន្នន័យអ្វីដែលវាគ្រប់គ្រង និងអ្នកណាអាចចូលប្រើប្រាស់វា។ ការមើលឃើញដំបូងជួយការពារការប៉ះពាល់ដែលមិនចាំបាច់នៅពេលក្រោយ។
- វាយតម្លៃទិន្នន័យ និងការពឹងផ្អែក៖ ពិនិត្យមើលជង់របស់អ្នកសម្រាប់ព័ត៌មានសម្ងាត់ខ្សោយ បណ្ណាល័យហួសសម័យ ឬអាថ៌កំបាំងដែលលេចធ្លាយមុនពេលពួកវាឈានដល់ការផលិត។
- កំណត់ Guardrails: បន្ថែមច្បាប់ច្បាស់លាស់ CI/CD pipelineដែលឆ្លងកាត់ ឬរារាំងការផ្លាស់ប្តូរដោយស្វ័យប្រវត្តិ ដោយរក្សាការអនុវត្តគោលការណ៍ឱ្យស៊ីសង្វាក់គ្នានៅទូទាំងឃ្លាំង។
- ការជួសជុលដោយស្វ័យប្រវត្តិ៖ ការប្រើ ប៊ីតស៊ីជេនី និង ជួសជុលដោយស្វ័យប្រវត្តិដោយ AI ដើម្បីបង្កើត។ pull requests ជាមួយនឹងការផ្លាស់ប្តូរដែលបានណែនាំ ដែលកាត់បន្ថយការខិតខំប្រឹងប្រែងដោយដៃ និងពេលវេលាពិនិត្យឡើងវិញ។
- តាមដាន និងកត់ត្រា៖ រក្សាកំណត់ត្រានៃការជួសជុលនីមួយៗ ការអាប់ដេតគោលការណ៍ និងការបញ្ចប់cisអ៊ីយ៉ុង។ ជំហានសាមញ្ញនេះគាំទ្រដល់ការទទួលខុសត្រូវ និងធ្វើឱ្យវឌ្ឍនភាពងាយស្រួលក្នុងការតាមដាន។
សកម្មភាពទាំងនេះរួមគ្នារក្សា ការគ្រប់គ្រងហានិភ័យ AI អាចទុកចិត្តបាន និងអាចមើលឃើញពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍។ ពួកវាក៏ជួយក្រុមការងារឱ្យចាប់ និងដោះស្រាយបញ្ហាមុនពេលដែលវាវិវត្តទៅជាបញ្ហាសុវត្ថិភាពដែលចំណាយច្រើន។
ពីការរកឃើញរហូតដល់ការជួសជុល៖ របៀបដែល Xygeni ដោះស្រាយហានិភ័យ AI
នៅពេលដែលហានិភ័យលេចឡើង Xygeni ជួយក្រុមឱ្យធ្វើសកម្មភាពបានយ៉ាងឆាប់រហ័សដោយមិនចាំបាច់ចាកចេញពីលំហូរការងាររបស់ពួកគេ។
ការស្កេនអាចរកឃើញការចាក់បញ្ចូលរហ័សនៅក្នុងឧបករណ៍ភ្ជាប់។ ចីវលោកំណត់អាទិភាព បន្ទាប់មកចាត់ថ្នាក់បញ្ហាតាមភាពធ្ងន់ធ្ងរ និងភាពងាយរងគ្រោះ ដោយជួយអ្នកអភិវឌ្ឍន៍ផ្តោតលើអ្វីដែលសំខាន់បំផុត។
ប៊ីតស៊ីជេនី បង្កើតមួយ pull request ជាមួយនឹងការជួសជុលដែលបានណែនាំ។ Guardrails សូមពិនិត្យមើលការផ្លាស់ប្តូរទាំងនៅក្នុងស្រុក និងនៅលើម៉ាស៊ីនមេ ដើម្បីបញ្ជាក់ថាវាមានសុវត្ថិភាព។ ជាចុងក្រោយ ជួសជុលដោយស្វ័យប្រវត្តិដោយ AI ធ្វើអោយប្រសើរឡើងនូវបំណះដោយប្រើគំរូឯកជនរបស់អ្នក ដោយបន្ថែមកម្រិតភាពត្រឹមត្រូវបន្ថែម។
ឧទាហរណ៍ករណី៖ ក្រុមការងារ fintech បានរកឃើញឧបករណ៍ភ្ជាប់ MCP ដែលមិនមានសុវត្ថិភាពក្នុងអំឡុងពេលទំនាក់ទំនងសាធារណៈ។ Guardrails បានរារាំងការរួមបញ្ចូលគ្នា និង ប៊ីតស៊ីជេនី បានបើកការជួសជុលក្នុងរយៈពេលប៉ុន្មាននាទី។ ដោយប្រើ ហានិភ័យនៃការស្តារឡើងវិញពួកគេបានជ្រើសរើសកំណែអាស្រ័យដែលមានសុវត្ថិភាព ហើយបានដាក់ពង្រាយការអាប់ដេតនៅថ្ងៃដដែល។
ដំណើរការនេះធ្វើឱ្យ ការគ្រប់គ្រងហានិភ័យ AI ជាបន្តបន្ទាប់ និងលឿន ដោយកាត់បន្ថយការកកិតរវាងការអភិវឌ្ឍ និងសន្តិសុខ។
ជាក់ស្តែង Guardrails សម្រាប់សុវត្ថិភាព AI
Guardrails រក្សាទុក pipelineអាចទស្សន៍ទាយបានដោយការបញ្ឈប់សកម្មភាពប្រថុយប្រថានមុនពេលវារាលដាល។ ពួកវាមានទម្ងន់ស្រាល ថ្លា និងងាយស្រួលថែទាំ។
ឧទាហរណ៍:
- ដាក់កម្រិតប្រភពដើម MCP ទៅកាន់កន្លែងធ្វើការដែលទុកចិត្ត។
- កំណត់វិសាលភាពសោ API និងកាត់បន្ថយពេលវេលាផុតកំណត់។
- ផ្ទៀងផ្ទាត់ការជំរុញ និងកំណត់ទំហំបញ្ចូល ដើម្បីទប់ស្កាត់ការរំលោភបំពាន។
ច្បាប់ទាំងនេះធ្វើឱ្យ AI ក្នុងការគ្រប់គ្រងហានិភ័យ ជាផ្នែកមួយនៃការសរសេរកូដប្រចាំថ្ងៃ មិនមែនជាកិច្ចការក្រោយពេលដាក់ពង្រាយនោះទេ។
បញ្ជីត្រួតពិនិត្យ៖ ត្រៀមដឹកជញ្ជូនជាមួយ NIST AI RMF
មុនពេលចេញផ្សាយ សូមពិនិត្យមើលបញ្ជីត្រួតពិនិត្យរហ័សនេះ ដើម្បីធានាថាគម្រោងរបស់អ្នកស្របនឹង ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST គោលការណ៍៖
| ធាតុបញ្ជីត្រួតពិនិត្យ | គោលបំណង |
|---|---|
| បានធ្វើបច្ចុប្បន្នភាពសារពើភ័ណ្ឌនៃម៉ូដែល AI ចំណុចបញ្ចប់ និងឧបករណ៍ភ្ជាប់ | ធានានូវភាពមើលឃើញនៅទូទាំងសមាសធាតុ AI ទាំងអស់មុនពេលចេញផ្សាយ។ |
| Guardrails សម្រាប់ MCP និង API keys ដែលត្រូវបានកំណត់ដើម្បីទប់ស្កាត់ការផ្លាស់ប្តូរដែលមិនមានសុវត្ថិភាព | ការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ឬការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតពីការទៅដល់ផលិតកម្ម។ |
| ការស្កេនលើរាល់ pull request ជាមួយ ប៊ីតស៊ីជេនី | រកឃើញភាពងាយរងគ្រោះ និងបញ្ហាអនុលោមភាពតាំងពីដំបូង CI/CD លំហូរ។ |
| ឯកជន ជួសជុលដោយស្វ័យប្រវត្តិដោយ AI បានកំណត់រចនាសម្ព័ន្ធសម្រាប់ការដោះស្រាយដោយស្វ័យប្រវត្តិ | អនុវត្តការជួសជុលដោយសុវត្ថិភាព ខណៈពេលដែលរក្សាកូដប្រភព និងទិន្នន័យជាឯកជន។ |
| ហានិភ័យនៃការស្តារឡើងវិញ ពិនិត្យឡើងវិញមុនពេលធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែក | ផ្ទៀងផ្ទាត់ថាកំណែថ្មីមានសុវត្ថិភាព និងឆបគ្នាមុនពេលដាក់ពង្រាយ។ |
ការត្រួតពិនិត្យរបស់របរទាំងនេះជួយក្រុមដឹកជញ្ជូនបានលឿន និងមានសុវត្ថិភាពជាងមុន ខណៈពេលដែលរក្សា ការគ្រប់គ្រងហានិភ័យ AI សកម្មក្នុងវដ្តនីមួយៗ។
សំណួរគេសួរញឹកញាប់រហ័ស
តើក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST ជាអ្វី?
ក្របខ័ណ្ឌមួយដើម្បីជួយក្រុមការងារក្នុងការគូសផែនទី វាស់វែង គ្រប់គ្រង និងគ្រប់គ្រងហានិភ័យ AI ពីការរចនារហូតដល់ផលិតកម្ម។
តើខ្ញុំត្រូវអនុវត្តវានៅក្នុង DevSecOps យ៉ាងដូចម្តេច?
បន្ថែម Guardrails in CI/CDស្វ័យប្រវត្តិកម្មការជួសជុលជាមួយ PRs និងកត់ត្រាការផ្លាស់ប្តូរសម្រាប់ការពិនិត្យ។
តើខ្ញុំគួរចាប់ផ្តើមជាមួយការគ្រប់គ្រងអ្វីខ្លះ?
ដាក់កម្រិតប្រភពដើម MCP កំណត់វិសាលភាព API ផ្ទៀងផ្ទាត់ការជំរុញ និងពិនិត្យមើលការផ្លាស់ប្តូរភាពអាស្រ័យដោយប្រើហានិភ័យនៃការកែតម្រូវ។
គំនិតចុងក្រោយ៖ ពីក្របខ័ណ្ឌការងាររហូតដល់ការអនុវត្តជាបន្តបន្ទាប់
ចំពោះ ក្របខ័ណ្ឌគ្រប់គ្រងហានិភ័យ AI របស់ NIST គឺលើសពីបញ្ជីត្រួតពិនិត្យការអនុលោមតាមច្បាប់។ វាគឺជាគំរូជាក់ស្តែងមួយសម្រាប់កសាងប្រព័ន្ធ AI ដែលក្រុមអាចទុកចិត្តបាន។ តាមរយៈការកំណត់ផែនទីកន្លែងដែល AI រស់នៅ ការវាស់វែងឥរិយាបថរបស់វា ការគ្រប់គ្រងភាពងាយរងគ្រោះ និងការគ្រប់គ្រងការ...cisទោះជាយ៉ាងណាក៏ដោយ អង្គការនានាធ្វើឱ្យសន្តិសុខក្លាយជាផ្នែកមួយនៃដំណើរការ — មិនមែនជាព្រឹត្តិការណ៍តែម្តងនោះទេ។
នៅក្នុងបរិយាកាស DevSecOps ផ្នត់គំនិតនេះសមឥតខ្ចោះ។ ការត្រួតពិនិត្យសុវត្ថិភាព Guardrailsហើយស្វ័យប្រវត្តិកម្មក្លាយជាផ្នែកមួយនៃដូចគ្នា pipeline ដែលផ្តល់នូវលក្ខណៈពិសេស។ ជំនួសឱ្យការរង់ចាំការពិនិត្យឡើងវិញ ឬការធ្វើសវនកម្ម អ្នកអភិវឌ្ឍន៍មើលឃើញហានិភ័យនៅពេលពួកគេសរសេរកូដ និងជួសជុលវាមុនពេលពួកគេឈានដល់ការផលិត។
ស៊ីហ្គេនី នាំយកក្របខ័ណ្ឌនេះមកក្នុងជីវិតដោយប្រែក្លាយគោលការណ៍របស់វាទៅជាឧបករណ៍ប្រចាំថ្ងៃ៖
- ASPM ធ្វើមជ្ឈិមភាពភាពមើលឃើញពីកូដទៅពពក។
- ប៊ីតស៊ីជេនី ស្វ័យប្រវត្តិកម្មការកែតម្រូវតាមរយៈ pull requests.
- ជួសជុលដោយស្វ័យប្រវត្តិដោយ AI ធ្វើអោយប្រសើរឡើងនូវភាពត្រឹមត្រូវ ខណៈពេលដែលរក្សាទិន្នន័យជាឯកជន។
- ហានិភ័យនៃការស្តារឡើងវិញ ជួយក្រុមជ្រើសរើសកំណែពឹងផ្អែកដែលមានសុវត្ថិភាពបំផុត។
សមត្ថភាពទាំងនេះរួមគ្នាធ្វើឱ្យ ការគ្រប់គ្រងហានិភ័យ AI ជាបន្តបន្ទាប់ និងជាក់ស្តែង។
ពួកគេជួយក្រុមនានាក្នុងការបង្កើតកម្មវិធីដែលដំណើរការលឿន និង នៅតែមានសុវត្ថិភាព ដោយមិនបន្ថែមការកកិតដល់ការអភិវឌ្ឍ។
នៅទីបំផុត តម្លៃនៃ NIST AI RMF មិនមែននៅក្នុងឯកសារខ្លួនឯងទេ ប៉ុន្តែនៅក្នុងរបៀបដែលក្រុមអនុវត្តវា។ ជាមួយនឹងស្វ័យប្រវត្តិកម្ម និងវប្បធម៌ត្រឹមត្រូវ សុវត្ថិភាពក្លាយជាទម្លាប់រួមនៅទូទាំងវិស្វកម្ម មិនមែនជាការធ្វើសវនកម្មដាច់ដោយឡែកនៅពេលក្រោយនោះទេ។

