






At ស៊ីហ្គេនីយើងខ្ញុំមមាញឹកណាស់ក្នុងរយៈពេលមួយឆ្នាំកន្លងមកនេះ ក្នុងការអនុវត្តប្រព័ន្ធដ៏ទូលំទូលាយមួយដែលត្រួតពិនិត្យការចុះឈ្មោះកញ្ចប់ប្រភពបើកចំហសាធារណៈ ដើម្បីរកមើលសកម្មភាពគួរឱ្យសង្ស័យ ឬកូដព្យាបាទដោយធម្មជាតិ។
ហេដ្ឋារចនាសម្ព័ន្ធនេះអនុញ្ញាតឱ្យយើងវិភាគកញ្ចប់ទាំងអស់ដែលបានបោះពុម្ពផ្សាយជារៀងរាល់ថ្ងៃក្នុងពេលវេលាជាក់ស្តែង។ លើសពីនេះ វាក៏អនុញ្ញាតឱ្យយើងតាមដានឥរិយាបថមិនប្រក្រតីរបស់អ្នកប្រើប្រាស់ផងដែរ។
ខណៈពេលដែលវត្តមាននៃកូដព្យាបាទនៅក្នុងបញ្ជីឈ្មោះកញ្ចប់ត្រូវបានគេស្គាល់យ៉ាងច្បាស់មានឥរិយាបថចម្លែក ឬមិនធម្មតាផ្សេងទៀតដែលអ្នកប្រើប្រាស់ធម្មតានៃបញ្ជីឈ្មោះទាំងនេះមិនបានកត់សម្គាល់ទាល់តែសោះ។ សូម្បីតែចំពោះពួកយើងដែលតាមដានពួកវាយ៉ាងដិតដល់ក៏ដោយ វាមិនងាយស្រួលទេក្នុងការស្វែងរកមូលហេតុ ឬការពន្យល់សម្រាប់ឥរិយាបថបែបនេះ។
អ្វីដែលកំណត់លក្ខណៈក្រុម Xygeni គឺការតស៊ូរបស់យើងនៅពេលប្រឈមមុខនឹងបញ្ហា ដូច្នេះយើងបានស្វែងយល់កាន់តែស៊ីជម្រៅអំពីរឿងនេះ។
វាទាំងអស់បានចាប់ផ្តើមជាមួយនឹងការកើនឡើងនៃស្ថិតិ
ដូចដែលខ្ញុំបានលើកឡើងពីមុនមក ក្នុងនាមជាផ្នែកមួយនៃហេដ្ឋារចនាសម្ព័ន្ធរបស់យើង យើងត្រួតពិនិត្យម៉ែត្រសកម្មភាពជាច្រើននៅក្នុងបញ្ជីឈ្មោះកញ្ចប់ប្រភពបើកចំហសាធារណៈ។
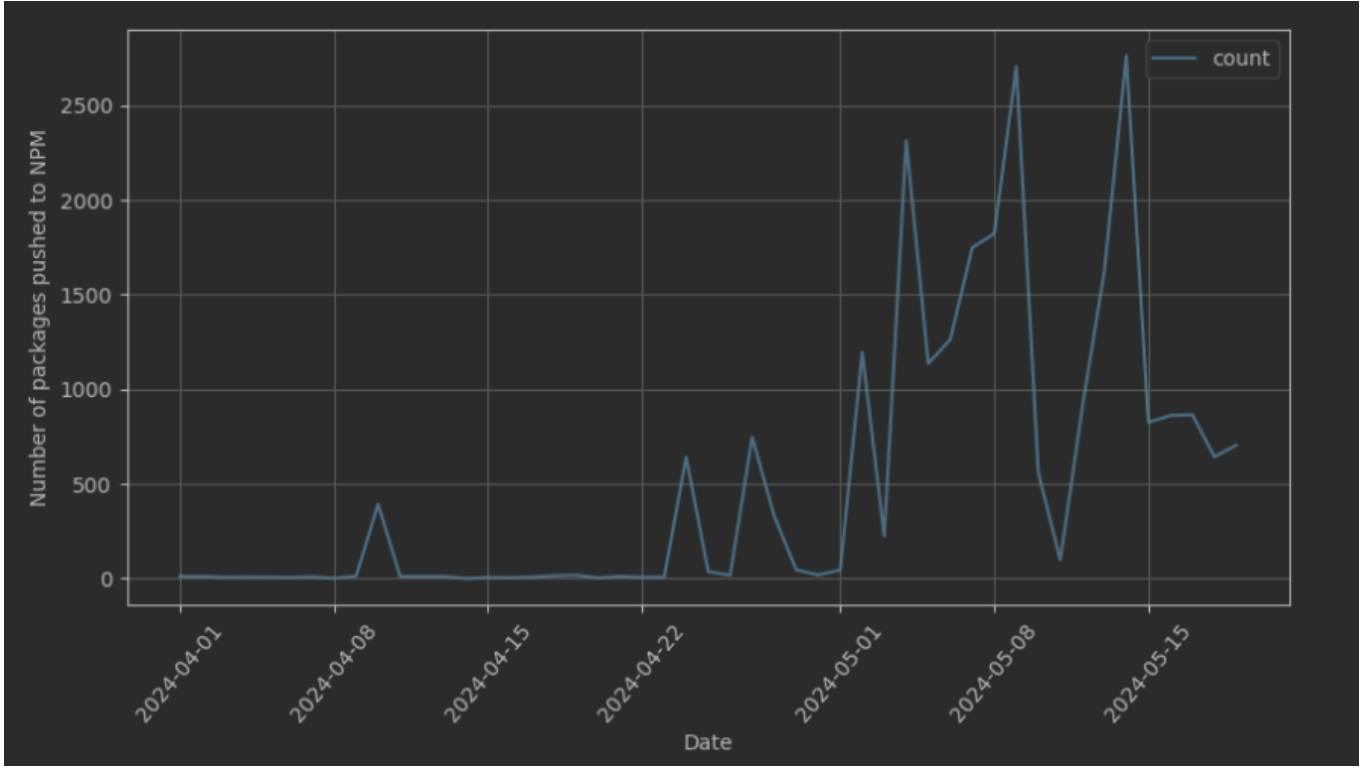
នៅថ្ងៃចុងក្រោយនៃខែមីនា មិត្តរួមការងាររបស់ខ្ញុំឈ្មោះ Carmen បានលើកឡើងពីការព្រួយបារម្ភ។ យើងចាប់ផ្តើមសង្កេតឃើញមានគម្លាតគួរឱ្យកត់សម្គាល់មួយនៅក្នុង ចំនួនកញ្ចប់ដែលបានបោះពុម្ពផ្សាយនៅលើ NPM។ បន្ទាប់ពីការពិនិត្យដំបូង យើងបានរកឃើញថា គម្លាតនេះភាគច្រើនដោយសារតែអ្នកប្រើប្រាស់មួយចំនួនតូចប៉ុណ្ណោះ ដែលអត្រាបោះពុម្ពផ្សាយកញ្ចប់របស់ពួកគេបានកើនឡើងយ៉ាងខ្លាំងភ្លាមៗ។
នេះបានជំរុញឱ្យយើងពិនិត្យមើលដំណើរការរបស់យើង និងទិន្នន័យពាក់ព័ន្ធរបស់វានៅក្នុងវេទិកា។ ជាសំណាងល្អ ការពិនិត្យឡើងវិញរបស់យើងបានកំណត់ថាទិន្នន័យហាក់ដូចជាត្រឹមត្រូវ ប៉ុន្តែនេះក៏គួរឱ្យងឿងឆ្ងល់ដែរ!
ពេលពិនិត្យបន្ថែម យើងបានរកឃើញថា កញ្ចប់ទាំងនេះមានលក្ខណៈទូទៅមួយចំនួន៖
- អ្នកបោះពុម្ពផ្សាយគឺជាអ្នកប្រើប្រាស់ដែលទើបបង្កើតថ្មី ដែលមានអាយុមិនលើសពីមួយ ឬពីរខែឡើយ។
- កញ្ចប់ទាំងនោះមានឈ្មោះចៃដន្យ ដែលទំនងជាត្រូវបានបង្កើតឡើងដោយប្រើវចនានុក្រម។ យើងអាចរកឃើញឈ្មោះកញ្ចប់ដែលមានឈ្មោះចម្លែកៗដូចជា តែញញឹមដ៏ធំសម្បើម, អេរីក-ម៉ាងូត៩៤-ស៊ូគីវីរ, កម្មវិធីសត្វល្មូនកម្រនិងអសកម្ម or obvious_tuna-appteadevយើងនឹងរួមបញ្ចូលឧបសម្ព័ន្ធជាមួយនឹងឧទាហរណ៍មួយចំនួននៃទ្រព្យសកម្មដែលយើងបានរកឃើញ។
- ខ្លឹមសារនៃកញ្ចប់ទាំងនេះគឺស្រដៀងគ្នាខ្លាំងណាស់ ជារឿយៗដូចគ្នា។
នៅក្នុងបរិបទនេះ យើងបានសង្កេតឃើញថា កញ្ចប់មួយក្នុងចំណោមកញ្ចប់ទាំងនោះរួមមានស្គ្រីប Python មួយ ប្រហែលជាដោយចៃដន្យដែលហាក់ដូចជាត្រូវបានប្រើដើម្បីបោះពុម្ពផ្សាយកញ្ចប់ដោយស្វ័យប្រវត្តិ។
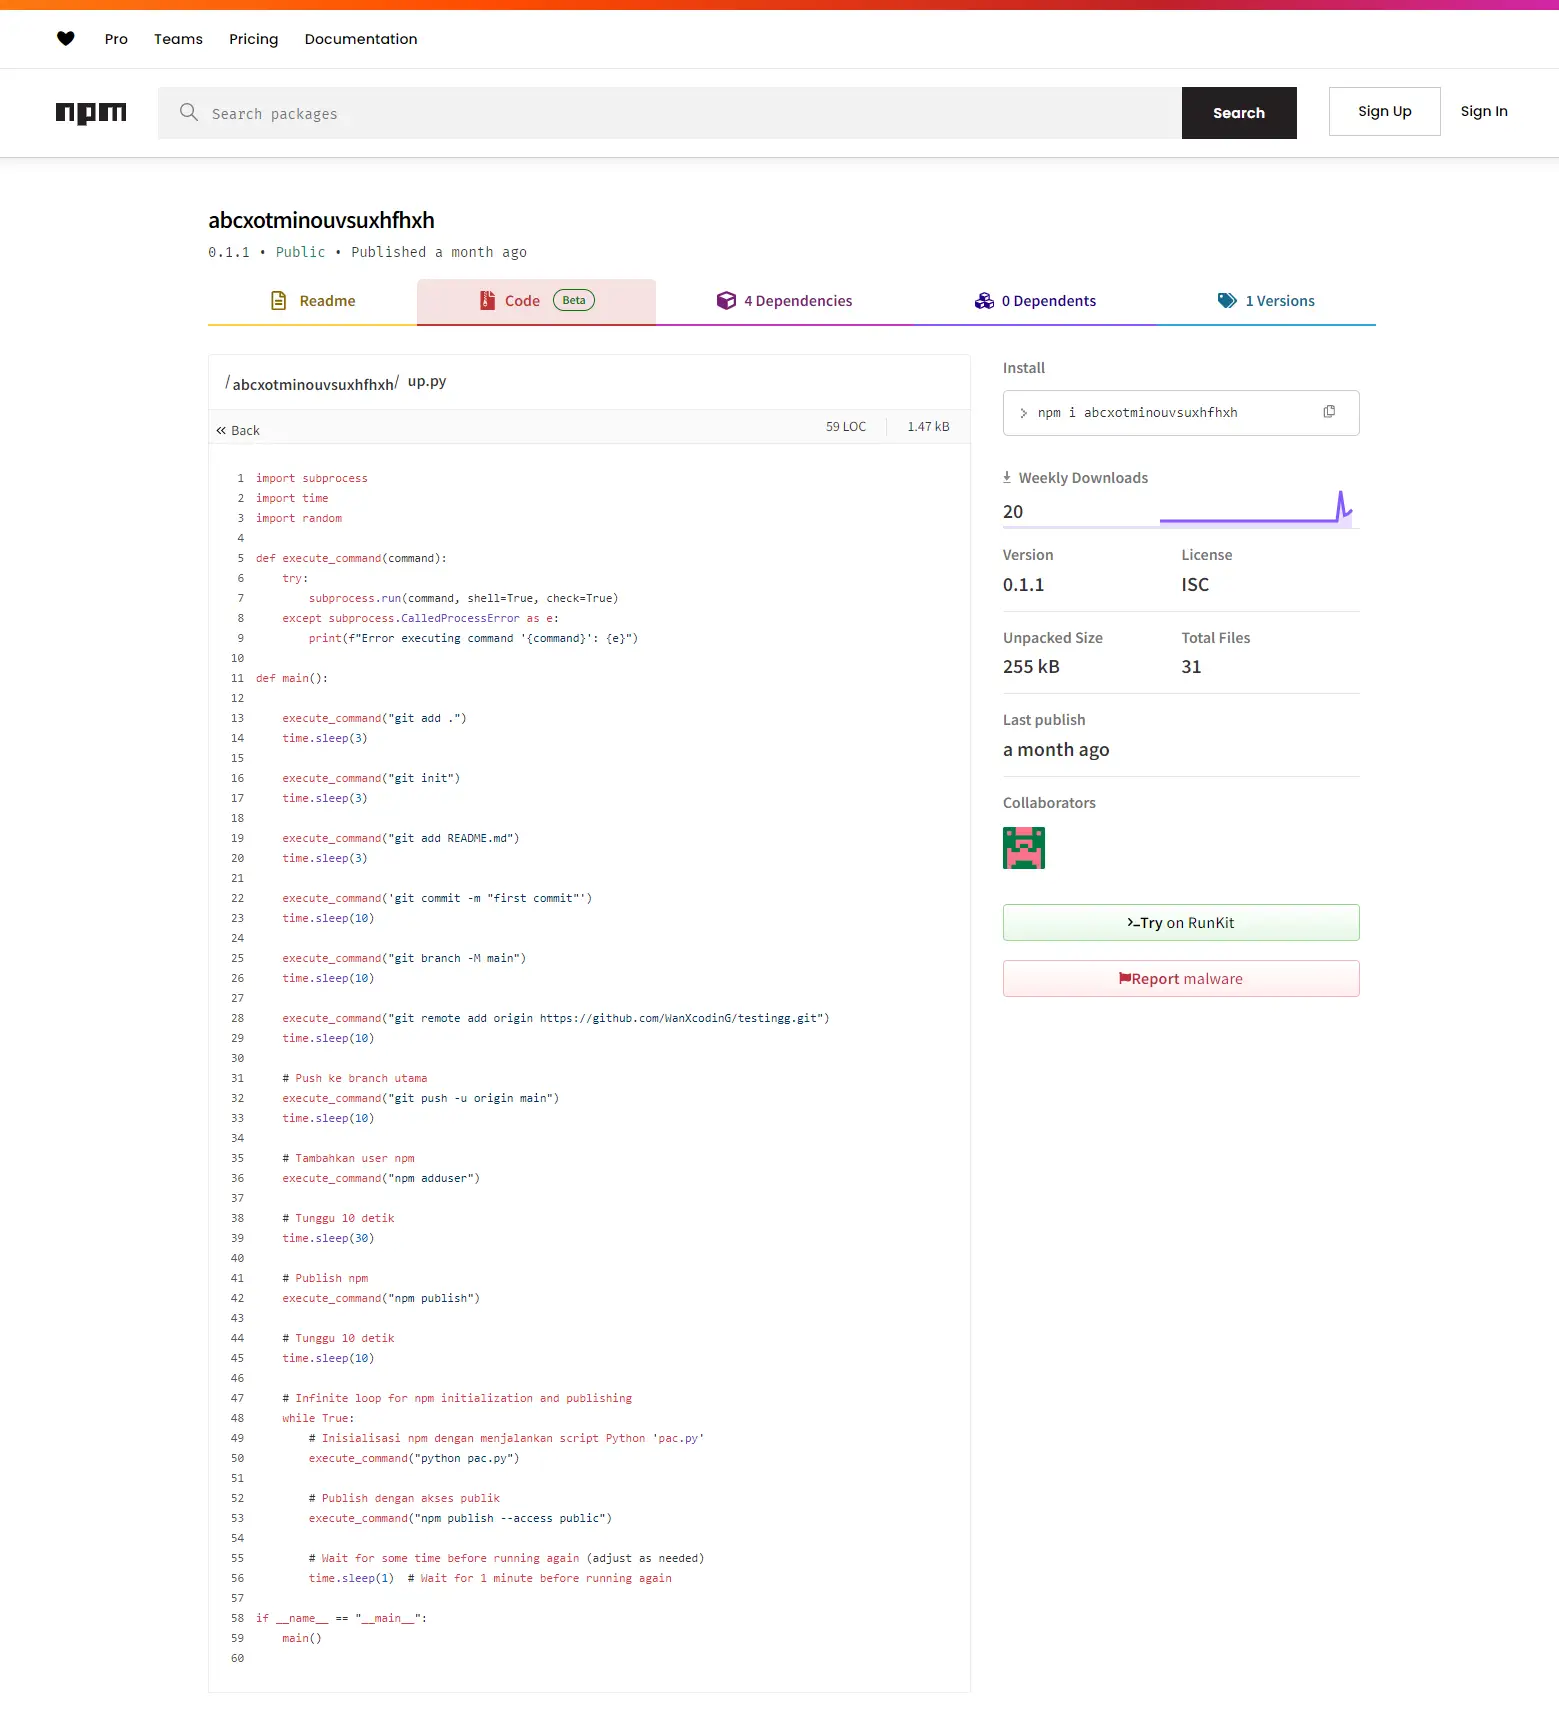
ការស្រាយសំណាញ់
សកម្មភាពបោះពុម្ពផ្សាយសម្រាប់អ្នកបោះពុម្ពផ្សាយមួយចំនួនក្នុងខែចុងក្រោយនេះត្រូវបានអនុវត្តស្របតាមតារាងពេលវេលាដូចខាងក្រោម៖
ខាងក្រោមនេះជាស្ថិតិពេញលេញទាក់ទងនឹងព្រឹត្តិការណ៍នេះ ដែលយើងអាចចែករំលែកបាន៖
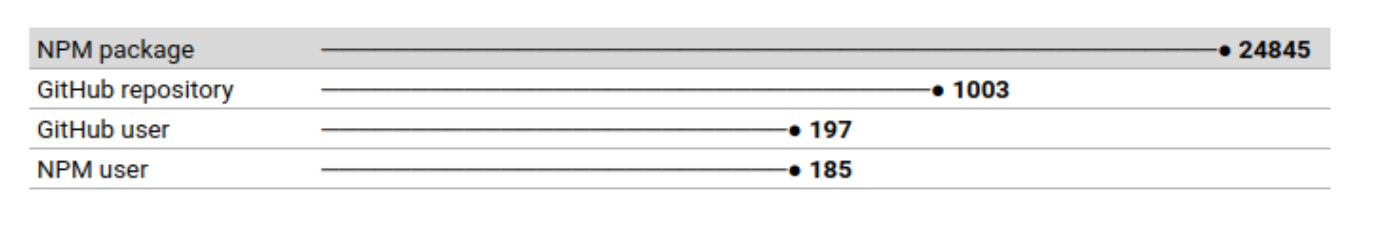
គ្មានអ្វីពាក់ព័ន្ធបានលេចចេញពីការពិនិត្យឡើងវិញជាលក្ខណៈបុគ្គលនៃកញ្ចប់មួយចំនួនដែលទាក់ទងនឹងអ្នកប្រើប្រាស់ទាំងនេះទេ។ នេះបាននាំឱ្យយើងវិភាគរូបភាពទាំងមូលរបស់ពួកគេទាំងអស់ ដោយស្វែងរកគំរូដែលអាចផ្តល់តម្រុយអំពីភាពជោគជ័យនេះ។
យ៉ាងណាមិញ យើងមានកញ្ចប់មួយចំនួនធំដើម្បីវិភាគ៖
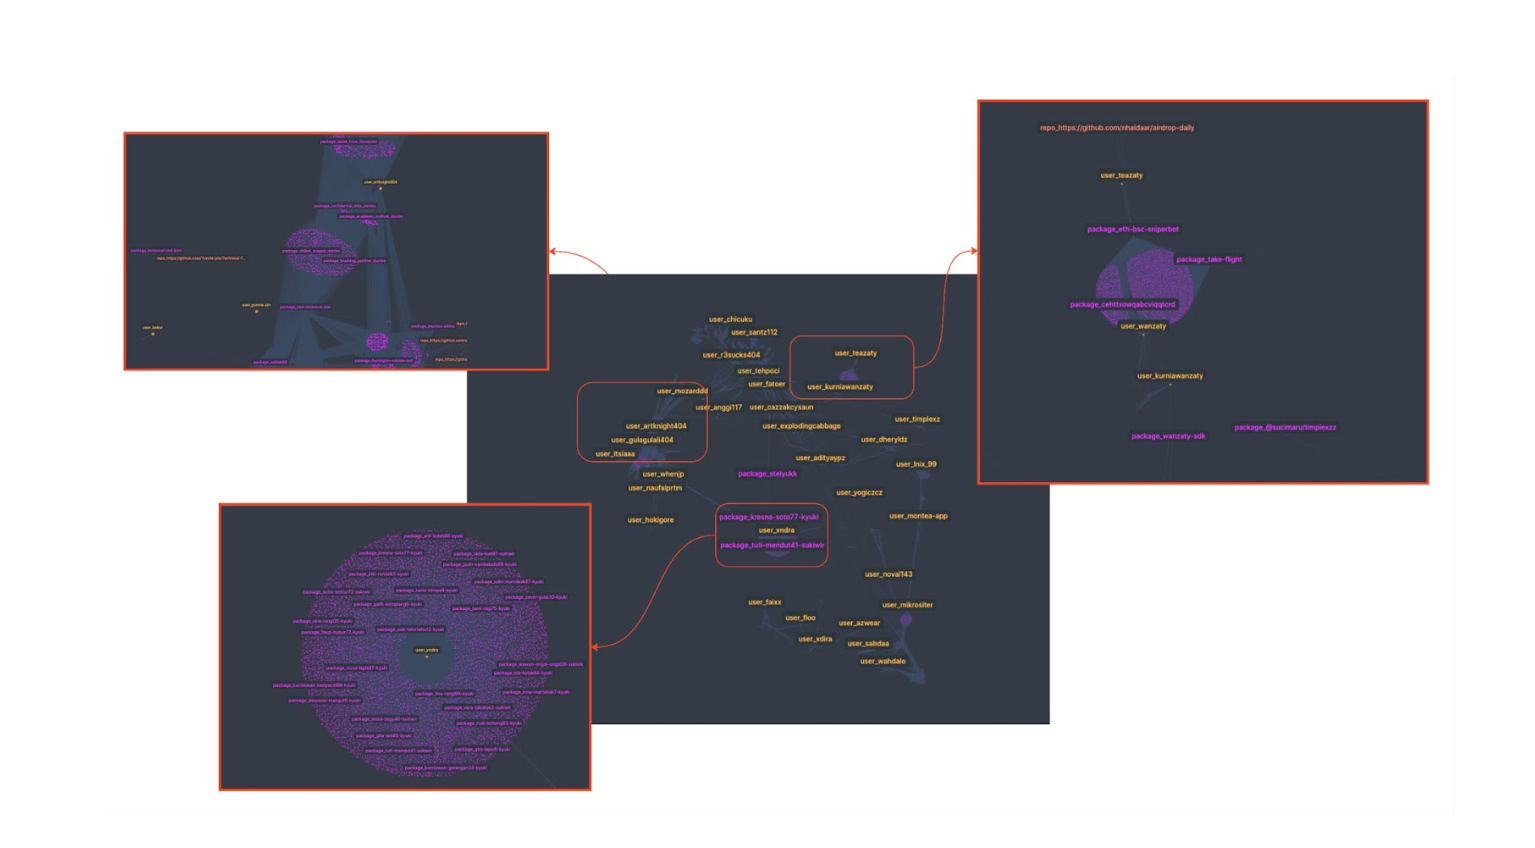
ទាំងនេះគឺជាចំណុចសំខាន់ៗដែលយើងអាចគូសបញ្ជាក់បានពីការវិភាគ៖
- កញ្ចប់ NPM ជាច្រើនមានទំនាក់ទំនងគ្នាទៅវិញទៅមក។ ខ្លះត្រូវបានយោងជាការពឹងផ្អែករបស់កញ្ចប់ផ្សេងទៀត។
- ទោះបីជាកញ្ចប់ទាំងនោះជាកញ្ចប់ចម្លែកៗ ហើយប្រហែលជាគ្មាននរណាម្នាក់ដឹងអំពីអត្ថិភាពរបស់វាក៏ដោយ ក៏កញ្ចប់ខ្លះមានការទាញយកច្រើនជារៀងរាល់សប្តាហ៍។ វាពិបាកក្នុងការទទួលយកថាអ្នកប្រើប្រាស់ធម្មតាម្នាក់ប្រហែលជាចង់ទាញយកកញ្ចប់ដូចជា 0mc03esisd.
- ខ្លះមានឃ្លាំងផ្ទុកដែលពាក់ព័ន្ធ។ ពេលខ្លះម្ចាស់ឃ្លាំងផ្ទុកទាំងនេះហាក់ដូចជាគណនីក្លែងក្លាយ ស្រដៀងគ្នាទៅនឹងគណនីនៅលើ npm។
ចំណាំ៖ អ្នកប្រើប្រាស់ផ្ទុកឡើងកញ្ចប់បន្ថែមជារលក ដូច្នេះទិន្នន័យដែលបានផ្ដល់ឲ្យអាចប្រែប្រួលបន្តិចបន្តួច។
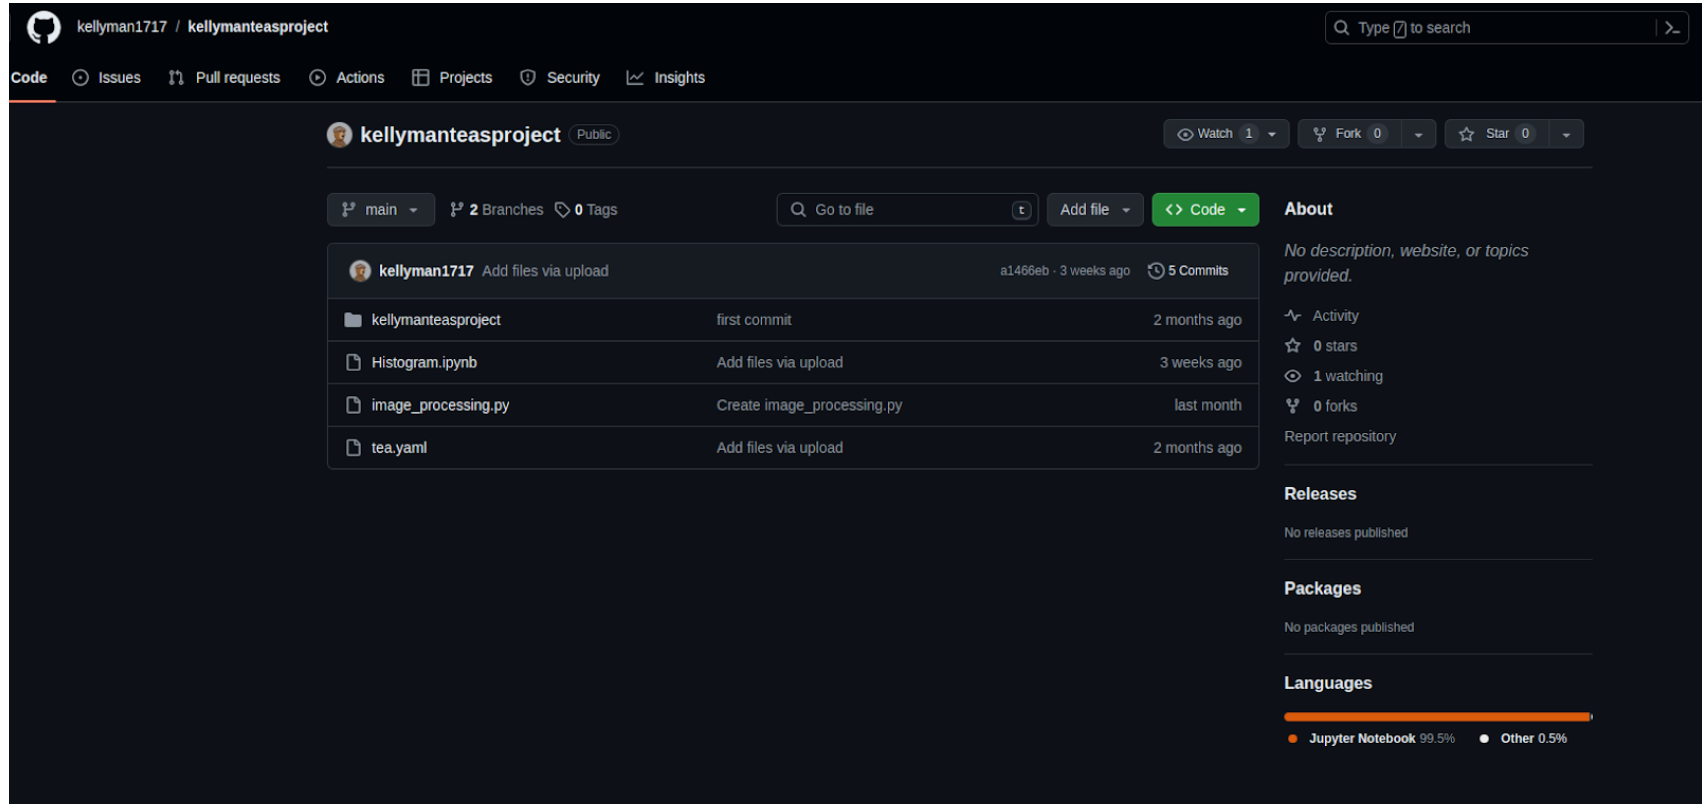
នេះជាឧទាហរណ៍នៃឃ្លាំងដែលពាក់ព័ន្ធមួយ។ វាមានកូដនៃកញ្ចប់មួយចំនួនដែលបានបោះពុម្ពផ្សាយ។ ឯកសារមួយចំនួនទៀតដូចជា តែ.yaml file.
ជួបជាមួយតារាសម្តែង
ថាតើនេះជាស្នាដៃរបស់អ្នកនិពន្ធតែម្នាក់ ឬអ្នកសហការច្រើននាក់ គឺពិបាកកំណត់ណាស់។ ទោះជាយ៉ាងណាក៏ដោយ យើងមានភស្តុតាងមួយចំនួនដែលបង្រួមប្រភពដើមនៃសកម្មភាពនេះ៖
- ភាសា៖ មតិយោបល់មួយចំនួននៅក្នុងកូដគឺជាភាសាឥណ្ឌូនេស៊ី។
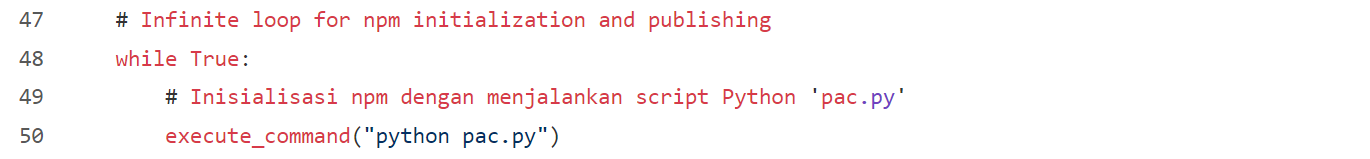
- ទីតាំង៖ ម្ចាស់មួយចំនួននៃឃ្លាំងដែលពាក់ព័ន្ធបង្ហាញពីទីតាំងរបស់ពួកគេនៅក្នុងប្រទេសឥណ្ឌូនេស៊ី។
- ទីតាំងដែលយើងអាចកំណត់អត្តសញ្ញាណតាមរយៈទិន្នន័យមេតាសកម្មភាពនៅលើ GitHub ក៏ចង្អុលបង្ហាញទៅកាន់ប្រទេសឥណ្ឌូនេស៊ីផងដែរ។

តែប្រាំម៉ោង
ដោយសារប្រទេសឥណ្ឌូនេស៊ីធ្លាប់ជាអាណានិគមរបស់អង់គ្លេស វាសមឥតខ្ចោះសម្រាប់ផឹកតែនៅទីនេះ។ ទោះជាយ៉ាងណាក៏ដោយ ក្នុងករណីនេះ វាជាប្រភេទតែពិសេសមួយ។
តើអ្នកនៅចាំទេ។ តែ.yaml ឯកសារដែលយើងបានឃើញនៅដើមដំបូង? នៅពេលនោះ យើងមិនបានបង្ហាញខ្លឹមសាររបស់វាទេ ប៉ុន្តែវាមើលទៅដូចនេះ៖
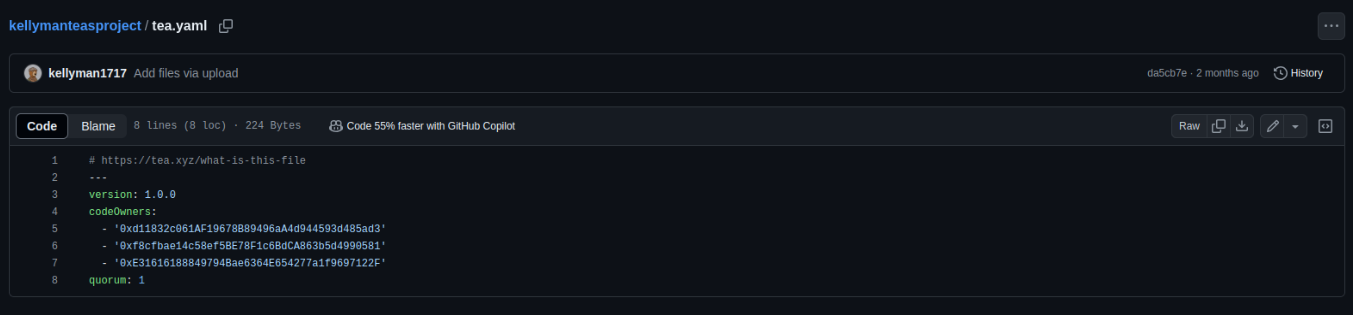
ឯកសារទាំងនេះហាក់ដូចជាទាក់ទងនឹង ពិធីការតែប៉ុន្តែវាជាអ្វីឲ្យប្រាកដ? យើងបានទៅដល់ https://tea.xyz/blog/250k-grant-for-open-source-developersដែលនិយាយអំពីគោលបំណង៖
ក្រុមហ៊ុន Tea កំពុងធ្វើឲ្យពិភពឌីជីថលរង្គោះរង្គើដោយដោះស្រាយបញ្ហាយូរអង្វែងនៃសំណងមិនគ្រប់គ្រាន់សម្រាប់អ្នកអភិវឌ្ឍន៍ប្រភពបើកចំហ។ ការដោះស្រាយបញ្ហានេះគឺមានភាពបន្ទាន់ជាងពេលណាៗទាំងអស់ ដែលជាមូលហេតុដែលយើងបានសម្រេចចិត្តដាក់ពង្រាយជំនួយឥតសំណងចំនួន 250 ដុល្លារមុនពេលដាក់ឱ្យដំណើរការពិធីការ។ ដំណាក់កាលដំបូងនេះមានគោលបំណងគាំទ្រដល់អ្នកថែទាំគម្រោងប្រភពបើកចំហដែលមានផលប៉ះពាល់យ៉ាងសំខាន់លើប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីប្រភពបើកចំហ និងចំណាត់ថ្នាក់ teaRank ខ្ពស់ជាង 30 នៅពីមុខបណ្តាញសាកល្បង Tea Protocol Incentivized Testnet។
យោងតាមឯកសារពិធីសារតែ៖
«ដើម្បីឱ្យគម្រោងមួយត្រូវបានចុះបញ្ជីនៅលើពិធីសារតែ វាតម្រូវឱ្យមានឯកសារ tea.yaml ដែលបម្រើជារដ្ឋធម្មនុញ្ញរបស់គម្រោងដើម្បីគ្រប់គ្រងចំនួនអ្នកចូលរួមចំណែក និងចំនួនសំឡេងឆ្នោតដែលត្រូវការដើម្បីអនុវត្តសកម្មភាពមួយចំនួន»។
បន្ទាប់ពីចូលទៅកាន់បណ្តាញតែ យើងបានព្យាយាមស្វែងរកកញ្ចប់មួយក្នុងចំណោមកញ្ចប់ដែលយើងសង្ស័យថាកំពុងធ្វើឱ្យកេរ្តិ៍ឈ្មោះរបស់វាកាន់តែអាក្រក់ទៅៗ។ យើងបានរកឃើញវា៖
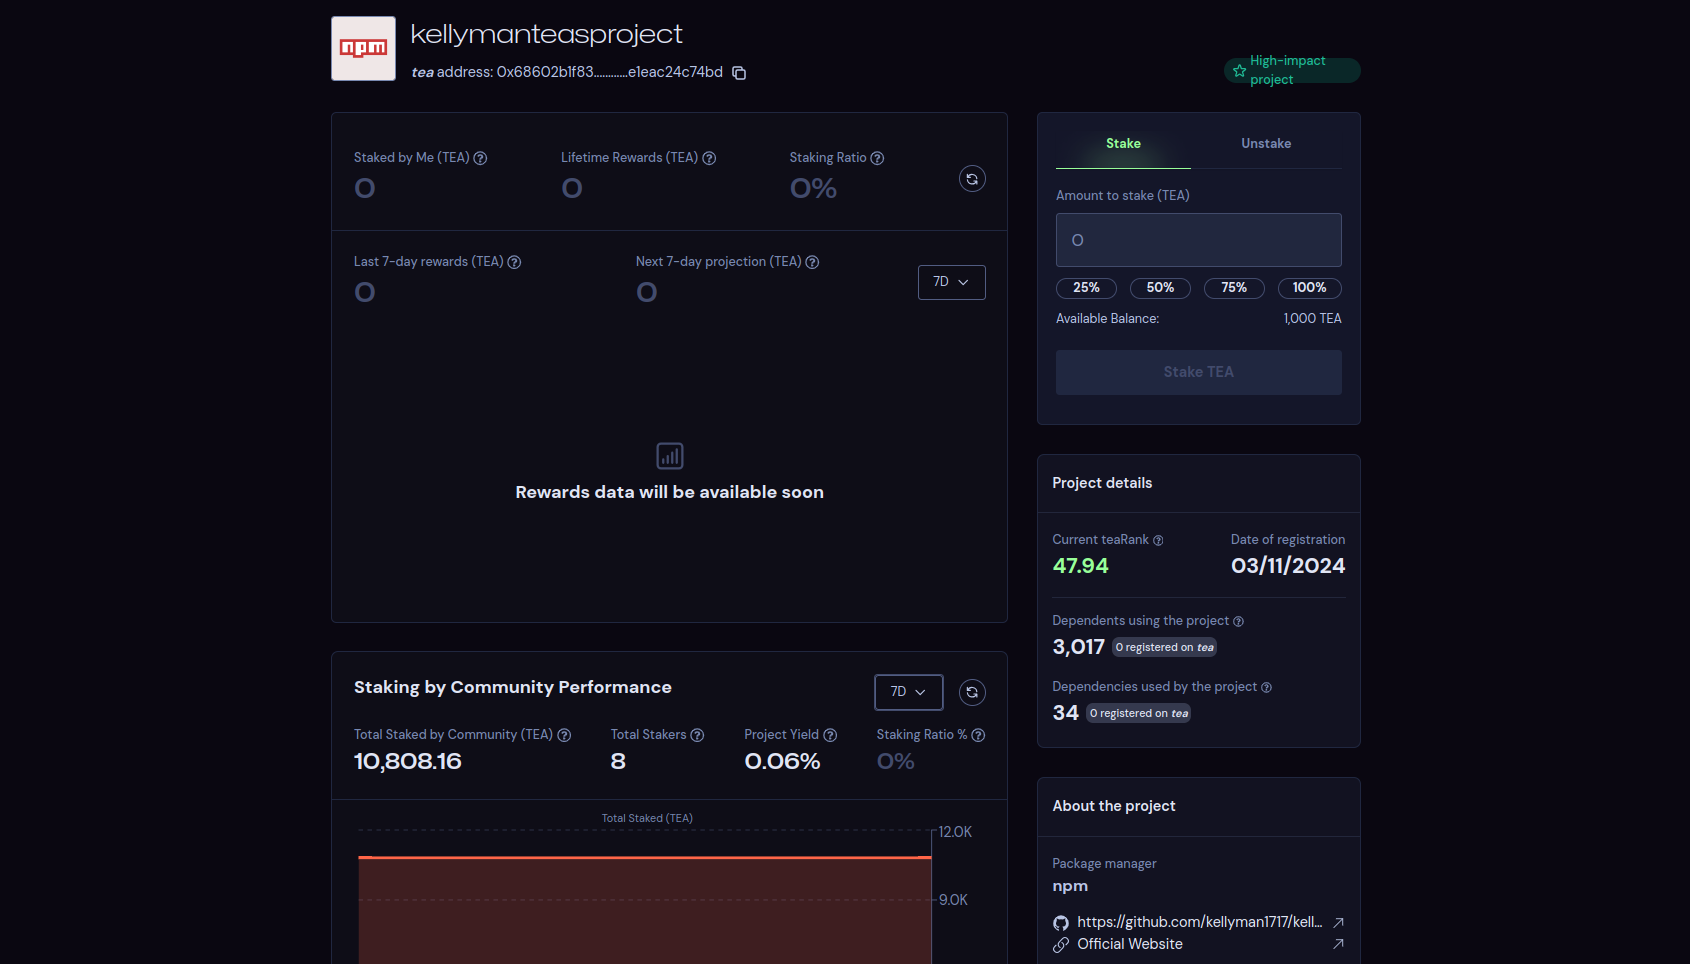
នោះហាក់ដូចជាពន្យល់ពីអ្វីដែលកំពុងកើតឡើងនៅទីនេះ៖ អ្នកប្រើប្រាស់មួយចំនួនបំប៉ោងគម្រោងប្រភពបើកចំហរបស់ពួកគេជាមួយនឹងប្រជាប្រិយភាពប្រឌិត ដើម្បីប្លន់យក TeaRank និងទទួលបានអត្ថប្រយោជន៍ដែលផ្តល់ដោយសមាគមតែ។ យ៉ាងណាមិញ លុយគឺជាកម្លាំងចលករចំណាស់ជាងគេ រួមជាមួយនឹងការរួមភេទ។
សេចក្តីសន្និដ្ឋាន និងគំនិតចុងក្រោយ
ទោះបីជាមិនមានភស្តុតាងនៃកូដព្យាបាទត្រូវបានរកឃើញនៅក្នុងកញ្ចប់ NPM ទាំងនេះក៏ដោយ ហើយពួកវាទំនងជាមិនមានបំណងឱ្យនរណាម្នាក់ប្រើប្រាស់វាក៏ដោយ ពួកវាអាចរំលោភលើលក្ខខណ្ឌនៃសេវាកម្ម (TOS) ជាច្រើនរបស់ NPM, GitHub ឬសមាគមតែ។ ទោះជាយ៉ាងណាក៏ដោយ នេះស្ថិតនៅក្រៅវិសាលភាពនៃការងាររបស់យើង (ទោះជាយ៉ាងណាក៏ដោយ ពួកគេត្រូវបានជូនដំណឹងហើយ ហើយសកម្មភាពដែលពួកគេយល់ថាសមស្របនឹងត្រូវបានអនុវត្ត)។ ការប្រើប្រាស់វេទិកាទាំងនេះដោយរំលោភបំពាននឹងប៉ះពាល់ដល់យើង និងអង្គការរបស់យើងតាមមធ្យោបាយណាមួយ។
អ្វីដែលច្បាស់នោះគឺថា កញ្ចប់ប្រភពបើកចំហណាមួយដែលហាក់ដូចជាគ្មានគ្រោះថ្នាក់អាចមានឥរិយាបថដែលពិបាកយល់ដោយគ្មានព័ត៌មានបរិបទពេញលេញ។
ក្នុងនាមជាអ្នកអភិវឌ្ឍន៍ ខ្ញុំយល់ថាវាពិបាកក្នុងការគ្រប់គ្រងកញ្ចប់ប្រភពបើកចំហទាំងអស់ដែលប្រើនៅក្នុងកម្មវិធីដែលយើងបង្កើត និងថែទាំដោយដៃជាមួយនឹងកម្រិតនៃការធានាជាក់លាក់មួយ។ បើគ្មានជំនួយពីឧបករណ៍ដែលធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងនេះទេ ភារកិច្ចនេះអាចចំណាយពេលរាប់មិនអស់របស់ក្រុមរបស់យើង។
តែងតែមានជម្រើសក្នុងការមើលទៅផ្លូវផ្សេង ដោយជឿជាក់ថាពិភពប្រភពបើកចំហគឺជាកន្លែងសុវត្ថិភាព។ ជាសំណាងល្អ ខ្ញុំជឿថាផ្នត់គំនិតនេះមិនសូវរីករាលដាលខ្លាំងនៅសព្វថ្ងៃនេះទេ។ ករណីនេះស្ទើរតែគ្មានគ្រោះថ្នាក់ទេ ប៉ុន្តែថ្មីៗនេះយើងបានជួបប្រទះឧប្បត្តិហេតុធ្ងន់ធ្ងរជាងនេះទៅទៀតជាមួយ XZ Backdoorហើយវាមិនត្រូវបាន តែមួយគត់.
ប្រសិនបើអ្នកបានអានដល់ចំណុចនេះ ខ្ញុំសង្ឃឹមថាអ្នកបានរីករាយនឹងភាពស្មុគស្មាញទាំងអស់នៃព្រឹត្តិការណ៍ដ៏ចម្លែកនេះ។ កុំភ្លេចចំណាយពេលពីរបីនាទីដើម្បីពិនិត្យមើលអ្វីដែល Xygeni អាចរួមចំណែកដល់សុវត្ថិភាពនៃអង្គការរបស់អ្នក។
ឧបសម្ព័ន្ធ៖ រាយបញ្ជីទ្រព្យសកម្មពាក់ព័ន្ធដើម្បីរួមបញ្ចូលនៅក្នុងអត្ថបទចុងក្រោយ
អ្នកប្រើប្រាស់ NPM ដែលពាក់ព័ន្ធជាងនេះ ដោយផ្អែកលើចំនួនកញ្ចប់ដែលបានបោះពុម្ពផ្សាយ៖ vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
ឧទាហរណ៍តូចមួយនៃកញ្ចប់ពាក់ព័ន្ធរបស់ពួកគេ៖ mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject។
ឃ្លាំង GitHub ពាក់ព័ន្ធមួយចំនួនដែលមានឯកសារ tea.yml៖
