






ចំពោះ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ទីបំផុតបានមកដល់ហើយ ហើយប្រសិនបើអ្នកសរសេរកូដជារៀងរាល់ថ្ងៃ ការអាប់ដេតនេះមានសារៈសំខាន់ជាងពេលណាៗទាំងអស់។ មិនដូចកំណែមុនៗនៃ owasp កំពូល 10, ថ្មីនេះ កំពូលទាំងដប់របស់ owasp ឆ្លុះបញ្ចាំងពីរបៀបដែលការអភិវឌ្ឍន៍ទំនើបដំណើរការជាក់ស្តែងនាពេលបច្ចុប្បន្ន។ វាបង្ហាញពីរបៀបដែលហានិភ័យពិតប្រាកដលេចឡើងនៅខាងក្នុង pull requests, នៅក្នុងការអាប់ដេតភាពអាស្រ័យ, នៅក្នុងឯកសារហេដ្ឋារចនាសម្ព័ន្ធ, និងនៅខាងក្នុងល្បឿនលឿន និងស្វ័យប្រវត្តិ pipelineដែលក្រុមភាគច្រើនពឹងផ្អែកលើ។ ដោយសារតែបញ្ហានេះ ការយល់ដឹងអំពី OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ មិនមែននិយាយអំពីការទន្ទេញចាំប្រភេទទេ។ វានិយាយអំពីការទទួលស្គាល់កន្លែងដែលបញ្ហាទាំងនេះបង្ហាញនៅក្នុងកូដរបស់អ្នក និងអ្វីដែលអ្នកអាចធ្វើបានអំពីពួកវាមុនពេលពួកវាឈានដល់ការផលិត។
ក្នុងនាមជាអ្នកអភិវឌ្ឍន៍ អ្នកច្រើនតែធ្វើការផ្លាស់ប្តូរយ៉ាងឆាប់រហ័ស ហើយមុខងារថ្មីៗក៏ភ្ជាប់មកជាមួយនឹងសម្ពាធក្នុងការដឹកជញ្ជូនផងដែរ។ ទោះជាយ៉ាងណាក៏ដោយ ហានិភ័យទាំងនេះអាចរអិលចូលទៅក្នុងលំហូរការងាររបស់អ្នកបានយ៉ាងងាយស្រួលដោយគ្មានសញ្ញាច្បាស់លាស់ណាមួយឡើយ។ ដូច្នេះ ការណែនាំនេះពន្យល់ពីអ្វីដែលបានផ្លាស់ប្តូរនៅក្នុង owasp កំពូល 10ហេតុអ្វីបានជាហានិភ័យទាំងនេះមានអារម្មណ៍ខុសគ្នានៅឆ្នាំ ២០២៥ និងរបៀបដែលអ្នកអាចដោះស្រាយវាជាមួយនឹងសកម្មភាពជាក់ស្តែងដែលសមស្របនឹងការងារប្រចាំថ្ងៃរបស់អ្នក។ គោលដៅគឺសាមញ្ញ។ ជួយអ្នកឱ្យយល់ពីកន្លែងដែលភាពងាយរងគ្រោះទាំងនេះលេចឡើង និងរបៀបកាត់បន្ថយវាដោយមិនធ្វើឱ្យល្បឿនចែកចាយរបស់អ្នកថយចុះ។
ហេតុអ្វីបានជា OWASP Top 10 2025 មានសារៈសំខាន់សម្រាប់អ្នកអភិវឌ្ឍន៍?
ចំពោះ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ គឺលើសពីចំណាត់ថ្នាក់សាមញ្ញមួយ។ វាគឺជារូបភាពសង្ខេបដែលមានមូលដ្ឋានលើទិន្នន័យនៃបញ្ហាសុវត្ថិភាពទូទៅ និងមានឥទ្ធិពលបំផុតដែលត្រូវបានរកឃើញនៅទូទាំងកម្មវិធីពិតប្រាកដរាប់ពាន់។ យោងតាម គម្រោង OWASPការបោះពុម្ពថ្មីនេះឆ្លុះបញ្ចាំងពីរបៀបដែលកម្មវិធីទំនើបបានផ្លាស់ប្តូរ។ ខណៈពេលដែលក្រុមអភិវឌ្ឍន៍ទទួលយកគំរូដើមលើពពក ប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ និង CI និង CD ដែលមានការរីកចម្រើនយ៉ាងឆាប់រហ័ស។ pipelines, ទេសភាពគំរាមកំហែងក៏ផ្លាស់ប្តូរផងដែរ។
សម្រាប់អ្នកអភិវឌ្ឍន៍, owasp កំពូល 10 វាដំណើរការដូចជាសៀវភៅណែនាំជាក់ស្តែង។ វាបង្ហាញពីអ្វីដែលត្រូវផ្តល់អាទិភាព ផ្នែកណាខ្លះនៃកូដ ឬការកំណត់រចនាសម្ព័ន្ធរបស់អ្នកសមនឹងទទួលបានការយកចិត្តទុកដាក់បន្ថែម និងអ្វីដែលត្រូវសាកល្បងម្តងហើយម្តងទៀត នៅពេលដែលកម្មវិធីរបស់អ្នករីកចម្រើន។ លើសពីនេះ វាជួយអ្នកកំណត់អត្តសញ្ញាណហានិភ័យតាំងពីដំបូង SDLC ដូច្នេះសុវត្ថិភាពក្លាយជាផ្នែកមួយនៃលំហូរការងារធម្មតារបស់អ្នកជំនួសឱ្យការគិតគូរពីដំណាក់កាលចុងក្រោយ។
អ្វីដែលបានផ្លាស់ប្តូរនៅក្នុង OWASP Top 10 2025
ចំពោះ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ណែនាំការអាប់ដេតដែលមានអត្ថន័យ ដែលឆ្លុះបញ្ចាំងពីរបៀបដែលក្រុមនានាពិតជាបង្កើត និងដាក់ពង្រាយកម្មវិធីនាពេលបច្ចុប្បន្ន។ កម្មវិធីទំនើបៗឥឡូវនេះពឹងផ្អែកយ៉ាងខ្លាំងទៅលើគំរូដើមលើពពក ប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ និង CI និង CD ដែលមានការរីកចម្រើនយ៉ាងឆាប់រហ័ស។ pipelineស. ដោយសារតែការផ្លាស់ប្តូរនេះ ថ្មី កំពូលទាំងដប់របស់ owasp ផ្តោតសំខាន់លើចំណុចខ្សោយជាប្រព័ន្ធនៅទូទាំងភាពអាស្រ័យ ប្រព័ន្ធបង្កើត និងស្រទាប់កំណត់រចនាសម្ព័ន្ធ ជាជាងតែចំណុចខ្សោយកម្រិតកូដ។
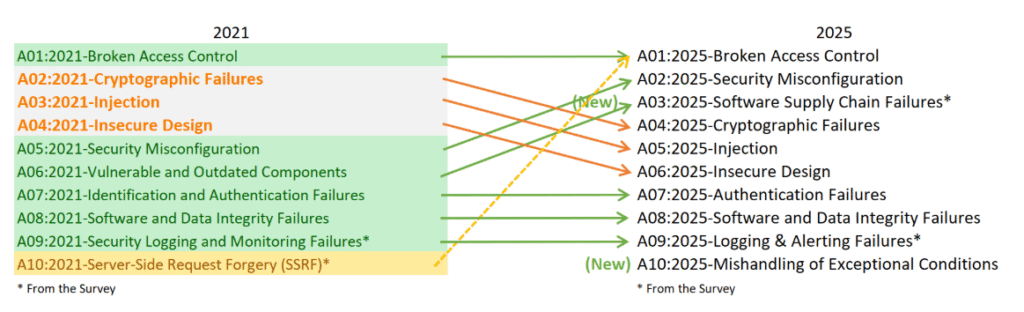
បើប្រៀបធៀបទៅនឹងការចេញផ្សាយនៅឆ្នាំ ២០២១ អត្រានៃការលក់ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ បន្ថែមប្រភេទថ្មីពីរ និងរៀបចំឡើងវិញនូវប្រភេទជាច្រើនទៀត។ ការផ្លាស់ប្តូរទាំងនេះបង្ហាញពីចលនាដ៏រឹងមាំមួយឆ្ពោះទៅរកការកំណត់មូលហេតុឫសគល់ ជំនួសឱ្យការចាប់រោគសញ្ញា។
A03 ការបរាជ័យនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
នេះគឺជាការអាប់ដេតដ៏សំខាន់បំផុត។ វាពង្រីកប្រភេទ "សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ" ចាស់ពីឆ្នាំ 2021 ទៅជាប្រភេទទូលំទូលាយជាង ដែលគ្របដណ្តប់លើការសម្របសម្រួលការពឹងផ្អែក ការវាយប្រហារប្រព័ន្ធសាងសង់ និងហានិភ័យទូទាំងប្រព័ន្ធអេកូឡូស៊ី។ OWASP កត់សម្គាល់ថា ទោះបីជាប្រភេទនេះមានការកើតឡើងតិចជាងនៅក្នុងទិន្នន័យក៏ដោយ វាមានពិន្ទុកេងប្រវ័ញ្ច និងផលប៉ះពាល់ជាមធ្យមខ្ពស់បំផុត ដែលពន្យល់ពីមូលហេតុដែលវាបានផ្លាស់ទីឡើងលើបញ្ជី។
A10 ការគ្រប់គ្រងលក្ខខណ្ឌមិនធម្មតាមិនបានល្អ
ប្រភេទថ្មីនេះជំនួសការក្លែងបន្លំសំណើផ្នែកម៉ាស៊ីនមេពីឆ្នាំ 2021។ វាផ្តោតលើការដោះស្រាយកំហុសមិនត្រឹមត្រូវ ការបរាជ័យឡូជីខល និងឥរិយាបថបម្រុងទុកដែលមិនមានសុវត្ថិភាព ដែលអាចបង្ហាញព័ត៌មានលម្អិតរសើប ឬថែមទាំងអនុញ្ញាតឱ្យមានស្ថានភាពបដិសេធសេវាកម្មទៀតផង។ នៅពេលដែលកម្មវិធីកាន់តែស្មុគស្មាញ លក្ខខណ្ឌដែលមិននឹកស្មានដល់កាន់តែកើតមានជាទូទៅ ដូច្នេះប្រភេទនេះឆ្លុះបញ្ចាំងពីគំរូពិភពលោកពិតដែលឃើញនៅទូទាំងស្ថាបត្យកម្មទំនើប។
ប្រភេទផ្សេងទៀតក៏ផ្លាស់ប្តូរផងដែរ។ ឧទាហរណ៍ ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវសន្តិសុខ លោតពីលេខប្រាំទៅលេខពីរ ពីព្រោះការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវឥឡូវនេះលេចឡើងគ្រប់ទីកន្លែង ជាពិសេសនៅក្នុងដំណើរការការងារ cloud និង Infrastructure as Code។ លើសពីនេះ ការបរាជ័យនៃភាពត្រឹមត្រូវនៃកម្មវិធី ឬទិន្នន័យ ឥឡូវនេះរួមបញ្ចូលដំណើរការសាងសង់ដែលមិនមានសុវត្ថិភាព និងយន្តការធ្វើបច្ចុប្បន្នភាពដែលមិនបានផ្ទៀងផ្ទាត់ ដែលធ្វើឱ្យវាកាន់តែពាក់ព័ន្ធទៅនឹងវិធីដែលអ្នកអភិវឌ្ឍន៍ដឹកជញ្ជូនកម្មវិធីនៅក្នុងបរិយាកាសចែកចាយជាបន្តបន្ទាប់។
ជារួម ការផ្លាស់ប្តូរទាំងនេះបង្ហាញថា សុវត្ថិភាពកម្មវិធីពង្រីកហួសពីកូដប្រភព។ ឥឡូវនេះវារួមបញ្ចូលទាំងរបៀបដែលកូដត្រូវបានបង្កើត របៀបដែលការពឹងផ្អែកត្រូវបានជ្រើសរើស របៀប pipelines ដំណើរការ និងរបៀបដែលបរិស្ថានត្រូវបានកំណត់រចនាសម្ព័ន្ធ។ ជាលទ្ធផល អ្នកអភិវឌ្ឍន៍ត្រូវការភាពមើលឃើញមិនត្រឹមតែនៅក្នុងកូដរបស់ពួកគេប៉ុណ្ណោះទេ ប៉ុន្តែនៅទូទាំងវដ្តជីវិតទាំងមូលនៃអ្វីដែលពួកគេដឹកជញ្ជូន។
ដើម្បីធ្វើឱ្យការយល់ដឹងនេះកាន់តែងាយស្រួលក្នុងការមើលមួយភ្លែត តារាងបន្ទាប់ប្រៀបធៀប OWASP Top 10 ពីឆ្នាំ 2021 ជាមួយនឹងប្រភេទដែលបានធ្វើបច្ចុប្បន្នភាពក្នុងឆ្នាំ 2025 ហើយគូសបញ្ជាក់ពីភាពខុសគ្នាចម្បងៗ។
OWASP Top 10 2021 ទល់នឹង OWASP Top 10 2025
| OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ | OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ | ការផ្លាស់ប្តូរសំខាន់ |
|---|---|---|
| A01 ការគ្រប់គ្រងការចូលប្រើខូច | A01 ការគ្រប់គ្រងការចូលប្រើខូច | SSRF ពី A10 2021 ឥឡូវនេះត្រូវបានបញ្ចូលទៅក្នុងប្រភេទនេះ |
| A02 ការបរាជ័យនៃការអ៊ិនគ្រីប | A04 ការបរាជ័យនៃការអ៊ិនគ្រីប | ធ្លាក់ពីចំណាត់ថ្នាក់លេខពីរមកលេខបួន ខណៈពេលដែលរក្សាការផ្តោតអារម្មណ៍ដដែល |
| ការចាក់ A03 | ការចាក់ A05 | ធ្លាក់ចុះពីរតំណែង ទោះបីជានៅតែមានញឹកញាប់ និងមានផលប៉ះពាល់ខ្ពស់ក៏ដោយ |
| A04 ការរចនាមិនមានសុវត្ថិភាព | A06 ការរចនាមិនមានសុវត្ថិភាព | ធ្លាក់ចុះពីរកន្លែង ដោយសារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់កើនឡើង |
| A05 ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ | A02 ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ | ផ្លាស់ទីឡើងពីទីប្រាំទៅទីពីរ ដោយសារតែការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវកើនឡើងទាំងភាពញឹកញាប់ និងផលប៉ះពាល់ |
| A06 សមាសធាតុងាយរងគ្រោះ និងហួសសម័យ | A03 ការបរាជ័យនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី | បានពង្រីកទៅជាប្រភេទទូលំទូលាយជាងមុន ដែលគ្របដណ្តប់លើហានិភ័យនៃការពឹងផ្អែក និងការបង្កើតការសម្របសម្រួលប្រព័ន្ធ |
| A07 ការបរាជ័យក្នុងការកំណត់អត្តសញ្ញាណ និងការផ្ទៀងផ្ទាត់ | A07 ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ | ការដាក់ឈ្មោះដ៏ល្អឥតខ្ចោះ និងភាពច្បាស់លាស់កាន់តែប្រសើរឡើង ខណៈពេលដែលរក្សាវិសាលភាពស្រដៀងគ្នា |
| A08 ការបរាជ័យនៃកម្មវិធី និងភាពត្រឹមត្រូវនៃទិន្នន័យ | A08 ការបរាជ័យនៃកម្មវិធី ឬភាពសុចរិតនៃទិន្នន័យ | វិសាលភាពត្រូវបានពង្រីកដើម្បីរួមបញ្ចូលដំណើរការសាងសង់ដែលមិនមានសុវត្ថិភាព និងយន្តការធ្វើបច្ចុប្បន្នភាព |
| A09 ការបរាជ័យក្នុងការកត់ត្រា និងត្រួតពិនិត្យសុវត្ថិភាព | A09 ការបរាជ័យក្នុងការកត់ត្រា និងការជូនដំណឹង | បានប្តូរឈ្មោះដើម្បីសង្កត់ធ្ងន់លើសារៈសំខាន់នៃការជូនដំណឹងសម្រាប់ការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុ |
| ការក្លែងបន្លំសំណើរផ្នែកម៉ាស៊ីនបម្រើ A10 | A10 ការគ្រប់គ្រងលក្ខខណ្ឌមិនធម្មតាមិនបានល្អ | SSRF ត្រូវបានស្រូបចូលទៅក្នុង A01 ហើយត្រូវបានជំនួសដោយប្រភេទថ្មីដែលផ្តោតលើបញ្ហាដោះស្រាយកំហុស |

ការវិភាគហានិភ័យកំពូលទាំង ១០ ឆ្នាំ ២០២៥ របស់ OWASP (ជាមួយនឹងឧប្បត្តិហេតុពិត CVEs សេណារីយ៉ូអភិវឌ្ឍន៍ប្រចាំថ្ងៃ និងវិធីកាត់បន្ថយហានិភ័យទាំងនោះ)
ចំពោះ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ដាក់ជាក្រុមនូវភាពងាយរងគ្រោះសំខាន់បំផុតដែលប៉ះពាល់ដល់កម្មវិធីទំនើប។ ហានិភ័យទាំងនេះគ្របដណ្តប់លើកូដ ការកំណត់រចនាសម្ព័ន្ធ ភាពអាស្រ័យ និង pipelineខាងក្រោមនេះគឺជាការវិភាគពេញលេញសម្រាប់អ្នកអភិវឌ្ឍន៍ ទាំងជាក់ស្តែង ជាក់ស្តែង និងស្របតាមលំហូរការងារប្រចាំថ្ងៃ រួមទាំងឧប្បត្តិហេតុ និង CVE ក្នុងពិភពពិត ដើម្បីចងភ្ជាប់ហានិភ័យនីមួយៗនៅក្នុងការពិត។
A01: ការគ្រប់គ្រងការចូលប្រើខូច
តើវាមានន័យយ៉ាងដូចម្តេច
ការគ្រប់គ្រងការចូលប្រើដែលខូចលេចឡើងនៅពេលដែលកម្មវិធីមិនអនុវត្តឱ្យបានត្រឹមត្រូវថាអ្នកណាអាចអនុវត្តសកម្មភាពណា។
វារួមបញ្ចូលទាំងការត្រួតពិនិត្យតួនាទីដែលបាត់ ឯកសារយោងវត្ថុដែលមិនមានសុវត្ថិភាព IDOR តម្រងការអនុញ្ញាតដែលអាចរំលងបាន និងចំណុចបញ្ចប់ដែលពឹងផ្អែកតែលើធាតុ UI ដែលលាក់ជាជាងតក្កវិជ្ជា backend។
ប្រភេទនេះស្ថិតនៅកំពូលនៃ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ពីព្រោះតក្កវិជ្ជាចូលប្រើត្រូវបានមើលរំលងជាញឹកញាប់ក្នុងអំឡុងពេលនៃការអភិវឌ្ឍយ៉ាងឆាប់រហ័ស។
ហេតុការណ៍ពិត
CVE-2024-3094 (ទ្វារក្រោយឧបករណ៍ប្រើប្រាស់ XZ) បានកេងប្រវ័ញ្ចច្រកទ្វារខាងក្រោយខ្សែសង្វាក់ផ្គត់ផ្គង់ ប៉ុន្តែចំណុចបង្វិលងាយស្រួលបំផុតមួយសម្រាប់អ្នកវាយប្រហារគឺការរំលោភបំពានការគ្រប់គ្រងការចូលប្រើនៅក្នុងប្រព័ន្ធដែលទុកចិត្តលើសមាសធាតុដោយមិនបានផ្ទៀងផ្ទាត់ការអនុវត្តតួនាទី។
ស្រដៀងគ្នានេះដែរ ការបំពានបច្ចេកវិទ្យាហិរញ្ញវត្ថុច្រើនលើកច្រើនសារក្នុងឆ្នាំ ២០២៤ មានប្រភពមកពីការត្រួតពិនិត្យតួនាទីដែលបាត់នៅក្នុងចំណុចបញ្ចប់ API។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកពិនិត្យឡើងវិញមួយ pull request ប្រញាប់ប្រញាល់ ហើយឃើញចំណុចបញ្ចប់ថ្មីដូចជា៖
app.get("/admin/export", exportData);
ប៉ុន្តែត្រូវដឹងថាលេខកូដមិនដែលពិនិត្យទេ req.user.role.
ឬអ្នកលាក់ប៊ូតុងអ្នកគ្រប់គ្រងនៅក្នុងផ្នែកខាងមុខ ប៉ុន្តែ API មិនដែលផ្ទៀងផ្ទាត់ការអនុញ្ញាតទេ។
វិធីកាត់បន្ថយហានិភ័យ
- បន្ថែមការអនុវត្តតួនាទីផ្នែកខាងក្រោយ។
- ប្រើប្រាស់កម្មវិធីអនុញ្ញាតកណ្តាល។
- សាកល្បងរកផ្លូវចូលដែលគ្មានការអនុញ្ញាត។
- ពិនិត្យមើលឯកសារយោងវត្ថុ ហើយធានាថាលេខសម្គាល់មិនអាចទាយ ឬកែប្រែបានទេ។
ស៊ីហ្គេនី SAST សម្គាល់ការត្រួតពិនិត្យការអនុញ្ញាតដែលបាត់ ឯកសារយោងវត្ថុផ្ទាល់ដែលមិនមានសុវត្ថិភាព លំនាំរំលងសិទ្ធិ និងសញ្ញាសម្ងាត់ដែលលេចធ្លាយ នៅផ្នែកខាងក្នុង pull requestsមុនពេលដែលកូដត្រូវបានដាក់ពង្រាយ។
A02: ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ
តើវាមានន័យយ៉ាងដូចម្តេច
ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវកើតឡើងនៅពេលដែលប្រព័ន្ធ សេវាកម្មពពក កុងតឺន័រ ឬ IaC គំរូប្រើលំនាំដើមដែលមិនមានសុវត្ថិភាព ឬការកំណត់មិនស៊ីសង្វាក់គ្នា ហើយនេះធ្វើឱ្យពួកវាក្លាយជាបញ្ហាទូទៅនៅក្នុង OWASP Top 10 2025។ នេះរួមបញ្ចូលទាំងធុងផ្ទុកសាធារណៈ តួនាទី IAM ដែលអនុញ្ញាតច្រើនពេក កុងសូលអ្នកគ្រប់គ្រងដែលបង្ហាញ ការកំណត់ CORS មិនមានសុវត្ថិភាព ឬការគ្រប់គ្រងសុវត្ថិភាពដែលបានបិទ។
ហេតុការណ៍ពិត
ចំពោះ ការលេចធ្លាយកម្មវិធី Microsoft Power Apps (ឆ្នាំ ២០២៣) បានលាតត្រដាងកំណត់ត្រាចំនួន ៣៨ លានដោយសារតែចំណុចបញ្ចប់ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ។
ស្រដៀងគ្នានេះដែរ CVE ច្រើនដូចជា CVE-2024-23692 (គូប៊ើណេត) គូសបញ្ជាក់ពីរបៀបដែលទង់មិនត្រឹមត្រូវតែមួយអាចបង្ហាញសមាសធាតុចង្កោម។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកធ្វើបច្ចុប្បន្នភាពឯកសារ Kubernetes ហើយផ្លាស់ប្តូរ៖
type: LoadBalancer
ដោយគិតថាវាមិនមានគ្រោះថ្នាក់ទេ រហូតដល់អ្នករកឃើញថាវាលាតត្រដាងសេវាកម្មផ្ទៃក្នុងជាសាធារណៈ។
ឬអ្នកទុក ACL ធុង S3 ជា public-read «សម្រាប់តែការសាកល្បងប៉ុណ្ណោះ»
វិធីកាត់បន្ថយហានិភ័យ
- ទទួលយកសុវត្ថិភាព IaC ពុម្ព។
- ស្កេនរាល់ការផ្លាស់ប្តូរការកំណត់រចនាសម្ព័ន្ធ
- ពិនិត្យមើលការអនុញ្ញាតលើ Cloud ជាប្រចាំ។
- ជៀសវាងការអនុញ្ញាត wildcard និង default credentials។
Xygeni ស្កេន Terraform, Kubernetes, CloudFormation, Docker និង CI/CD ការកំណត់រចនាសម្ព័ន្ធនៅលើនីមួយៗ commitដោយបន្លិចការកំណត់ដែលមានហានិភ័យដូចជាច្រកបើកចំហ ធុងសាធារណៈ ឬតួនាទីពពកដែលអនុញ្ញាតច្រើនពេក។
A03: ការបរាជ័យនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី (ថ្មី)
តើវាមានន័យយ៉ាងដូចម្តេច
កម្មវិធីទំនើបពឹងផ្អែកលើបណ្ណាល័យខាងក្រៅ ដែលធ្វើឱ្យការពឹងផ្អែកក្លាយជាការវាយប្រហារដ៏ធំមួយ ហើយនេះជាមូលហេតុដែលបញ្ហាខ្សែសង្វាក់ផ្គត់ផ្គង់ឥឡូវនេះដើរតួនាទីយ៉ាងសំខាន់នៅក្នុង OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥កញ្ចប់ដែលរងការគំរាមកំហែង ការអាប់ដេតដែលមានការបំពុល អ្នកថែទាំដែលមានគំនិតអាក្រក់ និងវត្ថុបុរាណដែលត្រូវបានកែប្រែ តំណាងឲ្យចំណែកកាន់តែកើនឡើងនៃការរំលោភបំពានក្នុងពិភពពិត។
ហេតុការណ៍ពិត
- ការលួចចូល ua-parser-js (ឆ្នាំ២០២១): អ្នកវាយប្រហារបានចេញផ្សាយកំណែព្យាបាទដែលមានផ្ទុក crypto-miner។
- ការបំផ្លិចបំផ្លាញ colors.js និង faker.js (2022): អ្នកបង្កើតបានបំផ្លាញបណ្ណាល័យដោយចេតនា។
- CVE-2024-3094 (ឧបករណ៍ប្រើប្រាស់ XZ): ច្រកចូលខាងក្រោយកម្រិតរដ្ឋបានរអិលចូលទៅក្នុងឧបករណ៍បង្ហាប់ដែលប្រើប្រាស់យ៉ាងទូលំទូលាយ។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកបញ្ចូលការអាប់ដេត Dependabot ដោយមិនចាំបាច់ពិនិត្យមើល changelog ទេ។
ឬអ្នករត់ npm install ហើយទុកចិត្តលើអ្វីដែលមកពីបញ្ជីឈ្មោះ ដោយសន្មតថាវាមានសុវត្ថិភាព។
វិធីកាត់បន្ថយហានិភ័យ
- ពិនិត្យមើលប្រភពដើមនៃការពឹងផ្អែក។
- កំណែ Pin។
- រារាំងអ្នកថែទាំដែលគួរឱ្យសង្ស័យ។
- ស្កេនវត្ថុបុរាណមុនពេលសាងសង់។
- ការប្រើ SCA ជាមួយនឹងភាពអាចកេងប្រវ័ញ្ចបាន បរិបទជាជាងបញ្ជី CVE ឆៅ។
Xygeni បង្រួបបង្រួម SCA, reachability, EPSS, ការរកឃើញមេរោគ និងការត្រួតពិនិត្យភាពសុចរិតនៃវត្ថុបុរាណ។ វាសម្គាល់កញ្ចប់ដែលរងការសម្របសម្រួល ការពារបណ្ណាល័យព្យាបាទពីការចូលទៅក្នុង builds និងបង្ហាញថា dependencies ណាដែលសំខាន់ដោយផ្អែកលើការកេងប្រវ័ញ្ចពិតប្រាកដ។
A04: ការបរាជ័យនៃការអ៊ិនគ្រីប
តើវាមានន័យយ៉ាងដូចម្តេច
ការអ៊ិនគ្រីបខ្សោយ បាត់ TLS អាថ៌កំបាំងដែលអាចទាយទុកជាមុនបាន ឬការគ្រប់គ្រងសោរមិនមានសុវត្ថិភាពបង្ហាញទិន្នន័យរសើប ហើយបញ្ហាទាំងនេះនៅតែបន្តមានផលប៉ះពាល់យ៉ាងខ្លាំងនៅក្នុង OWASP Top 10 2025។ នេះរួមបញ្ចូលទាំងក្បួនដោះស្រាយហួសសម័យ IV មិនត្រឹមត្រូវ ឬការរក្សាទុកសោដោយផ្ទាល់នៅក្នុងកូដ ឬកុងតឺន័រ។
ហេតុការណ៍ពិត
CVE-2023-2650 (អូផិនសល) បានបង្ហាញពីរបៀបដែលសមាសធាតុគ្រីបតូក្រាហ្វិចហួសសម័យ ឬប្រើប្រាស់ខុសអាចនាំឱ្យមានការប៉ះពាល់ដ៏មហន្តរាយ។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកបានសរសេរកូដសោ API មួយយ៉ាងលំបាក “គ្រាន់តែពេលកំពុងសាកល្បង” ហើយភ្លេចលុបវាចេញ។
ឬអ្នកអនុវត្ត AES-ECB យ៉ាងរហ័ស ពីព្រោះវាងាយស្រួល ដោយមិនដឹងថាវាលេចធ្លាយលំនាំ។
វិធីកាត់បន្ថយហានិភ័យ
- ប្រើក្បួនដោះស្រាយទំនើប។
- ជៀសវាងការគ្រីបតូផ្ទាល់ខ្លួន សូមបង្វិលសោរជាញឹកញាប់។
- រក្សាសុវត្ថិភាពសម្ងាត់នៅខាងក្រៅមូលដ្ឋានកូដ។
Xygeni បង្ហាញពីក្បួនដោះស្រាយខ្សោយ លិខិតសម្គាល់ដែលលាតត្រដាង លំនាំហាសមិនមានសុវត្ថិភាព និងអាថ៌កំបាំង commitបានបញ្ជូនទៅ repo ឬ pipeline កំណត់ហេតុ។
A05: ការចាក់
តើវាមានន័យយ៉ាងដូចម្តេច
ចំណុចខ្វះខាតនៃការចាក់ចូល (injection) កើតឡើងនៅពេលដែលទិន្នន័យដែលមិនគួរឱ្យទុកចិត្តធ្វើឱ្យវាទៅជាសំណួរ ពាក្យបញ្ជា ឬគំរូ (template) ហើយហានិភ័យនេះនៅតែជាផ្នែកស្នូលនៃ OWASP Top 10 2025។ នេះរួមបញ្ចូលទាំង SQL, NoSQL, ការចាក់ពាក្យបញ្ជា OS, ការចាក់គំរូ និងការប្រើប្រាស់ខុស ORM ជាទូទៅ។
ហេតុការណ៍ពិត
បញ្ជី CVE ពោរពេញទៅដោយការចាក់ថ្នាំ រួមមាន៖
- CVE-2023-24329 (Google Chrome): ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ការបញ្ចូល
- CVE-2023-4427 (ក្រាហ្វាណា): ការចាក់គំរូ
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកបិទភ្ជាប់អត្ថបទខ្លីៗដែលបង្កើតដោយ LLM ដូចជា៖
curl https://random-url/install.sh | bash
ហើយវាឆ្លងកាត់ការសាកល្បង… រហូតដល់មាននរណាម្នាក់ព្យាយាម ' OR 1=1 --.
វិធីកាត់បន្ថយហានិភ័យ
- ប្រើសំណួរដែលមានប៉ារ៉ាម៉ែត្រ។
- ផ្ទៀងផ្ទាត់ប្រភេទបញ្ចូល។
- ជៀសវាងការភ្ជាប់ដោយផ្ទាល់។
ស៊ីហ្គេនី SAST រកឃើញលំនាំចាក់ភ្លាមៗ។
ជាមួយ ជួសជុលដោយស្វ័យប្រវត្តិដោយ AIវាណែនាំកំណែដែលមានសុវត្ថិភាព និងត្រូវបានកំណត់ប៉ារ៉ាម៉ែត្រនៅក្នុងរបស់អ្នក pull request.
A06: ការរចនាមិនមានសុវត្ថិភាព
តើវាមានន័យយ៉ាងដូចម្តេច
ចំណុចខ្វះខាតដែលបង្កឡើងនៅកម្រិតស្ថាបត្យកម្មអាចបង្កើតគម្លាតសុវត្ថិភាព ទោះបីជាការអនុវត្តមើលទៅស្អាតក៏ដោយ ហើយបញ្ហាទាំងនេះនៅតែបន្តត្រូវបានបន្លិចនៅក្នុង OWASP Top 10 2025។ នេះរួមបញ្ចូលទាំងការធ្វើគំរូគំរាមកំហែងដែលបាត់ លំហូរការងារមិនមានសុវត្ថិភាព និងព្រំដែនជឿទុកចិត្តដែលសាមញ្ញពេក។
ហេតុការណ៍ពិត
ការយល់ច្រឡំជាច្រើនរបស់ OAuth តាមដានត្រឡប់ទៅការរចនាដែលមិនមានសុវត្ថិភាព មិនមែនកំហុសកម្រិតកូដទេ ឧទាហរណ៍ ច្បាប់ URI ប្តូរទិសស្រាលៗដែលត្រូវបានកេងប្រវ័ញ្ចនៅក្នុង CVE ច្រើននៅទូទាំងឆ្នាំ 2022–2024។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកអនុវត្តមុខងារផ្ទុកឡើងឯកសារដែលសរសេរជាន់លើឯកសារដែលមានស្រាប់ ពីព្រោះឈ្មោះឯកសារមិនត្រូវបានផ្ទៀងផ្ទាត់។
កូដ "ដំណើរការ" ប៉ុន្តែការរចនាមិនមានសុវត្ថិភាពទេ។
វិធីកាត់បន្ថយហានិភ័យ
- ណែនាំអំពីការធ្វើគំរូគំរាមកំហែង។
- ផ្ទៀងផ្ទាត់សម្មតិកម្ម។
- រចនាដោយគិតគូរពីឯកសិទ្ធិតិចតួចបំផុត។
ស៊ីហ្គេនី អនុវត្ត guardrails ឆ្លងកាត់ repos និង CI/CD pipelineដោយប្រើគោលនយោបាយជាកូដ ដើម្បីធានាថាគំរូរចនាដែលមិនមានសុវត្ថិភាពត្រូវបានសម្គាល់តាំងពីដំបូង។
A07: ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ
តើវាមានន័យយ៉ាងដូចម្តេច
ការបរាជ័យក្នុង login លំហូរ ការគ្រប់គ្រងវគ្គ MFA ការផ្ទៀងផ្ទាត់សញ្ញាសម្ងាត់ ឬការផ្ទុកព័ត៌មានសម្គាល់នៅតែជាបញ្ហាទូទៅ ហើយពួកវានៅតែជាចំណុចសំខាន់មួយនៅក្នុង OWASP Top 10 2025។
ហេតុការណ៍ពិត
CVE-2024-3092 (GitLab) អនុញ្ញាតឱ្យមានការជួសជុលវគ្គដោយសារតែការគ្រប់គ្រងវគ្គមិនត្រឹមត្រូវ។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកអនុវត្តថូខឹនធ្វើឱ្យស្រស់ ប៉ុន្តែភ្លេចធ្វើឱ្យថូខឹនចាស់ៗមិនមានសុពលភាព ដែលទុកឱ្យវគ្គចាស់ៗមានសុពលភាពរយៈពេលជាច្រើនថ្ងៃ។
វិធីកាត់បន្ថយហានិភ័យ
- ការប្រើ standard បណ្ណាល័យផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ។
- អនុវត្តការផុតកំណត់នៃសញ្ញាសម្ងាត់។
- ផ្ទៀងផ្ទាត់ការផ្លាស់ប្ដូរវគ្គទាំងអស់។
Xygeni រកឃើញតក្កវិជ្ជាវគ្គដែលមិនមានសុវត្ថិភាព ព័ត៌មានសម្ងាត់ដែលលេចធ្លាយ និងគំរូថូខឹនខ្សោយតាំងពីដំបូង។
A08: ការបរាជ័យនៃកម្មវិធី ឬភាពសុចរិតនៃទិន្នន័យ
តើវាមានន័យយ៉ាងដូចម្តេច
ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ទិន្នន័យ ឬប្រភពកម្មវិធី ការអាប់ដេតដែលមិនគួរឱ្យទុកចិត្ត ប្រព័ន្ធគោលពីរដែលត្រូវបានកែប្រែ និងស្គ្រីប CI មិនមានសុវត្ថិភាព ជារឿយៗនាំឱ្យមានបញ្ហាសុចរិតភាពធ្ងន់ធ្ងរ ហើយគំរូនេះនៅតែជាប្រភេទសំខាន់មួយនៅក្នុង OWASP Top 10 2025។
ហេតុការណ៍ពិត
ការសម្របសម្រួល SolarWinds (ឆ្នាំ ២០២០): អ្នកវាយប្រហារបានកែប្រែប្រព័ន្ធ CI ដោយចាក់បញ្ចូលការអាប់ដេតព្យាបាទទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
ស្គ្រីបបង្កើតមួយទាញយកភាពអាស្រ័យដោយប្រើ៖
curl https://random-url/install.sh | bash
ការទុកចិត្តលើស្គ្រីបពីចម្ងាយតាមអំពើចិត្ត គឺជារបៀបដែលអ្នកវាយប្រហារសម្របសម្រួល pipelines.
វិធីកាត់បន្ថយហានិភ័យ
- ប្រើកំណែដែលបានខ្ទាស់។
- ផ្ទៀងផ្ទាត់ការត្រួតពិនិត្យ។
- ចូលចិត្តប្រភពដែលបានចុះហត្ថលេខា។
- ជៀសវាងការដំណើរការស្គ្រីបពីប្រភពដើមដែលមិនស្គាល់។
Xygeni ផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃវត្ថុបុរាណ រកឃើញភាពអាស្រ័យដែលត្រូវបានកែប្រែ និងកំណត់អត្តសញ្ញាណការប្រតិបត្តិស្គ្រីបដែលមិនមានសុវត្ថិភាពនៅក្នុង CI របស់អ្នក។
A09: ការបរាជ័យក្នុងការកត់ត្រា និងការជូនដំណឹង
តើវាមានន័យយ៉ាងដូចម្តេច
បើគ្មានកំណត់ហេតុទេ អ្នកមិនអាចរកឃើញការវាយប្រហារបានទេ ហើយគម្លាតនេះនៅតែជាកង្វល់ដ៏សំខាន់មួយនៅក្នុង OWASP Top 10 2025។ នេះរួមបញ្ចូលទាំងផ្លូវសវនកម្មដែលបាត់ កំហុសដែលមិនត្រូវបានទប់ស្កាត់ ឬការត្រួតពិនិត្យដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនបានល្អ ដែលធ្វើឱ្យក្រុមនានាងងឹតភ្នែកក្នុងអំឡុងពេលមានឧប្បត្តិហេតុ។
ហេតុការណ៍ពិត
ការឈ្លានពានរបស់ ransomware ជាច្រើនក្នុងឆ្នាំ 2023-2024 មិនត្រូវបានរកឃើញអស់រយៈពេលជាច្រើនសប្តាហ៍ដោយសារតែកំណត់ហេតុផ្ទៀងផ្ទាត់ដែលបាត់។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកដោះស្រាយបញ្ហាផលិតកម្ម ហើយដឹងពីបញ្ហារបស់អ្នក login ចំណុចបញ្ចប់មិនដែលត្រូវបានកត់ត្រាទុកទេ login បរាជ័យ សូម្បីតែការបរាជ័យដែលគួរឱ្យសង្ស័យក៏ដោយ។
វិធីកាត់បន្ថយហានិភ័យ
- កត់ត្រាព្រឹត្តិការណ៍ផ្ទៀងផ្ទាត់។
- ផ្ទៀងផ្ទាត់សារកំហុស។
- បើកការជូនដំណឹងសម្រាប់សកម្មភាពមិនប្រក្រតី។
Xygeni គូសបញ្ជាក់ពីផ្លូវសវនកម្មដែលបាត់នៅក្នុង IaC និងរកឃើញភាពមិនប្រក្រតីនៅទូទាំង repos pipelines និងក្រាហ្វភាពអាស្រ័យ។
A10: ការគ្រប់គ្រងលក្ខខណ្ឌពិសេសមិនត្រឹមត្រូវ (ថ្មី)
តើវាមានន័យយ៉ាងដូចម្តេច
ការដោះស្រាយកំហុសមិនត្រឹមត្រូវ ករណីលើកលែងដែលមិនបានផ្ទៀងផ្ទាត់ ដានជង់ដែលលាតត្រដាង និងកត្តាបង្កឱ្យមានការបដិសេធសេវាកម្ម លេចឡើងជាញឹកញាប់នៅក្នុងកម្មវិធីទំនើបៗ ហើយការបរាជ័យប្រភេទនេះឥឡូវនេះមានប្រភេទផ្ទាល់ខ្លួននៅក្នុង OWASP Top 10 2025។
ហេតុការណ៍ពិត
កម្មវិធី Node.js ជាច្រើនបានលេចធ្លាយ stack traces តាមរយៈកំហុសដែលបោះចោល ដោយបង្ហាញផ្លូវឯកសារខាងក្នុង ដែលត្រូវបានគេមើលឃើញនៅទូទាំង CVE ជាច្រើនដែលភ្ជាប់ទៅនឹងចំណុចបញ្ចប់នៃការបំបាត់កំហុស។
របៀបដែលរឿងនេះលេចឡើងនៅក្នុងការងារប្រចាំថ្ងៃរបស់អ្នក
អ្នកប្រគល់ករណីលើកលែងឆៅនៅក្នុង API ខណៈពេលកំពុងធ្វើការបំបាត់កំហុស ភ្លេចលុបវាចេញ ហើយផ្ញើវាដោយផ្ទាល់ទៅកាន់ផលិតកម្ម។
វិធីកាត់បន្ថយហានិភ័យ
- ផ្ទៀងផ្ទាត់លំហូរករណីលើកលែង
- សម្អាតសារកំហុស។
- បន្ថែមជម្រើសជំនួសដែលមានសុវត្ថិភាព។
ស៊ីហ្គេនី SAST សម្គាល់ការដោះស្រាយករណីលើកលែងដែលមិនមានសុវត្ថិភាព និងគំរូដែលអាចលេចធ្លាយទិន្នន័យរសើប ឬអាចឱ្យមានលក្ខខណ្ឌ DoS។
ពីការយល់ដឹងទៅសកម្មភាព៖ ការដោះស្រាយហានិភ័យកំពូលទាំង ១០ ឆ្នាំ ២០២៥ របស់ OWASP
ការយល់ដឹងអំពី owasp កំពូល 10 គ្រាន់តែជាជំហានដំបូងប៉ុណ្ណោះ។ វឌ្ឍនភាពពិតប្រាកដកើតឡើងនៅពេលដែលហានិភ័យទាំងនេះក្លាយជាផ្នែកមួយនៃលំហូរការងារប្រចាំថ្ងៃរបស់អ្នក។ បញ្ហាជាច្រើនដែលបានរាយបញ្ជីនៅក្នុង OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ លួចចូលទៅក្នុងកម្មវិធីដោយស្ងាត់ៗ ជាពិសេសនៅពេលដែលក្រុមនានាធ្វើចលនាលឿន ឬពឹងផ្អែកយ៉ាងខ្លាំងទៅលើស្វ័យប្រវត្តិកម្ម។ ដោយសារតែបញ្ហានេះ អ្នកត្រូវការ guardrails ដែលដំណើរការជាបន្តបន្ទាប់ជាជាងការត្រួតពិនិត្យសុវត្ថិភាពដែលកើតឡើងនៅចុងបញ្ចប់នៃវដ្តចេញផ្សាយ។
នៅក្នុងការអនុវត្តជាក់ស្តែង នេះមានន័យថា ការស្កេនកូដ ការពឹងផ្អែក ឯកសារហេដ្ឋារចនាសម្ព័ន្ធ និងដំណើរការសាងសង់រាល់ពេលដែលពួកវាផ្លាស់ប្តូរ។ វាក៏មានន័យថា ការចាប់គំរូដែលមិនមានសុវត្ថិភាពនៅក្នុង pull requests, តាមដានការអាប់ដេតភាពអាស្រ័យ និងការផ្ទៀងផ្ទាត់ pipeline ភាពស្មោះត្រង់មុននឹងអ្វីៗទាំងអស់កើតឡើង។
អ្នកអភិវឌ្ឍន៍អាចកាត់បន្ថយផ្នែកធំនៃ កំពូលទាំងដប់របស់ owasp ហានិភ័យដោយអនុវត្តការអនុវត្តជាប់លាប់មួយចំនួន។ ឧទាហរណ៍ SAST ជួយរកឃើញចំណុចខ្វះខាតនៃការចាក់ និងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវតាំងពីដំបូង។ SCA និងការស្កេនមេរោគកំណត់អត្តសញ្ញាណការពឹងផ្អែកដែលរងការគំរាមកំហែង ឬហួសសម័យ។ IaC ការស្កេនការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវនៅក្នុងបរិស្ថានពពក និងកុងតឺន័រ។ ការរកឃើញសម្ងាត់បញ្ឈប់ព័ត៌មានសម្ងាត់ដែលលេចធ្លាយពីការទៅដល់ផលិតកម្ម។ Pipeline ការតាមដានបង្ហាញពីការផ្លាស់ប្តូរដែលមិននឹកស្មានដល់ ឬមានហានិភ័យនៅក្នុងតក្កវិជ្ជានៃការបង្កើត។
នៅពេលដែលការត្រួតពិនិត្យទាំងនេះដំណើរការដោយស្វ័យប្រវត្តិនៅខាងក្នុងរបស់អ្នក pipelineសុវត្ថិភាពក្លាយជាផ្នែកធម្មជាតិនៃលំហូរការងាររបស់អ្នក ជាជាងកិច្ចការបន្ថែមដែលលួចពេលវេលាពីការអភិវឌ្ឍន៍។ ដូច្នេះ ការអនុវត្ត អូវ៉ាសប កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ការអនុវត្តកាន់តែសាមញ្ញ លឿនជាងមុន និងអាចទុកចិត្តបានជាងមុន។
របៀបដែល Xygeni ជួយអ្នកឱ្យបំពេញតាមតម្រូវការកំពូលទាំង ១០ របស់ OWASP ឆ្នាំ ២០២៥
Xygeni ជួយអ្នកអភិវឌ្ឍន៍ដោះស្រាយបញ្ហា OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ដោយផ្តល់ជូននូវវេទិកាតែមួយដែលគ្របដណ្តប់លើកូដ ភាពអាស្រ័យ ហេដ្ឋារចនាសម្ព័ន្ធ និង pipelines. ជាលទ្ធផល អ្នកជៀសវាងការពឹងផ្អែកលើឧបករណ៍ច្រើនដែលផ្តាច់ចេញ ហើយទទួលបានទិដ្ឋភាពច្បាស់លាស់មួយនៃឥរិយាបថកម្មវិធីទាំងមូលរបស់អ្នក។ ដោយសារតែការត្រួតពិនិត្យទាំងនេះដំណើរការដោយស្វ័យប្រវត្តិនៅក្នុងលំហូរការងាររបស់អ្នក ការអនុវត្ត owasp កំពូល 10 ការអនុវត្តក្លាយជាធម្មជាតិជាជាងការរំខាន។
SAST: ការចាប់ហានិភ័យកម្រិតកូដតាំងពីដំបូង
SAST ជួយរកឃើញចំណុចខ្វះខាតក្នុងការចាក់ គំរូគ្រប់គ្រងការចូលប្រើដែលខូច ការដោះស្រាយករណីលើកលែងដែលមិនមានសុវត្ថិភាព និងតក្កវិជ្ជាផ្ទៀងផ្ទាត់ខ្សោយ មុនពេលពួកវាផ្លាស់ទីទៅក្នុងការបង្កើត។
ចាប់តាំងពីម៉ាស៊ីនស្កេនចាប់ផ្តើមដំណើរការ pull requestsអ្នកអភិវឌ្ឍន៍ទទួលបានមតិប្រតិកម្មភ្លាមៗពេលកំពុងសរសេរកូដ។
SCA និងការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់
SCA ជាមួយនឹង reachability និង EPSS បង្ហាញពីភាពអាស្រ័យដែលពិតជាសំខាន់ មិនមែនគ្រាន់តែភាពអាស្រ័យដែលមាន CVE នោះទេ។ លើសពីនេះ ការរកឃើញមេរោគរារាំងបណ្ណាល័យដែលត្រូវបានកែប្រែ ឬព្យាបាទ មុនពេលពួកវាចូលទៅក្នុងការបង្កើតរបស់អ្នក ដែលកាត់បន្ថយដោយផ្ទាល់នូវការបរាជ័យខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី A03។
IaC និងសុវត្ថិភាពនៃការកំណត់រចនាសម្ព័ន្ធ
ស៊ីហ្គេនី IaC ស្កេន Terraform, Kubernetes, CloudFormation និងឯកសារកុងតឺន័រ ដើម្បីចាប់ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវដែលភ្ជាប់ទៅនឹងការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាព A02។ ការត្រួតពិនិត្យទាំងនេះការពារលំនាំដើមដែលមានហានិភ័យ និងការកំណត់រចនាសម្ព័ន្ធមិនមានសុវត្ថិភាពពីការទៅដល់បរិស្ថានពពករបស់អ្នក។
សន្តិសុខសម្ងាត់
ការរកឃើញអាថ៌កំបាំង រកឃើញព័ត៌មានសម្ងាត់ដែលលេចធ្លាយ ថូខឹនដែលលាតត្រដាង និងតម្លៃរសើបនៅទូទាំងឃ្លាំងទិន្នន័យ និង pipelines. នេះការពារលំហូរផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងកាត់បន្ថយហានិភ័យជាច្រើននៅទូទាំង កំពូលទាំងដប់របស់ owaspរួមទាំងបញ្ហាគ្រប់គ្រងការចូលប្រើ និងការបរាជ័យនៃសុចរិតភាព។
Pipeline និងភាពសុចរិតនៃវត្ថុបុរាណ
ភាពត្រឹមត្រូវនៃខ្សែសង្វាក់ផ្គត់ផ្គង់ ការត្រួតពិនិត្យផ្ទៀងផ្ទាត់ស្គ្រីបសាងសង់ វត្ថុបុរាណ និងប្រភពដើម។ ដូច្នេះ អ្នកអភិវឌ្ឍន៍អាចរកឃើញការផ្លាស់ប្តូរដែលមិននឹកស្មានដល់ ឬប្រភពមិនមានសុវត្ថិភាពតាំងពីដំបូង ដែលកាត់បន្ថយការបរាជ័យនៃកម្មវិធី ឬភាពសុចរិតនៃទិន្នន័យបានយ៉ាងច្រើន។
ASPM សម្រាប់ភាពមើលឃើញពេញមួយវដ្តជីវិត
ASPM នាំយកការរកឃើញទាំងអស់មកជាមួយគ្នា ដើម្បីឱ្យក្រុមអាចតាមដានការផ្លាស់ប្តូរឥរិយាបថ យល់ពីផលប៉ះពាល់ហានិភ័យ និងទទួលយក អូវ៉ាសប កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ការអនុវត្តជាប់លាប់។ ទស្សនៈកណ្តាលនេះជួយអ្នកអភិវឌ្ឍន៍ឱ្យស្របនឹងហានិភ័យពិតប្រាកដដោយមិនចាំបាច់ប្តូររវាងឧបករណ៍ផ្សេងៗគ្នា។
ហេតុអ្វីបានជាវាសំខាន់
ជំនួសឲ្យការធ្វើឲ្យការអភិវឌ្ឍយឺត Xygeni រក្សាការត្រួតពិនិត្យទាំងនេះឲ្យដំណើរការដោយស្ងាត់ៗនៅក្នុងផ្ទៃខាងក្រោយ។ នេះមានន័យថា កូដសុវត្ថិភាពក្លាយជាលទ្ធផលលំនាំដើមនៃការបង្កើតនីមួយៗ ដែលធ្វើឲ្យ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ ការរំពឹងទុកកាន់តែងាយស្រួលបំពេញ។
| ហានិភ័យ OWASP 2025 | របៀបដែល Xygeni ជួយ |
|---|---|
| A01 ការគ្រប់គ្រងការចូលប្រើខូច | រកឃើញថូខឹនដែលបានអ៊ិនកូដរឹង ការត្រួតពិនិត្យការអនុញ្ញាតដែលបាត់ និងការផ្ទៀងផ្ទាត់តួនាទីមិនមានសុវត្ថិភាពនៅក្នុងកូដ។ |
| A02 ការកំណត់រចនាសម្ព័ន្ធសុវត្ថិភាពមិនត្រឹមត្រូវ | ផ្ទៀងផ្ទាត់ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ និង pipeline ការកំណត់រចនាសម្ព័ន្ធ ដើម្បីការពារលំនាំដើមដែលមានហានិភ័យ ឬការអនុញ្ញាតបើកចំហ។ |
| A03 ការបរាជ័យនៃខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី | ការប្រើប្រាស់ SCAការរកឃើញមេរោគ និងការតាមដានប្រភព ដើម្បីធានាសុវត្ថិភាពនៃការពឹងផ្អែក និងកសាងភាពសុចរិត។ |
| A04 ការបរាជ័យនៃការអ៊ិនគ្រីប | បង្ហាញពីក្បួនដោះស្រាយអ៊ិនគ្រីបខ្សោយ និងការផ្ទុកសម្ងាត់មិនត្រឹមត្រូវ។ |
| ការចាក់ A05 | កំណត់អត្តសញ្ញាណគំរូកូដដែលមិនមានសុវត្ថិភាពដោយប្រើ deep SAST ការវិភាគ និងការដាក់ពិន្ទុលើលទ្ធភាពទទួលបាន។ |
| A06 ការរចនាមិនមានសុវត្ថិភាព | ផ្តល់ជូនគោលការណ៍ជាកូដ guardrails និងការរួមបញ្ចូលគំរូគំរាមកំហែងសម្រាប់ស្ថាបត្យកម្មសុវត្ថិភាពcisions ។ |
| A07 ការបរាជ័យក្នុងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ | រកឃើញការអនុវត្ត MFA ដែលបាត់ និងការគ្រប់គ្រងវគ្គខ្សោយនៅក្នុងកូដ និងការកំណត់រចនាសម្ព័ន្ធ។ |
| A08 ការបរាជ័យនៃកម្មវិធី ឬភាពសុចរិតនៃទិន្នន័យ | ធានាថាស្គ្រីបបង្កើតប្រើប្រាស់ប្រភពដែលបានផ្ទៀងផ្ទាត់ និងរកឃើញប្រព័ន្ធគោលពីរដែលត្រូវបានកែប្រែ pipelines. |
| A09 ការបរាជ័យក្នុងការកត់ត្រា និងការជូនដំណឹង | បន្លិចដានសវនកម្មដែលបាត់ និងបញ្ចូលការជូនដំណឹងសម្រាប់ភាពមិនប្រក្រតីនៃសុវត្ថិភាពនៅទូទាំងឃ្លាំង។ |
| A10 ការគ្រប់គ្រងលក្ខខណ្ឌមិនធម្មតាមិនបានល្អ | រកឃើញការដោះស្រាយកំហុសដែលមិនមានសុវត្ថិភាពនៅក្នុងកូដ ដូចជា stack traces ដែលបានបង្ហាញ ឬតក្កវិជ្ជាករណីលើកលែងមិនល្អ។ |
គំនិតចុងក្រោយ
ចំពោះ OWASP កំពូលទាំង ១០ ឆ្នាំ ២០២៥ គូសបញ្ជាក់ពីហានិភ័យសំខាន់បំផុតដែលលេចឡើងនៅក្នុងកម្មវិធីទំនើបៗ។ បញ្ហាទាំងនេះវិវត្តឥតឈប់ឈរ ជាពិសេសនៅពេលដែលអ្នកអភិវឌ្ឍន៍ពឹងផ្អែកលើកញ្ចប់ប្រភពបើកចំហ ហេដ្ឋារចនាសម្ព័ន្ធដើមលើពពក និងប្រព័ន្ធស្វ័យប្រវត្តិកម្ម pipelines. ដោយសារតែបញ្ហានេះ សុវត្ថិភាពលែងជាអ្វីមួយដែលកើតឡើងបន្ទាប់ពីការអភិវឌ្ឍន៍ទៀតហើយ។ វាគឺជាអ្វីមួយដែលត្រូវរក្សាឱ្យនៅជិតនឹងការងារដែលអ្នកអភិវឌ្ឍន៍ធ្វើជារៀងរាល់ថ្ងៃ។
ជាមួយ Xygeni អ្នកអាចដាក់ពាក្យបាន owasp កំពូល 10 ការអនុវត្តនៅក្នុងលំហូរការងារដែលមានស្រាប់របស់អ្នក។ អ្នកអាចរកឃើញភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិ កាត់បន្ថយសំឡេងរំខានពីភាពវិជ្ជមានមិនពិត និងជួសជុលបញ្ហាបានលឿនជាងមុនជាមួយនឹងបរិបទដែលសមហេតុផលសម្រាប់អ្នកអភិវឌ្ឍន៍។ លើសពីនេះ អ្នកទទួលបានភាពមើលឃើញនៅទូទាំងវដ្តជីវិតកម្មវិធីទាំងមូល ចាប់ពីកូដរហូតដល់ពពក។
???? ចាប់ផ្តើមការសាកល្បងឥតគិតថ្លៃរបស់អ្នក។ និងការពារគម្រោងរបស់អ្នកពីហានិភ័យកំពូលទាំង ១០ របស់ OWASP ឆ្នាំ ២០២៥
???? កក់ការបង្ហាញ ហើយមើលពីរបៀបដែល Xygeni ជួយអ្នកអភិវឌ្ឍន៍អនុវត្ត កំពូលទាំងដប់របស់ owasp ក្នុងការពិតប្រាកដ pipelines

