






ការវាយប្រហារសម័យទំនើបលែងរង់ចាំរហូតដល់ពេលដំណើរការទៀតហើយ។ ពួកវាចាប់ផ្តើមនៅក្នុង dependencies របស់អ្នក បង្កើតស្គ្រីប និង pipelines.
នោះហើយជាមូលហេតុដែលការការពារមេរោគត្រូវតែវិវត្តហួសពីឧបករណ៍កំចាត់មេរោគ និងឧបករណ៍ចំណុចបញ្ចប់។
អ្នកអភិវឌ្ឍន៍សព្វថ្ងៃនេះប្រឈមមុខនឹងបញ្ហាប្រឈមថ្មីមួយ៖ ធានាការការពារពីមេរោគ មុន កូដថែមទាំងអាចចងក្រងបានទៀតផង។ ឧបករណ៍ប្រពៃណីមានប្រតិកម្មបន្ទាប់ពីការឆ្លងមេរោគ ប៉ុន្តែការការពារមេរោគដ៏ល្អបំផុតមានប្រសិទ្ធភាពតាំងពីដំបូង នៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
ហេតុអ្វីបានជាការការពារមេរោគត្រូវតែវិវត្តន៍
អស់រយៈពេលជាច្រើនឆ្នាំមកហើយ អង្គការនានាបានទុកចិត្តលើដំណោះស្រាយកំចាត់មេរោគ និងដំណោះស្រាយចំណុចបញ្ចប់ ដើម្បីដោះស្រាយមេរោគ។ យ៉ាងណាក៏ដោយ ប្រព័ន្ធទាំងនេះរកឃើញតែការគំរាមកំហែងនៅពេលដែលពួកវានៅខាងក្នុងរួចហើយ។
ទន្ទឹមនឹងនេះដែរ អ្នកវាយប្រហារបានផ្លាស់ប្តូរទិសដៅទៅខាងលើ។ ពួកគេចាក់កូដព្យាបាទចូលទៅក្នុងកញ្ចប់ប្រភពបើកចំហ លាក់បន្ទុកទិន្នន័យនៅក្នុងស្គ្រីបដែលបានដំឡើងជាមុន និងសម្របសម្រួល។ CI/CD pipelines.
បើយោងទៅតាម របាយការណ៍ឧក្រិដ្ឋកម្មអ៊ីនធឺណិតរបស់ FBI ឆ្នាំ 2024ការខាតបង់ឧក្រិដ្ឋកម្មតាមអ៊ីនធឺណិតបានលើសពី 12.5 ពាន់លានដុល្លារកាលពីឆ្នាំមុន ដោយការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីកំពុងកើនឡើងយ៉ាងខ្លាំង។ NCSC របស់ចក្រភពអង់គ្លេសក៏ព្រមានផងដែរថា ឧប្បត្តិហេតុមួយក្នុងចំណោមបីឥឡូវនេះពាក់ព័ន្ធនឹងសមាសធាតុភាគីទីបី ឬការពឹងផ្អែកដែលរងការសម្របសម្រួល។
តួលេខទាំងនេះបញ្ជាក់ពីអ្វីដែលអ្នកអភិវឌ្ឍន៍ជាច្រើនសង្ស័យរួចហើយ៖ ការការពារមេរោគបែបប្រពៃណីមិនអាចតាមទាន់បានទេ។
អ្វីដែលការការពារមេរោគបែបប្រពៃណីខុស
ឧបករណ៍ការពារមេរោគបុរាណពឹងផ្អែកលើហត្ថលេខា ការផ្គូផ្គងលំនាំ ឬការវិភាគអាកប្បកិរិយាលើចំណុចបញ្ចប់។ ខណៈពេលដែលមានប្រសិទ្ធភាពសម្រាប់មេរោគដែលមានមូលដ្ឋានលើឯកសារ ពួកវាខកខានការគំរាមកំហែងកម្រិតកូដដែលលាក់នៅក្នុងប្រព័ន្ធបង្កើត និងបញ្ជីឈ្មោះ។
ឧទាហរណ៍ npm និង PyPI ឃើញកញ្ចប់ថ្មីរាប់ពាន់ជារៀងរាល់ថ្ងៃ។ កញ្ចប់ជាច្រើនមានផ្ទុកនូវភាពមិនច្បាស់លាស់ ឬ ស្គ្រីបព្យាបាទ ក្លែងបន្លំជា dependencies។ នៅពេលដំឡើងរួច ស្គ្រីបទាំងនេះអាចលួចយកព័ត៌មានសម្ងាត់ ភ្ជាប់ទៅម៉ាស៊ីនមេពីចម្ងាយ ឬចាក់ចូល backdoor មុនពេលដាក់ពង្រាយ។
ដូច្នេះ ការពឹងផ្អែកតែលើការរកឃើញពេលដំណើរការផ្តល់ការការពារមួយផ្នែកប៉ុណ្ណោះពីមេរោគ។
ផ្ទុយទៅវិញ ការការពារមេរោគល្អបំផុតចាប់ផ្តើមមុន ដោយវិភាគពីភាពអាស្រ័យ មុនពេលពួកគេចូលក្នុងបរិស្ថានរបស់អ្នក។
ទិន្នន័យនៅពីក្រោយការគំរាមកំហែងដែលកំពុងកើនឡើង
ការកើនឡើងនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីគឺអាចវាស់វែងបាន និងពិបាកនឹងមើលរំលង។
ការសិក្សាថ្មីៗបង្ហាញពីរបៀបដែលទេសភាពគំរាមកំហែងកំពុងពង្រីកយ៉ាងឆាប់រហ័សនៅទូទាំងប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ និងការអភិវឌ្ឍន៍។ pipelines.
- A កើនឡើង ៧៤% ពីមួយឆ្នាំទៅមួយឆ្នាំ នៅក្នុងកញ្ចប់ព្យាបាទដែលបានផ្ទុកឡើងទៅ npm និង PyPI នេះបើយោងតាម ការស្រាវជ្រាវ arXiv (ឆ្នាំ២០២៤).
- ស្ទើរតែ 30% នៃការលួចទិន្នន័យទាំងអស់នៅឆ្នាំ 2024 ពាក់ព័ន្ធនឹងសមាសធាតុភាគីទីបី ឬអ្នកលក់ខាងក្រៅ ដោយផ្អែកលើ ENISA Threat Landscape 2024.
- ចំពោះ MITER ATT & CK Framework កំណត់អត្តសញ្ញាណច្រើនជាង បច្ចេកទេសផ្សេងៗគ្នាចំនួន ១០០ ភ្ជាប់ទៅនឹងការសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ចាប់ពីការភាន់ច្រឡំនៃការពឹងផ្អែករហូតដល់ការលួចព័ត៌មានសម្គាល់។
ការរកឃើញទាំងនេះរួមគ្នាបង្ហាញថា មេរោគលែងកំណត់គោលដៅតែចំណុចបញ្ចប់ទៀតហើយ។
ផ្ទុយទៅវិញ វារីករាលដាលតាមរយៈការពឹងផ្អែកដែលទុកចិត្ត បង្កើត pipelines, និង CI/CD បរិស្ថាន។
នោះហើយជាមូលហេតុដែលអង្គការនានាត្រូវការ ការការពារពីមេរោគ ដែលចាប់ផ្តើមនៅប្រភព មុនពេលកញ្ចប់ណាមួយដែលរងការសម្របសម្រួលឈានដល់ការផលិត។
ការការពារមេរោគបែបប្រពៃណី ទល់នឹង ការការពារមេរោគ DevSecOps ទំនើប
| ទិដ្ឋភាព | ការការពារមេរោគបែបប្រពៃណី | ការការពារមេរោគ DevSecOps ទំនើប |
|---|---|---|
| Scope | ផ្តោតលើចំណុចបញ្ចប់ និងឧបករណ៍អ្នកប្រើប្រាស់។ | ការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីពេញលេញ ចាប់ពីកូដរហូតដល់ពពក។ |
| ការកំណត់ពេលកំណត់ | ប្រតិកម្ម — កំណត់អត្តសញ្ញាណការគំរាមកំហែងបន្ទាប់ពីការឆ្លងមេរោគ ឬការប្រតិបត្តិ។ | សកម្ម — រកឃើញ និងរារាំងមេរោគមុនពេលបង្កើត ឬដាក់ពង្រាយ។ |
| វិធីសាស្ត្ររកឃើញ | ពឹងផ្អែកលើហត្ថលេខា និងគំរូគំរាមកំហែងដែលគេស្គាល់។ | ប្រើប្រាស់ការវិភាគអាកប្បកិរិយា និងការយល់ដឹងអំពីបរិបទនៃការពឹងផ្អែក និងកូដ។ |
| សមាហរណកម្ម | ឧបករណ៍ឯករាជ្យ ជារឿយៗនៅខាងក្រៅលំហូរការងាររបស់អ្នកអភិវឌ្ឍន៍។ | រួមបញ្ចូលគ្នាយ៉ាងរលូនជាមួយ CI/CD ឧបករណ៍ដូចជា GitHub, GitLab, Jenkins និង Azure DevOps។ |
| គ្របដណ្តប់ | កំណត់ចំពោះមេរោគដែលគេស្គាល់នៅលើឧបករណ៍ និងឯកសារ។ | ពង្រីកដល់កូដប្រភព កញ្ចប់ប្រភពបើកចំហ កុងតឺន័រ និង pipelines. |
| ពេលវេលាការឆ្លើយតប | អាស្រ័យលើការអាប់ដេតដោយដៃ និងហត្ថលេខាកំចាត់មេរោគ។ | ផ្តល់ការជូនដំណឹងតាមពេលវេលាជាក់ស្តែង និងការទប់ស្កាត់កញ្ចប់គួរឱ្យសង្ស័យដោយស្វ័យប្រវត្តិ។ |
| វិជ្ជមានក្លែងក្លាយ | ខ្ពស់ — ជារឿយៗបង្កើតការជូនដំណឹងដែលមានសំឡេងរំខាន និងដដែលៗ។ | ត្រូវបានកាត់បន្ថយតាមរយៈការវិភាគអំពីភាពអាចកេងប្រវ័ញ្ច និងលទ្ធភាពទទួលបាន។ |
| ស្វ័យប្រវត្តិកម្ម | តម្រូវឱ្យមានការស៊ើបអង្កេត និងការកែតម្រូវដោយដៃ។ | រួមបញ្ចូលការដោះស្រាយដោយស្វ័យប្រវត្តិ ការព្រមានដំបូង និងជញ្ជាំងភ្លើងអាស្រ័យ។ |
| ភាពមើលឃើញ | ផ្តោតលើចំណុចបញ្ចប់ ខ្វះការតាមដានការសាងសង់។ | ផ្តល់នូវការតាមដានពេញលេញជាមួយ SBOMs, ភស្តុតាង, និងការបញ្ជាក់។ |
| សមល្អបំផុតសម្រាប់ | ការទប់ស្កាត់ក្រោយឧប្បត្តិហេតុ និងការការពារកម្រិតឧបករណ៍។ | ការការពារជាបន្តបន្ទាប់ពីមេរោគនៅទូទាំងការអភិវឌ្ឍន៍ និងការចែកចាយ pipelines. |
អ្វីដែលការការពារមេរោគល្អបំផុតគួរតែរួមបញ្ចូល
ក្រុមអភិវឌ្ឍន៍ទំនើបត្រូវការ ការការពារមេរោគល្អបំផុតក្នុងថ្នាក់ ដែលសម្របខ្លួនទៅនឹងរបៀបដែលកម្មវិធីត្រូវបានបង្កើតឡើងនាពេលបច្ចុប្បន្ន។
ដើម្បីរក្សាសុវត្ថិភាព ការការពារត្រូវតែចាប់ផ្តើមតាំងពីដំបូង និងការពារកូដព្យាបាទពីការចូលទៅក្នុង pipeline នៅទាំងអស់។
នៅក្នុងរយៈពេលខ្លី, ការការពារមេរោគដ៏មានប្រសិទ្ធភាព ផ្តោតលើការបង្ការជាជាងប្រតិកម្ម។
ដំណោះស្រាយពេញលេញគួរតែរួមបញ្ចូលស្រទាប់ការពារជាច្រើនដែលភ្ជាប់គ្នា៖
- ការស្កេនពេលវេលាពិត នៃការចុះឈ្មោះប្រភពបើកចំហដូចជា npm, PyPI, Maven និង NuGet ដោយរក្សាការគំរាមកំហែងមុនពេលវារីករាលដាល។
- ប្រព័ន្ធព្រមានជាមុន ដែលតាមដានបញ្ជីឈ្មោះទាំងនោះជាបន្តបន្ទាប់ និងរកឃើញមេរោគ zero-day នៅពេលដែលវាលេចឡើង ដោយជូនដំណឹងដល់ក្រុមនានា មុនពេលកញ្ចប់ដែលឆ្លងមេរោគអាចទៅដល់បរិស្ថានរបស់ពួកគេ។
- ជញ្ជាំងភ្លើងអាស្រ័យ ដែលរារាំង ឬដាក់ឱ្យនៅដាច់ដោយឡែកនូវសមាសធាតុគួរឱ្យសង្ស័យដោយស្វ័យប្រវត្តិ ដោយកាត់បន្ថយតម្រូវការសម្រាប់ការត្រួតពិនិត្យដោយដៃ។
- ការរកឃើញភាពមិនធម្មតា នៅទូទាំង CI/CD និង SCM ប្រព័ន្ធ ដែលជួយកំណត់អត្តសញ្ញាណឥរិយាបថចម្លែក ឬការផ្លាស់ប្តូរឯកសារដែលមិននឹកស្មានដល់ក្នុងអំឡុងពេលសាងសង់។
- ការវិភាគអ្នកសហការ និងអ្នកបោះពុម្ពផ្សាយ ដើម្បីរកឃើញការផ្លាស់ប្តូរអ្នកថែទាំភ្លាមៗ ឬគណនីដែលត្រូវបានលួចចូល ដែលអាចចាក់បញ្ចូលកូដព្យាបាទ។
- ការអនុវត្តគោលនយោបាយជាបន្តបន្ទាប់ ដើម្បីរក្សាការអនុលោមតាមច្បាប់ និងភាពស៊ីសង្វាក់គ្នាដោយមិនធ្វើឱ្យការអភិវឌ្ឍន៍ថយចុះ។
ចំនួនភាពងាយរងគ្រោះកាន់តែកើនឡើងបង្ហាញពីមូលហេតុដែលការការពារទាំងនេះមានសារៈសំខាន់។
បើយោងទៅតាម មូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះជាតិ (NVD), ច្រើនជាង CVE ថ្មីចំនួន 29,000 ត្រូវបានរាយការណ៍នៅឆ្នាំ 2024 ដែលជាកម្រិតខ្ពស់បំផុតគ្រប់ពេល។
ការកើនឡើងជាលំដាប់នេះបង្ហាញពីរបៀបដែលការគំរាមកំហែងវិវឌ្ឍយ៉ាងឆាប់រហ័ស និងមូលហេតុដែលអ្នកអភិវឌ្ឍន៍ត្រូវការការការពារជាស្រទាប់ៗដែលបង្កើតឡើងដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់ពួកគេ។
សមត្ថភាពទាំងនេះរួមគ្នាធានាថា ការការពារមេរោគគ្របដណ្តប់គ្រប់ដំណាក់កាល ចាប់ពីកូដរហូតដល់ពពក ដោយកាត់បន្ថយការប៉ះពាល់ ធ្វើអោយប្រសើរឡើងនូវភាពមើលឃើញ និងរក្សា pipelineស្អាត។
វិធីសាស្រ្តរបស់ Xygeni៖ ការការពារមេរោគសកម្មសម្រាប់ DevOps
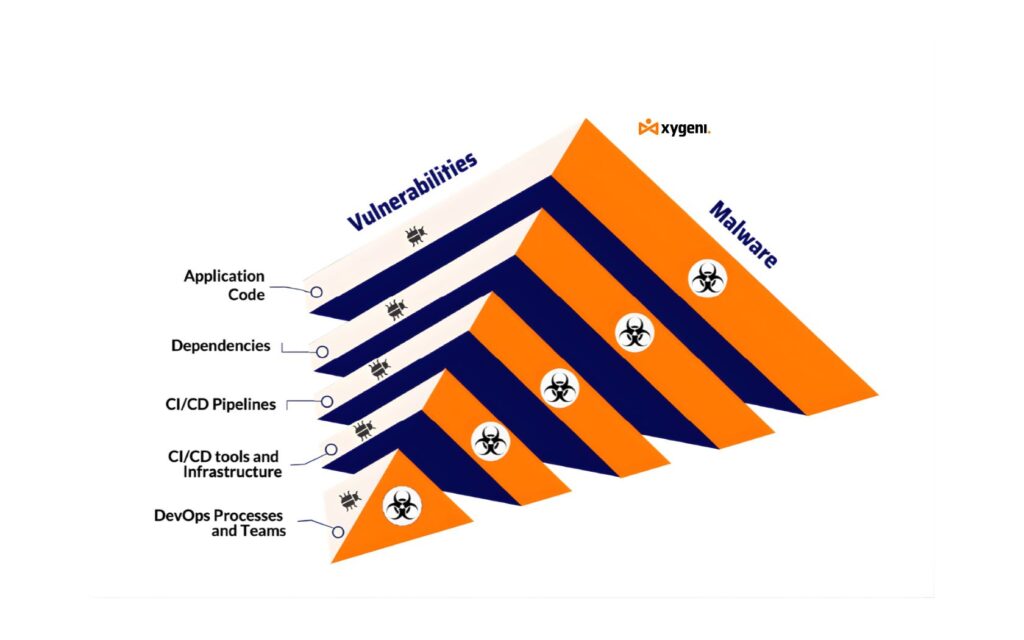
ស៊ីហ្គេនី នាំមកនូវការការពារមេរោគទំនើបដោយផ្ទាល់ទៅក្នុងដំណើរការអភិវឌ្ឍន៍។
ជំនួសឲ្យការរង់ចាំការជូនដំណឹងបន្ទាប់ពីការបង្កើតរួច វារកឃើញ និងរារាំងការគំរាមកំហែងក្នុងពេលវេលាជាក់ស្តែងនៅទូទាំងកូដប្រភព ការពឹងផ្អែក និងការវិភាគផ្សេងៗដែលអាចធ្វើឲ្យកម្មវិធីងាយរងផលប៉ះពាល់។ CI/CD pipelines.
ការរចនាប្រកបដោយភាពសកម្មនេះជួយក្រុមការងាររក្សាបរិស្ថានរបស់ពួកគេឱ្យស្អាតដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ។
នេះជារបៀបដែល Xygeni រក្សារបស់អ្នក pipelineមានសុវត្ថិភាព៖
- តាមដានបន្តតាមដានកញ្ចប់ថ្មីរាប់ពាន់ជារៀងរាល់ថ្ងៃ ហើយដាក់សញ្ញាសម្គាល់ឥរិយាបថគួរឱ្យសង្ស័យមុនពេលវាឈានដល់ការផលិត។
- ប្រព័ន្ធព្រមានជាមុន៖ ផ្តល់ការជូនដំណឹងដំបូងអំពីមេរោគ zero-day ដែលបានបោះពុម្ពផ្សាយនៅក្នុងបញ្ជីឈ្មោះប្រភពបើកចំហ ដែលផ្តល់ពេលវេលាដល់ក្រុមដើម្បីឆ្លើយតបភ្លាមៗ។
- ការការពារដោយស្វ័យប្រវត្តិ៖ ដាក់ឱ្យនៅដាច់ដោយឡែក ឬរារាំងការពឹងផ្អែកដែលមានហានិភ័យដោយស្វ័យប្រវត្តិ ដើម្បីការពារការចម្លងរោគពីសំណង់។
- ការរកឃើញភាពមិនធម្មតា៖ តាមដានការផ្លាស់ប្តូរឯកសារដែលមិនបានរំពឹងទុក ស្គ្រីបដែលលាក់ ឬការប៉ុនប៉ងប្រតិបត្តិពាក្យបញ្ជាពីចម្ងាយនៅក្នុងលំហូរការងាររបស់អ្នក។
- ការតាមដានកេរ្តិ៍ឈ្មោះអ្នកសហការ៖ ត្រួតពិនិត្យអត្តសញ្ញាណអ្នកថែទាំ និងគំរូចេញផ្សាយ ដើម្បីរកឃើញគណនីអ្នកបោះពុម្ពផ្សាយក្លែងក្លាយ ឬត្រូវបានលួចចូល។
ដោយសារតែ Xygeni រួមបញ្ចូលយ៉ាងរលូនជាមួយវេទិកាដូចជា GitHub, GitLabជេនឃីន និង Bitbucketក្រុមនានាទទួលបានការការពារជាបន្តបន្ទាប់ពីមេរោគដោយមិនចាំបាច់ដំឡើងបន្ថែម ឬការកំណត់រចនាសម្ព័ន្ធស្មុគស្មាញឡើយ។
វាដោះស្រាយការរកឃើញ និងការរារាំងដោយស្ងាត់ស្ងៀមនៅផ្ទៃខាងក្រោយ ដូច្នេះអ្នកអភិវឌ្ឍន៍អាចផ្តោតលើការសរសេរកូដ។
តាមរបៀបនេះ Xygeni មិនត្រឹមតែផ្តល់ការការពារពេលវេលាជាក់ស្តែងប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងកម្រិតនៃការការពារមេរោគដ៏ល្អបំផុតដែលត្រូវបានរចនាឡើងសម្រាប់វិធីដែលកម្មវិធីទំនើបត្រូវបានបង្កើតឡើង។
របៀបដែលអ្នកអភិវឌ្ឍន៍ទទួលបានអត្ថប្រយោជន៍ពីការការពារប្រកបដោយប្រសិទ្ធភាព
សម្រាប់អ្នកអភិវឌ្ឍន៍ ភាពខុសគ្នាគឺច្បាស់ណាស់។ ឧបករណ៍ប្រពៃណីច្រើនតែធ្វើឱ្យការសាងសង់យឺត ឬធ្វើឱ្យប្រព័ន្ធមានភាពរអាក់រអួល dashboardជាមួយនឹងការជូនដំណឹងមិនពិត។ ទោះជាយ៉ាងណាក៏ដោយ Xygeni ធ្វើឱ្យអ្វីៗសាមញ្ញ និងផ្តល់នូវព័ត៌មានលម្អិតដែលសំខាន់បំផុត។
- ការជូនដំណឹងមិនពិតតិចជាងមុន និងរបាយការណ៍ស្អាតជាងមុន។
- មតិប្រតិកម្មភ្លាមៗនៅខាងក្នុង pull requests.
- ភាពមើលឃើញជាបន្តបន្ទាប់នៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។
- ការការពារមេរោគដោយស្វ័យប្រវត្តិដោយមិនចាំបាច់ពិនិត្យដោយដៃ។
លើសពីនេះ លំហូរការងារនេះបង្កើតទំនុកចិត្តនៅក្នុងការចេញផ្សាយនីមួយៗ។
អ្នកអភិវឌ្ឍន៍នៅតែផ្តោតលើកូដ ខណៈពេលដែលក្រុមសន្តិសុខទទួលបានការគ្របដណ្តប់ពេញលេញ និងសំឡេងរំខានតិចជាងមុន។
ការអនុវត្តល្អបំផុតដើម្បីពង្រឹងការការពារមេរោគ
សូម្បីតែការការពារមេរោគល្អបំផុតក៏ដំណើរការបានល្អជាងនៅពេលផ្សំជាមួយនឹងការអនុវត្ត DevSecOps ដ៏រឹងមាំ។
ឧទាហរណ៍ ជំហានទាំងនេះអាចធ្វើឱ្យបរិស្ថានរបស់អ្នកមានសុវត្ថិភាព និងអាចទុកចិត្តបានជាងមុន៖
- រក្សាការអាប់ដេតភាពអាស្រ័យ និងខ្ទាស់ទៅនឹងកំណែដែលគួរឲ្យទុកចិត្ត។
- ស្កេនវត្ថុបុរាណ និងកុងតឺន័រទាំងអស់ មុនពេលដាក់ពង្រាយ។
- អនុវត្តគោលការណ៍នៃឯកសិទ្ធិតិចតួចបំផុតនៅក្នុងរបស់អ្នក CI/CD pipelines.
- ការប្រើ SBOMs (កម្មវិធីបញ្ជីសម្ភារៈ) សម្រាប់ភាពមើលឃើញពេញលេញ។
- អង្គការឃ្លាំមើល commit ប្រវត្តិ និងសកម្មភាពរបស់អ្នកបោះពុម្ពផ្សាយសម្រាប់ការផ្លាស់ប្តូរ។
- បណ្តុះបណ្តាលក្រុមការងារឱ្យស្គាល់ហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់តាំងពីដំបូង។
ទន្ទឹមនឹងនេះ ការរួមបញ្ចូលឧបករណ៍ដូចជា Xygeni ជួយប្រែក្លាយការអនុវត្តល្អបំផុតទាំងនេះទៅជាស្វ័យប្រវត្តិ guardrails ជំនួសឱ្យកិច្ចការដោយដៃ។
សរុបមក វាធ្វើឱ្យការការពារមានភាពសាមញ្ញ ខណៈពេលដែលពង្រឹងការការពាររបស់អ្នក។
គំនិតចុងក្រោយ៖ ការបង្កើតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលធន់នឹងមេរោគ
មេរោគកុំព្យូទ័របន្តវិវឌ្ឍឥតឈប់ឈរ ដូច្នេះហើយ ការការពាររបស់អ្នកក៏ត្រូវវិវឌ្ឍផងដែរ។
ការការពារតែចំណុចបញ្ចប់លែងគ្រប់គ្រាន់ទៀតហើយ។ ផ្ទុយទៅវិញ ក្រុមនានាត្រូវការការការពារមេរោគដែលចាប់ផ្តើមមុន នៅក្នុងកូដ ភាពអាស្រ័យ និង pipelineជាកន្លែងដែលកម្មវិធីពិតជាចាប់ផ្តើម។
ការផ្តោតលើសុវត្ថិភាពនៅដំណាក់កាលនេះផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍នូវភាពមើលឃើញកាន់តែប្រសើរ និងមតិប្រតិកម្មលឿនជាងមុន។ ជាលទ្ធផល ហានិភ័យត្រូវបានកាត់បន្ថយជាយូរមកហើយមុនពេលដែលពួកគេអាចទៅដល់ផលិតកម្ម ឬអ្នកប្រើប្រាស់។
តាមរយៈការរួមបញ្ចូលគ្នានូវការស្កេនពេលវេលាជាក់ស្តែង ការព្រមានដំបូង និងការទប់ស្កាត់ដោយស្វ័យប្រវត្តិ Xygeni ផ្តល់ការការពារជាបន្តបន្ទាប់ពីមេរោគដោយមិនធ្វើឱ្យការអភិវឌ្ឍន៍ថយចុះឡើយ។
វិធីសាស្រ្តសកម្មនេះធ្វើឱ្យក្រុមផ្តោតលើការកសាង ខណៈពេលដែលរក្សាសុវត្ថិភាពពីការគំរាមកំហែងដែលលាក់កំបាំងនៅទូទាំងឃ្លាំង និងការសាងសង់នីមួយៗ pipeline.
សរុបមក ការការពារមេរោគដ៏ល្អបំផុតគឺជាការការពារដែលដំណើរការមុនពេលការវាយប្រហារចាប់ផ្តើម ដែលជួយអ្នកផ្លាស់ប្តូរពីការការពារប្រតិកម្មទៅជាសុវត្ថិភាពសកម្ម និងរក្សាខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកមួយជំហានទៅមុខ។
មានសំណួរអំពីសុវត្ថិភាព Azure ទេ?

