






១. សេចក្តីផ្តើម៖ ហេតុអ្វីបានជាសុវត្ថិភាពកម្មវិធីនៅតែមានសារៈសំខាន់
សុវត្ថិភាពកម្មវិធីមានន័យថា ការការពារទាំងកូដរបស់អ្នក និងឧបករណ៍ដែលប្រើដើម្បីបង្កើតវា។ នៅពេលដែលការអភិវឌ្ឍន៍បង្កើនល្បឿន និងពឹងផ្អែកកាន់តែច្រើនលើកូដ និងស្វ័យប្រវត្តិកម្មរបស់ភាគីទីបី ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីក្លាយជាផ្ទៃវាយប្រហារដ៏សំខាន់មួយ។ ប្រសិនបើអ្នកកំពុងសួរ តើសុវត្ថិភាពកម្មវិធីជាអ្វីវាមិនមែនគ្រាន់តែជាការជួសជុលកំហុសនោះទេ—វានិយាយអំពីការទប់ស្កាត់កូដដែលមិនមានសុវត្ថិភាព ការរក្សាអាថ៌កំបាំងឱ្យមានសុវត្ថិភាព និងការធានាសុវត្ថិភាព។ CI/CD pipelineស តាំងពីដើមមក។
ការវាយប្រហារឥឡូវនេះផ្តោតលើដំណាក់កាលដំបូងដូចជាការគ្រប់គ្រងប្រភព និងប្រព័ន្ធបង្កើត។ ជាលទ្ធផល កម្មវិធីសុវត្ថិភាពកម្មវិធីត្រូវតែលើសពីការការពារបរិវេណ និងគ្របដណ្តប់ដំណើរការអភិវឌ្ឍន៍ទាំងមូល។
ដោយសារហានិភ័យកើនឡើង និងបទប្បញ្ញត្តិដូចជា DORA និង NIS2 មានប្រសិទ្ធភាព ការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នកលែងជាជម្រើសទៀតហើយ។ ការណែនាំនេះនឹងជួយអ្នក៖
- យល់ដឹងពីសុវត្ថិភាពកម្មវិធីក្នុងការអនុវត្តជាក់ស្តែង
- ស្គាល់ពីរបៀបដែលពួកអ្នកវាយប្រហារជ្រៀតចូលខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
- អនុវត្តការអនុវត្តល្អបំផុតដើម្បីធានាបាននូវដំណាក់កាលនីមួយៗនៃការអភិវឌ្ឍន៍
សូមចូលទៅក្នុង។
២. តើសុវត្ថិភាពកម្មវិធីជាអ្វី ហើយហេតុអ្វីបានជាវាចាំបាច់សម្រាប់ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
កម្មវិធីសុវត្ថិភាព ជាស្នូលរបស់វា មានន័យថា ការបង្កើត និងថែរក្សាកម្មវិធីដែលអាចទប់ទល់នឹងការគំរាមកំហែងក្នុងពិភពពិត។ ម្យ៉ាងវិញទៀត វាមិនមែនគ្រាន់តែអំពីការដំណើរការម៉ាស៊ីនស្កេននៅចុងបញ្ចប់នៃការអភិវឌ្ឍន៍នោះទេ—ផ្ទុយទៅវិញ វាគឺអំពីការរចនាសុវត្ថិភាពទៅក្នុងដំណើរការតាំងពីដំបូង។
តើសុវត្ថិភាពកម្មវិធីជាអ្វី
សុវត្ថិភាពកម្មវិធីគឺជាការអនុវត្តនៃការរចនា ការអភិវឌ្ឍ និងការថែទាំកម្មវិធី ដើម្បីការពារវាពីភាពងាយរងគ្រោះ ការចូលប្រើដោយគ្មានការអនុញ្ញាត និងការវាយប្រហារដែលមានគំនិតអាក្រក់ពេញមួយវដ្តជីវិតរបស់វា។
គោលការណ៍ស្នូលនៃកម្មវិធីសុវត្ថិភាពនៅក្នុង SDLC
- ការសរសេរកូដដែលមានសុវត្ថិភាព
- ការគ្រប់គ្រងការពឹងផ្អែកដោយសុវត្ថិភាព
- ការការពាររបស់អ្នក CI/CD pipelines
- ការទប់ស្កាត់ការផ្លាស់ប្តូរ ឬការចូលប្រើដោយគ្មានការអនុញ្ញាត
- ការរក្សាអាថ៌កំបាំង និងទិន្នន័យរសើបឱ្យនៅឆ្ងាយពីការគ្រប់គ្រងប្រភព
ការអនុវត្តនីមួយៗទាំងនេះជួយកាត់បន្ថយហានិភ័យនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ចាប់ពីការអភិវឌ្ឍន៍រហូតដល់ការដាក់ពង្រាយ។
តើសុវត្ថិភាពកម្មវិធីជាអ្វីតាមឧស្សាហកម្ម? standards
- បើយោងទៅតាម បើកគម្រោងសុវត្ថិភាពកម្មវិធីបណ្តាញ (OWASP), សុវត្ថិភាពកម្មវិធី គឺជាដំណើរការនៃការបង្កើតកម្មវិធីឱ្យមានសុវត្ថិភាពតាំងពីដំបូង — ដោយផ្តោតលើមនុស្ស ដំណើរការ និងបច្ចេកវិទ្យា។
- ផ្នែក CERT របស់ Carnegie Mellon កំណត់វាថាជាការរចនា និងការអនុវត្តកម្មវិធី ដើម្បីបន្តដំណើរការបានត្រឹមត្រូវក្រោមការវាយប្រហារដែលមានគំនិតអាក្រក់។
- ចំពោះ វិទ្យាស្ថានជាតិនៃ Standardវិទ្យាសាស្ត្រ និងបច្ចេកវិទ្យា (NIST) ពិពណ៌នាវាថាជាការការពារកម្មវិធីប្រឆាំងនឹងការចូលប្រើ ការប្រើប្រាស់ ការបង្ហាញ ការរំខាន ឬការកែប្រែដោយគ្មានការអនុញ្ញាត។
ខណៈពេលដែលផ្នែកនីមួយៗផ្តោតលើមុំផ្សេងៗគ្នា សារដែលបានចែករំលែកគឺច្បាស់លាស់៖ សុវត្ថិភាពកម្មវិធីត្រូវតែចាប់ផ្តើមតាំងពីដំបូង ហើយនៅតែជាអាទិភាពពេញមួយការអភិវឌ្ឍន៍។
ឥឡូវនេះ យើងបានកំណត់និយមន័យនៃសុវត្ថិភាពកម្មវិធីរួចហើយ ចូរយើងប្រៀបធៀបវាជាមួយសុវត្ថិភាពកម្មវិធី ហើយពន្យល់ពីមូលហេតុដែលការយល់ដឹងពីភាពខុសគ្នានេះមានសារៈសំខាន់។
៣. សុវត្ថិភាពកម្មវិធី ទល់នឹង សុវត្ថិភាពកម្មវិធី
ខណៈពេលដែលសុវត្ថិភាពកម្មវិធី និងសុវត្ថិភាពកម្មវិធីច្រើនតែលាយឡំគ្នា ពួកវាដោះស្រាយបញ្ហាផ្សេងៗគ្នា។ ដូច្នេះ ការយល់ដឹងពីរបៀបដែលពួកវាត្រួតស៊ីគ្នា និងកន្លែងដែលពួកវាមិនត្រួតស៊ីគ្នា ជួយក្រុមអនុវត្តការការពារត្រឹមត្រូវនៅដំណាក់កាលត្រឹមត្រូវ។
សុវត្ថិភាពកម្មវិធី៖ ការការពារនៅបន្ទាត់បញ្ចប់
សុវត្ថិភាពកម្មវិធីផ្តោតលើកម្មវិធីបន្ទាប់ពីវាត្រូវបានបង្កើត។ វាមានគោលបំណងការពារកម្មវិធីដែលកំពុងដំណើរការពីការវាយប្រហារ និងរួមមាន៖
- ការធ្វើតេស្ដលិង្គ
- ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងការគ្រប់គ្រងការចូលប្រើ
- ជញ្ជាំងភ្លើងកម្មវិធីបណ្តាញ
- ការត្រួតពិនិត្យពេលដំណើរការ និងការបំណះ
នេះត្រូវនឹង ការផ្ទៀងផ្ទាត់សុវត្ថិភាពកម្មវិធី OWASP Standard (ASVS), ដែលកំណត់លក្ខណៈវិនិច្ឆ័យសម្រាប់មុខងារ និងស្ថាបត្យកម្មដែលមានសុវត្ថិភាពនៅក្នុងកម្មវិធីដែលបានដាក់ពង្រាយ។
សុវត្ថិភាពកម្មវិធី៖ ការការពារតាមការរចនា
កន្លែងដែលសុវត្ថិភាពកម្មវិធីមានប្រតិកម្ម សុវត្ថិភាពផ្នែកទន់ មានលក្ខណៈសកម្ម។ វាគ្របដណ្តប់លើដំណាក់កាលដំបូងៗ — ការសរសេរកូដ ការគ្រប់គ្រងការពឹងផ្អែក pipeline ភាពសុចរិត និងច្រើនទៀត។ យើងបានរៀបរាប់លម្អិតអំពីរឿងនេះនៅក្នុងផ្នែកទី 2 ប៉ុន្តែចំណុចសំខាន់ៗគឺ៖
🖋️ កម្មវិធីសុវត្ថិភាពគឺនិយាយអំពីការកសាងដោយសុវត្ថិភាព។ សុវត្ថិភាពកម្មវិធីគឺនិយាយអំពីប្រតិបត្តិការដោយសុវត្ថិភាព.
ដូចដែល NIST បានពន្យល់នៅក្នុងកម្មវិធីសុវត្ថិភាពរបស់ខ្លួន ក្របខ័ណ្ឌអភិវឌ្ឍន៍ការគំរាមកំហែងសម័យទំនើបទាមទារឱ្យសន្តិសុខត្រូវបានបញ្ចូលទៅក្នុងដំណើរការនេះ — មិនមែនត្រូវបានបញ្ចូលនៅពេលក្រោយនោះទេ។
របៀបដែលវិធីសាស្រ្តទាំងពីរប៉ះពាល់ដល់ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
វិធីសាស្រ្តទាំងពីរគឺមានសារៈសំខាន់ណាស់។ ប៉ុន្តែការបញ្ឈប់ការគំរាមកំហែងតាំងពីដំបូងគឺលឿនជាង ថោកជាង និងមានប្រសិទ្ធភាពជាងការជួសជុលវាបន្ទាប់ពីការដាក់ពង្រាយ។
ឧទាហរណ៍:
- កញ្ចប់ព្យាបាទដែលបានចាក់ចូលទៅក្នុងដំណើរការបង្កើតរបស់អ្នកនឹងមិនត្រូវបានចាប់ដោយជញ្ជាំងភ្លើងទេ។
- អាថ៌កំបាំងដែលលេចធ្លាយនៅក្នុង Git commit អាចនឹងមិនបង្ហាញនៅក្នុងការស្កេនពេលដំណើរការទេ។
ការផ្លាស់ប្តូរនេះគឺជាមូលហេតុដែលអង្គការកាន់តែច្រើនកំពុងទទួលយកវេទិកាសុវត្ថិភាពពេញមួយជីវិតដូចជា ស៊ីហ្គេនីដែលភ្ជាប់វិស័យទាំងពីរដោយធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី - ពីកូដរហូតដល់ពពក។
៤. ការយល់ដឹងអំពីការគំរាមកំហែងនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
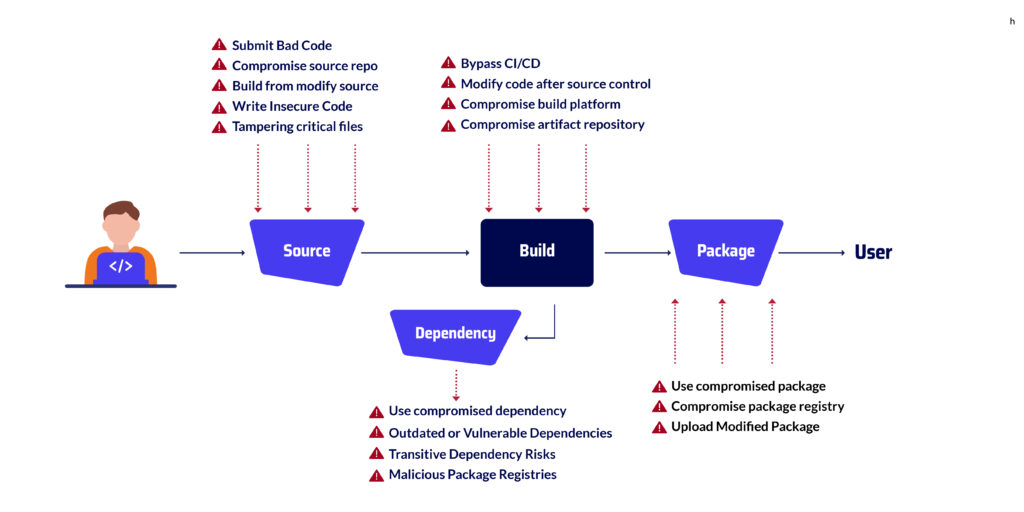
ដើម្បីការពារប្រព័ន្ធរបស់អ្នកប្រកបដោយប្រសិទ្ធភាព វាជារឿងសំខាន់ដែលត្រូវយល់ជាមុនសិនថា ការគំរាមកំហែងកើតឡើងនៅទីណានៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ខ្សែសង្វាក់នេះរួមបញ្ចូលគ្រប់ដំណាក់កាលចាប់ពីការសរសេរកូដរហូតដល់ការដាក់ពង្រាយ និងដំណើរការកម្មវិធីនៅក្នុងផលិតកម្ម ហើយដំណាក់កាលនីមួយៗបង្ហាញពីហានិភ័យផ្សេងៗគ្នា។ ដោយគិតដល់ចំណុចនេះ ចូរយើងបំបែកដំណាក់កាលសំខាន់ៗ និងភាពងាយរងគ្រោះជាក់លាក់ដែលពួកវាបង្កឡើង។
ដំណាក់កាលប្រភព៖ កន្លែងដែលសុវត្ថិភាពកម្មវិធីចាប់ផ្តើម
នេះជាកន្លែងដែលកូដត្រូវបានបង្កើត ពិនិត្យ និង committed។ ទោះជាយ៉ាងណាក៏ដោយ សូម្បីតែនៅចំណុចដំបូងនេះក៏ដោយ ក៏ការគំរាមកំហែងនៅតែមានរួចហើយ។ ឧទាហរណ៍៖
- អ្នករួមចំណែកដែលមានគំនិតអាក្រក់ ឬកញ្ចប់ដែលមានកំហុសវាយអក្សរអាចបញ្ចូលកូដដ៏គ្រោះថ្នាក់
- ឃ្លាំង Git ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវអាចបង្ហាញការកំណត់រចនាសម្ព័ន្ធរសើប
- អ្នកអភិវឌ្ឍន៍ពេលខ្លះ commit អាថ៌កំបាំងដោយចៃដន្យ ដែលធ្វើឱ្យប្រព័ន្ធនានាตกอยู่ในគ្រោះថ្នាក់
→ ស្វែងយល់បន្ថែម៖ ការគំរាមកំហែងនៅក្នុងដំណាក់កាលប្រភព
ដំណាក់កាលកញ្ចប់៖ ការគ្រប់គ្រងហានិភ័យភាគីទីបី
ការគ្រប់គ្រងការពឹងផ្អែកគឺមានសារៈសំខាន់ ប៉ុន្តែក៏មានហានិភ័យផងដែរ។ អ្នកវាយប្រហារច្រើនតែកេងប្រវ័ញ្ច៖
- ការវាយប្រហារដោយភាពច្របូកច្របល់នៃ Dependency ដោយប្រើបណ្ណាល័យដែលមានឈ្មោះស្រដៀងគ្នា
- កញ្ចប់ប្រភពបើកចំហដែលហួសសម័យ ឬងាយរងគ្រោះ ដែលនៅតែត្រូវបានប្រើប្រាស់យ៉ាងទូលំទូលាយ
- កូដភាគីទីបីដែលមិនទាន់បានផ្ទៀងផ្ទាត់ត្រូវបានរួមបញ្ចូលដោយគ្មានការផ្ទៀងផ្ទាត់យ៉ាងហ្មត់ចត់
→ ស្វែងយល់ឲ្យកាន់តែស៊ីជម្រៅ៖ ការគំរាមកំហែងនៅក្នុងដំណាក់កាលកញ្ចប់
ដំណាក់កាលសាងសង់៖ ការធានាសុវត្ថិភាព CI/CD លំហូរការងារ
ដែន CI/CD pipeline ចងក្រងកូដ និងបង្កើតវត្ថុបុរាណដែលអាចដាក់ពង្រាយបាន។ ជាអកុសល ភាពស្មុគស្មាញរបស់វាធ្វើឱ្យវាក្លាយជាគោលដៅដ៏ទាក់ទាញមួយ។ បញ្ហាទូទៅរួមមាន៖
- ការបង្កើតដែលត្រូវបានកែប្រែ ឬប្រព័ន្ធគោលពីរដែលមិនបានចុះហត្ថលេខា ដែលមិនត្រូវបានគេកត់សម្គាល់
- ស្គ្រីបស្វ័យប្រវត្តិកម្មដែលមិនមានសុវត្ថិភាព ឬរងការគំរាមកំហែង
- អថេរបរិស្ថានលំនាំដើម ឬមិនមានសុពលភាព
→ អានបន្ត៖ ការគំរាមកំហែងក្នុងដំណាក់កាលសាងសង់
ដាក់ពង្រាយ និងប្រតិបត្តិការ៖ ជួរមុខចុងក្រោយ — ប៉ុន្តែមិនមែនជាជួរមុខតែមួយគត់ទេ
នៅពេលដែលកម្មវិធីស្ថិតនៅក្នុងផលិតកម្ម កម្មវិធីនៅតែងាយរងគ្រោះ។ អ្នកវាយប្រហារដែលបានបង្កប់កូដព្យាបាទពីមុនអាចធ្វើឱ្យវាសកម្មបន្ទាប់ពីការដាក់ពង្រាយ ដែលជារឿយៗគេចវេះវិធីសាស្ត្ររកឃើញបែបប្រពៃណី។ ជាលទ្ធផល សុវត្ថិភាពពេលដំណើរការនៅតែជាផ្នែកសំខាន់មួយនៃឥរិយាបថរួមរបស់អ្នក។
→ សូមមើលឧទាហរណ៍៖ ការវាយប្រហារសម្របសម្រួលខ្សែសង្វាក់ផ្គត់ផ្គង់គួរឱ្យកត់សម្គាល់
ហេតុអ្វីបានជាការមើលឃើញជាគន្លឹះក្នុងការធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់
ដោយពិចារណាលើចំណុចទាំងអស់ ក្រុមជាច្រើនខ្វះទិដ្ឋភាពច្បាស់លាស់អំពីរបៀបដែលកូដរបស់ពួកគេហូរកាត់ដំណាក់កាលនីមួយៗ។ កង្វះភាពមើលឃើញនេះបង្កើតជាចំណុចខ្វាក់ដែលអ្នកវាយប្រហារចង់កេងប្រវ័ញ្ច។ នោះហើយជាមូលហេតុដែលឧបករណ៍មើលឃើញខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីគឺមិនអាចខ្វះបាន។ ពួកវាអនុញ្ញាតឱ្យអ្នក៖
- គូសផែនទីគ្រប់សមាសភាគ ដំណើរការ និងអ្នកពាក់ព័ន្ធនៅក្នុងរបស់អ្នក pipeline
- រកឃើញចំណុចខ្សោយ និងភាពងាយរងគ្រោះជាប្រព័ន្ធ
- តាមដានបញ្ហាត្រឡប់ទៅប្រភពដើមវិញដោយភាពច្បាស់លាស់ និងទំនុកចិត្ត
→ ស្វែងយល់បន្ថែម៖ ស្ទាត់ជំនាញការមើលឃើញ SSC
សូមប្រាប់ខ្ញុំផង ប្រសិនបើអ្នកចង់បន្ថែមវាទៅក្នុងឯកសារដែលបានធ្វើទ្រង់ទ្រាយ ឬប្រសិនបើអ្នកចង់បានជំនួយក្នុងការធ្វើការឡើងវិញនូវផ្នែកដូចខាងក្រោមសម្រាប់សម្លេង និងរចនាសម្ព័ន្ធដូចគ្នា។
៥. ការអនុវត្តល្អបំផុតលើសុវត្ថិភាពកម្មវិធី៖ ការកសាងការការពារទៅក្នុងលំហូរការងាររបស់អ្នក
សុវត្ថិភាពកម្មវិធីដ៏រឹងមាំមិនមែនកើតចេញពីការជួសជុលនៅនាទីចុងក្រោយនោះទេ — វាកើតចេញពីការកសាងទម្លាប់សុវត្ថិភាពតាំងពីដំបូង និងជាប់លាប់។ តាមពិតទៅ ក្រុមដែលមានប្រសិទ្ធភាពបំផុតមិនដាក់សុវត្ថិភាពនៅចុងបញ្ចប់ទេ។ ផ្ទុយទៅវិញ ពួកគេបង្កប់វាទៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍ទាំងមូលរបស់ពួកគេ។ វិធីសាស្រ្តសកម្មនេះធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីពីខាងក្នុងចេញ — ដោយមិនធ្វើឱ្យក្រុមយឺតយ៉ាវឡើយ។
ខាងក្រោមនេះគឺជាការអនុវត្តសំខាន់ៗដែលជួយការពារលំហូរការងាររបស់អ្នកចាប់ពីការអភិវឌ្ឍន៍រហូតដល់ការដាក់ពង្រាយ៖
រំកិលទៅខាងឆ្វេងជាមួយនឹងការអភិវឌ្ឍដែលមានសុវត្ថិភាព
ដំបូងឡើយ ការរកឃើញបញ្ហាទាន់ពេលវេលាជួយសន្សំសំចៃពេលវេលា និងការពារការប៉ះពាល់។ រួមបញ្ចូលសុវត្ថិភាពដោយផ្ទាល់ទៅក្នុងការអភិវឌ្ឍន៍ដោយ៖
- ការពង្រឹងការសរសេរកូដដែលមានសុវត្ថិភាព standards
- កំពុងដំណើរការការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST) ក្នុងពេលវេលាជាក់ស្តែង
- ទប់ស្កាត់ commitដែលរួមបញ្ចូលអាថ៌កំបាំង ឬគំរូកូដដែលមានហានិភ័យខ្ពស់
វិធីសាស្រ្តនេះធានាថា សុវត្ថិភាពកម្មវិធីចាប់ផ្តើមជាមួយអ្នកអភិវឌ្ឍន៍ មិនមែនអ្នកសវនករនោះទេ។
ការប្រើ SCA ជាមួយនឹង Reachability និង EPSS
ជាជាងការដេញតាមរាល់ CVE សូមផ្តោតលើអ្វីដែលសំខាន់។ ប្រើប្រាស់ការវិភាគសមាសភាពកម្មវិធី (SCA) ឧបករណ៍ដែល៖
- បន្លិចចំណុចខ្សោយណាខ្លះដែលអាចទៅដល់បាននៅក្នុងកូដរបស់អ្នក
- ផ្តល់អាទិភាពដល់ហានិភ័យដោយផ្អែកលើប្រព័ន្ធវាយតម្លៃការព្យាករណ៍ការកេងប្រវ័ញ្ច (EPSS)
ជាលទ្ធផល ក្រុមរបស់អ្នកនឹងជួសជុលអ្វីដែលអាចកេងប្រវ័ញ្ចបានយ៉ាងឆាប់រហ័ស ខណៈពេលដែលមិនអើពើនឹងសំឡេងរំខានដែលមិនពាក់ព័ន្ធ។
ការពារការលាតត្រដាងអាថ៌កំបាំង
ចំណុចសំខាន់មួយទៀត៖ អាថ៌កំបាំងដូចជាថូខឹន ព័ត៌មានបញ្ជាក់អត្តសញ្ញាណ និងកូនសោ API មិនមែនជារបស់នៅក្នុងកូដប្រភពរបស់អ្នកទេ។ សូមប្រើម៉ាស៊ីនស្កេនស្វ័យប្រវត្តិដើម្បីរកឃើញ និងរារាំងអាថ៌កំបាំងមុនពេលពួកវាត្រូវបាន committed។ ហើយប្រសិនបើមានមួយលេចធ្លាយ? បង្វិលវាភ្លាមៗ ហើយកត់ត្រាឧប្បត្តិហេតុសម្រាប់តាមដានសវនកម្ម។
ចាក់សោររបស់អ្នក CI/CD Pipelines
សំខាន់ដូចគ្នាដែរ របស់អ្នក pipelines គួរតែត្រូវបានចាត់ទុកថាជាប្រព័ន្ធផលិតកម្ម។ នោះមានន័យថា៖
- ការអនុវត្តសិទ្ធិចូលប្រើដែលមានសិទ្ធិតិចបំផុត
- ការចុះហត្ថលេខា និងផ្ទៀងផ្ទាត់វត្ថុបុរាណសាងសង់ទាំងអស់
- ការផ្ទៀងផ្ទាត់ឧបករណ៍ និងកម្មវិធីជំនួយមុនពេលប្រើប្រាស់
ដោយគិតដល់ចំណុចនេះ ការពង្រឹង CI/CD ដំណើរការនេះក្លាយជាខ្សែការពារដ៏រឹងមាំបំផុតរបស់អ្នកប្រឆាំងនឹងការជ្រៀតជ្រែកខាងក្នុង និងខាងក្រៅ។
ត្រួតពិនិត្យក្នុងពេលវេលាជាក់ស្តែងជាមួយនឹងការរកឃើញភាពមិនប្រក្រតី
ទោះបីជាមានការគ្រប់គ្រងខ្លាំងក៏ដោយ ការត្រួតពិនិត្យគឺមានសារៈសំខាន់ណាស់។ ប្រើការរកឃើញភាពមិនប្រក្រតីដើម្បីកំណត់អត្តសញ្ញាណ៖
- ការផ្លាស់ប្ដូរដែលមិនបានរំពឹងទុកចំពោះកូដ ឬការកំណត់រចនាសម្ព័ន្ធ
- គួរឱ្យសង្ស័យ commit ឥរិយាបទ
- លំនាំចូលប្រើនៅខាងក្រៅបន្ទាត់មូលដ្ឋានធម្មតា
ភាពមើលឃើញជាក់ស្តែងអនុញ្ញាតឱ្យអ្នកបញ្ឈប់បញ្ហា មុន ពួកវាក្លាយជាឧប្បត្តិហេតុ។
ធ្វើឱ្យការអនុលោមតាមច្បាប់ដំណើរការដោយស្វ័យប្រវត្តិនៅទូទាំងវដ្តជីវិត
ជាចុងក្រោយ កុំមើលរំលងការត្រៀមខ្លួនផ្នែកបទប្បញ្ញត្តិ។ ការធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងសុវត្ថិភាពមិនត្រឹមតែអនុវត្តការអនុវត្តល្អប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏ជួយបំពេញតាមការអនុលោមតាមក្របខ័ណ្ឌដូចជា DORA, NIS2 និងផ្សេងៗទៀត។ ត្រូវប្រាកដថាឧបករណ៍របស់អ្នកអាច៖
- ដំណើរការការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិឆ្លងកាត់ដំណាក់កាលនានា
- ប្រមូលភស្តុតាង និងកំណត់ហេតុ
- បង្ហាញពីការគ្របដណ្ដប់លើការគ្រប់គ្រងអំឡុងពេលសវនកម្ម
ដោយធ្វើដូច្នេះ ការអនុលោមតាមច្បាប់ក្លាយជាផលិតផលរងនៃវិស្វកម្មសុវត្ថិភាព មិនមែនជាឧបករណ៍រារាំងនោះទេ។
ការអភិវឌ្ឍកម្មវិធីដែលមានសុវត្ថិភាព៖ ការអនុវត្តល្អបំផុតចំនួន ៨
ស្វែងយល់ពីការអនុវត្តល្អបំផុតសម្រាប់ការអភិវឌ្ឍកម្មវិធីដែលមានសុវត្ថិភាព ដើម្បីបង្កើនភាពសុចរិត កាត់បន្ថយហានិភ័យ និងធានាបាននូវភាពជឿជាក់នៃកម្មវិធី។
៦. ឧបករណ៍សំខាន់ៗសម្រាប់សុវត្ថិភាពកម្មវិធីទំនើប
ចូរយើងទទួលស្គាល់វា - មនុស្ស និងដំណើរការគឺមានសារៈសំខាន់ ប៉ុន្តែឧបករណ៍គឺជាអ្វីដែលធ្វើឱ្យកម្មវិធីសុវត្ថិភាពមានភាពពិតប្រាកដ។ បើគ្មានស្វ័យប្រវត្តិកម្ម និងភាពមើលឃើញទេ វាស្ទើរតែមិនអាចទៅរួចទេក្នុងការតាមទាន់។ ហើយដោយសារតែខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីមានផ្នែកចល័តច្រើន ឧបករណ៍របស់អ្នកត្រូវគ្របដណ្តប់ច្រើនជាងកូដរបស់អ្នក។
ខាងក្រោមនេះគឺជាការវិភាគលម្អិតនៃឧបករណ៍ដែលក្រុមទំនើបគ្រប់រូបគួរប្រើប្រាស់។ មិនត្រឹមតែដោយសារតែវាជាការអនុវត្តល្អបំផុតនោះទេ ប៉ុន្តែដោយសារតែវាជួយសន្សំសំចៃពេលវេលា កាត់បន្ថយហានិភ័យ និងធ្វើឱ្យការអនុលោមតាមច្បាប់កាន់តែងាយស្រួល។
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត និងថាមវន្ត (SAST និង DAST)
ចាប់ផ្ដើម, SAST ឧបករណ៍ស្កេនកូដរបស់អ្នកមុនពេលវាដំណើរការ។ ពួកវាចាប់យករបស់ដូចជាការចាក់ SQL តក្កវិជ្ជាមិនមានសុវត្ថិភាព ឬអាថ៌កំបាំងក្នុងអត្ថបទធម្មតា — អំឡុងពេលអភិវឌ្ឍន៍ មិនមែនបន្ទាប់ពីនោះទេ។
ទន្ទឹមនឹងនេះដែរ ស្ងួត ប្រើវិធីសាស្រ្តផ្សេង។ វាសាកល្បងកម្មវិធីផ្ទាល់របស់អ្នកពីខាងក្រៅ ដោយក្លែងធ្វើការវាយប្រហារពិតប្រាកដ ដើម្បីស្វែងរករបស់របរដូចជាការគ្រប់គ្រងការចូលប្រើដែលខូច ឬចំណុចបញ្ចប់ដែលលាតត្រដាង។
ទាំងពីរសុទ្ធតែមានប្រយោជន៍។ ប៉ុន្តែរួមគ្នា ពួកវាជួយអ្នកបង្កើត និងដំណើរការកម្មវិធីដែលមានសុវត្ថិភាពដោយការរចនា និងមានសុវត្ថិភាពក្នុងការផលិត។
ការវិភាគសមាសភាពកម្មវិធី (SCA)
ស្ទើរតែគ្រប់កម្មវិធីទាំងអស់នាពេលបច្ចុប្បន្ននេះពឹងផ្អែកលើប្រភពបើកចំហ។ នោះល្អសម្រាប់ល្បឿន ប៉ុន្តែមិនមែនតែងតែសម្រាប់សុវត្ថិភាពនោះទេ។
SCA ឧបករណ៍ដែលមាន ស្កេនឯកសារយោង និងបណ្ណាល័យភាគីទីបីរបស់អ្នកដើម្បីរកមើលចំណុចខ្សោយដែលគេស្គាល់។ ប៉ុន្តែឯកសារយោងល្អបំផុតគឺមានលក្ខណៈខុសគ្នា។ ពួកគេប្រើ ការវិភាគលទ្ធភាពទៅដល់ ដើម្បីមើលថាតើកូដរបស់អ្នកពិតជាហៅមុខងារងាយរងគ្រោះឬអត់។ ហើយជាមួយ ពិន្ទុ EPSSអ្នកយល់កាន់តែច្បាស់អំពីអ្វីដែលអាចនឹងត្រូវបានកេងប្រវ័ញ្ចនៅក្នុងព្រៃ។
ម្យ៉ាងទៀត វាមិនគ្រាន់តែអំពីអ្វីដែលខូចនោះទេ—វាគឺអំពីអ្វីដែលមានហានិភ័យពិតប្រាកដ។
ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) សន្តិសុខ
ដោយសារតែហេដ្ឋារចនាសម្ព័ន្ធឥឡូវនេះត្រូវបានសរសេរជាកូដ វាអាចត្រូវបានពិនិត្យឡើងវិញ កែសម្រួលកំណែ និង—បាទ/ចាស—កេងប្រវ័ញ្ច។ នោះហើយជាកន្លែងដែល IaC security ចូលមក។
តាមរយៈការស្កេនឯកសារ Terraform, Helm ឬ Kubernetes របស់អ្នក ឧបករណ៍ទាំងនេះជួយអ្នកឱ្យរកឃើញរឿងដូចជាតួនាទីដែលអនុញ្ញាតច្រើនពេក ច្រកបើកចំហ ឬការគ្រប់គ្រងដែលបាត់មុនពេលអ្នកចាប់ផ្តើមដំណើរការ។
ជាលទ្ធផល ការដំឡើងលើ Cloud របស់អ្នកនៅតែស្អាត ស្របគ្នា និងអនុលោមតាមស្តង់ដារ។
Application Security Posture Management (ASPM)
ឧបករណ៍សុវត្ថិភាពអាចមានសំឡេងរំខាន។ ការជូនដំណឹងកកកុញ ហើយវាពិបាកក្នុងការដឹងថាអ្វីដែលសំខាន់។ នោះហើយជាមូលហេតុ ASPM វេទិកាមាន។
ពួកគេទាញយកទិន្នន័យពីមូលដ្ឋានកូដរបស់អ្នក ភាពអាស្រ័យ CI/CD pipelines និងបរិស្ថានពពក—បន្ទាប់មកផ្តល់អាទិភាពដល់បញ្ហាដោយផ្អែកលើហានិភ័យពិតប្រាកដ។ អ្នកទទួលបានបរិបទ មិនមែនគ្រាន់តែបញ្ជីត្រួតពិនិត្យនោះទេ។
ប្រសិនបើអ្នកកំពុងព្យាយាមគ្រប់គ្រងសុវត្ថិភាពដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ ASPM នេះគឺជា dashboard អ្នកមិនបានដឹងថាអ្នកត្រូវការទេ។
ការរកឃើញអាថ៌កំបាំង និងការរកឃើញភាពមិនប្រក្រតី
ចូរនិយាយដោយស្មោះត្រង់ទៅ៖ អាថ៌កំបាំងលេចធ្លាយ។ សោ API, ថូខឹន និងលិខិតសម្គាល់នៅតែទទួលបាន commitត្រូវបានបង្ខំឱ្យរក្សាទុក — សូម្បីតែដោយក្រុមដែលមានបទពិសោធន៍ក៏ដោយ។
ការរកឃើញអាថ៌កំបាំង ឧបករណ៍បញ្ឈប់រឿងនោះពីការកើតឡើងតាំងពីដំបូង។ ហើយប្រសិនបើមានអ្វីមួយរអិលចូលទៅក្នុងនោះ ការរកឃើញភាពមិនធម្មតា ទទួលយកភាពយឺតយ៉ាវ — សម្គាល់ការផ្លាស់ប្តូរមិនធម្មតា ការសាងសង់ដែលត្រូវបានកែប្រែ ឬចម្លែក commit លំនាំ។
ឧបករណ៍ទាំងនេះរួមគ្នាបន្ថែមការយល់ដឹងតាមពេលវេលាជាក់ស្តែងដល់ pipeline.
ហេតុអ្វីបានជាវាសំខាន់ទាំងអស់។
ទាំងនេះមិនមែនគ្រាន់តែជារបស់ល្អៗនោះទេ។ វាជាមូលដ្ឋានគ្រឹះសម្រាប់ក្រុមណាមួយដែលយកចិត្តទុកដាក់ចំពោះកម្មវិធីសុវត្ថិភាព។ នៅពេលដែលអ្នកវាយប្រហារអាចវាយប្រហារឃ្លាំងរបស់អ្នក របស់អ្នក pipelineឬកញ្ចប់ភាគីទីបីរបស់អ្នក អ្នកត្រូវការការគ្របដណ្តប់ទូទាំងក្រុមប្រឹក្សាភិបាល។
ឧបករណ៍ដូចជា Xygeni នាំយករបស់ទាំងអស់នេះមកដាក់ក្នុងវេទិកាតែមួយ។ ដូច្នេះ ជំនួសឱ្យការភ្ជាប់របស់របរជាមួយគ្នា អ្នកទទួលបានភាពមើលឃើញពេញលេញ — ពីកូដរហូតដល់ពពក — ជាមួយនឹងស្វ័យប្រវត្តិកម្ម ការជូនដំណឹង និងការការពារពេលវេលាជាក់ស្តែងដែលភ្ជាប់មកជាមួយ។
៧. ធនធានដែលបានណែនាំលើ សន្តិសុខកម្មវិធី និង ការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់
មគ្គុទ្ទេសក៍ខាងក្រៅ និង Standards
ធនធានទាំងនេះផ្តល់នូវការបំពេញបន្ថែមជាក់ស្តែងដល់យុទ្ធសាស្ត្រដែលបានគូសបញ្ជាក់នៅក្នុងការណែនាំនេះ។
៨. សេចក្តីសន្និដ្ឋាន៖ ហេតុអ្វីបានជាសុវត្ថិភាពកម្មវិធីគឺជាមូលដ្ឋានគ្រឹះនៃការបន្តអាជីវកម្ម
ចូរយើងសរុបសេចក្តី។ នៅក្នុងបរិបទនៃការគំរាមកំហែងនាពេលបច្ចុប្បន្ននេះ ដែលអ្នកវាយប្រហារលែងរង់ចាំការផលិតទៀតហើយ ហើយអាចវាយប្រហារគ្រប់ទីកន្លែងនៅក្នុង toolchain របស់អ្នក។ សុវត្ថិភាពផ្នែកទន់ មិនមែនគ្រាន់តែជារបស់ល្អដែលត្រូវមាននោះទេ — វាមានសារៈសំខាន់ណាស់។ ប្រសិនបើការបង្កើត ការពឹងផ្អែក ឬ CI/CD pipelines មិនត្រូវបានការពារទេ លេខកូដរបស់អ្នកក៏មិនត្រូវបានការពារដែរ។
និយាយម្យ៉ាងទៀត កម្មវិធីសុវត្ថិភាពគឺជាអ្វីដែលផ្តល់ឱ្យក្រុមរបស់អ្នកនូវទំនុកចិត្តក្នុងការដឹកជញ្ជូនលឿន — ដោយមិនធ្វើឱ្យអាជីវកម្មตกอยู่ในហានិភ័យ។ វាជាអ្វីដែលអនុញ្ញាតឱ្យអ្នក៖
- ចាប់បញ្ហាមុនពេលពួកវាចូលដល់ផលិតកម្ម
- បញ្ជាក់ពីការអនុលោមតាមក្របខ័ណ្ឌដូចជា DORA និង NIS2
- ងើបឡើងវិញយ៉ាងឆាប់រហ័សនៅពេលដែលមានអ្វីមួយរអិលចូល
លើសពីនេះទៅទៀត វាជារបៀបដែលអ្នកការពារខ្លួនអ្នក ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ពីដើមដល់ចប់។ នៅពេលដែលអ្នកយល់ តើសុវត្ថិភាពកម្មវិធីជាអ្វីអ្នកអាចអនុវត្តវាឱ្យជាប់លាប់នៅគ្រប់ដំណាក់កាលទាំងអស់—ចាប់ពីការសរសេរកូដសុវត្ថិភាព និងការគ្រប់គ្រងអាថ៌កំបាំង រហូតដល់ការត្រួតពិនិត្យសមាសធាតុភាគីទីបី និងការត្រួតពិនិត្យភាពមិនប្រក្រតី។
ហើយខណៈពេលដែលគ្មានប្រព័ន្ធណាល្អឥតខ្ចោះនោះទេ ការមានការការពារត្រឹមត្រូវមានន័យថាអ្នកមិនចាប់ផ្តើមពីសូន្យនៅពេលដែលមានអ្វីមួយខុសប្រក្រតីនោះទេ។
🔧 Takeaways ចុងក្រោយ
ចាប់ផ្តើមសន្តិសុខតាំងពីដំបូង SDLC ហើយធ្វើឱ្យវាក្លាយជាផ្នែកមួយនៃលំហូរការងាររបស់អ្នក
ធានាសុវត្ថិភាពគ្រប់ដំណាក់កាលនៃខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក មិនមែនគ្រាន់តែផលិតកម្មនោះទេ
ប្រើប្រាស់ឧបករណ៍ទំនើបៗដូចជា SCA, IaC ការស្កេន និងការរកឃើញភាពមិនប្រក្រតី
នាំមុខគេលើបទប្បញ្ញត្តិជាមួយនឹងស្វ័យប្រវត្តិកម្មអនុលោមភាពដែលភ្ជាប់មកជាមួយ

សំណួរដែលសួរញឹកញាប់៖ ចម្លើយចំពោះសំណួរសុវត្ថិភាពកម្មវិធី និងខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក
តើអ្វីជាកម្មវិធីសុវត្ថិភាពល្អបំផុត?
គ្មានអ្វីដែលល្អបំផុតជាសកលទេ ប៉ុន្តែអ្វីដែលមានប្រសិទ្ធភាពបំផុត ផ្នែកទន់សុវត្ថិភាព គឺជាប្រព័ន្ធមួយដែលសម្របខ្លួនទៅនឹងលំហូរការងារអភិវឌ្ឍន៍ទាំងមូលរបស់អ្នក — ខណៈពេលដែលកាត់បន្ថយហានិភ័យជាមុន។ តាមឧត្ដមគតិ វាគួរតែរួមបញ្ចូលគ្នានូវការត្រួតពិនិត្យពេលវេលាជាក់ស្តែង ការរកឃើញភាពងាយរងគ្រោះ ការស្កេនសម្ងាត់ ការរកឃើញភាពមិនប្រក្រតី និងស្វ័យប្រវត្តិកម្មអនុលោមភាព — ទាំងអស់នៅក្នុងវេទិកាតែមួយ។
នោះជាការពិត ស៊ីហ្គេនី ផ្តល់ជូន។
របស់យើង វេទិកាសុវត្ថិភាពកម្មវិធី (AppSec) ទាំងអស់ក្នុងមួយ ត្រូវបានសាងសង់ឡើងដើម្បីធានាសុវត្ថិភាពទាំងមូល ខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីពីកូដរហូតដល់ការដាក់ពង្រាយ។ មិនថាអ្នកកំពុងសរសេរកូដដែលមានសុវត្ថិភាព គ្រប់គ្រងការពឹងផ្អែករបស់ភាគីទីបី ការពាររបស់អ្នក CI/CD pipelineឬការផ្ទៀងផ្ទាត់វត្ថុបុរាណមុនពេលចេញផ្សាយ - Xygeni មានសម្រាប់អ្នក។
វាធ្វើសមាហរណកម្មយ៉ាងរលូនជាមួយឧបករណ៍ DevOps ដែលមានស្រាប់របស់អ្នក ដោយផ្តល់នូវភាពមើលឃើញកណ្តាល និងការយល់ដឹងដែលអាចអនុវត្តបាន ដូច្នេះក្រុមរបស់អ្នកអាចរក្សាសុវត្ថិភាពដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ។
តើវាជាការប្រសើរក្នុងការបើកការអាប់ដេតដោយស្វ័យប្រវត្តិលើកម្មវិធីសុវត្ថិភាពដែរឬទេ?
មែនហើយ ក្នុងករណីភាគច្រើន។ ការបើកដំណើរការការអាប់ដេតដោយស្វ័យប្រវត្តិធានាថាកម្មវិធីសុវត្ថិភាពរបស់អ្នកមាននិយមន័យ និងបំណះគំរាមកំហែងចុងក្រោយបំផុត។ នេះកាត់បន្ថយការប៉ះពាល់នឹងភាពងាយរងគ្រោះដែលទើបរកឃើញថ្មីៗ ជាពិសេសសំខាន់នៅក្នុងបរិស្ថានដែលមានការផ្លាស់ប្តូរលឿន។
តើអ្វីជា software supply chain security?
Software supply chain security គឺជាការអនុវត្តការការពារជំហាននីមួយៗនៃដំណើរការអភិវឌ្ឍន៍ និងចែកចាយកម្មវិធី។ នេះរួមបញ្ចូលទាំងការគ្រប់គ្រងការពឹងផ្អែកប្រភពបើកចំហ ការធានាសុវត្ថិភាពនៃការបង្កើត pipelineការផ្ទៀងផ្ទាត់វត្ថុបុរាណ និងការត្រួតពិនិត្យការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតពេញមួយវដ្តជីវិត។
ដែលមួយ SBOM តើវេទិកាណាដែលល្អបំផុតសម្រាប់ការការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី?
ល្អបំផុត SBOM (Software Bill of Materials) វេទិកានេះលើសពីការរាយបញ្ជីភាពអាស្រ័យ។ ពួកវាក៏ជួយវាយតម្លៃហានិភ័យ រកឃើញភាពងាយរងគ្រោះ និងរក្សាការអនុលោមតាមច្បាប់ផងដែរ។ ជ្រើសរើសវេទិកាមួយដែលរួមបញ្ចូលទៅក្នុងឧបករណ៍ដែលមានស្រាប់របស់អ្នក និងផ្តល់នូវការយល់ដឹងដែលអាចអនុវត្តបាន—Xygeni ផ្តល់ជូនវេទិកានេះជាផ្នែកមួយនៃឈុតសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់របស់ខ្លួន។
តើកម្មវិធីគ្រប់គ្រងខ្សែសង្វាក់ផ្គត់ផ្គង់ធ្វើអ្វី?
កម្មវិធីគ្រប់គ្រងខ្សែសង្វាក់ផ្គត់ផ្គង់ ក្នុងន័យប្រពៃណីជួយអាជីវកម្មតាមដានភស្តុភារ និងសារពើភ័ណ្ឌ។ ទោះជាយ៉ាងណាក៏ដោយ នៅក្នុងបរិបទនៃកម្មវិធី វាសំដៅទៅលើឧបករណ៍ដែលត្រួតពិនិត្យលំហូរនៃកូដ សមាសធាតុ និងអ្នករួមចំណែក — ដើម្បីធានាថាបំណែកនីមួយៗត្រូវបានផ្ទៀងផ្ទាត់ គួរឱ្យទុកចិត្ត និងមានសុវត្ថិភាព។
