






នៅពេលដែលវដ្តជីវិតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរីកចម្រើនពីកូដប្រភពទៅវត្ថុបុរាណដែលអាចប្រតិបត្តិបាន ដំណាក់កាលសាងសង់ឈរជាចំណុចប្រសព្វដ៏សំខាន់មួយ។ យ៉ាងណាក៏ដោយ ដំណាក់កាលផ្លាស់ប្តូរនេះក៏ងាយនឹងរងការគំរាមកំហែងជាច្រើនដែលអាចធ្វើឱ្យប៉ះពាល់ដល់ភាពសុចរិត និង build securityការគំរាមកំហែងទាំងនេះអាចជ្រៀតចូលទៅក្នុងដំណើរការសាងសង់តាមរយៈវិធីសាស្រ្តផ្សេងៗ រួមទាំងការគេចវេះពីច្បាប់ដែលបានបង្កើតឡើង CI/CD pipelineការកែប្រែការគ្រប់គ្រងក្រោយប្រភពកូដ ការធ្វើឱ្យខូចដំណើរការបង្កើតដោយខ្លួនឯង ឬការរៀបចំឃ្លាំងផ្ទុកវត្ថុបុរាណ។ នៅក្នុងអត្ថបទប្លក់នេះ យើងស៊ើបអង្កេតយ៉ាងស៊ីជម្រៅអំពីការគំរាមកំហែងទាំងនេះ និងពិនិត្យមើលការវាយប្រហារបង្កើតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដែលរីករាលដាលបំផុត។ ខ្លឹមសារនេះបន្តស៊េរីប្លក់របស់យើងក្នុងការស្វែងយល់។ software supply chain security នៅទូទាំង SDLC.
ដំណាក់កាលសាងសង់នៅក្នុងវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី
ដំណាក់កាលបង្កើតនៃវដ្តជីវិតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរួមមានដំណើរការនៃការបំលែងកូដប្រភពទៅជាវត្ថុបុរាណកម្មវិធីដែលអាចប្រតិបត្តិបាន។ ដំណាក់កាលនេះពាក់ព័ន្ធនឹងការចងក្រង ការភ្ជាប់ និងការវេចខ្ចប់កូដប្រភព ក៏ដូចជាការបង្កើតកញ្ចប់ដំឡើង និងឯកសារកំណត់រចនាសម្ព័ន្ធ។
Build security ការគំរាមកំហែង គឺជាចំណុចខ្សោយដែលអាចអនុញ្ញាតឱ្យគូប្រជែងណែនាំការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាតចំពោះកម្មវិធីក្នុងអំឡុងពេលដំណើរការសាងសង់ដោយមិនចាំបាច់ផ្លាស់ប្តូរកូដប្រភព។ ការគំរាមកំហែងទាំងនេះអាចត្រូវបានណែនាំតាមរយៈវិធីសាស្រ្តផ្សេងៗ ដូចជាការធ្វើឱ្យខូចបរិស្ថានសាងសង់ ឬការកេងប្រវ័ញ្ចចំណុចខ្សោយនៅក្នុងឧបករណ៍សាងសង់។
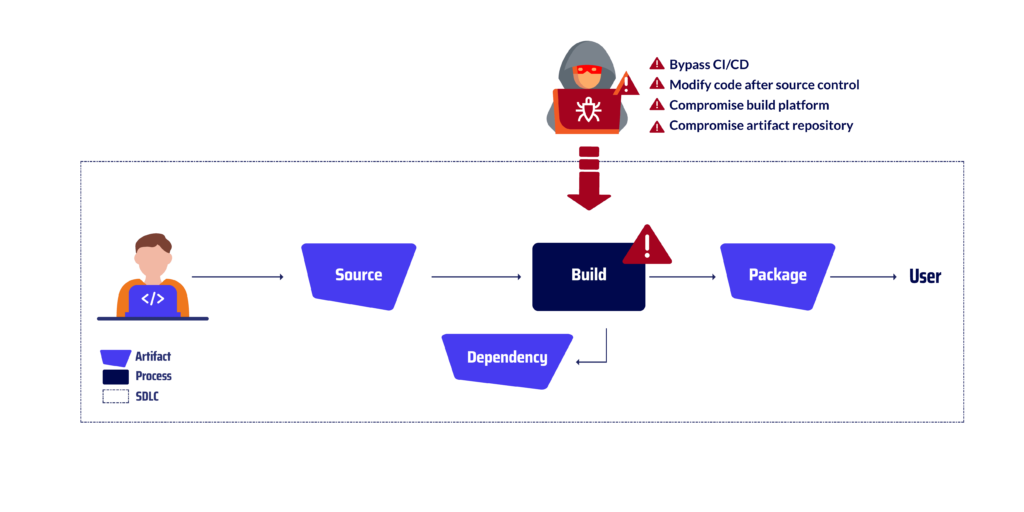
ការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទូទៅបំផុត - ការវាយប្រហារបង្កើត
ផ្លូវវាង CI/CD
នេះសំដៅទៅលើការអនុវត្តនៃការគេចវេះពីអ្វីដែលបានបង្កើតឡើង CI/CD (ការធ្វើសមាហរណកម្មជាបន្តបន្ទាប់ និងការដឹកជញ្ជូនជាបន្តបន្ទាប់) pipeline ដើម្បីបង្កើត និងបោះពុម្ពផ្សាយកម្មវិធីដោយផ្ទាល់ដោយមិនចាំបាច់ឆ្លងកាត់ដំណើរការធ្វើតេស្ត ការផ្ទៀងផ្ទាត់ និងការធ្វើសវនកម្មយ៉ាងម៉ត់ចត់ ដែលជាធម្មតាត្រូវបានអនុវត្តដោយមន្ត្រី pipelineនេះអាចត្រូវបានធ្វើដោយការបង្កើតកម្មវិធីដោយដៃនៅខាងក្រៅ CI/CD បរិស្ថាន ឬដោយប្រើប្រាស់ឧបករណ៍ ឬស្គ្រីបដែលអនុញ្ញាតឱ្យមានការកែប្រែដោយគ្មានការអនុញ្ញាតចំពោះដំណើរការសាងសង់។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រប្រភេទនេះគឺ ការវាយប្រហាររបស់ Jenkinsនៅឆ្នាំ ២០២២ ពួក Hacker បានជ្រៀតចូលទៅក្នុងការសាងសង់ pipeline នៃគម្រោងកម្មវិធីប្រភពបើកចំហដ៏ពេញនិយមមួយដែលមានឈ្មោះថា Jenkins។ ពួក Hacker បានចាក់កូដព្យាបាទចូលទៅក្នុង Jenkinsfile ដែលជាស្គ្រីបដែលកំណត់ដំណើរការសាងសង់។ កូដព្យាបាទអនុញ្ញាតឱ្យពួក Hacker រំលង CI/CD pipelineត្រួតពិនិត្យសុវត្ថិភាព ហើយបញ្ចូលកូដរបស់ពួកគេទៅក្នុងដំណើរការបង្កើត។ កូដនេះត្រូវបានប្រតិបត្តិលើប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងកម្មវិធី។
កែប្រែកូដបន្ទាប់ពីការគ្រប់គ្រងប្រភព
ការអនុវត្តនេះពាក់ព័ន្ធនឹងការធ្វើការផ្លាស់ប្តូរដោយគ្មានការអនុញ្ញាតចំពោះកូដប្រភពបន្ទាប់ពីវាត្រូវបាន commitបញ្ជូនទៅកាន់ប្រព័ន្ធគ្រប់គ្រងប្រភពដែលទុកចិត្ត (SCS) ហើយបន្ទាប់មកបង្កើតកម្មវិធីដោយប្រើកូដដែលបានកែប្រែនេះ។ នេះអាចត្រូវបានធ្វើដោយការកែប្រែកូដដោយផ្ទាល់នៅលើស្ថានីយការងាររបស់អ្នកអភិវឌ្ឍន៍ ឬដោយប្រើឧបករណ៍ ឬស្គ្រីបខាងក្រៅដើម្បីចាក់កូដព្យាបាទចូលទៅក្នុងដំណើរការបង្កើត។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺការវាយប្រហារ GitLab ក្នុងឆ្នាំ 2022។ ពួក Hacker បានជ្រៀតចូលការបង្កើត។ pipeline of GitLabពួក Hacker បានចាក់បញ្ចូលកូដព្យាបាទចូលទៅក្នុង GitLab CI/CD pipelineដែលជាឧបករណ៍មួយដែលធ្វើស្វ័យប្រវត្តិកម្ម build security ដំណើរការ។ កូដព្យាបាទអនុញ្ញាតឱ្យពួក Hacker កែប្រែកូដបន្ទាប់ពីវាត្រូវបានត្រួតពិនិត្យទៅក្នុងការគ្រប់គ្រងប្រភព។ នេះអនុញ្ញាតឱ្យពួកគេចាក់កូដរបស់ពួកគេទៅក្នុងកម្មវិធី ដែលបន្ទាប់មកត្រូវបានប្រតិបត្តិលើប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងកម្មវិធី។
ដំណើរការសាងសង់សម្របសម្រួល
នេះពាក់ព័ន្ធនឹងការរៀបចំ ឬការផ្លាស់ប្តូរដំណើរការសាងសង់ខ្លួនឯង ទាំងតាមរយៈការចូលប្រើដោយផ្ទាល់ទៅកាន់បរិស្ថានសាងសង់ ឬដោយការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះនៅក្នុងឧបករណ៍សាងសង់ ឬការពឹងផ្អែករបស់ភាគីទីបី។ នេះអាចត្រូវបានធ្វើដើម្បីណែនាំកូដព្យាបាទទៅក្នុងលទ្ធផលសាងសង់ រំខានដល់ប្រភពដើមសាងសង់ ឬរំខានដល់ដំណើរការសាងសង់ទាំងស្រុង។ ឧទាហរណ៍ដ៏ល្បីល្បាញបំផុតនៃការវាយប្រហារវ៉ិចទ័រនេះគឺ ការវាយប្រហាររបស់ SolarWindsអ្នកវាយប្រហារម្នាក់បានទទួលសិទ្ធិចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់វេទិកាបង្កើតរបស់ SolarWinds ដែលជាប្រព័ន្ធមួយដែលប្រើសម្រាប់ចងក្រង និងវេចខ្ចប់កម្មវិធី SolarWinds Orion។ ស្គ្រីបនេះបានចាក់កូដព្យាបាទចូលទៅក្នុងកម្មវិធី SolarWinds Orion ដែលបានចងក្រង។ នៅពេលដែលអ្នកប្រើប្រាស់ដំឡើងកម្មវិធីដែលរងការសម្របសម្រួល កូដព្យាបាទត្រូវបានប្រតិបត្តិលើប្រព័ន្ធរបស់ពួកគេ ដែលផ្តល់ឱ្យអ្នកវាយប្រហារនូវការចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ប្រព័ន្ធរបស់ពួកគេ។ អ្នកវាយប្រហារក៏អាចលួចទិន្នន័យរសើបពីប្រព័ន្ធរបស់ពួកគេផងដែរ ដូចជាព័ត៌មានសម្គាល់ កម្មសិទ្ធិបញ្ញា និងព័ត៌មានអតិថិជន។
ឃ្លាំងវត្ថុបុរាណដែលបង្កការខូចខាត
នេះសំដៅទៅលើការចូលប្រើប្រាស់ ឬការរៀបចំដោយគ្មានការអនុញ្ញាតនៃឃ្លាំងផ្ទុកវត្ថុបុរាណ ដែលកញ្ចប់កម្មវិធី និងប្រព័ន្ធគោលពីរត្រូវបានរក្សាទុកសម្រាប់ចែកចាយទៅអ្នកប្រើប្រាស់ផ្ទៃក្នុង ឬខាងក្រៅ។ អ្នកវាយប្រហារអាចទាញយកប្រយោជន៍ពីភាពងាយរងគ្រោះនេះដើម្បីបញ្ចូលកូដព្យាបាទ រំខានដល់ភាពត្រឹមត្រូវនៃកម្មវិធី ឬរំខានដល់ដំណើរការដាក់ពង្រាយ។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺ RubyGems ក្នុងឆ្នាំ ២០២២ពួក Hacker បានជ្រៀតចូលទៅក្នុងឃ្លាំងផ្ទុកទិន្នន័យសិប្បនិម្មិតរបស់ RubyGems។ ពួក Hacker បានជំនួសទិន្នន័យសិប្បនិម្មិតស្របច្បាប់មួយជាមួយនឹងទិន្នន័យសិប្បនិម្មិតដែលមានគំនិតអាក្រក់ ដែលបន្ទាប់មកត្រូវបានទាញយកដោយអង្គការរាប់ពាន់ដែលបង្កើតកម្មវិធីជាមួយ Ruby on Rails។ ទិន្នន័យសិប្បនិម្មិតនេះអនុញ្ញាតឱ្យពួក Hacker ប្រតិបត្តិកូដតាមអំពើចិត្តលើប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងកម្មវិធី។ នេះអាចអនុញ្ញាតឱ្យពួកគេលួចទិន្នន័យ ដំឡើងមេរោគ ឬរំខានដល់ប្រតិបត្តិការ។
សុន្ទរកថាចុងក្រោយ
ខណៈពេលដែលអង្គការនានាបន្តឱបក្រសោបការអនុវត្តការអភិវឌ្ឍន៍កម្មវិធីដែលសង្កត់ធ្ងន់លើស្វ័យប្រវត្តិកម្ម និងការផ្តល់ជាបន្តបន្ទាប់ សារៈសំខាន់នៃការធានាសុវត្ថិភាពដំណើរការបង្កើតកម្មវិធីមិនដែលធំជាងនេះទេ។ តាមរយៈការអនុវត្តវិធានការសុវត្ថិភាពដ៏រឹងមាំពេញមួយដំណាក់កាលបង្កើត អង្គការនានាអាចកាត់បន្ថយហានិភ័យនៃការក្លាយជាជនរងគ្រោះនៃការវាយប្រហារព្យាបាទដែលអាចធ្វើឱ្យប៉ះពាល់ដល់ភាពសុចរិត និងសុវត្ថិភាពនៃកម្មវិធីរបស់ពួកគេ។
យុទ្ធសាស្ត្រដែលបានគូសបញ្ជាក់នៅក្នុងប្លក់នេះ និងឧទាហរណ៍ដែលបានផ្តល់ជូន បម្រើជាការរំលឹកថា ដំណាក់កាលសាងសង់គឺជាចំណុចងាយរងគ្រោះនៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ អង្គការនានាគួរតែយកចិត្តទុកដាក់ចំពោះការគំរាមកំហែងទាំងនេះ និងអនុវត្តវិធានការសុវត្ថិភាពចាំបាច់ ដើម្បីការពារកម្មវិធីរបស់ពួកគេពីការវាយប្រហារ។ ដោយធ្វើដូច្នេះ ពួកគេអាចធានាបាននូវភាពសុចរិត សុវត្ថិភាព និងភាពជឿជាក់នៃកម្មវិធីរបស់ពួកគេសម្រាប់អ្នកប្រើប្រាស់ និងអតិថិជនរបស់ពួកគេ។
ចូលរួមដំណើររបស់យើងឆ្ពោះទៅរកប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីដែលមានសុវត្ថិភាព
កុំឲ្យឱកាសនេះកន្លងផុតទៅឲ្យសោះ ដើម្បីនាំមុខគេក្នុងការជៀសវាងការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ជាវប្លុករបស់យើងថ្ងៃនេះ ហើយក្លាយជាអ្នកដំបូងគេដែលទទួលបានការយល់ដឹងថ្មីៗបំផុតរបស់យើង ដើម្បីធានាថាអង្គការរបស់អ្នកនៅតែអាចទប់ទល់នឹងការគំរាមកំហែងដែលកំពុងវិវឌ្ឍ។ យើងអាចកសាងប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីដែលរឹងមាំ និងមានសុវត្ថិភាពជាងមុនសម្រាប់ទាំងអស់គ្នា។
មើលវីដេអូសាកល្បងរបស់យើង
