






ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីកំពុងក្លាយជារឿងរីករាលដាល និងបំផ្លិចបំផ្លាញកាន់តែខ្លាំងឡើង។ ឧទាហរណ៍ Gartner ព្យាករណ៍ថា ៤៥% នៃអាជីវកម្មទាំងអស់នឹងជួបប្រទះនឹងការរំលោភបំពាននៅឆ្នាំ ២០២៥។ លើសពីនេះ ការបណ្តាក់ទុនតាមអ៊ីនធឺណិត។ គូសបញ្ជាក់ពីភាពធ្ងន់ធ្ងរនៃការគំរាមកំហែងនេះ ដោយព្យាករណ៍ថានឹងមានការខាតបង់ប្រចាំឆ្នាំដ៏គួរឱ្យភ្ញាក់ផ្អើលចំនួន 138 ពាន់លានដុល្លារនៅឆ្នាំ 2031។ ជារួម ការព្យាករណ៍ទាំងនេះបង្ហាញពីតម្រូវការបន្ទាន់សម្រាប់អង្គការនានាក្នុងការផ្តល់អាទិភាព។ software supply chain security និងអនុវត្តវិធានការរឹងមាំដើម្បីការពារទិន្នន័យរសើប ប្រតិបត្តិការ និងកេរ្តិ៍ឈ្មោះ។
ព្រោះទំនើប pipelineទិន្នន័យពឹងផ្អែកយ៉ាងខ្លាំងទៅលើសមាសធាតុខាងក្រៅ ការកើនឡើងនៃបណ្ណាល័យភាគីទីបី វដ្តអភិវឌ្ឍន៍កម្មវិធីលឿនជាងមុន ខ្សែសង្វាក់ផ្គត់ផ្គង់ស្មុគស្មាញ កង្វះភាពមើលឃើញ បច្ចេកទេសវាយប្រហារថ្មី ការទទួលយក SaaS និងធនធានមានកំណត់ សុទ្ធតែជាកត្តាជំរុញឲ្យមានការកើនឡើងនៃ... ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីដូច្នេះ អង្គការនានាត្រូវតែអនុម័តវិធីសាស្រ្តដ៏ទូលំទូលាយ និងសកម្មមួយ ដើម្បីដោះស្រាយបញ្ហាប្រឈមទាំងនេះ និងការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់ពួកគេ។
តើការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីជាអ្វី?
អេននីសា កំណត់ក ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី as «ការសម្របសម្រួលទ្រព្យសម្បត្តិជាក់លាក់មួយ ឧ. ហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នកផ្តល់សេវាកម្មវិធី និងកម្មវិធីពាណិជ្ជកម្ម ដើម្បីបំផ្លាញដោយប្រយោលដល់គោលដៅជាក់លាក់មួយ ឬច្រើន ឧទាហរណ៍ អតិថិជនរបស់អ្នកផ្តល់សេវាកម្មវិធី»។ ម្យ៉ាងវិញទៀត ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី គឺជាសកម្មភាពព្យាបាទដែលកំណត់គោលដៅខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ដោយមានគោលបំណងសម្របសម្រួល និងបញ្ចូលភាពងាយរងគ្រោះ ឬមេរោគទៅក្នុងដំណើរការអភិវឌ្ឍន៍ និងចែកចាយ។ ជាលទ្ធផល ការវាយប្រហារប្រភេទនេះកេងប្រវ័ញ្ចបណ្តាញដំណើរការ ឧបករណ៍ និងអង្គភាពដែលមានទំនាក់ទំនងគ្នាទៅវិញទៅមក និងជារឿយៗស្មុគស្មាញ ដែលពាក់ព័ន្ធនឹងការបង្កើត និងចែកចាយកម្មវិធី។
សមាសធាតុ និងគោលគំនិតសំខាន់ៗទាក់ទងនឹងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
ចារកម្មគំរាមកំហែងតាមអ៊ីនធឺណិត និងឯកសារសន្តិសុខព័ត៌មានជាញឹកញាប់ត្រូវបានបំបែកចេញជាច្រើនដង ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ចូលទៅក្នុងប្រភេទផ្សេងៗគ្នាសម្រាប់ការវិភាគ និងការការពារកាន់តែប្រសើរ។ ដូច្នេះ ផ្នែកនេះណែនាំគោលគំនិតសំខាន់ៗទាំងប្រាំដែលកំណត់ដោយ កាតាឡុកគំរូវាយប្រហារ MITREកាតាឡុកនេះរៀបចំរចនាសម្ព័ន្ធគំរូវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ ដើម្បីសម្រួលដល់ការវិភាគដោយប្រើប្រភពផ្សេងៗ រួមទាំងការគំរាមកំហែងពីសត្រូវដែលប្រមូលបានដោយ NIST។
ច្បាប់វាយប្រហារ៖ អ្វី
ការវាយប្រហារគឺជាសកម្មភាពជាក់លាក់ដែលបញ្ជូនទិន្នន័យ ឬចេតនាព្យាបាទទៅកាន់ប្រព័ន្ធ។ ជាលទ្ធផល វាបង្កគ្រោះថ្នាក់ដោយផ្ទាល់។
- ឧទាហរណ៍ទី 1: មេរោគត្រូវបានបញ្ចូលទៅក្នុងកម្មវិធីប្រព័ន្ធកំឡុងពេលដំណើរការបង្កើត។
- ឧទាហរណ៍ទី 2៖ តម្រូវការប្រព័ន្ធ ឬឯកសាររចនាត្រូវបានកែប្រែដោយចេតនាអាក្រក់។
វ៉ិចទ័រវាយប្រហារ៖ របៀប
វ៉ិចទ័រវាយប្រហារគឺជាវិធីសាស្ត្រដែលសត្រូវប្រើដើម្បីកេងចំណេញពីភាពងាយរងគ្រោះ ឬដំណើរការចំណុចខ្សោយ។ ជាលទ្ធផល វាបង្ហាញពីរបៀបដែលអ្នកវាយប្រហារចូលប្រើ និងរំលោភបំពានលើផ្ទៃវាយប្រហារ។
- ឧទាហរណ៍ទី 1: អ្នកវាយប្រហារកែប្រែកូដប្រភពនៅក្នុងឃ្លាំងដែលរងការសម្របសម្រួល។
- ឧទាហរណ៍ទី 2: អ្នកវាយប្រហារទទួលបានការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតចំពោះឯកសារបច្ចេកទេសផ្ទៃក្នុង។
ស្វែងយល់បន្ថែមនៅក្នុងរបស់យើង សទ្ទានុក្រមវ៉ិចទ័រវាយប្រហារ សម្រាប់ការយល់ដឹងបន្ថែម។
ប្រភពដើមនៃការវាយប្រហារ៖ អ្នកណា
ប្រភពដើមកំណត់អត្តសញ្ញាណប្រភពនៃការវាយប្រហារ។ ដូច្នេះ វាបញ្ជាក់ឱ្យច្បាស់អំពីតួនាទី ឋានៈ ឬទំនាក់ទំនងរបស់អ្នកវាយប្រហារទៅនឹងប្រព័ន្ធ។
- ឧទាហរណ៍ទី 1: អ្នកជំនាញផ្ទៃក្នុងដែលមានសិទ្ធិចូលប្រើប្រាស់ដើម្បីបង្កើតម៉ាស៊ីនមេ កែប្រែស្គ្រីប។
- ឧទាហរណ៍ទី 2: ជនគំរាមកំហែងខាងក្រៅម្នាក់ផ្ទុកឡើងកញ្ចប់មេរោគ Trojan ទៅកាន់បញ្ជីឈ្មោះសាធារណៈ។
គោលដៅវាយប្រហារ៖ មូលហេតុ
គោលដៅនេះពន្យល់ពីមូលហេតុនៅពីក្រោយការវាយប្រហារ។ លើសពីនេះទៅទៀត វាបង្ហាញពីអ្វីដែលសត្រូវចង់សម្រេចបាន។
- ការរំខាន៖ ការបញ្ឈប់សេវាកម្ម ឬការសាងសង់។
- អំពើពុករលួយ៖ ការកាត់បន្ថយទំនុកចិត្តដោយការផ្លាស់ប្តូរវត្ថុបុរាណ ឬកូដប្រភព។
- ការបង្ហាញ៖ ការលេចធ្លាយអាថ៌កំបាំងដ៏រសើប ឬកម្មសិទ្ធិបញ្ញា។
ផលប៉ះពាល់នៃការវាយប្រហារ៖ ផលវិបាក
ជាចុងក្រោយ ផលប៉ះពាល់ពិពណ៌នាអំពីលទ្ធផលនៃការវាយប្រហារ ដោយបង្ហាញពីផលវិបាកសម្រាប់អ្នកផ្តល់កម្មវិធី និងអតិថិជន។
- ឧទាហរណ៍ទី 1: គម្រោងណាមួយដែលប្រើកម្មវិធីមិនល្អនឹងខូចនៅពេលក្រោយ។
- ឧទាហរណ៍ទី 2: មនុស្សដំឡើងកម្មវិធីមិនល្អទៅក្នុងប្រព័ន្ធការងាររបស់ពួកគេដោយមិនដឹងខ្លួន។
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទូទៅបំផុត
ប្រភេទជាច្រើននៃ ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី មាន ហើយអង្គការនានាត្រូវតែដឹងអំពីវ៉ិចទ័រគំរាមកំហែងផ្សេងៗនៅដំណាក់កាលនីមួយៗនៃវដ្តជីវិត។ ដោយផ្អែកលើ ក្របខ័ណ្ឌ SLSA, វិទ្យាស្ថានជាតិអាមេរិក Standardវិទ្យាសាស្ត្រ និងបច្ចេកវិទ្យា (NIST)និង ទីភ្នាក់ងារសន្តិសុខតាមអ៊ីនធឺណិត និងហេដ្ឋារចនាសម្ព័ន្ធ (CISA)ការគំរាមកំហែងទាំងនេះអាចត្រូវបានដាក់ជាបួនប្រភេទ៖ ហានិភ័យប្រភព ហានិភ័យបង្កើត ហានិភ័យកញ្ចប់ និងហានិភ័យអាស្រ័យ។
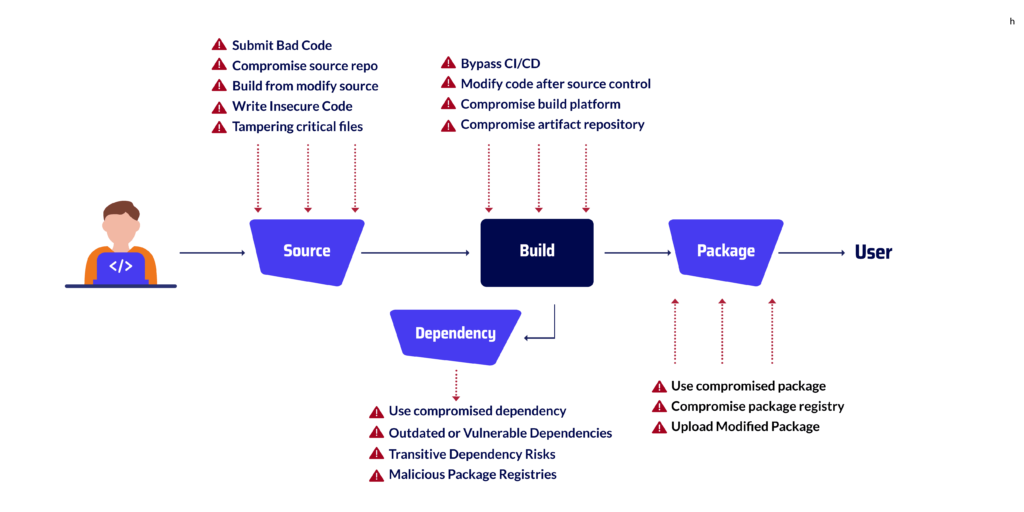
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅដំណាក់កាលប្រភព
- ដាក់ស្នើលេខកូដមិនល្អ → មើលពីរបៀប សំណើសុំប្រើប្រាស់ដប។ ទទួលបានការប្រើប្រាស់ខុស or ចំណុចខ្វះខាតនៃការលុបចោលស៊េរីដែលមិនមានសុវត្ថិភាព បង្កើតផ្ទៃវាយប្រហារដោយផ្ទាល់។
- ឃ្លាំងផ្ទុកប្រភពសម្របសម្រួល
- បង្កើតពីប្រភពដែលបានកែប្រែ
- សរសេរកូដមិនមានសុវត្ថិភាព
- ការក្លែងបន្លំឯកសារសំខាន់ៗ → ដូចដែលបានពន្យល់នៅក្នុង ការវិភាគច្រកចូលខាងក្រោយ chmod 777.
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅក្នុងដំណាក់កាលសាងសង់
ក្នុងផ្នែក ដំណាក់កាលសាងសង់អ្នកអភិវឌ្ឍន៍ចងក្រង និងបញ្ចូលកូដទៅក្នុងកំណែដែលអាចដំណើរការបាន។ ដោយសារតែ ដំណាក់កាលនេះមានសារៈសំខាន់ខ្លាំងណាស់ ហានិភ័យរួមមានការរំលងការត្រួតពិនិត្យសុវត្ថិភាពនៅក្នុង CI/CD pipelineការផ្លាស់ប្តូរលេខកូដបន្ទាប់ពីការគ្រប់គ្រងកំណែ ឬការធ្វើឱ្យខូចដំណើរការសាងសង់។ ជាលទ្ធផលកូដព្យាបាទអាចលួចចូលទៅក្នុងវត្ថុបុរាណដោយមិនមាននរណាកត់សម្គាល់។
- ផ្លូវវាង CI/CD → ភ្ជាប់ទៅនឹង មេរោគ GitHub ដែលបានបង្កើតជាមុន.
- កែប្រែកូដបន្ទាប់ពីការគ្រប់គ្រងប្រភព
- ដំណើរការសាងសង់សម្របសម្រួល → កាត់បន្ថយជាមួយ ការរកឃើញការព្រមានដំបូងរបស់ DevSecOps.
- ឃ្លាំងវត្ថុបុរាណដែលបង្កការខូចខាត
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅក្នុងដំណាក់កាលកញ្ចប់
ចំពោះ ដំណាក់កាលកញ្ចប់ គឺជាពេលដែលយើងដាក់កូដទាំងអស់រួមគ្នាដើម្បីបង្កើតផលិតផលចុងក្រោយ។ ផ្នែកនេះមានហានិភ័យ ពីព្រោះនរណាម្នាក់អាចប្រើកញ្ចប់មិនល្អ ឬផ្លាស់ប្តូរកន្លែងអនឡាញដែលយើងទទួលបានវា។ អ្នកវាយប្រហារថែមទាំងអាចផ្ទុកឡើងកំណែដែលបង្កគ្រោះថ្នាក់នៃកញ្ចប់ពេញនិយមទៅកាន់គេហទំព័រទាំងនេះទៀតផង។
- ប្រើកញ្ចប់ដែលរងការគំរាមកំហែង → គ្របដណ្តប់នៅក្នុង ការវាយតម្លៃម៉ាស៊ីនស្កេនមេរោគ.
- បញ្ជីឈ្មោះកញ្ចប់សម្របសម្រួល
- ផ្ទុកឡើងកញ្ចប់ដែលបានកែប្រែ → បានវិភាគនៅក្នុង មេរោគបង្កើតក្លែងក្លាយ Namso-gen.
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីនៅក្នុងដំណាក់កាលពឹងផ្អែក
ក្នុងផ្នែក ដំណាក់កាលនៃការពឹងផ្អែកយើងបន្ថែមបណ្ណាល័យ និងកញ្ចប់ភាគីទីបីទៅក្នុងកម្មវិធីរបស់យើង។ ដំណាក់កាលនេះមានហានិភ័យ ពីព្រោះបញ្ហាណាមួយនៅក្នុងផ្នែកទាំងនោះអាចរីករាលដាលយ៉ាងងាយស្រួល និងស្ងាត់ៗដល់ផ្នែកដែលនៅសល់នៃគម្រោង។
- ប្រើការពឹងផ្អែកដែលសម្របសម្រួល → ពន្យល់ជាមួយ ហានិភ័យ DoS នៅក្នុងការពឹងផ្អែកដែលមិនច្បាស់លាស់.
- ការពឹងផ្អែកហួសសម័យ ឬងាយរងគ្រោះ
- ហានិភ័យនៃការពឹងផ្អែកអន្តរកាល
- ការចុះបញ្ជីកញ្ចប់ព្យាបាទ → ត្រូវបានកាត់បន្ថយជាមួយ ឧបករណ៍សុវត្ថិភាព DevOps និង ការគ្រប់គ្រងហានិភ័យរបស់ភាគីទីបី.

ហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ទូទៅនៅដំណាក់កាលនីមួយៗនៃ SDLC
| ដំណាក់កាល | ការគំរាមកំហែងធម្មតា។ | ឧទាហរណ៍ |
|---|---|---|
| ប្រភព | • ការដាក់ស្នើលេខកូដព្យាបាទ ឬមិនមានសុវត្ថិភាព • ការក្លែងបន្លំឯកសារសំខាន់ៗ • ការធ្វើឲ្យខូចឃ្លាំងប្រភព | XcodeGhost (ឆ្នាំ ២០១៥): កូដព្យាបាទត្រូវបានចាក់ចូលទៅក្នុងកម្មវិធីចងក្រង Xcode របស់ Apple ដែលរីករាលដាលពាសពេញកម្មវិធី iOS។ |
| កសាង | • រំលង CI/CD ត្រួតពិនិត្យសុវត្ថិភាព • ការកែប្រែកូដបន្ទាប់ពីការគ្រប់គ្រងប្រភព • ឃ្លាំងវត្ថុបុរាណដែលបង្កគ្រោះថ្នាក់ | ខ្យល់ព្រះអាទិត្យ Orion (២០២០): អ្នកវាយប្រហារបានជ្រៀតចូលអគារ pipelineបញ្ចូលច្រកខាងក្រោយទៅក្នុងការអាប់ដេតកម្មវិធីដែលបានចុះហត្ថលេខា។ |
| កញ្ចប់សមាជិក | • កំពុងផ្ទុកឡើងកញ្ចប់ដែលបានកែប្រែ • ការចុះបញ្ជីកញ្ចប់ពុល • ការចែកចាយវត្ថុបុរាណដែលរងការលួចចូល | NPM នៃ EventStream (ឆ្នាំ ២០១៨)៖ អ្នកវាយប្រហារបានបញ្ចូល Backdoor ទៅក្នុងកញ្ចប់ NPM ដ៏ពេញនិយមមួយដែលត្រូវបានទាញយករាប់ពាន់ដង។ |
| ភាពអាស្រ័យ | • ការប្រើប្រាស់ការពឹងផ្អែកហួសសម័យ ឬងាយរងគ្រោះ • ការកេងប្រវ័ញ្ចភាពអាស្រ័យអន្តរកាល • បោះពុម្ពផ្សាយកញ្ចប់ដែលមើលទៅដូចជាព្យាបាទ | ឧបករណ៍ប្រើប្រាស់ XZ Backdoor (2024): បណ្ណាល័យបង្ហាប់ដែលមានមេរោគ Trojan ស្ទើរតែត្រូវបានដឹកជញ្ជូនទៅក្នុងការចែកចាយ Linux។ |
បច្ចេកទេសវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីទូទៅ
បើយោងទៅតាម CISរបាយការណ៍ A និង NIST ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីច្រើនតែធ្លាក់ចូលទៅក្នុងប្រភេទសំខាន់ៗចំនួនបី។
ទោះជាយ៉ាងណាក៏ដោយ ឧប្បត្តិហេតុថ្មីៗបង្ហាញពីវ៉ិចទ័របន្ថែមដែលអ្នកអភិវឌ្ឍន៍ត្រូវតែយល់។
ខាងក្រោមនេះ យើងពង្រីកលើបច្ចេកទេសពាក់ព័ន្ធបំផុតជាមួយនឹងឧទាហរណ៍ជាក់ស្តែង។
ការអាប់ដេតការលួចចូលប្រព័ន្ធ
អ្នកវាយប្រហារធ្វើឱ្យខូចយន្តការធ្វើបច្ចុប្បន្នភាពស្របច្បាប់ដើម្បីចែកចាយមេរោគ។
ឧទាហរណ៍ ការវាយប្រហារ NotPetya ក្នុងឆ្នាំ ២០១៧ បានរំលោភបំពានម៉ាស៊ីនមេអាប់ដេតកម្មវិធីពន្ធ MEDoc របស់អ៊ុយក្រែន ដោយផ្តល់…
មេរោគបំផ្លាញប្រព័ន្ធកម្ចាត់មេរោគដែលក្លែងខ្លួនជាបំណះ។ ដើម្បីការពារប្រឆាំងនឹងហានិភ័យនេះ ក្រុមនានាគួរតែអនុវត្ត ការរកឃើញ និងការឆ្លើយតបនៃការគំរាមកំហែងសម្រាប់ DevOps ការអនុវត្តដែលសម្គាល់ឥរិយាបថមិនប្រក្រតីនៅក្នុងលំហូរអាប់ដេត។
ការធ្វើឱ្យខូចដល់ការចុះហត្ថលេខាលើកូដ
បច្ចេកទេសនេះពាក់ព័ន្ធនឹងការរំលោភបំពាន ឬការលួចវិញ្ញាបនបត្រចុះហត្ថលេខាដែលមានសុពលភាព ដើម្បីធ្វើឱ្យកូដព្យាបាទមើលទៅហាក់ដូចជាស្របច្បាប់។
ករណីគួរឱ្យកត់សម្គាល់មួយគឺការសម្របសម្រួល CCleaner ក្នុងឆ្នាំ ២០១៧ ដែលអ្នកវាយប្រហារបានចែកចាយកម្មវិធីដែលមានមេរោគ trojan ដែលចុះហត្ថលេខាជាមួយវិញ្ញាបនបត្រដែលមានសុពលភាព។
ជាលទ្ធផល អង្គការនានាត្រូវការការគ្រប់គ្រងសុចរិតភាពរួមមួយ ដូចជាការគ្រប់គ្រងដែលបានពិពណ៌នានៅក្នុង យុទ្ធសាស្ត្រវេទិកាសន្តិសុខតាមអ៊ីនធឺណិត
កូដប្រភពបើកចំហដែលបង្កគ្រោះថ្នាក់
សត្រូវបញ្ចូល Backdoor ទៅក្នុងកញ្ចប់ប្រភពបើកចំហដ៏ពេញនិយម ដែលក្រោយមកត្រូវបានទាញចូលទៅក្នុងគម្រោងរាប់ពាន់។
ឧប្បត្តិហេតុ EventStream NPM និង backdoor XZ Utils (2024) បង្ហាញពីរបៀបដែលវ៉ិចទ័រនេះបានក្លាយជារឿងសំខាន់។
អ្នកអភិវឌ្ឍន៍គួរតែពិនិត្យមើលធនធានដូចជា សំណួរដែលសួរញឹកញាប់អំពីសុវត្ថិភាព NPM និង ឧប្បត្តិហេតុកញ្ចប់ដែលមានកំហុសវាយអក្សរ ដើម្បីរៀនពីរបៀបជៀសវាងការពឹងផ្អែកដែលពុល។
ភាពច្របូកច្របល់នៃការពឹងផ្អែក
ការវាយប្រហារនេះត្រូវបានពិពណ៌នាជាលើកដំបូងដោយ Alex Birsan ក្នុងឆ្នាំ 2021 ដោយកេងប្រវ័ញ្ចការប៉ះទង្គិចគ្នានៃការដាក់ឈ្មោះរវាងការចុះឈ្មោះកញ្ចប់ខាងក្នុង និងសាធារណៈ ដោយបញ្ឆោតប្រព័ន្ធសាងសង់ឱ្យទាញយកកំណែព្យាបាទជំនួសឱ្យកញ្ចប់ខាងក្នុងដែលគួរឱ្យទុកចិត្ត។
ការវាយអក្សរខុស និងកញ្ចប់ព្យាបាទ
អ្នកវាយប្រហារផ្សព្វផ្សាយកញ្ចប់ព្យាបាទដែលមានឈ្មោះស្រដៀងនឹងបណ្ណាល័យពេញនិយម (ឧទាហរណ៍ "reqeusts" ជំនួសឱ្យ "requests")។
អ្នកអភិវឌ្ឍន៍ដំឡើងទាំងនេះដោយចៃដន្យ ដោយបញ្ចូលមេរោគទៅក្នុងគម្រោងរបស់ពួកគេ។
ឧទាហរណ៍ពិតប្រាកដមួយត្រូវបានវិភាគនៅក្នុង មេរោគ Namso-gen ហើយនៅក្នុងបញ្ជីរបស់យើង កម្មវិធីស្កេនមេរោគប្រភពបើកចំហ។
កសាង Pipeline ការរំខាន
ដូចដែលបានឃើញនៅក្នុងការសម្របសម្រួល SolarWinds Orion អ្នកវាយប្រហារអាចជ្រៀតចូលទៅក្នុងម៉ាស៊ីនមេបង្កើតដើម្បីចាក់កូដព្យាបាទក្នុងអំឡុងពេលចងក្រង។
នេះធ្វើឱ្យខ្សែសង្វាក់វត្ថុបុរាណដែលបានចុះហត្ថលេខាទាំងមូលមិនគួរឱ្យទុកចិត្ត។ បច្ចេកទេសសម្រាប់បង្ការរួមមានការត្រួតពិនិត្យ CI/CD ភាពស្មោះត្រង់ជាមួយ ការរកឃើញការព្រមានជាមុន និងការវិភាគ
GitHub បង្កើតយុទ្ធនាការមេរោគជាមុន។
ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីមើលទៅដូចអ្វី៖ ករណី SolarWinds
លើសពីនេះទៅទៀត ការវាយប្រហារ SolarWinds Orion គឺជាឧទាហរណ៍ដែលគេស្គាល់ច្រើនបំផុតនៃការលួចចូលខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ វាបង្ហាញពីរបៀបដែលអ្នកវាយប្រហារអាចផ្លាស់ប្តូរមួយជំហានម្តងៗនៅក្នុងដំណើរការសាងសង់ ហើយជាលទ្ធផល ផ្សព្វផ្សាយកូដដែលបង្កគ្រោះថ្នាក់ដល់អ្នកប្រើប្រាស់រាប់ពាន់នាក់។
ដំបូងឡើយ អ្នកវាយប្រហារបានចូលទៅក្នុងម៉ាស៊ីនមេបង្កើតរបស់ SolarWinds។
បន្ទាប់ពីនោះ ពួកគេបានបន្ថែមកូដព្យាបាទទៅក្នុងការអាប់ដេត Orion ដោយស្ងាត់ៗ។
ដោយសារតែការអាប់ដេតទាំងនេះត្រូវបានចុះហត្ថលេខា និងដឹកជញ្ជូនជាកម្មវិធីដែលគួរឱ្យទុកចិត្ត ក្រុមហ៊ុនជាច្រើនបានដំឡើងវាដោយមិនដឹងពីហានិភ័យ។
សរុបមក អង្គការជាង ១៨.០០០ បានរងផលប៉ះពាល់ ហើយអ្នកវាយប្រហារទទួលបានសិទ្ធិចូលប្រើប្រព័ន្ធដែលងាយរងគ្រោះខ្លាំង។
តាមទស្សនៈរបស់អ្នកអភិវឌ្ឍន៍ ការវាយប្រហារនេះផ្តល់នូវមេរៀនសាមញ្ញបីយ៉ាង៖
- ការការពារបរិវេណមិនគ្រប់គ្រាន់ទេ: អ្នកវាយប្រហារបានផ្លាស់ប្តូរការសាងសង់ pipeline ខ្លួនវាផ្ទាល់។
- ការត្រួតពិនិត្យជាបន្តបន្ទាប់គឺមានសារៈសំខាន់ណាស់: សុវត្ថិភាព build attestationsការត្រួតពិនិត្យភាពសុចរិត និងការរកឃើញភាពមិនប្រក្រតី ជួយទប់ស្កាត់ការក្លែងបន្លំ។
- សំណង់ពុលមួយអាចរីករាលដាលទូទាំងពិភពលោក: តែមួយ pipeline ការសម្របសម្រួលអាចបង្កើតវិបត្តិសន្តិសុខទូទាំងពិភពលោក។
Xygeni៖ វេទិកា AppSec ទាំងអស់ក្នុងតែមួយចុងក្រោយបង្អស់
ដោយសារតែការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីអាចវាយប្រហារគ្រប់ជំហាននៃ SDLC,
វេទិកា AppSec ទាំងអស់ក្នុងមួយ ស៊ីហ្គេនីការពារដំណាក់កាលប្រភព ការបង្កើត ការវេចខ្ចប់ និងការពឹងផ្អែក។ វាផ្តល់ឱ្យអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខនូវកន្លែងតែមួយដើម្បីការពារ រកឃើញ និងជួសជុលហានិភ័យតាមរបៀបសាមញ្ញ។ ជាលទ្ធផល អ្នកលែងត្រូវការឧបករណ៍ច្រើនប្រភេទទៀតហើយ Xygeni គ្របដណ្តប់វដ្តជីវិតទាំងមូល។
ការការពារដំណាក់កាលប្រភព
នៅដំណាក់កាលប្រភព ហានិភ័យរួមមានមិនមានសុវត្ថិភាព commits, ឃ្លាំងផ្ទុកទិន្នន័យដែលត្រូវបានបំពុល ឬឯកសារដែលបានកែប្រែ។ Xygeni ស្កេនលេខកូដក្នុងពេលវេលាជាក់ស្តែង ជាមួយជ្រៅ SAST និងការរកឃើញអាថ៌កំបាំង។
វាក៏រារាំងសារធាតុដែលបង្កគ្រោះថ្នាក់ផងដែរ commits តាមរយៈ CI/CD guardrails.
តាមវិធីនេះ បញ្ហាត្រូវបានបញ្ឈប់មុនពេលពួកវាចាកចេញពីឃ្លាំង។
ការការពារដំណាក់កាលសាងសង់
ក្នុងអំឡុងពេលសាងសង់ អ្នកវាយប្រហារអាចព្យាយាមរំលង pipelines ឬផ្លាស់ប្តូរវត្ថុបុរាណ។
Xygeni ធានាសុវត្ថិភាពដំណើរការសាងសង់ ជាមួយនឹងការត្រួតពិនិត្យអនុលោមតាម SLSA ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ និងហត្ថលេខាដែលគ្មានសោ។ វាក៏តាមដានឥរិយាបថមិនប្រក្រតីនៅខាងក្នុងផងដែរ CI/CD ការងារ។ ជាលទ្ធផល ការសាងសង់ដែលត្រូវបានក្លែងបន្លំត្រូវបានដាក់ទង់ភ្លាមៗ និងរារាំងមុនពេលចេញផ្សាយ។
ការការពារដំណាក់កាលកញ្ចប់
នៅក្នុងដំណាក់កាលកញ្ចប់ ការចុះឈ្មោះដែលរងការសម្របសម្រួល ឬបណ្ណាល័យដែលបានកែប្រែ ជារឿយៗបង្កឲ្យមានមេរោគ។ ការរកឃើញមេរោគ និងការស្កេនអាជ្ញាប័ណ្ណរបស់ Xygeni ពិនិត្យមើលវត្ថុបុរាណនីមួយៗ ខណៈពេលដែល AutoFix ណែនាំផ្លូវធ្វើឱ្យប្រសើរឡើងដោយសុវត្ថិភាព ជាមួយនឹងការវិភាគហានិភ័យនៃការស្តារឡើងវិញរបស់ខ្លួន។ មានតែកញ្ចប់ដែលបានផ្ទៀងផ្ទាត់ និងអនុលោមតាមច្បាប់ប៉ុណ្ណោះដែលបន្តទៅមុខទៀត pipeline.
ការការពារដំណាក់កាលពឹងផ្អែក
កូដភាគីទីបីគឺជាផ្ទៃវាយប្រហារដ៏ធំបំផុត។ ការវិភាគសមាសភាពកម្មវិធីរបស់ Xygeni (SCA) វាធ្វើច្រើនជាងការរាយបញ្ជី CVEs វាពិនិត្យមើលថាតើកូដដែលមានហានិភ័យអាចត្រូវបានកេងប្រវ័ញ្ចឬអត់។ វាក៏បង្ហាញពីមេរោគដែលលាក់ និងការពឹងផ្អែកអន្តរកាលដែលមានហានិភ័យផងដែរ។ លើសពីនេះទៅទៀត នេះធានាថាអ្នកអភិវឌ្ឍន៍បញ្ជូនតែការពឹងផ្អែកដែលមានសុវត្ថិភាពប៉ុណ្ណោះ។
អាថ៌កំបាំង និងសន្តិសុខហេដ្ឋារចនាសម្ព័ន្ធ
ក្រៅពីកូដ និងកញ្ចប់ ការវាយប្រហារច្រើនតែកេងប្រវ័ញ្ចអាថ៌កំបាំងដែលលេចធ្លាយ ឬហេដ្ឋារចនាសម្ព័ន្ធខ្សោយ។ Xygeni ស្កេនរកកូនសោ ថូខឹន និងព័ត៌មានសម្ងាត់ដែលលាតត្រដាង នៅក្នុងកូដ ការកំណត់រចនាសម្ព័ន្ធ និងស្រទាប់ Docker។ វាក៏អាចផ្ទៀងផ្ទាត់ និងដកហូតដោយស្វ័យប្រវត្តិនូវអាថ៌កំបាំងដែលលេចធ្លាយជាមួយ ការដោះស្រាយដោយស្វ័យប្រវត្តិ។ ក្នុងពេលដំណាលគ្នា, IaC ការស្កេន។ ការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ ដែលអ្នកវាយប្រហារអាចបំពាននៅពេលក្រោយ។
ការរកឃើញ និងការជួសជុលដ៏ឆ្លាតវៃជាងមុន
ឧបករណ៍ភាគច្រើនឈប់នៅការជូនដំណឹង។ ស៊ីហ្គេនី បន្តទៅមុខទៀត។ ម៉ាស៊ីន AutoFix របស់វាបង្កើតបំណះដែលមានសុវត្ថិភាព pull requestsឬការណែនាំជាជំហានៗអាស្រ័យលើបញ្ហា។ ទិដ្ឋភាពហានិភ័យនៃការដោះស្រាយរបស់វាក៏បង្ហាញផងដែរថាកំណែបំណះណាដែលមានសុវត្ថិភាពបំផុត ដូច្នេះក្រុមជួសជុលបញ្ហាដោយមិនចាំបាច់បន្ថែមបញ្ហាថ្មី។
វេទិកាបង្រួបបង្រួមតែមួយ
ដោយសារតែ Xygeni រួមបញ្ចូលគ្នា SAST, SCA, ការរកឃើញមេរោគ, ការគ្រប់គ្រងអាថ៌កំបាំង, IaC ការស្កេន ការរកឃើញភាពមិនប្រក្រតី និងការគ្រប់គ្រងការបង្កើតដែលមានសុវត្ថិភាពនៅក្នុងវេទិកា AppSec តែមួយ
វាផ្តល់នូវការគ្របដណ្តប់ពេញលេញនៅទូទាំង SDLCទាំងអ្នកអភិវឌ្ឍន៍ និងក្រុមសន្តិសុខទទួលបានប្រភពនៃការពិតតែមួយជាមួយនឹងភាពមើលឃើញច្បាស់លាស់ ការជួសជុលជាក់ស្តែង និងការការពារដ៏រឹងមាំប្រឆាំងនឹងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
រឿងទាំងអស់ពិចារណា, Xygeni ដែលជាវេទិកា AppSec ទាំងអស់ក្នុងមួយចុងក្រោយជួយក្រុមនានាក្នុងការសាងសង់បានលឿន និងរក្សាសុវត្ថិភាព។ តាមរយៈការការពារដំណាក់កាលប្រភព ការសាងសង់ ការវេចខ្ចប់ និងដំណាក់កាលអាស្រ័យ ព្រមទាំងដោយការបន្ថែមការជួសជុលដោយស្វ័យប្រវត្តិនៅគ្រប់ជំហាន វាធ្វើឱ្យប្រាកដថាការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីត្រូវបានបញ្ឈប់មុនពេលពួកគេឈានដល់ការផលិត។

