






នៅពេលដែលការអភិវឌ្ឍន៍កម្មវិធីកាន់តែលឿន និងពឹងផ្អែកកាន់តែខ្លាំងលើប្រភពបើកចំហ ការគ្រប់គ្រងការប៉ះពាល់តាមរយៈ កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី ឥឡូវនេះគឺជាអាទិភាពមួយ។ ទោះជាយ៉ាងណាក៏ដោយ ការការពារមូលដ្ឋានកូដរបស់អ្នកមានន័យថា លើសពីការធ្វើសវនកម្មជាមូលដ្ឋាន។ ទំនើបមួយ វេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបី ត្រូវតែចូលទៅក្នុងជម្រៅរបស់អ្នក pipelines, ភាពអាស្រ័យរបស់អ្នក និងទ្រព្យសកម្មពេលដំណើរការរបស់អ្នក។ ដូច្នេះ ក្រុមកំពុងជំនួសរបស់ចាស់ៗ កម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបី ជាមួយឧបករណ៍ដែលដំណើរការក្នុងល្បឿនរបស់អ្នកអភិវឌ្ឍន៍។ នៅក្នុងបរិបទនេះ កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី និងអ្នកផ្គត់ផ្គង់ ត្រូវតែជួយអ្នករកឃើញមេរោគ កញ្ចប់ហួសសម័យ ជម្លោះអាជ្ញាប័ណ្ណ និងការកំណត់រចនាសម្ព័ន្ធមិនមានសុវត្ថិភាព ដោយស្វ័យប្រវត្តិ និងជាបន្តបន្ទាប់។
សេចក្តីផ្តើម៖ ហានិភ័យភាគីទីបីលែងគ្រាន់តែជាអំពីអ្នកលក់ទៀតហើយ
ឧបករណ៍ហានិភ័យអ្នកលក់ភាគច្រើនផ្តោតលើការផ្គត់ផ្គង់ មិនមែន pipelineទ. ពួកគេប្រាប់អ្នកថាអ្នកណាជាអ្នកលក់កម្មវិធីនេះ មិនមែនអ្វីដែលដំណើរការនៅក្នុងកម្មវិធីរបស់អ្នកទេ។ ទន្ទឹមនឹងនេះ អ្នកអភិវឌ្ឍន៍បន្តនាំចូល ប្រើប្រាស់ឡើងវិញ និងដាក់ពង្រាយសមាសធាតុភាគីទីបីជារៀងរាល់ថ្ងៃ។
អ្នកទាញយកការពឹងផ្អែកពីការចុះឈ្មោះសាធារណៈ ពឹងផ្អែកលើកញ្ចប់ដែលមានអ្នកថែទាំបាត់ និងដាក់ពង្រាយរូបភាព Docker ដែលគ្មាននរណាម្នាក់ធ្លាប់ស្កេន។ ក្រុមផ្នែកច្បាប់ និងការអនុលោមតាមច្បាប់មិនពិនិត្យភាគីទីបីទាំងនេះទេ។ អ្នកអភិវឌ្ឍន៍បញ្ចូលពួកវាដោយផ្ទាល់ទៅក្នុងផលិតកម្ម។
ដូច្នេះ អ្នកត្រូវការយុទ្ធសាស្ត្រថ្មីមួយ។ ដើម្បីគ្រប់គ្រងហានិភ័យភាគីទីបីនៅក្នុង DevOps អ្នកត្រូវស្កេនកូដពិតប្រាកដ តាមដានពីរបៀបដែលសមាសធាតុមានឥរិយាបទ និងអនុវត្តគោលការណ៍ជឿទុកចិត្តនៅទូទាំងជង់របស់អ្នក។ ហានិភ័យស្ថិតនៅក្នុង repo របស់អ្នក មិនមែននៅក្នុងកិច្ចសន្យារបស់អ្នកលក់ទេ។
2. ហេតុអ្វីបានជាកម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបីមិនអាចមើលឃើញអ្វីដែលមាននៅក្នុងកូដរបស់អ្នក
តាមប្រពៃណី ហានិភ័យភាគីទីបីមានន័យថាហានិភ័យរបស់អ្នកលក់។ អ្នកនឹងផ្ញើកម្រងសំណួរ ពិនិត្យមើលវិញ្ញាបនបត្រ ប្រហែលជាធ្វើសវនកម្មរហ័ស ហើយបន្តទៅមុខទៀត។ ទោះជាយ៉ាងណាក៏ដោយ កម្មវិធីមិនដំណើរការតាមវិធីនោះទៀតទេ។
សព្វថ្ងៃនេះ មូលដ្ឋានកូដរបស់អ្នកទាញយកកញ្ចប់ពី ម៉ោងងង, ភីភីអាយ។, Maven, ដុកទ័រហាប់និងច្រើនទៀត។ ទាំងនេះមិនមែនជាអ្នកលក់ដែលអ្នកចុះកិច្ចសន្យាទេ ពួកគេជាអ្នករួមចំណែកដែលអ្នកមិនស្គាល់។ ពួកគេខ្លះរក្សាការពឹងផ្អែកសំខាន់ៗ ឯអ្នកផ្សេងទៀតមិនបានធ្វើបច្ចុប្បន្នភាពកូដរបស់ពួកគេអស់រយៈពេលជាច្រើនឆ្នាំមកហើយ។ ហើយពេលខ្លះ មាននរណាម្នាក់បង្ហោះមេរោគដែលក្លែងបន្លំជាម៉ូឌុលមានប្រយោជន៍។
ជាលទ្ធផល “អ្នកផ្គត់ផ្គង់ដែលមើលមិនឃើញ” ទាំងនេះតំណាងឱ្យផ្ទៃវាយប្រហារដែលកំពុងកើនឡើង។ ពួកគេអាចណែនាំ៖
- ចំណុចខ្សោយសំខាន់ៗ
- អាជ្ញាប័ណ្ណមិនឆបគ្នា ឬមានហានិភ័យ (GPL, AGPL, SSPL…)
- កញ្ចប់ដែលត្រូវបានបោះបង់ចោលដោយគ្មានការអាប់ដេតនាពេលអនាគត
- ការពឹងផ្អែក Trojanized ឬ payloads ដែលត្រូវបានបិទបាំង
ដូច្នេះ ការពឹងផ្អែកតែលើកម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបីបែបប្រពៃណីនឹងមិនការពារអ្នកពីការគំរាមកំហែងដែលមានស្រាប់នៅក្នុងរបស់អ្នកទេ។ pipelineប្រសិនបើយុទ្ធសាស្ត្រហានិភ័យភាគីទីបីរបស់អ្នកមិនរាប់បញ្ចូលការស្កេនកម្រិតសមាសធាតុទេ អ្នកកំពុងទុកចំណុចខ្វះខាតមួយឱ្យនៅចំហ។
លើសពីនេះទៅទៀត, ក្របខ័ណ្ឌអនុលោមភាព ដូចជា DORA និង NIS2 ឥឡូវនេះរំពឹងថាអ្នកគ្រប់គ្រងកូដភាគីទីបីតាមរបៀបដូចគ្នាដែលអ្នកគ្រប់គ្រងសេវាកម្មភាគីទីបី។ នោះរួមបញ្ចូលទាំងការគ្រប់គ្រងអាជ្ញាប័ណ្ណ ប្រភពដើមកម្មវិធី និងការកាត់បន្ថយភាពងាយរងគ្រោះសកម្ម។
តើសមត្ថភាពវេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបីអ្វីខ្លះដែលពិតជាសំខាន់?
ប្រសិនបើឧបករណ៍គ្រប់គ្រងហានិភ័យភាគីទីបីរបស់អ្នកតាមដានតែអ្នកលក់ប៉ុណ្ណោះ វាខកខានបញ្ហាពិតប្រាកដ។ ឥឡូវនេះ អ្នកអភិវឌ្ឍន៍នាំចូលកូដដែលមិនទាន់បានត្រួតពិនិត្យច្រើនជាងពេលណាៗទាំងអស់ ពីកញ្ចប់ កុងតឺន័រ ស្គ្រីប និង CI/CD កម្មវិធីជំនួយ។ ដូច្នេះ កម្មវិធីដែលអ្នកដឹកជញ្ជូនជារឿយៗមានធាតុភាគីទីបីរាប់រយដែលអ្នកមិនបានបង្កើត ពិនិត្យ ឬផ្ទៀងផ្ទាត់។
ដើម្បីគ្រប់គ្រងហានិភ័យនេះឱ្យបានត្រឹមត្រូវ កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីទំនើបត្រូវតែបំពេញតាមស្តង់ដារថ្មីមួយ standard ហើយវាត្រូវដំណើរការនៅកម្រិតដែលហានិភ័យជាក់ស្តែងរស់នៅ៖ នៅក្នុងមូលដ្ឋានកូដរបស់អ្នក និង pipelines.
ជាពិសេស នេះជាអ្វីដែលដំណោះស្រាយត្រឹមត្រូវគួរតែផ្តល់ជូន៖
SBOMនិងភាពមើលឃើញនៅក្នុងវេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបី
អ្នកមិនអាចធានាសុវត្ថិភាពអ្វីដែលអ្នកមើលមិនឃើញនោះទេ។ វេទិការបស់អ្នកត្រូវតែកំណត់អត្តសញ្ញាណសមាសធាតុភាគីទីបីទាំងអស់ រួមទាំងការពឹងផ្អែកអន្តរកាល និងកញ្ចប់កម្រិតប្រព័ន្ធ។ កំណែពេញលេញ និងត្រូវបានធ្វើបច្ចុប្បន្នភាពជាបន្តបន្ទាប់។ សេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM) លែងជាជម្រើសទៀតហើយ វាត្រូវបានទាមទារដោយក្របខ័ណ្ឌដូចជា DORA, NIS2 និងបទបញ្ជាប្រតិបត្តិលេខ 14028។
ការរកឃើញហានិភ័យអាជ្ញាប័ណ្ណ និងការគ្រប់គ្រង
ការរំលោភលើអាជ្ញាប័ណ្ណអាចបង្កឱ្យមានបណ្តឹង ឬបង្ខំអ្នកឱ្យបើកប្រភពទិន្នន័យទាំងមូលរបស់អ្នក។ ឧបករណ៍របស់អ្នកត្រូវតែ រកឃើញអាជ្ញាប័ណ្ណដែលមានហានិភ័យខ្ពស់ (ដូចជា AGPL ឬ SSPL) អនុវត្តគោលការណ៍ផ្ទាល់ខ្លួន និងចាប់ប្រភេទអាជ្ញាប័ណ្ណដែលមិនស្គាល់ ឬមានជម្លោះ មុនពេលពួកវាឈានដល់ការផលិត។
ការជូនដំណឹងអំពីការថែទាំ និងការហួសសម័យ
បណ្ណាល័យដែលហួសសម័យច្រើនតែងាយរងគ្រោះ មិនទាន់បានជួសជុល និងមិនទាន់បានថែទាំ។ វេទិការបស់អ្នកត្រូវតែជូនដំណឹងដល់អ្នកនៅពេលដែលសមាសធាតុមួយមិនត្រូវបានធ្វើបច្ចុប្បន្នភាពអស់រយៈពេលជាច្រើនឆ្នាំ ឬនៅពេលដែលអ្នកថែទាំរបស់វាបានបាត់ខ្លួន។ នេះជួយការពារបំណុលបច្ចេកទេសពីការប្រែក្លាយទៅជាបំណុលសុវត្ថិភាព។
ការរកឃើញមេរោគ និងការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់ក្នុងពេលវេលាជាក់ស្តែង
កញ្ចប់ព្យាបាទមិនរង់ចាំការពិនិត្យសវនកម្មទេ។ ពួកវាត្រូវបានរចនាឡើងដើម្បីលាយបញ្ចូលគ្នា និងធ្វើឱ្យសកម្មដោយស្ងាត់ៗ។ នោះហើយជាមូលហេតុដែលវេទិកាគ្រប់គ្រងហានិភ័យរបស់អ្នកត្រូវតែរួមបញ្ចូលការស្កេនពេលវេលាជាក់ស្តែងសម្រាប់មេរោគ Trojans, Backdoors, typosquatting និងស្គ្រីបគួរឱ្យសង្ស័យ មុនពេលវាប៉ះពាល់ដល់បរិស្ថានរបស់អ្នក។
លទ្ធភាពចូលដល់ និងការកំណត់អាទិភាពដែលភ្ជាប់មកជាមួយ
ការជន់លិចអ្នកអភិវឌ្ឍន៍ជាមួយនឹងចំណុចខ្សោយដែលមិនអាចកេងប្រវ័ញ្ចបានចំនួន 500 មិនធ្វើអោយប្រសើរឡើងនូវសុវត្ថិភាពនោះទេ។ ផ្ទុយទៅវិញ វាបង្កើតសំឡេងរំខាន ពន្យារពេលសកម្មភាព និងខ្ជះខ្ជាយពេលវេលា។ ដូច្នេះ វេទិកាដែលមានប្រយោជន៍ត្រូវតែបន្តទៅមុខទៀត។ វាគួរតែបង្ហាញពីអ្វីដែលអាចទៅដល់ និងអាចកេងប្រវ័ញ្ចបាននៅក្នុងកម្មវិធីរបស់អ្នក។ លើសពីនេះ វាត្រូវតែផ្តល់អាទិភាពដល់បញ្ហាដោយផ្អែកលើផលប៉ះពាល់អាជីវកម្ម និងកាត់បន្ថយភាពអស់កម្លាំងនៃការជូនដំណឹងដោយមិនលាក់បាំងហានិភ័យពិតប្រាកដ។
របៀបដែល Xygeni ដើរតួជាកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី និងអ្នកផ្គត់ផ្គង់សម្រាប់អ្នកអភិវឌ្ឍន៍
ឧបករណ៍បែបប្រពៃណីរបស់អ្នកលក់មិនការពារកម្មវិធីរបស់អ្នកពីការគំរាមកំហែងក្នុងពិភពពិតទេ។ ផ្ទុយទៅវិញ អ្នកត្រូវការវេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបីដែលមើលខាងក្នុងកូដរបស់អ្នក ស្កេនភាពអាស្រ័យរបស់អ្នក និងរារាំងអ្វីដែលមានគ្រោះថ្នាក់ មុនពេលវាត្រូវបានបញ្ចូលគ្នា ឬដាក់ពង្រាយ។
នេះជារបៀប ស៊ីហ្គេនី ផ្តល់ការការពារពិតប្រាកដតាមរយៈវិធីសាស្រ្តដែលផ្តោតលើអ្នកអភិវឌ្ឍន៍ជាមុន៖
4.1 សាងសង់ SBOMs ជាមួយនឹងភាពមើលឃើញពេញលេញនៃការពឹងផ្អែក
កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីដ៏រឹងមាំទាំងអស់ត្រូវតែផ្តល់នូវសារពើភ័ណ្ឌពេញលេញ និងទាន់ពេលវេលាជាក់ស្តែងនៃភាពអាស្រ័យរបស់អ្នក។ Xygeni បង្កើតដោយស្វ័យប្រវត្តិ SBOMs ទាំងក្នុងទម្រង់ SPDX និង CycloneDX។
- អ្នកទទួលបានភាពមើលឃើញពេញលេញទៅលើការពឹងផ្អែកដោយផ្ទាល់ ការពឹងផ្អែកអន្តរកាល និងមិនបានប្រកាស។
- SBOMការអាប់ដេតជាមួយរាល់ការបង្កើត ឬការស្កេន ដើម្បីធានាបាននូវការអនុលោមជាបន្តបន្ទាប់
- នាំចេញ ឬបង្កប់វាទៅក្នុងវិញ្ញាបនបត្របញ្ជាក់ ដើម្បីបញ្ជាក់ពីទំនុកចិត្តលើខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក
ជាលទ្ធផល អ្នកលុបបំបាត់ចំណុចខ្វាក់ និងកាត់បន្ថយការចំណាយលើការធ្វើសវនកម្ម។
៤.២ រកឃើញហានិភ័យថែទាំនៅក្នុងកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី និងអ្នកផ្គត់ផ្គង់
ទោះបីជាឧបករណ៍ជាច្រើនរាយបញ្ជីចំណុចខ្សោយក៏ដោយ ក៏មានតែឧបករណ៍មួយចំនួនតូចប៉ុណ្ណោះដែលបង្ហាញអ្នកថាសមាសធាតុណាដែលហួសសម័យ ឬលែងត្រូវបានថែទាំទៀតហើយ។ Xygeni ធ្វើដូច្នេះ។
វាដាក់ទង់ជាតិ៖
- បណ្ណាល័យដែលគ្មានការអាប់ដេតក្នុងរយៈពេលជាងមួយឆ្នាំ
- គម្រោងដែលគ្មានអ្នកថែទាំសកម្ម
- សមាសធាតុដែលមិនទាន់បានជួសជុលជាមួយនឹងហានិភ័យដែលគេស្គាល់
ទាំងនេះគឺជាហានិភ័យស្ងាត់ៗ។ បើគ្មានភាពមើលឃើញទេ ហានិភ័យទាំងនោះនៅតែបន្តកើតមាន។ ទោះជាយ៉ាងណាក៏ដោយ Xygeni បានគូសបញ្ជាក់ពីហានិភ័យទាំងនោះតាំងពីដំបូង ដើម្បីឱ្យក្រុមរបស់អ្នកអាចធ្វើសកម្មភាពមុនពេលវាក្លាយជាបំណុល។
៤.៣ អនុវត្តការអនុលោមតាមអាជ្ញាប័ណ្ណដោយស្វ័យប្រវត្តិ
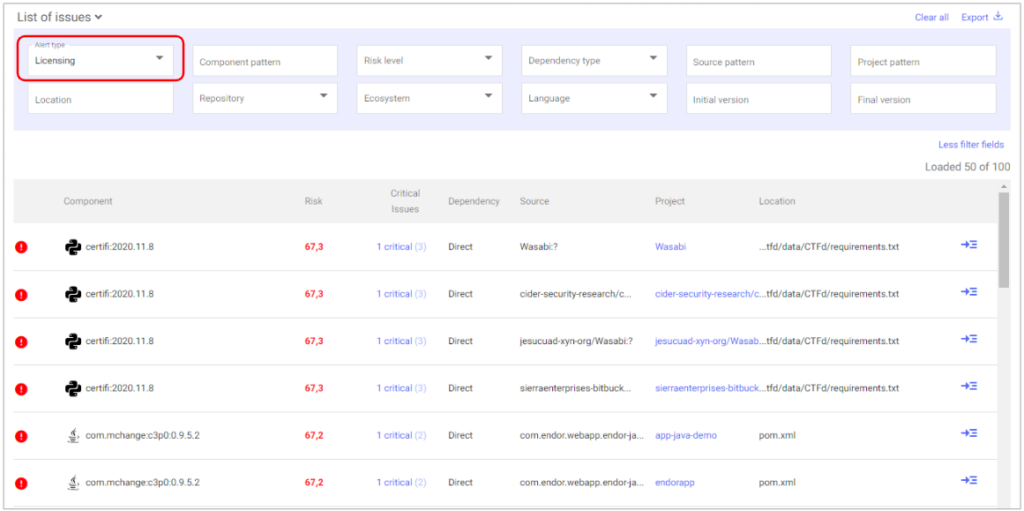
ផ្នែកសំខាន់មួយនៃកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី និងអ្នកផ្គត់ផ្គង់ណាមួយគឺ ភាពមើលឃើញហានិភ័យនៃអាជ្ញាប័ណ្ណ.
ស៊ីហ្គេនី វិភាគអាជ្ញាប័ណ្ណរបស់កញ្ចប់នីមួយៗ និងបង្ហាញការជូនដំណឹងនៅពេល៖
- សមាសភាគមួយរួមមានអាជ្ញាប័ណ្ណប្រភេទ Copyleft ឬ AGPL
- អ្នកមានពាក្យដែលផ្ទុយគ្នា ឬមិនស្គាល់
- ការពឹងផ្អែកមួយបំពានគោលការណ៍ OSS ផ្ទៃក្នុងរបស់អ្នក
អ្នកនឹងឃើញការជូនដំណឹងដែលសម្គាល់ដោយរូបតំណាង 🚫។ ការចុចបង្ហាញអាជ្ញាប័ណ្ណពិតប្រាកដ កម្រិតផលប៉ះពាល់ និងសកម្មភាពដែលបានស្នើឡើង។ តាមវិធីនេះ អ្នកអាចការពារការរំលោភអាជ្ញាប័ណ្ណមុនពេលវាឈានដល់ផ្លូវច្បាប់។
៤.៤ រកឃើញ និងរារាំងមេរោគក្នុងពេលវេលាជាក់ស្តែង
Standard កម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបីខកខានចំណុចនេះទាំងស្រុង៖ មេរោគនៅក្នុងការពឹងផ្អែករបស់អ្នក.
Xygeni ស្កេនរកមេរោគដែលគេស្គាល់ដោយប្រើព័ត៌មានគំរាមកំហែងពី GitHub, OSV និង NVD។ លើសពីនេះ វាដំណើរការស្កេនអាកប្បកិរិយាដើម្បីចាប់ មេរោគប្រភេទ zero-day និង polymorphic មុនពេលវារីករាលដាល។
កញ្ចប់ព្យាបាទត្រូវបានសម្គាល់ដោយរូបតំណាង ☣️។ ដូច្នេះ អ្នកអាចពិនិត្យមើលទិន្នន័យមេតាពេញលេញ មើលប្រភពដើម និងដាក់សមាសភាគឱ្យនៅដាច់ដោយឡែកភ្លាមៗ។ កម្រិតនៃការការពារនេះគឺចាំបាច់សម្រាប់សម័យទំនើប។ pipelines.
៤.៥ ផ្តល់អាទិភាពដល់អ្វីដែលពិតជាប៉ះពាល់ដល់កម្មវិធីរបស់អ្នក
មិនមែនចំណុចខ្សោយទាំងអស់សុទ្ធតែដូចគ្នានោះទេ។ ជាមួយនឹងឧបករណ៍ប្រពៃណី អ្នកខ្ជះខ្ជាយពេលវេលាក្នុងការជួសជុល CVE ដែលមិនប៉ះពាល់ដល់កូដរបស់អ្នក។
វេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបីរបស់ Xygeni ផ្តល់អាទិភាពដល់ហានិភ័យពិតប្រាកដដោយប្រើ៖
- ការវិភាគលទ្ធភាពទៅដល់: ពិនិត្យមើលថាតើកូដងាយរងគ្រោះពិតជាត្រូវបានប្រើប្រាស់ឬអត់
- ការដាក់ពិន្ទុ EPSS: ព្យាករណ៍ពីលទ្ធភាពនៃការកេងប្រវ័ញ្ចក្នុងពិភពពិត
ការរួមបញ្ចូលគ្នានេះច្រោះសំឡេងរំខាន ហើយធានាថាក្រុមរបស់អ្នកជួសជុលអ្វីដែលសំខាន់ពិតប្រាកដ - យ៉ាងរហ័ស។
៤.៦ ដោះស្រាយហានិភ័យដោយស្វ័យប្រវត្តិពី PR របស់អ្នក
កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីភាគច្រើនទុកឲ្យអ្នកជាអ្នកដោះស្រាយ។ ប៉ុន្តែ Xygeni បន្តទៅមុខទៀត។
នៅពេលដែលវារកឃើញបញ្ហា វាជួយអ្នកជួសជុលវាដោយស្វ័យប្រវត្តិ៖
- ជួសជុលដោយស្វ័យប្រវត្តិ ណែនាំកំណែដែលមានសុវត្ថិភាពបំផុត
- វាបើក a pull request ជាមួយបរិបទ និងកំណត់ហេតុផ្លាស់ប្ដូរ
- អ្នកអាចអនុវត្តការព្យាបាលច្រើនមុខក្នុងពេលតែមួយ
វាជួយសន្សំសំចៃពេលវេលាច្រើនម៉ោងនៃការងារដោយដៃ និងលុបបំបាត់ការស្មានពីការបិទភ្ជាប់។
សមត្ថភាពទាំងនេះរួមគ្នាប្រែក្លាយ Xygeni ទៅជាកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី និងអ្នកផ្គត់ផ្គង់ពិតប្រាកដសម្រាប់អ្នកអភិវឌ្ឍន៍ មិនមែនគ្រាន់តែសម្រាប់ការអនុលោមតាមច្បាប់នោះទេ។ អ្នកនឹងការពារមេរោគ ការរំលោភលើអាជ្ញាប័ណ្ណ និងការរសាត់បាត់ពីការពឹងផ្អែក មុនពេលដែលពួកវាបង្កការខូចខាត។
កម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបី ទល់នឹង ការគ្រប់គ្រងកម្រិតកូដ
| លក្ខណៈពិសេស / តំបន់ហានិភ័យ | កម្មវិធីហានិភ័យអ្នកលក់ចាស់ | វេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបី Xygeni |
|---|---|---|
| តាមដានទិន្នន័យផ្នែកច្បាប់ និងលទ្ធកម្ម | ✅ចាស | ✅ បាទ/ចាស (តាមរយៈ SBOM + ទិន្នន័យមេតាអាជ្ញាប័ណ្ណ) |
| វិភាគភាពអាស្រ័យនៃកូដ | ❌ទេ | ✅ បាទ/ចាស (ពេលវេលាជាក់ស្តែង) SCA ជាមួយ SBOM ជំនាន់) |
| រកឃើញកញ្ចប់ដែលត្រូវបានបោះបង់ចោល ឬមិនបានថែទាំ | ❌ទេ | ✅ បាទ/ចាស (តាមរយៈទិន្នន័យមេតា + ការវិភាគថែទាំ) |
| កំណត់អត្តសញ្ញាណអាជ្ញាប័ណ្ណដែលមានហានិភ័យ ឬអាជ្ញាប័ណ្ណ Copyleft | ⚠️ ដោយផ្នែក (ការពិនិត្យដោយដៃ) | ✅ បាទ/ចាស (ការរកឃើញហានិភ័យអាជ្ញាប័ណ្ណដោយស្វ័យប្រវត្តិ) |
| រារាំងមេរោគដែលស្គាល់ និងមិនស្គាល់ | ❌ទេ | ✅ បាទ/ចាស (តាមរយៈការព្រមានមុន + ការស្កេនឥរិយាបថ) |
| ផ្តល់អាទិភាពដល់ចំណុចខ្សោយដែលអាចកេងប្រវ័ញ្ចបាន | ❌ទេ | ✅ បាទ/ចាស (ភាពអាចទៅដល់បាន + ការដាក់ពិន្ទុ EPSS) |
| បង្កើតការកែតម្រូវដោយស្វ័យប្រវត្តិ pull requests | ❌ទេ | ✅ បាទ/ចាស (ជួសជុលដោយស្វ័យប្រវត្តិ + PR ច្រើន) |
| រួមបញ្ចូលទៅក្នុង CI/CD pipelines | ❌ទេ | ✅ បាទ/ចាស (មុនពេលបញ្ចូលចូលគ្នា មុនពេលដាក់ពង្រាយ ច្រកបញ្ជាក់) |
| បំពេញតាមតម្រូវការភាគីទីបី DORA / NIS2 | ⚠️ ចំនួនមានកំណត់ | ✅ បាទ/ចាស (លេខកូដ អាជ្ញាប័ណ្ណ និងការគ្របដណ្តប់ប្រភព) |
៥. ការប្រើប្រាស់កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីដើម្បីរក្សាការអនុលោមតាម DORA និង NIS2
សន្តិសុខមិនមែនគ្រាន់តែការពារខ្លួនអ្នកនោះទេ pipelineវាក៏និយាយអំពីការបញ្ជាក់ថាអ្នកកំពុងធ្វើវាផងដែរ។ ខណៈពេលដែលបទប្បញ្ញត្តិថ្មីលើកកម្ពស់ស្តង់ដារ ក្រុមហ៊ុននានាត្រូវការវេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបីដែលជួយបំពេញតាមការអនុលោមដោយមិនរារាំងការដឹកជញ្ជូន។
ចូរយើងពន្យល់ពីរបៀបដែល Xygeni ធ្វើឱ្យរឿងនេះអាចធ្វើទៅបាន។
DORA និង NIS2៖ ពីអ្នកលក់ភាគីទីបីទៅជាប្រភពបើកចំហ
ចំពោះ ច្បាប់នៃភាពធន់នឹងប្រតិបត្តិការឌីជីថល (DORA) និង សេចក្តីណែនាំ NIS2 ទាំងពីរជំរុញឱ្យមានការត្រួតពិនិត្យភាគីទីបីកាន់តែតឹងរ៉ឹង។ ទោះជាយ៉ាងណាក៏ដោយ ពួកវាមិនបញ្ឈប់នៅចំពោះអ្នកលក់នោះទេ។ ច្បាប់ទាំងនេះរួមបញ្ចូលយ៉ាងច្បាស់លាស់នូវសមាសធាតុកម្មវិធីដែលអ្នកប្រើនៅក្នុងជង់របស់អ្នក ជាពិសេសប្រភពបើកចំហ។
ដូច្នេះ កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីរបស់អ្នកត្រូវតែ៖
- តាមដានសមាសធាតុ OSS ក្នុងពេលវេលាជាក់ស្តែង
- រកឃើញការគំរាមកំហែងដែលគេស្គាល់ និងមិនស្គាល់ (រួមទាំងមេរោគ)
- អនុវត្តការអនុលោមតាមអាជ្ញាប័ណ្ណ
- តាមដានប្រភពដើម និងភាពសុចរិតនៃកម្មវិធី
- រក្សាភាពទាន់សម័យ SBOM ក្នុងមួយការចេញផ្សាយ
Xygeni ធ្វើទាំងអស់នេះភ្លាមៗ ដោយបញ្ចូលវាទៅក្នុងឧបករណ៍ដែលមានស្រាប់របស់អ្នក CI/CD និងឧបករណ៍ត្រួតពិនិត្យកំណែ។ គ្មានជំហានបន្ថែមទេ។
បទបញ្ជាប្រតិបត្តិលេខ ១៤០២៨ និង SBOM តម្រូវការ
នៅសហរដ្ឋអាមេរិក EO ០ ធ្វើឱ្យមាន SBOMតម្រូវការផ្នែកច្បាប់សម្រាប់អ្នកផ្តល់កម្មវិធីសហព័ន្ធ។ ប៉ុន្តែសូម្បីតែនៅខាងក្រៅរដ្ឋាភិបាលក៏ដោយ អ្នកលក់ឥឡូវនេះត្រូវតែបង្ហាញតម្លាភាពពេញលេញលើអ្វីដែលមាននៅក្នុងការបង្កើតរបស់ពួកគេ។
Xygeni ជួយអ្នកឱ្យឈានមុខគេ៖
- វាបង្កើតដោយស្វ័យប្រវត្តិ SBOMសម្រាប់រាល់ការបង្កើតនៅក្នុង SPDX ឬ CycloneDX
- វាចុះហត្ថលេខា និងរក្សាទុករបស់ទាំងនេះ SBOMs រួមជាមួយនឹងវត្ថុបុរាណសាងសង់
- វារួមបញ្ចូលទិន្នន័យមេតាអាជ្ញាប័ណ្ណ និងចំណុចខ្សោយ
- វាគាំទ្រទាំងការចុះបញ្ជីសាធារណៈ និងការផ្ទុកវត្ថុបុរាណឯកជន
ជាមួយនឹងកម្រិតនៃការតាមដាននេះ អ្នកអាចឆ្លងកាត់ការធ្វើសវនកម្ម ឆ្លើយតបទៅនឹងសំណួររបស់អតិថិជន និងរក្សាតម្លាភាពកម្មវិធីពេញលេញក្នុងទ្រង់ទ្រាយធំ។
ការបញ្ជាក់ជាបន្តបន្ទាប់ និងការអនុវត្តគោលនយោបាយ
Xygeni មិនមែនគ្រាន់តែជាម៉ាស៊ីនស្កេននោះទេ។ វាអនុវត្តការជឿទុកចិត្តដោយស្វ័យប្រវត្តិដោយប្រើ៖
- បានចុះហត្ថលេខាលើ ការបញ្ជាក់នៅក្នុង toto
- ច្រកទ្វារគោលនយោបាយពេលវេលាជាក់ស្តែងដោយផ្អែកលើលទ្ធផលស្កេន
- កណ្តាល។ dashboardសម្រាប់ការត្រួតពិនិត្យ និងការត្រួតពិនិត្យការអនុលោម
នេះជួយក្រុមរបស់អ្នកបង្ហាញថាហានិភ័យភាគីទីបីទាំងអស់ មិនថាផ្អែកលើអ្នកលក់ ឬផ្អែកលើកូដនោះទេ ត្រូវបានកំណត់អត្តសញ្ញាណ ផ្ទៀងផ្ទាត់ និងគ្រប់គ្រង។
ការអនុលោមតាមអ្នកអភិវឌ្ឍន៍ជាមុន
មិនដូចកម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបីចាស់ទេ Xygeni មិនតម្រូវឱ្យមានលំហូរការងារថ្មីទេ។ អ្នកអភិវឌ្ឍន៍នៅតែធ្វើការដូចធម្មតា ខណៈពេលដែលវេទិកាដោះស្រាយអាជ្ញាប័ណ្ណ មេរោគ និង SBOM ការផ្ទៀងផ្ទាត់នៅពីក្រោយឆាក។
តុល្យភាពរវាងស្វ័យប្រវត្តិកម្ម និងភាពមើលឃើញនេះធានាថា៖
- អ្នកអភិវឌ្ឍន៍មិនបន្ថយល្បឿនទេ
- ក្រុមសន្តិសុខនៅតែគ្រប់គ្រង
- អ្នកសវនករទទួលបានការតាមដានពេញលេញ
ហើយនៅទីបំផុត អង្គការរបស់អ្នកនៅតែអនុលោមតាមច្បាប់ដោយគ្មានការកកិត។
៦. ហេតុអ្វីបានជាការគ្របដណ្តប់លើវេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបីត្រូវតែចាប់ផ្តើមជាមួយកូដ
ហានិភ័យភាគីទីបីលែងគ្រាន់តែជាបញ្ហាការផ្គត់ផ្គង់ទៀតហើយ។ ផ្ទុយទៅវិញ វាគឺជាបញ្ហាកម្មវិធីដែលអ្នកអភិវឌ្ឍន៍ប្រឈមមុខជារៀងរាល់ថ្ងៃ។ ការប៉ះពាល់របស់អ្នកកើតចេញពីការពឹងផ្អែកដែលមិនគួរឱ្យទុកចិត្ត បណ្ណាល័យហួសសម័យ កញ្ចប់ព្យាបាទ និងការរំលោភលើអាជ្ញាប័ណ្ណដែលលាក់ទុកយ៉ាងជ្រៅនៅក្នុងជង់របស់អ្នក។
ទោះបីជាក្រុមជាច្រើននៅតែពឹងផ្អែកលើឧបករណ៍ប្រពៃណីក៏ដោយ កម្មវិធីគ្រប់គ្រងហានិភ័យរបស់អ្នកលក់ភាគីទីបីចាស់ មិនត្រូវបានរចនាឡើងដើម្បីដោះស្រាយកម្រិតស្មុគស្មាញនេះទេ។ វាផ្តោតលើអ្នកលក់ មិនមែនកូដទេ។ ជាលទ្ធផល វាបន្សល់ទុកចំណុចខ្វាក់ដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ចបាន។ នៅក្នុង DevOps ទំនើប អ្នកត្រូវការច្រើនជាងបញ្ជីត្រួតពិនិត្យ។ អ្នកត្រូវការ វេទិកាគ្រប់គ្រងហានិភ័យភាគីទីបី ដែលពិតជាស្កេនអ្វីដែលអ្នកសាងសង់ និងធានាសុវត្ថិភាពអ្វីដែលអ្នកដឹកជញ្ជូន។
នោះហើយជាអ្វីដែល Xygeni ផ្តល់ជូន។ វាលើសពីការវិភាគកម្រិតផ្ទៃ ហើយផ្តល់ឱ្យក្រុមរបស់អ្នកនូវការការពារពិតប្រាកដ។ ពីការរកឃើញមេរោគ និង SBOM ស្វ័យប្រវត្តិកម្មចំពោះការតាមដានអាជ្ញាប័ណ្ណ និងការកំណត់អាទិភាពដោយផ្អែកលើលទ្ធភាពទៅដល់ វាជួយអ្នក៖
- គ្រប់គ្រងអ្វីដែលចូលទៅក្នុងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកមុនពេលវាឈានដល់ការផលិត
- អនុលោមតាមក្របខ័ណ្ឌដូចជា DORA, NIS2 និង EO 14028 យ៉ាងងាយស្រួល
- ដោះស្រាយបញ្ហាដោយស្វ័យប្រវត្តិជាមួយ pull request ការជួសជុលនៅក្នុងបរិបទ
- បង្ហាញពីទំនុកចិត្តលើរាល់ការសាងសង់ ការជួសជុលឡើងវិញ និង pipeline ជាប់លាប់

