






ដូចដែលយើងបានពិភាក្សានៅក្នុងខ្លឹមសារមុនរបស់យើងលើ software supply chain securityយើងបានស្វែងយល់ពីគោលគំនិតនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ និងផលប៉ះពាល់ដែលអាចកើតមានរបស់វាទៅលើអង្គការនានា។ ការវាយប្រហារទាំងនេះច្រើនតែកេងប្រវ័ញ្ចភាពងាយរងគ្រោះពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី (SDLC) បង្កហានិភ័យសំខាន់ៗនៅគ្រប់ដំណាក់កាល។ ថ្ងៃនេះ យើងនឹងស្វែងយល់ពីអ្វីដែលរីករាលដាលបំផុត software supply chain security ការគំរាមកំហែងដែលកើតឡើងនៅដំណាក់កាលប្រភព។
ជាដំបូង និងសំខាន់បំផុត វាមានសារៈសំខាន់ណាស់ក្នុងការកំណត់ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ និងការវាយប្រហារជាក់លាក់ Software Supply Chain Security ការគំរាមកំហែងដែលកើតឡើងនៅដំណាក់កាលប្រភព។
និយមន័យនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី
វិទ្យាស្ថានជាតិអាមេរិក Standardវិទ្យាសាស្ត្រ និងបច្ចេកវិទ្យា (NIST) កំណត់ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី «នៅពេលដែលការវាយប្រហារកើតឡើង នៅពេលដែលជនល្មើសគំរាមកំហែងតាមអ៊ីនធឺណិតជ្រៀតចូលបណ្តាញរបស់អ្នកលក់កម្មវិធី ហើយប្រើប្រាស់កូដព្យាបាទដើម្បីសម្របសម្រួលកម្មវិធី មុនពេលអ្នកលក់ផ្ញើវាទៅអតិថិជនរបស់ពួកគេ។ កម្មវិធីដែលរងការសម្របសម្រួលបន្ទាប់មកសម្របសម្រួលទិន្នន័យ ឬប្រព័ន្ធរបស់អតិថិជន។ កម្មវិធីដែលទើបទទួលបានថ្មីអាចត្រូវបានសម្របសម្រួលតាំងពីដំបូង ឬការសម្របសម្រួលអាចកើតឡើងតាមរយៈមធ្យោបាយផ្សេងទៀតដូចជាបំណះ ឬកម្មវិធីជួសជុល។ ក្នុងករណីទាំងនេះ ការសម្របសម្រួលនៅតែកើតឡើងមុនពេលបំណះ ឬកម្មវិធីជួសជុលចូលទៅក្នុងបណ្តាញរបស់អតិថិជន។ ការវាយប្រហារប្រភេទនេះប៉ះពាល់ដល់អ្នកប្រើប្រាស់ទាំងអស់នៃកម្មវិធីដែលរងការសម្របសម្រួល ហើយអាចមានផលវិបាកយ៉ាងទូលំទូលាយសម្រាប់រដ្ឋាភិបាល ហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ និងអតិថិជនកម្មវិធីវិស័យឯកជន»។"
ដំណាក់កាលប្រភព Software Supply Chain Security ការគំរាមកំហែង
ដំណាក់កាលប្រភពនៃវដ្តជីវិតខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរួមមានដំណាក់កាលដំបូងនៃការអភិវឌ្ឍន៍កម្មវិធី ចាប់ពីការបង្កើតគំនិតរហូតដល់ការបង្កើតកូដប្រភព។ ដំណាក់កាលនេះពាក់ព័ន្ធនឹងការជ្រើសរើសឧបករណ៍ បណ្ណាល័យ និងសមាសធាតុ ក៏ដូចជាការអភិវឌ្ឍ និងការអនុវត្តមុខងារស្នូលរបស់កម្មវិធី។
Software supply chain security ការគំរាមកំហែងនៅក្នុងដំណាក់កាលប្រភពសំដៅទៅលើភាពងាយរងគ្រោះផ្នែកសុវត្ថិភាពដែលអាចត្រូវបានកេងប្រវ័ញ្ចដើម្បីណែនាំការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាត ឬព្យាបាទចំពោះកូដប្រភព។ នេះរួមបញ្ចូលទាំងការគំរាមកំហែងពីបុគ្គលដែលគ្មានការអនុញ្ញាត និងបុគ្គលដែលមានការអនុញ្ញាតដែលណែនាំការផ្លាស់ប្តូរដែលគ្មានការអនុញ្ញាត។
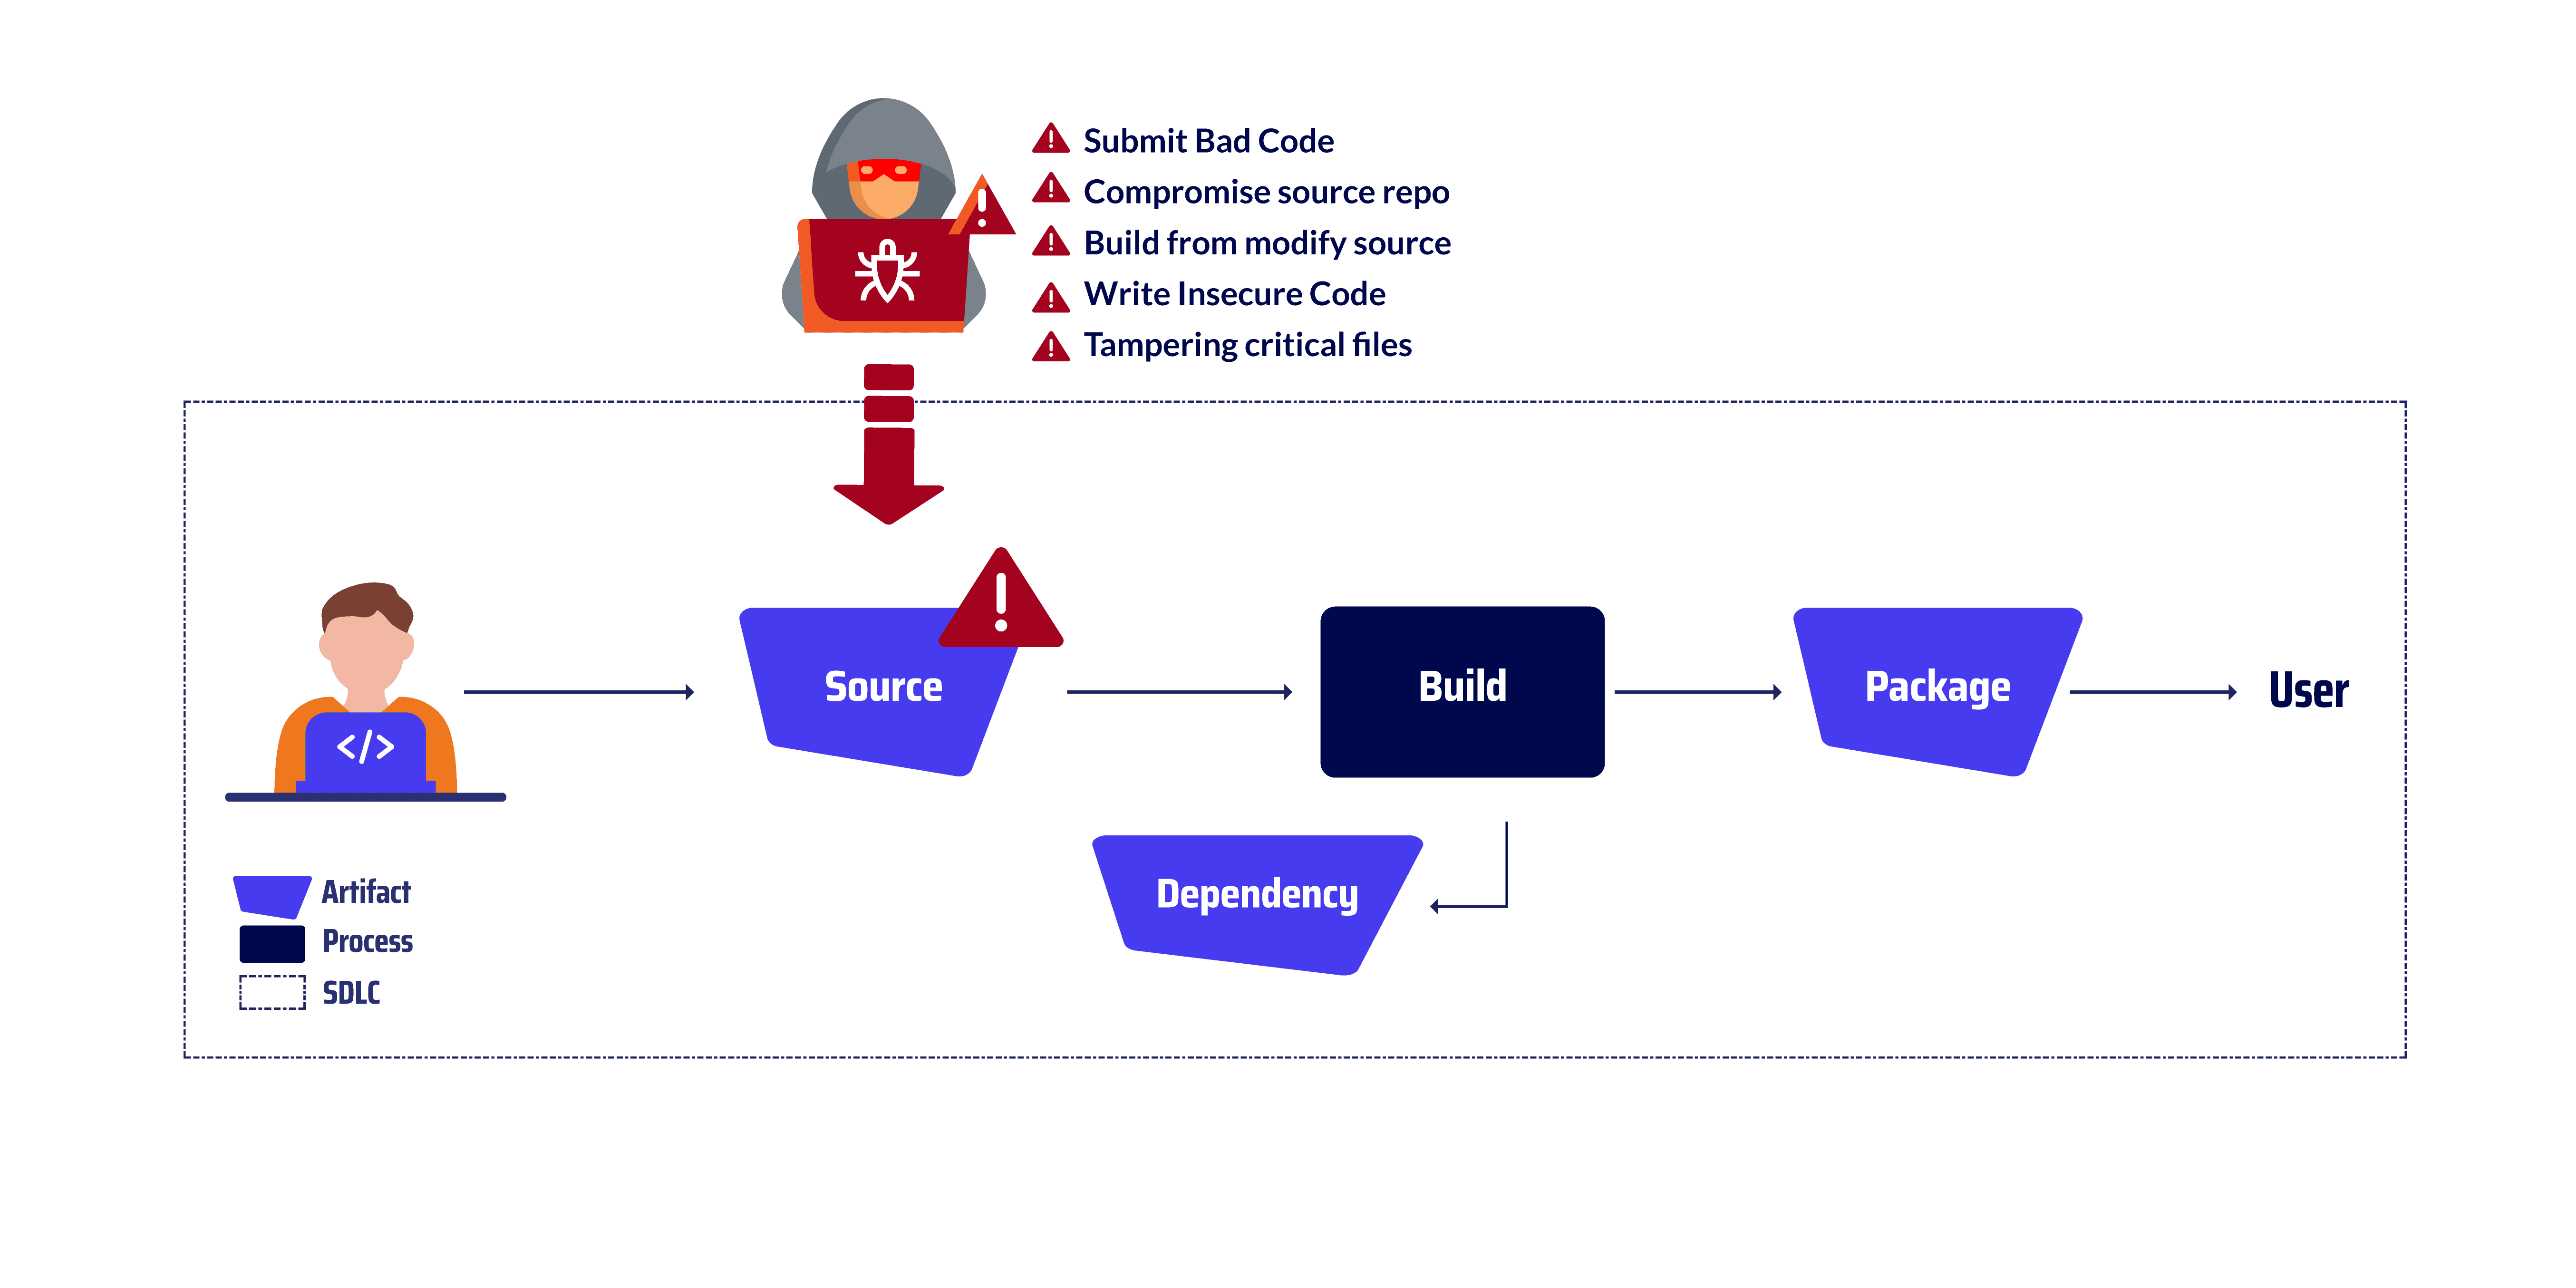
ឧទាហរណ៍នៃការគំរាមកំហែងប្រភព
ដាក់ស្នើលេខកូដមិនល្អ
ការដាក់ស្នើលេខកូដមិនល្អសំដៅទៅលើការអនុវត្តនៃ commitការបញ្ជូនកូដទៅកាន់ឃ្លាំងប្រភពដែលមានពិការភាព កំហុស ឬភាពងាយរងគ្រោះ។ នេះអាចមានចាប់ពីកូដព្យាបាទដែលបញ្ចូលដោយចេតនាដើម្បីសម្របសម្រួលភាពសុចរិត ឬសុវត្ថិភាពនៃកម្មវិធី រហូតដល់កូដដោយអចេតនាដែលណែនាំកំហុស ឬភាពងាយរងគ្រោះដោយសារតែការអនុវត្តការសរសេរកូដមិនល្អ ឬកង្វះការធ្វើតេស្ត។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺ ការវាយប្រហារ NPM. នៅឆ្នាំ ២០២២ ពួក Hacker ម្នាក់បានជ្រៀតចូលទៅក្នុងឃ្លាំងកូដប្រភពនៃបណ្ណាល័យកម្មវិធីប្រភពបើកចំហដ៏ពេញនិយមមួយដែលមានឈ្មោះថា npm។ ពួក Hacker រូបនេះបានបញ្ចូលកូដព្យាបាទទៅក្នុងកូដរបស់បណ្ណាល័យ ដែលអនុញ្ញាតឱ្យពួកគេទទួលបានសិទ្ធិចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងបណ្ណាល័យ។ កូដព្យាបាទនេះអនុញ្ញាតឱ្យពួក Hacker លួចទិន្នន័យពីប្រព័ន្ធដែលរងផលប៉ះពាល់ ដំឡើងមេរោគ និងរំខានដល់ប្រតិបត្តិការ។ ការវាយប្រហារនេះបានប៉ះពាល់ដល់អង្គការជាច្រើន រួមទាំងភ្នាក់ងាររដ្ឋាភិបាល អាជីវកម្ម និងបុគ្គល។
ឃ្លាំងផ្ទុកប្រភពសម្របសម្រួល
សត្រូវទទួលបានការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាតទៅកាន់ឃ្លាំងកូដប្រភព (SCM) និងណែនាំការផ្លាស់ប្តូរដែលមានគំនិតអាក្រក់ ឬលុបកូដស្របច្បាប់។ នេះអាចសម្រេចបានតាមរយៈវិធីសាស្រ្តផ្សេងៗ ដូចជាការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះនៅក្នុង SCMធ្វើឱ្យខូចដល់ព័ត៌មានសម្ងាត់របស់អ្នកអភិវឌ្ឍន៍ដែលមានសិទ្ធិចូលប្រើឃ្លាំង ឬការទទួលបានសិទ្ធិចូលប្រើហេដ្ឋារចនាសម្ព័ន្ធមូលដ្ឋានដែលបង្ហោះ SCMឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺ ការវាយប្រហារ PHP។ អ្នកវាយប្រហារម្នាក់បានលួចចូលម៉ាស៊ីនមេ Git ដែលបង្ហោះដោយខ្លួនឯងរបស់ PHP ដែលជាឃ្លាំងផ្ទុកទិន្នន័យដែលមានសុវត្ថិភាពសម្រាប់រក្សាទុក និងគ្រប់គ្រងកូដប្រភពសម្រាប់ភាសាសរសេរកម្មវិធី PHP។ អ្នកវាយប្រហារអាចចាក់មេរោគព្យាបាទពីរចូលទៅក្នុងម៉ាស៊ីនមេ Git ដែលបង្ហោះដោយខ្លួនឯងរបស់ PHP។ commits ទៅក្នុងមូលដ្ឋានកូដសំខាន់នៃ PHP។ ទាំងនេះ commitបានបន្ថែម Backdoor ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារទទួលបានការចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ការដំឡើង PHP។ Backdoor ទាំងនេះអនុញ្ញាតឱ្យអ្នកវាយប្រហារប្រតិបត្តិកូដតាមអំពើចិត្តលើការដំឡើង PHP ណាមួយ ដែលអាចត្រូវបានប្រើដើម្បីលួចទិន្នន័យ ដំឡើងមេរោគ ឬរំខានដល់ប្រតិបត្តិការ។ ការវាយប្រហារនេះក៏បានបណ្តាលឱ្យខូចខាតកេរ្តិ៍ឈ្មោះយ៉ាងខ្លាំងដល់ PHP ផងដែរ ព្រោះវាបានលើកឡើងនូវការព្រួយបារម្ភអំពីសុវត្ថិភាពនៃភាសាសរសេរកម្មវិធី។
បង្កើតពីប្រភពដែលបានកែប្រែ
សត្រូវទទួលបានច្បាប់ចម្លងនៃកូដប្រភពពីប្រភពផ្សេងក្រៅពីឃ្លាំងកូដប្រភពផ្លូវការ ហើយប្រើប្រាស់វាដើម្បីបង្កើត និងដាក់ពង្រាយកម្មវិធី។ កូដប្រភពដែលបានកែប្រែនេះអាចមានកូដព្យាបាទ ទ្វារក្រោយ ឬការផ្លាស់ប្តូរដែលបង្កគ្រោះថ្នាក់ផ្សេងទៀតដែលអាចធ្វើឱ្យខូចដល់ភាពសុចរិត មុខងារ ឬសុវត្ថិភាពរបស់កម្មវិធី។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺ Webmin ការវាយប្រហារ. អ្នកវាយប្រហារម្នាក់បានទទួលសិទ្ធិចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ហេដ្ឋារចនាសម្ព័ន្ធសាងសង់របស់ Webmin ដែលទទួលខុសត្រូវចំពោះការចងក្រង និងវេចខ្ចប់កម្មវិធី Webmin។ អ្នកវាយប្រហារបានកែប្រែហេដ្ឋារចនាសម្ព័ន្ធសាងសង់ដើម្បីប្រើឯកសារប្រភពដែលមិនមាននៅក្នុងឃ្លាំងប្រភព Webmin ផ្លូវការ។
សរសេរកូដមិនមានសុវត្ថិភាព
ការអនុវត្តការសរសេរកូដដែលមិនមានសុវត្ថិភាព ទាំងដោយចេតនា ឬដោយអចេតនា អាចនាំមកនូវភាពងាយរងគ្រោះដល់កម្មវិធី។ ភាពងាយរងគ្រោះទាំងនេះអាចត្រូវបានវាយប្រហារដោយអ្នកវាយប្រហារដើម្បីទទួលបានការចូលប្រើដោយគ្មានការអនុញ្ញាត កែប្រែ ឬលួចទិន្នន័យ ឬរំខានដល់ប្រតិបត្តិការ។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រនេះគឺ ការវាយប្រហារ Apache Strutsនៅឆ្នាំ ២០០៣ ពួក Hacker ម្នាក់បានជ្រៀតចូលទៅក្នុងឃ្លាំងកូដប្រភពនៃបណ្ណាល័យកម្មវិធីប្រភពបើកចំហមួយដែលមានឈ្មោះថា Apache Struts។ ពួក Hacker រូបនេះបានបញ្ចូលភាពងាយរងគ្រោះមួយទៅក្នុងបណ្ណាល័យដែលអនុញ្ញាតឱ្យពួកគេទទួលបានសិទ្ធិចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងបណ្ណាល័យ។ ចំណុចខ្សោយនេះអនុញ្ញាតឱ្យពួក Hacker ប្រតិបត្តិកូដតាមអំពើចិត្តលើប្រព័ន្ធដែលរងផលប៉ះពាល់ ដែលអាចប្រើដើម្បីលួចទិន្នន័យ ដំឡើងមេរោគ និងរំខានដល់ប្រតិបត្តិការ។ ការវាយប្រហារនេះបានប៉ះពាល់ដល់អង្គការជាច្រើន រួមទាំងភ្នាក់ងាររដ្ឋាភិបាល អាជីវកម្ម និងបុគ្គល។
ការក្លែងបន្លំឯកសារសំខាន់ៗ
ការផ្លាស់ប្តូរ ឬការកែប្រែឯកសារសំខាន់ៗនៅក្នុងវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធីអាចមានផលវិបាកធ្ងន់ធ្ងរ រួមទាំងការដាក់បញ្ចូលកូដព្យាបាទ ការធ្វើឱ្យខូចទិន្នន័យរសើប និងការរំខានដល់ប្រតិបត្តិការកម្មវិធី។ ឧទាហរណ៍នៃការវាយប្រហារវ៉ិចទ័រកែប្រែនេះគឺ ការវាយប្រហាររបស់ Maven. នៅឆ្នាំ ២០២០ ពួក Hacker បានជ្រៀតចូលទៅក្នុងឃ្លាំងកូដប្រភពនៃបណ្ណាល័យកម្មវិធីប្រភពបើកចំហដ៏ពេញនិយមមួយដែលមានឈ្មោះថា Maven។ ពួក Hacker បានបញ្ចូលកូដព្យាបាទទៅក្នុងឯកសារ pom.xml របស់បណ្ណាល័យ ដែលត្រូវបានប្រើដើម្បីកំណត់រចនាសម្ព័ន្ធដំណើរការសាងសង់។ កូដព្យាបាទអនុញ្ញាតឱ្យពួក Hacker ចាក់ dependencies របស់ពួកគេទៅក្នុងដំណើរការសាងសង់ ដែលបន្ទាប់មកត្រូវបានរួមបញ្ចូលនៅក្នុងកម្មវិធីដែលបានចងក្រង។ dependencies ទាំងនេះមាន backdoor ដែលអនុញ្ញាតឱ្យពួក Hacker ទទួលបានការចូលប្រើដោយគ្មានការអនុញ្ញាតទៅកាន់ប្រព័ន្ធរបស់អង្គការដែលបានដំឡើងកម្មវិធី។
ការសម្អាតផ្លូវ៖ ការធ្វើឱ្យប្រតិបត្តិការមានភាពរលូនជាមួយនឹងទិដ្ឋភាពច្បាស់លាស់
បោះជំហានហួសពីអាណាចក្រនៃសុវត្ថិភាព ហើយអ្នកនឹងឃើញថាការមើលឃើញខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នកធ្វើបានច្រើនជាងការការពារ - វាដូចជាការបើកភ្លើងនៅក្នុងបន្ទប់ងងឹត ដែលបង្ហាញពីផ្លូវលឿនបំផុត និងមានប្រសិទ្ធភាពបំផុតតាមរយៈប្រតិបត្តិការរបស់អ្នក។ វាផ្តល់ឱ្យក្រុមនូវទិដ្ឋភាពពីលើអាកាសនៃប្រព័ន្ធអេកូឡូស៊ីអភិវឌ្ឍន៍ ដែលអនុញ្ញាតឱ្យពួកគេកំណត់អត្តសញ្ញាណទ្រព្យសកម្មដែលលែងត្រូវការ និងធាតុដែលមិនបានថែទាំ។ ភាពច្បាស់លាស់នេះមានប្រយោជន៍ជាពិសេសនៅក្នុងគម្រោងទ្រង់ទ្រាយធំដែលអង្គភាព និងសមាសធាតុជាច្រើនជាប់គ្នា។
សុន្ទរកថាចុងក្រោយ
ដោយការយល់ដឹងអំពីប្រភេទផ្សេងៗនៃដំណាក់កាលប្រភព software supply chain security ដើម្បីទប់ទល់នឹងការគំរាមកំហែង និងការអនុវត្តវិធានការសន្តិសុខសមស្រប អង្គការនានាអាចជួយការពារខ្លួនពីការវាយប្រហារដ៏សាហាវទាំងនេះ។
- ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីអាចបញ្ចូលកូដព្យាបាទទៅក្នុងកម្មវិធីនៅដំណាក់កាលណាមួយនៃវដ្តជីវិតអភិវឌ្ឍន៍ រួមទាំងដំណាក់កាលប្រភពផងដែរ។
- ការគំរាមកំហែងដំណាក់កាលប្រភពរួមមានការដាក់ស្នើកូដមិនល្អ ការធ្វើឱ្យខូចឃ្លាំងប្រភព ការបង្កើតពីប្រភពដែលបានកែប្រែ ការសរសេរកូដដែលមិនមានសុវត្ថិភាព និងការកែប្រែឯកសារសំខាន់ៗ។
- អង្គការនានាត្រូវអនុវត្តវិធានការសន្តិសុខដ៏ទូលំទូលាយពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី ដើម្បីកាត់បន្ថយហានិភ័យនៃការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
ចង់នៅមុខគេក្នុងវិស័យនេះ software supply chain security?
សូមរង់ចាំតាមដានរបស់យើង។ ស៊េរីប្លុកនាពេលខាងមុខជាកន្លែងដែលយើងនឹងស្វែងយល់ពីការវាយប្រហារទូទៅបំផុតដែលកើតឡើងពេញមួយវដ្តជីវិតនៃការអភិវឌ្ឍន៍កម្មវិធី។ ពី ដំណាក់កាលសាងសង់ ចាប់ពីការដាក់ពង្រាយ និងលើសពីនេះ យើងនឹងបំពាក់អ្នកនូវចំណេះដឹង និងយុទ្ធសាស្ត្រ ដើម្បីការពារអង្គការរបស់អ្នកពីការគំរាមកំហែងដ៏អាក្រក់ទាំងនេះ។
កុំខកខាន! ជាវប្លក់របស់យើងថ្ងៃនេះ ហើយក្លាយជាអ្នកដំបូងគេដែលបានដឹងអំពីការយល់ដឹងចុងក្រោយបំផុតរបស់យើង software supply chain security.
យើងអាចរួមគ្នាកសាងប្រព័ន្ធអេកូឡូស៊ីកម្មវិធីដែលមានភាពធន់ និងមានសុវត្ថិភាពជាងមុនសម្រាប់ទាំងអស់គ្នា។
មើលវីដេអូសាកល្បងរបស់យើង
