






ការរក្សាសុវត្ថិភាពកម្មវិធីគឺមានសារៈសំខាន់ជាងពេលណាៗទាំងអស់។ នៅឆ្នាំ 2024 ជាង CVE ថ្មីចំនួន 54,000 ត្រូវបានបោះពុម្ពផ្សាយ ដែលជាចំនួនបំបែកកំណត់ត្រា។ ការកើនឡើងនេះបង្ហាញពីល្បឿននៃការវាយប្រហារដែលកំពុងកើនឡើង ជាពិសេសនៅពេលដែលកម្មវិធីទំនើបៗពឹងផ្អែកច្រើនលើកូដប្រភពបើកចំហ និងកញ្ចប់ភាគីទីបី។ នោះហើយជាមូលហេតុដែល ស្កា ទល់នឹង sast ការជជែកដេញដោលមិនមែនគ្រាន់តែជាបច្ចេកទេសនោះទេ វាជាយុទ្ធសាស្ត្រ។ ជំនួសឱ្យការជ្រើសរើសមួយលើសពីមួយទៀត ក្រុមដែលគិតគូរពីសន្តិសុខប្រើប្រាស់ទាំងពីរ។ SAST ចាប់កំហុស និងចំណុចខ្វះខាតនៅក្នុងកូដរបស់អ្នកតាំងពីដំបូង។ SCA តាមដានបញ្ហានានាក្នុងដំណើរការផលិតមុនពេលវាចូលទៅក្នុងផលិតកម្ម។ ឧបករណ៍ផ្សេងៗគ្នា ស្រទាប់ផ្សេងៗគ្នា ប៉ុន្តែរួមគ្នា ពួកវាបិទចន្លោះប្រហោងពិតប្រាកដ។
នៅក្នុងការណែនាំនេះ យើងបំបែកភាពខុសគ្នារវាង sast និងស្ការបៀបដែលពួកគេធ្វើការជាមួយគ្នា និងរបៀប ស៊ីហ្គេនី បង្រួបបង្រួមពួកវាទៅជាវេទិកាតែមួយដែលបង្កើតឡើងសម្រាប់ DevSecOps។
តើអ្វីជា SAST?
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST) គឺដូចជាការមានប្រព័ន្ធព្រមានជាមុនសម្រាប់កូដផ្ទាល់ខ្លួនរបស់អ្នក។ តាមរយៈការស្កេនកូដប្រភព បៃត៍កូដ និងប៊ីណារី SAST កំណត់អត្តសញ្ញាណចំណុចខ្សោយជាយូរមកហើយមុនពេលវាក្លាយជាបញ្ហា។ ឧទាហរណ៍ វាសម្គាល់បញ្ហាដូចជាការចាក់ SQL ឬ ស្គ្រីបឆ្លងគេហទំព័រ (XSS) ខណៈពេលដែលកូដនៅតែស្ថិតក្នុងការអភិវឌ្ឍន៍។
អត្ថប្រយោជន៍សំខាន់ៗរបស់ SAST:
- ការរកឃើញមុន៖ រកឃើញចំណុចខ្សោយតាំងពីដំបូង ដែលជួយសន្សំសំចៃពេលវេលា និងថវិកាលើការជួសជុលនៅពេលក្រោយ។
- ការគ្របដណ្តប់ទូលំទូលាយ៖ ពិនិត្យកូដផ្ទាល់ខ្លួនទាំងអស់យ៉ាងហ្មត់ចត់ ដោយធ្វើឱ្យប្រាកដថាគ្មានអ្វីខកខានឡើយ។
- មតិប្រតិកម្មពេលវេលាពិត៖ ណែនាំអ្នកអភិវឌ្ឍន៍នៅពេលពួកគេសរសេរ ដោយធ្វើឱ្យប្រាកដថាគុណភាពកូដកាន់តែប្រសើរ។
- ការកែលម្អគុណភាពកូដ៖ បង្កើនសុវត្ថិភាព ខណៈពេលដែលធ្វើអោយប្រសើរឡើងនូវការថែទាំ។
សម័យទំនើប SAST ឧបករណ៍កំពុងវិវឌ្ឍយ៉ាងឆាប់រហ័ស។ ដើម្បីរក្សាប្រសិទ្ធភាព ពួកគេមិនត្រឹមតែរកឃើញបញ្ហាដូចជា SQLi ឬ XSS ប៉ុណ្ណោះទេ ប៉ុន្តែក៏ត្រូវផ្តល់អាទិភាពដល់អ្វីដែលអាចកេងប្រវ័ញ្ចបានពិតប្រាកដ និងផ្តល់ការណែនាំជាក់ស្តែងដល់អ្នកអភិវឌ្ឍន៍។ នេះជាកន្លែងដែលឧបករណ៍ដូចជា Xygeni លេចធ្លោ ប៉ុន្តែយើងនឹងរៀបរាប់លម្អិតអំពីរឿងនោះខាងក្រោម។
តើអ្វីជា SCA?
ទន្ទឹមនឹងនេះដែរ ការវិភាគសមាសភាពកម្មវិធី (SCA) គឺទាំងអស់អំពីការគ្រប់គ្រងហានិភ័យនៅក្នុងការពឹងផ្អែករបស់ភាគីទីបី និងប្រភពបើកចំហ។ ជាមួយនឹងកម្មវិធីទំនើបៗដែលពឹងផ្អែកយ៉ាងខ្លាំងទៅលើសមាសធាតុប្រភពបើកចំហ—ជាញឹកញាប់រហូតដល់ 90%—SCA ក្លាយជារឿងសំខាន់សម្រាប់ការតាមដានភាពងាយរងគ្រោះ និងបញ្ហាអាជ្ញាប័ណ្ណ។
អត្ថប្រយោជន៍សំខាន់ៗរបស់ SCA:
- ការគ្រប់គ្រងភាពអាស្រ័យរក្សាទុកបញ្ជីសម្ភារៈកម្មវិធីរបស់អ្នក (SBOM) ទាន់សម័យ។
- ការរកឃើញភាពងាយរងគ្រោះ: សម្គាល់បញ្ហាដោយប្រើមូលដ្ឋានទិន្នន័យដូចជា អិនវីឌី or OpenSSF.
- ការអនុលោមតាមអាជ្ញាប័ណ្ណ: ជួយអនុលោមតាមតម្រូវការអាជ្ញាប័ណ្ណប្រភពបើកចំហ។
- ការជូនដំណឹងសកម្ម: ស្វែងរកសមាសធាតុហួសសម័យដើម្បីជៀសវាងហានិភ័យដែលលាក់កំបាំង។
តាមរយៈការជួសជុលចំណុចខ្សោយនៅក្នុងការពឹងផ្អែកខាងក្រៅ SAST និង SCA ធ្វើការរួមគ្នាបានល្អដើម្បីផ្តល់នូវសុវត្ថិភាពកម្មវិធីដ៏រឹងមាំ។ ជាងនេះទៅទៀត ការប្រៀបធៀបនៃ SCA vs SAST បង្ហាញពីរបៀបដែលឧបករណ៍ទាំងនេះគាំទ្រគ្នាទៅវិញទៅមក ដោយដោះស្រាយផ្នែកផ្សេងៗនៃបញ្ហាប្រឈមសុវត្ថិភាពកម្មវិធីប្រកបដោយប្រសិទ្ធភាព។
SAST vs SCAភាពខុសគ្នាសំខាន់ៗនៅក្នុងសុវត្ថិភាពកម្មវិធី
| ទិដ្ឋភាព | SAST | SCA |
|---|---|---|
| ការផ្តោតអារម្មណ៍បឋម | កូដប្រភពផ្ទាល់ខ្លួន | ការពឹងផ្អែកពីប្រភពបើកចំហ និងការពឹងផ្អែកពីភាគីទីបី |
| ពេលវេលា | អនុវត្តបានល្អបំផុតក្នុងដំណាក់កាលអភិវឌ្ឍន៍ | ការត្រួតពិនិត្យជាបន្តបន្ទាប់មុន និងក្រោយការដាក់ពង្រាយ |
| ប្រភេទភាពងាយរងគ្រោះ | រកឃើញចំណុចខ្វះខាតក្នុងការសរសេរកូដ (ឧទាហរណ៍ ការចាក់ SQL, XSS) | កំណត់អត្តសញ្ញាណចំណុចខ្សោយដែលគេស្គាល់នៅក្នុងបណ្ណាល័យ និងកញ្ចប់ខាងក្រៅ |
| Scope | វិភាគកូដផ្ទាល់ខ្លួនដែលសរសេរនៅក្នុងផ្ទះ | ស្កេនការពឹងផ្អែកដោយផ្ទាល់ និងអន្តរកាលទាំងអស់នៅក្នុងមូលដ្ឋានកូដ |
| ករណីប្រើប្រាស់ល្អបំផុត | ការធានាសុវត្ថិភាពកម្មវិធីដែលមានកម្មសិទ្ធិ | ការគ្រប់គ្រងហានិភ័យនៅក្នុងសមាសភាគកម្មវិធីប្រភពបើកចំហ និងភាគីទីបី |
| ផលប៉ះពាល់លើការអភិវឌ្ឍន៍ | ធ្វើអោយប្រសើរឡើងនូវការអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាពតាមរយៈមតិប្រតិកម្មតាមពេលវេលាជាក់ស្តែង | ធានានូវការអនុលោមតាមច្បាប់ និងកាត់បន្ថយហានិភ័យពីប្រភពខាងក្រៅដែលមិនទាន់បានផ្ទៀងផ្ទាត់ |
ដូចដែលការប្រៀបធៀបនេះបង្ហាញ SAST និង SCA បម្រើសេវាកម្មផ្សេងៗគ្នា ប៉ុន្តែធ្វើការជាមួយគ្នាបានល្អ។ ការប្រើប្រាស់ពួកវាជាមួយគ្នាធានាថាមិនមានចន្លោះប្រហោងនៅក្នុងយុទ្ធសាស្ត្រសុវត្ថិភាពរបស់អ្នកទេ។
ហេតអ្វីបានជាអ្នក ត្រូវការ ទាំងពីរ SAST និង SCA
ជំនួសឱ្យការជ្រើសរើសរវាង SCA vs SASTទាញយកអត្ថប្រយោជន៍ទាំងពីរដើម្បីបង្កើតការការពារពហុស្រទាប់។ នេះជាមូលហេតុ៖
- ការការពារដ៏ទូលំទូលាយ: SAST គ្របដណ្តប់លើលេខកូដផ្ទាល់ខ្លួន ខណៈពេលដែល SCA ធានាសុវត្ថិភាពនៃការពឹងផ្អែករបស់ភាគីទីបី។
- កាត់បន្ថយផ្ទៃវាយប្រហារពួកវារួមគ្នាលុបបំបាត់ចំណុចខ្សោយនៅក្នុងកម្មវិធីរបស់អ្នក។
- ប្រសិទ្ធភាព៖ លំហូរការងារដែលបានធ្វើឱ្យសាមញ្ញជួយដោះស្រាយភាពងាយរងគ្រោះបានលឿនជាងមុន។
សម្រាប់ការស្វែងយល់កាន់តែស៊ីជម្រៅអំពីការបង្កើតកម្មវិធីដែលមានសុវត្ថិភាព សូមស្វែងយល់លម្អិតនេះ ការណែនាំអំពីការអនុវត្តការសរសេរកូដសុវត្ថិភាព OWASPជាធនធានដ៏មានតម្លៃសម្រាប់អ្នកជំនាញ DevSecOps។ អ្នកក៏អាចមើលវគ្គ SafeDev Talk របស់យើងនៅលើ SCA vs SAST - តើពួកគេបំពេញគ្នាទៅវិញទៅមកយ៉ាងដូចម្តេចដើម្បីសន្តិសុខកាន់តែរឹងមាំ?
ហេតុអ្វី SAST និង SCA សារៈសំខាន់នៅឆ្នាំ ២០២៥៖ បរិបទនៃតម្រូវការសុវត្ថិភាពកម្មវិធីទំនើប
ក្រុមសន្តិសុខសព្វថ្ងៃនេះមិនត្រឹមតែជួសជុលកំហុសឆ្គងប៉ុណ្ណោះទេ។ ពួកគេកំពុងការពារបញ្ហាសំខាន់ៗ pipelineការគ្រប់គ្រងហានិភ័យនៅទូទាំងការពឹងផ្អែកប្រភពបើកចំហ និងការបន្តអនុលោមតាមបទប្បញ្ញត្តិដែលកំពុងកើនឡើង។
នៅដើម 2025, ជាង 80% នៃមូលដ្ឋានកូដមានផ្ទុកនូវចំណុចខ្សោយប្រភពបើកចំហដែលគេស្គាល់យោងតាមរបាយការណ៍ឧស្សាហកម្ម។ ហើយជាមួយ ការសរសេរកូដដែលមានជំនួយពី AI ត្រូវបានគេព្យាករថានឹងមានចំនួន 30–50% នៃកូដថ្មី នៅក្នុងអង្គការមួយចំនួន វាកាន់តែពិបាកក្នុងការតាមដានអ្វីដែលមានសុវត្ថិភាព និងអ្វីដែលមិនមានសុវត្ថិភាព។
ទន្ទឹមនឹងនេះដែរ បទប្បញ្ញត្តិដូចជា NIS2, DORA និងច្បាប់ SEC ថ្មី កំពុងធ្វើឱ្យការតាមដានសុវត្ថិភាពក្លាយជាកត្តាចាំបាច់ មិនមែនគ្រាន់តែជារបស់ល្អដែលត្រូវមាននោះទេ។
បន្ថែមការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្រិតខ្ពស់ដូចជា ឧបករណ៍ប្រើប្រាស់ xz or ctxហើយវាច្បាស់ណាស់៖ វិធីចាស់នៃការធ្វើ AppSec មិនគ្រប់គ្រាន់ទេ។
នោះហើយជាមូលហេតុដែល ស្កា និង sast មិនមែនជាជម្រើសទេ។ នៅពេលប្រើរួមគ្នា ពួកវាផ្តល់ឱ្យក្រុមនូវភាពមើលឃើញទាំងហានិភ័យផ្ទាល់ខ្លួន និងហានិភ័យភាគីទីបី។ ចំណុចសំខាន់ឥឡូវនេះគឺការរួមបញ្ចូលពួកវាទៅក្នុងលំហូរការងារដែលអ្នកអភិវឌ្ឍន៍ពិតជាប្រើប្រាស់។
Xygeni: ការរួបរួម SAST និង SCA ជាដំណោះស្រាយ
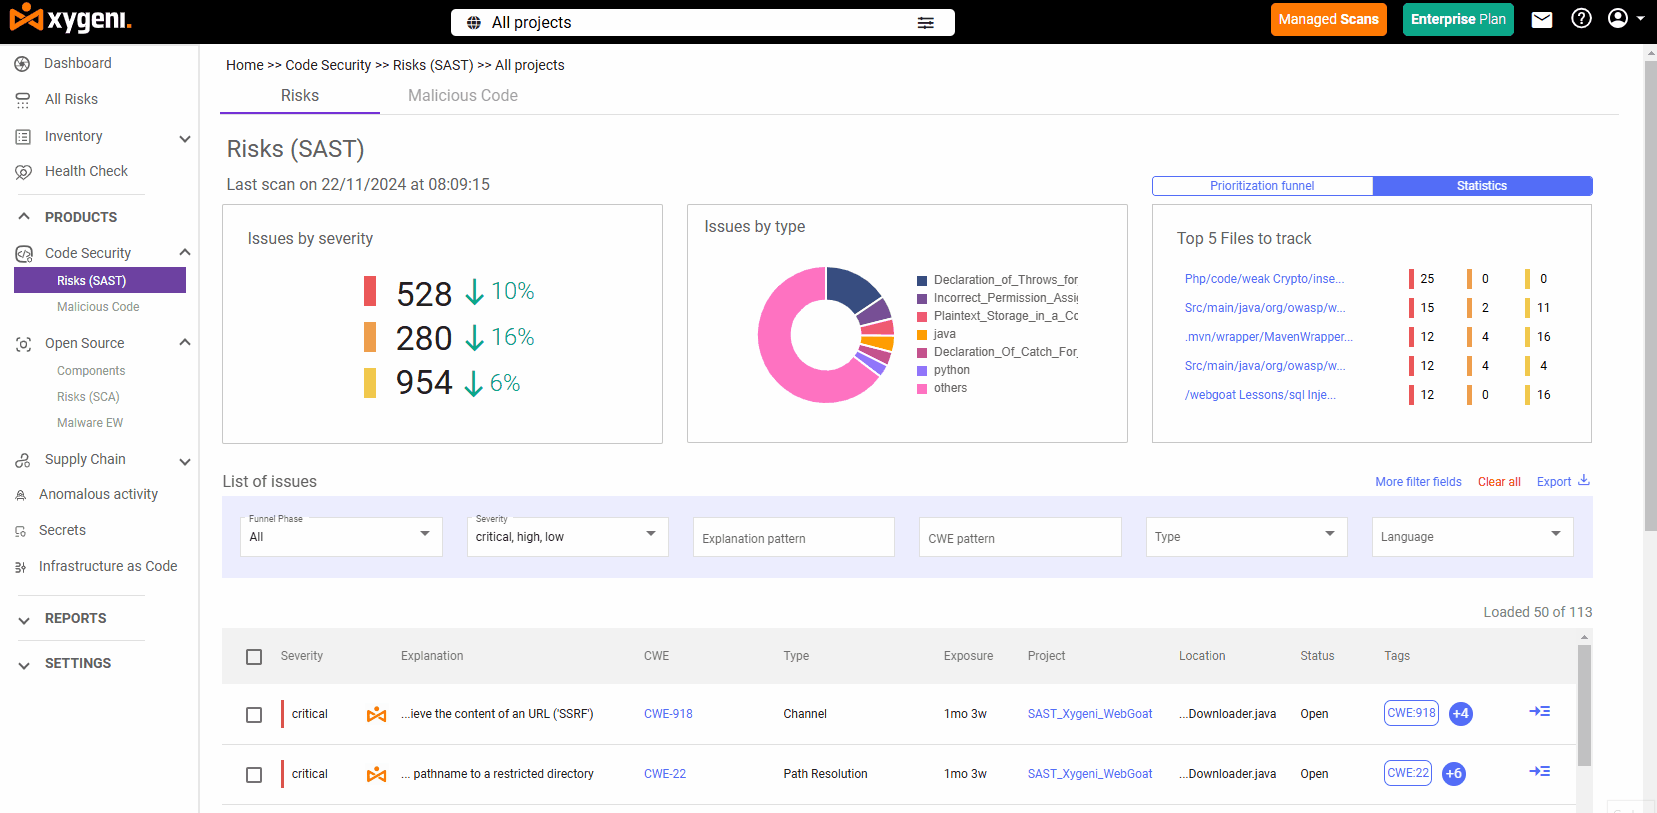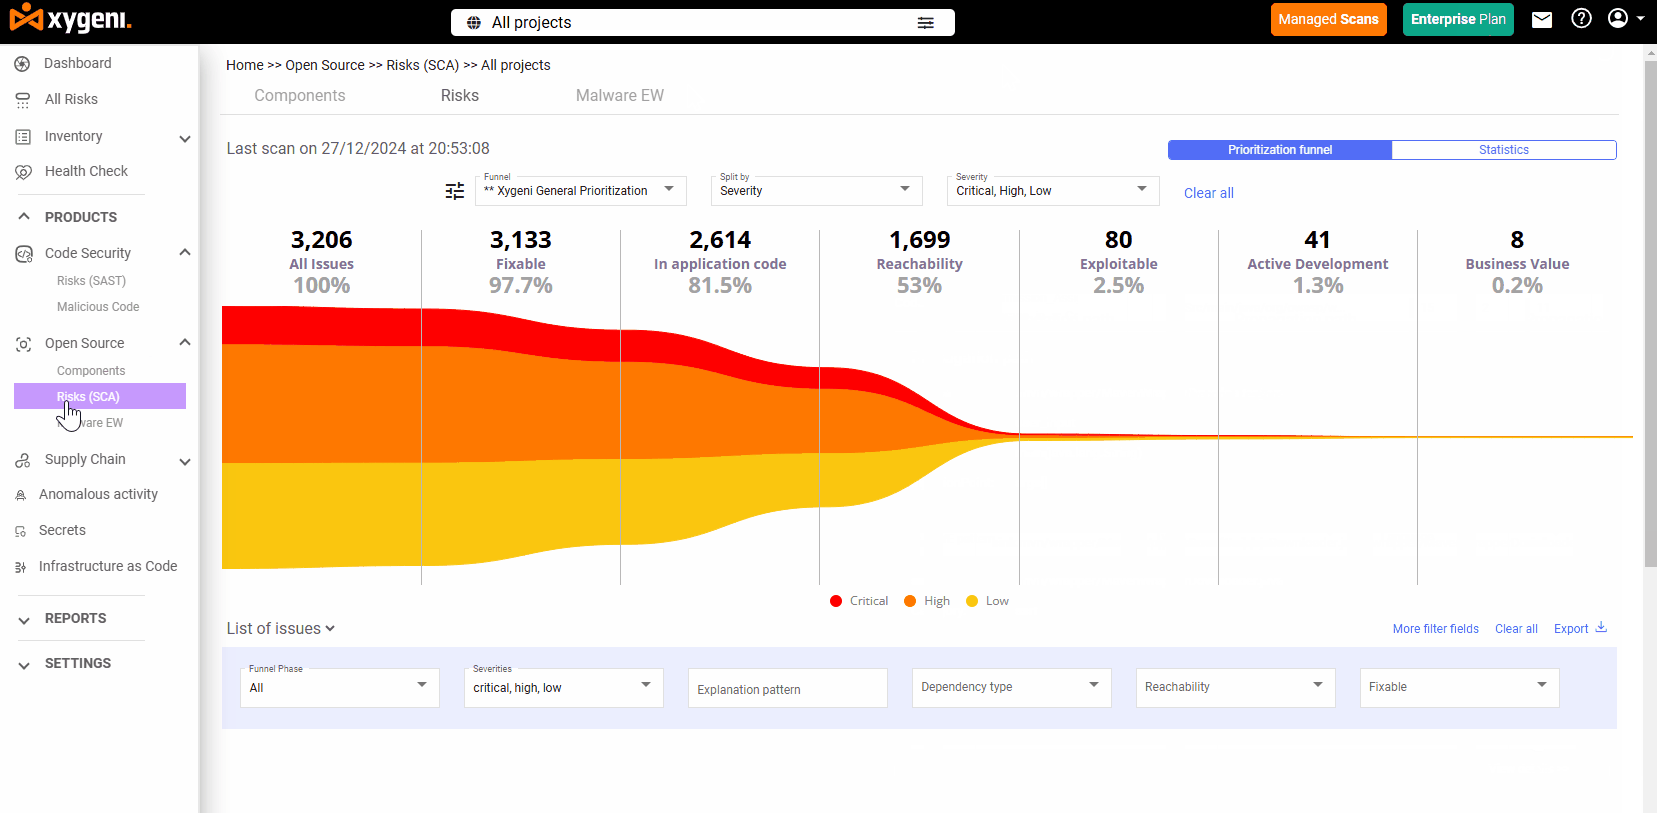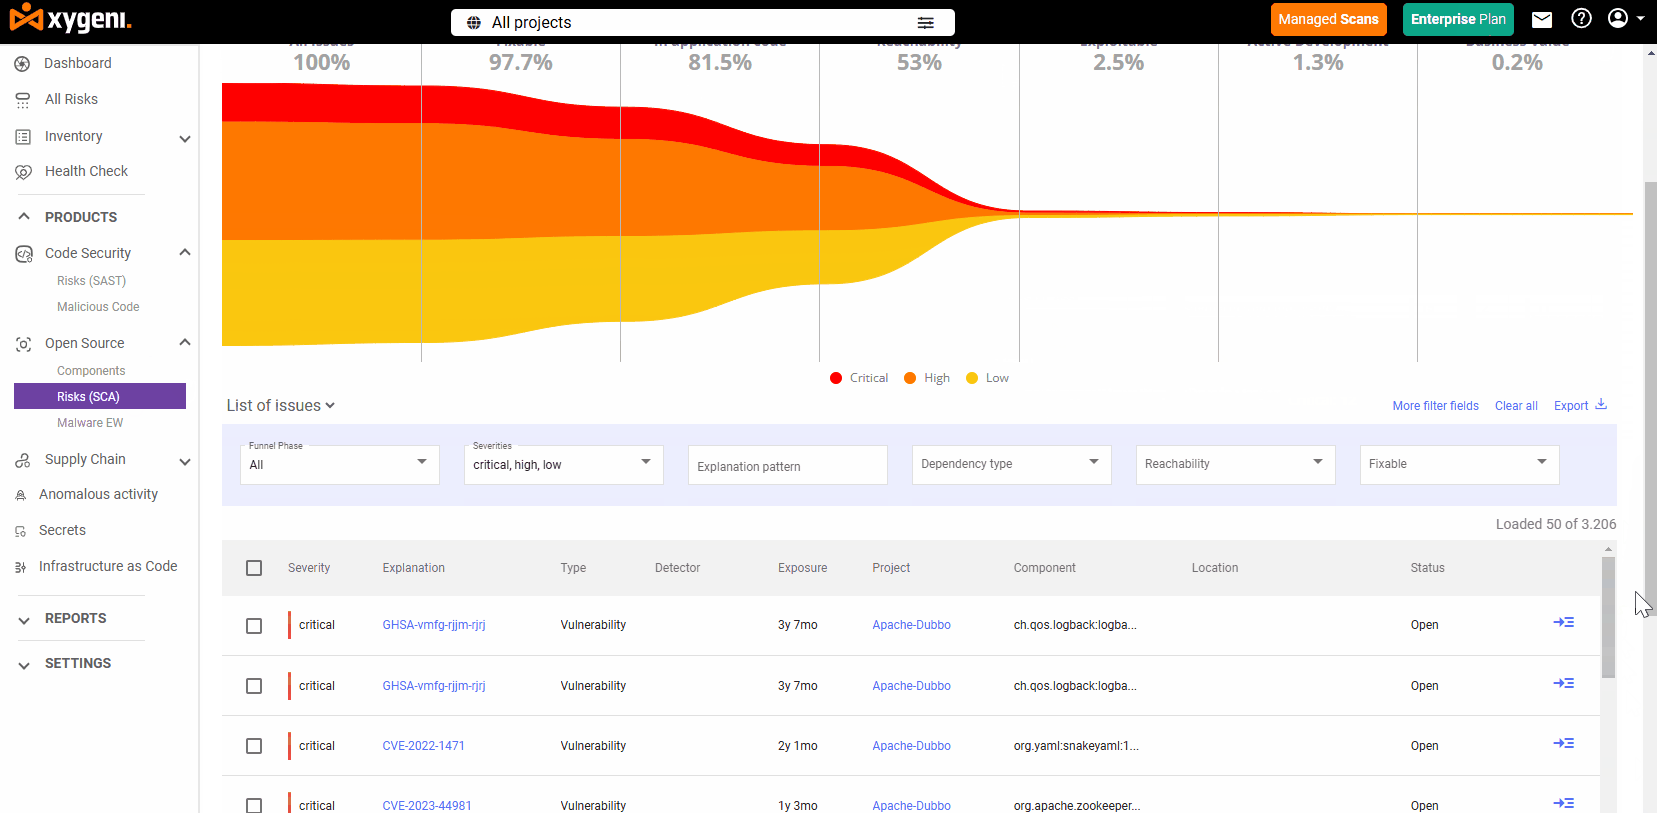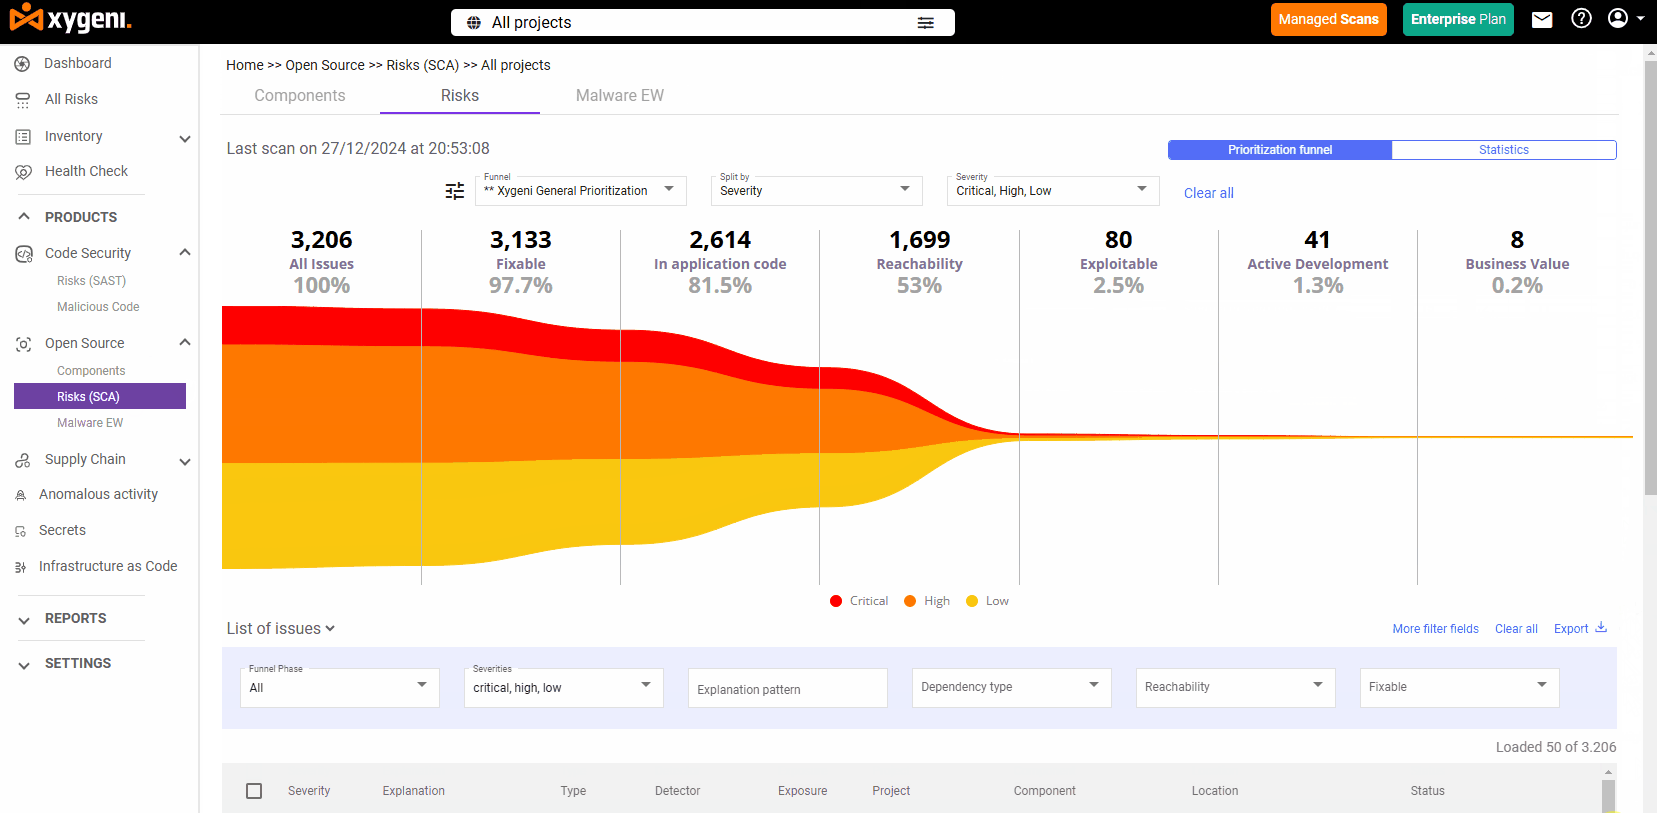
ក្រុមសន្តិសុខច្រើនតែពិបាកសម្រេចចិត្តរវាង SAST vs SCAប៉ុន្តែការពិតគឺទាំងពីរគឺចាំបាច់។ SAST vs SCA មិនមែនជាការប្រកួតប្រជែងទេ វាគឺជាភាពជាដៃគូ។ ខណៈពេលដែល SAST វិភាគកូដកម្មសិទ្ធិសម្រាប់ចំណុចខ្វះខាតសុវត្ថិភាព SCA ស្កេនសមាសភាគប្រភពបើកចំហ និងភាគីទីបីសម្រាប់ភាពងាយរងគ្រោះដែលគេស្គាល់។
ផ្សំ Xygeni SAST និង SCA ទៅជាវេទិការួបរួមតែមួយ ដែលត្រូវបានរចនាឡើងដើម្បីឱ្យសមនឹងលំហូរការងារ DevSecOps។ វិធីសាស្រ្តនេះធានាសុវត្ថិភាពពេញមួយដំណើរការអភិវឌ្ឍន៍ទាំងមូល ចាប់ពីការវិភាគកូដផ្ទាល់ខ្លួនរហូតដល់ការគ្រប់គ្រងហានិភ័យប្រភពបើកចំហ។
សកម្ម SAST: ការធានាសុវត្ថិភាពលេខកូដកម្មសិទ្ធិតាំងពីដំបូង
ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្តរបស់ Xygeni (SAST) វិភាគកូដផ្ទាល់ខ្លួនរបស់អ្នកចាប់ពីពេលដែលវាត្រូវបានសរសេរ ដោយស្កេនកូដប្រភព បៃកូដ និងប្រព័ន្ធគោលពីរសម្រាប់ចំណុចខ្វះខាតសុវត្ថិភាពសំខាន់ៗ។
ការគំរាមកំហែងសំខាន់ៗដែលបានរកឃើញរួមមាន៖
- ការចាក់ SQL, ការសរសេរស្គ្រីបឆ្លងគេហទំព័រ (XSS) និងការចាក់ពាក្យបញ្ជា
- កំហុសក្នុងការគ្រប់គ្រងអង្គចងចាំដូចជា buffer overflows
- តក្កវិជ្ជាផ្ទៀងផ្ទាត់ភាពមិនមានសុវត្ថិភាព និងការលាតត្រដាងទិន្នន័យ
- កូដដែលមិនច្បាស់លាស់ ឬមានគំនិតអាក្រក់ដូចជា ransomware, spyware ឬ backdoor
ប៉ុន្តែអ្វីដែលធ្វើឱ្យ Xygeni ខុសប្លែកពីគេមិនមែនគ្រាន់តែជាការរកឃើញនោះទេ វាគឺជាការផ្តល់អាទិភាព។
ភាពត្រឹមត្រូវដែលបានបញ្ជាក់ដោយស្តង់ដារ
ស៊ីហ្គេនី-SAST ត្រូវបានសាកល្បងដោយប្រើមន្ត្រី ស្តង់ដារ OWASPដែលជាកន្លែងដែលវាសម្រេចបាន៖
- អត្រាវិជ្ជមានពិត ១០០% នៅក្នុងប្រភេទសំខាន់ៗទាំងអស់ដូចជា SQLi និង XSS
- A អត្រាវិជ្ជមានមិនពិតទាប ១៦,៧%មានប្រសិទ្ធភាពល្អជាងឧបករណ៍ដូចជា CodeQL, Semgrep និង SonarQube
- ពិន្ទុល្អឥតខ្ចោះនៅក្នុងផ្នែកសំខាន់ៗដូចជាការអ៊ិនគ្រីបខ្សោយ និងការរកឃើញខូគីមិនមានសុវត្ថិភាព
លទ្ធផលទាំងនេះបង្ហាញថា Xygeni ចាប់បានការគំរាមកំហែងពិតប្រាកដ ហើយជៀសវាងការខ្ជះខ្ជាយពេលវេលារបស់ក្រុមអ្នកលើសំឡេងរំខាន។
ជួសជុលដោយស្វ័យប្រវត្តិ និង CI/CD សមាហរណកម្ម
ដើម្បីបង្កើនល្បឿនដំណោះស្រាយ បច្ចេកវិទ្យា AI របស់ Xygeni ជួសជុលដោយស្វ័យប្រវត្តិ:
- ណែនាំការផ្លាស់ប្តូរលេខកូដដែលមានសុវត្ថិភាពក្នុងពេលវេលាជាក់ស្តែង
- បង្កើតដោយស្វ័យប្រវត្តិ pull requests ជាមួយបំណះដែលដឹងពីបរិបទ
- ដំណើរការដោយផ្ទាល់នៅខាងក្នុងរបស់អ្នក CI/CD លំហូរការងារដោយមិនរារាំងការចេញផ្សាយ
នេះមានន័យថា ក្រុមរបស់អ្នកជួសជុលចំណុចខ្សោយតាំងពីដំបូង មុនពេលពួកគេចាប់ផ្តើមផលិតកម្ម ដោយមិនធ្វើឱ្យការអភិវឌ្ឍន៍ថយចុះ។
ងាយស្រួលសម្រាប់អ្នកអភិវឌ្ឍន៍ដោយការរចនា
- ការដំឡើង CLI មួយជួរ
- ពេញ SCM ការរួមបញ្ចូល (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- លទ្ធផលជា JSON, SARIF, CSV, Markdown
- ការគាំទ្រច្បាប់ផ្ទាល់ខ្លួននៅក្នុង YAML
- ចំណារពន្យល់ PR ក្នុងជួរ និង guardrails
ជាមួយ Xygeni, SAST ក្លាយជាផ្នែកមួយដ៏រលូននៃវដ្តជីវិតអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាពរបស់អ្នក ចាប់ពីការរកឃើញរហូតដល់ការជួសជុល ដោយគ្មានការកកិត។
ឆ្លាត SCAការការពារការពឹងផ្អែកប្រភពបើកចំហ
កម្មវិធីទំនើបៗពឹងផ្អែកលើប្រភពបើកចំហច្រើនជាងពេលណាៗទាំងអស់ ប៉ុន្តែជាមួយនឹងហានិភ័យនោះ វាក៏មានផងដែរ។ ការសិក្សាថ្មីៗបង្ហាញថា 74% នៃមូលដ្ឋានកូដមានសមាសធាតុប្រភពបើកចំហដែលមានហានិភ័យខ្ពស់ហើយនោះ 91% នៃសមាសធាតុទាំងនោះគឺនៅពីក្រោយយ៉ាងហោចណាស់ 10 កំណែ។ បើគ្មានភាពមើលឃើញ និងការគ្រប់គ្រងត្រឹមត្រូវទេ អ្នកអាចនឹងដឹកជញ្ជូនចំណុចខ្សោយចូលទៅក្នុងផលិតកម្មដោយផ្ទាល់។
ការវិភាគសមាសភាពកម្មវិធីរបស់ Xygeni (SCA) លើសពីការចុះបញ្ជី CVE។ វាផ្តល់នូវស្រទាប់ការពារឆ្លាតវៃ និងទាន់ពេលវេលាជាក់ស្តែងនៅទូទាំងប្រព័ន្ធអេកូឡូស៊ីភាគីទីបីរបស់អ្នក។
ការរកឃើញកម្រិតខ្ពស់លើសពី CVEs
Xygeni ស្កេនរាល់ការពឹងផ្អែកទាំងអស់ ទាំងដោយផ្ទាល់ និងអន្តរកាល និងទង់ជាតិ៖
- ចំណុចខ្សោយដែលគេស្គាល់ដោយប្រើ NVD, OSV, GitHub Advisory និងផ្សេងៗទៀត
- កញ្ចប់ហួសសម័យ ជាមួយនឹងបំណះដែលបាត់
- អាកប្បកិរិយាមិនប្រក្រតី ឬ ព្យាបាទ នៅក្នុងស្គ្រីបដំឡើងកញ្ចប់
- បន្លំ, ភាពច្របូកច្របល់នៃការពឹងផ្អែកនិង កញ្ចប់ខាងក្នុងដែលមិនមានវិសាលភាព
- លំនាំគួរឱ្យសង្ស័យដែលភ្ជាប់ជាមួយ កម្មវិធីចារកម្ម (spyware), ransomware និង backdoor
លទ្ធភាពទទួលបាន និងភាពងាយស្រួលក្នុងការកេងប្រវ័ញ្ច៖ ផ្តោតលើអ្វីដែលសំខាន់
ជំនួសឱ្យការជន់លិចអ្នកជាមួយនឹងការជូនដំណឹង Xygeni ប្រើប្រាស់ ការវិភាគលទ្ធភាពទៅដល់ ដើម្បីបង្ហាញថាចំណុចខ្សោយណាខ្លះដែលពិតជា ដែលប្រើ នៅក្នុងពាក្យសុំរបស់អ្នក៖
- តាមដានផ្លូវប្រតិបត្តិ និងក្រាហ្វការហៅទូរសព្ទ
- ផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយផ្អែកលើ EPSS (ប្រព័ន្ធដាក់ពិន្ទុទស្សន៍ទាយការកេងប្រវ័ញ្ច)
- កាត់បន្ថយលទ្ធផលវិជ្ជមានមិនពិតរហូតដល់ 70%
- សម្គាល់រវាងផ្លូវកូដដែលអាចទៅដល់បាន និងផ្លូវកូដដែលមិនបានប្រើ
នេះអនុញ្ញាតឱ្យក្រុមរបស់អ្នកផ្តោតតែលើ ហានិភ័យដែលអាចកេងប្រវ័ញ្ចបានសន្សំសំចៃពេលវេលា និងកាត់បន្ថយសំឡេងរំខាន។
ការជួសជុលដោយស្វ័យប្រវត្តិនៅក្នុង CI/CD
ការជួសជុលភាពអាស្រ័យដែលងាយរងគ្រោះមិនចាំបាច់ធ្វើដោយដៃទេ។ Xygeni ធ្វើឱ្យដំណើរការនេះដោយស្វ័យប្រវត្តិជាមួយ៖
- ការណែនាំអំពីការជួសជុលភ្លាមៗ ដោយផ្ទាល់នៅក្នុងលំហូរការងាររបស់អ្នក
- ជួសជុលដោយស្វ័យប្រវត្តិជាបាច់: អនុវត្តការធ្វើឱ្យប្រសើរឡើងនូវការពឹងផ្អែកច្រើនក្នុងសកម្មភាពមួយ
- បង្កើតដោយស្វ័យប្រវត្តិ pull requests ជាមួយនឹងកំណែបំណះសុវត្ថិភាព
- ពេញ CI/CD ការរួមបញ្ចូលសម្រាប់ការការពារជាបន្តបន្ទាប់
លែងមានការរុករកតាមកំណត់ហេតុ ឬការដោះដូរបំណះកំណែទៀតហើយ គ្រាន់តែការកែតម្រូវរហ័ស និងចំគោលដៅនៅកន្លែងដែលវាសំខាន់។
ការរកឃើញមេរោគដំបូងសម្រាប់ OSS
Xygeni ស្កេនបញ្ជីឈ្មោះសាធារណៈជាបន្តបន្ទាប់ (ដូចជា NPM, PyPI, Maven) ដើម្បីរកឃើញ៖
- កញ្ចប់ដែលមានមេរោគ
- ការគំរាមកំហែងសូន្យថ្ងៃ
- ស្គ្រីបដំឡើងគួរឱ្យសង្ស័យ
- ឥរិយាបថដែលភ្ជាប់ទៅនឹង spyware ឬ backdoor
ប្រសិនបើមានអ្វីមួយត្រូវបានសម្គាល់ Xygeni ការដាក់ឱ្យនៅដាច់ពីគេ ការគំរាមកំហែង ជូនដំណឹងដល់ក្រុមរបស់អ្នក និងថែមទាំងជួយជូនដំណឹងដល់បញ្ជីឈ្មោះដើម្បីការពារការរីករាលដាលបន្ថែមទៀត។ អ្នកត្រូវបានការពារមុនពេលកញ្ចប់ព្យាបាទទៅដល់អ្នក pipelines.
តម្លាភាពពេញលេញ និងការអនុលោមតាម SBOM
ត្រូវការបញ្ជាក់អ្វីដែលមាននៅក្នុងកូដរបស់អ្នកមែនទេ? Xygeni បង្កើតដោយស្វ័យប្រវត្តិ SBOMs ក្នុងទម្រង់ដូចជា អេស។ ឌី។ អេ និង ព្យុះស៊ីក្លូនDX, និងរួមបញ្ចូល របាយការណ៍បង្ហាញព័ត៌មានអំពីភាពងាយរងគ្រោះ (VDR) សម្រាប់ការតាមដានពេញលេញ។
- អនុលោមតាមតម្រូវការ EO 14028, NIST SP 800-204D, DORA និង FDA
- តាមដានហានិភ័យអាជ្ញាប័ណ្ណនៅទូទាំងសមាសធាតុទាំងអស់
- ដំណើរការតាមរយៈ CLI ឬ WebUI ដែលបានបង្កប់យ៉ាងពេញលេញទៅក្នុង CI របស់អ្នក pipelines
នេះធានាថាអ្នកបំពេញតាមការរំពឹងទុករបស់និយតករ ខណៈពេលដែលរក្សាខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នកឱ្យមានសុវត្ថិភាព និងអាចធ្វើសវនកម្មបាន។
SAST vs SCAលក្ខណៈពិសេសសុវត្ថិភាពកម្រិតខ្ពស់ដែលធ្វើឱ្យ Xygeni លេចធ្លោ
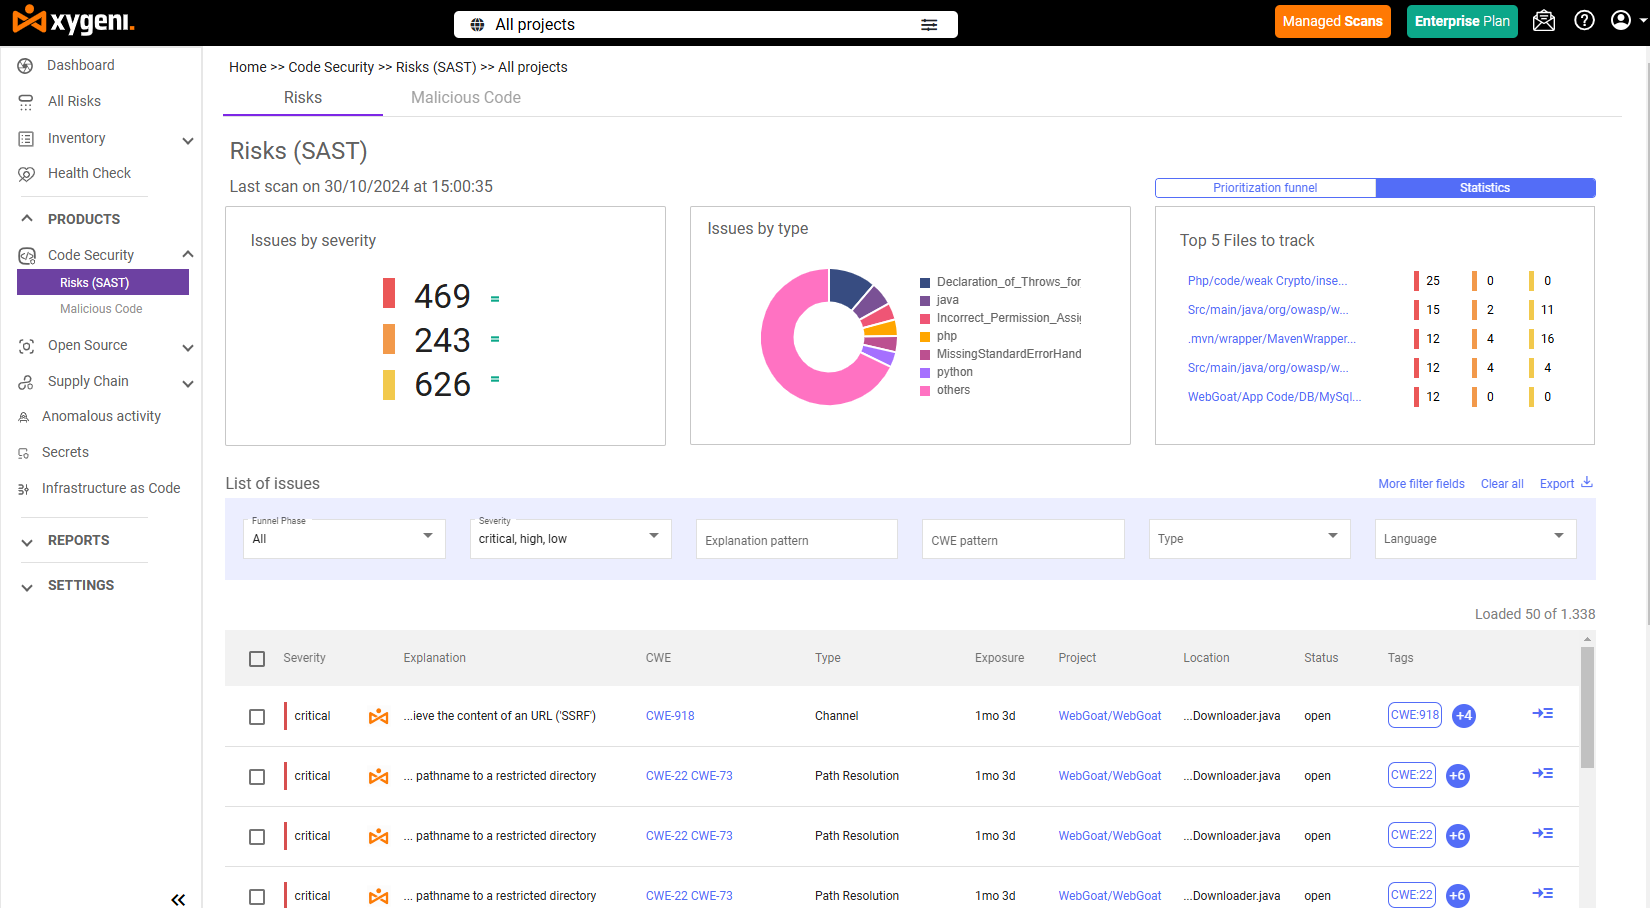
នៅពេលប្រៀបធៀប ស្កា ទល់នឹង sastវាមិនមែនគ្រាន់តែជាអ្វីដែលពួកគេរកឃើញនោះទេ វាគឺអំពីរបៀបដែលពួកគេធ្វើវាដោយឆ្លាតវៃ។ Xygeni បំលែងឧបករណ៍ AppSec បែបប្រពៃណីទៅជាប្រព័ន្ធឆ្លាតវៃ និងបង្រួបបង្រួម ដែលលុបបំបាត់សំឡេងរំខាន និងបង្កើនល្បឿនការស្តារឡើងវិញ។
នេះជារបៀប ស៊ីហ្គេនី SAST និង SCA ធ្វើការជាមួយគ្នា ដើម្បីផ្តល់នូវផលប៉ះពាល់សន្តិសុខពិតប្រាកដ៖
ភាពអាចកេងប្រវ័ញ្ច និង ភាពអាចទៅដល់បាន៖ ផ្តល់អាទិភាពដល់អ្វីដែលជាការពិត
ឧបករណ៍សុវត្ថិភាពភាគច្រើនធ្វើឱ្យក្រុមជន់លិចដោយការជូនដំណឹងដែលមិនពាក់ព័ន្ធ។ Xygeni ដោះស្រាយបញ្ហានេះជាមួយនឹងមុខងារដែលភ្ជាប់មកជាមួយ ការវិភាគអំពីលទ្ធភាពកេងប្រវ័ញ្ច និង ការតាមដានលទ្ធភាពទៅដល់:
- SAST ការរកឃើញត្រូវបានត្រងដោយការវិភាគលំហូរទិន្នន័យដើម្បីសម្គាល់តែចំណុចខ្វះខាតដែលអាចកេងប្រវ័ញ្ចបាន
- SCA ភាពងាយរងគ្រោះត្រូវបានចាត់ថ្នាក់ដោយផ្អែកលើថាតើកូដងាយរងគ្រោះត្រូវបានប្រើប្រាស់ឬអត់
- រួមផ្សំជាមួយនឹងការដាក់ពិន្ទុ EPSS ក្រុមរបស់អ្នកមើលឃើញអ្វីដែលសំខាន់មុនគេ ហើយគ្មានអ្វីផ្សេងទៀតទេ
វាកាត់បន្ថយភាពអស់កម្លាំងពេលមានការប្រុងប្រយ័ត្ន និងកាត់បន្ថយសំឡេងរំខានយ៉ាងខ្លាំង។
ជួសជុលដោយស្វ័យប្រវត្តិ៖ ការកែតម្រូវដែលសរសេរដោយខ្លួនឯង
Xygeni បង្កើនល្បឿនសុវត្ថិភាពដោយលុបបំបាត់ការជួសជុលដោយដៃ៖
- ការជួសជុលដោយស្វ័យប្រវត្តិដែលដំណើរការដោយ AI បង្កើត pull requests សម្រាប់ទាំងពីរ SAST និង SCA បញ្ហា
- បំណះត្រូវបានតម្រឹមជាមួយនឹងការអនុវត្តល្អបំផុត និងមានវិសាលភាពទៅតាមបញ្ហាពិត
- ជួសជុលដោយស្វ័យប្រវត្តិជាបាច់ អនុវត្តការជួសជុលច្រើនក្នុងលំហូរតែមួយ
- ការផ្លាស់ប្តូរទាំងអស់គឺ CI/CD-រួចរាល់ និងទទួលបានការយល់ព្រមពីអ្នកអភិវឌ្ឍន៍
ការជួសជុលចំណុចខ្សោយក្លាយជាផ្នែកមួយដ៏រលូននៃដំណើរការអភិវឌ្ឍន៍ — មិនមែនជាការរារាំងនោះទេ។
ការរកឃើញមេរោគដំបូងនៅក្នុង Dependencies
ជាមួយនឹងកញ្ចប់ប្រភពបើកចំហដែលមានគំនិតអាក្រក់កើនឡើងជាង 300% ពីមួយឆ្នាំទៅមួយឆ្នាំ ការរកឃើញមេរោគឥឡូវនេះគឺជាការចាំបាច់ in SCA ឧបករណ៍។
Xygeni ស្កេនបញ្ជីឈ្មោះសាធារណៈក្នុងពេលវេលាជាក់ស្តែង (NPM, PyPI, Maven) ដើម្បីរកឃើញ៖
- ការវាយអក្សរខុស ការភាន់ច្រឡំនៃការពឹងផ្អែក និងស្គ្រីបគួរឱ្យសង្ស័យ
- ច្រកចូលខាងក្រោយ ចារកម្ម និង ransomware នៅក្នុងកញ្ចប់
- ការគំរាមកំហែង Zero-day មុនពេលវាវាយប្រហារអ្នក pipeline
ប្រសិនបើការគំរាមកំហែងត្រូវបានរកឃើញ វានឹងត្រូវបានរារាំង ត្រូវបានដាក់ឱ្យនៅដាច់ដោយឡែក និងតាមដានយ៉ាងឆាប់រហ័ស។
ការអនុលោមតាម, SBOMនិង VDR៖ ភ្ជាប់មកជាមួយ
Xygeni ធ្វើស្វ័យប្រវត្តិកម្មភារកិច្ចគ្រប់គ្រងសំខាន់ៗជាមួយនឹងការសាងសង់នីមួយៗ៖
- បង្កើត។ SBOMs ក្នុងទម្រង់ SPDX និង CycloneDX
- អនុលោមតាម NIST SP 800-204D, DORA, EO 14028 និងគោលការណ៍ណែនាំរបស់ FDA
- រួមបញ្ចូល របាយការណ៍បង្ហាញព័ត៌មានអំពីភាពងាយរងគ្រោះ (VDRs) ដើម្បីតាមដានហានិភ័យតាមពេលវេលា
- រួមបញ្ចូលទៅក្នុង CLI ឬ Web UI របស់អ្នក មិនត្រូវការឧបករណ៍បន្ថែមទេ
ការអនុលោមតាមច្បាប់លែងជារឿងដែលត្រូវធ្វើបន្ទាប់ពីគិតទៀតហើយ។ វាបន្ត មានតម្លាភាព និងត្រៀមខ្លួនជាស្រេចសម្រាប់ការធ្វើសវនកម្ម។
វេទិកាមួយ លំហូរមួយ
មិនដូចឧបករណ៍ដែលបែកខ្ញែកទេ Xygeni ផ្តល់ជូន៖
- លទ្ធផលរួមសម្រាប់ SAST និង SCA ក្នុងមួយ dashboard
- CI/CD guardrails និងគោលនយោបាយដែលអនុវត្តសន្តិសុខប្តូរទៅឆ្វេង
- ការជូនដំណឹងតាមពេលវេលាជាក់ស្តែងជាមួយនឹងការណែនាំអំពីការដោះស្រាយតាមបរិបទ
- ការតាមដានពេញលេញពីចំណុចងាយរងគ្រោះ commit ដើម្បីដោះស្រាយ
មិនថាអ្នកកំពុងធានាសុវត្ថិភាពលេខកូដកម្មសិទ្ធិ ឬខ្សែសង្វាក់ផ្គត់ផ្គង់ OSS របស់អ្នកទេ Xygeni គ្របដណ្តប់វាទាំងអស់ ជាមួយនឹងការកកិតតិចជាងមុន ការជូនដំណឹងតិចជាងមុន និងលទ្ធផលលឿនជាងមុន។
សន្តិសុខមិនមែនគ្រាន់តែជាឧបករណ៍នោះទេ។ វាគឺជាអភិបាលកិច្ច។
សុវត្ថិភាពកម្មវិធីមិនមែនគ្រាន់តែជាការចាប់យកចំណុចខ្សោយនោះទេ។ តាមពិតទៅ វាក៏អំពីការដឹងថាអ្នកណាជាម្ចាស់ហានិភ័យ អ្នកណាជួសជុលវា និងរបៀបដែលសកម្មភាពទាំងនោះស្របនឹងគោលនយោបាយសុវត្ថិភាពផ្ទៃក្នុងរបស់អ្នក។
នៅពេលដែលអង្គការរបស់អ្នករីកចម្រើន ភាពមើលឃើញតែមួយមុខមិនអាចកាត់ថ្លៃបានទេអ្នកត្រូវការភាពអាចតាមដានបាន។ នោះមានន័យថា៖
- តើអ្នកណាបានបន្ថែមការពឹងផ្អែកដែលងាយរងគ្រោះ?
- តើអ្នកណាទទួលខុសត្រូវចំពោះការជួសជុល?
- តើការដោះស្រាយនេះស្របនឹងគោលការណ៍សុវត្ថិភាពរបស់អ្នកដែរឬទេ?
នេះជាកន្លែងដែលឧបករណ៍ និងការគ្រប់គ្រងត្រឹមត្រូវមកជាមួយគ្នា។ នៅពេលដែលអ្នកធ្វើសមាហរណកម្ម SAST និង SCA ឧបករណ៍ដែលមាន ទៅក្នុងដំណើរការការងាររបស់អ្នកតាមរបៀបត្រឹមត្រូវ ពួកគេមិនគ្រាន់តែរកឃើញបញ្ហានោះទេ។ ផ្ទុយទៅវិញ ពួកគេជួយអនុវត្តច្បាប់សន្តិសុខចាត់តាំងការទទួលខុសត្រូវ និងបង្កើនល្បឿនការជួសជុលជាមួយនឹងលំហូរស្វ័យប្រវត្តិដែលច្បាស់លាស់។
លើសពីនេះទៅទៀត ក្នុងទ្រង់ទ្រាយធំ អភិបាលកិច្ចក្លាយជាកាវស្អិតរវាងការរកឃើញ និងការដោះស្រាយ។ បើគ្មានវាទេ អ្នកគ្រាន់តែប្រមូលការជូនដំណឹងប៉ុណ្ណោះ។ ជាមួយវា អ្នកចាត់វិធានការពិតប្រាកដ។
នោះហើយជាមូលហេតុដែល Xygeni ផ្តល់ជូនសេវាកម្មផ្អែកលើគោលនយោបាយ guardrails, កិច្ចការក្រុមផ្ទាល់ខ្លួន និង ការតាមដានពេញលេញនៅទូទាំងវដ្តជីវិតអភិវឌ្ឍន៍កម្មវិធីដែលមានសុវត្ថិភាពរបស់អ្នកអ្នកអាចមើលឃើញថាអ្នកណាជាអ្នកបង្កហានិភ័យ អ្នកណាជាម្ចាស់នៃការជួសជុល និងថាតើការផ្លាស់ប្តូរនេះបំពេញតាមគំរូអភិបាលកិច្ចរបស់អ្នកឬអត់។
សរុបមក សុវត្ថិភាពមិនឈប់ត្រឹមការរកឃើញនោះទេ។ វាមានប្រសិទ្ធភាពលុះត្រាតែប្រព័ន្ធរបស់អ្នកធ្វើឱ្យវាងាយស្រួលសម្រាប់មនុស្សត្រឹមត្រូវក្នុងការធ្វើសកម្មភាពបានយ៉ាងឆាប់រហ័ស។
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅ ដើម្បីធានាសុវត្ថិភាពដំណើរការអភិវឌ្ឍន៍របស់អ្នក ជាមួយនឹងឧបករណ៍ត្រឹមត្រូវ?
ស្វែងយល់ពីបញ្ជីដែលរៀបចំដោយអ្នកជំនាញរបស់យើង ដើម្បីស្វែងរកដំណោះស្រាយដ៏ល្អបំផុតសម្រាប់ក្រុមរបស់អ្នក៖
- ការវិភាគសមាសភាពកម្មវិធីកំពូលទាំង ១០ (SCA) ឧបករណ៍សម្រាប់ក្រុម DevSecOps
ស្វែងយល់ពីឧបករណ៍ល្អបំផុតដើម្បីគ្រប់គ្រងសមាសធាតុប្រភពបើកចំហ និងការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។ - កំពូល SAST ឧបករណ៍សម្រាប់ក្រុម DevSecOps
ប្រៀបធៀបឧបករណ៍វិភាគកូដឋិតិវន្តឈានមុខគេ ដើម្បីរកឃើញចំណុចខ្សោយនៅដើមដំបូងនៃការអភិវឌ្ឍន៍។
សំនួរអំពី SCA vs SAST
តើអ្វីជាភាពខុសគ្នាសំខាន់រវាង SCA vs SAST?
SAST ពិនិត្យមើលលេខកូដកម្មសិទ្ធិសម្រាប់ចំណុចខ្វះខាតសុវត្ថិភាព ខណៈពេលដែល SCA ផ្តោតលើសមាសភាគភាគីទីបី និងប្រភពបើកចំហ ដើម្បីកំណត់ភាពងាយរងគ្រោះ និងហានិភ័យអាជ្ញាប័ណ្ណ
អាចធ្វើបាន SAST និង SCA ប្រើជាមួយគ្នា?
បាទ ប្រើ SAST និង SCA រួមគ្នាផ្តល់នូវសុវត្ថិភាពពេញលេញដោយគ្របដណ្តប់ទាំងកូដកម្មសិទ្ធិ និងកូដភាគីទីបី ដែលកាត់បន្ថយហានិភ័យទាំងមូល។
តើភាពងាយរងគ្រោះប្រភេទអ្វីខ្លះដែលធ្វើឲ្យ SAST រកឃើញ?
SAST រកឃើញបញ្ហាកូដ ដូចជាការចាក់ SQL, buffer overflows និង cross-site scripting (XSS) មុនពេលកម្មវិធីត្រូវបានដាក់ពង្រាយ។
ហេតុអ្វីបានជា SCA សំខាន់សម្រាប់សុវត្ថិភាពប្រភពបើកចំហ?
SCA ជួយក្រុមគ្រប់គ្រងហានិភ័យនៅក្នុងការពឹងផ្អែករបស់ភាគីទីបី ដូចជាបណ្ណាល័យចាស់ៗ បញ្ហាសុវត្ថិភាពដែលគេស្គាល់ និងបញ្ហាអាជ្ញាប័ណ្ណ។
តើមួយណាល្អជាង៖ SAST or SCA?
ទាំងពីរមិនមានប្រសិទ្ធភាពដោយខ្លួនឯងទេ។ SAST និង SCA ធ្វើការជាមួយគ្នាដើម្បីផ្តល់នូវសុវត្ថិភាពដ៏ទូលំទូលាយសម្រាប់ទាំងកូដផ្ទាល់ខ្លួន និងកូដខាងក្រៅ
តើ Xygeni ជាអ្វី ហើយវារួមបញ្ចូលយ៉ាងដូចម្តេច? SAST និង SCA?
Xygeni បង្រួបបង្រួម SAST និង SCA បញ្ចូលគ្នាទៅក្នុងវេទិកាតែមួយ ដែលធ្វើឱ្យការគ្រប់គ្រងភាពងាយរងគ្រោះកាន់តែលឿន ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុនពេញមួយវដ្តជីវិតអភិវឌ្ឍន៍។

