






សុវត្ថិភាពនៃសមាសធាតុប្រភពបើកចំហរបស់អ្នកគឺមានសារៈសំខាន់ដូចគ្នានឹងកូដប្រភពរបស់អ្នកដែរ។ នោះហើយជាមូលហេតុដែលការសន្ទនាជុំវិញការវិភាគសមាសភាពកម្មវិធី (SCA) និងសេចក្តីព្រាងសម្ភារៈកម្មវិធី (SBOM) កំពុងទទួលបានការចាប់អារម្មណ៍យ៉ាងខ្លាំងនៅទូទាំងក្រុម DevOps និង AppSec។ ទោះបីជាពួកវាត្រូវបានលើកឡើងជាញឹកញាប់ជាមួយគ្នាក៏ដោយ ស្កា ទល់នឹង sbom ការប្រៀបធៀបមិនមែននិយាយអំពីការជ្រើសរើសមួយលើសពីមួយទៀតនោះទេ។ ផ្ទុយទៅវិញ ពួកវាបម្រើគោលបំណងខុសគ្នា ប៉ុន្តែបំពេញគ្នាទៅវិញទៅមក software supply chain security.
ប្រកាសនេះពន្យល់ពីភាពខុសគ្នារវាង sbom ទល់នឹង scaបង្ហាញពីរបៀបដែលពួកវាធ្វើការជាមួយគ្នា និងជួយអ្នកសម្រេចចិត្តពីរបៀបអនុវត្តទាំងពីរប្រកបដោយប្រសិទ្ធភាព។ អ្នកក៏នឹងឃើញពីរបៀបដែលឧបករណ៍ដូចជា Xygeni ធ្វើឱ្យការអនុលោមតាមច្បាប់ និងស្វ័យប្រវត្តិកម្មមានភាពងាយស្រួលតាមរយៈ ផ្អែកលើ sca sbom ជំនាន់។
សទ្ទានុក្រម Xygeni
តើអ្វីជា SCA?
ការវិភាគសមាសភាពកម្មវិធី (SCA) គឺជាការអនុវត្តស្នូលរបស់ AppSec ដែលស្កេនកម្មវិធីរបស់អ្នកជាបន្តបន្ទាប់សម្រាប់សមាសធាតុភាគីទីបី និងប្រភពបើកចំហ។
ជាពិសេស, SCA ជួយអ្នក៖
- រកឃើញចំណុចខ្សោយនៅក្នុងភាពអាស្រ័យ
- កំណត់អត្តសញ្ញាណអាជ្ញាប័ណ្ណដែលមានហានិភ័យ
- វាយតម្លៃលទ្ធភាពកេងប្រវ័ញ្ច និងលទ្ធភាពទទួលបាន
- ធ្វើឱ្យការជួសជុលដោយស្វ័យប្រវត្តិជាមួយនឹងជម្រើសបំណះដែលមានសុវត្ថិភាពជាងមុន
លើសពីនេះ រឹងមួយ SCA ឧបករណ៍នេះរួមបញ្ចូលដោយផ្ទាល់ទៅក្នុង DevOps របស់អ្នក pipelineឧទាហរណ៍ វាអាចស្កេន pull requests, រត់ចូលខាងក្នុង CI/CD ការងារ និងជូនដំណឹងដល់អ្នកអភិវឌ្ឍន៍មុនពេលកូដងាយរងគ្រោះឈានដល់ការផលិត។ ជាលទ្ធផល ស្កា និង sbom ការអនុវត្តរួមគ្នាជួយទប់ស្កាត់ការគំរាមកំហែងខ្សែសង្វាក់ផ្គត់ផ្គង់តាំងពីដំបូង។
សទ្ទានុក្រម Xygeni
តើអ្វីជា SBOM?
វិក្កយបត្រសម្ភារៈកម្មវិធី (SBOM) គឺជាបញ្ជីដែលមានរចនាសម្ព័ន្ធ និងអាចអានដោយម៉ាស៊ីនបាននៃសមាសធាតុទាំងអស់ ទាំងប្រភពបើកចំហ និងកម្មសិទ្ធិបញ្ញា នៅក្នុងកម្មវិធីរបស់អ្នក។
ជាធម្មតាវារួមបញ្ចូលៈ
- ឈ្មោះកញ្ចប់ និងកំណែ
- អាជ្ញាប័ណ្ណ និងអ្នកផ្គត់ផ្គង់
- ទំនាក់ទំនងអាស្រ័យ
- ហាស និងឧបករណ៍កំណត់អត្តសញ្ញាណ
បើទោះបីជាមួយ SBOM មិនជួសជុលភាពងាយរងគ្រោះដោយខ្លួនឯងទេ វាដើរតួនាទីយ៉ាងសំខាន់ក្នុងការកត់ត្រាកម្មវិធីដែលអ្នកប្រើ។ ដូច្នេះ នៅក្នុងវិស័យដែលផ្តោតលើការអនុលោមតាមច្បាប់ដូចជា ការថែទាំសុខភាព ហិរញ្ញវត្ថុ ឬរដ្ឋាភិបាល SBOMs កំពុងក្លាយជាកាតព្វកិច្ចយ៉ាងឆាប់រហ័ស។
SBOM vs SCA៖ ភាពខុសគ្នាសំខាន់ៗត្រូវបានពន្យល់
មើលលើកដំបូង, ស្កា ទល់នឹង sbom អាចមើលទៅស្រដៀងគ្នា។ ទោះជាយ៉ាងណាក៏ដោយ ពួកវាដោះស្រាយបញ្ហាខុសគ្នាខ្លាំង។ ចូរយើងវិភាគវា៖
| លក្ខណៈពិសេស | SCA ឧបករណ៍ | SBOMs |
|---|---|---|
| គោលបំណង | ✓ ស្វែងរក និងជួសជុលហានិភ័យប្រភពបើកចំហ | ✓ កត់ត្រាអ្វីដែលមាននៅក្នុងកម្មវិធីរបស់អ្នក |
| ស្វ័យប្រវត្តិកម្ម | ✓ បាទ/ចាស៎ ពេលវេលាជាក់ស្តែង និងបន្ត | បិទ ជារឿយៗឋិតិវន្ត; អាចតម្រូវឱ្យមានការអាប់ដេតដោយដៃ |
| ការគ្របដណ្តប់សុវត្ថិភាព | ✓ ភាពងាយរងគ្រោះ, ការកេងប្រវ័ញ្ច, ហានិភ័យអាជ្ញាប័ណ្ណ | បិទ មានតែសារពើភ័ណ្ឌប៉ុណ្ណោះ (គ្មានការវាយតម្លៃហានិភ័យ) |
| ករណីប្រើប្រាស់ DevOps | ✓ ច្រកទ្វារសុវត្ថិភាព ការស្កេន PR សន្តិសុខប្តូរវេនទៅឆ្វេង | ✓ ការត្រួតពិនិត្យការអនុលោមតាមច្បាប់ ការធានារបស់អ្នកលក់ |
| សមល្មមតាមបទប្បញ្ញត្តិ | ✓ បានផ្ដល់អនុសាសន៍ | ✓ តម្រូវឲ្យមានជាញឹកញាប់ (EO 14028, NIST, DoD, FDA) |
ហេតុអ្វី SCA និង SBOM ធ្វើការជាមួយគ្នាបានកាន់តែប្រសើរ
ជំនួសឲ្យការជ្រើសរើសរវាងពួកគេ វិធីសាស្ត្រឆ្លាតវៃបំផុតគឺត្រូវប្រើ ស្កា និង sbom នៅក្បែរគ្នា។ នេះជាមូលហេតុ៖
SBOMត្រូវការការអាប់ដេតតាមពេលវេលាជាក់ស្តែង
ការបង្កើតមួយ។ SBOM ម្តងមិនគ្រប់គ្រាន់ទេ។ ឧទាហរណ៍ ប្រសិនបើក្រុមរបស់អ្នកបន្ថែម ឬធ្វើឱ្យប្រសើរឡើងនូវកញ្ចប់ជារៀងរាល់សប្តាហ៍ កញ្ចប់ដើមរបស់អ្នក SBOM អាចនឹងហួសសម័យយ៉ាងឆាប់រហ័ស។ នោះជាកន្លែងដែល SCA ជំហាននៅក្នុងវាត្រួតពិនិត្យដោយស្វ័យប្រវត្តិនូវភាពអាស្រ័យរបស់អ្នក និងរក្សា SBOM នាពេលបច្ចុប្បន្ន។
SCA ផ្អែកលើ SBOMs គឺជារបស់ថ្មី Standard
ឧបករណ៍ទំនើបៗដូចជា Xygeni រួមបញ្ចូលគ្នា ស្កា និង sbom។ នេះ SBOM ត្រូវបានបង្កើត និងធ្វើបច្ចុប្បន្នភាពពីការពិត SCA ស្កេន។ វាជួយសន្សំសំចៃពេលវេលា និងធានាថាសារពើភ័ណ្ឌរបស់អ្នកឆ្លុះបញ្ចាំងពីលេខកូដពិតប្រាកដដែលកំពុងប្រើប្រាស់។
អ្នកអភិវឌ្ឍន៍ត្រូវការច្រើនជាងបញ្ជី
ខណៈពេលដែលមួយ SBOM ផ្តល់ឱ្យអ្នកនូវ "អ្វី" តែប៉ុណ្ណោះ SCA ប្រាប់អ្នកពី "អ្វី"។ ឧទាហរណ៍ កម្មវិធីពីរអាចរួមបញ្ចូលបណ្ណាល័យងាយរងគ្រោះដូចគ្នា ប៉ុន្តែមានតែកម្មវិធីមួយប៉ុណ្ណោះដែលកំពុងប្រើកូដគ្រោះថ្នាក់។ SCA បន្ថែមបរិបទនៃលទ្ធភាពទៅដល់នោះ។
នៅទីបំផុត ដោយការរួមបញ្ចូលគ្នា sca sbom សមត្ថភាព អ្នកទទួលបានការយល់ដឹងកាន់តែស៊ីជម្រៅ មានភាពវិជ្ជមានមិនពិតតិចជាងមុន និងលទ្ធផលសុវត្ថិភាពកាន់តែរឹងមាំ។
អត្ថប្រយោជន៍នៃការផ្សំ SCA និង SBOM នៅ DevOps
នៅពេលប្រៀបធៀប SBOM vs SCAវាជារឿងសំខាន់ដែលត្រូវយល់ថា ពួកគេមានប្រសិទ្ធភាពជាងនៅពេលនៅជាមួយគ្នាជាជាងនៅដាច់ដោយឡែកពីគ្នា។ តាមរយៈការអនុម័តយុទ្ធសាស្ត្រ DevOps ដែលរួមបញ្ចូលទាំង ស្កា និង sbomក្រុមរបស់អ្នកនឹងដោះសោអត្ថប្រយោជន៍សំខាន់ៗដែលលើសពីភាពមើលឃើញកម្រិតផ្ទៃ។
ឧទាហរណ៍ អ្នកទទួលបាន៖
- ភាពត្រឹមត្រូវកាន់តែច្រើន នៅក្នុងសារពើភ័ណ្ឌកម្មវិធី និងការតាមដានការពឹងផ្អែក
- ការអនុលោមតាមដោយស្វ័យប្រវត្តិ ជាមួយនឹងក្របខ័ណ្ឌបទប្បញ្ញត្តិដូចជា NIST និង EO 14028
- ការផ្តល់អាទិភាពផ្អែកលើហានិភ័យ ការប្រើប្រាស់បរិបទនៃការដាក់ពិន្ទុលើភាពអាចកេងប្រវ័ញ្ច និងលទ្ធភាពទទួលបាន
- ភាពវិជ្ជមានមិនពិតតិចជាងអរគុណចំពោះការរកឃើញដែលដឹងអំពីពេលដំណើរការ
- ត្រៀមរួចរាល់សម្រាប់ការត្រួតពិនិត្យ SBOM ការនាំចេញអាចរកបានដោយមិនចាំបាច់ប្រឹងប្រែងដោយដៃបន្ថែម
លើសពីនេះ កម្លាំងរួមបញ្ចូលគ្នារបស់ ស្កា ទល់នឹង sbom នៅក្នុងលំហូរការងារទំនើបអនុញ្ញាតឱ្យក្រុមធ្វើការបានលឿនជាងមុនដោយមិនបាត់បង់ការគ្រប់គ្រង។ ពីព្រោះ SCA រកឃើញការផ្លាស់ប្តូរជាបន្តបន្ទាប់ និង SBOMប្រសិនបើអ្នកកត់ត្រាពួកវាសម្រាប់ការអនុលោមតាមច្បាប់ អ្នកនឹងកាត់បន្ថយចំណុចខ្វះខាត និងធ្វើឱ្យការកែតម្រូវមានភាពប្រសើរឡើង។
ជាលទ្ធផល ក្រុមសន្តិសុខ និងក្រុមអភិវឌ្ឍន៍របស់អ្នកសហការគ្នាបានកាន់តែប្រសើរ ខណៈពេលដែលនៅតែស្របតាមគោលដៅអាជីវកម្ម និងគោលដៅបទប្បញ្ញត្តិ។
SBOM ការអនុលោមតាមច្បាប់នៅសហរដ្ឋអាមេរិក និងអឺរ៉ុប៖ អ្វីដែលអ្នកត្រូវដឹង
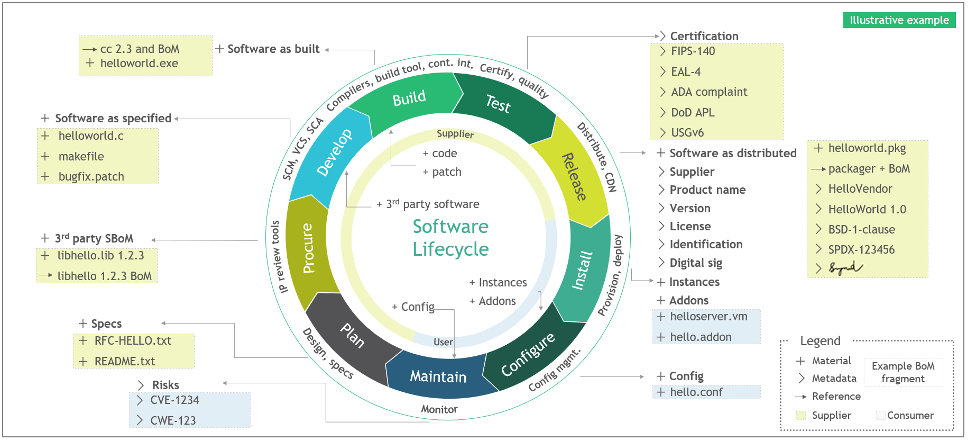
ថ្ងៃនេះ SBOMs លែងជាជម្រើសទៀតហើយ។ ពួកគេជា តម្រូវការបទប្បញ្ញត្តិ សម្រាប់អង្គការជាច្រើននៅទូទាំងសហរដ្ឋអាមេរិក និងអឺរ៉ុប។ យោងតាម លំដាប់ 14028អ្នកម៉ៅការសហព័ន្ធអាមេរិកទាំងអស់ត្រូវតែផ្តល់ឯកសារពេញលេញ និងត្រឹមត្រូវ SBOM ជាមួយផលិតផលកម្មវិធីរបស់ពួកគេ។
លើសពីនេះ ស្ថាប័ននិយតកម្មដូចជា FDA និង DoD អាណត្តិ SBOM ការប្រើប្រាស់នៅទូទាំងវិស័យថែទាំសុខភាព ការពារជាតិ និងហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ។ នៅអឺរ៉ុប សម្ពាធក៏កំពុងកើនឡើងផងដែរ៖
- ចំពោះ EU Cyber Resilience Act តម្រូវ SBOMសម្រាប់កម្មវិធីទាំងអស់ដែលមានធាតុឌីជីថល
- NIS១ ពង្រឹងច្បាប់សន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់អ្នកផ្តល់ហេដ្ឋារចនាសម្ព័ន្ធសំខាន់ៗ
- ដូរ៉ា ពង្រឹងភាពធន់នៃប្រតិបត្តិការនៅក្នុងវិស័យហិរញ្ញវត្ថុ
- PCI DSS ១ រួមបញ្ចូលការអនុវត្តការអភិវឌ្ឍន៍ប្រកបដោយសុវត្ថិភាព និងការត្រៀមខ្លួនឆ្លើយតប
ដោយផ្អែកលើក្របខ័ណ្ឌអភិវឌ្ឍន៍កម្មវិធីសុវត្ថិភាព NIST និងអាណត្តិសកលទាំងនេះ អង្គការនានាត្រូវតែ៖
- រក្សាភាពទាន់សម័យ SBOMs សម្រាប់ការចេញផ្សាយនីមួយៗ
- រួមបញ្ចូលទិន្នន័យមេតាលម្អិតអំពីភាពអាស្រ័យដូចជាកំណែ និងអាជ្ញាប័ណ្ណ
- ចែករំលែក SBOMជាមួយដៃគូ និយតករ និងអតិថិជន
- ការប្រើ SBOMដើម្បីគាំទ្រដល់ការតាមដានភាពងាយរងគ្រោះ និងការកែតម្រូវ
ទោះជាយ៉ាងណា, SBOMតែម្នាក់ឯងនឹងមិនប្រាប់អ្នកពីអ្វីដែលអាចកេងប្រវ័ញ្ចបានទេ។ នោះហើយជាមូលហេតុដែលវាមានសារៈសំខាន់ណាស់ក្នុងការផ្សំពួកវាជាមួយនឹងភាពរឹងមាំ SCA សមត្ថភាព។ ការទទួលយក SCAដែលមានមូលដ្ឋានលើ SBOM ជាយុទ្ធសាស្រ្ត ធានានូវការអាប់ដេតជាបន្តបន្ទាប់ ការយល់ដឹងអំពីលទ្ធភាពទៅដល់ និងភាពមើលឃើញនៃវដ្តជីវិតពេញលេញ។
ដោយការបញ្ចូលគ្នា SCA និង SBOM នៅក្នុងវេទិកាតែមួយ ក្រុមរបស់អ្នកនៅតែនាំមុខគេក្នុងការអនុលោមតាមច្បាប់ ខណៈពេលដែលកំពុងផ្តល់កម្មវិធីដែលមានសុវត្ថិភាពដោយគ្មានការពន្យារពេល។
របៀបដែលស្ពាន Xygeni SCA និង SBOM
Xygeni ប្រមូលផ្តុំនូវអ្វីដែលល្អបំផុតនៃ ស្កា ទល់នឹង sbom នៅក្នុងវេទិកាតែមួយដ៏រលូន និងផ្តោតលើអ្នកអភិវឌ្ឍន៍ជាចម្បង។ អ្វីដែលសំខាន់ជាងនេះទៅទៀត វាផ្តល់នូវស្វ័យប្រវត្តិកម្មពិតប្រាកដ បរិបទហានិភ័យ និងការគាំទ្រផ្នែកបទប្បញ្ញត្តិ។ ទាំងអស់នេះដោយមិនបង្ខំក្រុមឱ្យផ្លាស់ប្តូរលំហូរការងាររបស់ពួកគេឡើយ។
ជាបន្ត SBOM ការបង្កើតតាមរយៈ SCA
ជំនួសឲ្យការបង្កើតបញ្ជីឋិតិវន្ត Xygeni បង្កើត និងធ្វើបច្ចុប្បន្នភាពរបស់អ្នកដោយស្វ័យប្រវត្តិ SBOMកំពុងប្រើប្រាស់ពេលវេលាជាក់ស្តែងរបស់វា SCA ម៉ាស៊ីន។ ជាពិសេស រាល់ការសាងសង់ ឬ pull request បង្កឱ្យមានការគូសផែនទីសារពើភ័ណ្ឌ និងការវាស់ស្ទង់ហានិភ័យដ៏ត្រឹមត្រូវ។
ទិន្នន័យមេតាពេញលេញ និងទម្រង់អនុលោមភាព
SBOMs រួមមានកំណែ អាជ្ញាប័ណ្ណ អ្នកផ្គត់ផ្គង់ ហាស និងសូម្បីតែភាពអាស្រ័យអន្តរកាល។ អ្នកអាចនាំចេញពួកវាជាទម្រង់ CycloneDX ឬ SPDX ដោយធានាថាអ្នកតែងតែត្រៀមខ្លួនសម្រាប់សវនកម្ម។
ការរួមបញ្ចូលលំហូរការងារ DevOps-Native
ដោយសារតែសុវត្ថិភាពមិនគួរធ្វើឱ្យអ្នកយឺតយ៉ាវ Xygeni រួមបញ្ចូលទៅក្នុងប្រព័ន្ធដែលមានស្រាប់របស់អ្នក CI/CD រៀបចំថាតើអ្នកកំពុងប្រើ GitHub Actions, GitLab, Bitbucket ឬ Jenkins ដែរឬទេ។
ការយល់ដឹងអំពីការដោះស្រាយដោយផ្អែកលើហានិភ័យ
ស៊ីហ្គេនី SCA លើសពីការរកឃើញ។ អ្នកទទួលបានព័ត៌មានដែលអាចអនុវត្តបានដូចជាពិន្ទុ EPSS ផ្លូវដែលអាចទៅដល់បាន និងរបស់យើង ហានិភ័យនៃការស្តារឡើងវិញ មុខងារដើម្បីជួយជ្រើសរើសការធ្វើឱ្យប្រសើរឡើងដែលមានសុវត្ថិភាព និងមិនខូច។
លទ្ធផលដែលអាចចែករំលែកបាន និងគួរឱ្យទុកចិត្ត
អ្នកអាចចែករំលែករបស់អ្នកដោយសុវត្ថិភាព SBOMជាមួយភាគីពាក់ព័ន្ធខាងក្រៅ អ្នកសវនករ ឬអ្នកលក់។ អ្វីដែលសំខាន់បំផុតនោះគឺ អ្នកគ្រប់គ្រងពេលវេលា និងរបៀបដែលពួកគេត្រូវបានចែកចាយ។
ទាំងអស់នេះធ្វើឱ្យ Xygeni ក្លាយជាវេទិកាដ៏ល្អសម្រាប់ក្រុមដែលកំពុងស្វែងរកការធ្វើឱ្យការអនុលោមតាមច្បាប់មានភាពសាមញ្ញ និងបង្កើនភាពចាស់ទុំ DevSecOps ដោយនាំយក ស្កា ទល់នឹង sbom រួមគ្នាក្រោមដំបូលតែមួយ។
ប្រៀបធៀបកំពូល SBOM ឧបករណ៍សម្រាប់ឆ្នាំ 2025
SBOMឥឡូវនេះ s គឺជាកាតព្វកិច្ចនៅសហរដ្ឋអាមេរិក និងអឺរ៉ុប។ ប៉ុន្តែមិនមែនទាំងអស់នោះទេ SBOM ឧបករណ៍ផ្តល់នូវការការពារពិតប្រាកដ។ ស្វែងយល់ពី 6 ល្អបំផុត SBOM ឧបករណ៍បង្កើត និងមើលពីរបៀបដែលពួកវាប្រៀបធៀប។
គំនិតចុងក្រោយ: SCA vs SBOM ជាជម្រើសមិនពិត
ដើម្បីបញ្ចប់៖
- SCA និង SBOM មិនមែនជាយុទ្ធសាស្ត្រប្រកួតប្រជែងទេ វាជាយុទ្ធសាស្ត្របំពេញបន្ថែម។
- SCA ជួយអ្នកឱ្យយល់ និងជួសជុលអ្វីដែលមានហានិភ័យ។
- SBOM ផ្តល់ឱ្យអ្នកនូវភាពមើលឃើញពេញលេញអំពីអ្វីដែលកម្មវិធីរបស់អ្នកមាន។
- ពួកគេរួមគ្នាបង្កើតវិធីសាស្រ្តដ៏រឹងមាំ និងឆ្លាតវៃជាងមុនមួយដើម្បី software supply chain security.
ដោយសារហានិភ័យនៃកម្មវិធីបន្តវិវត្តន៍ ការទទួលយកវិធីសាស្រ្តទំនើប និងស្វ័យប្រវត្តិកម្មធានាថាឥរិយាបថសុវត្ថិភាពរបស់អ្នកនៅតែសកម្ម និងត្រៀមខ្លួនសម្រាប់សវនកម្ម។ មិនថាអ្នកជាក្រុមហ៊ុនចាប់ផ្តើមអាជីវកម្មដែលមានការរីកចម្រើនលឿន ឬជាក្រុមហ៊ុនដែលមានការគ្រប់គ្រងនោះទេ enterpriseការប្រើប្រាស់ទស្សនៈទាំងពីរផ្តល់ឱ្យអ្នកនូវរូបភាពពេញលេញ និងទំនុកចិត្តក្នុងការផ្លាស់ប្តូរលឿនដោយមិនខកខានការគំរាមកំហែងសំខាន់ៗ។
ជាមួយ Xygeni អ្នកមិនចាំបាច់ជ្រើសរើសរវាងភាពមើលឃើញ និងសកម្មភាពទេ។ អ្នកទទួលបានទាំងពីរ ដោយរួមបញ្ចូលគ្នាយ៉ាងរលូនទៅក្នុងលំហូរការងារដែលមានស្រាប់របស់អ្នក។

