






ការគំរាមកំហែងសន្តិសុខ គឺជាព្រឹត្តិការណ៍ អ្នកបង្ក ឬលក្ខខណ្ឌណាមួយដែលអាចធ្វើឱ្យប៉ះពាល់ដល់ការសម្ងាត់ ភាពសុចរិត ឬភាពអាចរកបាននៃប្រព័ន្ធ។ និយមន័យនោះមិនមានការផ្លាស់ប្តូរអស់រយៈពេលជាច្រើនទសវត្សរ៍មកហើយ។ អ្វីដែលបានផ្លាស់ប្តូរគឺកន្លែងដែលការគំរាមកំហែងកើតឡើង ល្បឿនដែលវាផ្លាស់ទី និងសំខាន់បំផុត តើមានចំនួនប៉ុន្មានក្នុងចំណោមពួកវាឥឡូវនេះលាក់ខ្លួននៅក្នុងទ្រព្យសម្បត្តិដែលគ្មាននរណាម្នាក់ដឹងថាមាន។
ក្រុមសន្តិសុខភាគច្រើនមិនចាញ់ការវាយប្រហារថ្មីៗ និងទំនើបៗនោះទេ។ ពួកគេចាញ់ទ្រព្យសម្បត្តិដែលគ្មាននរណាម្នាក់កំពុងមើល៖ ម៉ាស៊ីនមេរៀបចំឆាកដែលត្រូវបានបំភ្លេចចោល API ដែលគ្មានឯកសារ ភ្នាក់ងារ AI ដែលអ្នកអភិវឌ្ឍន៍បានភ្ជាប់កាលពីសប្តាហ៍មុន ភាពអាស្រ័យដែលទាញចេញពីបញ្ជីឈ្មោះប្រភពបើកចំហដែលមានឈ្មោះតែមួយគត់។ មើល ស្របច្បាប់។ គម្លាតរវាងអ្វីដែលអ្នកគិតថាអ្នកកំពុងដំណើរការ និងអ្វីដែលត្រូវបានលាតត្រដាងពិតប្រាកដ គឺជាកន្លែងដែលការគំរាមកំហែងសន្តិសុខសម័យទំនើបភាគច្រើនចាក់ឫស។
ការណែនាំនេះគ្របដណ្តប់លើប្រភេទសំខាន់ៗនៃការគំរាមកំហែងសន្តិសុខ របៀបដែលការគំរាមកំហែងខុសពីភាពងាយរងគ្រោះ និងហានិភ័យ និងមូលហេតុ ការរកឃើញផ្ទៃវាយប្រហារ (ការស្វែងរក និង cata ជាបន្តបន្ទាប់loging អ្វីគ្រប់យ៉ាងដែលអ្នកមាន) បានក្លាយជាការគ្រប់គ្រងជាមូលដ្ឋានសម្រាប់បិទគម្លាតនោះ មុនពេលអ្នកវាយប្រហាររកឃើញវាជាមុនសិន។
តើប្រភេទនៃការគំរាមកំហែងសន្តិសុខសំខាន់ៗមានអ្វីខ្លះ?
ការគំរាមកំហែងសន្តិសុខធ្លាក់ចូលទៅក្នុងប្រភេទមួយចំនួនដែលកើតឡើងដដែលៗ។ ឧប្បត្តិហេតុភាគច្រើនក្នុងពិភពពិតគឺជាការរួមបញ្ចូលគ្នានៃឧប្បត្តិហេតុជាច្រើន។
- មេរោគកម្មវិធីព្យាបាទ រួមទាំងមេរោគ ដង្កូវ ត្រូចាន និង spyware ដែលត្រូវបានរចនាឡើងដើម្បីបំផ្លាញ រំខាន ឬទទួលបានការចូលប្រើប្រព័ន្ធដោយគ្មានការអនុញ្ញាត។
- ransomware៖ ជាប្រភេទមេរោគមួយដែលអ៊ិនគ្រីបទិន្នន័យ និងទាមទារការបង់ប្រាក់។ វ៉ារ្យ៉ង់ទំនើបប្រើការជំរិតទារប្រាក់ពីរដង និងបីដង ដោយលួចយកទិន្នន័យមុនពេលអ៊ិនគ្រីប និងគំរាមកំហែងការចេញផ្សាយជាសាធារណៈ។
- ការបន្លំ និងវិស្វកម្មសង្គម៖ ឧបាយកលមនុស្សឱ្យបង្ហាញព័ត៌មានសម្គាល់ខ្លួន ឬផ្តល់សិទ្ធិចូលប្រើ។ នៅតែជាមធ្យោបាយមួយក្នុងចំណោមមធ្យោបាយចូលប្រើដំបូងកំពូលទាំងបីជារៀងរាល់ឆ្នាំ។
- ការបំពានលើអត្តសញ្ញាណប័ណ្ណការប្រើប្រាស់ព័ត៌មានសម្ងាត់ដែលត្រូវបានគេលួច លេចធ្លាយ ឬខ្សោយ ដើម្បីទទួលបានសិទ្ធិចូលប្រើ។ វ៉ិចទ័រចូលប្រើដំបូងទូទៅបំផុតតែមួយគត់នៅក្នុងទិន្នន័យរំលោភបំពាន។
- ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ: ការវាយប្រហារលើចំណុចខ្វះខាតដែលមិនទាន់បានជួសជុលនៅក្នុងកម្មវិធី ឬហេដ្ឋារចនាសម្ព័ន្ធ។ វ៉ិចទ័រចូលប្រើដំបូងដែលមានការរីកចម្រើនលឿនបំផុត និងជាចំណុចសំខាន់នៃមគ្គុទ្ទេសក៍ភាគច្រើននេះ។
- ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់: ធ្វើឱ្យខូចដល់អង្គការតាមរយៈភាគីទីបី ការពឹងផ្អែក ឬការស្ថាបនាដែលគួរឱ្យទុកចិត្ត pipeline ជាជាងវាយប្រហារវាដោយផ្ទាល់។
- ការគំរាមកំហែងខាងក្នុងហានិភ័យដែលកើតចេញពីនិយោជិត អ្នកម៉ៅការ ឬដៃគូ មិនថាចេតនាអាក្រក់ ឬដោយចៃដន្យនោះទេ។
- ការវាយប្រហារគ្មានថ្ងៃ: ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះមុនពេលមានបំណះ ដោយមិនទុកឱកាសដើម្បីជួសជុលជាមុន។
- DDoS វាយប្រហារ។៖ ធ្វើឱ្យប្រព័ន្ធមានចរាចរណ៍លើសលប់ ធ្វើឱ្យវាមិនអាចប្រើបាន។
- ការគំរាមកំហែង API និង AI-layerការវាយប្រហារប្រឆាំងនឹង API ភ្នាក់ងារ AI និងចរាចរណ៍ពីម៉ាស៊ីនទៅម៉ាស៊ីនដែលត្រូវបានបង្ហាញ ដែលជាប្រភេទដែលកំពុងលេចចេញលឿនបំផុត និងជាប្រភេទដែលអង្គការភាគច្រើនមានភាពមើលឃើញតិចបំផុត។
ការពិតដ៏មិនស្រួលដែលរត់កាត់តាមទាំងដប់យ៉ាង៖ ការគំរាមកំហែងអាចត្រូវបានការពារប្រឆាំងនឹងបានលុះត្រាតែទ្រព្យសកម្មដែលវាកំណត់គោលដៅត្រូវបានគេដឹង។ អ្វីគ្រប់យ៉ាងខាងក្រោមគឺនិយាយអំពីការធ្វើឱ្យអ្វីដែលមិនស្គាល់អាចមើលឃើញ។
ការគំរាមកំហែងសន្តិសុខទល់នឹងភាពងាយរងគ្រោះទល់នឹងហានិភ័យ
ពាក្យទាំងបីនេះត្រូវបានប្រើជំនួសគ្នា ហើយមិនគួរប្រើជំនួសគ្នាទេ។ ភាពខុសគ្នានេះជំរុញឱ្យអ្នកកំណត់អាទិភាព។
| គំនិត | តើវាជាអ្វី | ឧទាហរណ៍ |
|---|---|---|
| ការគំរាមកំហែង | ព្រឹត្តិការណ៍ ឬតួអង្គដែលអាចកេងចំណេញពីចំណុចខ្សោយ | ក្រុម ransomware ដែលកំណត់គោលដៅលើវិស័យរបស់អ្នក |
| ភាពងាយរងគ្រោះ | ភាពទន់ខ្សោយដែលអាចកេងប្រវ័ញ្ចបាន | CVE ដែលមិនទាន់បានជួសជុលនៅក្នុងម៉ាស៊ីនមេដែលភ្ជាប់ទៅអ៊ីនធឺណិត |
| ហានិភ័យ | លទ្ធភាពដែលការគំរាមកំហែងកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ គុណនឹងផលប៉ះពាល់ | ឱកាស 90% ដែលម៉ាស៊ីនមេដែលប៉ះពាល់នឹងការវាយប្រហារ បណ្តាលឱ្យមានការរំខានចំនួន 2 លានអឺរ៉ូ |
ការរកឃើញផ្ទៃវាយប្រហារគូសផែនទីទ្រព្យសកម្ម និងភាពងាយរងគ្រោះ ដូច្នេះការគំរាមកំហែងអាចត្រូវបានវាយតម្លៃទល់នឹងរូបភាពពេញលេញ ហើយដូច្នេះហានិភ័យអាចត្រូវបានគណនាលើការប៉ះពាល់ពិតប្រាកដជំនួសឱ្យការស្មាន។
ហេតុអ្វីបានជាចំណុចខ្វាក់ជំរុញការគំរាមកំហែងសន្តិសុខទំនើប
ការគំរាមកំហែងត្រូវបានកេងប្រវ័ញ្ចលឿនជាងពេលណាៗទាំងអស់ ហើយទ្រព្យសកម្មដែលពួកគេកំណត់គោលដៅកាន់តែមើលមិនឃើញ។ ចំណុចទិន្នន័យបីបង្ហាញពីការផ្លាស់ប្តូរនេះ។
ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះបានឈានដល់ 20% នៃការរំលោភបំពាននៅឆ្នាំ 2025 ដែលជាការកើនឡើង 34% ពីមួយឆ្នាំទៅមួយឆ្នាំជិតដល់ការរំលោភបំពានលើព័ត៌មានសម្គាល់ (22%) ជាវ៉ិចទ័រចូលប្រើដំបូងកំពូល (Verizon 2025 DBIR)។ ចំណុចចូលកាន់តែច្រើនកំពុងត្រូវបានកេងប្រវ័ញ្ច ហើយពួកវាកំពុងត្រូវបានកេងប្រវ័ញ្ចលឿនជាងមុន៖ របស់ Mandiant និន្នាការ M ឆ្នាំ ២០២៦ រាយការណ៍ថា ពេលវេលាជាមធ្យមដើម្បីកេងប្រវ័ញ្ចបានបាត់បង់ទៅយ៉ាងមានប្រសិទ្ធភាព អវិជ្ជមានប្រហែល −៧ ថ្ងៃមានន័យថា ការកេងប្រវ័ញ្ចឥឡូវនេះច្រើនតែចាប់ផ្តើម មុន មានបំណះមួយអាចរកបាន។ ក្រុមស៊ើបការណ៍សម្ងាត់គំរាមកំហែងរបស់ Google បានតាមដាន ការវាយប្រហារគ្មានថ្ងៃចំនួន 90 នៅក្នុងព្រៃក្នុងឆ្នាំ 2025ស្ទើរតែពាក់កណ្តាលនៃពួកគេកំណត់គោលដៅ enterprise បច្ចេកវិទ្យា។
ចំណុចចូលកាន់តែច្រើន កេងប្រវ័ញ្ចលឿនជាងមុន ជាមួយនឹងការព្រមានតិចជាងមុន៖ ការរួមបញ្ចូលគ្នានោះគឺជាមុនcisស្វែងយល់ពីមូលហេតុដែលចំណុចខ្វាក់បានក្លាយជាកត្តាហានិភ័យដ៏សំខាន់នៅពីក្រោយការគំរាមកំហែងសន្តិសុខសម័យទំនើប ជាជាងកង្វល់បន្ទាប់បន្សំ។ នៅពេលដែលចន្លោះពេលរវាងការបង្ហាញព័ត៌មាន និងការកេងប្រវ័ញ្ចបាត់ទៅ ទ្រព្យសម្បត្តិតែមួយគត់ដែលអ្នកអាចការពារបានគឺទ្រព្យសម្បត្តិដែលអ្នកដឹងរួចហើយថាអ្នកមាន។
ហើយអង្គការភាគច្រើនមិនដឹងទេ។ 73% បានជួបប្រទះឧប្បត្តិហេតុសន្តិសុខដែលបណ្តាលមកពីទ្រព្យសកម្មដែលមិនស្គាល់ ឬមិនបានគ្រប់គ្រង (Trend Micro, 2025) និងការស្រាវជ្រាវឆ្នាំ 2026 របស់ EY បានរកឃើញថា 36% នៃទ្រព្យសកម្មស្ថិតនៅក្នុង "តំបន់ងាយរងគ្រោះ" ជាមួយនឹងភាពមើលឃើញ និងការគ្របដណ្តប់ទាបជាងមធ្យម។ ទ្រព្យសកម្មនីមួយៗនៅក្នុងចន្លោះនោះ (បរិស្ថានចាស់ API ដែលត្រូវបានបំភ្លេចចោល ភាពអាស្រ័យដែលគ្មាននរណាម្នាក់ចាំថាបានបន្ថែម) គឺជាការគំរាមកំហែងសុវត្ថិភាពផ្ទាល់ដែលគ្មានម៉ាស៊ីនស្កេនកំពុងមើលនោះទេ ដោយសារតែគ្មាននរណាម្នាក់បានប្រាប់ម៉ាស៊ីនស្កេនថាវាមាន។
ហេតុអ្វីបានជាចំណុចខ្វាក់នៅតែបន្តរីករាលដាល ជាពិសេសនៅក្នុង SDLC
ប្រសិនបើភាពមើលឃើញនៃផ្ទៃវាយប្រហារគឺជាបញ្ហាដែលត្រូវបានដោះស្រាយ ចំណុចខ្វាក់នឹងរួមតូច។ ពួកវាកំពុងកើនឡើងជំនួសវិញ ដោយសារហេតុផលដែលភ្ជាប់ដោយផ្ទាល់ទៅនឹងរបៀបដែលកម្មវិធីទំនើបត្រូវបានបង្កើតឡើង។
បច្ចេកវិទ្យាព័ត៌មានស្រមោល និង បញ្ញាសិប្បនិម្មិតស្រមោល លើសពីការគ្រប់គ្រង។ ៤៥% នៃអង្គការនានានិយាយថាពួកគេខ្វះព័ត៌មានគ្រប់គ្រាន់អំពី shadow IT (Ivanti, 2026) ហើយថាមវន្តដូចគ្នានេះឥឡូវអនុវត្តចំពោះ AI៖ ៤៨.៩% នៃអង្គការនានាមើលមិនឃើញទាំងស្រុងនូវចរាចរណ៍ពីម៉ាស៊ីនទៅម៉ាស៊ីន ហើយមិនអាចតាមដានភ្នាក់ងារ AI ដែលកំពុងដំណើរការរួចហើយនៅក្នុងបរិស្ថានរបស់ពួកគេបានទេ។ (Salt Security, 1H 2026)។ ជំនួយការសរសេរកូដ AI ភ្នាក់ងារស្វយ័ត ឬម៉ាស៊ីនមេ MCP ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធនៅក្នុងការកំណត់មូលដ្ឋានរបស់អ្នកអភិវឌ្ឍន៍ គឺជាការគំរាមកំហែងផ្នែកសុវត្ថិភាពដូចម៉ាស៊ីនមេដែលមិនទាន់បានជួសជុលដែរ។ វាគ្រាន់តែមិនសូវលេចឡើងនៅក្នុងបញ្ជីទ្រព្យសកម្មរបស់នរណាម្នាក់នោះទេ។
APIs ពង្រីកផ្ទៃលឿនជាងក្រុមអាចធានាវាបាន។ មានតែ 19% នៃ CISOs រាយការណ៍ពីភាពមើលឃើញពេញលេញទៅក្នុង APIs របស់ពួកគេ ហើយមានតែ 27% ប៉ុណ្ណោះ សូម្បីតែក្នុងចំណោមក្រុមហ៊ុនធំៗ enterprises (សន្តិសុខអំបិល, ២០២៥)។ ផលវិបាកកំពុងកើតឡើងរួចទៅហើយ៖ 87% នៃអង្គការត្រូវបានវាយប្រហារដោយការវាយប្រហារ API ក្នុងឆ្នាំ 2025 (Akamai SOTI 2026)។ Shadow APIs និងចំណុចបញ្ចប់ដែលមិនមានឯកសារ តាមនិយមន័យ គឺមើលមិនឃើញចំពោះដំណើរការស្វែងរកណាមួយដែលកត់ត្រាតែអ្វីដែលត្រូវបានកត់ត្រាជាផ្លូវការប៉ុណ្ណោះ។
ខ្សែសង្វាក់ផ្គត់ផ្គង់ប្រភពបើកចំហក៏ជាផ្នែកមួយនៃផ្ទៃវាយប្រហារខាងក្រៅផងដែរ។ ការរំលោភបំពានដែលពាក់ព័ន្ធនឹងភាគីទីបី កើនឡើងទ្វេដងពី ១៥% ដល់ ៣០% ក្នុងមួយឆ្នាំ (Verizon 2025 DBIR)។ សត្រូវរួមចំណែកកូដដែលមើលទៅស្របច្បាប់ទៅក្នុងគម្រោងប្រភពបើកចំហ កសាងទំនុកចិត្ត និងរង់ចាំ ដែលមានន័យថា រាល់ការពឹងផ្អែកដែលទាញចូលទៅក្នុងមូលដ្ឋានកូដគឺជាបេក្ខជនសម្រាប់ការរកឃើញផ្ទៃវាយប្រហារ មិនមែនគ្រាន់តែជាហេដ្ឋារចនាសម្ព័ន្ធដែលស្ថិតនៅក្នុងកុងសូលពពកនោះទេ។ នេះគឺជាតក្កវិជ្ជានៅពីក្រោយ ការអង្គុយលើឥដ្ឋ: ការស្រាវជ្រាវដែលបានបង្ហាញនៅ សន្តិសុខ USENIX ឆ្នាំ ២០២៥ បានរកឃើញ LLMs ណែនាំឈ្មោះកញ្ចប់ដែលមិនមានជាប្រហាក់ប្រហែល 20% នៃពេលវេលាហើយអ្នកវាយប្រហារចុះឈ្មោះឈ្មោះដែលមានការយល់ច្រឡំទាំងនោះជាមុន ដើម្បីរង់ចាំជំនួយការ AI ណែនាំពួកគេ។ យុទ្ធនាការឆ្នាំ ២០២៥ ដែលមានឈ្មោះដូចជា PhantomRaven (កញ្ចប់ npm ព្យាបាទចំនួន 126 ការទាញយក ~86,000) និងការរីករាលដាលដោយខ្លួនឯង។ សាយ ហ៊ុលុដ ដង្កូវបង្ហាញគំរូក្នុងសកម្មភាព។ ការគំរាមកំហែងសុវត្ថិភាពមិនមកដល់តាមរយៈជញ្ជាំងភ្លើងទេ; វាមកដល់តាមរយៈ ដំឡើង pip.
តើការរកឃើញផ្ទៃវាយប្រហារជាអ្វី?
ការរកឃើញផ្ទៃវាយប្រហារគឺជាការអនុវត្តនៃការស្វែងរកជាបន្តបន្ទាប់ កាតាloging និងតាមដានទ្រព្យសម្បត្តិនីមួយៗដែលអង្គការរបស់អ្នកជាម្ចាស់ ឬត្រូវបានភ្ជាប់ទៅ (ទាំងដឹង និងមិនស្គាល់) ដើម្បីឱ្យការគំរាមកំហែងសន្តិសុខអាចត្រូវបានវាយតម្លៃប្រឆាំងនឹងរូបភាពពេញលេញជំនួសឱ្យរូបភាពមួយផ្នែក។
វាជាមូលដ្ឋានគ្រឹះនៃវិន័យទូលំទូលាយនៃ ការគ្រប់គ្រងផ្ទៃវាយប្រហារ (ASM)ដំណើរការជាបន្តបន្ទាប់នៃការស្វែងរក ការចាត់ថ្នាក់ និងការតាមដានចំណុចចូលដែលអាចកើតមានទាំងអស់ដែលអ្នកវាយប្រហារអាចកេងប្រវ័ញ្ច។ ភាពខុសគ្នាគឺមានសារៈសំខាន់៖ ការរកឃើញ ចម្លើយ "តើយើងពិតជាមានអ្វី?" គ្រប់គ្រង គឺជាអ្វីដែលអ្នកធ្វើជាមួយចម្លើយនោះ៖ ការផ្តល់អាទិភាព ការផ្ទៀងផ្ទាត់ និងការបិទចន្លោះប្រហោង។
មានរឿងពីរយ៉ាងដែលបំបែកការរកឃើញពិតប្រាកដពីសារពើភ័ណ្ឌទ្រព្យសកម្មតែម្តង៖
- វាមិនរង់ចាំឱ្យគេប្រាប់ថាត្រូវរកមើលអ្វីនោះទេ។ ភាពខុសគ្នាដ៏សំខាន់រវាងឧបករណ៍នានា គឺថាតើការរកឃើញរកឃើញទ្រព្យសកម្មដែលអ្នក ធ្វើមិនបាន ដឹងរួចហើយ។ វេទិកាមួយចំនួនគ្រាន់តែស្កេនអ្វីដែលអ្នកបញ្ចូលទៅក្នុងពួកវាប៉ុណ្ណោះ។ វេទិកាផ្សេងទៀតប្រើការឈ្លបយកការណ៍សកម្មដើម្បីស្វែងរកហេដ្ឋារចនាសម្ព័ន្ធ បច្ចេកវិទ្យាព័ត៌មានស្រមោល សេវាកម្មកំព្រា និងការពឹងផ្អែកដែលមិនបានគ្រប់គ្រងដោយគ្មានបញ្ជីដំបូង។ ដំណើរការដែលពិនិត្យមើលតែអ្វីដែលមានរួចហើយនៅលើសៀវភៅបញ្ជីមិនមែនជាការរកឃើញទេ ប៉ុន្តែវាជាការបញ្ជាក់។
- វាដំណើរការជាបន្តបន្ទាប់ មិនមែនទៀងទាត់ទេ។ ធនធានលើពពកបង្វិលឡើងចុះ សេវាកម្មដាក់ពង្រាយ ហើយអ្នកអភិវឌ្ឍន៍បញ្ជូនកូដច្រើនដងក្នុងមួយថ្ងៃ។ ការវាយតម្លៃចំណុចក្នុងពេលវេលាគឺហួសសម័យនៅពេលដែលការដាក់ពង្រាយថ្មីកើតឡើង ដែលជាពេលដែលការគំរាមកំហែងសុវត្ថិភាពថ្មីភាគច្រើនលេចឡើង។ ប្រសិនបើការរកឃើញមិនអាចតាមទាន់អត្រានៃការផ្លាស់ប្តូរនោះទេ ហានិភ័យដែលទើបណែនាំថ្មីនឹងនៅតែមើលមិនឃើញរហូតដល់វាត្រូវបានគេកេងប្រវ័ញ្ច។
របៀបដែលការរកឃើញផ្ទៃវាយប្រហារកាត់បន្ថយហានិភ័យនៅទូទាំង SDLC
អនុវត្តចំពោះការអភិវឌ្ឍន៍កម្មវិធី ការស្វែងរកផ្ទៃវាយប្រហារមិនមែនជាលំហាត់បរិវេណទេcisអ៊ី; វាជា កូដទៅពពក មួយ. នេះជារូបរាងរបស់វា មួយដំណាក់កាលៗ។
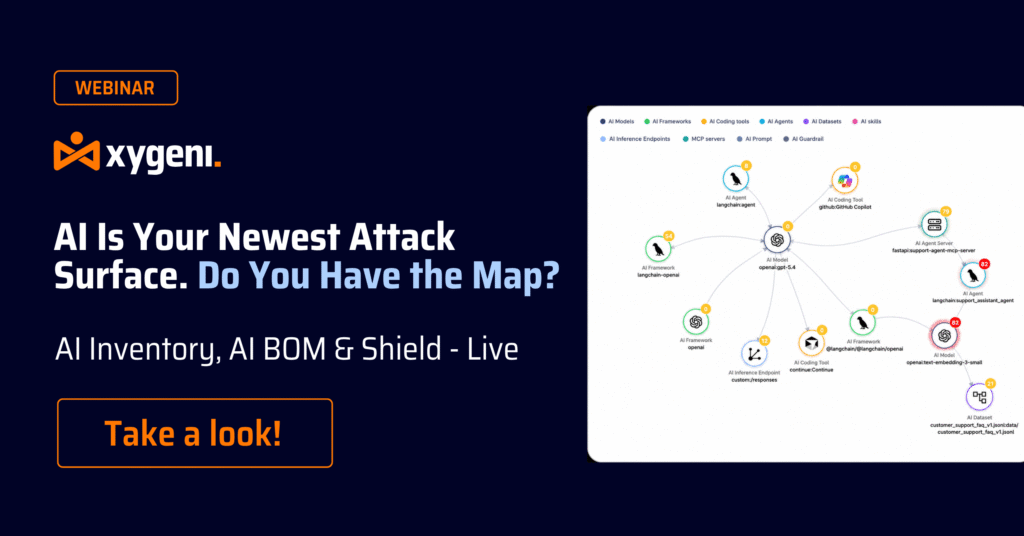
នៅកម្រិតកូដ និងការពឹងផ្អែក។ រាល់ម៉ូដែល ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងកញ្ចប់ប្រភពបើកចំហរទាំងអស់ដែលត្រូវបានទាញចូលទៅក្នុងគម្រោងគឺជាទ្រព្យសកម្មថ្មីនៅពេលដែលវាត្រូវបានបន្ថែម ហើយវាគួរតែអាចរកឃើញនៅពេលដែលកើតឡើង មិនមែនប៉ុន្មានសប្តាហ៍ក្រោយមកក្នុងអំឡុងពេលសវនកម្មតាមកាលវិភាគនោះទេ។ ការចាត់ទុកភាពអាស្រ័យដែលណែនាំដោយ AI ជាទ្រព្យសកម្មលំដាប់ថ្នាក់ទីមួយ ដូចគ្នានឹងវិធីដែលអ្នកចាត់ទុកឧទាហរណ៍ពពកថ្មី បិទចំណុចខ្វាក់ពិតប្រាកដដែលអ្នកវាយប្រហារកេងប្រវ័ញ្ចតាមរយៈការរអិល និងការភាន់ច្រឡំភាពអាស្រ័យ។ (ការស្រាវជ្រាវឆ្នាំ 2026 របស់ Wallarm បានកត់ត្រាទុក ការកើនឡើង 398% នៃភាពងាយរងគ្រោះទាក់ទងនឹង AI និង ការកើនឡើង 270% នៃចំណុចខ្វះខាតទាក់ទងនឹង MCP ក្នុងមួយត្រីមាស; ផ្ទៃនេះកំពុងធ្វើចលនាយ៉ាងលឿន។)
ឆ្លងកាត់ CI/CD pipelines. ឧបករណ៍ដែលបែកខ្ញែកគ្នាពាសពេញ on-premises, cloud, SaaS និងបរិស្ថានពីចម្ងាយបង្កើតចំណុចខ្វះខាត និងការខិតខំប្រឹងប្រែងស្ទួន។ ការរួមបញ្ចូលអនុញ្ញាតឱ្យក្រុមភ្ជាប់ទំនាក់ទំនងគ្នានូវការរកឃើញ និងយល់ពីរបៀបដែលហានិភ័យភ្ជាប់គ្នា៖ ការពឹងផ្អែកដែលទើបរកឃើញថ្មីដែលត្រូវបានគូសផែនទីទៅនឹងអ្វីដែលវាអាចឈានដល់ (អាថ៌កំបាំងដែលវាអាចលាតត្រដាង ការអនុញ្ញាតដែលវាទទួលមរតក) ជាជាងត្រូវបានចាត់ទុកថាជាការជូនដំណឹងដាច់ដោយឡែក។
នៅទូទាំងបរិស្ថានពពក និងពេលដំណើរការ។ ស្នាមជើងពពកច្រើនតែពង្រីកលឿនជាងក្រុមសន្តិសុខអាចតាមដានបាន ហើយនោះនាំឱ្យមានការរំលោភបំពានមិនមែនបណ្តាលមកពីការវាយប្រហារដ៏ស្មុគស្មាញនោះទេ ប៉ុន្តែដោយសារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងទ្រព្យសកម្មដែលត្រូវបានបំភ្លេចចោល៖ ការរកឃើញផ្លែឈើដែលព្យួរទាបត្រូវបានរចនាឡើងជាពិសេសដើម្បីចាប់មុនពេលវាក្លាយជារបាយការណ៍ឧប្បត្តិហេតុ។ ល្បឿនមានសារៈសំខាន់នៅទីនេះ៖ ការស្រាវជ្រាវឆ្នាំ ២០២៦ របស់ CrowdStrike ដាក់ពេលវេលាបំបែកសត្រូវជាមធ្យមត្រឹមតែ នាទី 29.
អាទិភាពដោយអ្វីដែលសំខាន់ពិតប្រាកដ។ ASM ដែលមានប្រសិទ្ធភាពភ្ជាប់ការរកឃើញបច្ចេកទេសទៅនឹងបរិបទអាជីវកម្ម (ភាពជាម្ចាស់ គោលបំណងកម្មវិធី ភាពរសើបនៃទិន្នន័យ) ដូច្នេះក្រុមសន្តិសុខ IT និងក្រុមអភិវឌ្ឍន៍ធ្វើការពីការយល់ដឹងរួមគ្នាអំពីហានិភ័យជំនួសឱ្យបញ្ជីដែលមិនខុសគ្នា។ នេះជាកន្លែងដែល សារពើភ័ណ្ឌ AI និង ASPM ការអនុវត្ត រកបានកន្លែងរបស់ពួកគេ៖ គូសផែនទីទ្រព្យសម្បត្តិនីមួយៗនៅទូទាំង SDLCដោយភ្ជាប់វាជាមួយនឹងការប៉ះពាល់ និងផលប៉ះពាល់អាជីវកម្ម ព្រមទាំងការបង្ហាញប្រភាគនៃការគំរាមកំហែងសន្តិសុខដែលតំណាងឱ្យហានិភ័យពិតប្រាកដ ដែលអាចកេងប្រវ័ញ្ចបាន ជាជាងហានិភ័យទ្រឹស្តី។
ហេតុអ្វីបានជារឿងនេះសំខាន់ជាងពេលណាៗទាំងអស់នៅពេលនេះ
Gartner ព្យាករណ៍ដូច្នេះ នៅត្រឹមឆ្នាំ ២០២៦ អង្គការដែលផ្តល់អាទិភាពដល់ការវិនិយោគសន្តិសុខដោយផ្អែកលើកម្មវិធីគ្រប់គ្រងការគំរាមកំហែងជាបន្តបន្ទាប់ (CTEM) នឹងមានឱកាសតិចជាងបីដងក្នុងការទទួលរងនូវការរំលោភបំពាន។ ទីផ្សារកំពុងឆ្លើយតប៖ វិស័យគ្រប់គ្រងផ្ទៃវាយប្រហារត្រូវបានគេព្យាករថានឹងកើនឡើងពីប្រហែល 1.25 ពាន់លានដុល្លារក្នុងឆ្នាំ 2026 ដល់ 5 ពាន់លានដុល្លារនៅឆ្នាំ 2034 (Fortune Business Insights) ដែលជាការឆ្លុះបញ្ចាំងពីរបៀបដែលបញ្ហានេះបានក្លាយជាចំណុចកណ្តាល។
អ្នកមិនអាចការពារអ្វីដែលអ្នកមើលមិនឃើញនោះទេ ហើយគោលការណ៍នោះអនុវត្តចំពោះកញ្ចប់ npm ដែលមានភាពស្រពិចស្រពិលដូចដែលវាអនុវត្តចំពោះធុងពពកដែលលាតត្រដាងដែរ។ ការគំរាមកំហែងផ្នែកសុវត្ថិភាពមិនថយចុះទេ ហើយអង្គការដែលបិទគម្លាតលឿនបំផុតគឺជាអ្នកដែលចាត់ទុកការរកឃើញផ្ទៃវាយប្រហារជាការអនុវត្តជាបន្តបន្ទាប់ កូដទៅពពក មិនមែនជាធាតុត្រួតពិនិត្យប្រចាំត្រីមាសទេ។
នេះជាចន្លោះប្រហោងពិតប្រាកដ ស៊ីហ្គេនី ត្រូវបានបង្កើតឡើងដើម្បីបិទសម្រាប់ក្រុមផ្នែកទន់។ ជំនួសឱ្យការចាត់ទុកការរកឃើញផ្ទៃវាយប្រហារជាលំហាត់ដាច់ដោយឡែកមួយcisពីសុវត្ថិភាពកម្មវិធី Xygeni គូសផែនទីគំរូ AI ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងការពឹងផ្អែកប្រភពបើកចំហនៅទូទាំង SDLC រួមជាមួយនឹងហានិភ័យកម្រិតកូដ និងហេដ្ឋារចនាសម្ព័ន្ធ ដូច្នេះចំណុចខ្វាក់ត្រូវបានលេចឡើង និងផ្តល់អាទិភាពនៅកន្លែងដដែលដែលក្រុមអភិវឌ្ឍន៍ និងសន្តិសុខធ្វើការរួចហើយ មិនមែននៅកន្លែងដាច់ដោយឡែកពីគ្នាទេ dashboard គ្មាននរណាម្នាក់ពិនិត្យទេ។

សំណួរដែលត្រូវបានសួរជាញឹកញាប់
តើការគំរាមកំហែងសន្តិសុខសំខាន់ៗមានអ្វីខ្លះ?
ប្រភេទទូទៅបំផុតគឺ មេរោគ ransomware ការបន្លំ និងវិស្វកម្មសង្គម ការរំលោភបំពានព័ត៌មានសម្ងាត់ ការកេងប្រវ័ញ្ចភាពងាយរងគ្រោះ ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ ការគំរាមកំហែងពីខាងក្នុង ការវាយប្រហារ zero-day ការវាយប្រហារ DDoS និងប្រភេទនៃការគំរាមកំហែង API និង AI ដែលកំពុងលេចចេញយ៉ាងឆាប់រហ័ស។ ឧប្បត្តិហេតុពិតភាគច្រើនរួមបញ្ចូលគ្នាជាច្រើនក្នុងពេលតែមួយ។
តើអ្វីទៅជាភាពខុសគ្នារវាងការគំរាមកំហែងសន្តិសុខ ភាពងាយរងគ្រោះ និងហានិភ័យ?
ការគំរាមកំហែង គឺជាព្រឹត្តិការណ៍ ឬតួអង្គដែលអាចកេងចំណេញពីចំណុចខ្សោយ។ ភាពងាយរងគ្រោះ គឺជាចំណុចខ្សោយខ្លួនឯង។ ហានិភ័យ គឺជាលទ្ធភាពដែលការគំរាមកំហែងកេងចំណេញពីភាពងាយរងគ្រោះនោះ គុណនឹងផលប៉ះពាល់ ប្រសិនបើវាកើតឡើង។ ការរកឃើញផ្ទៃវាយប្រហារ គូសផែនទីទ្រព្យសកម្ម និងភាពងាយរងគ្រោះ ដូច្នេះការគំរាមកំហែងអាចត្រូវបានវាយតម្លៃ និងគណនាហានិភ័យលើការប៉ះពាល់ពិតប្រាកដ។
តើអ្វីជាភាពខុសគ្នារវាងការរកឃើញផ្ទៃវាយប្រហារ និងការគ្រប់គ្រងផ្ទៃវាយប្រហារ?
ការរកឃើញឆ្លើយសំណួរថា "តើយើងពិតជាមានអ្វី?"៖ ការស្វែងរក និង កាតាជាបន្តបន្ទាប់loginគ្រប់ទ្រព្យសកម្មទាំងអស់ ទាំងដែលគេស្គាល់ និងមិនស្គាល់។ ការគ្រប់គ្រងគឺជាអ្វីដែលអ្នកធ្វើជាមួយចម្លើយនោះ៖ ការចាត់ថ្នាក់ ការផ្តល់អាទិភាព ការផ្ទៀងផ្ទាត់ និងការបិទចន្លោះប្រហោង។ ការរកឃើញគឺជាមូលដ្ឋានគ្រឹះដែលការគ្រប់គ្រងត្រូវបានបង្កើតឡើង។
ហេតុអ្វីបានជាចំណុចងងឹតបង្កើនការគំរាមកំហែងសន្តិសុខជាជាងគ្រាន់តែជាការរំខាន?
ក្រុមសន្តិសុខទ្រព្យសកម្មមិនដឹងអំពីការមិនដែលត្រូវបានជួសជុល ត្រួតពិនិត្យ ឬរួមបញ្ចូលក្នុងការឆ្លើយតបទៅនឹងឧប្បត្តិហេតុនោះទេ។ ការមិនត្រូវបានគ្រប់គ្រងមិនកាត់បន្ថយហានិភ័យទេ។ វាគ្រាន់តែពន្យារពេលការរកឃើញ ជាធម្មតារហូតដល់អ្នកវាយប្រហាររកឃើញវាជាមុនសិន។ ដោយសារពេលវេលាដើម្បីកេងប្រវ័ញ្ចឥឡូវនេះមានប្រសិទ្ធភាពអវិជ្ជមាន ការពន្យារពេលនោះច្រើនតែបណ្តាលឱ្យស្លាប់។
តើការរកឃើញផ្ទៃវាយប្រហារអនុវត្តចំពោះឧបករណ៍ AI និងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី ឬគ្រាន់តែហេដ្ឋារចនាសម្ព័ន្ធ?
ទាំងពីរ កាន់តែខ្លាំងឡើងៗ។ គំរូ AI ភ្នាក់ងារ ម៉ាស៊ីនមេ MCP និងការពឹងផ្អែកប្រភពបើកចំហ គឺជាទ្រព្យសកម្មក្នុងន័យដូចគ្នានឹងម៉ាស៊ីនមេ cloud ឬចំណុចបញ្ចប់ API ហើយពួកវាត្រូវរកឃើញ និងត្រួតពិនិត្យជាបន្តបន្ទាប់ ជាជាងសន្មតថាមានសុវត្ថិភាព ពីព្រោះវា "គ្រាន់តែជាកូដ"។
តើការរកឃើញផ្ទៃវាយប្រហារកាត់បន្ថយហានិភ័យយ៉ាងដូចម្តេចក្នុងអំឡុងពេល SDLC ជាពិសេស?
ដោយការព្យាបាលរាល់ការពឹងផ្អែក ភ្នាក់ងារ និង pipeline សមាសភាគជាទ្រព្យសកម្មដែលអាចរកឃើញនៅពេលដែលវាលេចឡើង បន្ទាប់មកភ្ជាប់ទ្រព្យសកម្មនោះជាមួយនឹងអ្វីដែលវាអាចចូលប្រើបាន និងរបៀបដែលវាត្រូវបានប៉ះពាល់ ដូច្នេះការគំរាមកំហែងសុវត្ថិភាពត្រូវបានចាប់បាន និងផ្តល់អាទិភាពមុនពេលកូដឈានដល់ការផលិត មិនមែនបន្ទាប់ពីឧប្បត្តិហេតុនោះទេ។
