





១. សេចក្តីផ្តើមអំពីមេរោគប្រភពបើកចំហ
តើមេរោគប្រភពបើកចំហជាអ្វី?
មេរោគប្រភពបើកចំហ គឺជាកូដព្យាបាទដែលលាក់នៅក្នុងកញ្ចប់កម្មវិធីប្រភពបើកចំហ (OSS) ដែលត្រូវបានរចនាឡើងដើម្បីជ្រៀតចូលកម្មវិធី និងហេដ្ឋារចនាសម្ព័ន្ធរបស់អ្នក។ វារីករាលដាលយ៉ាងឆាប់រហ័ស ពីព្រោះ OSS ពឹងផ្អែកលើកិច្ចសហការ និងការជឿទុកចិត្តដែលជំរុញដោយសហគមន៍។ ទំនុកចិត្តដូចគ្នានោះអាចត្រូវបានរំលោភបំពាន ជាពិសេសនៅពេលដែលការគ្រប់គ្រងសុវត្ថិភាពខ្សោយ។ នោះហើយជាមូលហេតុ ការការពារមេរោគប្រភពបើកចំហ លែងជាជម្រើសទៀតហើយ - វាចាំបាច់ណាស់។ អាចទុកចិត្តបាន កម្មវិធីស្កេនមេរោគប្រភពបើកចំហ ជួយរកឃើញការគំរាមកំហែងដែលលាក់កំបាំងតាំងពីដំបូង ដោយរក្សារបស់អ្នក CI/CD pipelines, IaC គំរូ និងប្រព័ន្ធផលិតកម្មមានសុវត្ថិភាព។
ទិន្នន័យថ្មីៗគាំទ្ររឿងនេះ។ នៅឆ្នាំ 2024 ក្រុមអ្នកស្រាវជ្រាវនៅ Sonatype បានរកឃើញថា កញ្ចប់ OSS ព្យាបាទចំនួន ៧៧៨,០០០ដែលជាការកើនឡើងយ៉ាងខ្លាំងដល់ទៅ 156% បើធៀបនឹងឆ្នាំមុន។ ទន្ទឹមនឹងនេះដែរ «ហ្គូបលីនអ្នកមើលផ្កាយ» យុទ្ធនាការនេះបានប្រើប្រាស់គណនី GitHub ក្លែងក្លាយរាប់ពាន់ ដើម្បីធ្វើឱ្យមេរោគមើលទៅដូចជាគម្រោងប្រភពបើកចំហស្របច្បាប់។ ហើយក្នុងករណីដ៏គួរឱ្យព្រួយបារម្ភបំផុតមួយ គឺ XZ Utils ខាងក្រោយ បានបង្ហាញពីរបៀបដែលសូម្បីតែឧបករណ៍ Linux ដ៏ពេញនិយមក៏អាចត្រូវបានប្រើប្រាស់ជាអាវុធដើម្បីផ្តល់សិទ្ធិចូលប្រើពីចម្ងាយដល់អ្នកវាយប្រហារ។
ក្រៅពីហានិភ័យខ្សែសង្វាក់ផ្គត់ផ្គង់ អ្នកវាយប្រហារឥឡូវនេះកំណត់គោលដៅលើការសាងសង់ pipelines និងការកំណត់រចនាសម្ព័ន្ធ។ ពួកវាបង្កប់ពាក្យបញ្ជាព្យាបាទនៅក្នុង CI/CD និង IaCកំពុងរង់ចាំការលួចចូលប្រព័ន្ធរបស់អ្នកនៅពេលដែលអ្នកដាក់ពង្រាយ។
នោះហើយជាមូលហេតុដែលក្រុម AppSec ទំនើបត្រូវតែផ្លាស់ប្តូរទៅខាងឆ្វេង ស្វ័យប្រវត្តិកម្មការរកឃើញការគំរាមកំហែង និងតាមដានអ្វីៗគ្រប់យ៉ាងជាបន្តបន្ទាប់។ មធ្យោបាយតែមួយគត់ដើម្បីឈានមុខគេគឺការការពារវិសាលគមពេញលេញដែលគ្របដណ្តប់លើប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហទាំងមូលរបស់អ្នក។
សូមអានបន្ថែមអំពីបញ្ហានេះនៅក្នុងប្រកាសប្លក់លម្អិតរបស់យើងនៅលើ បើកប្រភព កញ្ចប់ព្យាបាទ.
សារៈសំខាន់ និងការរីកចម្រើននៃ OSS និងការការពារមេរោគប្រភពបើកចំហ
កម្មវិធីប្រភពបើកចំហពិតជាបានក្លាយជាមូលដ្ឋានគ្រឹះនៃការអភិវឌ្ឍកម្មវិធីទំនើប ដោយផ្លាស់ប្តូរវិធីរចនាបច្ចេកវិទ្យា និងវិស័យនានានៅទូទាំងឧស្សាហកម្មដែលអាចស្រមៃបាន។ ជាលទ្ធផល កំណើន និងការទទួលយកយ៉ាងឆាប់រហ័សនេះ បង្កើតឱកាសសម្រាប់វិធានការសុវត្ថិភាពរឹងមាំប្រឆាំងនឹងការគំរាមកំហែងថ្មីៗ។ ដើម្បីសម្រេចគោលដៅនោះ ចូរយើងពិចារណាលើទិដ្ឋភាពសំខាន់ៗមួយចំនួននៃសារៈសំខាន់ និងការរីកចម្រើនរបស់វា៖
ការអនុម័តកើនឡើង៖
- អង្គការជាងបីភាគបួនបានបង្កើនការប្រើប្រាស់កម្មវិធីប្រភពបើកចំហរបស់ពួកគេក្នុងឆ្នាំកន្លងមក។
- ប្រជាប្រិយភាពនៃឧបករណ៍ DevOps បច្ចេកវិទ្យាទិន្នន័យ និងឧបករណ៍ AI/ML បានកើនឡើងយ៉ាងខ្លាំង។ បានរួមចំណែកដល់ការរីកចម្រើននេះ.
បច្ចេកវិទ្យាចម្រុះ៖
- ការទទួលយក OSS លែងផ្តោតលើបច្ចេកវិទ្យាជាក់លាក់ដូចជាភាសាសរសេរកម្មវិធី ឬប្រព័ន្ធប្រតិបត្តិការ Linux ទៀតហើយ។
- ឥឡូវនេះ អង្គការនានាកំពុងប្រើប្រាស់មូលដ្ឋានទិន្នន័យប្រភពបើកចំហ បច្ចេកវិទ្យាទិន្នន័យ ប្រព័ន្ធប្រតិបត្តិការ ឃ្លាំង Git ក្របខ័ណ្ឌ AI/ML និង CI/CD ឧបករណ៍។
តម្រូវការជំនាញ៖
- ជំនាញប្រភពបើកចំហកំពុងមានតម្រូវការខ្ពស់។
- កង្វះខាតទេពកោសល្យនៅតែជាឧបសគ្គចំពោះការទទួលយក OSS កាន់តែទូលំទូលាយ។
បញ្ហាប្រឈម:
- ខណៈពេលដែលកំណើន OSS មានភាពវិជ្ជមាន បញ្ហាប្រឈមនៅតែបន្តកើតមាន។
- បញ្ហារួមមានការកំណត់រចនាសម្ព័ន្ធ ការដំឡើង អន្តរប្រតិបត្តិការ និងការអាប់ដេត។
- អង្គការនានាក៏ប្រឈមមុខនឹងដែនកំណត់ផងដែរ ជំនាញផ្ទៃក្នុងសម្រាប់ការធ្វើតេស្ត ការធ្វើសមាហរណកម្ម និងការគាំទ្រ.
២. ការអំពាវនាវនៃមេរោគប្រភពបើកចំហចំពោះឧក្រិដ្ឋជនតាមអ៊ីនធឺណិត
កម្មវិធីប្រភពបើកចំហ (OSS) គឺជាដាវមុខពីរ។ ខណៈពេលដែលវាជំរុញការច្នៃប្រឌិត និងកិច្ចសហការ លក្ខណៈបើកចំហរបស់វាក៏ទាក់ទាញឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតផងដែរ (ព្យាយាមអនុវត្តកម្មវិធីស្កេនមេរោគប្រភពបើកចំហ)។ នេះជាមូលហេតុដែល OSS ទាក់ទាញពួកគេជាពិសេស៖
ភាពងាយស្រួលនៃការចូលប្រើ និងការចែកចាយ
- បើកលទ្ធភាពប្រើប្រាស់កូដប្រភពរបស់ OSS អាចរកបានជាសាធារណៈ ដែលធ្វើឱ្យវាងាយស្រួលសម្រាប់ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតក្នុងការត្រួតពិនិត្យ កែប្រែ និងប្រើប្រាស់វាឡើងវិញសម្រាប់សកម្មភាពព្យាបាទ។ ជាពិសេស នេះបានផ្តល់ឱ្យពួកគេនូវឱកាសដើម្បីបន្ថែមមេរោគទៅក្នុងគម្រោងដែលប្រើជាទូទៅដោយមិនមានការរំខានច្រើន។
- ការចែកចាយធំទូលាយ: លើសពីនេះទៀតនៅពេលដែលកូដព្យាបាទត្រូវបានចាក់ចូលទៅក្នុងគម្រោង OSS កូដព្យាបាទអាចទទួលបានការចែកចាយយ៉ាងទូលំទូលាយក្នុងរយៈពេលដ៏ខ្លីតាមរយៈប្រជាប្រិយភាពនៃឃ្លាំងកញ្ចប់ដូចជា npm, PyPI និង Maven Central។ ជាលទ្ធផល ការចែកចាយយ៉ាងទូលំទូលាយនេះបង្កើនផលប៉ះពាល់ដែលអាចកើតមាននៃមេរោគ។
ការកេងប្រវ័ញ្ចនៃទំនុកចិត្ត
- ប្រព័ន្ធអេកូឡូស៊ីផ្អែកលើទំនុកចិត្តប្រព័ន្ធអេកូឡូស៊ី OSS ដំណើរការដោយមានការជឿទុកចិត្តកម្រិតខ្ពស់។ អ្នករួមចំណែក និងអ្នកថែទាំច្រើនតែធ្វើការសហការគ្នា ជាមួយនឹងការត្រួតពិនិត្យសុវត្ថិភាពដែលមិនសូវតឹងរ៉ឹងបើប្រៀបធៀបទៅនឹងកម្មវិធីដែលមានកម្មសិទ្ធិ។ ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិត។ កេងប្រវ័ញ្ចទំនុកចិត្តនេះដោយរួមចំណែកកូដព្យាបាទ ឬធ្វើឱ្យខូចគណនីរបស់អ្នកថែទាំដើម្បីចាក់មេរោគ.
- ការវាយប្រហារតាមខ្សែសង្វាក់ផ្គត់ផ្គង់: នៅក្នុងបរិបទនេះ។ផ្នែកធំនៃកម្មវិធី និងសេវាកម្មខាងក្រោមនឹង ដូច្នេះ រងផលប៉ះពាល់ដោយការវាយប្រហារប្រឆាំងនឹងខ្សែសង្វាក់ផ្គត់ផ្គង់ ដែលទាំងអស់នេះពឹងផ្អែកលើសមាសធាតុ OSS នោះ។ ឧទាហរណ៍ ឧប្បត្តិហេតុស្ទ្រីមព្រឹត្តិការណ៍បានប្រើបច្ចេកទេសនេះយ៉ាងល្បីល្បាញ ដែលកញ្ចប់ npm ដ៏ពេញនិយមមួយត្រូវបានលួចយករូបិយប័ណ្ណគ្រីបតូ។
របាំងចូលទាប
- ការផ្ទៀងផ្ទាត់អប្បបរមា: លើសពីនេះទៀតឃ្លាំងកញ្ចប់តិចតួចណាស់ដែលផ្ទៀងផ្ទាត់អ្នកចូលរួមរបស់ពួកគេ។ ជាលទ្ធផល ជនគំរាមកំហែងបានផ្ទុកឡើងកញ្ចប់ព្យាបាទយ៉ាងងាយស្រួល ចាប់តាំងពី ឧបសគ្គចំពោះការចូលប្រើប្រាស់មានកម្រិតទាប ដោយប្រើប្រាស់អ៊ីមែលដែលអាចចោលបាន និងព័ត៌មានបញ្ជាក់អត្តសញ្ញាណក្លែងក្លាយផ្សេងទៀត ដើម្បីអនុវត្តការវាយប្រហារយ៉ាងទូលំទូលាយ។
- កម្មវិធីស្វ័យប្រវត្តិកម្ម : ស្រដៀងគ្នានេះដែរ ឧក្រិដ្ឋជនតាមអ៊ីនធឺណិតប្រើប្រាស់ឧបករណ៍ស្វ័យប្រវត្តិដើម្បីបង្កើតកញ្ចប់ព្យាបាទមួយចំនួនធំ ហើយចែកចាយវា ដែលកាត់បន្ថយបន្ថែមទៀតនូវកិច្ចខិតខំប្រឹងប្រែងដែលត្រូវការដើម្បីអនុវត្តការវាយប្រហារ។ ជាលទ្ធផលពួកគេអាចបង្កើតបំរែបំរួលមេរោគជាច្រើនដើម្បីជៀសវាងការរកឃើញ។
សក្តានុពលផលប៉ះពាល់ខ្ពស់
- ការប្រើប្រាស់រីករាលដាល: ដោយសារហេតុផលនេះ គម្រោង OSS ជាច្រើនបម្រើជាសមាសធាតុមូលដ្ឋាននៃកម្មវិធី និងសេវាកម្មសំខាន់ៗមួយចំនួនធំ។ ដូច្នេះការសម្របសម្រួលនៅក្នុង OSS ដែលត្រូវបានអនុម័តយ៉ាងទូលំទូលាយបែបនេះអាចបណ្តាលឱ្យមានផលប៉ះពាល់ជាលំដាប់ ដែលប៉ះពាល់ដល់អង្គការ និងអ្នកប្រើប្រាស់ជាច្រើននៅទូទាំងពិភពលោក។
- ការរកឃើញដែលពន្យារពេល: លើសពីនេះទៀតកូដព្យាបាទនៅខាងក្នុង OSS អាចនៅមិនត្រូវបានរកឃើញក្នុងរយៈពេលយូរ ្តាយ ticularly ប្រសិនបើវាត្រូវបានបិទបាំង ឬធ្វើឱ្យសកម្មក្រោមលក្ខខណ្ឌជាក់លាក់។ ជាលទ្ធផលការពន្យារពេលនេះអនុញ្ញាតឱ្យអ្នកវាយប្រហារមានពេលវេលាដើម្បីទាញយកប្រយោជន៍ពីចំណុចខ្សោយមុនពេលរកឃើញ និងជួសជុល។
៣. ប្រភេទទូទៅនៃមេរោគប្រភពបើកចំហ
មេរោគប្រភេទកូដបើកចំហអាចមានទម្រង់ផ្សេងៗគ្នា ដែលទម្រង់នីមួយៗមានលក្ខណៈ និងផលប៉ះពាល់ពិសេសៗ។ ដូចដែលអ្នកកំពុងឃើញ ការការពារមេរោគប្រភេទកូដបើកចំហគឺជាការចាំបាច់។ នៅទីនេះ អ្នកមានទិដ្ឋភាពទូទៅនៃប្រភេទទូទៅបំផុត៖
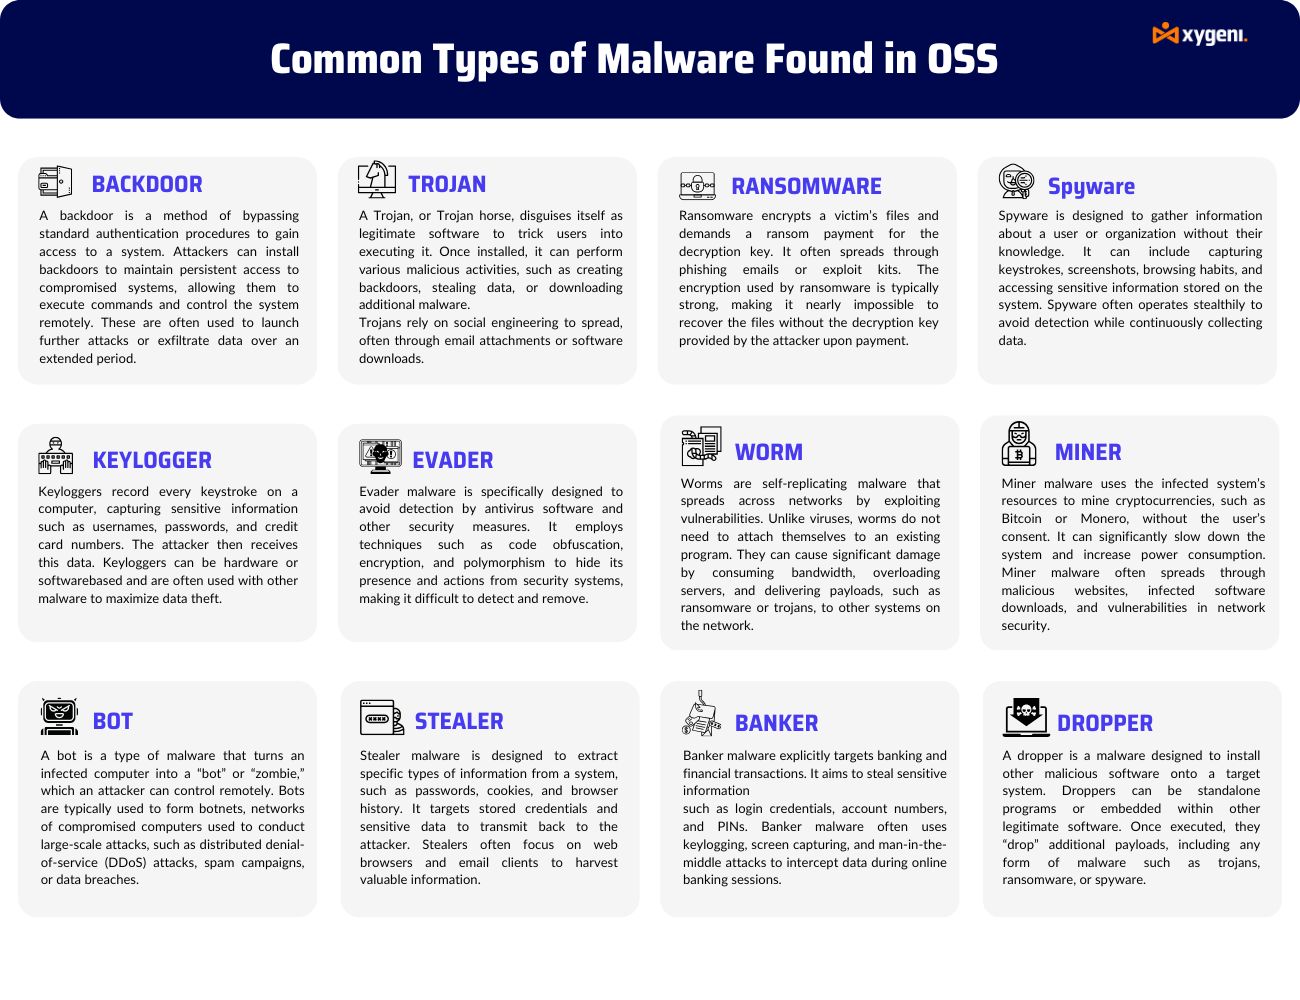
ទិដ្ឋភាពទូទៅនៃប្រភេទមេរោគ
ទ្វារក្រោយ:
វាគឺជាប្រភេទមេរោគមួយប្រភេទដែលអនុញ្ញាតឱ្យចូលប្រើឧបករណ៍ពីចម្ងាយដោយមិនចាំបាច់រកឃើញ និងរំលងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវជាប្រចាំ។ អ្នកវាយប្រហារអាចគ្រប់គ្រងឧបករណ៍ដែលឆ្លងមេរោគពីចម្ងាយតាមរយៈ Backdoor។
ដំណក់ទឹក៖
Droppers ដំឡើងមេរោគទៅក្នុងប្រព័ន្ធ។ ពួកវាច្រើនតែបម្រើជាបន្ទុកដំបូង ឬដំណាក់កាលដំបូង ហើយដាក់ពង្រាយមេរោគដែលស្មុគស្មាញ និងទំនើបជាង។
អ្នកគេចវេស៖
មេរោគត្រូវបានបង្កើតឡើងដើម្បីរំលងកម្មវិធីសុវត្ថិភាព ដែលអាចពាក់ព័ន្ធនឹងការបិទបាំង ការពហុទម្រង់ និងការអ៊ិនគ្រីប។
មេរោគទូទៅ៖
ប្រភេទទូលំទូលាយមួយដែលនឹងរួមបញ្ចូលទម្រង់មួយចំនួននៃកម្មវិធីព្យាបាទដូចជាមេរោគ ដង្កូវ និងផែរ៉ង់។
ការបន្លំ:
បច្ចេកទេសផ្សេងៗដើម្បីបញ្ឆោតអ្នកប្រើប្រាស់ ដើម្បីទទួលបានព័ត៌មានរសើបពីពួកគេ។ ភាគច្រើន អ៊ីមែល ឬគេហទំព័របែបនេះគឺជាការក្លែងបន្លំ។
spyware:
កម្មវិធីចារកម្មអាចប្រមូលព័ត៌មានអំពីបុគ្គល ឬអង្គការណាមួយដោយមិនដឹងខ្លួន ហើយផ្ញើវាទៅអង្គភាពផ្សេងទៀត។
ប៊ែង៖
មេរោគ Trojan ជាច្រើនប្រភេទដែលត្រូវបានកំណត់ជាពិសេសដើម្បីលួចទិន្នន័យធនាគារ ដូចជា login លេខសម្គាល់គណនី និងព័ត៌មានសម្ងាត់។
ផែ្នក:
មេរោគមួយប្រភេទដែលបំភាន់អ្នកប្រើប្រាស់ចុងក្រោយអំពីចេតនារបស់វា។ ភាគច្រើនវាត្រូវបានក្លែងក្លាយជាកម្មវិធីពិតប្រាកដ។
Keylogger៖
កម្មវិធីដែលរក្សាកំណត់ហេតុនៃការវាយគ្រាប់ចុចដែលធ្វើឡើងដោយអ្នកប្រើប្រាស់។ ជាធម្មតាវាត្រូវបានប្រើសម្រាប់លួចពាក្យសម្ងាត់ និងព័ត៌មានរសើបផ្សេងទៀត។
អ្នកលួច៖
មេរោគនេះត្រូវបានរចនាឡើងដើម្បីលួចទិន្នន័យរសើប ដូចជាពាក្យសម្ងាត់ ព័ត៌មានផ្ទាល់ខ្លួន និងទិន្នន័យទាក់ទងនឹងហិរញ្ញវត្ថុ។
បូត៖
កម្មវិធីមួយដែលធ្វើស្វ័យប្រវត្តិកម្មកិច្ចការមួយចំនួននៅលើអ៊ីនធឺណិត។ បូតណេតភាគច្រើនប្រើប្រាស់វាសម្រាប់ការវាយប្រហារផ្សេងៗ រួមទាំង DDoS។
តម្លៃលោះសូហ្វវែរ៖
ជាប្រភេទមេរោគដែលអ៊ិនគ្រីបទិន្នន័យរបស់អ្នកប្រើប្រាស់ ហើយបន្ទាប់មកទាមទារប្រាក់លោះជាថ្នូរនឹងកូនសោឌិគ្រីប។
ពពួក Worm:
មេរោគមួយប្រភេទដែលចម្លងដោយខ្លួនឯងតាមវិធីផ្សេងៗគ្នានៅលើបណ្តាញ។ ជាធម្មតាវាមានចេតនាបំផ្លិចបំផ្លាញ។ Miner៖ មេរោគដែលលួចយកធនធានប្រព័ន្ធដើម្បីជីកយករូបិយប័ណ្ណគ្រីបតូដោយគ្មានការយល់ព្រមពីអ្នកប្រើប្រាស់។
ប្រភេទមេរោគប្រភពបើកចំហទាំងនេះបង្ហាញពីវិធីសាស្រ្តចម្រុះ និងផលប៉ះពាល់ធ្ងន់ធ្ងរនៃសកម្មភាពព្យាបាទនៅក្នុង OSS។ ដើម្បីមើលឱ្យកាន់តែស៊ីជម្រៅអំពីឧប្បត្តិហេតុមេរោគសំខាន់ៗ សូមស្វែងយល់ពីការសិក្សាករណីលម្អិតរបស់យើងលើ ការគំរាមកំហែងថ្មីៗ៖ មេរោគនៅក្នុងកញ្ចប់ប្រភពបើកចំហ.
៤. ហានិភ័យ និងផលប៉ះពាល់នៃមេរោគប្រភពបើកចំហ
ហានិភ័យសន្តិសុខចំពោះអង្គការនានា
មេរោគប្រភពបើកចំហបង្ហាញពីបញ្ហាប្រឈមសន្តិសុខយ៉ាងសំខាន់សម្រាប់អង្គការនានា រួមមាន៖
- ការចូលប្រើប្រាស់ដោយគ្មានការអនុញ្ញាត និងការលួចទិន្នន័យ: ជាពិសេសជនល្មើសវាយប្រហារចំណុចខ្សោយនៅក្នុងសមាសធាតុប្រភពបើកចំហ ដើម្បីទទួលបានការចូលប្រើប្រាស់ប្រព័ន្ធដោយគ្មានការអនុញ្ញាត។ នៅខាងក្នុងម្តងពួកគេអាចលួចទិន្នន័យរសើប លួចយកគណនីអ្នកប្រើប្រាស់ និងរំខានដល់ប្រតិបត្តិការ។
- ការសម្របសម្រួលប្រព័ន្ធ: លើសពីនេះទៀតមេរោគប្រភពបើកចំហអាចនាំឱ្យមានការសម្របសម្រួលប្រព័ន្ធ ដែល អនុញ្ញាតឱ្យអ្នកវាយប្រហារគ្រប់គ្រងហេដ្ឋារចនាសម្ព័ន្ធ ម៉ាស៊ីនមេ ឬចំណុចបញ្ចប់សំខាន់ៗ។ ជាលទ្ធផលនេះធ្វើឱ្យប៉ះពាល់ដល់សុចរិតភាព ភាពអាចរកបាន និងការសម្ងាត់នៃទិន្នន័យ។
ការខូចខាតផ្នែកហិរញ្ញវត្ថុ និងកេរ្តិ៍ឈ្មោះ
- ផលប៉ះពាល់ហិរញ្ញវត្ថុ: ជាការពិតផលវិបាកផ្នែកហិរញ្ញវត្ថុនៃមេរោគប្រភពបើកចំហគឺធំធេងណាស់។ ឧទាហរណ៍, នៅក្នុងឆ្នាំ ២០២០ តែមួយមុខគត់ ការចំណាយរបស់ ឧក្រិដ្ឋកម្មតាមអ៊ីនធឺណិតបានក្លាយជាជិត 1 ពាន់ពាន់លានដុល្លារអាមេរិកដល់សេដ្ឋកិច្ចពិភពលោកកើនឡើង ៥០% បើធៀបនឹងចំនួនដែលបានកត់ត្រាក្នុងឆ្នាំ ២០១៨។ លើសពីនេះទៀតវាកាន់តែគួរឱ្យភ្ញាក់ផ្អើលថែមទៀតដែលការទាមទារសំណងធានារ៉ាប់រងតាមអ៊ីនធឺណិតជាមធ្យមបានកើនឡើងដល់កម្រិតខ្ពស់បំផុត 359,000 ដុល្លារអាមេរិកក្នុងឆ្នាំ 2020 ពី 145,000 ដុល្លារអាមេរិកក្នុងឆ្នាំ 2019។
- ការខូចខាតកេរ្តិ៍ឈ្មោះ: លើសពីនេះ អង្គការដែលបានក្លាយជាជនរងគ្រោះនៃមេរោគ OSS ប្រឈមមុខនឹងការខូចខាតកេរ្តិ៍ឈ្មោះ។ ជាលទ្ធផល ការបាត់បង់ទំនុកចិត្តរបស់អតិថិជន និងការផ្សព្វផ្សាយអវិជ្ជមានដែលពាក់ព័ន្ធអាចមានឥទ្ធិពលយូរអង្វែងទៅលើរូបភាពសាធារណៈរបស់ពួកគេ។
អនុលោមតាមបទប្បញ្ញត្តិ
- ដូរ៉ា និង បទប្បញ្ញត្តិ NIST2: ទាំងក្របខ័ណ្ឌស្រាវជ្រាវ និងវាយតម្លៃ DevOps និងសេចក្តីណែនាំអំពីបណ្តាញ និងប្រព័ន្ធព័ត៌មាន រួមមានការអនុវត្តសុវត្ថិភាពដ៏រឹងមាំ។ ការមិនអនុវត្តតាមនឹងបណ្តាលឱ្យមានការពិន័យផ្នែកច្បាប់ បន្ថែមពីលើការខូចខាតកេរ្តិ៍ឈ្មោះបន្ថែមទៀត។
សរុបមក ការគ្រប់គ្រង open source security ហានិភ័យជាមួយនឹងកម្មវិធីស្កេនមេរោគប្រភពបើកចំហដែលអាចទុកចិត្តបានគឺមានសារៈសំខាន់ណាស់។ ដូច្នេះ អង្គការនានាត្រូវតែផ្តល់អាទិភាពដល់វិធានការសុវត្ថិភាព។ លើសពីនេះ ពួកគេគួរតែទទួលបានព័ត៌មានអំពីការគំរាមកំហែងដែលកំពុងលេចចេញ។ ដើម្បីសម្រេចគោលដៅនោះ ការទទួលយកការអនុវត្តការការពារមេរោគប្រភពបើកចំហដ៏ល្អបំផុតជួយការពារខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ឧទាហរណ៍ អ្នកអាចអានប្លុករបស់យើងនៅលើ ការយល់ដឹងអំពីទេសភាពនៃសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ.
៥. ការរកឃើញ និងយុទ្ធសាស្ត្រការពារមេរោគប្រភពបើកចំហ
ការអនុវត្តល្អបំផុតសម្រាប់កំណត់អត្តសញ្ញាណមេរោគប្រភពបើកចំហ
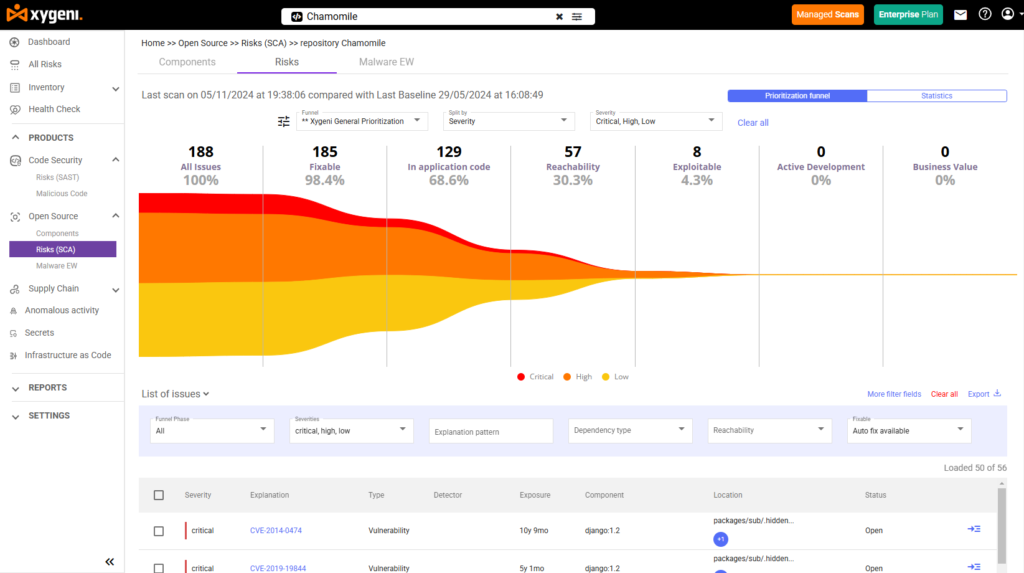
កម្មវិធីទំនើបត្រូវការច្រើនជាងការស្កេនសាមញ្ញៗ។ វាត្រូវការភាពមើលឃើញ ការរកឃើញឆ្លាតវៃ និងការឆ្លើយតបរហ័ស។ ស៊ីហ្គេនីរបស់ ការការពារមេរោគប្រភពបើកចំហផ្តល់ជូនទាំងបី។ យើងការពារកូដរបស់អ្នក CI/CD លំហូរការងារ និង IaC ឯកសារដែលមានវិធីសាស្រ្តការពារដោយស្វ័យប្រវត្តិ និងពេញលេញ។
បញ្ឈប់ពាក្យបញ្ជាព្យាបាទនៅក្នុង CI/CD និង IaC
អ្នកវាយប្រហារច្រើនតែលាក់ពាក្យបញ្ជានៅក្នុង CI/CD pipelines និង IaC ស្គ្រីប។ ពាក្យបញ្ជាទាំងនេះ—ដូចជា curl or wget—ពិបាកសម្គាល់ណាស់។ កម្មវិធីស្កេនមេរោគប្រភពបើកចំហរបស់ Xygeni រកឃើញ និងរារាំងការប្រតិបត្តិដែលគ្មានការអនុញ្ញាត មុនពេលការខូចខាតកើតឡើង។
វាក៏តាមដានឥរិយាបថមិនធម្មតាដូចជាការលោតផ្លោះសិទ្ធិ ឬសកម្មភាពបណ្តាញភ្លាមៗផងដែរ។
ឯកសារ Terraform, Kubernetes និង Helm ត្រូវបានស្កេនរកអាថ៌កំបាំង ការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងមេរោគដែលបានបង្កប់។
នោះហើយជារបៀបដែលយើងធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នកពីប្រភពរហូតដល់ផលិតកម្ម។
ការស្កេនជាបន្តបន្ទាប់ និងការគ្រប់គ្រងហានិភ័យនៃការពឹងផ្អែក
កម្មវិធីស្កេនមេរោគប្រភពបើកចំហរបស់ Xygeni ពិនិត្យមើលកញ្ចប់ដោយប្រើប្រភពដែលគួរឱ្យទុកចិត្តដូចជា NVD និងការណែនាំរបស់អ្នកលក់។ ការស្កេនពេលវេលាជាក់ស្តែងនេះរកឃើញចំណុចខ្សោយ និងកូដព្យាបាទមុនពេលចេញផ្សាយ។
ឧបករណ៍គ្រប់គ្រងការពឹងផ្អែករបស់យើងភ្ជាប់បណ្ណាល័យប្រភពបើកចំហទាំងអស់ រួមទាំងបណ្ណាល័យអន្តរកាលផងដែរ។
យើងចាប់យកហានិភ័យដូចជា ការវាយអក្សរខុស និងការភាន់ច្រឡំនៃការពឹងផ្អែក និងណែនាំដំណោះស្រាយសាមញ្ញៗ។
អ្នកអាចដាក់កូដ PIN លើកំណែផ្សេងៗ ប្រើកញ្ចប់ដែលទុកចិត្ត ឬរារាំងស្គ្រីបគ្រោះថ្នាក់។
មុខងារទាំងនេះគាំទ្រដល់ការការពារមេរោគប្រភពបើកចំហដ៏រឹងមាំនៅគ្រប់ដំណាក់កាលនៃការអភិវឌ្ឍន៍។
ការផ្តល់អាទិភាពឆ្លាតវៃជាងមុនជាមួយ ASPM
ការជូនដំណឹងច្រើនពេកអាចធ្វើឱ្យក្រុមរបស់អ្នកយឺតយ៉ាវ។ Xygeni ប្រើប្រាស់ ASPM ផ្តោតតែលើហានិភ័យដ៏គ្រោះថ្នាក់បំផុត។ យើងរកឃើញទ្រព្យសកម្ម តាមដានភាពអាស្រ័យ និងពិនិត្យមើលថាតើភាពងាយរងគ្រោះអាចកេងប្រវ័ញ្ចបានឬអត់។
របស់យើង ការវិភាគលទ្ធភាពទៅដល់ បង្ហាញផ្លូវវាយប្រហារពិតប្រាកដ និងការគំរាមកំហែងដែលមានអាទិភាពខ្ពស់។ វិធីសាស្ត្រគោលដៅនេះគឺជាគន្លឹះនៃការការពារមេរោគប្រភពបើកចំហប្រកបដោយប្រសិទ្ធភាព។
ការរកឃើញ និងការជូនដំណឹងអំពីការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង
កម្មវិធីស្កេនមេរោគប្រភពបើកចំហរបស់ Xygeni ត្រួតពិនិត្យការចុះឈ្មោះសាធារណៈដូចជា npm, PyPI និង Maven 24/7។
វាស្កេនឥរិយាបថដើម្បីចាប់មេរោគមុនពេលវាឆ្លងទៅអ្នក pipeline.
- ការដាស់តឿនភ្លាមៗ: ទទួលបានការជូនដំណឹងតាមអ៊ីមែល គេហទំព័រhooksឬឧបករណ៍ជជែក។
- ការដាក់ឱ្យនៅដាច់ដោយឡែកដោយស្វ័យប្រវត្តិកញ្ចប់គួរឱ្យសង្ស័យត្រូវបានញែកដាច់ពីគេភ្លាមៗ។
- ការពិនិត្យអ្នកជំនាញក្រុមការងាររបស់យើងពិនិត្យ និងបញ្ជាក់ពីការគំរាមកំហែង។
- ការបង្ហាញព័ត៌មានបើកចំហយើងចែករំលែកការគំរាមកំហែងដែលបានផ្ទៀងផ្ទាត់ដើម្បីបញ្ឈប់ការប្រើប្រាស់ឡើងវិញ។
កម្មវិធីស្កេនមេរោគប្រភពបើកចំហរបស់ Xygeni ផ្តល់ឱ្យអ្នកនូវការគ្រប់គ្រង ល្បឿន និងភាពមើលឃើញ — ដូច្នេះអ្នកអាចសរសេរកូដដោយទំនុកចិត្ត។
៦. និន្នាការនាពេលអនាគតនៃមេរោគ Malware ប្រភពបើកចំហ
ការគំរាមកំហែងដែលកំពុងកើតឡើង និងការវិភាគព្យាករណ៍
នៅពេលដែលមេរោគប្រភពបើកចំហបន្តវិវត្ត វិធីសាស្ត្រវាយប្រហាររបស់វាកាន់តែមានភាពស្មុគស្មាញ។ ជាលទ្ធផល ការវិភាគព្យាករណ៍ ដោយទាញយកអត្ថប្រយោជន៍ពីការរៀនរបស់ម៉ាស៊ីន និងបញ្ញាសិប្បនិម្មិត (AI) ព្យាករណ៍ពីការគំរាមកំហែងថ្មីៗ ដោយកំណត់អត្តសញ្ញាណគំរូដែលបង្ហាញពីមេរោគដែលអាចកើតមាន។ វិធីសាស្រ្តសកម្មនេះជួយបង្កើនការការពារមេរោគប្រភពបើកចំហដោយរៀបចំការការពារប្រឆាំងនឹងការវាយប្រហារនាពេលអនាគត។
ការច្នៃប្រឌិតថ្មីក្នុងបច្ចេកវិទ្យារកឃើញ និងបង្ការ
ដើម្បីនាំមុខមេរោគទំនើបៗ ការរីកចម្រើនជាបន្តបន្ទាប់ក្នុងបច្ចេកវិទ្យារកឃើញ និងបង្ការគឺមានសារៈសំខាន់។ ដូច្នេះ ការច្នៃប្រឌិតថ្មីក្នុងការរកឃើញផ្អែកលើឥរិយាបថ វេទិកាស៊ើបការណ៍សម្ងាត់ការគំរាមកំហែងកម្រិតខ្ពស់ និងការវិភាគសុវត្ថិភាពដែលជំរុញដោយ AI គឺមានសារៈសំខាន់ណាស់។ ជាការឆ្លើយតប Xygeni បញ្ចូលបច្ចេកវិទ្យាឈានមុខគេ ដើម្បីធានាថាអង្គការនានាអាចរកឃើញ និងបន្សាបការគំរាមកំហែងបានយ៉ាងឆាប់រហ័សក្នុងពេលវេលាជាក់ស្តែង តាមរយៈការឆ្លើយតបដោយស្វ័យប្រវត្តិ។
របៀបនៅពីមុខផ្លូវកោង
អង្គការនានាគួរពិចារណាលើយុទ្ធសាស្ត្រដូចខាងក្រោមដើម្បីរក្សាភាពធន់ប្រឆាំងនឹងការគំរាមកំហែងដែលកំពុងលេចចេញ៖
ដំណឹង: ធ្វើបច្ចុប្បន្នភាពចំណេះដឹងជាប្រចាំលើនិន្នាការសន្តិសុខ និងព័ត៌មានស៊ើបការណ៍សម្ងាត់អំពីការគំរាមកំហែងតាមរយៈវេទិកាឧស្សាហកម្ម សិក្ខាសាលាតាមអ៊ីនធឺណិត និងការបណ្តុះបណ្តាល។
ទទួលយកបច្ចេកវិទ្យាច្នៃប្រឌិត: ប្រើប្រាស់ឧបករណ៍ និងការអនុវត្តទំនើបៗក្នុងការរកឃើញការគំរាមកំហែងដែលជំរុញដោយ AI និងប្រព័ន្ធឆ្លើយតបដោយស្វ័យប្រវត្តិ។ Xygeni ផ្តល់ជូននូវដំណោះស្រាយដើម្បីការពារអ្នកពីការគំរាមកំហែងថ្មីៗបំផុត។
ធ្វើឱ្យប្រសើរឡើងនូវកិច្ចសហប្រតិបត្តិការ: លើកកម្ពស់កិច្ចសហប្រតិបត្តិការនៅក្នុងអង្គការ និងជាមួយដៃគូខាងក្រៅ។ ការចែករំលែកព័ត៌មានស៊ើបការណ៍សម្ងាត់អំពីការគំរាមកំហែង និងការអនុវត្តល្អបំផុតពង្រឹងការការពាររួម។
សេចក្តីសន្និដ្ឋាន៖ ការពង្រឹងសុវត្ថិភាពជាមួយនឹងការការពារមេរោគប្រភពបើកចំហ
មេរោគប្រភពបើកចំហបង្ហាញហានិភ័យយ៉ាងសំខាន់នៅក្នុងបរិយាកាសអភិវឌ្ឍន៍ទំនើប។ ទោះជាយ៉ាងណាក៏ដោយ ដោយមានការយល់ដឹង ឧបករណ៍ និងដំណើរការត្រឹមត្រូវ ហានិភ័យទាំងនេះអាចគ្រប់គ្រងបាន។ កម្មវិធីស្កេនមេរោគប្រភពបើកចំហរបស់ Xygeni ជួយក្នុងការកំណត់អត្តសញ្ញាណ និងរារាំងកញ្ចប់មេរោគមុនពេលពួកវាទៅដល់បរិយាកាសផលិតកម្ម។
តាមរយៈការរួមបញ្ចូលការការពារមេរោគប្រភពបើកចំហទៅក្នុងដំណើរការការងារ—ពី CI/CD pipelines ទៅកាន់ហេដ្ឋារចនាសម្ព័ន្ធជាកូដ (IaC) ការកំណត់រចនាសម្ព័ន្ធ — អង្គការនានាអាចកាត់បន្ថយការប៉ះពាល់ និងរកឃើញការគំរាមកំហែងតាំងពីដំបូង។
រក្សាវប្បធម៌ដែលផ្តោតលើសន្តិសុខជាមុន
សន្តិសុខគួរតែជាទិដ្ឋភាពជាមូលដ្ឋាននៃការអភិវឌ្ឍ មិនមែនជាការគិតគូរពីក្រោយនោះទេ។ ក្រុមដែលប្រើប្រាស់ប្រភពបើកចំហត្រូវការការត្រួតពិនិត្យជាបន្តបន្ទាប់ និងឧបករណ៍មានប្រសិទ្ធភាពដើម្បីកំណត់ភាពងាយរងគ្រោះមុនពេលវាកាន់តែធ្ងន់ធ្ងរឡើង។ កម្មវិធីស្កេនមេរោគប្រភពបើកចំហដូចជា Xygeni គាំទ្រកិច្ចខិតខំប្រឹងប្រែងនេះជាមួយនឹងស្វ័យប្រវត្តិកម្ម បរិបទ និងភាពមើលឃើញ។
មើលទៅមុខ
នៅទីបំផុត នៅពេលដែលប្រព័ន្ធអេកូឡូស៊ីផ្នែកទន់កាន់តែមានទំនាក់ទំនងគ្នាទៅវិញទៅមក ការគំរាមកំហែងនឹងបន្តវិវត្ត។ ដូច្នេះ ការតាមដានយុទ្ធសាស្ត្រការពារមេរោគប្រភពបើកចំហ ក៏ដូចជាការប្រើប្រាស់ឧបករណ៍ជាក់ស្តែងជួយឱ្យក្រុមនានាឈានមុខគេដោយមិនរំខានដល់ការអភិវឌ្ឍន៍។
ម៉ាស៊ីនស្កេនមេរោគ Xygeni ប្រភពបើកចំហ
សុវត្ថិភាពពេលវេលាជាក់ស្តែងសម្រាប់ការពឹងផ្អែកប្រភពបើកចំហ
កំណត់អត្តសញ្ញាណទាំងអស់។ ការពឹងផ្អែកដោយផ្ទាល់ និងអន្តរកាលដែលពាក់ព័ន្ធ និងទទួលបានអត្ថប្រយោជន៍ពី ការរកឃើញមេរោគ ការទប់ស្កាត់ និងការជូនដំណឹងតាមពេលវេលាជាក់ស្តែង ជាមួយនឹងការជូនដំណឹងដំបូង និងការផ្ទៀងផ្ទាត់ពីអ្នកជំនាញ។
- ការវិភាគមេរោគដែលផ្អែកលើឥរិយាបថ សម្រាប់សមាសធាតុប្រភពបើកចំហ
- ការផ្ទៀងផ្ទាត់ទិន្នន័យមេតា និងប្រភពដើម ដើម្បីផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវនៃកញ្ចប់
- ការដាស់តឿនតាមពេលវេលាជាក់ស្តែង លើសកម្មភាពគួរឱ្យសង្ស័យ ឬគំរូព្យាបាទ
- CI/CD ការធ្វើសមាហរណកម្ម សម្រាប់ការការពារដោយស្វ័យប្រវត្តិដំបូង
- ធានាសុវត្ថិភាពរាល់ការពឹងផ្អែកពីព្រោះមិនមែនការគំរាមកំហែងទាំងអស់សុទ្ធតែជាចំណុចខ្សោយដែលគេស្គាល់នោះទេ