





កម្មវិធីប្រភពបើកចំហ (OSS) បានក្លាយជាឆ្អឹងខ្នងនៃប្រព័ន្ធអេកូឡូស៊ីឌីជីថលទំនើប ដែលជំរុញការច្នៃប្រឌិត ប្រសិទ្ធភាពចំណាយ និងការអភិវឌ្ឍយ៉ាងឆាប់រហ័ស។ ទោះជាយ៉ាងណាក៏ដោយ ភាពបើកចំហនេះនាំមកនូវបញ្ហាប្រឈមសន្តិសុខផ្សេងៗដែលអង្គការនានាត្រូវតែដោះស្រាយដើម្បីការពារកម្មវិធីរបស់ពួកគេ និងរក្សាបរិយាកាសអភិវឌ្ឍន៍ដែលមានសុវត្ថិភាព។
តើសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហជាអ្វី?
សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ គឺជាការអនុវត្ត និងឧបករណ៍សម្រាប់ធានាថាសមាសភាគ OSS មានសុវត្ថិភាព។ ការអនុវត្តនេះអាចរួមបញ្ចូលការគ្រប់គ្រងសុវត្ថិភាព ការអនុលោមតាមអាជ្ញាប័ណ្ណ និងគុណភាពកូដ។
សារៈសំខាន់នៃសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ
សុវត្ថិភាពនៅក្នុងកម្មវិធីប្រភពបើកចំហសំដៅទៅលើការអនុវត្ត និងឧបករណ៍ដែលការពារសមាសធាតុ OSS។ ការអនុវត្តទាំងនេះច្រើនតែរួមបញ្ចូលការគ្រប់គ្រងភាពងាយរងគ្រោះ ការអនុលោមតាមអាជ្ញាប័ណ្ណ និងការធានាគុណភាពទាំងមូលនៃកូដ។ តាមរយៈការប្រើប្រាស់ឧបករណ៍ស្វ័យប្រវត្តិដូចជាសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហរបស់ Xygeni អង្គការនានាអាចធ្វើឱ្យការស្កេនភាពងាយរងគ្រោះមានភាពប្រសើរឡើង តាមដានការអនុលោមតាម និងគ្រប់គ្រងការអាប់ដេត។ នេះអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ផ្តោតលើការផ្តល់កម្មវិធីដែលមានគុណភាពខ្ពស់ ខណៈពេលដែលដឹងថាគម្រោងរបស់ពួកគេមានសុវត្ថិភាព។
ទោះជាយ៉ាងណាក៏ដោយ ភាពបើកចំហរដែលកំណត់ OSS បង្កើតក្តីបារម្ភអំពីសុវត្ថិភាព។ ការសហការជំរុញការច្នៃប្រឌិត ប៉ុន្តែវាក៏អាចធ្វើឱ្យកម្មវិធីងាយនឹងរងការគំរាមកំហែងផងដែរ។ របាយការណ៍សុវត្ថិភាពរបស់មូលនិធិកម្មវិធី Apache ឆ្នាំ ២០២៣ បានកត់ត្រាភាពងាយរងគ្រោះថ្មីចំនួន ៦៦០ ក្នុងមួយឆ្នាំ ដែលបញ្ជាក់ថា សន្តិសុខ OSS គឺជាសមរភូមិមួយឥតឈប់ឈរ។
តុល្យភាពការច្នៃប្រឌិតជាមួយសន្តិសុខ
ខណៈពេលដែលកម្មវិធីប្រភពបើកចំហបន្តកំណត់រូបរាងអនាគតនៃបច្ចេកវិទ្យា ការធ្វើឱ្យមានតុល្យភាពរវាងនវានុវត្តន៍ និងសុវត្ថិភាពគឺមានសារៈសំខាន់ណាស់។ តុល្យភាពនេះតម្រូវឱ្យមានការប្រុងប្រយ័ត្នជាប់លាប់ និងដំណោះស្រាយសុវត្ថិភាពកម្រិតខ្ពស់។ តើអ្នកកំពុងធ្វើឱ្យមានតុល្យភាពរវាងនវានុវត្តន៍ជាមួយនឹងសុវត្ថិភាពនៅក្នុងយុទ្ធសាស្ត្រប្រភពបើកចំហរបស់អ្នកមែនទេ? សុវត្ថិភាព OSS មិនមែនគ្រាន់តែជាកិច្ចការបច្ចេកទេសនោះទេ - វាជាអចិន្ត្រៃយ៍មួយ commitដើម្បីការពារអាជីវកម្មរបស់អ្នក និងទ្រព្យសម្បត្តិឌីជីថល។
ផលប៉ះពាល់លើអាជីវកម្ម៖ ឥទ្ធិពលដូមីណូ
ចំណុចខ្សោយទាំងនេះនៅក្នុងសមាសធាតុ OSS អាចមានផលប៉ះពាល់យ៉ាងធ្ងន់ធ្ងរដល់អាជីវកម្ម៖
- ការបំពានទិន្នន័យ: ភាពងាយរងគ្រោះដែលបានប្រើអាចកេងប្រវ័ញ្ចវាយ៉ាងងាយស្រួលដើម្បីអនុញ្ញាតឱ្យអ្នកវាយប្រហារលួចយកទិន្នន័យរសើប ដោយហេតុនេះបណ្តាលឱ្យពួកគេខាតបង់ផ្នែកហិរញ្ញវត្ថុ និងខូចខាតកេរ្តិ៍ឈ្មោះយ៉ាងខ្លាំង។
- ការរំខានប្រតិបត្តិការនាំឱ្យមានការលាតត្រដាងនៃប្រព័ន្ធ និងកម្មវិធីសំខាន់ៗដែលអង្គការប្រើប្រាស់ ដោយសារទាំងនេះពឹងផ្អែកលើសមាសធាតុ OSS ដែលងាយរងគ្រោះដោយការរំខាន។
- ការខូចខាតកេរ្តិ៍ឈ្មោះព័ត៌មានអំពីការរំលោភលើសុវត្ថិភាពដោយសារតែភាពងាយរងគ្រោះរបស់ OSS អាចបំផ្លាញកេរ្តិ៍ឈ្មោះរបស់ក្រុមហ៊ុន ដែលធ្វើឲ្យខូចទំនុកចិត្តរបស់អតិថិជនរបស់ខ្លួនយ៉ាងធ្ងន់ធ្ងរ និងថែមទាំងនាំឱ្យមានបណ្តឹងទៀតផង។
ហានិភ័យ និងភាពងាយរងគ្រោះសំខាន់ៗនៅក្នុងកម្មវិធីប្រភពបើកចំហ
ខណៈពេលដែលកម្មវិធីប្រភពបើកចំហ (OSS) ផ្តល់នូវគុណសម្បត្តិដ៏អស្ចារ្យ — ដូចជាការជំរុញការច្នៃប្រឌិត ការកាត់បន្ថយថ្លៃដើម និងការបង្កើនល្បឿននៃការអភិវឌ្ឍន៍ — អត្ថប្រយោជន៍ទាំងនេះភ្ជាប់មកជាមួយនឹងហានិភ័យសុវត្ថិភាពធ្ងន់ធ្ងរ។ វាមានសារៈសំខាន់ណាស់ក្នុងការយល់ដឹងអំពីសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ ដើម្បីការពារប្រព័ន្ធរបស់អ្នកពីការគំរាមកំហែងដែលអាចកើតមាន។
សមាសធាតុហួសសម័យ
ហានិភ័យដ៏ធំបំផុតមួយជាមួយ OSS គឺការប្រើប្រាស់សមាសធាតុហួសសម័យ ឬមិនបានថែទាំ។ ជាញឹកញាប់ គម្រោងពឹងផ្អែកលើកំណែចាស់ៗដែលលែងទទួលបានការអាប់ដេត ដែលបន្សល់ទុកនូវភាពងាយរងគ្រោះដែលគេស្គាល់។ យោងតាម 2020 Open Source Security និង របាយការណ៍វិភាគហានិភ័យ (OSSRA)៧០% នៃមូលដ្ឋានកូដដែលត្រូវបានពិនិត្យមានសមាសធាតុដែលមានអាយុលើសពីបួនឆ្នាំ។ នេះធ្វើឱ្យកម្មវិធីរបស់អ្នកបើកចំហចំពោះការវាយប្រហារដែលកេងប្រវ័ញ្ចភាពងាយរងគ្រោះទាំងនេះដែលមិនទាន់បានជួសជុល។
បញ្ហាប្រឈមអាជ្ញាបណ្ណ
បញ្ហាប្រឈមមួយទៀតជាមួយ OSS គឺការគ្រប់គ្រងអាជ្ញាប័ណ្ណ។ គម្រោង OSS ភ្ជាប់មកជាមួយអាជ្ញាប័ណ្ណផ្សេងៗគ្នា ដែលនីមួយៗមានច្បាប់ និងកាតព្វកិច្ចជាក់លាក់។ ប្រសិនបើអង្គការមិនប្រុងប្រយ័ត្នទេ ពួកគេអាចបំពានលក្ខខណ្ឌទាំងនេះដោយចៃដន្យ ដែលនាំឱ្យមានជម្លោះផ្លូវច្បាប់ ឬសូម្បីតែការបង្ហាញលេខកូដកម្មសិទ្ធិដោយបង្ខំ។ ការស្ទង់មតិរបស់ Synopsys Black Duck បានរកឃើញថា 68% នៃមូលដ្ឋានកូដមានជម្លោះអាជ្ញាប័ណ្ណ ដែលបង្ហាញពីភាពញឹកញាប់នៃបញ្ហានេះ។
ការចាក់បញ្ចូលកូដព្យាបាទ
លក្ខណៈបើកចំហរបស់ OSS គឺល្អសម្រាប់កិច្ចសហការ ប៉ុន្តែក៏អាចបើកទ្វារឱ្យជនខិលខូចចាក់កូដព្យាបាទផងដែរ។ បើគ្មានដំណើរការពិនិត្យឡើងវិញយ៉ាងហ្មត់ចត់ទេ កូដដែលបង្កគ្រោះថ្នាក់អាចនឹងរអិលចេញ ជាពិសេសនៅក្នុងគម្រោងដែលមិនមានការត្រួតពិនិត្យសុវត្ថិភាពយ៉ាងតឹងរ៉ឹង។ មានករណីមួយចំនួនដែលទ្វារក្រោយ និងមុខងារព្យាបាទផ្សេងទៀតមិនត្រូវបានគេកត់សម្គាល់ ដែលសង្កត់ធ្ងន់លើតម្រូវការសម្រាប់ការពិនិត្យឡើងវិញកូដ និងការត្រួតពិនិត្យការចូលរួមចំណែកដោយប្រុងប្រយ័ត្ន។
ឧទាហរណ៍គួរឱ្យកត់សម្គាល់មួយបានកើតឡើងនៅឆ្នាំ ២០១៨ នៅពេលដែលជនល្មើសដែលមានគំនិតអាក្រក់បានបន្ថែមទ្វារក្រោយទៅក្នុងគណនីដ៏ពេញនិយម... ស្ទ្រីមព្រឹត្តិការណ៍ បណ្ណាល័យដែលប៉ះពាល់ដល់គម្រោងរាប់ពាន់។ ការបំពាននេះមិនត្រូវបានគេកត់សម្គាល់អស់រយៈពេលជាច្រើនខែ ដែលបង្ហាញពីសារៈសំខាន់នៃការពិនិត្យកូដ និងការត្រួតពិនិត្យការចូលរួមចំណែកយ៉ាងប្រុងប្រយ័ត្នចំពោះសុវត្ថិភាព OSS។
ការដោះស្រាយហានិភ័យទាំងនេះ
តើអង្គការរបស់អ្នកត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីគ្រប់គ្រងហានិភ័យទាំងនេះ? ការរក្សាភាពសកម្មគឺជាគន្លឹះ។ ការថែរក្សាសមាសធាតុជាប្រចាំ ការត្រួតពិនិត្យការចូលរួមវិភាគទានយ៉ាងហ្មត់ចត់ និងការបំពេញតាមតម្រូវការអាជ្ញាប័ណ្ណគួរតែជា standard ការអនុវត្ត អង្គការដែលទទួលបានអត្ថប្រយោជន៍ពី OSS គួរតែវិនិយោគលើឧបករណ៍ និងហេដ្ឋារចនាសម្ព័ន្ធត្រឹមត្រូវ។ ឧបករណ៍ទាំងនេះជួយតាមដានកំណែ កំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះដែលគេស្គាល់ និងធានាការអនុលោមតាមលក្ខខណ្ឌអាជ្ញាប័ណ្ណ។ នៅពេលដែលការអនុវត្តទាំងនេះត្រូវបានអនុវត្ត OSS អាចបន្តលើកកម្ពស់ការច្នៃប្រឌិតដោយមិនបាត់បង់សុវត្ថិភាព ឬការអនុលោមតាមច្បាប់។
យុទ្ធសាស្ត្រដ៏មានប្រសិទ្ធភាពសម្រាប់សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ
ចូរយើងវិភាគយុទ្ធសាស្ត្រដ៏មានប្រសិទ្ធភាពមួយចំនួនសម្រាប់ធានាសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ (OSS) និងស្វែងយល់ពីរបៀបដែលឧបករណ៍សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហរបស់ Xygeni អាចពង្រឹងឥរិយាបថសុវត្ថិភាពរបស់អ្នក។
ការអភិវឌ្ឍគោលនយោបាយ
មូលដ្ឋានគ្រឹះនៃយុទ្ធសាស្ត្រសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហដ៏រឹងមាំណាមួយចាប់ផ្តើមជាមួយនឹងគោលនយោបាយច្បាស់លាស់មួយ។ គោលនយោបាយនេះគួរតែកំណត់យ៉ាងច្បាស់ថាតើសមាសធាតុអ្វីខ្លះដែលមានសុវត្ថិភាពក្នុងការប្រើប្រាស់ និងគូសបញ្ជាក់ពីច្បាប់សម្រាប់ការចូលរួមចំណែក ការអនុលោមតាមអាជ្ញាប័ណ្ណ និងការគ្រប់គ្រងភាពងាយរងគ្រោះ។ វាក៏ធានាថាអ្នករាល់គ្នាដែលពាក់ព័ន្ធនឹងគម្រោងនេះយល់ពីតួនាទី និងការទទួលខុសត្រូវរបស់ពួកគេក្នុងការរក្សាសុវត្ថិភាពកម្មវិធី។
តាមដានបន្ត
សុវត្ថិភាពមិនមែនជាកិច្ចការម្តងម្កាលនោះទេ។ វាតម្រូវឱ្យមានការត្រួតពិនិត្យជាបន្តបន្ទាប់។ អង្គការនានាគួរតែស្កេនមូលដ្ឋានកូដរបស់ពួកគេជាប្រចាំសម្រាប់ភាពងាយរងគ្រោះដែលគេស្គាល់ ធានាថាសមាសធាតុ OSS របស់ពួកគេត្រូវបានធ្វើបច្ចុប្បន្នភាព និងតាមដានការណែនាំសុវត្ថិភាពថ្មីៗ។ វិធីសាស្រ្តសកម្មនេះអនុញ្ញាតឱ្យក្រុមរកឃើញ និងដោះស្រាយការគំរាមកំហែងតាំងពីដំបូង ដោយការពារបញ្ហាសុវត្ថិភាពពីការកើនឡើង។
ការរួមបញ្ចូលឧបករណ៍សុវត្ថិភាព
ការធ្វើស្វ័យប្រវត្តិកម្មដំណើរការសុវត្ថិភាព នៅក្នុងការអភិវឌ្ឍន៍កម្មវិធីរបស់អ្នក pipeline គឺមានសារៈសំខាន់ណាស់។ តាមរយៈការប្រើប្រាស់ឧបករណ៍សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហដូចជា Xygeni អ្នកអាចបង្កប់ការស្កេនភាពងាយរងគ្រោះ ការតាមដានការពឹងផ្អែក និងការត្រួតពិនិត្យការអនុលោមតាមអាជ្ញាប័ណ្ណដោយផ្ទាល់ទៅក្នុង... CI/CD pipelineឧបករណ៍ទាំងនេះមិនត្រឹមតែកាត់បន្ថយកិច្ចខិតខំប្រឹងប្រែងដោយដៃប៉ុណ្ណោះទេ ថែមទាំងជួយក្រុមការងារឱ្យមានតុល្យភាពសុវត្ថិភាពជាមួយនឹងល្បឿនលឿននៃការអភិវឌ្ឍន៍ និងនវានុវត្តន៍ផងដែរ។
ឧបករណ៍សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហដ៏ទូលំទូលាយរបស់ Xygeni
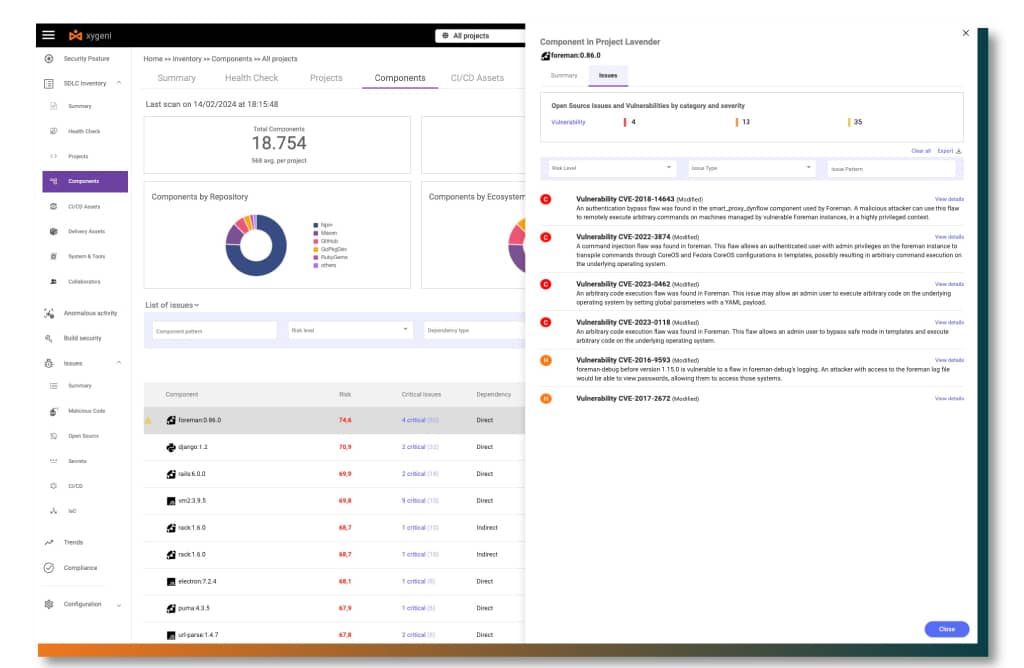
Xygeni ផ្តល់ជូននូវវិធីសាស្រ្តដ៏ទូលំទូលាយ និងស្វ័យប្រវត្តិមួយក្នុងការគ្រប់គ្រងបញ្ហាប្រឈមសន្តិសុខ OSS៖
- ការស្កេនភាពងាយរងគ្រោះដោយស្វ័យប្រវត្តិតាមរយៈការរួមបញ្ចូលជាមួយមូលដ្ឋានទិន្នន័យភាពងាយរងគ្រោះជាតិ (NVD) Xygeni អនុវត្តការស្កេនភាពងាយរងគ្រោះតាមពេលវេលាជាក់ស្តែង។ ការគ្រប់គ្រងឥរិយាបថសុវត្ថិភាពដោយស្វ័យប្រវត្តិរបស់វា (ASPM) ប្រព័ន្ធវាយតម្លៃភាពងាយរងគ្រោះដោយផ្អែកលើហានិភ័យរបស់វា ដែលជួយអង្គការនានាឱ្យផ្តល់អាទិភាពដល់ការជួសជុលកាន់តែមានប្រសិទ្ធភាព។
- ការត្រួតពិនិត្យសមាសធាតុហួសសម័យ៖ Xygeni តាមដានជាបន្តបន្ទាប់នូវកំណែសមាសភាគ និងព្រមានក្រុមនានា នៅពេលដែលធាតុហួសសម័យអាចគំរាមកំហែងដល់សុវត្ថិភាព និងមុខងារនៃគម្រោងរបស់ពួកគេ ដោយជំរុញឱ្យមានការអាប់ដេត ឬការជំនួសទាន់ពេលវេលា។
- ការអនុលោមតាមអាជ្ញាប័ណ្ណការរុករកអាជ្ញាប័ណ្ណប្រភពបើកចំហអាចមានភាពស្មុគស្មាញ ប៉ុន្តែ Xygeni ធ្វើឱ្យដំណើរការនេះមានភាពសាមញ្ញ។ វាស្កេន និងកំណត់អត្តសញ្ញាណអាជ្ញាប័ណ្ណនៃសមាសភាគនីមួយៗ ដែលជួយក្រុមរបស់អ្នកជៀសវាងបញ្ហាផ្លូវច្បាប់ ខណៈពេលដែលធានាបាននូវការអនុលោមតាមគោលនយោបាយរបស់អង្គការ។
- SBOM ជំនាន់Xygeni បង្កើតបញ្ជីសម្ភារៈកម្មវិធីលម្អិត (SBOM) ដើម្បីបង្កើនតម្លាភាព បំពេញតាមតម្រូវការបទប្បញ្ញត្តិ និងរក្សាបញ្ជីសារពើភណ្ឌពេញលេញនៃកម្មវិធីប្រភពបើកចំហទាំងអស់ដែលប្រើក្នុងគម្រោងរបស់អ្នក។
- សេវាកម្មព្រមានមុនសេវាព្រមានមុនរបស់ Xygeni ផ្លាស់ប្តូរវិធីសាស្រ្តសុវត្ថិភាពរបស់អ្នកពីប្រតិកម្មទៅជាសកម្ម។ វាវិភាគកញ្ចប់ប្រភពបើកចំហថ្មីភ្លាមៗនៅពេលដែលពួកវាត្រូវបានបោះពុម្ពផ្សាយ ដោយកំណត់អត្តសញ្ញាណភាពងាយរងគ្រោះ ឬមេរោគមុនពេលពួកវាអាចជ្រៀតចូលប្រព័ន្ធរបស់អ្នក។
តាមរយៈការវិនិយោគលើឧបករណ៍សុវត្ថិភាពកម្មវិធីប្រភពបើកចំហរបស់ Xygeni អង្គការនានាអាចការពារកម្មវិធីរបស់ពួកគេបានយ៉ាងមានប្រសិទ្ធភាព ដោយអាចឱ្យមានការច្នៃប្រឌិតថ្មី ខណៈពេលដែលរក្សាទ្រព្យសម្បត្តិឌីជីថលឱ្យមានសុវត្ថិភាព។
អនាគតនៃសុវត្ថិភាពកម្មវិធីប្រភពបើកចំហ
ដោយសម្លឹងមើលទៅអនាគត កម្មវិធីប្រភពបើកចំហនឹងបន្តជាមូលដ្ឋានគ្រឹះនៃការអភិវឌ្ឍបច្ចេកវិទ្យា។ ប៉ុន្តែខណៈដែល របាយការណ៍សន្តិសុខ ASF ឆ្នាំ ២០២៣ បង្ហាញថា ភាពងាយរងគ្រោះនឹងកើនឡើង នៅពេលដែល OSS កាន់តែរីករាលដាល។ ការស្វែងរកតុល្យភាពត្រឹមត្រូវរវាងនវានុវត្តន៍ និងសុវត្ថិភាពគឺមានសារៈសំខាន់ណាស់។ ដំណោះស្រាយដូចជា Xygeni នឹងមានសារៈសំខាន់ក្នុងការរុករកទេសភាពស្មុគស្មាញនេះ ដោយធានាថាអង្គការនានាអាចទាញយកអត្ថប្រយោជន៍ពីអំណាចរបស់ OSS ខណៈពេលដែលរក្សាបាននូវការការពារសុវត្ថិភាពដ៏រឹងមាំ។
តាមរយៈការធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងភាពងាយរងគ្រោះ ការអនុវត្តការអនុលោមតាមអាជ្ញាប័ណ្ណ និងការផ្តល់នូវការរកឃើញការគំរាមកំហែងដំបូង Xygeni កំពុងនាំមុខគេក្នុងការធានាអនាគតនៃកម្មវិធីប្រភពបើកចំហ។
គ្រប់គ្រង O របស់អ្នកសុវត្ថិភាពកម្មវិធី pen-Source សព្វថ្ងៃនេះ
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីមើលពីរបៀបដែល Xygeni អាចជួយការពារគម្រោងរបស់អ្នក? ទស្សនាវីដេអូសាកល្បងរបស់យើង or សាកល្បង Xygeni ដោយឥតគិតថ្លៃ!