






ការគ្រប់គ្រងហានិភ័យភាគីទីបី (TPRM)៖ ការបំពានដែលអ្នកមើលមិនឃើញនឹងមកដល់
អ្នកបានចាក់សោកូដរបស់អ្នកហើយ។ អ្នកកំពុងស្កេនរាល់ការចុច។ ប៉ុន្តែចុះយ៉ាងណាចំពោះបណ្ណាល័យប្រភពបើកចំហពីបីខែមុន? ឬកម្មវិធីជំនួយអ្នកលក់ដែលមនុស្សគ្រប់គ្នាភ្លេចថានៅទីនោះ? ចំណុចខ្វាក់ទាំងនេះគឺជាមូលហេតុដែលការគ្រប់គ្រងហានិភ័យភាគីទីបី (TPRM) បានក្លាយជាចាំបាច់ - ហើយហេតុអ្វីបានជាការពឹងផ្អែកលើឧបករណ៍ហួសសម័យលែងដំណើរការទៀតហើយ។ ជាការពិតណាស់, 61% នៃក្រុមហ៊ុន។ បានរាយការណ៍ថាបានជួបប្រទះនឹងការរំលោភទិន្នន័យ ឬឧប្បត្តិហេតុសុវត្ថិភាពរបស់ភាគីទីបី ក្នុងរយៈពេល 12 ខែកន្លងមកនេះ ដែលជាសញ្ញាសម្គាល់មួយ កើនឡើង 49% បើធៀបនឹងឆ្នាំមុន. ក្រុមការងារត្រូវការកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបី ដែលលើសពីបញ្ជីត្រួតពិនិត្យ ដោយផ្តល់នូវការយល់ដឹងជាក់ស្តែងអំពីរាល់ការធ្វើសមាហរណកម្ម ការពឹងផ្អែក និងហានិភ័យភាគីទីបីដែលលាក់ខ្លួននៅក្នុងទិដ្ឋភាពទូទៅ។
អ្វីដែលពិតជាមានហានិភ័យជាមួយ TPRM
ល្បឿន និងការអនុលោមតាមច្បាប់មិនមែនជារឿងដាច់ដោយឡែកពីគ្នានោះទេ—ប៉ុន្តែនៅក្នុងការអនុវត្ត ពួកវាច្រើនតែប៉ះទង្គិចគ្នា។ ក្រុមសន្តិសុខត្រូវបានកប់នៅក្រោមការជូនដំណឹងដែលមិនពាក់ព័ន្ធ។ អ្នកអភិវឌ្ឍន៍ត្រូវបានជំរុញឱ្យដឹកជញ្ជូនលឿន។ អ្នកសវនករចង់បានការតាមដានពេញលេញ។ ហើយគ្មាននរណាម្នាក់ចង់ក្លាយជាអ្នកដែលខកខានកញ្ចប់ដែលបណ្តាលឱ្យមានការរំលោភបំពាននោះទេ។
ដូច្នេះតើអ្វីទៅដែលត្រូវបានគេមើលរំលង?
- ការពឹងផ្អែកដែលមិនទាន់បានត្រួតពិនិត្យ ពីប្រភពបើកចំហ និងអ្នកលក់
- ជម្លោះអាជ្ញាប័ណ្ណស្ងាត់ៗដែលរារាំងការចេញផ្សាយ
- ការរួមបញ្ចូលដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវជាមួយនឹងការចូលប្រើដែលមានសិទ្ធិពិសេស
- លេខកូដដែលបានក្លែងបន្លំ ឬ pipeline ការផ្លាស់ប្ដូរដែលគ្មាននរណាម្នាក់បានដាក់ទង់
- កញ្ចប់ព្យាបាទត្រូវបានណែនាំតាមរយៈប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ ដូចជា មេរោគកញ្ចប់ NPM និង កញ្ចប់ព្យាបាទ PyPI
ទាំងនេះមិនមែនជាករណីងាយរងគ្រោះទេ - វាជាហានិភ័យប្រចាំថ្ងៃ។ សរុបមក ទាំងនេះគឺជាការបរាជ័យជាក់ស្តែងដែលកំពុងរង់ចាំកើតឡើង ជាពិសេសនៅក្នុង pipelineដែលផ្តល់អាទិភាពដល់ល្បឿនជាងភាពមើលឃើញ។
ហេតុអ្វីបានជាកម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីត្រូវតែដំណើរការសម្រាប់អ្នក
ឧបករណ៍គ្រប់គ្រងហានិភ័យភាគីទីបីភាគច្រើនមិនមានប្រសិទ្ធភាពនៅកន្លែងដែលវាសំខាន់ទេ៖ ពួកគេធ្វើឲ្យក្រុមមានការជូនដំណឹងដែលមានអាទិភាពទាប លេចចេញបញ្ហាយឺតពេល ឬមិនអាចសម្របខ្លួនទៅនឹងរបៀបដែលអ្នកអភិវឌ្ឍន៍ធ្វើការពិតប្រាកដ។ ឧបករណ៍ជាច្រើនផ្តោតតែលើ CVE ដែលគេស្គាល់ប៉ុណ្ណោះ—ដោយមិនអើពើនឹងការរំលោភបំពានអាជ្ញាប័ណ្ណ ភាពមិនប្រក្រតីនៃអាកប្បកិរិយា ឬការគំរាមកំហែងមេរោគដែលកំពុងកើតឡើង។
កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីដ៏រឹងមាំគួរតែធ្វើច្រើនជាងការស្កេន - វាគួរតែផ្តល់អំណាច។ យោងតាម OWASP ។, វាត្រូវតែ៖
- គូសផែនទីបរិស្ថានពេញលេញរបស់អ្នកពី OSS រហូតដល់សេវាកម្ម cloud និង CI/CD
- ផ្តល់អាទិភាពដល់អ្វីដែលអាចកេងប្រវ័ញ្ចបានមិនមែនគ្រាន់តែអ្វីដែលបានរាយបញ្ជីនោះទេ
- ស្វ័យប្រវត្តិកម្មការអនុវត្តគោលនយោបាយរួមទាំងការរំលោភលើអាជ្ញាប័ណ្ណ និង SLA
- រកឃើញមេរោគក្នុងពេលវេលាជាក់ស្តែងមិនមែនបន្ទាប់ពីការបំពាននោះទេ
- បញ្ហាលើផ្ទៃដែលអ្នកអភិវឌ្ឍន៍ធ្វើការមិនត្រឹមតែក្រោយពេលដាក់ពង្រាយប៉ុណ្ណោះទេ dashboards
តាមនោះ នេះជាកន្លែងដែល ស៊ីហ្គេនី លេចធ្លោជាងគេ—ផ្តល់ជូននូវការយល់ដឹងអំពីបរិបទ ស្វ័យប្រវត្តិកម្មសុវត្ថិភាព និងការធ្វើសមាហរណកម្មស៊ីជម្រៅពី commit ដោះលែង។
ការគ្រប់គ្រង TPRM ដោយមិនចាំបាច់បន្ថយល្បឿនរបស់អ្នក CI/CD
អាចធ្វើមាត្រដ្ឋានបាន។ យុទ្ធសាស្ត្រ TPRM មិនគួរបន្ថែមច្រកទ្វារទេ - វាគួរតែសាងសង់ដោយឆ្លាតវៃ guardrailsនេះជារបៀបការពាររបស់អ្នក pipeline ដោយមិនរំខានដល់ការដឹកជញ្ជូន៖
- ការរកឃើញទ្រព្យសកម្មដ៏ទូលំទូលាយ៖ រួមទាំងការពឹងផ្អែកអន្តរកាល
- ការដាក់ពិន្ទុហានិភ័យដោយផ្អែកលើ EPSS និងភាពអាចទៅដល់បានមិនមែនគ្រាន់តែ CVSS ទេ
- ការត្រួតពិនិត្យអាកប្បកិរិយា សម្រាប់ការរសាត់បាត់ ការលាតត្រដាងដោយសម្ងាត់ និង CI/CD ភាពមិនប្រក្រតី
- ដំណោះស្រាយដោយស្វ័យប្រវត្តិរួមទាំង PR ដែលបង្កើតដោយស្វ័យប្រវត្តិ
- ការគ្រប់គ្រងអាជ្ញាប័ណ្ណដែលភ្ជាប់មកជាមួយ ដើម្បីសម្គាល់ GPL, AGPL ឬពាក្យដែលមានជម្លោះ
- នាំចេញរួចរាល់ SBOMs និង dashboards តម្រឹមជាមួយ DORA, NIS2, GDPR
ជាលទ្ធផល Xygeni ជួយ ក្រុម DevSecOps តម្រឹមគោលដៅសន្តិសុខ និងការអនុលោមតាមច្បាប់ជាមួយនឹងល្បឿននៃការអភិវឌ្ឍទំនើប។
ហានិភ័យនៃអាជ្ញាប័ណ្ណ៖ គ្រាប់បែកពេលវេលាស្របច្បាប់ដែលគ្មាននរណាម្នាក់និយាយអំពី
អ្នកមិនត្រូវការឧបករណ៍បន្ថែមទៀតទេ។ អ្នកត្រូវការឧបករណ៍មួយដែលនឹងមិនអនុញ្ញាតឱ្យអាជ្ញាប័ណ្ណរអិលចេញ ហើយផ្ទុះការចេញផ្សាយនោះទេ។
Xygeni ដែលភ្ជាប់មកជាមួយ ការគ្រប់គ្រងអាជ្ញាប័ណ្ណ រកឃើញ៖
- ប្រភេទអាជ្ញាប័ណ្ណដែលមានហានិភ័យខ្ពស់ ឬមិនត្រូវបានអនុម័តនៅទូទាំងរបស់អ្នក SDLC
- កាតព្វកិច្ចផ្ទុយគ្នាដែលរំលោភលើគោលការណ៍អនុលោមភាពរបស់អ្នក
- គ្រឿងបន្លាស់ហួសសម័យជាមួយនឹងឥវ៉ាន់ស្របច្បាប់ថ្មី
លើសពីនេះ វាផ្តល់នូវរបាយការណ៍សវនកម្មដែលអាចនាំចេញបាន ភាពឆបគ្នាជាមួយ SPDX និងការជូនដំណឹងផ្អែកលើគោលនយោបាយ — ដូច្នេះអ្នកអាចដឹកជញ្ជូនដោយទំនុកចិត្ត ដោយគ្មានមីនស្របច្បាប់។
គ្រប់គ្រងអាជ្ញាប័ណ្ណប្រភពបើកចំហរបស់អ្នកនៅថ្ងៃនេះ!
ស្វែងយល់ពីរបៀបដែលក្រុមការងារទំនើបធ្វើឱ្យការគ្រប់គ្រងអាជ្ញាប័ណ្ណមានភាពប្រសើរឡើង។
អ្វីដែលធ្វើឱ្យ Xygeni ខុសគ្នានៅក្នុងការគ្រប់គ្រងហានិភ័យភាគីទីបី
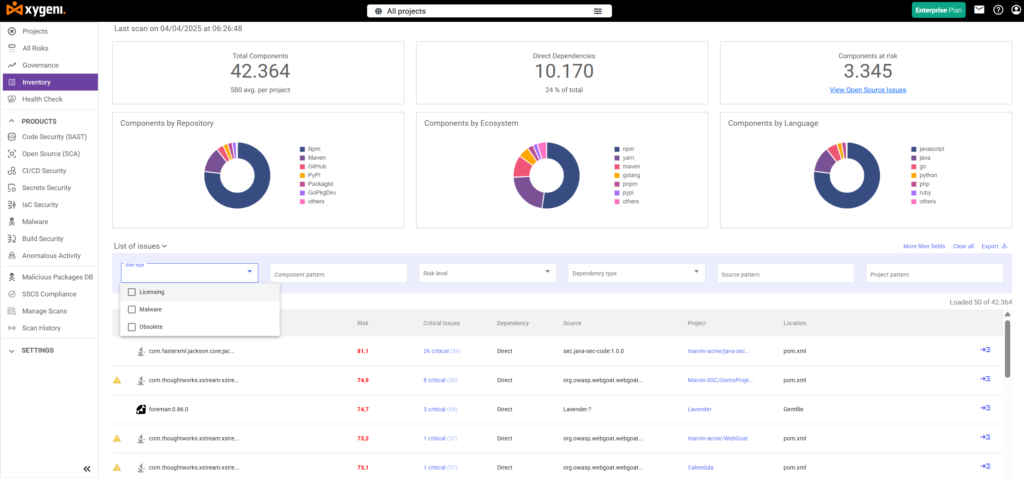
កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីភាគច្រើនគ្រាន់តែមានលក្ខណៈសាមញ្ញប៉ុណ្ណោះ។ ផ្ទុយទៅវិញ Xygeni TPRM ត្រូវបានបង្កើតឡើងដើម្បីឲ្យកាន់តែស៊ីជម្រៅ — ដោយផ្តល់នូវការយល់ដឹងជាក់ស្តែង ស្វ័យប្រវត្តិកម្ម និងការការពារដែលយល់ដឹងពីបរិបទនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធីរបស់អ្នក។
នេះជារបៀបដែល Xygeni ជួយក្រុមគ្រប់គ្រងហានិភ័យភាគីទីបីដោយមិនធ្វើឱ្យការដឹកជញ្ជូនយឺតយ៉ាវ៖
គ្មានថ្នេរ CI/CD Pipeline សមាហរណកម្ម
ដំបូងឡើយ Xygeni ភ្ជាប់ដោយផ្ទាល់ជាមួយការដឹកជញ្ជូនរបស់អ្នក pipelineស. វា។ ស្កេនអ្វីៗគ្រប់យ៉ាង ពីកូដប្រភពរហូតដល់វត្ថុបុរាណដាក់ពង្រាយ — ជាបន្តបន្ទាប់ និងដោយមិនត្រូវការជំហានដោយដៃ ឬឧបករណ៍បន្ថែមទេ។ នេះមានន័យថា សុវត្ថិភាពតែងតែស្របគ្នាជាមួយនឹងការអភិវឌ្ឍ។
ការត្រួតពិនិត្យសុវត្ថិភាពនៅ Pull Request ពេលវេលា
លើសពីនេះ Xygeni TPRM បង្ហាញពីហានិភ័យភាគីទីបី — ដូចជាកញ្ចប់ងាយរងគ្រោះ ជម្លោះអាជ្ញាប័ណ្ណ ឬអាថ៌កំបាំងដែលលេចធ្លាយ — នៅខាងក្នុង pull requestsនេះអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ជួសជុលបញ្ហាតាំងពីដំបូង ដោយមិនចាំបាច់ចាកចេញពីលំហូរការងាររបស់ពួកគេ ឬប្តូរឧបករណ៍ឡើយ។
ការផ្តល់អាទិភាពឆ្លាតវៃជាមួយ EPSS និង Reachability
ជាជាងការជោរជន់ក្រុមជាមួយនឹងការជូនដំណឹង Xygeni ជួយផ្តល់អាទិភាពដល់អ្វីដែលពិតជាសំខាន់តាមរយៈការរួមបញ្ចូលគ្នានូវការវាយតម្លៃ EPSS ការវិភាគលទ្ធភាពទទួលបាន និងផលប៉ះពាល់អាជីវកម្ម វាបង្ហាញថាចំណុចខ្សោយណាខ្លះដែលអាចកេងប្រវ័ញ្ចបាន និងត្រូវការការយកចិត្តទុកដាក់ជាបន្ទាន់។
ការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង
ខណៈពេលដែលឧបករណ៍កម្មវិធីគ្រប់គ្រងហានិភ័យភាគីទីបីជាច្រើនផ្តោតតែលើ CVE ដែលគេស្គាល់ Xygeni បន្តទៅមុខទៀត។ ប្រព័ន្ធព្រមានមុនមេរោគ (MEW) របស់យើងអនុវត្តការវិភាគឥរិយាបថពេលវេលាជាក់ស្តែង ដើម្បីរកឃើញកញ្ចប់គួរឱ្យសង្ស័យ មុនពេលពួកវាត្រូវបានគេស្គាល់យ៉ាងទូលំទូលាយ។ នេះរួមបញ្ចូលទាំងកញ្ចប់ដែលមានកំហុសវាយអក្សរ ស្គ្រីបដំឡើងមិនធម្មតា និងសូចនាករដំបូងផ្សេងទៀតនៃការសម្របសម្រួល។
ការតាមដានអាថ៌កំបាំងជាបន្តបន្ទាប់ និងការមិនប្រក្រតី
ផ្នែកសំខាន់មួយទៀតគឺការរកឃើញការចូលប្រើដោយគ្មានការអនុញ្ញាត និងការប្រើប្រាស់ខុសនូវព័ត៌មានសម្គាល់។ Xygeni តាមដានឥរិយាបថគួរឱ្យសង្ស័យនៅទូទាំងរបស់អ្នក។ CI/CD បរិស្ថាន ដោយជួយការពារការលេចធ្លាយ ការរំលោភសិទ្ធិ ឬការរសាត់បាត់មុនពេលវាក្លាយជាឧប្បត្តិហេតុ។
ការអនុលោមតាមអាជ្ញាប័ណ្ណដែលភ្ជាប់មកជាមួយ
Xygeni ក៏ធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងហានិភ័យអាជ្ញាប័ណ្ណផងដែរ។ វាប្រើស្លាក SPDX ការអនុវត្តគោលនយោបាយ និងការជូនដំណឹងដំបូង ដើម្បីធានាថាជម្លោះ GPL ឬ AGPL ត្រូវបានចាប់យកមុនពេលដែលការសាងសង់ត្រូវបានរារាំង។ អ្វីគ្រប់យ៉ាងគឺត្រៀមខ្លួនរួចរាល់សម្រាប់សវនកម្មតាំងពីថ្ងៃដំបូង។
SBOMs និងការអនុលោមតាម Dashboards
ជាចុងក្រោយ Xygeni បង្កើតពេលវេលាជាក់ស្តែង SBOMs និង dashboardទាំងនោះស្របតាមបទប្បញ្ញត្តិដូចជា DORA និង NIS2។ ទាំងនេះតែងតែទាន់សម័យ និងអាចនាំចេញបាន ដែលធ្វើឱ្យការអនុលោមតាមច្បាប់មានភាពសាមញ្ញ និងអាចតាមដានបាននៅទូទាំងគម្រោងរបស់អ្នក។
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅដើម្បីមើល Xygeni ក្នុងសកម្មភាព?
សាកល្បងដោយឥតគិតថ្លៃដើម្បីស្វែងយល់ពីរបៀបដែល Xygeni នាំមកនូវភាពច្បាស់លាស់ដល់ ការគ្រប់គ្រងហានិភ័យភាគីទីបីធានាសុវត្ថិភាពខ្សែសង្វាក់ផ្គត់ផ្គង់របស់អ្នក និងរក្សាការដឹកជញ្ជូនរបស់អ្នកឱ្យដំណើរការបានល្អ។

