






AppSec ទំនើបលែងអាចពឹងផ្អែកលើលំហូរការងារដោយដៃទៀតហើយ។ ស្វ័យប្រវត្តិកម្មនៃការគ្រប់គ្រងភាពងាយរងគ្រោះ ឥឡូវនេះគឺជាភាពចាំបាច់ មិនមែនជាជម្រើសទេ។ ថ្មីៗនេះ យើងមានឱកាសចូលរួមជាមួយ DevSecOps ជាក់ស្តែង ផតខាស ដែល CTO របស់យើង Luis Rodriguez ការយល់ដឹងដែលបានចែករំលែកនៅក្នុងវគ្គ “ការធានាសុវត្ថិភាពចំណុចខ្សោយបំផុត៖ ការទប់ស្កាត់ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់មុនពេលវារីករាលដាល”។ នៅក្នុងការសន្ទនានេះ លោក Luis បានពន្យល់ពីរបៀប DevSecOps ក្រុមនានាអាចនៅនាំមុខគេលើការគំរាមកំហែងដ៏ធំបំផុតនាពេលបច្ចុប្បន្ន។ លើសពីនេះទៅទៀត គាត់បានបង្ហាញថា ភាពជោគជ័យអាស្រ័យលើការរួមបញ្ចូលគ្នារវាងស្វ័យប្រវត្តិកម្មជាមួយ ការផ្តល់អាទិភាពផ្អែកលើហានិភ័យ និងកសាងការការពារដ៏រឹងមាំប្រឆាំងនឹង កញ្ចប់ npm ព្យាបាទ.
មេរៀនទី 1: កាត់បន្ថយសំឡេងរំខានជាមួយនឹងការកំណត់អាទិភាពដោយផ្អែកលើហានិភ័យ
ដំបូងឡើយ លោក Luis បានពន្យល់ថា ផ្នែកដែលពិបាកបំផុតមិនមែនជាការស្វែងរកចំណុចខ្សោយនោះទេ វាគឺជាការរកមើលថាតើចំណុចខ្សោយមួយណាដែលពិតជាសំខាន់។ ឧបករណ៍ប្រពៃណីផ្តល់ការជូនដំណឹងឥតឈប់ឈរ ហើយឧបករណ៍ជាច្រើនប្រែជាវិជ្ជមានមិនពិត។ ជាលទ្ធផល វិស្វករខាតពេលវេលាក្នុងការដេញតាមបញ្ហាដែលមិនបង្កគ្រោះថ្នាក់ពិតប្រាកដ។
ការផ្តល់អាទិភាពផ្អែកលើហានិភ័យ ដោះស្រាយបញ្ហានេះ។ វាពិនិត្យមើលភាពងាយរងគ្រោះ ការប៉ះពាល់ និងផលប៉ះពាល់អាជីវកម្ម ដើម្បីបញ្ជាក់ពីបញ្ហាដែលអ្នកវាយប្រហារទំនងជាប្រើ។ លើសពីនេះ Xygeni's Application Security Posture Management កាត់បន្ថយការជូនដំណឹងរហូតដល់ 90% ដែលធ្វើឱ្យការងារសុវត្ថិភាពកាន់តែច្បាស់លាស់ និងមិនសូវរំខានច្រើន។
យកកូនសោ៖ តាមពិតទៅ ស្វ័យប្រវត្តិកម្មមិនមែននិយាយអំពីការស្កេនបន្ថែមនោះទេ ប៉ុន្តែនិយាយអំពីការបង្ហាញលទ្ធផលតិចជាងមុន ដោយគ្រាន់តែបង្ហាញបញ្ហាដែលសំខាន់ប៉ុណ្ណោះ។
មេរៀនទី 2: កញ្ចប់ npm ព្យាបាទមានរួចហើយនៅក្នុងរបស់អ្នក Pipeline
ទីពីរ លោក Luis បានគូសបញ្ជាក់ពីការពិតមួយដែលមិនអាចមើលរំលងបានទៀតទេ៖ កញ្ចប់ npm ព្យាបាទ កំពុងជន់លិចប្រព័ន្ធអេកូឡូស៊ីប្រភពបើកចំហ។ តាមពិតទៅ កញ្ចប់ npm ឬ PyPI ថ្មីមួយក្នុងចំណោមដប់កញ្ចប់ដែលបានបោះពុម្ពផ្សាយក្នុងឆ្នាំ 2024 មានផ្ទុកមេរោគ។ ជាលទ្ធផល ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់រីករាលដាលលឿនជាងក្រុមភាគច្រើនអាចមានប្រតិកម្ម។
យកករណីរបស់ ដង្កូវ Shai-Huludកញ្ចប់ព្យាបាទតែមួយបានឆ្លងមេរោគរាប់រយគម្រោងក្នុងរយៈពេលប៉ុន្មានម៉ោង។ វាមិនត្រឹមតែរំខានខ្លាំងប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏បានបង្ហាញពីរបៀបដែលអ្នកវាយប្រហារកេងប្រវ័ញ្ចភាពអាស្រ័យដែលមិនបានភ្ជាប់ និង CI/CD ម៉ូដែលជឿទុកចិត្ត។
Xygeni ដោះស្រាយបញ្ហានេះជាមួយ៖
- ការត្រួតពិនិត្យជាបន្តបន្ទាប់នៃការចុះឈ្មោះដើម្បីសម្គាល់កញ្ចប់ព្យាបាទ។
- Guardrails ការឈប់ដែលបង្កើតឡើងនៅពេលដែលការពឹងផ្អែកដែលត្រូវបានដាក់ឲ្យនៅដាច់ដោយឡែកត្រូវបានរកឃើញ។
- ការជូនដំណឹងជាមុន ដែលជូនដំណឹងដល់ក្រុមនានាភ្លាមៗ នៅពេលដែលមានការគំរាមកំហែងថ្មីលេចឡើង។
យកកូនសោ៖ ដោយផ្អែកលើចំណុចទាំងនេះ ដោយពឹងផ្អែកតែលើប្រពៃណីប៉ុណ្ណោះ SCA មិនគ្រប់គ្រាន់ទេ ស្វ័យប្រវត្តិកម្មត្រូវតែរារាំងមេរោគក្នុងពេលវេលាជាក់ស្តែង។
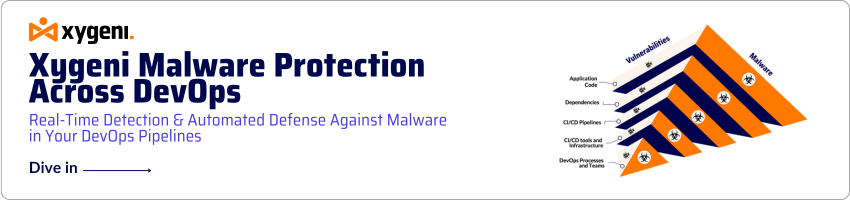
មេរៀនទី 3: ធានាសុវត្ថិភាពរោងចក្រជាមួយនឹងប្រព័ន្ធស្វ័យប្រវត្តិកម្មគ្រប់គ្រងភាពងាយរងគ្រោះ
ទីបី លោក Luis បានរំលឹកយើងថា អ្នកវាយប្រហារលែងគ្រាន់តែកំណត់គោលដៅលើកម្មវិធីទៀតហើយ ពួកគេវាយប្រហារ pipeline ខ្លួនវាសកម្មភាព GitHub ខ្សោយ លំហូរការងារដែលមិនបានខ្ទាស់ និងថូខឹនដែលមានសិទ្ធិលើសកម្រិត គឺជាចំណុចចូលងាយស្រួល។ ម្យ៉ាងវិញទៀត CI/CD ប្រព័ន្ធនេះគឺជា "រោងចក្រ" នៃកម្មវិធីទំនើប។ ប្រសិនបើរោងចក្រត្រូវបានវាយប្រហារ គ្រប់វត្ថុបុរាណនៅខាងក្រោមនឹងស្ថិតក្នុងហានិភ័យ។
នេះគឺជាកន្លែង ស្វ័យប្រវត្តិកម្មនៃការគ្រប់គ្រងភាពងាយរងគ្រោះ ពិតជាភ្លឺស្វាង។ ឧទាហរណ៍ ដោយការបង្កប់ការត្រួតពិនិត្យដោយស្វ័យប្រវត្តិ វត្ថុបុរាណដែលបានចុះហត្ថលេខា និងការរកឃើញភាពមិនប្រក្រតីដោយផ្ទាល់ទៅក្នុង CI/CD, ក្រុមអាច៖
- ការពារលំហូរការងារដែលមិនមានសុវត្ថិភាពពីការដំណើរការ។
- ផ្ទៀងផ្ទាត់រាល់ការបង្កើតជាមួយនឹងការបញ្ជាក់គ្រីបតូក្រាហ្វិច។
- រកឃើញសកម្មភាពមិនប្រក្រតី ការកើនឡើងសិទ្ធិ ឬកម្មវិធីជំនួយក្លែងក្លាយភ្លាមៗ។
យកកូនសោ៖ សរុបមក ការធានាសុវត្ថិភាពរោងចក្រតម្រូវឱ្យមានការអនុវត្តដោយស្វ័យប្រវត្តិជាប្រចាំ ហើយការពិនិត្យដោយដៃតែម្នាក់ឯងនឹងមិនដែលអាចពង្រីកបានឡើយ។
នេះមានន័យយ៉ាងណាចំពោះក្រុម DevSecOps
សរុបមក មេរៀនពីការសន្ទនារបស់ Luis គឺច្បាស់ណាស់៖ AppSec ទំនើបត្រូវតែបង្រួបបង្រួមស្វ័យប្រវត្តិកម្មគ្រប់គ្រងភាពងាយរងគ្រោះ ការការពារកញ្ចប់ npm ដែលមានគំនិតអាក្រក់ និងការកំណត់អាទិភាពផ្អែកលើហានិភ័យ។ បើមិនដូច្នោះទេ ក្រុមនានាប្រឈមនឹងការលង់ក្នុងសំឡេងរំខាន ខណៈពេលដែលអ្នកវាយប្រហារកេងចំណេញពីចន្លោះប្រហោង។
ជាមួយ Xygeni អង្គការនានាទទួលបាន៖
- ការរកឃើញទ្រព្យសកម្ម និងសារពើភ័ណ្ឌដោយស្វ័យប្រវត្តិ។
- ចីវលោថាមវន្តសម្រាប់ ការផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយផ្អែកលើហានិភ័យ.
- ការរកឃើញមេរោគ និងអាថ៌កំបាំងតាមពេលវេលាជាក់ស្តែងត្រូវបានរួមបញ្ចូលទៅក្នុង CI/CD.
ដូច្នេះ ស្វ័យប្រវត្តិកម្មមិនមែនគ្រាន់តែជាប្រសិទ្ធភាពប៉ុណ្ណោះទេ វាជាមធ្យោបាយតែមួយគត់ដើម្បីរក្សាភាពធន់ប្រឆាំងនឹងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់ដែលកំពុងវិវត្ត។
ទស្សនាការសន្ទនាពេញលេញជាមួយ Luis Rodríguez
មើលវគ្គពេញលេញ “ការធានាសុវត្ថិភាពចំណុចខ្សោយបំផុត៖ ការទប់ស្កាត់ការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់មុនពេលវារីករាលដាល” និងរៀនពីរបៀបធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងភាពងាយរងគ្រោះនៅក្នុង DevSecOps របស់អ្នក pipeline.
ត្រៀមខ្លួនរួចរាល់ហើយឬនៅ ដើម្បីអនុវត្តមេរៀនទាំងនេះ?
ការធ្វើស្វ័យប្រវត្តិកម្មការគ្រប់គ្រងភាពងាយរងគ្រោះ និងការការពារប្រឆាំងនឹងកញ្ចប់ npm ដែលមានគំនិតអាក្រក់មិនមែនគ្រាន់តែជាទ្រឹស្តីនោះទេ វាជាអ្វីមួយដែលអ្នកអាចចាប់ផ្តើមនៅថ្ងៃនេះ។ ជាមួយ Xygeni អ្នកនឹងទទួលបានអាទិភាពផ្អែកលើហានិភ័យ ការរកឃើញមេរោគតាមពេលវេលាជាក់ស្តែង និង CI/CD guardrails មាត្រដ្ឋាននោះជាមួយក្រុមរបស់អ្នក។
ចាប់ផ្តើមការសាកល្បងឥតគិតថ្លៃរបស់អ្នក។ និងមើលពីរបៀបដែលស្វ័យប្រវត្តិកម្មនៃការគ្រប់គ្រងភាពងាយរងគ្រោះសមនឹងរបស់អ្នកដោយផ្ទាល់ pipeline.

